挖漏洞是什么意思?挖漏洞赚钱入门到精通,收藏这篇就够了_挖漏洞属于运营还是云计算_漏洞赚钱方法大全

网络安全是个很庞大的课题,如果从0基础开始学习的话,可以参考以下部分基础学习大纲: 网络安全大环境趋势网络安全就业情况及课程内容概述网络安全如何学习,从哪里入手,如何定位发展网络信息安全法律法规操作系统安全网络基础网络嗅探原理WireShark工作原理WireShark窗口及常用命令ARP、RARP协议UDP-DNS协议TCP/IP协议服务器硬件和系统配置网络设备的组网配置调试虚拟化技术和WEB,邮件服务的配置云服务器的WEB环境配置硬件防火墙熟悉和配置运维实践HTTP协议HTML文档格式、实体。 阅读详情

“黑客”源自英文“hacker”,泛指擅长IT技术的人群、计算机科学家。但随着时代的变迁,“黑客”这个词代指的人群逐渐收窄。

接下来,博主来说下大家感兴趣的问题,“黑客”是通过什么方式赚钱的?其中的不少方式都跟我们息息相关,了解后心有余悸。

1、自我制造广告收益。生成远程控制类软件服务端,进行免杀及增加传播方式的处理。通过入侵,挂马各类网站,对极易入侵或存在已知漏洞系统的网页系统批量入侵,增加、扩大自己肉鸡基数。自建网站,挂满自己在各类广告联盟申请的展示类广告。通过远程控制软件,集体浏览自建网站,完成广告展示任务,获得收益。假定单个弹窗类广告每展示一次为0.01元,肉鸡基数为10万。这样的收益是否还算可观?只是鼠标轻轻一点的过程。

2、网络漏洞平台提交漏洞。这是大部分初级黑客必须会经历的。

国内主要的漏洞提交平台:

CNNVD:中国国家漏洞库(中国国家信息安全漏洞库)

CNVD:中国国家信息安全漏洞共享平台(国家信息安全漏洞共享平台)

WooYun:乌云安全漏洞报告平台(WooYun.org | 自由平等开放的漏洞报告平台)

SCAP中文社区:(安全内容自动化协议)

Sebug漏洞库(Sebug漏洞库: 漏洞目录、安全文档、漏洞趋势)

提交漏洞,平台通知厂商,厂商确定漏洞修补漏洞,厂商奖励。奖励数值从几百到几万不等,看漏洞的严重程度以及复杂程度。另外有些商家也会在这些平台上发布测试任务,寻找漏洞,黑客可以通过接任务的方式进行软件的测试。找到漏洞即可获得对应奖励。

3、通过获取隐私数据,获取指定网站的数据,例如用户信息等。购买人一般会指定网站,黑客进行漏洞挖掘,获取购买人想要获取的信息,然后以单价1-5元不等的价格出售给购买人,这种数据一般都比较庞大,用户数据一般都是几万到几十万不等。

4、勒索。通过威胁删除数据是“黑客”常用的一种敛财方式,“勒索病毒”,即加密电脑中的数据,在支付赎金后解锁。通常来讲,数据是无价的,用金钱换取数据。至于用比特币来付款,是因为比特币是虚拟货币,拿到后在第三方平台上进行交易,监管部门无法追踪。

5、“黑”进金融公司提现。还有一个重要的方式就是攻陷P2P等金融公司的系统,从中“提现”。2013年,淮安市就有P2P网贷公司被“黑客”攻击,雇佣“黑客”的人了诈骗400万元。据媒体报道,犯罪嫌疑人在网上发帖,招募“黑客”破解P2P贷款平台的漏洞,非法侵入公司后台,改掉原来的信息,以虚假客户资料替代真实客户资料后,申请提现获利。但这种方式一般都比较难以实现。

6、“黑转白”,到杀毒公司上班。但是一般来说,相对于技术比较牛逼的人一般都很少黑转白,技术过硬的话,通过一点小手段完全就可以实现资金的叠加,但是毕竟从事黑客窃取信息是违法的事情,还是有部分大牛会黑转白,从事国家相关安全部分的防护工作。

7、游戏外挂。游戏外挂,本质是对游戏本地代码的一种入侵。像很多大型游戏,很多代码都会下载到本地执行,然后攻击者通过熟悉游戏运行机制,对其进行数据干扰,以此来进行篡改数据。像著名的吃鸡游外挂,一个外挂可以卖到几百到上万不等。

以上列举的均是一些黑客常见的黑产,多大的利益就存在多大的风险。一般像我们在国内的一些黑客知识爱好者(都不能算黑客),大多都不会从事这些黑产,除了要花费大量的时间外,技术难度也是每个技术爱好者的天花板。我们工作室除了广告流量之外,更多的就是承接一些网站的安全防护与建站。单去年一年,工作室已经和几十家中小型公司达成合作,构建其服务器防护系统。建站数百个。黑客这条路很难走,所需要的知识不仅仅包含了前后端的所有知识,还包含linux相关命令,自动化脚本,无线通信技术,协议等。所花费的时间是难以想象的。当然,回报也是对等的,能力多大,回报就有多大。如果你们对这方面感兴趣,那么-加油。

漏洞挖掘怎么学?怎么挖漏洞?怎么渗透?

较合理的途径应该从漏洞利用入手,不妨分析一些公开的 CVE 漏洞。很多漏洞都有比较好的资料,分析研究的多了,对漏洞的认识自然就不同了,然后再去搞挖掘就会易上手一点!

俗话说:“磨刀不误砍柴工”,就是这么个理儿。

那么这篇文章就教大家怎么从零到挖漏洞一条龙学习!学到了别忘了给个赞
图片

什么是漏洞挖掘

漏洞挖掘是指通过分析软件、系统或网络中存在的安全漏洞来发现并利用这些漏洞。漏洞挖掘是信息安全领域的一项重要工作,可以帮助企业和组织提高系统的安全性,避免黑客攻击和数据泄露。

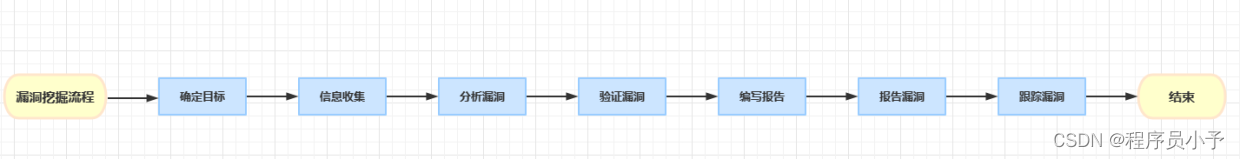
漏洞挖掘的流程一般可以概括为以下几个步骤:
在这里插入图片描述

确定目标:确定要挖掘的软件或系统。这可能是一个应用程序、操作系统、网络设备或其他系统。

收集信息:收集有关目标的信息,包括架构、协议、版本和配置等。这些信息可以通过互联网搜索、手动扫描、自动化工具和其他途径获得。

分析漏洞:通过手动和自动化技术进行漏洞分析,识别潜在的漏洞类型和攻击面。漏洞类型可能包括缓冲区溢出、SQL 注入、跨站点脚本、文件包含、代码注入等等。

验证漏洞:验证已经识别的漏洞。这通常涉及到构建漏洞利用代码,并尝试在目标系统上运行以确定漏洞是否存在。

编写报告:对于已经验证的漏洞,需要编写漏洞报告。报告应该包括漏洞的描述、影响、利用难度和建议的修复方法等。

报告漏洞:将漏洞报告发送给目标系统的所有者或运营者。通常,这些信息将发送给该系统的安全团队或责任人。

跟踪漏洞:跟踪漏洞的修复进度,并监视其状态。如果漏洞得到修复,可以对修复进行验证以确保漏洞已被彻底解决。

需要注意的是,漏洞挖掘是一项需要长期持续学习和实践的工作。要成为一名优秀的漏洞挖掘者,需要不断学习新的技术和方法,并保持良好的思维习惯和创新能力。

学习漏洞挖掘的正确顺序

当然,学习漏洞挖掘之前,需要掌握以下几个方面的内容:

在这里插入图片描述

编程语言和计算机基础知识

在漏洞挖掘过程中,挖掘者需要编写代码来验证和利用漏洞,因此需要至少掌握一种编程语言,如 C、Python、Java 等。同时,还需要了解计算机的基础知识,例如计算机系统的组成结构、操作系统的原理、计算机网络的基本概念、数据库的工作原理等。如果没有这方面的基础知识,就很难理解漏洞挖掘中所需要的各种技术和工具。

安全基础知识

漏洞挖掘是一项安全工作,因此需要掌握一些安全基础知识,例如 Web 安全、网络安全、应用程序安全、二进制安全等。建议挖掘者先学习一些基础的安全知识,例如 OWASP Top 10 漏洞、常见的网络攻击技术和漏洞类型等,这可以帮助挖掘者更好地理解漏洞挖掘中所面临的问题和挑战。

漏洞挖掘工具

学习漏洞挖掘需要掌握一些常用的漏洞挖掘工具,例如 Burp Suite、Metasploit、Nmap、Wireshark、IDA 等。这些工具可以帮助挖掘者加速漏洞挖掘的过程,同时也能帮助挖掘者深入理解漏洞的原理和产生的原因。例如,Burp Suite 可以帮助挖掘者拦截和修改 HTTP 请求,Metasploit 可以帮助挖掘者构造攻击载荷等。

学习漏洞挖掘技巧和方法

学习漏洞挖掘需要了解一些常用的技巧和方法,如 Fuzzing、代码审计、反向工程、漏洞利用等。这些技巧和方法能够帮助挖掘者更快速地发现漏洞,并且深入理解漏洞的原理和利用方式。例如,Fuzzing 可以帮助挖掘者通过自动生成大量的输入数据,来测试程序是否存在漏洞,代码审计可以帮助挖掘者通过分析代码来发现漏洞等。

总的来说,学习漏洞挖掘需要综合掌握多方面的知识,包括编程、计算机基础知识、安全基础知识、漏洞挖掘工具以及漏洞挖掘技巧和方法。建议先从基础知识入手,逐步深入学习,不断实践,并在实践中发现和解决问题,才能逐渐成为一名优秀的漏洞挖掘者

五. 写在最后

希望这篇文章在可以帮助你解开一些对于漏洞挖掘的谜团。在学习和研究漏洞挖掘的过程中遇到困难并感到不知所措是很正常的。不过学习的过程就是这样,只有不断的去尝试才会进步。祝你在漏洞挖掘的路上走的越来越远。

互动话题:如果你想学习更多**网络安全方面**的知识和工具,可以看看以下面!

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】
请添加图片描述

程序员挖“洞”致富:发现一个漏洞,获赏 1272 万元,究竟是怎么做到的 阅读详情

相关推荐

保姆级教程:用Ubuntu 22.04搭建RustDesk中继服务器(含Cloudflare避坑指南)

本教程详细指导如何在Ubuntu 22.04上搭建RustDesk中继服务器,解决跨国远程协作的延迟问题。涵盖环境配置、Rust编译优化、服务部署及Cloudflare代理设置等关键步骤,帮助用户实现高性能的私有中继服务。

weixin_29002209的博客 527

月入2w+,网安人挖漏洞必备3大工具,助你成功接到私活, 实现财富自由!

想靠挖漏洞赚钱,这个工具必须有!

QXXXD的博客 3028

ArcGIS数据处理必备技能:从地理坐标到UTM投影的面转栅格完整流程

本文详细介绍了在ArcGIS中从地理坐标到UTM投影的面转栅格完整流程,包括坐标系转换、像元大小设置及质量控制等关键步骤。通过实战案例和Python脚本示例,帮助用户解决常见问题并优化数据处理效率,特别适合需要精确GIS数据分析的专业人士。

weixin_42628688的博客 180

漏洞赚钱方法大全(非常详细),零基础入门到精通,看这一篇就够了

漏洞赚钱方法大全(非常详细),零基础入门到精通,看这一篇就够了

分享Python知识 1398

智能解决装箱问题:使用优化算法实现高效包装

装箱问题(Bin Packing Problem)是组合优化领域中的一个经典问题,主要涉及如何将一系列对象高效地装入有限数量的容器(或“箱”)中,同时满足特定的约束条件。这个问题的目标是最小化所需使用的箱子数量或者最大化箱子的装载效率,以减少空间或资源的浪费。

MindOpt_003的博客 5549

3D模型文件格式全解析:从STL到glTF,10种主流格式与转换实战指南

在三维数字内容创作与工程制造领域,3D模型文件格式是数据交换与协作的基石。其核心原理在于以不同的数据结构(如三角网格、NURBS曲面、边界表示等)对三维物体的几何、外观及场景信息进行编码。理解这些格式的技术特性,对于保障数据完整性、提升工作流效率具有关键价值,广泛应用于3D打印、游戏开发、影视动画及工业设计等场景。例如,面向增材制造的STL格式以其极简的三角面片结构成为行业通用语,而支持丰富材质与动画的FBX格式则在影视游戏管线中扮演核心角色。本文聚焦于STL、OBJ、FBX、3MF、STEP等10种主流格

weixin_28520495的博客 356

小白是如何挖漏洞的(技巧篇)入门教程(非常详细)从零基础入门到精通,看完这一篇就够了

这时候就是要靠我们万能的 fofa 了,首先我们要知道有哪些 cms 有漏洞这里大家可以去找网上的漏洞库,里面一般都会有漏洞合集和这里我稍后会给大家推荐一两个看到没有,就是这么多cms,一杀一个准,上分必备漏洞当然很多漏洞都不能一步到位的,当然也有很多是可以给我们刷分的不过是否重复提交,这我就不太清楚了,可以给你们看看我的战果!当然,没审核,能重复几个我就不知道了,一切随缘—-这里随便找一个cms,给你们看看就这cms,信息泄露,你看,多香!,而且这个漏洞是直接把poc打上去就行了!

m0_59598029的博客 3963

深度学习暑期科研项目(两个月发EI论文)

对本科生而言,越早接触系统的科研训练开始上手科研项目,就越能在未来的升学求职中占据很大的优势。暑假是提升个人简历、丰富科研经历的最佳时期!哈尔滨工业大学博士师兄也会在8月1日开始带大家上手科研项目,并撰写发表EI会议论文。

Magnolia_He的博客 1443

挖漏洞是什么意思?挖漏洞赚钱入门到精通,收藏这篇就够了_挖漏洞属于运营还是云计算

漏洞挖掘是指通过分析软件、系统或网络中存在的安全漏洞来发现并利用这些漏洞。漏洞挖掘是信息安全领域的一项重要工作,可以帮助企业和组织提高系统的安全性,避免黑客攻击和数据泄露。漏洞挖掘的流程一般可以概括为以下几个步骤:确定目标:确定要挖掘的软件或系统。这可能是一个应用程序、操作系统、网络设备或其他系统。收集信息:收集有关目标的信息,包括架构、协议、版本和配置等。这些信息可以通过互联网搜索、手动扫描、自动化工具和其他途径获得。分析漏洞:通过手动和自动化技术进行漏洞分析,识别潜在的漏洞类型和攻击面。

logic1001的博客 1379

基于STM32L4XX、HAL库的AP6275S WIFI 模块驱动程序设计

支持802.11a/b/g/n/ac/ax (Wi-Fi 6)标准。// 这部分通常依赖于Broadcom提供的固件和驱动。// 这里需要添加Wi-Fi固件加载和初始化的代码。// 通常需要通过SDIO发送命令和接收响应。// 这里需要添加蓝牙HCI初始化代码。// 处理Wi-Fi和蓝牙数据。// 这里需要实现Wi-Fi连接逻辑。// 初始化SDIO和UART。// 确保蓝牙使能引脚已设置。// 关闭Wi-Fi和蓝牙。// 关闭Wi-Fi和蓝牙。// 打开Wi-Fi和蓝牙。// 初始化AP6275S。

zhusl6688的博客 277

计算机组成原理(第三版)唐朔飞-第六章计算机的运算方法-课后习题(17-32)

计算机组成原理(第三版)唐朔飞-第六章计算机的运算方法-课后习题(17-32)

weixin_45735391的博客 12万+

挖漏洞是什么意思?挖漏洞赚钱入门到精通,收藏这篇就够了_挖漏洞属于运营还是云计算_挖掘漏洞赚钱

“黑客”源自英文“hacker”,泛指擅长IT技术的人群、计算机科学家。但随着时代的变迁,“黑客”这个词代指的人群逐渐收窄。接下来,博主来说下大家感兴趣的问题,“黑客”是通过什么方式赚钱的?其中的不少方式都跟我们息息相关,了解后心有余悸。

Galaxy_0的博客 961

基于多传感器融合的智身四足机器狗楼梯环境SLAM系统设计与实现

本文设计了一种基于多传感器融合的四足机器狗楼梯环境SLAM系统。系统采用Jetson Orin NX为主控制器,集成RealSense D435i深度相机和Livox Mid360激光雷达,在ROS2框架下实现平面定位精度<5cm、楼梯环境下导航不漂移的目标。通过多层次传感器融合策略、运动学约束优化和状态切换机制,解决了楼梯环境下的定位累积误差问题,实现了平面与楼梯环境的自动识别切换及精度复位功能。硬件设计注重传感器布局优化和精确标定,软件架构采用分层设计,确保实时性能。该系统为四足机器人在复杂地形中

huanghm88的专栏 243

学云计算运维有哪些就业岗位?零基础入门到精通,收藏这篇就够了

伴随着云计算技术的飞速发展,云计算运维这个职业变得越来越重要,它是企业内部IT部门中负责维护和管理云计算基础设施的关键人员,拥有非常不错的发展空间,那么学云计算运维可以做什么工作?具体请看下文。1、云计算工程师职责:设计、部署和管理云基础设施,确保云服务的稳定运行和性能优化。技能要求:熟悉AWS、Azure、Google Cloud等主要云服务提供商的技术,具备自动化脚本编写能力。2、系统运维工程师职责:维护和管理公司内部的IT基础设施,包括服务器、网络设备和操作系统。

Python_0011的博客 1230

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

网工就业岗位大全,零基础入门到精通,收藏这篇就够了

在数字化转型的浪潮中,网络工程师已成为信息时代的“基建先锋”。从企业内网到全球云计算,从网络安全到5G应用,这一职业的工种细分日益丰富。无论是刚入行的“萌新”还是资深技术大牛,都能找到适合自己的发展方向。本文将带你探索网络工程师的多元化岗位,助你绘制清晰的职业蓝图!

Javachichi的博客 2260

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

云计算安全,零基础入门到精通,收藏这篇就够了

云计算是一项惊人的技术突破。因为7*24小时按需可用性、随时随地的可访问性、可扩展性和在线存储等特点,它为那些在云上运营其业务的企业提供了许多成本优势。这些组织不需要产生资本支出,也不需要在计算基础设施上进行巨额投资。相反,他们只需要为他们需要的部分付费,并在需要时扩大规模。此外,云计算还可以降低电力和员工成本,减少碳足迹。因此,在全球范围内,云的采用速度很快。

程序员阿飘 的博客 781

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

云计算运维(非常详细)零基础入门到精通,收藏这篇就够了

这两年,IT行业面临经济周期波动与AI产业结构调整的双重压力,确实有很多运维与网络工程师因企业缩编或技术迭代而暂时失业。很多人都在提运维网工失业后就只能去跑滴滴送外卖了,但我想分享的是,对于运维人员来说,即便失业以后仍然有很多副业可以尝试。

leah126的博客 2446
上一篇: 网络安全学习路线+自学笔记(超详细)自学网络安全看这一篇就够了_网络安全自学路线
下一篇: 2026 版最新 148 款 CTF 工具整理大全(附下载安装包)含基础环境、Web 安全、加密解密、密码爆破、文件、隐写、逆向、PWN 等全套工具
黑客-老白
博客等级 码龄3年 3917粉丝 1262原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值