某节大瓜,GPU集群投毒!

AI平台第三方供应链安全:从模型投毒到纵深防御的实战治理 在软件开发和人工智能领域,供应链安全已成为保障系统稳定与数据隐私的核心议题。其原理在于,现代应用高度依赖外部开源库、预训练模型和云服务,攻击者通过污染这些上游组件,即可在下游应用中植入后门或窃取数据,形成链式风险。这种攻击模式的技术价值在于其隐蔽性和放大效应,能绕过传统边界防御,直接威胁模型完整性与业务机密性。在AI平台的应用场景中,风险载体具体体现为模型权重篡改、训练数据投毒及恶意依赖包植入,例如攻击者通过PyPI发布仿冒的torch库或在Hugging Face模型嵌入后门。因此,构建涵盖准入控制、主动 阅读详情

👉 这是一个或许对你有用的社群

🐱 一对一交流/面试小册/简历优化/求职解惑,欢迎加入「芋道快速开发平台」知识星球。下面是星球提供的部分资料: 

2954dbecb10dd5775bc2fee2b6bb2785.gif

👉这是一个或许对你有用的开源项目

国产 Star 破 10w+ 的开源项目,前端包括管理后台 + 微信小程序,后端支持单体和微服务架构。

功能涵盖 RBAC 权限、SaaS 多租户、数据权限、商城、支付、工作流、大屏报表、微信公众号、CRM 等等功能:

  • Boot 仓库:https://gitee.com/zhijiantianya/ruoyi-vue-pro

  • Cloud 仓库:https://gitee.com/zhijiantianya/yudao-cloud

  • 视频教程:https://doc.iocoder.cn

【国内首批】支持 JDK 21 + SpringBoot 3.2.2、JDK 8 + Spring Boot 2.7.18 双版本 

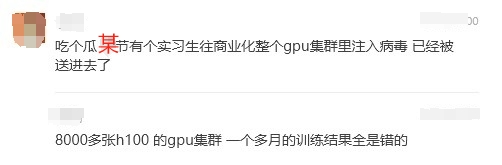
前些日子,宇宙厂爆出了个惊天大瓜。
e245607670a15b7285e7c8ecff1dd473.png

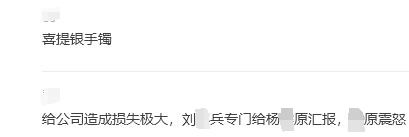
自回归团队某实习生,被公司直接送进号子,喜提银手镯一副。原因是实习生对商业化整个GPU集群里恶意注入病毒。最终导致,8000 多张 H100 的 GPU 集群,一个多月的训练结果,全是错的...

这事儿在朋友圈已经停不下来了,内容实在太炸裂了!具体什么程度?技术总监亲自给副总裁汇报的程度!!
271a5118ef9a902e87268d4dd348693a.png

网传,事情的起因大致是,leader 把调度给了 dit 生图团队,冷落了自回归团队。实习生作为北大毕业的高材生,可能心生怨气,于是选择了恶意报复。最后直接给公司整了波大的,当然,也把自己的前程断送了。

基于 Spring Boot + MyBatis Plus + Vue & Element 实现的后台管理系统 + 用户小程序,支持 RBAC 动态权限、多租户、数据权限、工作流、三方登录、支付、短信、商城等功能

  • 项目地址:https://github.com/YunaiV/ruoyi-vue-pro

  • 视频教程:https://doc.iocoder.cn/video/

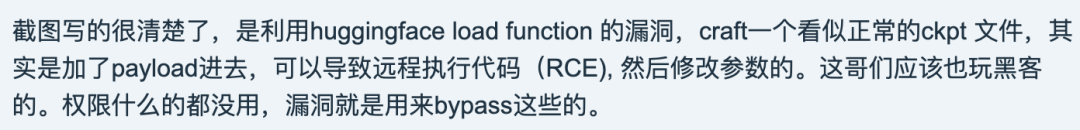
据传,此人的“投毒”操作主要是利用了 Huggingface 的load ckpt函数漏洞。
9cc68c321161558edaebe54969d57093.png

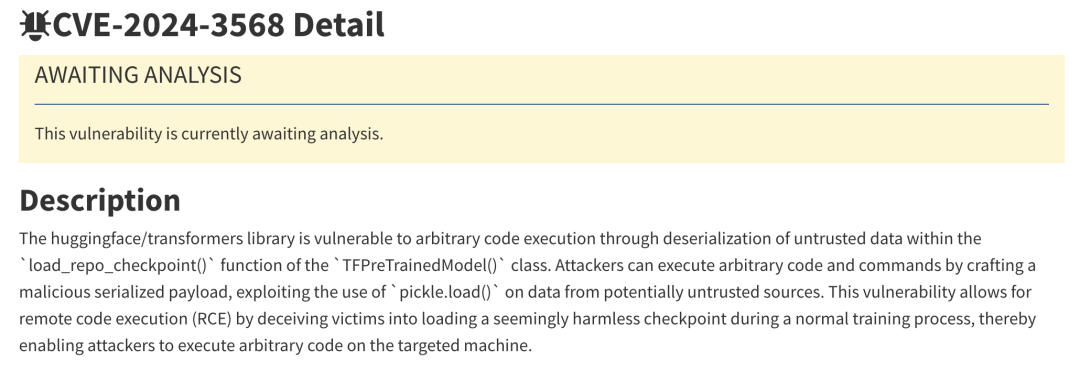
load ckpt是用于加载模型的保存状态的函数。具体的问题,是TFPreTrainedModel()类的load_repo_checkpoint()函数在反序列化未受信任的数据时使用了pickle.load(),而 pickle 模块在反序列化时会执行数据中的任意代码。
2cfabfe03b3d194fd999aab0f3110b77.png

攻击者可以通过构造一个恶意的序列化数据(如恶意的checkpoint文件),利用这个存在漏洞的函数的反序列化机制来执行任意代码。这直接导致,任何使用这个函数的人,在正常的训练或推理过程中只要加载了这个checkpoint,攻击者的恶意代码都会直接执行。

因此,存在的攻击方式包括修改或注入恶意代码,使得在模型加载时执行攻击者指定的操作,如篡改模型权重、修改训练参数或截取模型数据;以及通过操作文件路径,访问或修改其他用户的模型文件。

而此人使用的大概是第一种方法,注入代码,动态修改别人的optimer,修改参数梯度的方向,以及在各种地方随机sleep一小段时间。众所周知,深度学习中的训练过程依赖于梯度下降来更新模型参数,从而不断优化损失。修改梯度方向意味着攻击者对模型的反向传播过程中计算出的梯度进行了篡改,导致模型更新时,一直朝错误的方向优化。而sleep操作通常不太可能引发程序崩溃或报错,但会明显降低模型训练的速度。

这两个操作只能用惊为天人来形容了。一方面,疯狂的sleep导致训练集群的利用率只有50%,另一方面,连参数梯度的方向都被更改了,别人训出来的模型,可全都是错的啊!他还加了个条件,只有256卡以上的任务才会触发这个条件,不斩无名之辈!

除此之外,他还修改了一个公用的 HuggingFace 的ckpts目录,只要别人用这里的pretrain模型,就会直接gf(go fail),相当于直接挂了。不过也有网友说到,他可能修改了自己的pretrained model,而这个model parameters是用ckpt文件保存的,其他人在训练的时候会load他的模型参数(也就是注入恶意代码的ckpt文件),所以会导致训练一直出问题也不容易发现。
9574763e6ea60bdea05dcf11b2e15c4f.png

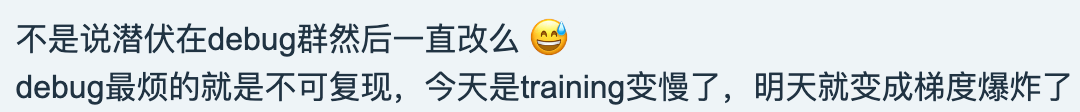
最狠的是,这哥们直接潜伏在debug群里,只要同事们查到啥,他就改啥,实现最极致的攻防。最后是查了一个多月,恢复了一些被删除的文件,才查到代码注入。

经过粗略计算,只是单纯的集群成本,造成的损失就是八位数级别的。
fa1c4cebfbec0d37a248313958450dd9.jpeg

基于 Spring Cloud Alibaba + Gateway + Nacos + RocketMQ + Vue & Element 实现的后台管理系统 + 用户小程序,支持 RBAC 动态权限、多租户、数据权限、工作流、三方登录、支付、短信、商城等功能

  • 项目地址:https://github.com/YunaiV/yudao-cloud

  • 视频教程:https://doc.iocoder.cn/video/

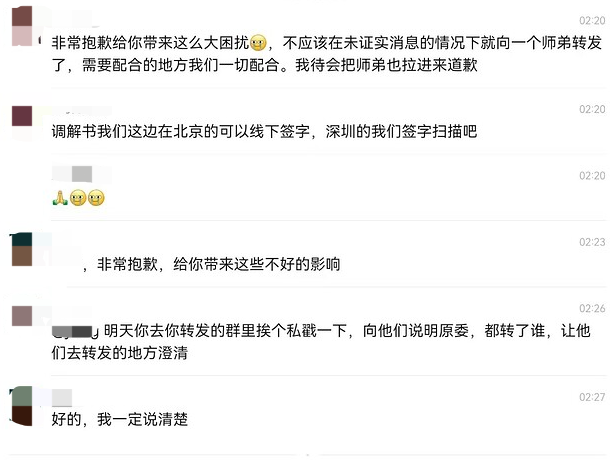
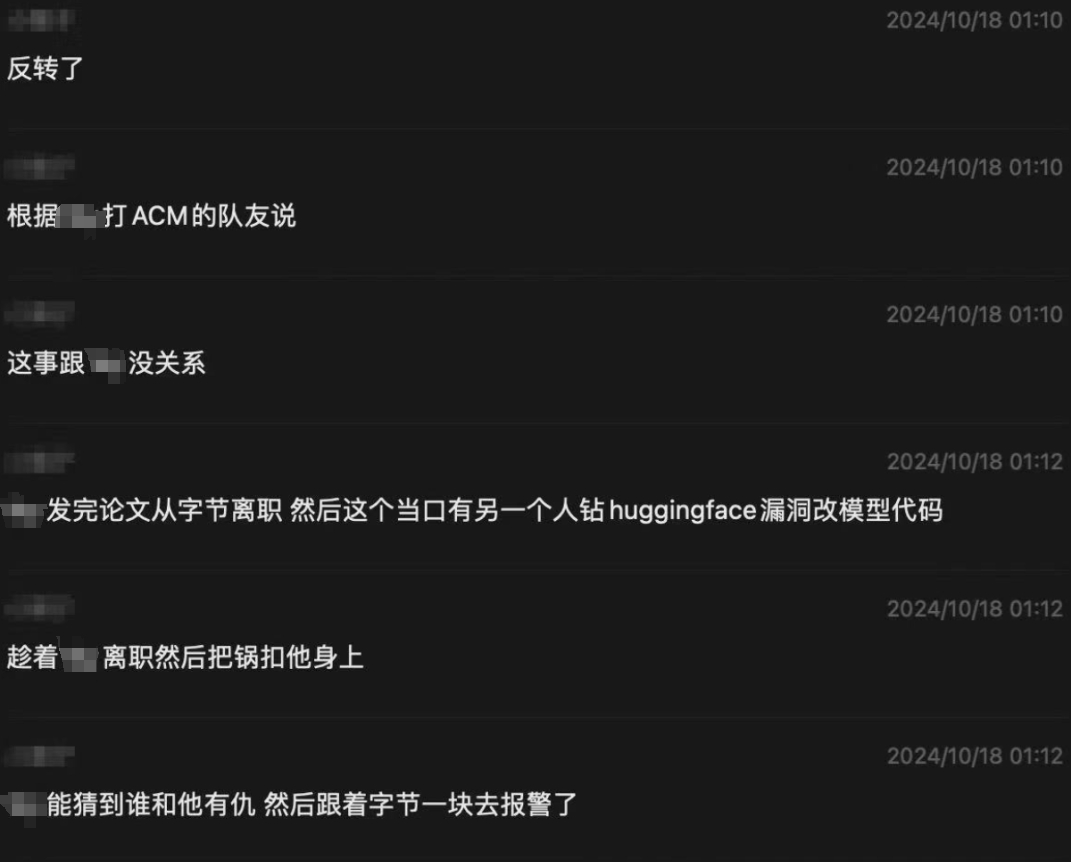
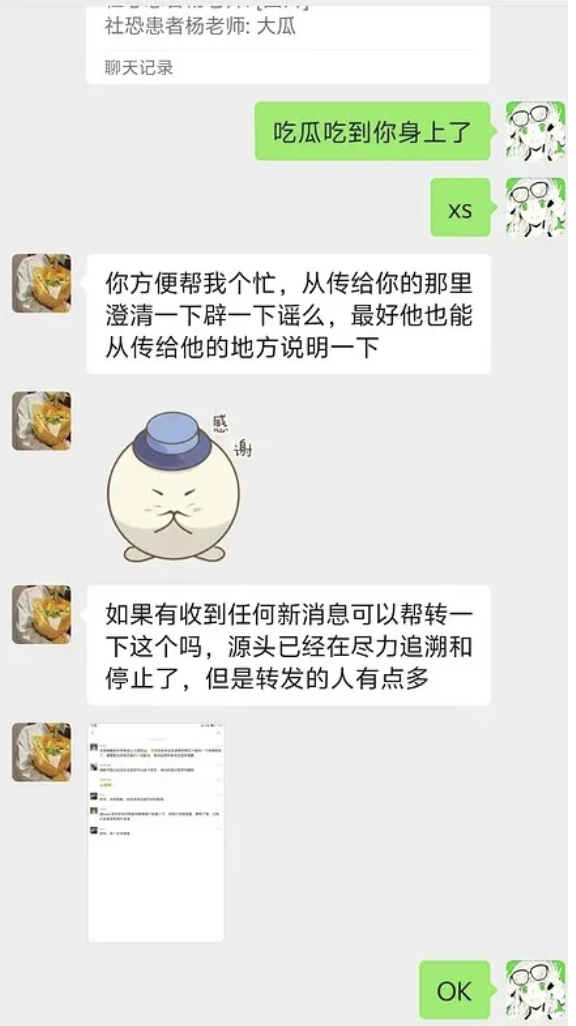
不过后续,当事人又进行了辟谣:
639ba185829b72a7751c6edd5fe80dda.png db385aa0c76f4ade3d641df1886d0d5a.png d373733777e58519b08e27d8883e0cb3.png

这件事,确有发生,但到底是谁做的,就不得而知了,大概率也等不到官方通告。

那么,对于这个事件,你怎么看?


欢迎加入我的知识星球,全面提升技术能力。

👉 加入方式,“长按”或“扫描”下方二维码噢:
2ede6771e634eba895ad66b5f0f8be25.png

星球的内容包括:项目实战、面试招聘、源码解析、学习路线。

bca81b3c2de6a1c035d7e435e932d95c.png

773d560f2a0b00178a12f2799e63580a.png0cd52de1018a8c86ea92cef8a65714f1.pngba3a4be237aba77128966260d8358546.png2c19053cab43a833dc81e77dd8ce4a72.png

文章有帮助的话,在看,转发吧。
谢谢支持哟 (*^__^*)
AI助手成挖矿木马新渠道:GPU加密劫持攻击原理与防御指南 加密劫持是一种恶意利用受害者计算资源进行加密货币挖矿的攻击。其原理在于攻击者通过植入恶意脚本或程序,在用户不知情的情况下占用CPU或GPU进行哈希运算,为攻击者牟利。随着AI技术的普及,攻击手法发生了范式转移,从传统的网页脚本注入转向了更具隐蔽性的供应链投毒。攻击者利用用户对AI助手的高度信任,通过污染训练数据、制作恶意插件或构造诱导性对话,将挖矿木马精准投放到拥有高性能GPU的高价值目标环境中。这种新型攻击的技术价值在于其极高的隐蔽性和针对性,能有效绕过传统安全防护。其应用场景广泛,尤其威胁到数据中心、科 阅读详情

相关推荐

AI安全实战指南:从对抗样本到数据投毒的攻防全景解析

人工智能(AI)系统在带来巨大价值的同时,也面临着独特的安全威胁。其核心原理在于,深度学习模型通过学习数据中的模式进行决策,但这一过程可能被恶意利用。攻击者通过精心构造的输入数据,可以误导模型产生错误输出,这直接关系到AI系统的可靠性与可信度。在工程实践中,确保AI系统的安全性已成为关键挑战。具体而言,攻击者常采用数据投毒和对抗样本等手段。数据投毒通过在训练阶段注入恶意样本,从源头污染模型;而对抗样本则是在推理阶段,通过添加人眼难以察觉的微小扰动,欺骗模型做出高置信度的错误判断。这些攻击严重威胁着自动驾驶、

weixin_30673611的博客 315

宇宙厂大瓜!实习生往整个GPU集群投毒!

今日面试题:Spring IOC 容器初始化过程?

codenav的博客 4685

AI集群安全基线:权限隔离、网络策略与异常进程排查实战

AI安全在2025年已从概念走向工程实践,尤其在GPU集群、Kubernetes环境和推理服务中,权限失控、凭证泄露与镜像投毒成为最现实的威胁。理解集群内部的身份机制、资源边界与审计链路,是构建安全体系的基础。通过最小权限的RBAC配置、命名空间级别的网络策略、以及基于DCGM和审计日志的异常行为检测,可以在训练与推理场景中形成可落地的防护闭环。当GPU利用率异常或出现未知进程时,借助Prometheus指标、kube-apiserver审计记录和容器进程排查,能够快速定位根因并完成隔离处置。本文提供一套面

weixin_34081595的博客 351

从宇宙大厂实习生投毒GPU集群来快速了解GPU各性能参数

可能会有很多人像我一样,之前对GPU不太了解,有些人可能也不知道为什么要用GPU而不是CPU,又有什么区别?以及GPU的怎么衡量他的性能,有哪些类型的GPU,大模型训练一般常用什么等级的显卡,等等这些基础的问题。

分享技术,记录思考和感悟 1893

SuperPoint+SuperGlue在HLoc中的实战效果对比:5大公开数据集测试报告

本文在HLoc框架下,对传统SIFT与深度学习组合SuperPoint+SuperGlue在五大公开数据集上的视觉定位效果进行了实战对比测试。报告详细分析了两种方案在Aachen Day-Night、RobotCar Seasons等不同光照、季节及场景下的表现,揭示了SuperPoint+SuperGlue在应对剧烈光照变化和长期外观变化时的显著优势,并提供了基于HLoc模块化设计的选型与配置策略。

weixin_29093169的博客 425

LabVIEW 调用MATLAB 进行图像处理的实现

程机械及设备的变形、振动、冲击、粗糙度、刚度和强度等特性,还可用在土木结构、水利设施的变形测量[4][5]。因此,该技术在机械、土木、水利、电器、航空航天、兵器工业及生物医学等领域的检测中具有非常重要的地位。将物面前方空间的散斑用摄像设备记录下来,当物体运动或由于受力而变形时,这些随机分布的散斑图也随之在空间按一定的规律运动,因此能用记录的散斑图在计算机上分析物体的运动和变形,这就是电子散斑技术。当物体的漫反射表面被激光照射时,漫反射的光波在物体表面的前方相互干涉,由于漫反射光的。

qq_37971227的博客 3874

前所未有:GPU集群恶意代码注入?模型投毒?​资源消耗攻击?

一场悲剧,一场闹剧,若干年后,可能会被认定为国内“AI安全第一案”。闻所未闻,骇人听闻,匪夷所思。我所熟悉的,和AI有关,和安全有关的团队,都在第一时间讨论和复盘。攻击者手段多,隐蔽性强,甚至有一部分专家直接告诉我:防不住,根本防不住。一方面,工作人员通宵达旦解决故障,很难想到故障来自“内鬼”。另一方面,训练大模型是大系统工程,周期长,环节多,哪怕没有恶意破坏,动不动就会出现故障。甄别出哪些是恶意...

weixin_39640818的博客 1210

开源Agent Skill让AI画图不再翻车:从数据到专业图表全流程

在人工智能与数据可视化交叉领域,让模型直接生成图表往往伴随字体乱码、坐标轴密集、配色失调等高频问题。Agent Skill作为一种可复用的能力封装机制,将专业绘图流程固化为标准化操作手册,从数据特征识别、图表类型决策到代码生成与渲染校验形成完整闭环。它不再依赖临时提示词的一次性发挥,而是让AI按领域专家的思维执行任务,显著提升出图质量与稳定性。这种能力在数据分析报告、运营日报、论文插图等场景具有广泛实用价值,尤其适用于需要快速产出规范化图表的工作流。本文即从这一技术范式出发,介绍一个GitHub上获得2.5

weixin_33851429的博客 973

深度学习安全警示:从某厂GPU投毒事件看模型训练风险

我在尝试开发模型安全检查工具时,发现其AI辅助功能能快速生成基础代码框架,大大缩短了开发周期。:HuggingFace的load_ckpt函数使用pickle反序列化机制,这种设计在加载不受信任的模型文件时存在严重风险。:修改梯度方向这种攻击手段极其隐蔽,不会导致程序报错,但会彻底破坏模型训练效果。这次事件再次证明,AI系统的安全性需要从代码层到运维层的全方位防护。作为开发者,我们既要提高安全意识,也要掌握快速验证想法的工具方法。:通过污染公共模型仓库或内部共享的pretrain模型,攻击可以快速扩散。

MoonbeamFalcon67的博客 285

5分钟搞懂异构图注意力网络(HAN):从元路径到节点聚合的全流程解析

本文深入解析异构图注意力网络(HAN)的核心原理与实战应用,从元路径设计到多级注意力实现的全流程。HAN通过节点级和语义级双重注意力机制,有效处理包含多种节点和边类型的异构图数据,在电商推荐、学术网络分析等场景展现卓越性能。文章提供DGL实现代码和调参技巧,帮助开发者快速掌握这一强大工具。

weixin_29056701的博客 312

QT-使用ECharts显示地图,还有更多惊艳的图表等待你的使用

QT-使用ECharts显示地图前言一、使用步骤1.下载示例2. QT使用HTML文件配置3.使用HTML文件4. 数据交互及自适应总结注意:这个地图是百度的在线地图,需要百度API密钥和在联网的状态下使用。离线使用图表 前言 我上文QT图表chart-饼状图,使用qt自带的图表库charts来显示图表,实现数据可视化,但是QT自带的图表库显示效果并不佳,通俗说,就是不好看。 然而,有这么一个开源图表库,图表种类极多,并且效果良好,能够实现具有很好的视觉冲击的数据可视化。 它就是Apache ECharts

博咯的博客 4900

联邦学习真香警告:跨机构医疗数据协作中的梯度投毒攻防

联邦学习(Federated Learning, FL)作为医疗数据协作的核心技术,允许医院在不共享原始数据的前提下联合训练AI模型。3. PySyft梯度防御示例(https://github.com/OpenMined/PySyft/tree/dev/examples/federated_learning)• 数据孤岛:医院A有MRI影像,医院B有病理切片,但数据无法直接共享(合规要求:HIPAA/GDPR)。• 后门攻击:在梯度中植入触发器(如特定像素模式),使模型对恶意样本误判。

weixin_65409651的博客 1303

数学之美 | 图论和网络爬虫

文章目录概述图论网络爬虫分析BFSDFSBFS + DFS参考资料 概述 这篇文章主要给大家介绍一下计算机算法中非常重要的一部分——图论,以及它在生活中的应用——网络爬虫。   图论 离散数学是当代数学的一个重要的分支,也是计算机科学的数学基础。它又包括四个分支,而图论便是其中一支,另外三个分别是:数理逻辑、集合论、近代数学。 图论中的图由一些节点和边构成,比如下面这张图 。 在图论中一个很基础...

小小酥梨的博客 3231

从模型窃取到参数投毒:PyTorch 3.0静态图分布式训练的9大攻击面,及NASA级防御矩阵构建全路径

直击PyTorch 3.0静态图分布式训练安全盲区,系统梳理模型窃取、参数投毒等9大攻击面,提出基于可信执行环境与图级签名验证的安全性最佳方案。适用于金融、医疗等高敏场景,兼顾性能与鲁棒性,值得收藏。

CodeVibe的博客 402

vue2/3 - 详细对接海康监控实时视频预览和录像回放功能,vue接入使用海康视频监控播放器实时推流等功能,支持hik/rtsp/rtmp/hls/ws取流协议(详细教程与示例代码,一键复制开箱即用

vue2,vue3,海康,vue海康视频监控,海康开放平台,如何接入海康的实时监控,海康威视,Vue实现海康监控视频播放,vue3对接海康视频监控播放、回放的方法流程,实现海康H5视频插件播放视频的实例,web网页接入海康,海康威视的视频vue的录像回放和实时预览,前端vue3项目接入海康威视h5player.js播放器,vue2接入海康威视视频监控平台,使用海康监控H5视频播放,对接海康视频监控,海康视频web插件,web前端在vue中通过海康插件嵌入视频,实现实时预览,vue3海康监控播放器组件,vue

✅ 精选推荐文章 1万+

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

YOLOv11遭投毒,模型训练成挖矿

AI科技圈又发生了啥新鲜事?

啥都生的博客 1385

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

投毒攻击响应黄金72分钟:从异常梯度突变检测到权重回滚,一线AI安全团队内部SOP首次披露

AI模型投毒攻击应急有章可循!本SOP聚焦训练阶段实时防御,通过异常梯度突变检测、动态权重回滚与沙箱验证三步法,72分钟内阻断恶意数据污染。适用于金融、医疗等高敏场景,兼顾精度与响应速度,一线团队实战验证有效。值得收藏

AlgoChat的博客 192

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

AI安全设计:从数据投毒到对抗攻击的防御策略与MLOps实践

在人工智能(AI)和机器学习(ML)系统中,安全设计(Security by Design)已成为确保模型可靠性的核心原则。其原理在于将安全防护前置,贯穿于从数据收集到模型部署的全生命周期,而非事后补救。这一理念的技术价值在于能从根本上抵御数据投毒、对抗性攻击等新型风险,避免模型决策被恶意操纵或产生歧视性结果。应用场景广泛覆盖金融风控、自动驾驶、内容推荐及大语言模型(LLM)服务等领域。例如,通过集成差分隐私、对抗训练和输入过滤等技术,可在推荐系统中防范数据投毒导致的有偏推荐,或在LLM中防御提示词注入攻击

weixin_30709061的博客 637

开源供应链与AI生态安全:从投毒攻击到企业级防御实战

软件供应链安全是保障现代软件开发和交付可信度的核心基础,其核心原理在于对软件从源码到运行时所涉及的全部组件及其依赖关系进行透明化管理与风险控制。随着开源组件和第三方库的广泛使用,供应链攻击已成为最具破坏力的威胁之一,攻击者通过污染上游依赖,实现“一对多”的规模化渗透,技术价值在于以极低成本影响海量下游系统。在AI技术快速普及的背景下,AI生态因其复杂的依赖栈和模型分发的特性,正成为新的高危攻击面,涉及数据污染、恶意模型和框架供应链风险等。应用场景已从传统Web应用延伸至云原生、AI训练与推理平台及MLOps

weixin_33875564的博客 415

为什么你的LoRA微调模型仍被投毒?SITS2026攻防报告首次披露训练阶段对抗攻击隐蔽路径

揭秘LoRA微调模型被投毒的隐蔽路径!SITS2026专家:大模型对抗攻击防护首次披露训练阶段新型对抗攻击手法,聚焦参数高效微调场景,提出动态梯度校验与权重熵监控双机制,防御成功率提升42%。攻防实证完整复现,值得收藏。

Algorift的博客 225

字节决定起诉实习生赔偿800万

大家好呀,我是苍何。今天字节决定起诉实习生赔偿800万这事已经上了热搜了,直接就干到了 1276 万热度。大家都听说了吧?吃瓜的我也决定来分析下事情的来龙去脉。早在今年 9 月份,宇宙厂的某实习生因对团队资源分配不满,利用攻击代码对大模型训练集群进行投毒,破坏团队模型训练任务,而被爆出的时候,已经连续投毒至少 2 个多月🐶据爆,这不仅仅是单纯的不满,而是恶狠狠的报复,谁知这位同学隐藏在集群的 debug 群里(解决问题的群),查到啥就立马改啥,做到极致攻防,合着这是要当成一项事业来做了😂。

一个成长中的程序员,期待用技术的眼光生活 882

2026AI安全面试实战教程:AI Infra+Agent安全+RAG工程化通关路线图

2026年AI安全岗位面试逻辑全面升级,重点考察工程落地能力。核心考核三大方向: GPU集群安全:聚焦算力隔离、成本风控与时延优化,需掌握多租户防护与异常检测方案; Agent安全:要求设计多智能体信任链与工具调用权限管控,能模拟攻击者绕过逻辑; RAG安全:需具备从文档处理到检索输出的全链路防护能力,强调数据校验与风险闭环。 面试分层考核: 初级岗:掌握LLM基础攻击面与基础防护; 中级岗:需独立设计AI Infra安全方案并权衡性能与成本; 高级岗:考察多Agent信任体系与全局合规架构。 备考策

从零开始,掌握网络安全。提供全面的网络安全教程、攻防演练技巧和行业动态。 477

AI系统GPU驱动安全:从高危漏洞看基础设施防御实践

在人工智能和机器学习领域,GPU加速计算已成为模型训练与推理的核心基础设施。其底层驱动与计算库的安全机制直接关系到整个系统的稳定性和数据安全。从技术原理上看,GPU驱动运行在操作系统内核态,拥有最高权限,一旦存在缓冲区溢出或权限提升漏洞,攻击者即可实现从用户态到内核态的权限逃逸,进而完全控制系统。这种安全风险在AI工业化部署中尤为突出,因为AI工作负载通常涉及价值密集的模型参数和训练数据。从工程实践角度,防御此类威胁需要构建纵深安全体系,包括实施最小权限原则、强化容器隔离、建立软件供应链漏洞扫描机制。例如,

weixin_30873847的博客 429

字节实习生被索赔800万并不冤。

上个月,一起吃了个大瓜:字节跳动的惊天大瓜,事情大概是这样的:当时整个事件的过程,包括田某某是如何利用load ckpt函数漏洞的,文章都有梳理,感兴趣的小伙伴可以看下:某节大瓜,GPU集群投毒!这件事反转,反转,又反转,最后字节官方实锤。不过没想到,这场闹得纷纷扬扬的字节实习生大模型「投毒」事件,过了一个多月,竟然还有后续。据媒体报道,北京市海淀区人民法院已正式受理字节跳动对前实习生田某某的起诉...

fengdu78的博客 481
上一篇: 效率爆表:30款 IDEA 插件,让你的代码飞起来!
下一篇: MyBatis-Plus 还手写 Join 联表查询?一个依赖轻松搞定,真香!
公众号-芋道源码
博客等级 码龄10年 1634粉丝 377原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值