解决设置X-Frame-Options后Response有多个值

X-Frame-Options简介 最近安全检查,发现没有保障和避免自己的网页嵌入到别人的站点里面,于是需要设置X-Frame-Options增加安全性。 网上查了查资料,这里记录一下。 可以使用下面工具进行验证:Clickjacking Tool | Test | UI Redressing 1、X-Frame-Options X-Frame-OptionsHTTP响应头是用来给浏览器指示允许一个页面可否在<frame>、<iframe>、<em... 阅读详情

解决设置X-Frame-Options后Response有多个值


起因:最近在做前后端分离的项目,项目中需要把swagger嵌套进来,用了iframe但是却提示

Refused to display 'http://xxxxxxxxxxxxx' in a frame because it set 'X-Frame-Options' to 'deny'.

首先当然是百度,结果是在nginx的http/server/location下设置add_header X-Frame-Options SAMEORIGIN always; 这个就可以解决问题(PS:我只在location下设置后才生效),当然遵从百度,nginx设置后重启,刷新页面此时报错

Refused to display 'http://xxxxxxxxxxxxxxxx' in a frame because it set multiple 'X-Frame-Options' headers with conflicting values ('DENY, SAMEORIGIN'). Falling back to 'deny'.

X-Frame-Options被设置了多个值,查看Response,发现果然返回了多个值,继续百度。。。。。ing
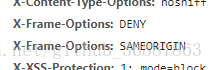
在这里插入图片描述
结果是百度根本没有这个解决的方案,清一色的统一回答,无奈谷歌全英搜索(搜出来的会是外国的帖子),几经寻找以后发现了一个帖子
帖子中给了一个参数proxy_hide_header X-Frame-Options; 隐藏这个header,重新修改nginx配置

location /xxx {
			proxy_hide_header X-Frame-Options;
			add_header X-Frame-Options SAMEORIGIN always;
			proxy_pass  http://xxxxxxxxxx/swagger-ui.html;
}

这个样子,然后重启,刷新页面,Response中只有SAMEORIGIN这个了,Deny被干掉。
ok问题解决。

点击劫持漏洞剖析:X-Frame-Options缺失的攻防实战 在Web安全领域,点击劫持是一种利用视觉欺骗的攻击技术,攻击者通过透明层覆盖诱导用户执行非预期操作。其核心原理在于浏览器默认允许页面被iframe嵌入,而X-Frame-Options响应头正是控制此行为的“框架准入检查官”。该安全头通过DENY、SAMEORIGIN等指令,从服务器端声明页面是否允许被嵌入,缺失时即形成安全缺口。从技术价值看,这类基础安全配置虽简单,却是纵深防御体系的关键一环,能有效防止会话劫持、未授权操作等风险。典型应用场景包括金融交易、后台管理、社交工程等敏感交互页面。本文聚焦X-Fr 阅读详情

相关推荐

Nginx配置X-Frame-Options:详解点击劫持防护与安全头部署

点击劫持是一种利用iframe透明层诱导用户非预期点击的攻击手法,其核心原理是通过恶意嵌套页面窃取用户操作权限。为防御此类攻击,Web安全领域引入了X-Frame-Options这一HTTP响应头,它通过指令浏览器限制页面被嵌套的权限,从而构建基础安全防线。在Nginx中配置X-Frame-Options时,需根据业务场景选择DENY、SAMEORIGIN等指令值,并注意配置作用域与继承规则。现代Web开发中,Content-Security-Policy的frame-ancestors指令提供了更精细的控

mxdxm8899的专栏 442

Refused to display ‘http://xxxxxxxxxxxxx‘ in a frame because it set multiple ‘X-Frame-Options‘

嵌入frame时有兼容性问题,在最新版的Chrome和edge浏览器下空白,可以检查有js提示报错,报错信息如下: Refused to display 'http://xxxxxxxxxxxxx' in a frame because it set multiple 'X-Frame-Options' headers with conflicting values ('SAMEORIGIN, ALLOW-FROM http://XXXXXXXX'. Falling back to 'deny'. 可以

由入门到精通 3898

Nginx安全响应头配置全攻略:从X-Frame-Options到CSP实战详解

HTTP安全响应头是现代Web应用安全架构中的基础防线,其核心原理是通过浏览器强制执行的安全策略来抵御常见网络攻击。从技术价值看,正确配置安全头能有效防范点击劫持、XSS跨站脚本、MIME类型嗅探等安全威胁,是Web应用开发中不可或缺的安全实践。在应用场景上,无论是内容展示网站还是复杂单页应用,都需要根据业务特点定制安全策略。本文聚焦Nginx服务器配置,深入解析X-Frame-Options、Content-Security-Policy等关键安全头的实现逻辑,通过实战示例展示如何为Web应用构建坚固的前

539

解决multiple ‘X-Frame-Options‘ headers with conflicting values (‘DENY, SAMEORIGIN‘)

Refused to display ‘http://xxxxxxxxxxxxxxxx’ in a frame because it set multiple ‘X-Frame-Options’ headers with conflicting values (‘DENY, SAMEORIGIN’). Falling back to ‘deny’. 给项目加了spring-security, 但是用jquery upload 文件, call back 函数出问题了,浏览器后台报出以上错误. 分析是spri

celebrateyang的博客 5748

X-Frame-Options相关文件

点击劫持:X-Frame-Options头缺失 in a frame because it set 'X-Frame-Options' to 'deny'

【移动APP测试】Firebase Test Lab (FTL) 实战指南:从零搭建自动化测试流水线

本文详细介绍了Firebase Test Lab (FTL) 在移动APP测试中的实战应用,从零搭建自动化测试流水线。通过真实设备、虚拟设备和iOS设备的全面覆盖,FTL帮助开发者高效进行兼容性测试、性能监控和崩溃分析,显著提升应用质量。文章还提供了设备选择策略、成本控制技巧和CI/CD集成的最佳实践,助力团队优化测试流程。

weixin_29281915的博客 253

nginx在https环境下代理 WebSocket 遇到的问题

前几天开始测试的时候出现了点问题,项目用到了 WebSocket 协议,访问直接抛 403,也是,如果是 nginx 处理 WebSocket 请求不做点特殊配置就直接返回 403,所以就添加了一下 nginx 代理 WebSocket 的配置。 nginx 代理 WebSocket 配置 在 nginx.conf 的 http 模块添加如下内容 map $http_upgrade $connection_upgrade{ default upgrade; ...

gplzx110的专栏 1865

别再傻傻分不清!一文讲透电子产品‘冲击’与‘碰撞’试验的区别与选用(附GB/T 2423标准解读)

本文详细解析了电子产品可靠性测试中冲击与碰撞试验的核心区别与应用场景,结合GB/T 2423标准提供实用指南。冲击测试模拟瞬时高强度事件(如跌落),而碰撞测试针对重复性力学环境(如运输颠簸)。通过参数对比和标准解读,帮助研发人员精准选择测试方案,提升产品可靠性验证效率。

weixin_42665255的博客 265

The X-Frame-Options response header

原帖地址:https://developer.mozilla.org/en-US/docs/Web/HTTP/X-Frame-Options?redirectlocale=en-US&redirectslug=The_X-FRAME-OPTIONS_response_header The X-Frame-Options HTTP responseheader can be use

小肥的专栏 4221

一体化伺服电机与施耐德PLC TM241CEC24T在Canopen协议下的应用

一.硬件组成 软件组成:施耐德SoMachineV4.3二.○1.打开SoMachineV4.3,点击“新建项目”○2.点击“空白项目”○3.项目命名○4.点击“创建项目” 三. 点击“Logic Builder” 四. ○1.右击项目”PMM_CANOPEN_ST”添加设备○2.点击”LogicController”选择PLC型号TM241CEC24T/U○3.点击“添加设备” 五. ○1.右击CAN_1,添加设备○2.选择“CANopen Perfomance”○3.点击“添加设备”

m0_46512607的博客 2520

【机器人】转动的指数坐标表示心得理解

转动的指数坐标表示心得理解1.前言2.指数坐标表示旋转矩阵3.原理推导4.矩阵对数、矩阵指数 1.前言 最近因为项目需求,又学习了一点机器人学的东西,参考书籍为《现代机器人学》,该书采用指数坐标、旋量的方式来对机器人进行描述和运动学、动力学建模,让我对机器人有了更深的理解,也是弥补DH参数建模复杂的缺陷,虽然DH法只用4个参数,而旋量需要更多,但是它骚啊! 本文是我学习了转动的指数坐标表示的一个心得体会,如有问题请多多包涵。 2.指数坐标表示旋转矩阵 指数坐标可以用来表示求解旋转矩阵,其原理非常简单巧妙,需

要恰饭得嘛 2328

Spring Security设置X-Frame-Options响应头

前言 被Security管理的接口中,其中可能包含html页面,而前端在开发时,可能使用frame标签。为了系统安全性,默认情况下X-Frame-Options是禁止的。 HTTP 响应头X-Frame-Options 说明 X-Frame-Options HTTP 响应报头可以被用来指示一个浏览器是否应该被允许在一个以呈现页面<frame>,<iframe>或<object>。通过确保其内容未嵌入其他网站,网站可以使用此功能来避免 点击劫持 攻击 取值说明

mt23 5262

零售-公司间关联交易退货STO的实现方式

零售-公司间关联交易采购 STO-退货 集团公司下经常会出现一家公司和另外一家公司的公司间的关联交易,如跨公司销售、总分公司之间采购,分公司之间的采购等业务;通常公司间采购会采取STO的模式来实现(根据业务模式可以将库存转储统一做成STO的模式,公司间STO、同公司工厂间、同工厂库存地点间 的STO SAP都是支持的); 公司间STO 正向A向B采购都很熟悉,公司间退货STO的其实也是比较普遍的业务现象,很多实施着也将其做成反向的STO(B向A采购),而不是退货STO(A向B,item 选择return的标

weixin_45518759的博客 2831

安全提示"X-Frame-Options头未设置"解决方法

安全提示"X-Frame-Options头未设置" X-Frame-Options 响应头 X-Frame-Options HTTP响应头是用来确认是否浏览器可以在frame或iframe标签中渲染一个页面,网站可以用这个头来保证他们的内容不会被嵌入到其它网站中,以来避免点击劫持。 危害: 攻击者可以使用一个透明的、不可见的iframe,覆盖在目标网页上,然后诱使用户在该网页上进行操作,此时用户...

逆风的蔷薇 2万+

YOLO26训练教程,训练自己的数据集教学,从源码下载,配置虚拟环境,准备数据集、训练、验证、推理测试 。实现0到1的完整教学过程。快速入门必看

本文详细介绍了YOLO26目标检测模型的配置与使用流程:1)下载YOLOv11源码并创建Python3.10虚拟环境;2)安装PyTorch2.5.1及相关依赖库;3)准备数据集并修改配置文件;4)编写训练脚本设置参数(640x640分辨率、500轮次);5)验证模型效果;6)使用训练好的模型进行推理测试;7)生成可视化热力图。整个过程涵盖了从环境搭建到模型应用的全流程,并提供了清华镜像源加速下载。

Ai缝合怪、助力小伙伴高效发论文 5267

YOLO26改进策略【Neck】| ICCV2025 反向卷积 Converse2D 数学逆运算提重构 + 特征域建模降伪影,提升多尺度目标检测精度

本文记录的是利用Converse2D 算子改进 YOLO26 的上采样。(Converse 2D Convolution)通过正则化最小二乘闭式解与深度化空间建模结合,实现YOLO26特征提取与上采样阶段的卷积逆运算及特征精准重构。本文利用算子,通过闭式解的非迭代计算还原卷积下采样后的原始特征,再通过可学习核与自适应正则化参数稳定逆问题求解,同时依托圆形填充与插值初始估计保留特征高频细节,对YOLO26中不同尺度检测目标的特征进行针对性重构强化、抑制卷积/转置卷积带来的伪影与信息损失干扰,在特征融合与上采样

Limiiiing的博客 653

关于nginx的HTTP Response响应头字段X-Frame-Options,报错CORS

关于nginx的HTTP Response响应头字段X-Frame-Options 什么是X-Frame-Options HTTP有一个特殊的Response响应头字段X-Frame-Options,它可以指示是否允许浏览器在<iframe>、<frame>、<embed>和<object>里渲染。许多站点可以利用这个头字段避免clickjacking的攻击,这是一个浏览器安全问题,简单来说就是可以使用程序模拟用户恶意点击页面相关的DOM元素,比如在登录页

qq_42869878的博客 2316

ssd训练自己的数据集

基于SSD实现目标检测(训练自己的数据集)

reset2021的博客 6803

HTTP 配置响应头部 X-Frame-Options

目标服务器没有返回一个X-Frame-Options头。 攻击者可以使用一个透明的、不可见的iframe,覆盖在目标网页上,然后诱使用户在该网页上进行操作,此时用户将在不知情的情况下点击透明的iframe页面。通过调整iframe页面的位置,可以诱使用户恰好点击iframe页面的一些功能性按钮上,导致被劫持。 添加X-frame-options响应头。 赋值有如下三种: (1)DENY:不能被嵌入到任何iframe或frame中。 (2)SAMEORIGIN:页面只能被本站页面嵌入到ifram

qq_36856047的博客 5140

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

JAVA年度安全 第九周 X-FRAME-OPTIONS

Whatis it and why should I care? X-Frame-Options(在草拟的标准中已经移除X-,只保留Frame-Options)是一个新技术用来指定网站页面是否允许嵌入IFrame页面。这样能够解决点击劫持(clickjacking)攻击。 此技术是基于每个页面的HTTP响应头特定参数实现的。支持(X-)Frame-Options头参数的浏览器根据标准会允许或禁

New World 8584

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

FastAPI安全响应头配置实战:CSP、X-Frame-Options等防护指南

HTTP安全响应头是现代Web应用安全架构的基础防线,其核心原理是通过服务器向浏览器发送指令,控制资源加载、页面嵌入等行为,从而构建纵深防御体系。从技术价值看,合理配置安全头能有效防御跨站脚本攻击(XSS)、点击劫持、MIME类型混淆等常见Web威胁,是开发安全应用的必备实践。在应用场景上,尤其对于FastAPI这类高性能异步框架构建的现代应用,因其常依赖大量第三方资源和动态脚本,安全响应头配置更显关键。本文聚焦于内容安全策略(CSP)等核心安全头的实战配置,通过中间件、依赖注入等方案,为FastAPI应用

weixin_34122604的博客 503

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

net::ERR_BLOCKED_BY_RESPONSE 解决方法

X-Frame-Options HTTP 响应头是用来给浏览器指示允许一个页面可否在 frame, iframe 或者 object 标签 中展现的标记。nginx配置示例:add_header X-Frame-Options ‘ALLOW-FROM https://xxx.xxxxxx.com’;nginx配置示例:add_header X-Frame-Options ALLOWALL;表示该页面不允许在frame中展示,即便是在相同域名的页面中嵌套也不允许。‘’引号是必须要写的哦!

a13568hki的博客 1万+

为什么你的X-Frame-Options设置无效?常见配置误区与解决方案

本文深入解析X-Frame-Options配置无效的常见原因及解决方案,涵盖HTTP头与meta标签混淆、服务器配置陷阱、动态应用挑战等关键问题。通过实战案例和测试方法论,帮助开发者正确设置这一安全头,有效防御点击劫持攻击。

rose2的博客 124
上一篇: Docker的安装
下一篇: 扩展 layui icon 图标库 为 阿里图标库或Font Awesome
IBeanCN
博客等级 码龄10年 9粉丝 21原创
评论 3
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值