KALI虚拟机安装--openvas安装

VirtualBox虚拟机安装Kali Linux:网络安全学习环境搭建指南 虚拟化技术通过在物理硬件上创建隔离的虚拟环境,实现了资源的灵活分配与系统的安全隔离。其核心原理是利用虚拟机监控器(Hypervisor)模拟完整的计算机硬件,允许用户在单一主机上同时运行多个独立的操作系统。这项技术的核心价值在于为软件测试、系统开发和网络安全研究提供了一个安全、可复现且成本可控的沙箱环境。在网络安全领域,渗透测试与安全审计是评估系统防御能力的关键实践,而一个隔离的、功能完备的测试平台是开展这些工作的基础。通过搭建基于VirtualBox的Kali Linux虚拟机,学习者可以安全地探索Nma 阅读详情
AI摘要

本文介绍了在KALI虚拟机上安装OpenVAS的详细步骤。先从官网下载KALI虚拟机并解压打开,配置网络等信息进入系统。接着安装vim、网络工具等,配置SSH和网卡。之后更新软件库,搜索并安装OpenVAS及依赖,同步漏洞规则库。最后配置远程访问和开机启动,可进行漏洞扫描。


  1. KALI虚拟机添加成功以及安装O喷VAS的步骤:在这里插入图片描述

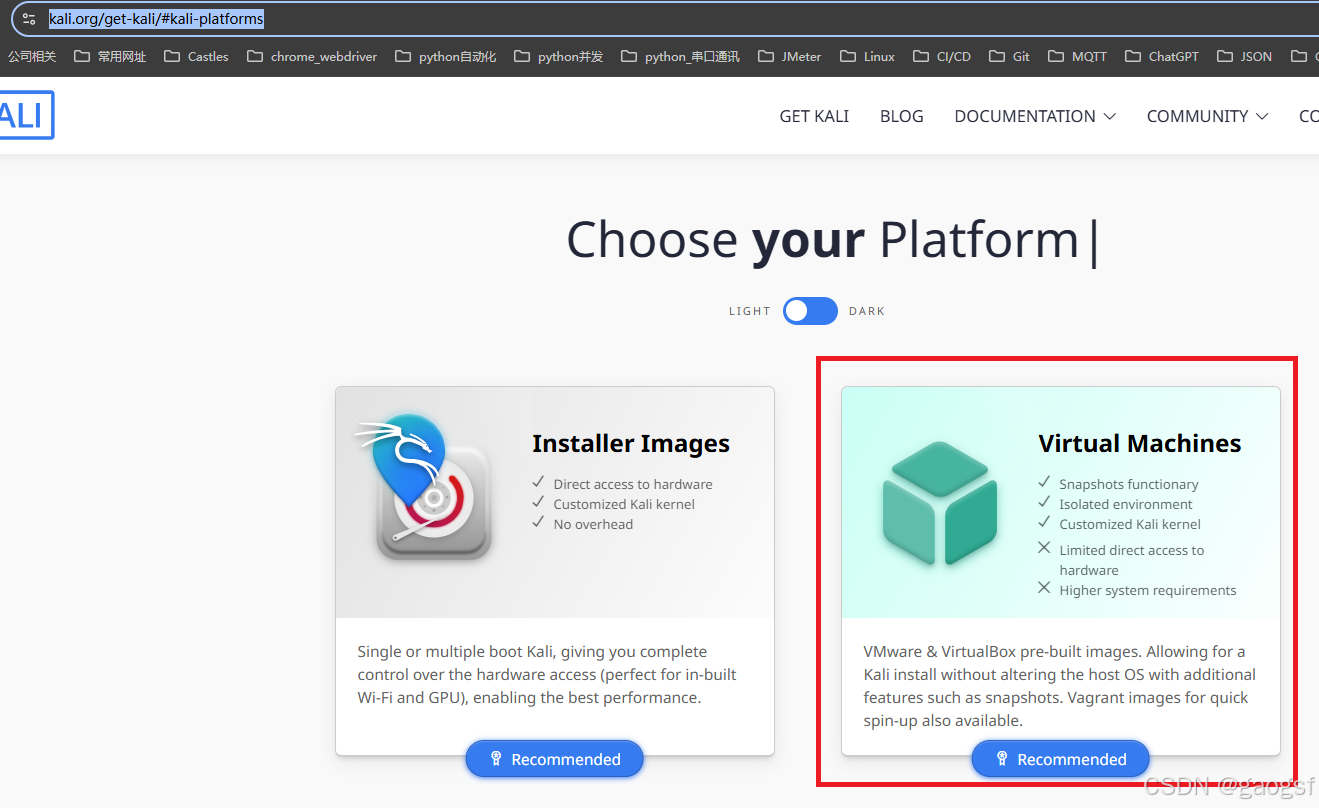
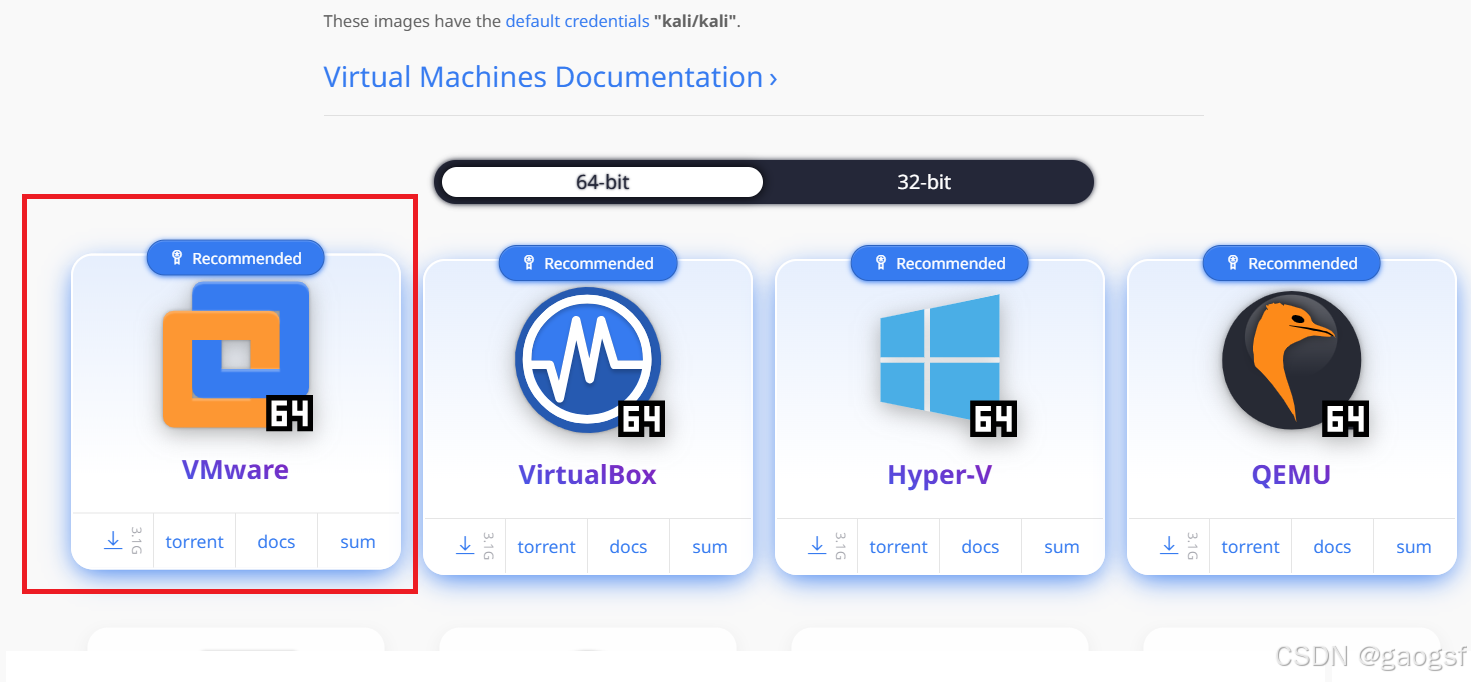
  2. 从KALI官网下载windows的虚拟机https://www.kali.org/get-kali/#kali-platforms在这里插入图片描述在这里插入图片描述

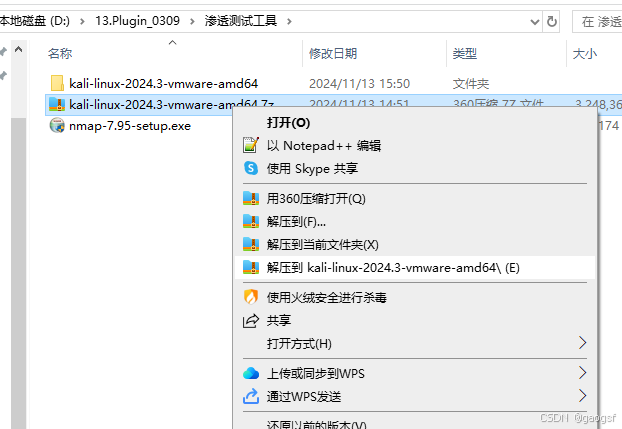
  3. 下载后解压缩在这里插入图片描述

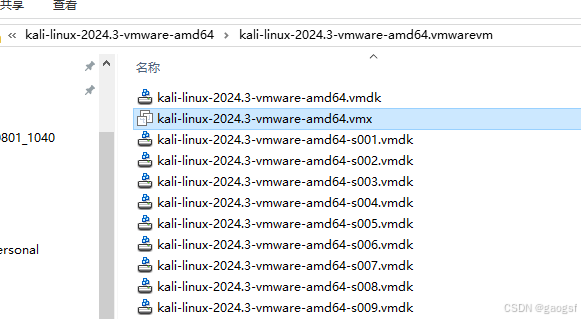
  4. 进入解压缩的文件夹中找到如下文件在这里插入图片描述

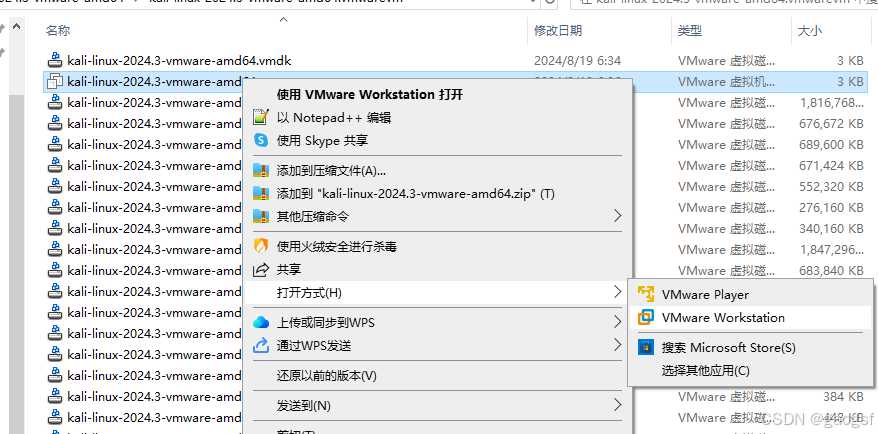
  5. 对这个文件右键选择VMware Workstation打开在这里插入图片描述

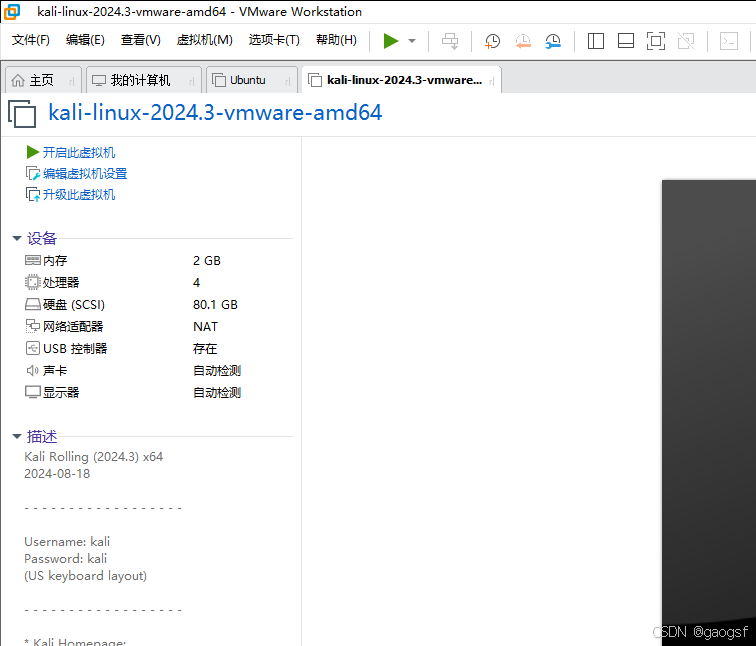
  6. 通过VMware Workstation打开后就进入到了KALI linux虚拟机的页面在这里插入图片描述

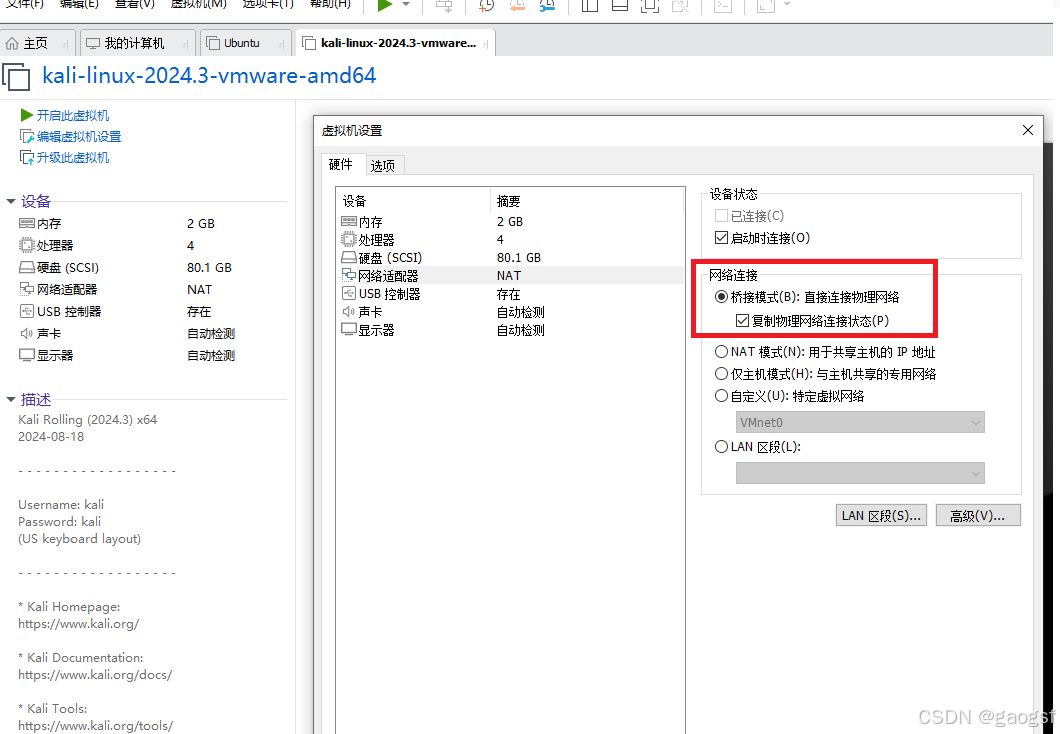
  7. 如果需要对KALI虚拟机编辑,可以选择编辑虚拟机设置选项,对于网络适配器可以选择桥接方式,这样虚拟机就跟物理机的网络是一样的了,防止网络不通在这里插入图片描述

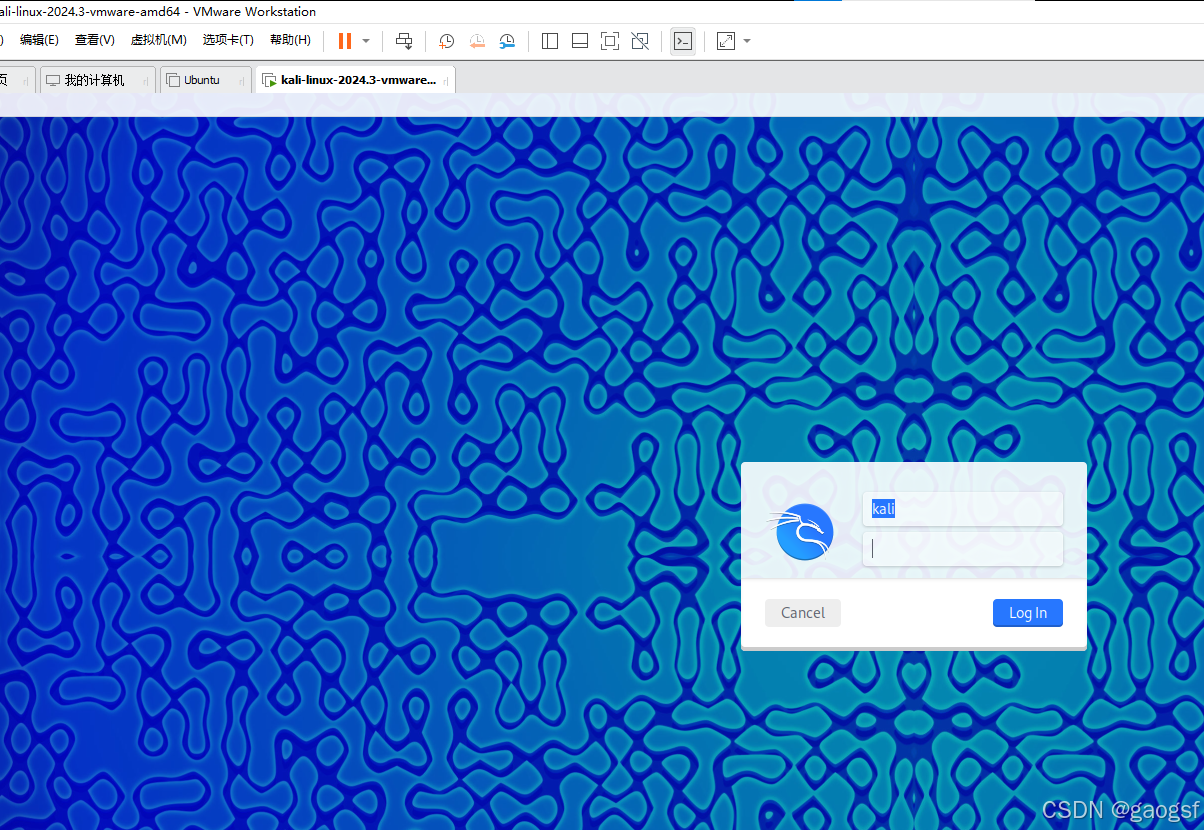
  8. 如果设置没有问题,就可以点击开启虚拟机选项来开机,开机进入系统时需要输入登录账号和密码,默认账号和密码都是小写的kali在这里插入图片描述

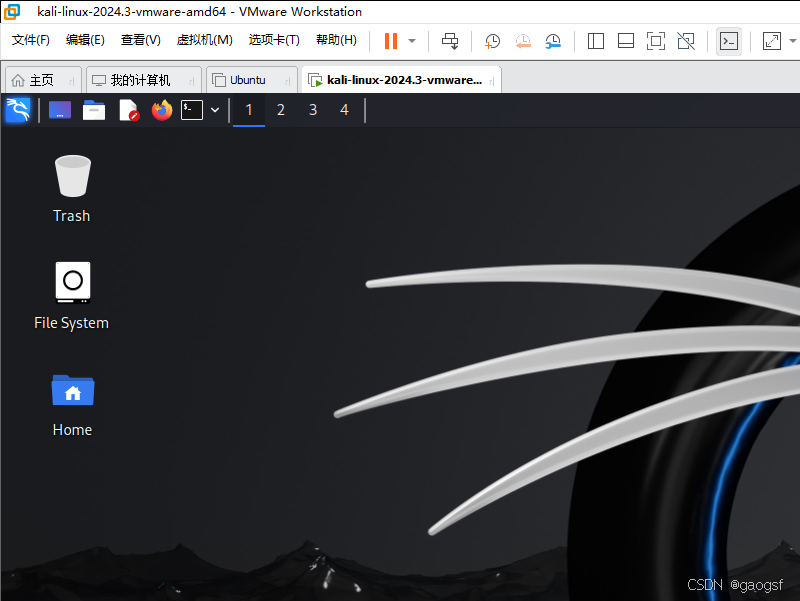
  9. 这就成功进入 KALI linux系统了在这里插入图片描述

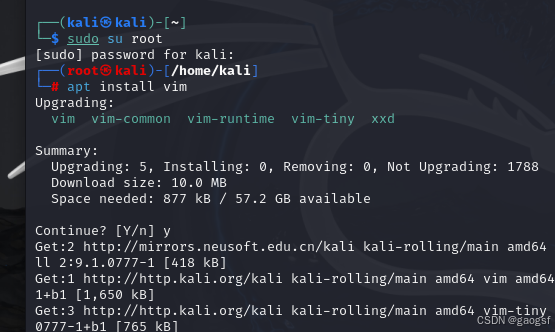
  10. 配置KALI虚拟机: 先在KAL机器上安装vim,切换root用户:apt install vim在这里插入图片描述在这里插入图片描述

VMware虚拟机部署OpenVAS:从零搭建漏洞扫描环境 漏洞扫描是网络安全领域的核心技术之一,它通过自动化工具对网络系统进行安全检测,识别潜在的安全风险。其工作原理基于已知漏洞特征库的匹配与探测,能够高效发现系统弱点。这项技术的核心价值在于为安全运维、渗透测试和风险评估提供客观依据,广泛应用于企业安全防护、合规审计和攻防演练等场景。OpenVAS作为一款功能强大的开源漏洞扫描器,结合VMware虚拟化技术,可以快速构建隔离的测试环境。通过虚拟机部署,既能避免依赖冲突,又能利用快照功能实现环境快速回滚,特别适合初学者和安全从业者进行安全测试与学习。 阅读详情

相关推荐

OpenVAS安装、使用以及实践(KOS系统)

浪潮信息KOS是浪潮信息基于Linux Kernel、OpenAnolis等开源技术自主研发的一款服务器操作系统,支持x86、ARM等主流架构处理器,性能和稳定性居于行业领先地位,具备成熟的 CentOS 迁移和替换能力,可满足云计算、大数据、分布式存储、人工智能、边缘计算等应用场景需求。浪潮信息KOS服务器操作系统-服务器操作系统-浪潮信息OpenVAS是一个功能齐全的漏洞扫描程序。

KeyarchOS的博客 3294

OpenVas简介与安装

OpenVas简介与安装

weixin_56936781的博客 2805

kali 安装 openvas(GVM)及使用

OPENVAS简介: OpenVAS是开放式漏洞评估系统,其核心部件是一个服务器,包括一套网络漏洞测试程序,可以检测远程系统和应用程序中的安全问题; OpenVAS 是一款漏洞扫描器,与APPScan,AWVS,w3af等web漏洞扫描器不同,OpenVas是一款应用级别的漏洞扫描器,可以扫描 windows/Linux 这种桌面和服务器主机的漏洞,同时也可以扫描比如Lot设备,路由器等设备; 与其同类型的扫描器还有 Nessus ,Nexpose 等,其实OpenVas是Nessus项目的一个分支;

Reality 7314

2021-11-07 安装openvas并扫描

本文章仅供学习和参考! 欢迎交流~ 【实验环境:】 (1)kali虚拟机 (2)Windows 7(被扫描) 【补充:】 (1)若安装失败,需先删除openvas(命令:sudo apt-get remove openvas),然后才能重新安装 (2)如果openvas没有配置:apt-get upgrade gvm 【安装openvas的步骤:】 (1)初始化openvas 命令:gvm-setup (2)出现done界面后 命令:gvm-check-setup.

夕阳的街道的博客 1486

Kali Linux 新手入门:从零搭建渗透测试环境与基础实战

渗透测试是网络安全领域的核心实践,旨在通过模拟攻击来评估系统防御能力。其原理在于主动发现并验证安全漏洞,从而帮助组织提前修复风险,提升整体安全水位。在工程实践中,Kali Linux 作为最流行的渗透测试专用操作系统,集成了超过600款安全工具,为安全从业者提供了开箱即用的强大武器库。无论是进行信息收集、漏洞扫描还是漏洞利用,Kali Linux 都能在可控的本地环境中,例如通过虚拟机搭建的隔离靶场,为学习者提供一个安全、合规的实践平台。掌握 Kali Linux 的环境搭建与核心工具链,是迈入网络安全实战

weixin_34138056的博客 446

网络安全入门:从零搭建Kali Linux渗透测试环境与内网渗透实践

网络安全作为信息技术领域的重要分支,通过技术手段保护网络系统中的硬件、软件和数据安全。其核心原理涉及攻击、防御、检测、响应四个关键环节,在数字化转型时代具有极高的技术价值。渗透测试作为网络安全的核心实践技术,通过模拟黑客攻击手法发现系统漏洞,广泛应用于企业安全评估、数据防护等场景。Kali Linux作为专业的渗透测试平台,集成了数百种安全工具,是学习网络安全的重要环境。本文基于虚拟机技术,详细讲解如何从零搭建完整的攻防实验环境,涵盖内网渗透、漏洞扫描等实战内容,帮助初学者系统掌握网络安全核心技能。

463

OpenVAS漏洞扫描实战:从Win10物理机配置到漏洞库更新全流程解析

本文详细解析了在Windows 10物理机上配置OpenVAS漏洞扫描工具的全流程,包括环境准备、安装配置、目标设置、扫描执行及结果分析。特别介绍了漏洞库更新的关键步骤和常见报错解决方法,帮助网络安全从业者高效部署和使用这一开源漏洞扫描工具。

weixin_29227425的博客 470

从零搭建Kali Linux渗透测试环境:核心工具与实战指南

渗透测试是网络安全领域的核心实践,旨在通过模拟攻击来评估系统安全性。其原理在于主动发现并利用漏洞,从而验证防御措施的有效性。这项技术的价值在于帮助企业识别风险、满足合规要求并提升整体安全水位。在应用场景上,渗透测试广泛应用于金融、互联网、政府等关键行业的安全评估与红蓝对抗演练。本文聚焦于Kali Linux这一集成化渗透测试平台,详细解析其环境搭建、工具分类及实战工作流,涵盖Nmap、Metasploit等核心工具的使用,为安全从业者提供一个合法、可控的沙箱实验环境。

defkaug153461的博客 413

ADS新手必看:ICCAP数据导入与导出CSV的完整流程(附常见问题解决)

本文为ADS新手详细讲解了如何将ICCAP测试数据导入ADS进行仿真分析,并导出为通用CSV格式的完整流程。内容涵盖文件格式解析、导入设置、数据验证、处理技巧及常见问题排查,重点解决了数据文件导入过程中的兼容性与单位映射等核心难点,帮助射频工程师高效连接测量与仿真环节。

peace的博客 557

STC32G电调调试血泪史:从TPH1R403NL MOS管烧毁到PWM信号异常排查全记录

本文详细记录了STC32G无刷电调调试过程中的常见问题与解决方案,包括MOS管烧毁、PWM信号异常等关键故障排查。通过电源系统检测、驱动电路验证及三相平衡调试等实战经验,帮助硬件爱好者快速定位问题,提升电调调试效率。特别针对TPH1R403NL等MOS管的保护措施进行了重点分析。

weixin_33736048的博客 551

JavaScript China城市联动

中国全城市的地址省,市,县 <head> <meta http-equiv="Content-Type" content="text/html; charset=utf-8"> <title></title> <script src="jquery.js"></script> <script src="json.js"></...

唯唯同学 2241

【学习笔记】无人机(UAV)在3GPP系统中的增强支持(四)-无人机系统(UAS)命令与控制(C2)通信用例

UTM向5G网络提供无人机系统C2通信所需的信息,例如服务类别、无人机系统服务的流量类型、授权的无人机系统服务所需的QoS以及无人机系统服务的订阅。遵循模型B的网络辅助C2模型,为了确保UAS操作的C2通信的服务可用性和可靠性,特别是当无人机在操作员的视线之外(BLOS)飞行时,为无人机提供支持冗余的C2通信链路。如果需要创建额外的C2通信连接或更改现有数据连接的配置以进行C2通信,则5G网络会根据无人机系统的授权服务信息和C2通信中所需的QoS和优先级,修改或分配一个或多个C2通信流量的QoS流。

u011376987的博客 2051

数据结构(超详细讲解!!)第十七节 队列应用(杨辉三角)

杨辉三角

2201_76115387的博客 1375

基于单片机的智能温控风扇设计

该智能温控风扇系统的设计目标是根据环境温度自动控制风扇的转速或开关状态,确保用户始终处于舒适的温度范围内。实时温度监测:通过温度传感器(如DS18B20或DHT22)实时监控环境温度。风扇控制:根据温度变化自动调节风扇的转速,温度过高时风扇加速,温度适中时风扇转速降低,达到节能与舒适平衡。LCD显示:通过LCD屏幕实时显示温度信息。无线通信:通过Wi-Fi或蓝牙模块将温度数据发送至手机或云平台,支持远程控制风扇的开关或调节转速。报警功能:温度过高或过低时,蜂鸣器发出警报,提示用户注意。

2201_76125393的博客 1153

在 ABAP SEGW OData 服务里,把 Function Import 参数长度校验真正跑起来

SAP Gateway服务中Function Import参数长度校验的实现机制解析:在SEGW中定义Max Length参数后,需通过模型特性USE_STRICT_FUNCTION_PARAM_CHK(7.52+版本支持)启用严格检查。该特性需在MPC_EXT的DEFINE方法中设置,框架会在URI解析阶段拦截超长参数,避免错误进入业务逻辑。对于低版本系统,建议在应用层手动添加校验。这种模型驱动的方式符合Clean Core原则,能有效提升接口健壮性。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 493

SIMATIC S7-1200, S7-1500 PID 控制[手册]

SIMATIC S7-1200, S7-1500 PID 控制[手册]

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

上一篇: python http请求的post的json, params和data以及直接引用参数的区别
下一篇: OpenVAS 安装和配置--Ubuntu环境
gaogsf
博客等级 码龄11年 88粉丝 42原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值