


很多新手学会基础工具后,仍不知道如何动手挖洞——要么盲目扫描,要么遗漏关键环节,导致挖掘效率低下。实际上,漏洞挖掘有一套标准化流程,从信息收集到漏洞提交,每一步都有明确目标和方法,遵循流程能大幅提升挖洞效率,减少漏报、误报。本文结合入门实操要点,拆解完整流程,新手可直接对照执行。

一、前提:明确范围与合规性(重中之重)
漏洞挖掘的首要原则是“合法授权”,新手必须牢记:
-
合法场景:仅在授权靶场、正规SRC平台、企业授权项目中开展测试;
-
禁止行为:未经授权挖掘互联网网站、企业系统,禁止利用漏洞获取敏感数据、破坏系统运行,违者将承担民事、行政乃至刑事责任;
-
明确边界:确定挖掘对象(Web应用、移动APP、服务器等)、可测试的功能模块,避免超出范围测试。
二、完整流程拆解(5步落地,入门适配版)
第一步:信息收集(地基,占比40%,决定挖洞效率)
信息收集的核心是“摸清目标家底”,全面获取目标资产信息,缩小探测范围,避免盲目扫描。入门阶段重点收集3类信息:
-
基础资产信息:域名/IP、服务器操作系统(Windows/Linux)、Web服务器类型(Nginx/Apache/IIS)、编程语言(PHP/Java/Python)、数据库类型(MySQL/Oracle)。可通过Ping、Nmap、Wappalyzer获取;
-
深度信息:网站目录结构(用Dirsearch、Gobuster扫描)、备份文件(如xxx.zip、xxx.bak)、robots.txt文件,这些地方常隐藏敏感页面;核心业务流程(登录、支付、订单提交),标记用户可控参数(URL参数、表单数据);
-
敏感信息:通过GitHub搜索目标域名、公司名,查找开源项目中的敏感配置(如数据库密码、API密钥);排查边缘资产(测试服务器、开发环境),这类资产防护薄弱,是漏洞高发区[3]。
实操技巧:新手可先从单一目标入手,比如一个简单的Web网站,用Wappalyzer识别技术栈,用Nmap扫描端口,用Dirsearch扫描隐藏目录,将收集到的信息整理成笔记,方便后续探测。
第二步:漏洞探测(核心,工具+手动结合,占比40%)
入门阶段采用“工具批量扫描+人工定向验证”的组合方式,兼顾效率和精准度,避免过度依赖工具:
-
自动化扫描(高效排查基础漏洞):用Burp Suite的主动扫描功能,扫描SQL注入、XSS、路径遍历等基础漏洞;用Nessus、OpenVAS扫描系统补丁缺失、弱密码、端口漏洞;2026年新增的AI辅助扫描工具(如Anthropic Vulnerability Scanner),可基于目标技术栈生成定制化扫描规则,降低误报率;
-
手动探测(突破工具局限):重点挖掘工具难以识别的逻辑漏洞,比如支付金额篡改、订单状态越权、验证码绕过;对用户可控参数注入特殊字符('、"、;、and 1=1),观察页面响应(报错、返回异常数据);用Wireshark/Fiddler抓包,分析HTTP请求包,查找未授权访问、敏感信息泄露(如Cookie未加密)。
第三步:漏洞验证(关键,排除误报,占比10%)
工具扫描会产生大量误报,必须通过手动验证确认漏洞真实性、可利用性,避免提交无效报告。验证核心3点:
-
可复现:按“操作步骤→触发条件→结果”记录,确保每一步可复现(比如SQL注入需明确注入点、Payload、返回结果);
-
排干扰:确认漏洞不是“测试环境专属”“配置错误导致”(如测试环境未开启权限控制);
-
评危害:按CVSS 3.1标准评分,明确影响范围(如仅个人信息泄露、可获取服务器权限),区分高危、中危、低危漏洞[3]。
第四步:漏洞利用(授权场景,留存证据,占比5%)
仅在授权范围内进行,核心是“验证危害、留存证据”,严禁滥用漏洞破坏业务、窃取数据:
-
基础漏洞:用成熟工具利用(如SQLMap自动化注入、XSStrike检测XSS);
-
复杂漏洞:编写POC(概念验证代码),如Python脚本触发命令注入、Burp Suite重放包修改参数测试越权;
-
留证据:记录Payload、操作步骤、执行结果,截图留存关键信息(如Shell界面、数据读取结果),为报告提交提供支撑。
第五步:漏洞报告编写与提交(收尾,价值转化,占比5%)
一份专业的漏洞报告,能让修复者快速理解问题、落地修复,也是新手获得SRC奖励、积累经验的关键。入门级报告需包含5个核心部分:
-
漏洞概述:类型、CVSS评分、影响范围(如“目标域名xxx的登录接口存在SQL注入漏洞,高危,可获取管理员账号密码”);
-
复现环境:操作系统、浏览器、工具版本(如“Windows 10、Chrome 120、Burp Suite 2026.1”);
-
详细步骤:附截图/请求包/POC代码,步骤清晰可复现;
-
危害分析:攻击者可能的利用方式(如“窃取用户数据库,导致10万用户信息泄露”);
-
修复方案:具体可落地(如“代码层面使用参数化查询,过滤特殊字符;配置层面限制数据库账号权限”)[5]。
总结:漏洞挖掘不是“碰运气”,而是“信息收集→探测→验证→利用→提交”的标准化流程,新手严格遵循流程,能快速形成自己的挖掘思路,避免盲目操作。
学习资源
如果你也是零基础想转行网络安全,却苦于没系统学习路径、不懂核心攻防技能?光靠盲目摸索不仅浪费时间,还消磨自己信心。这份 360 智榜样学习中心独家出版《网络攻防知识库》专为转行党量身打造!
01 内容涵盖
这份资料专门为零基础转行设计,19 大核心模块从 Linux系统、Python 基础、HTTP协议等地基知识到 Web 渗透、代码审计、CTF 实战层层递进,攻防结合的讲解方式让新手轻松上手,真实实战案例 + 落地脚本直接对标企业岗位需求,帮你快速搭建转行核心技能体系!
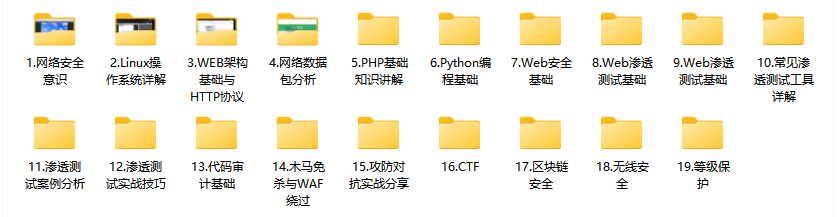
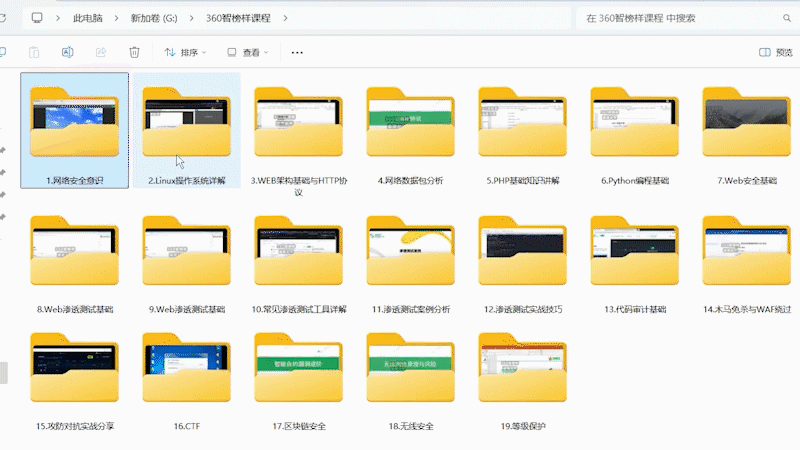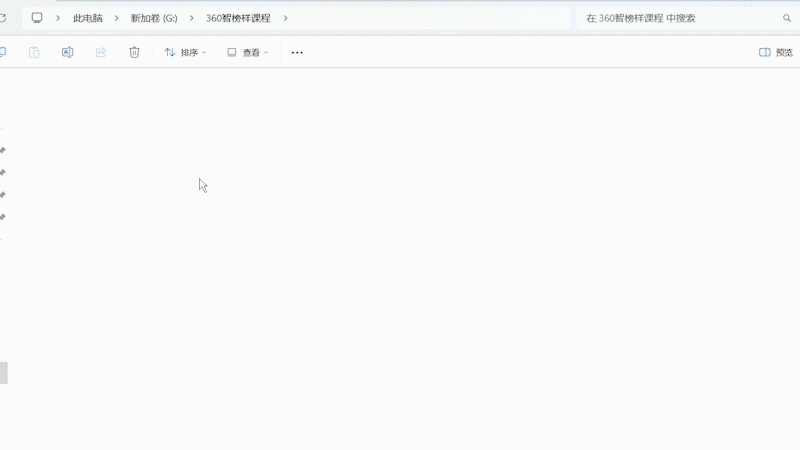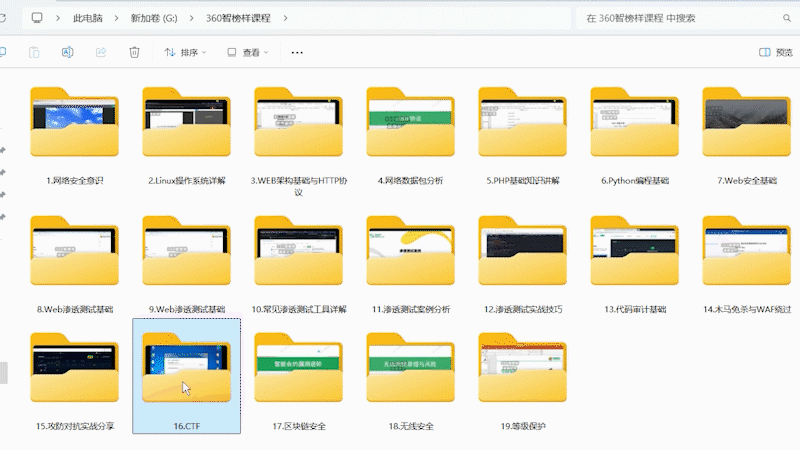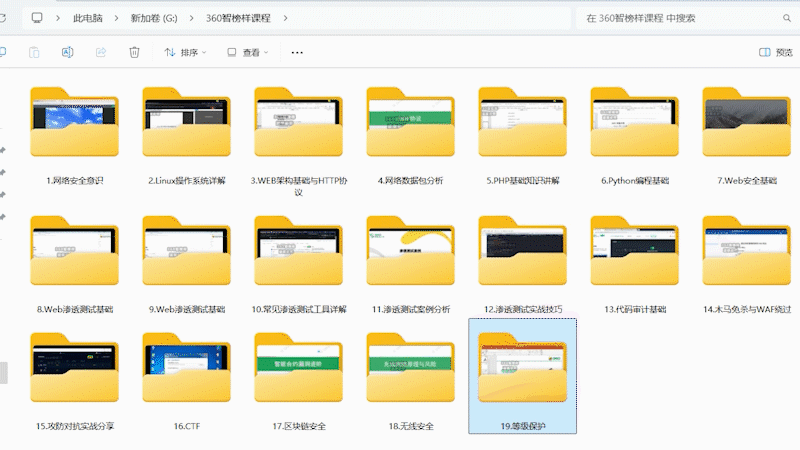
这份完整版的网络安全学习资料已经上传优快云【保证100%免费】
**读者福利 |** *优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
02 知识库价值
- 深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
- 广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
- 实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
03 谁需要掌握本知识库
- 负责企业整体安全策略与建设的 CISO/安全总监
- 从事渗透测试、红队行动的 安全研究员/渗透测试工程师
- 负责安全监控、威胁分析、应急响应的 蓝队工程师/SOC分析师
- 设计开发安全产品、自动化工具的 安全开发工程师
- 对网络攻防技术有浓厚兴趣的 高校信息安全专业师生
04 部分核心内容展示
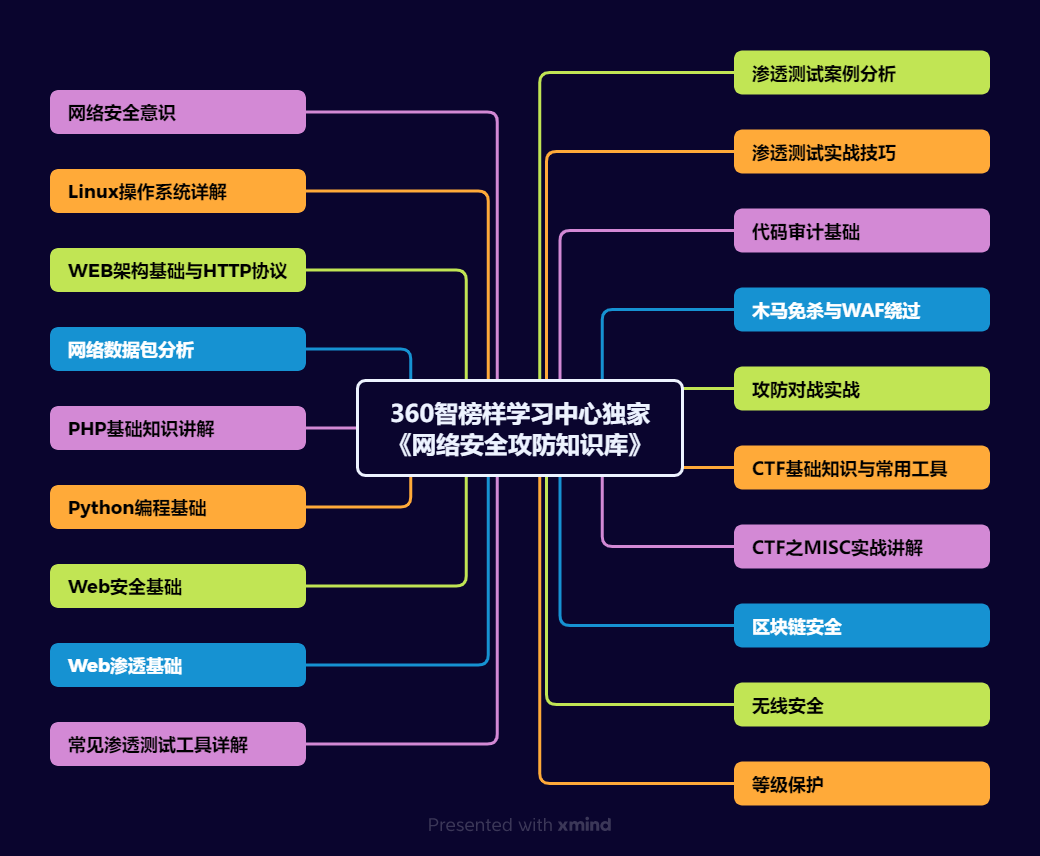
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧

7、攻防对战实战
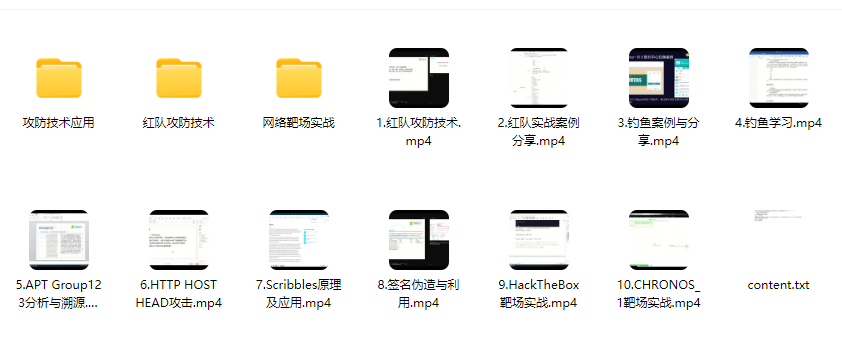
8、CTF之MISC实战讲解
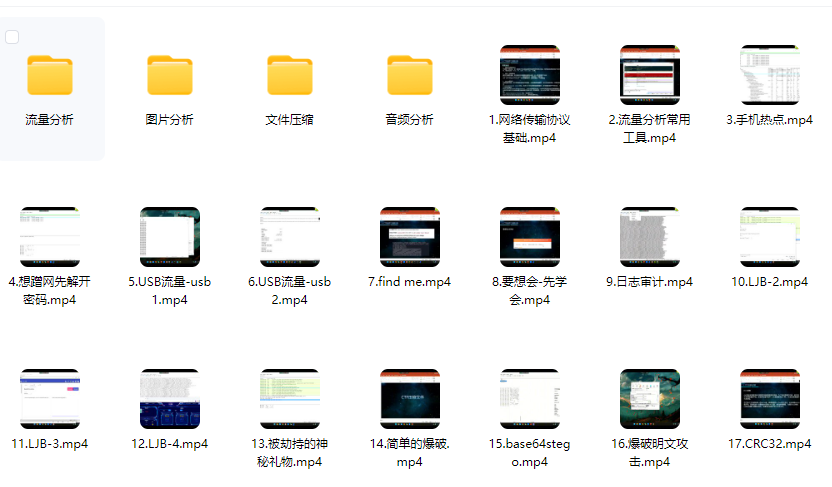
这份完整版的网络安全学习资料已经上传优快云【保证100%免费】
**读者福利 |** *优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 * **(安全链接,放心点击)**
本文转自网络如有侵权,请联系删除。
 325


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


