什么是CTF?CTF比赛形式?CTF考什么? 打CTF有什么好处?零基础入门到精通,收藏这一篇就够了_awd ctf比赛介绍

【网络安全】一篇文章带你了解CTF那些事儿 CTF,即 Capture The Flag,中文名为夺旗赛,是一种网络安全技术人员之间进行技术竞技的比赛形式。在 CTF 比赛中,参赛者需要通过解决各种与网络安全相关的技术挑战来获取“旗帜”,这些挑战通常涵盖了多个领域的知识和技能,例如密码学、Web 安全、逆向工程、漏洞挖掘与利用、隐写术、二进制分析等等。比如说,在密码学相关的挑战中,可能需要参赛者破解加密的信息或算法来获取关键线索;Web 安全挑战可能要求找出网站存在的漏洞并加以利用;逆向工程则可能涉及对未知软件或程序的分析和理解。 阅读详情

CTF那些事

Capture The Flag(简称CTF),直译为“夺旗赛”,起源于1996年举办的DEFCON全球黑客大会,以代替之前黑客们通过互相发起真实攻击进行技术比拼的方式。发展至今,已经成为全球范围网络安全圈流行的竞赛形式。简而言之,CTF的出现,就是让网络安全爱好者通过合理合法的方式,切磋交流安全技术。

近年来,CTF竞赛活动蓬勃发展,国内外各类高质量的CTF竞赛层出不穷,CTF已经成为了学习锻炼信息安全技术,展现安全能力和水平的绝佳平台。

CTF比赛形式

1.解题模式(Jeopardy)。通常为在线比赛,大多数CTF初赛会采取这种模式。选手自由组队参赛(在线比赛人数一般不做限制)。比赛时间较长,题目入口开放时间有的48小时甚至更长。出题者把一些信息安全实战中可能遇到的问题抽象成一个题目。比如一个存在特定漏洞的网站,给定一些提示,选手通过自己的网络安全知识以及技术入侵它。获取到flag。

某次比赛解题模式题目

2.攻防模式(AWD)。AWD:Attack With Defence。通常在现场比赛,多数CTF决赛的形式。每个队伍维护自己的服务器,攻击别人的服务器。相比于解题模式,时间更短,比赛中更注重临场反应和解题速度,考察团队多方面的综合安全能力。

3.混合模式(Mix)。结合了解题模式与攻防模式的CTF赛制,比如参赛队伍通过解题可以获取一些初始分数,然后通过攻防对抗进行得分增减的零和游戏,最终以得分高低分出胜负。

CTF考什么?

网络安全涉及范围比较宽广,就CTF考题而言可以将CTF分为:

①Web - 网络攻防:主要介绍了 Web 安全中常见的漏洞,如 SQL 注入、XSS、CSRF、文件包含、文件上传、代码审计、PHP 弱类型等,Web 安全中常见的题型及解题思路,提供了一些常用的工具。

②Reverse Engineering - 逆向工程:主要介绍了逆向工程中的常见题型、工具平台、解题思路,进阶部分介绍了逆向工程中常见的软件保护、反编译、反调试、加壳脱壳技术。

③Pwn - 二进制漏洞利用:Pwn 题目主要考察二进制漏洞的发掘和利用,需要对计算机操作系统底层有一定的了解。在 CTF 竞赛中,PWN 题目主要出现在 Linux 平台上。

④Crypto - 密码攻击:主要包括古典密码学和现代密码学两部分内容,古典密码学趣味性强,种类繁多,现代密码学安全性高,对算法理解的要求较高。

⑤Mobile - 移动安全:主要介绍了安卓逆向中的常用工具和主要题型,安卓逆向常常需要一定的安卓开发知识,iOS 逆向题目在 CTF 竞赛中较少出现,因此不作过多介绍。

⑥Misc - 安全杂项:以诸葛建伟翻译的《线上幽灵:世界头号黑客米特尼克自传》和一些典型 MISC 题为切入点,内容主要包括信息搜集、编码分析、取证分析、隐写分析等。

这不仅是CTF题型的范围,还是CTFer学习的几个方向,一般刚开始学习的人是无法所有方向都雨露均沾的,专攻一两个感兴趣的方向,在真正做得不错时再考虑其他方向。

当然,刚接触CTF的同学肯定还是会觉得一头雾水,在下面我们会列出有关CTF各个方向知识链接。

打CTF有什么好处

CTF比赛是学习信息安全技术的很好的平台,CTFer可以真真切切的看到自己利用网络安全技术入侵到一个服务器,破解一个软件。那种喜悦和兴奋是无以言表的。在实战中激励的兴趣可比书本上的字字点点要有趣的多。随着竞赛能力的增强,对书本的知识也会有更好的理解。

CTF不仅可以锻炼能力,可以充实大学生活,认识很多志同道合的朋友。拥有一个自己喜欢的兴趣是很难得的,如果真的坚持下来,而且还打的不错,那就更不容易了。

怎么开始打CTF

打好CTF不但需要自身技术能力过硬,还需要追求真解的毅力、和快速学习的能力。有时候写出一道题你需要尝试很久,好几天都是“差一点”,但真正写出来时一切都是值得的。

当然对于大一、大二刚接触CTF同学,首先要了解CTF,确定兴趣和要学习的方向。有些计算机基础的可以考虑从靠近的方向入门,0基础的建议从Misc杂项和Web入门。刷一些基础简单题也是了解CTF的很好的方式。

CTF整体介绍:

https://ctf-wiki.github.io/ctf-wiki/

简单一点的题库:

https://cgctf.nuptsast.com/challenges

http://ctf.bugku.com/

题目难一点:

https://www.jarvisoj.com/

本文转自网络如有侵权,请联系删除。

题外话

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

网络安全学习路线&学习资源

下面给大家分享一份2025最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

​

需要高清完整学习路线图,和全套网络安全技术教程的小伙伴!
↓↓↓ 扫描下方图片即可前往获取↓↓↓
在这里插入图片描述

学习资料电子文档

压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。

​

网络安全源码合集+工具包

​​​​​​

视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,,每个章节都是当前板块的精华浓缩。(全套教程点击领取哈)
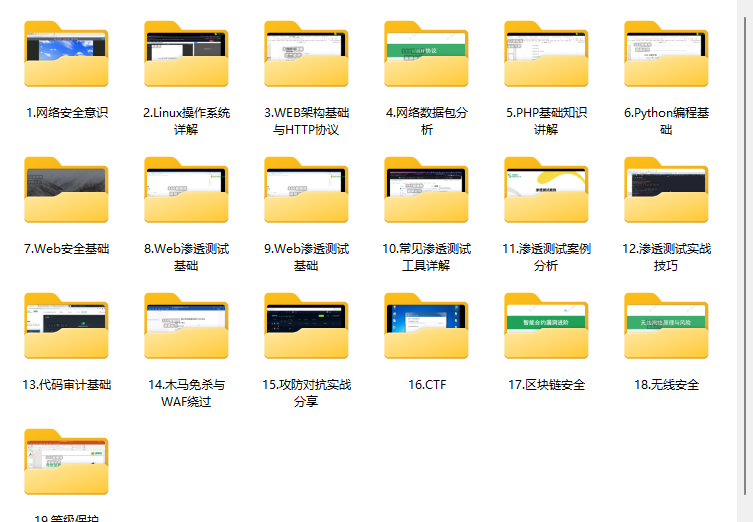
​ 优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

在这里插入图片描述

​​ 因篇幅有限,仅展示部分资料,需要扫描下方图片即可前往获取

在这里插入图片描述

好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!

特别声明:

此教程为纯技术分享!本文的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失。!!!

网络安全CTF比赛有哪些事?——《CTF那些事儿》告诉你 《CTF那些事儿》通过喜闻乐见的方式,以通俗易懂、幽默风趣的语言普及网络空间安全的知识,从而提高公众的网络空间安全意识,进而促进全行业水平的提高,为我国成为网络安全强国打下坚实的基础。 阅读详情

相关推荐

CTF安全竞赛介绍

Web是CTF中最主要的题型,也是大多数人入门CTF的第一类题目,这类题目涉及常见的Web漏洞,例如:SQL注入,XSS,CSRF,文件上传、包含、下载,代码执行,反序列化等等。也有一些关于网络基础知识的考察:TCP/IP协议,数据包内容和构造等等MISC是CTF中综合性最强的一类题目,也是难度略大的一类,主要涉及隐写,流量审查,取证分析,社会工程学,数据分析与统计等包括古典密码学和现代密码学,古典密码学种类多,趣味性较强;现代密码学对数学,算法,编程能力要求高。

PICACHU+++的博客 9622

CTF是什么?一文带你读懂网络安全大赛

随着大数据、人工智能的发展,人们步入了新的时代,逐渐走上科技的巅峰。

Python栈 8175

CTF AWD靶场搭建和第一题题解

首先安装docker环境 添加GPG密钥并添加更新源 curl -fsSL https://mirrors.tuna.tsinghua.edu.cn/docker-ce/linux/debian/gpg | sudo apt-key add - echo 'deb https://mirrors.tuna.tsinghua.edu.cn/docker-ce/linux/debian/ buster stable' | sudo tee /etc/apt/sources.list.d/docker.list

weixin_46578840的博客 7392

啥是CTF?新手如何入门CTF?

CTF是啥 CTF 是 Capture The Flag 的简称,中文咱们叫夺旗赛,其本意是西方的一种传统运动。在比赛上两军会互相争夺旗帜,当有一方的旗帜已被敌军夺取,就代表了那一方的战败。在信息安全领域的 CTF 是说,通过各种攻击手法,获取服务器后寻找指定的字段,或者文件中某一个固定格式的字段,这个字段叫做 flag,其形式一般为 flag{xxxxxxxx},提交到裁判机就可以得分。 信息安全的 CTF 的历史可以说很长了,最早起源于 96 年的 DEFCON 全球黑客大会 为啥要参加CTF 入门渗.

MachineGunJoe666 3万+

RIGOL DS1102E示波器新手必看:从开机到捕获第一个波形的5分钟指南

本文为RIGOL DS1102E示波器新手提供了一份快速上手指南。内容涵盖从开机、探头校准到捕获第一个波形的完整流程,重点解析了触发设置、自动测量等核心操作,并指出了探头衰减比设置等常见误区,帮助用户快速掌握这款经典数字示波器的基本使用方法。

dream的博客 740

直流有刷电机控制 - 驱动电路(二)

1.如图所示为最常见的推挽驱动电路,我附加了具有正反转功能的电机驱动控制,正反转是由两个继电器组成。使用推挽电路来驱动NMOS管时充电电流和放电电流都很大,因此NMOS管导通快,关断也快,而且NMOS温度不会很高。下面来介绍一下该电路的原理。(1)PWM_MCU是由单片机给出的PWM波信号,该信号是由一些列高低电平的方波构成。当信号为高电平的时候Q3导通,经过R47再到Q5的g极,此时mos导通,如果是K1闭合是正转那么K2闭合就是反转。(2)当PWM低电平时使得Q3关断,Q6导通。

u011030644的博客 4720

什么是CTF?CTF比赛形式?CTF考什么? 打CTF有什么好处?零基础入门到精通,收藏这一篇就够了

每个队伍维护自己的服务器,攻击别人的服务器。:主要介绍了 Web 安全中常见的漏洞,如 SQL 注入、XSS、CSRF、文件包含、文件上传、代码审计、PHP 弱类型等,Web 安全中常见的题型及解题思路,提供了一些常用的工具。这不仅是CTF题型的范围,还是CTFer学习的几个方向,一般刚开始学习的人是无法所有方向都雨露均沾的,专攻一两个感兴趣的方向,在真正做得不错时再考虑其他方向。网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

Galaxy_0的博客 2878

HFSS求解器背后的数学原理:从麦克斯韦方程到S参数计算

本文深入解析了Ansys HFSS求解器的数学原理,从麦克斯韦方程出发,详细介绍了模式驱动求解(Driven Solution)和本征模求解(Eigenmode)等核心算法。通过有限元方法和模式匹配技术,HFSS将电磁场问题转化为矩阵方程求解,实现S参数计算和场分布分析,为工程师提供精确的电磁仿真工具。

weixin_28314575的博客 465

搭建CTF-AWD训练平台

下载 git clone https://github.com/zhl2008/awd-platform 项目大小是429.03M,下载了整整一个小时 项目说明 AWD线下环境启动说明 by Hence Zhang @Lancet 比赛的环境介绍: 服务器全部以docker形式部署在同一台虚拟机上。 Check_server: 服务检查服务器,用于判定选手维护的服务是否可用,如果不可用,则...

test 6万+

从芯片原厂到BSP工程师:技术转型与核心能力解析

嵌入式系统开发中,BSP(板级支持包)作为连接硬件与操作系统的关键层,其开发能力直接影响设备稳定性与性能。理解Linux内核架构(如内存管理、进程调度)和基础接口协议(I2C/SPI/USB)是BSP工程师的核心技能。在芯片验证与驱动开发场景中,多核异构系统调试与稳定性问题排查(如死机分析)展现了工程师的实战能力。随着物联网与智能设备发展,掌握从硬件适配到系统优化的全链路技术栈,成为职业发展的关键突破点。

weixin_36012152的博客 599

beegfs源码分析

BeeGFS的客户端是由一个内核模块和两个系统服务组成的,这里咱们主要分析内核模块。由于BeeGFS的目录树解析,是在父目录DEntry里找子目录或文件DEntry,逐级迭代完成的,所以在Mount文件系统时,须要从管理节点获取根元数据节点的ID,而后再向根元数据节点查询根目录的DEntry的信息,为后续的目录解析打下基础。获取类似/data/beeond/data/dentries/38/51/root/#fSiDs#/文件fileId的父路径。1.1 FileID的生成。Session网络消息。

wfzy的博客 1913

什么是CTF?CTF比赛形式?CTF考什么? 打CTF有什么好处?

摘要: CTF(夺旗赛)是网络安全领域的合法技术竞赛,涵盖Web攻防、逆向工程、二进制漏洞利用等方向。比赛形式包括解题模式(Jeopardy)、攻防模式(AWD)和混合模式。参与CTF能提升实战能力、结交志同道合的朋友,适合从Web或Misc方向入门。文末附网络安全学习资源包,含成长路线、视频教程、面试题等,助力初学者系统学习。 (字数:149)

程序员阿飘 的博客 976

微信小程序 - 最新详细实现跳转打开第三方网站方法流程及示例代码,在小程序内直接打开H5页面或微信公众号文章后台业务域名配置及下载校验文件上传服务器,嵌入外部网站跳转第三方h5网页(详细配置及代码)

微信小程序,打开第三方网站,放校验文件,怎么配置业务域名,后台配置,怎么打开外部没有关联的网站,小程序直接打开公众号文章,指定页面,跳转第三方url,跳转到外部网站,小程序跳转到任意外部网页,网站链接,跳转到其他网页(外部链接),小程序嵌入外部h5链接,校验文件怎么放到对方服务器上,要跳转到网站没权限放过去,校验文件验证域名,把校验文件放到对面网站,别人的服务器也打不开没权限怎么放呢,勾选不校验合法域名,txt,打不开别人的网页怎么办,真机调试打不开,无法跳转,有什么其他办法不放校验文件吗,别人不可能同意,

🏆 前端领域优质创作者 1万+

关于CTF的基础知识,零基础入门到精通,收藏这一篇就够了

CTF比赛一般分为线上赛和线下赛。通常来说,线上赛多为初赛, 线下赛多为决赛, 但是也不排除直接进行在CTF中主要包含以下5个大类的题目,有些比赛会根据自己的侧重点单独添加某个分类,例如移动设备(Mobile)电子取证(Forensics)等,近年来也会出来混合类型的题目,例如在Web中存在一个二进制程序,需要选手先利用Web的漏洞获取到二进制程序,之后通过逆向或是Pwn等方式获得最终flag。

yy1715713348的博客 1174

AIGC 算法工程师面试八股文全解析:Diffusion Models 原理、推导与实战要点

特性 | 重参数化技巧 (Reparameterization Trick) |本质| 将随机变量的采样过程从不可导的随机操作转换为可导的确定性函数与一个已知分布的随机噪声的组合。目的。

m0_71589036的博客 403

解决Android API 30+视频播放抖动问题

摘要:本文探讨了Android开发中使用ExoPlayer在API 30+设备上出现的视频抖动问题。作者发现API 30以下版本运行正常,但API 30及以上版本会出现画面不稳定现象。解决方案是改用TextureView替代SurfaceView,通过修改PlayerView配置并设置setUseTextureView(true)来增强播放稳定性。这一简单改动有效解决了API兼容性问题,为开发者提供了实用的解决方案。

m0_62153576的博客 117

CTF比赛攻防技巧(非常详细)零基础入门到精通,收藏这一篇就够了

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…与常规渗透不同的是,CTF比赛的AWD模式往往参赛队伍比赛环境相同,我方服务器存在的漏洞,对方也存在,所以一旦发现己方漏洞,可以使用该漏洞攻击其他队伍。经过复现后,同样能获得flag。网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

Python_paipai的博客 2161

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

什么是CTF?CTF比赛形式?CTF考什么? 打CTF有什么好处?零基础入门到精通,收藏这一篇就够了_ctf是什么比赛

那种喜悦和兴奋是无以言表的。:主要介绍了 Web 安全中常见的漏洞,如 SQL 注入、XSS、CSRF、文件包含、文件上传、代码审计、PHP 弱类型等,Web 安全中常见的题型及解题思路,提供了一些常用的工具。这不仅是CTF题型的范围,还是CTFer学习的几个方向,一般刚开始学习的人是无法所有方向都雨露均沾的,专攻一两个感兴趣的方向,在真正做得不错时再考虑其他方向。近年来,CTF竞赛活动蓬勃发展,国内外各类高质量的CTF竞赛层出不穷,CTF已经成为了学习锻炼信息安全技术,展现安全能力和水平的绝佳平台。

2401_85688943的博客 485

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

上一篇: 桌面运维没前途转什么好?过来人分享转行职业网工经历
下一篇: 十七款渗透测试的工具,你都用过吗?_渗透测试工具
程序媛西米
博客等级 码龄5年 4030粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值