智能卡打印机管控如何生成网络打印机

VMware Horizon桌面USB重定向避坑指南:从网络摄像头到U盘,哪些设备能传、哪些不能传? 本文深入解析VMware Horizon桌面USB重定向的兼容性与性能优化,涵盖从网络摄像头到U盘的设备传输限制。通过分析USB重定向的核心原理、设备兼容性全景图及注册表调优,提供Horizon Client配置建议和故障排查实战指南,帮助管理员有效提升虚拟桌面用户体验。 阅读详情

友我科技智能卡打印管控系统是将打印机、员工卡或者智能卡关联并进行管控、打印、记录的软件系统。智能卡打印管控系统部署在局域网中,所有的局域网客户端使用共享打印机打印,然后在打印专用NFC读卡器刷卡才能真实打印到实体打印机。管控系统可以记录打印的内容,打印的纸张数等数据供查看和统计。管控系统推荐安装在D盘等非系统盘。

软件安装必须满足的条件

1.已经安装和连接了实体打印机。

2.具备net frame4.6.2或以上。

双击运行YowoPrintManagesetup.exe.exe,出现安装界面后点击下一步直到结束。注意安装需要管理员权限。
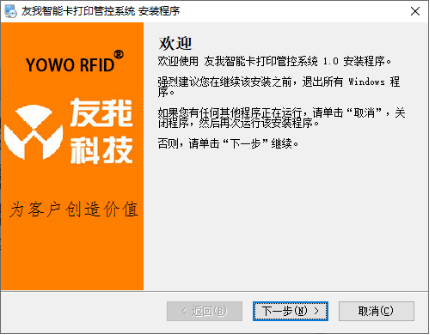
安装结束,系统会自动打开刷卡界面
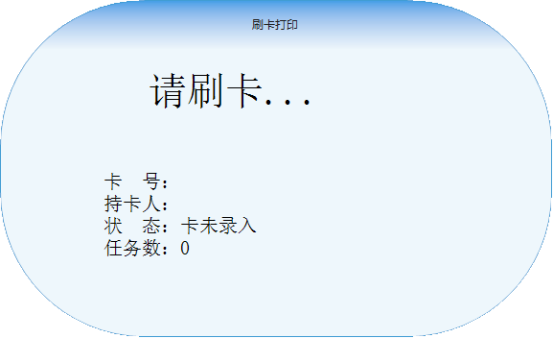
同时,查看控制面板中打印列表,是否出现yowoprinter的打印机:
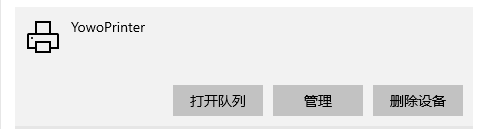
点击该打印机,选择管理
点击打印机属性,点击共享,出现如下界面:
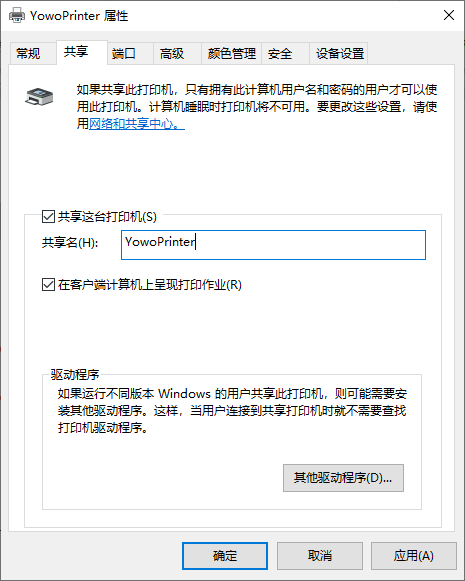
显示已经勾选了共享这台打印机, 如果没有勾选,手动勾选,然后点击确定即可。
至此,友我科技智能卡打印管控系统安装完毕。

智能卡打印管控系统

Horizon安全加固实战:从禁用U盘、隐藏菜单到配置水印,一步步锁紧你的虚拟桌面 本文详细介绍了Horizon虚拟桌面环境的安全加固实战指南,涵盖从禁用U盘、隐藏菜单到配置水印的全方位防护措施。通过ADMX模板与GPO的深度整合,构建统一的安全管理框架,有效防止数据泄漏和非法操作。文章还提供了设备控制、界面锁固和水印系统等关键配置步骤,帮助IT运维人员提升虚拟桌面的安全防护等级。 阅读详情

相关推荐

虚拟桌面安全加固实战:访问控制与数据加密配置指南

在云计算与企业IT架构中,虚拟化技术通过将计算资源池化,实现了灵活的资源分配与高效管理。其核心原理在于通过Hypervisor层抽象物理硬件,为多个虚拟机提供独立的运行环境。这项技术的核心价值在于提升资源利用率、简化运维并增强业务连续性。随着虚拟桌面(VDI)的广泛应用,其作为用户直接访问的核心入口,安全防护成为重中之重。访问控制与数据加密是构建纵深防御体系的两大基石,前者基于最小权限与零信任原则,精细管控用户接入与会话操作;后者则通过传输层、静态数据及内部加密等多层次部署,确保数据在流动与静止状态下的机密

devon2014的博客 407

USB设备管理软件怎么选?一文帮您理通思路

网上90%的USB管控教程存在“一刀切”误区,盲目禁用所有USB存储设备,导致加密狗、扫码枪等业务设备被误拦,引发生产瘫痪。实测发现,真正有效的管控应基于“识别—分类—分级—审计”四步法:区分存储、HID、通信等设备类型,按岗位设置差异化权限,实现双向管控与完整日志追溯。仅封U盘不等于安全,必须结合审计与制度,才能兼顾业务连续性与数据合规。

Anquan_anqishen的博客 533

TPM与BitLocker全盘加密:原理、部署与故障恢复实战指南

数据安全是信息技术的核心议题,全盘加密技术通过将存储设备上的所有数据转换为密文,是防止物理丢失后数据泄露的关键防线。其核心原理在于构建一个从硬件到软件的信任链,利用加密算法(如AES)对数据进行实时加解密,确保即使存储介质被直接访问,也无法读取有效信息。这项技术的核心价值在于为终端设备提供“静默”的强力保护,在保障数据机密性的同时,尽可能减少对用户体验的干扰。典型的应用场景包括保护笔记本电脑、移动存储设备中的商业机密与个人隐私。本文聚焦于Windows生态中由硬件TPM芯片与软件BitLocker功能构成的

weixin_30843605的博客 346

企业信息防泄密整体规划

在国际企业信息数据安全环境如此纷杂的情况下,对于企业,尤其是高科技企业、制造大厂来说,做好信息安全数据管理规划的工作已经是迫在眉睫,必须和必要去做的事情了。 企业信息防泄密整体规划怎么做 苏州众里,作为一家深耕企业信息防泄密和企业勒索病毒防护的信息安全公司,在十余年间与百余家世界500强企业建立紧密的合作关系,积累了大量的行业信息数据防护的案例和经验,帮助各制造大厂完成相应的稽核工作。可以说是比较专业的了,因此在这里给到各企业们一些关于企业信息防泄密的整体规划的一些思路,仅供参考。 ...

suzhouzhongli的博客 313

CVE-2025-33073高危漏洞深度解析:SMB协议缺陷与域内横向移动防御

SMB(Server Message Block)协议是Windows网络中实现文件、打印机共享的核心通信协议,其身份验证与会话管理机制是保障网络资源安全访问的基础。当SMB客户端的访问控制逻辑存在缺陷时,攻击者可能利用会话复用等机制进行权限提升,从而绕过身份验证,获取系统最高权限。这种漏洞的技术价值在于其极低的利用门槛和广泛的横向移动能力,一旦被利用,攻击者可以凭借一个普通域用户凭证,在未强制启用SMB签名的内网环境中快速扩散,最终导致整个域环境沦陷。本文聚焦于近期活跃的CVE-2025-33073漏洞,

weixin_34326429的博客 318

Windows服务器等保三级实战加固:从合规检查到安全基线构建

主机安全是信息系统安全的基础,其核心在于构建稳固的安全基线。安全基线是一系列预先定义的安全配置标准,旨在通过身份鉴别、访问控制、安全审计等技术手段,降低系统攻击面,提升整体防御能力。其技术价值在于将静态的合规要求转化为动态、可度量的安全状态,实现风险的持续管控。在等保三级、数据中心运维等应用场景中,针对Windows服务器的安全基线加固尤为关键。这涉及对组策略、本地安全策略的精细化配置,例如强化密码策略、账户锁定策略,并启用高级审计策略以记录关键安全事件。通过实战化配置,管理员能够有效抵御暴力破解、权限滥用

weixin_34396103的博客 528

企业如何安全管理外部设备?

如今终端的外接设备种类越来越多,我们如何才能实现有效的统一管理,ManageEngine卓豪的设备控制可以提供有效的解决方案,从而保护公司的终端和信息安全。ManageEngine卓豪设备控制支持多种设备,卓豪的设备控制是完整的设备控制和文件移动管理软件,支持各种内置和外部外围设备的检测和零信任管理。通过使用设备控制解决方案,设定严格的设备策略,您可以即时识别连接到终端的设备,谁在使用哪台计算机上的什么设备,正在输出或输入什么数据等等。它通过可移动设备和计算机之间的安全层,加强了您的网络防护。

endpointcentral的博客 316

思杰金融行业解决方案PDF拆解:从架构到落地

桌面虚拟化是金融行业终端安全与统一管理的关键技术,其核心原理是让应用执行与数据存储集中在数据中心,终端仅作显示通道,从而实现数据不落地。对于银行柜面、办公、研发等场景,虚拟桌面与应用虚拟化能在保障安全接入的同时,降低终端运维成本。金融行业的特殊性在于外设种类繁多,打印机、UKey等兼容性直接影响落地效果。阅读思杰(Citrix)金融行业解决方案PDF时,需重点拆解其架构图与场景-方案对照,并关注并发、IOPS、带宽等关键参数。本文从技术原理与工程实践角度,系统解读如何将方案文档转化为可落地的POC指标与运维

weixin_33875839的博客 351

京华科讯软件PK VMware:国产虚拟化也精彩

-----来自51CTO报道 随着云计算时代的到来,作为搭建云计算基础架构的重要组件——虚拟化产品,也受到越来越多的关注。VMware凭借着国际品牌的影响力,在国内吸引了大部分的注意力,但与此同时,VMware产品高昂的价格,使得许多潜在客户望而却步。 但VMware不可能一直垄断下去。事实上,当前国内市场上已经有可替代VMwar...

weixin_34390105的博客 210

macOS RDP客户端深度指南:TLS认证、NLA安全与企业级部署

远程桌面协议(RDP)是一种广泛用于Windows系统远程管理的基础网络协议,其核心价值在于通过加密传输、身份预验证和设备重定向实现安全可控的图形化访问。RDP over TLS结合Network Level Authentication(NLA)机制,可有效抵御中间人攻击与暴力登录尝试,满足等保三级对‘可信通道’和‘身份鉴别’的合规要求。在macOS平台,Microsoft Remote Desktop 10.2.1依托RDP Core SDK与Apple Security Framework深度集成,支

weixin_33483304的博客 271

医疗桌面云实战:HIS与PACS混合交付关键技术解析

医疗桌面云本质是面向临床业务连续性的终端交付基础设施,其核心在于解决传统PC在HIS系统卡顿、PACS影像调阅延迟等场景下的图形协议适配、GPU直通、USB精准重定向与等保合规接入问题。原理上需突破VDI像素流传输局限,采用IDV+GPU直通分级交付架构,并通过超融合底层低延迟存储与微分段网络保障业务SLA。技术价值体现在终端运维成本下降40%、等保三级‘数据不落地’‘操作可审计’刚性达标,以及PACS调图P95延迟压至1.5秒内。典型应用于三甲医院门诊医生桌面、放射科影像工作站及移动查房终端。本文聚焦深信

weixin_33923762的博客 563

基于内网穿透技术的RDP适用边界拓展及其技术实现路径分析

远程桌面协议(RDP)作为微软开发的标准化远程交互方案,凭借其高效的数据传输机制和跨平台兼容性,已成为企业IT基础设施和分布式办公场景中的核心组件。深入解析其会话加密原理、资源分配模型及网络适配特性,有助于用户根据实际需求制定部署策略,通过协议参数调优或混合解决方案设计,规避潜在的安全隐患与性能限制。在安全防护层面,RDP虽采用NLA(网络级身份验证)等安全机制,但暴露于公网环境仍存在MITM攻击和凭证泄露风险。

Tiam_cr的博客 1282

UG/NX二次开发实战:用Python脚本批量更新100个零件参数,解放你的双手

本文详细介绍了如何利用NXOpen Python API进行UG/NX二次开发,实现批量更新100个零件参数的自动化流程。通过环境配置、框架设计、核心代码实现及性能优化,帮助工程师高效完成参数化设计任务,显著提升工作效率。

weixin_28694169的博客 277

终端安全:企业如何管理外部设备?从零基础到精通,收藏这篇就够了!

设备控制是一种防止USB等外围设备未经授权访问数据的管理方法。通过使用设备控制解决方案,设定严格的设备策略,您可以即时识别连接到终端的设备,谁在使用哪台计算机上的什么设备,正在输出或输入什么数据等等。

Libra1313的博客 1166

用Keil5给CH552G编程:手把手配置8051开发环境+LED闪烁实战

本文详细介绍了如何使用Keil5为CH552G单片机配置8051开发环境,并完成LED闪烁实战。从获取必要软件、安装WCH器件库到创建工程、编写程序及烧录,手把手指导开发者避开常见陷阱,特别适合从STC转向CH552G的开发者。

weixin_30733003的博客 539

从外包到转正:一个华为OD亲历者的真实工作体验与避坑指南

本文分享了一位华为OD员工从外包到转正的真实经历与实用建议。通过详细解析华为OD的日常工作、转正核心指标、机试备考技巧及职场突围策略,为读者提供了一份全面的避坑指南。特别针对机试E卷的高频考点和刷题方法,给出了具体的数据分析和实战经验。

weixin_33686714的博客 712

信安之星移动存储介质安全管理系统

一、产品概述 信安之星(iSecStar)移动存储介质安全管理系统,是专业用来规范企业或组织内的移动存储介质使用,保护移动存储介质及数据安全的软件系统,同时扩展了对光盘的安全管理,对终端计算机端口与外设使用的管理。 系统能做到安全体系严密,有效屏蔽非授权设备的接入,监控数据的进出,重要数据的透明加密与限制,结合终端机器强大的端口与设备使用控制,实现高级别的移动存储介质防数据泄漏体系。 主要功...

weixin_30522095的博客 443

【Cadence】stb仿真和ac仿真——以一个简单的全差分反相放大器仿真为例

最近在补一些仿真方法学的问题,以及一些一直以来都有点模糊的概念,简单记录一下。搭建一个以两个CMOS反相器构成的全差分放大器(28nm工艺,PMOS和NMOS尺寸一致)激励的设置方便共模和差模仿真用同一个TB(这里有一个问题:这个放大器需要在开环下仿真还是闭环下?哪些放大器应用在开环,哪些闭环?这种应用场景不同会导致需要仿真得到开环还是闭环增益,或者环路增益?(我知道放大器在设计的时候肯定都是闭环应用的多,但是什么时候没必要闭环应用?光验证ac和stb仿真是否一样的话有必要有回路吗?

weixin_44951108的博客 5万+

IP-guard三步助力企业做好信息防泄密工作

IP-guard三步助力企业做好信息防泄密工作 近些年来随着信息化的发展,对应的网络安全事件也一直层出不穷,且呈现出影响大、数量上升、涉及范围广的趋势。2020年11月位于墨西哥的富士康工厂遭到了勒索软件攻击,而且是双重勒索攻击,除了导致1200台服务器被加密之外,攻击者在对设备进行加密前还窃取了100GB的未加密文件,同时删除了不少于20TB的备份。随后,攻击者发布了一个指向付款站点的链接,要求富士康支付1804.0955 比特币作为赎金(按照当时的价格计算,约为3486.6万美元),这一笔被索赎金的金.

hupu521的博客 553

芒果YOLO11改进12:即插即用 | 独家原创改进最新PWConv核心结构|来自最新CVPR2023顶会,

即插即用 | 独家原创改进最新PWConv核心结构|来自最新CVPR2023顶会,

包括YOLOv5、YOLOv7、YOLOv8等模型改进 569

利用pytorch长短期记忆网络LSTM实现股票预测分析

长短时记忆网络(Long Short Term Memory Network, LSTM),是一种改进之后的循环神经网络,可以解决RNN无法处理长距离的依赖的问题,目前比较流行。LSTM主要就是加入了三个门控:第一个开关遗忘门:负责控制继续保存长期状态c;第二个开关输入门:负责控制把即时状态输入到长期状态c;第三个开关输出门:负责控制是否把长期状态c作为当前的LSTM的输出。

优快云 精品推荐 1万+

别再让同事乱连了!手把手教你用Windows组策略和防火墙,给Hyper-V虚拟机设置精细访问权限

本文详细介绍了如何利用Windows组策略和防火墙为Hyper-V虚拟机设置精细访问权限,解决企业环境中常见的权限管理混乱问题。通过三层防御体系设计、网络隔离策略和用户组映射,实现灵活且安全的权限管控,提升运维效率和数据安全性。

weixin_30399821的博客 361

推荐11个顶级的Claude Code Skills

ClaudeCode的Skills系统为程序员提供了11个强大的AI辅助工具,包括代码审查、重构建议、单元测试生成、API文档自动生成、性能分析、安全扫描、数据库迁移脚本生成、CI/CD配置、依赖管理、ER图生成和日志分析等功能。这些"技能包"可大幅提升开发效率,从代码质量到协作沟通全方位优化工作流程。用户可根据需求选择2-3个核心功能开始尝试,熟练后还可自定义Skills。该系统需要配合Anthropic的API使用,建议先在小型项目测试再应用于核心业务。

分享AI、区块链技术及应用,未来已来 1857

无网环境终端安全:离线双因素认证与等保2.0实践

在网络安全领域,身份认证是保障系统安全的第一道防线,尤其对于金融、能源等关键行业的无网环境终端。等保2.0标准明确要求采用双因素认证(如硬件令牌+动态密码或生物特征+密码)来强化身份鉴别,确保唯一性和防篡改。这类技术通过本地加密存储和实时审计日志,有效解决了静态密码共享、特权滥用等风险盲区。典型应用场景包括电力调度、军工生产等封闭网络环境,实施后可将未授权访问降低70%以上。本文详解了Yubikey硬件令牌和离线人脸识别的技术方案,以及符合等保要求的运维管理要点。

weixin_29323273的博客 198

AI应用架构师实战:超算中AI与量子计算融合的初探与架构

当大模型的算力需求突破E级超算的极限,当量子计算的“量子优势”从实验室走向真实场景,超算+AI+量子计算的融合架构成为解决复杂问题的关键路径。本文从架构师的实战视角出发,系统拆解三者融合的底层逻辑:从“计算本质”的第一性原理推导,到“量子-经典异构”的架构设计;从“量子机器学习”的代码实现,到“金融/医药”的场景落地。我们将回答:如何用超算支撑量子计算的噪声抑制与纠错?如何用量子计算加速AI模型的训练与推理?如何设计可扩展、高可用的融合系统?最终给出架构师的实战指南——从技术选型到运营管理的全流程方法论。

AIGC应用创新大全的博客 925

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

上一篇: 计算机智能卡登录如何绑定智能卡
codercodercode
博客等级 码龄10年 11粉丝 16原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值