windows智能卡登录系统已经迭代到3.4版本了

告别3389!手把手教你用OpenSSH在Windows Server上配置安全的SSH密钥登录 本文详细指导如何在Windows Server上配置OpenSSH实现安全的SSH密钥登录,替代传统的RDP协议。通过密钥认证、防火墙配置和权限管理,提升服务器安全性并优化运维效率,特别适合需要高安全账户访问的场景。 阅读详情

windows智能卡登录系统V3.4通用网络版适用于计算机数量较多,需要统一管理的需求,可以在网络内任意一台计算机进行管理。支持的智能卡有普通IC卡,M1卡兼容的IC卡,包含员工卡,学生卡,门禁卡,钥匙扣。

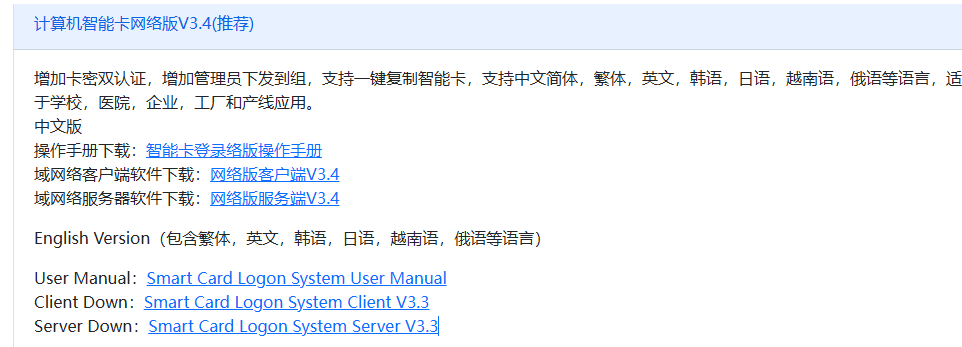
增加卡密双认证,增加管理员下发到组,支持一键复制智能卡,支持中文简体,繁体,英文,韩语,日语,越南语,俄语等语言,适合于学校,医院,企业,工厂和产线应用。
windows智能卡登录系统通用网络版软件分为服务器端和客户端,服务器端用于统一管理,卡配置, 计算机配置,数据下发,数据上传,查看各个客户端的登录数据等。客户端用于计算机登录和数据采集上传等功能。
windows智能卡登录系统通用网络版软件必须先安装服务器端软件,然后安装各个客户端软件。

MacBook用户转向Windows笔记本:Boot Camp替代方案与2026年选型指南 如果你正在使用一台基于Intel处理器的MacBook,并且因为某些专业软件、游戏或开发环境必须依赖Windows系统,那么“启动转换”(Boot Camp)是你绕不开的官方解决方案。它允许你在Mac硬件上原生安装Windows,实现双系统启动。但这个过程并非毫无门槛,从机型兼容性、磁盘分区到驱动安装,每一步都可能遇到问题。更重要的是,随着苹果全面转向自研芯片,Boot Camp的未来充满不确定性,这促使许多用户开始寻找更纯粹的Windows笔记本作为替代。 本文不讨论虚拟机或跨平台兼容层,而是聚焦于一个更 阅读详情

相关推荐

Win10/Win11系统下用友U8硬加密注册全攻略(Edge浏览器适配版)

本文详细介绍了在Win10/Win11系统下使用Edge浏览器IE兼容模式完成用友U8硬加密注册的全流程攻略。从环境准备、安全设置调整到Edge浏览器IE模式配置,逐步指导用户解决ActiveX控件加载、加密锁驱动安装等常见问题,确保U8硬加密注册成功率提升至98%以上。特别适配Edge浏览器环境,为企业用户提供高效解决方案。

weixin_29291573的博客 539

一键设置Windows智能卡登录,从此再也不用输入密码

Windows智能卡登录,刷卡登录,不再输入密码

codercodercode的博客 5700

SSD全盘加密实战:BitLocker与LUKS性能对比与安全部署指南

数据安全是信息技术领域的核心议题,其中存储加密是防止物理层面数据泄露的关键防线。其原理是通过加密算法(如AES)在数据写入存储介质前进行混淆,读取时需密钥还原,从而确保即使存储设备丢失,数据也无法被未授权访问。这项技术的核心价值在于为静态数据提供“保险箱”级保护,尤其适用于笔记本电脑、移动设备等易丢失场景,能有效防御设备丢失或被盗导致的数据外泄风险。现代操作系统如Windows和Linux均内置了成熟的全盘加密方案——BitLocker和LUKS,它们利用TPM可信芯片或灵活的开源架构,在几乎不影响SSD读

weixin_33717117的博客 383

设置Windows默认登录方式为智能卡登录

下面方法介绍如何通过注册表修改Windows默认登录方式为智能卡方式。 1. 打开注册表编辑器 2. 定位到HKLM\Software\Microsoft\Windows\CurrentVersion\Policies\System 3. 编辑右侧的scforceoption键值,将其修改为1 4. 保存退出注册表编辑器 5. 重新启动该虚...

xuq09的专栏 4158

基于深度学习的中文方言识别模型训练实战

本文介绍了一个基于深度学习的中文方言识别模型开发流程。项目采用PyTorch框架和Chinese-BERT-wwm预训练模型,构建了包含BERT基础层、方言特征增强层和注意力机制的多方言分类系统。文中详细阐述了数据收集策略,包括从社交媒体、语料库和众包平台获取多源数据,并实现了文本清洗、同义词替换和回译等数据增强技术。模型架构部分展示了如何在BERT基础上添加方言特征提取层和多头注意力机制来提升识别性能。该方案支持普通话、粤语等6种主要方言的识别,目标准确率达90%以上,响应时间小于100ms,适用于智能客

电脑管家 1736

TCN实战:用Python手把手搭建时序预测模型(附完整代码)

本文详细介绍了如何使用Python搭建TCN(Temporal Convolutional Network)时序预测模型,包括数据预处理、模型架构实现、训练调优及预测评估。通过完整的代码示例和实用技巧,帮助开发者快速掌握TCN在时间序列预测中的应用,特别适合处理长期依赖问题。

weixin_29041195的博客 373

一种基于智能卡登录Windows系统的实现方式

A Kind of Method of Implementing Windows Logon Based on Smart Card LIANG Hao (Third Research Institute of Ministry of Public Security, Shanghai 200031) Abstract: Design a smart card logon with Windows

huatech的专栏 1万+

反向代理的隐形陷阱:为何你的HTTPS请求会降级为HTTP?

本文深入探讨了Nginx反向代理中HTTPS降级为HTTP的隐形陷阱及其安全风险,分析了五大降级诱因,包括协议信息丢失、重定向配置错误等,并提供了完整的防御性配置方案和实战指南,帮助开发者确保Web应用的安全性。

kotlin6android的博客 453

使用第三方CA证书实现智能卡登录

转载自:http://support.microsoft.com/kb/281245/zh-cn 概要: 您可以通过遵循本文中的准则来启用智能卡登录过程使用 Microsoft Windows 2000 和非 Microsoft 证书颁发机构 (CA)。如本文后面所述,没有为这种配置的有限的支持。 要求对 Active Directory 的智能卡身份验证要求该智能卡工作站、 活动的目录以及 A...

wangminshe89 1163

SAP S4业务伙伴(BP)实战指南:从角色分配到数据同步的完整流程

本文详细解析了SAP S4业务伙伴(BP)功能,从基础概念到实战操作,涵盖角色分配、数据同步及常见问题排查。通过BP机制,企业可高效管理客户、供应商等多重身份,实现数据共享和动态切换,显著提升主数据管理效率。特别适合SAP实施顾问和ERP管理员参考。

y2z3a4b5c的博客 873

iTunes登录协议抓包避坑指南:解决HTTPDebugger被检测问题(附临时方案)

本文详细解析了iTunes客户端登录协议抓包时遇到的HTTPDebugger等工具被检测的问题,并提供了实战解决方案。通过逆向分析iTunes的反调试与反检测机制,文章指导读者如何定位并绕过关键检测点,成功捕获登录流量,并深度解析了包括证书获取、签名缓冲区和最终认证在内的核心协议流程。

qsc901234的博客 809

Windows 操作系统安全机制剖析与漏洞防范策略

摘要Windows 操作系统凭借广泛的应用和强大的功能,在个人电脑与服务器领域占据重要地位。然而,随着网络安全威胁的持续增加,Windows 操作系统面临着各种安全风险。本文深入剖析 Windows 操作系统的安全机制,分析常见的安全漏洞,并提出相应的漏洞防范策略,旨在为 Windows 系统的使用者和管理者提供参考,增强系统安全性。

数字魔方操控师的博客 949

uses ARM-Compiler ‘Default Compiler Version 5‘ which is not available. MDK5.37安装ARM_Compiler_5

MDK5.37安装ARM_Compiler_5 最后一个AC5编译器,从MDK5.37开始,不再默认安装,需要独立安装 ARMCompiler_506_Windows_x86_b960.zip (80.94MB) 否则使用AC5编译代码报错如下: Build started: Project: Project *** Target 'STM3210C_EVAL' uses ARM-Compiler 'Default Compiler Version 5' which is not available. *

mowwwcom的专栏 2万+

Linux用rdesktop远程登录Windows:参数配置与排错指南

远程桌面协议(RDP)通过TCP 3389在客户端与服务端之间传输绘制指令、输入事件和设备重定向通道,让Linux桌面无需双系统即可操作Windows应用,在运维排障、内网办公和瘦客户端接入中价值明显。实际落地时,网络级别身份验证、端口与防火墙、剪贴板与磁盘重定向、分辨率色深、中文输入法和会话残留都会影响连接稳定性。围绕rdesktop这一轻量RDP客户端,从命令参数拆解、Windows服务端配置到常见报错定位,给出一套可复用的连接脚本与排查顺序,帮助在Linux上稳定远程登录Windows并提升工程实践效

weixin_30846347的博客 302

使用 Requests 实现视觉中国图片爬取

本文介绍了一种高效获取视觉中国图片素材的技术方案,通过分析网站请求机制,采用API接口和页面解析两种方式实现批量下载。系统配置了完整的请求头信息模拟浏览器访问,支持从首页HTML和后续页JSON数据中提取图片链接,并能自动保存到本地。该方案解决了手动下载效率低下的问题,为计算机视觉研究和内容创作提供了便捷的素材获取途径。核心功能包括:解析Cookies、配置请求头、提取图片URL(正则匹配和JSON解析)以及本地存储管理,代码结构清晰可扩展至其他关键词搜索。

那些看似不起波澜的日复一日,会在某天让你看到坚持的意义 135

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

WinBoat Linux 部署指南:把 Windows 应用以原生窗口装进 Linux 桌面

纯 Windows 的软件在 Linux 上是道坎。WinBoat 用容器化虚拟机让 Windows 整个跑在 Linux 里,应用窗口直接出现在你的 Linux 桌面。读完这篇 WinBoat Linux 部署教程,你能完成前置检查、源码构建、安装向导配置和常见报错处理。 ## WinBoat 值不值得装 WinBoat 的定位很直接:一个 Electron 写的图形化管理工具,把 Wind

gitblog_00508的博客 806

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

在 Linux 原生运行 Windows 应用:WinBoat 部署与使用完整指南

WinBoat 通过容器化 KVM 虚拟机在 Linux 桌面上以原生 OS 级窗口运行 Windows 应用:Docker/Podman 承载虚拟机,FreeRDP 的 RemoteApp 协议负责窗口合成。适合需要在 Linux 下使用 Office、Adobe 等 Windows 独占软件的桌面用户。 ## 它是什么:容器里跑 Windows 虚拟机的桌面应用 WinBoat 是一个 E

gitblog_00722的博客 491

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

炉石传说脚本 Hearthstone-Script 更新记录深度解读:从 v3.0 到 v4.9 的架构演进与插件化转型全景

本文以仓库内 [doc/更新记录.md](https://link.gitcode.com/i/dd300281b42752b1477a6bcfd75bf849) 为主线,完整梳理 Hearthstone-Script 从 v3.0.0 到 v4.9.0-GA 的每个版本变更,并结合 [README.md](https://link.gitcode.com/i/46e9e6b18c78583a51

gitblog_00691的博客 408

Windows系统安全防护配置最佳实践指南

操作系统安全防护是网络安全的基础防线,其核心在于构建身份认证、访问控制、数据加密等多层次防御体系。Windows作为主流桌面系统,其内置的Windows Defender防病毒、BitLocker加密、防火墙等组件通过合理配置可形成有效防护。在企业环境中,结合组策略管理、补丁更新机制和攻击面减少技术,能够显著降低勒索病毒、钓鱼攻击等安全风险。本文以Windows 10/11为例,详解账户权限管理、多因素认证配置等实用方案,特别强调实时保护启用和最小权限原则等关键配置要点,帮助用户建立符合安全基线的系统防护体

weixin_27722377的博客 74

使用 Fleet 与 Microsoft Intune 落实 CIS Windows 11 Enterprise 基准 v8.1:从策略、配置档案到修复脚本的端到端实践指南

本指南围绕 Fleet 开源仓库中 `docs/solutions/cis/win-11-intune` 目录展开,讲解如何用 Fleet 的策略(Policies)、SyncML 配置档案(Configuration Profiles)与 PowerShell 修复脚本(Scripts),对已接入 Microsoft Intune 的 Windows 11 Enterprise 设备执行 CIS

gitblog_00430的博客 987

Windows安全体系架构与账户安全强化实践

操作系统安全机制是计算机系统防护的基础,其核心在于权限隔离与访问控制。Windows通过内核模式与用户模式的硬件级隔离(Ring 0/Ring 3分级),配合安全参考监视器(SRM)实现资源访问控制。在身份认证方面,Kerberos协议和访问令牌(Token)机制构成了域环境的安全基石。企业环境中,合理的密码策略配置(如12字符复杂度要求)和特权账户管理(遵循最小权限原则)能有效防范凭证盗窃攻击。针对Mimikatz等横向移动工具,启用Credential Guard和LSASS保护是关键防御措施。这些安全

weixin_26642481的博客 194

炉石传说脚本终极配置指南:5步快速启动完整方案

想要轻松玩转炉石传说脚本?这份终极指南专为新手打造,通过5个简单步骤让你快速掌握自动化对战的完整配置方案。无需复杂技术背景,跟着操作就能享受智能卡组管理的便利。 ## 🎯 环境配置检查清单 在开始之前,请确保你的系统满足以下基础要求: ### 必备条件 - **操作系统**:Windows 10/11 64位版本 - **游戏状态**:炉石传说客户端正常运行 - **权限设置**:管理员身

gitblog_01014的博客 1120

Windows 11 LTSC 2024 企业版新功能全解析:IT管理员必看的10大升级点

本文深度解析Windows 11 LTSC 2024企业版的十大核心升级点,为IT管理员提供实战指南。重点涵盖硬件级安全(Microsoft Pluton)、无密码认证(FIDO2通行密钥)、现代化加密算法(SHA-3)、增强的终端管理(LAPS、Dev Drive)以及对Wi-Fi 7等新硬件的支持,旨在提升企业环境的稳定性、安全性与管理效率。

sam99的博客 517

海康威视Web3.0插件实战部署指南:跨浏览器、国产化与高稳预览

Web3.0插件是海康威视摄像头实现Web端实时预览的核心运行时组件,其本质为基于NPAPI/PPAPI双引擎的浏览器适配框架,封装RTSP over HTTP隧道、帧内解码缓冲与GPU加速渲染能力。不同于通用浏览器扩展,它依赖后台服务进程(HKWebPluginService.exe)完成PS流代理转换与国密SM4协商,解决‘能取流但看不到画面’这一典型前端能力断层问题。技术价值在于不改固件、不换浏览器、不调服务器即可实现H.265 1080P稳定拉流,广泛应用于政务大厅、工厂巡检、医院监控等对连续性要求

weixin_33871366的博客 262
上一篇: 智能卡打印管控系统配置刷卡自动打印
下一篇: 计算机智能卡登录如何绑定智能卡
codercodercode
博客等级 码龄10年 11粉丝 16原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值