Linux防火墙、日志管理和基础服务(FTP/SFTP)

Linux vsftpd匿名FTP服务器搭建:安全配置与被动模式故障排查 FTP(文件传输协议)作为经典的文件传输方案,其核心原理是通过独立的命令通道和数据通道实现文件的上传与下载。在需要广泛分发内容且对接方技术能力不一的场景下,匿名访问模式通过免除账户认证流程,显著降低了使用门槛,成为一种高效的只读内容分发技术。其技术价值在于简化运维、提升协作效率,尤其适用于媒体分发、工业数据采集等内部或受控环境。然而,实现安全可用的匿名访问,关键在于精确的权限控制和网络配置。本文聚焦于`ftp服务搭建(linux)`和`ftp默认账户和密码`等常见需求,以广泛使用的vsftpd为例,详解从目 阅读详情

防火墙管理

# 开放端口

firewalld-cmd  --add-port=880/tcp  --permanent

# 移除端口或阻止端口

firewalld-cmd  --remove-port=880/tcp  --permanent

# 重启服务

systemctl  restart  firewalld

# 查看防火墙开放哪些端口(查看当前区域的规则)

firewall-cmd --list-all

# 查看服务状态

systemctl  status  firewalld

如果是loaded:loaded是关闭,active:running是开启

# 关闭防火墙

systemctl  stop  firewalld

# 开机不启动

systemctl  disable  firewalld


端口

为了实现进程间通信,让网络服务绑定端口号。

通过ip地址只能找到某台电脑,但运行了很多进程(QQ/微信/钉钉),不同的进程有不同的端口号,可以通过端口号来查找进程。

20/21  ftp

22       ssh

23       telnet

25       SMTP

53       DNS

80       http

443      https

3306    mysql

6379    redis

8080    tomcat


日志管理

日志(log):将服务各种操作、执行结果、报错等信息记录到.log文件中。

时间

级别:日志级别log输出分为五种:DEBUG(调试)、INFO(信息)、WARN(警告)、ERROR(错误)、FATAL(崩溃)(从小到大)

事件(内容)

日志轮转:定时备份日志、删除旧日志、创建新日志。

一、系统日志基础管理

1. 核心日志文件位置(均位于 /var/log/ 目录)

/messages        # 系统通用日志(服务启动、错误信息等)

/secure          # 安全日志(用户登录、认证失败记录)

/maillog         # 邮件服务日志

/boot.log        # 系统启动日志

/audit/audit.log # 系统审计日志(用户操作、文件变更等)

2. 常用日志查看命令

tail -f /var/log/messages      # 实时监控最新日志(按Ctrl+C停止)

grep "error" /var/log/messages # 搜索包含"error"的日志行

less /var/log/secure           # 分页查看日志(按空格翻页,q退出)

journalctl -u httpd.service     # 查看HTTPD服务的systemd日志(CentOS 7默认日志系统)

二、日志轮转工具 logrotate(自动清理旧日志)

1. 全局配置文件

主配置:/etc/logrotate.conf(定义通用策略) 自定义服务配置:/etc/logrotate.d/ 目录(如/etc/logrotate.d/httpd)

2. 典型配置示例(以系统通用日志为例)

vim /etc/logrotate.d/messages

/var/log/messages {

    daily

    rotate 7

    compress

    missingok

    notifempty

    create 0640 root root

    postrotate

        if [ -x /usr/sbin/service ]; then

            service rsyslog restart > /dev/null 2>&1

        else

            systemctl restart rsyslog > /dev/null 2>&1

        fi

    endscript

}

3. 手动触发日志轮转

logrotate -f /etc/logrotate.d/messages # 强制立即轮转messages日志

logrotate -f /etc/logrotate.conf  # 强制立即轮转所有日志(用于测试)

三、日志文件权限安全

1. 设置严格权限(防止未授权访问)

chmod 600 /var/log/secure    # 仅root可读可写(安全日志敏感)

chmod 640 /var/log/messages  # 允许root和adm组读取(通用日志)

chown root:root /var/log/audit/audit.log  # 确保审计日志由root所有

2. 禁止日志文件被删除(重要服务器)

chattr +i /var/log/audit/audit.log  # 添加不可删除属性(需root执行,删除需先执行chattr -i)


Linux基础服务

·是什么?

·有什么功能?

·怎么搭建?

··安装yum/apt(基础服务)/源码/二进制/容器化部署……

··配置:多查文档,多试

··重启:成功

          失败→排错→查日志→改配置文件

·如何使用?


FTP/SFTP

FTP( File Transfer Protocol,文件传输服务 )

FTP 是一种在互联网中进行文件传输的协议

基于C/S模式,默认服务端口号是20、21

20端口用于数据传输

21端口用于接收客户端的 FTP 命令与参数。

SFTP是安全的FTP服务,默认端口是22,依赖SSH服务;

作用:实现文件的上传与下载;

·客户端:ftp/Xftp/winSCP/FileZilla

·服务端:vsftp/openssh-server(sftp)

# 准备工作:

1、关闭防火墙

systemctl stop firewalld

systemctl disable firewalld

2、关SELinux

setenforce 0(临时关闭沙盒)

或者永久关闭二选一

vim /etc/selinux/config(永久关闭沙盒)
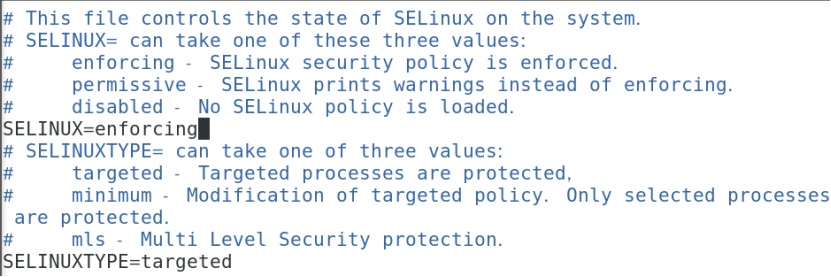
改为
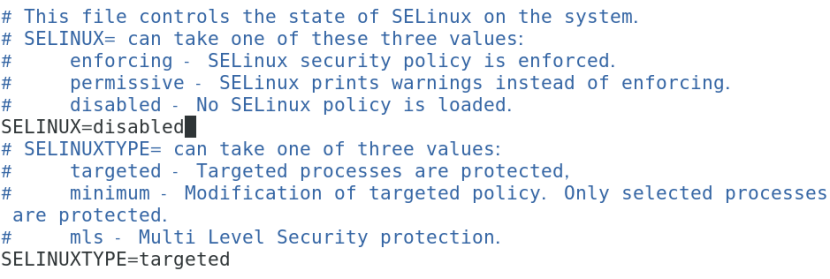
sed -i 's/SELINUX=enforcing/SELINUX=disabled/g' /etc/selinux/config(永久关闭沙盒)

# 重启系统

reboot

3、配置YUM源(跳过)

4、安装vsftpd(服务端)

yum -y install vsftpd

5、配置vsftp

vim /etc/vsftpd/vsftpd.conf

# 备份

cp vsftpd.conf  vsftpd.conf.bak

# 删除注释与空白行

grep -Ev "^$|^#" vsftpd.conf.bak > vsftpd.conf

vim vsftpd.conf(监听yes,ipv6注释掉)

anonymous_enable=YES

local_enable=YES

write_enable=YES

local_umask=022

dirmessage_enable=YES

xferlog_enable=YES

connect_from_port_20=YES

xferlog_std_format=YES

listen=YES

#listen_ipv6=YES

pam_service_name=vsftpd

userlist_enable=YES

tcp_wrappers=YES

6、重启服务,检查服务状态

systemctl restart vsftpd

systemctl status vsftpd
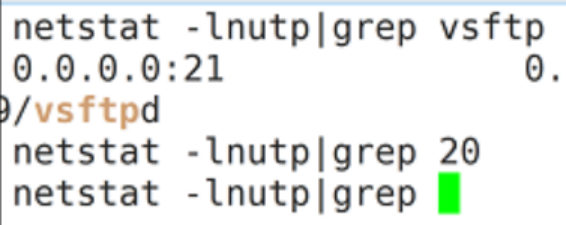
# 客户端操作:

yum install ftp

ftp 服务端IP

# 上传

put  文件

# 下载

get  文件

vsftpd服务详细步骤⭐⭐⭐

服务端:vsftp /openssh-server(sftp)

# 准备工作:(服务端)1.关闭防火墙  2.关SELinux  3.yum安装vsftp

# 服务端:192.168.221.10

# 客户端:192.168.221.20

systemctl stop firewalld    

systemctl disable firewalld

# 关闭沙盒

setenforce 0            

yum install -y vsftpd       #(服务端安装)

​

# 配置vsftp

vim /etc/vsftpd/vsftpd.conf

# 备份

cp vsftpd.conf vsftpd.conf.bak

# 删除注释与空白行

grep -Ev "^$|^#" vsftpd.conf.bak > vsftpd.conf

​

vim vsftpd.conf

-----------------------------------------------------------

listen=YES          # 改YES

#listen_ipv6=YES    # 注释掉

-----------------------------------------------------------

# 重启vsftpd服务,检查服务状态

systemctl restart vsftpd

systemctl status vsftpd

客户端操作

# 安装ftp

yum install ftp

ftp 192.168.221.10  (服务端IP地址)

# 输入用户名

ftp> user yang

passwd:123123

# 上传文件

ftp>put 文件(只能文件,不能目录)

# 下载文件

ftpget 文件

———————


# 了解ftp三种用户模式

一、匿名用户模式是 最不安全的方式,一般用在访问不重要的,允许公开的文件,且放在企业内网环境中,置于防火墙规则下,保证基本的安全性。

vsftpd 默认开启了 匿名用户模式

修改配置文件:定义匿名用户的权限

二、使用 Linux 本地用户模式( 基于系统层面的用户 ),比匿名用户模式更安全

修改配置文件:关闭匿名模式,开启本地用户模式

三、了解了有 匿名用户、本地用户、再来了解下 虚拟用户模式

顾名思义是 虚拟创建出的用户,也是最为安全的一种模式。

Wing FTP高危漏洞深度解析:从原理到实战防御指南 缓冲区溢出是软件安全领域一个经典且高危的漏洞类型,其原理在于程序向固定大小的内存缓冲区写入超出其容量的数据,导致相邻内存区域被覆盖。当被覆盖的内存区域包含关键的控制数据(如函数返回地址)时,攻击者便能精心构造恶意输入,劫持程序执行流程,最终实现远程代码执行。这类漏洞的技术价值在于其直接威胁到系统的机密性、完整性和可用性,常被用于穿透网络边界、植入后门或勒索软件。在文件传输、Web服务、数据库等广泛的应用场景中,对用户输入处理不当的服务软件都是潜在的风险点。近期,一款广泛使用的跨平台FTP服务器软件——Win 阅读详情

相关推荐

Unity项目部署Linux服务器:从构建到运维的完整指南

在游戏开发和在线服务领域,服务器部署是连接开发与生产环境的关键环节。其核心原理在于将应用逻辑与渲染解耦,使服务器专注于数据处理和业务逻辑,从而提升服务稳定性和资源利用率。这一技术对于构建可扩展的在线服务至关重要,尤其在多人游戏、实时应用和仿真训练等场景中。Unity作为主流开发引擎,通过专用服务器构建支持无头模式运行,结合Linux系统的高稳定性和低资源开销,能够有效支撑高并发服务。本文聚焦于Unity专用游戏服务器的部署实践,涵盖环境配置、构建优化、进程管理和性能调优等关键步骤,并针对常见的内存泄漏和连接

weixin_30740581的博客 389

Linux配置FTP并远程登录Windows服务器

通过本文的介绍,你应该已经了解了如何在Linux上配置FTP客户端,并通过FTP远程登录Windows服务器进行文件操作。然而,出于安全性的考虑,如果可能的话,建议使用更安全的SFTP或FTPS协议来替代传统的FTP。在Linux系统中,通常不需要额外配置FTP客户端,因为大多数发行版都自带了ftp或lftp命令。防火墙和网络问题:确保Linux客户端和Windows服务器之间的网络连接是通畅的,并且任何防火墙或安全组规则都允许FTP通信。打开终端,输入ftp或lftp命令启动FTP客户端。

pengmeitao的博客 384

SpringBoot项目Maven打包与跨平台部署实战指南

在Java企业级应用开发中,将应用从开发环境部署到生产环境是关键的交付环节。其核心原理在于通过构建工具将代码、依赖和配置打包成可独立运行的单元,确保环境一致性。这一过程的技术价值在于简化运维、提升部署效率,是实现持续交付的基础。在实际应用场景中,SpringBoot项目常通过Maven插件生成可执行Jar包,这种包含内嵌容器的Fat Jar部署方式,能有效解决环境差异问题。本文聚焦于SpringBoot应用通过Maven打包为Jar包,并详细讲解在Windows和Linux服务器上的完整部署流程,涵盖环境准

weixin_30514745的博客 600

linux22-FTP

第十九天4.64 tomcat的日志4.65 ftp服务 4.64 tomcat的日志 Tomcat日志在/usr/local/tomcat/logs/目录下,大概有这么几类文件:catalina.out、catalina.xxxx-xx-xx.log、host-manager.xxxx-xx-xx.log、manager.xxxx-xx-xx.log、localhost.xxxx-xx-xx.l...

guoyun1120的博客 428

企业SRE/DevOps向的精通Linux课程培训课程

本专栏整理自笔者对企业内部人员培训的课程。针对DevOps、SRE、系统和云工程师必要掌握Linux的课程。涵盖从基础概念到高级主题的全面学习路径。包含Linux基础、系统管理、网络、安全等实用技能;高级进阶课时,深入性能调优、容器技术、安全合规等专业领域。课程采用结构化设计,每天包含笔记、练习和重点(面试)技术点问答,适合新人/面试者系统化学习和企业内训。

欧阳天涵的专栏 543

Linux运维实战:vsftpd一键部署工具全解析

vsftpd(Very Secure FTP Daemon)以“最小权限、最大安全”为设计理念,采用主进程-工作者分离模型,通过权限降级机制运行,有效减少潜在攻击面。其模块化架构仅加载必要功能,避免冗余代码引入风险。此方法启用ftp服务(端口21),但不包含被动模式所需的数据端口。为支持被动模式,推荐显式开放端口段:验证规则生效:输出中应包含:否则可能导致客户端连接超时或数据通道失败。

weixin_42601608的博客 906

Linux客户端/服务端安全攻防

提权(Privilege Escalation)是攻击者在获取初步权限后,通过利用系统或软件漏洞提升权限,获得更高访问权限的常见方式。Linux客户端软件(如浏览器、邮件客户端等)可能存在漏洞,攻击者可以通过社交工程或恶意软件对客户端进行攻击,进一步渗透到服务器。攻击者在获得服务器访问权限后,可能会进一步进行内网渗透,通过扫描、横向移动等手段获取其他服务器或客户端的访问权限。在处理攻击事件时,需要对受攻击系统的日志、内存和磁盘镜像进行取证分析,以确定攻击路径和影响范围。应急响应的第一步是识别攻击。

xixixi7777的博客 1755

Megatron-LM深度解析:万亿参数大模型的3D并行训练之道

训练框架,采用创新的"层内模型并行"设计,通过将Transformer层的计算拆分到多个GPU上并行执行,显著提升训练效率。该系统支持3D并行策略(数据并行、张量并行、流水线并行)和序列并行等新技术,成功应用于训练5300亿参数的MT-NLG模型。相比DeepSpeed、TPU GSPMD等框架,Megatron-LM在NVIDIA GPU上展现出卓越性能,并与TensorRT等工具深度集成,形成从训练到部署的完整解决方案。该项目持续演进,已成为大模型训练的重要基准。

数据与算法架构提升之路专栏 2086

日志服务器文档,简单的日志服务器

简单的日志服务器 内容精选换一换服务器上的ICAgent被卸载后,会影响该服务器的日志采集能力,请谨慎操作!云日志服务主机管理界面,仅支持卸载安装在Linux环境中的ICAgent,如果需要卸载安装Windows环境中的ICAgent,请在ICAgent安装包解压目录下,双击执行“ICAgent安装包解压目录\ICProbeAgent\bin\manual\win\un为加强对系统数据的容灾管理,...

weixin_33735910的博客 444

USB-Blaster在Win11报错?3分钟搞定驱动兼容性问题(Quartus 21.4实测)

本文针对Windows 11系统下USB-Blaster驱动安装问题,提供了一套快速解决方案。通过优化驱动安装流程、绕过签名验证及设备管理器高级技巧,帮助开发者在3分钟内解决Quartus 21.4的兼容性问题,提升FPGA调试效率。

weixin_30772105的博客 288

架构设计之架构治理

架构治理的本质是“用规则约束复杂性,用流程保障落地,用数据驱动优化”先定目标:明确量化的治理目标,避免盲目行动;立标准:建立覆盖分层、选型、接口、拆分的统一规范,奠定治理基础;强评审:通过架构评审把控设计环节,提前规避风险;全流程:将治理规则贯穿设计、开发、测试、部署、运维全生命周期;重保障:通过组织、流程、工具确保治理落地,而非“纸上谈兵”;持续迭代:随业务与技术演进优化治理规则,避免“一劳永逸”。

xiaolyuh的专栏 810

LINUX - VSFTPD服务器配置详解

VSFTPD服务器配置教程

qq_39563991的博客 1359

隐藏在WAV音频里的秘密:用Python脚本从‘噪音’CTF题中提取Flag

本文详细解析了如何利用Python脚本从WAV音频文件中提取隐藏的Flag信息,特别针对CTF比赛中的音频隐写技术。通过分析WAV文件结构、编写Python解析脚本,并解决字节序处理和异常值等实际问题,帮助读者掌握从‘噪音’中解码Flag的技巧。

weixin_30617737的博客 486

SSH与SFTP文件传输工具选型:从自带命令到Xterminal、Termius等对比

SSH作为远程管理的核心协议,其衍生出的SFTP子系统为文件传输提供了基础能力。然而,自带sftp命令在交互性、断点续传、批量同步等方面存在明显局限,尤其在多服务器运维场景下,效率瓶颈尤为突出。理解SSH密钥认证、心跳保活等底层原理,是高效使用各类传输工具的前提。从工程实践角度看,工具选型需结合具体应用场景:WinSCP擅长双栏图形化文件管理,MobaXterm集终端与文件面板于一体,Termius主打跨设备同步与移动端应急,而Xterminal则以现代交互和批量执行为亮点。本文从基础概念出发,梳理这些工具

weixin_34049948的博客 420

《大明王朝1566》中,朝廷财政危机无法解决的根源分析

财政困局中的财富最终流向三重黑洞:​皇室挥霍​(如嘉靖炼丹修殿)、特权阶层贪腐​(严党年入百万两盐税)、制度性损耗​(宗室供养、低效官僚)。更深层的“钱”其实是被禁锢在道德化治理的牢笼中——当国家用“黄河长江皆可为用”的权术思维替代制度性改革时,财政危机便成为帝制王朝无法逃脱的宿命。

为了小家奋斗 1968

AI使用指南:6个超实用的Prompt提示词模板

最近越来越多人开始接触AI,但其实想要让AI更懂你,关键是掌握对的提示词模板!今天就给大家分享6种超实用的Prompt提示词模板,不管你是小白还是老手都能用

程序员世杰 8166

SpringBoot项目打包与部署实战:从JAR构建到Linux/Windows服务器运行

在Java企业级应用开发中,项目打包与部署是连接开发与生产环境的关键环节。其核心原理在于通过构建工具(如Maven)将源代码、依赖库及资源配置文件整合为可独立运行的部署单元。SpringBoot框架通过内嵌Servlet容器和提供专用Maven插件,极大地简化了这一过程,其技术价值在于实现了应用的“开箱即用”,提升了部署的一致性和可移植性。在实际的工程实践中,这涉及到对POM.xml配置的深入理解,特别是spring-boot-maven-plugin的正确使用,以确保生成包含所有依赖的可执行JAR包(Fa

weixin_34356555的博客 557

YOLO26改进策略【卷积层】| SPD-Conv 针对小目标和低分辨率图像的检测任务

SPD-Conv是一种新的 CNN 构建模块,用于替代传统 CNN 架构中使用的步长卷积(strided convolution)和池化(pooling)层,它由空间到深度(Space-to-depth,SPD)层和非步长卷积(non - strided convolution)层组成。

Limiiiing的博客 357

零基础部署Python脚本到云服务器:从环境配置到后台运行全指南

Python作为广泛应用于数据分析、自动化脚本和Web开发的主流编程语言,其运行环境部署是开发者必须掌握的核心技能。传统本地运行模式受限于硬件资源与网络可达性,难以满足7x24小时持续运行或公网访问需求。云服务器通过提供弹性计算资源与公网IP,实现了应用部署的范式转移,使Python脚本能够以服务化方式稳定运行。本文聚焦Python环境配置与进程管理两大技术要点,详细解析如何在Linux云服务器中通过虚拟环境隔离依赖,并运用nohup、systemd等工具实现脚本后台守护。针对Web服务部署等典型场景,进一

weixin_34297704的博客 381

GStreamer中h264parse元素

h264parse是 GStreamer 中处理 H.264 视频流的关键元素,主要负责解析和准备 H.264 流以便后续处理。

深之JohnChen的专栏 1020

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

Linux服务器部署MCSM面板:Node.js驱动的《我的世界》一站式管理方案

在Linux服务器运维中,进程守护与Web化管理是提升效率的关键技术。通过进程守护工具(如PM2)可以确保应用持续稳定运行,而Web面板则将复杂的命令行操作转化为可视化界面,大幅降低运维门槛。Node.js作为高性能的JavaScript运行时,为构建轻量级、实时的Web管理工具提供了强大生态支持。这种技术组合在游戏服务器、应用部署等场景中价值显著,能够实现服务的集中监控、一键操作和自动化运维。本文聚焦于Minecraft Server Manager(MCSM)这一基于Node.js的开源管理面板,它完美

weixin_34367257的博客 446

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

【GitHub项目推荐--1Panel:现代化的Linux服务器管理面板】

​1Panel​ 是一个开源的、基于Web的现代化Linux服务器管理控制面板。它通过直观的用户界面和MCP服务器,让用户能够轻松管理网站、文件、容器、数据库和大型语言模型(LLMs)。1Panel旨在简化服务器运维工作,提供高效、安全、可靠的管理体验。🔗 ​GitHub地址🚀 ​核心价值​:服务器管理 · Web界面 · 容器化 · 安全可靠 · 开源免费​项目背景​:​运维简化​:降低Linux服务器管理复杂度​现代化需求​:响应现代运维工具需求​开源精神​:社区驱动的开源项目​。

j8267643的博客 1128

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

高校计算机网络安全威胁与防范措施分析

3.2.2 NIPS (Snort网络入侵检测系统)4.2 防火墙系统实现——pfSense。2.1.4 Graylog日志管理系统。2.2.4 日志管理系统Graylog。4.2.2 pfSense基础部署。4.3 NIPS实现——Snort。4.4 蜜罐系统实现——HFish。4.5.2 Graylog基础部署。2.2 系统的工作方法和工作目的。4.4.2 HFish基础部署。4.4.1 HFish安装。3.2.5 系统控制中心。4.5 日志管理系统实现。5.1 实施系统集成设计。

yvonneking1118的博客 695

服务器日志排查与高效分析方法指南

服务器日志是系统运行状态的重要记录,包含访问日志、错误日志和系统日志等关键信息。通过分析日志,可以快速定位和解决90%的服务异常问题。日志分析的核心技术包括grep筛选、awk统计和sed处理等命令行工具,以及ELK Stack等日志收集系统。在实际应用中,合理配置日志级别、路径和轮转策略至关重要,特别是在生产环境中。本文提供了Linux、Windows和云服务商的日志路径速查表,以及五种高效查看日志的方法,帮助开发人员和运维工程师快速掌握日志排查技巧。

weixin_34384557的博客 491

理解 Linux 动态库加载:LD_LIBRARY_PATH

flyfish

二分掌柜的 327
上一篇: Linux网络信息(含ssh服务和rsync)
下一篇: Linux软件包安装
chen_note
博客等级 码龄1年 251粉丝 83原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值