Wireshark过滤器

Wireshark 过滤器命令大汇总:从入门到精通 特性捕获过滤器显示过滤器作用阶段数据包进入前数据包捕获后语法BPF 语法Wireshark 专属语法效率高,不消耗磁盘和内存存储无用包低,所有数据都已捕获,只是隐藏灵活性低,条件判断相对简单极高,可对任何协议字段进行复杂判断用途在繁忙链路上抓取特定流量,避免资源耗尽对已捕获的数据包进行深入、灵活的分析在不确定目标时,可以先使用一个宽泛的捕获过滤器(如not arp)或直接全部捕获,然后利用强大的显示过滤器进行精细化分析。掌握 Wireshark 过滤器是成为网络分析专家的必经之路。 阅读详情
什么是Wireshark?
屏幕截图
系统要求
安装
运行Wireshark
界面说明
过滤器
统计

Chinese translation by Jie Yu & Si Cheng.


If you like our tutorials, don't hesitate to support us and visit our sponsors!
Si vous aimez nos tutoriaux, n'hésitez pas à nous supporter et visiter nos sponsors!


正如您在Wireshark教程第一部分看到的一样,安装、运行Wireshark并开始分析网络是非常简单的。

使用Wireshark时最常见的问题,是当您使用默认设置时,会得到大量冗余信息,以至于很难找到自己需要的部分。
过犹不及。

这就是为什么过滤器会如此重要。它们可以帮助我们在庞杂的结果中迅速找到我们需要的信息。

-
-
捕捉过滤器:用于决定将什么样的信息记录在捕捉结果中。需要在开始捕捉前设置。
显示过滤器:在捕捉结果中进行详细查找。他们可以在得到捕捉结果后随意修改。
那么我应该使用哪一种过滤器呢?

两种过滤器的目的是不同的。
捕捉过滤器是数据经过的第一层过滤器,它用于控制捕捉数据的数量,以避免产生过大的日志文件。
显示过滤器是一种更为强大(复杂)的过滤器。它允许您在日志文件中迅速准确地找到所需要的记录。

两种过滤器使用的语法是完全不同的。我们将在接下来的几页中对它们进行介绍:


                       1. 捕捉过滤器             2. 显示过滤器


1. 捕捉过滤器

捕捉过滤器的语法与其它使用Lipcap(Linux)或者Winpcap(Windows)库开发的软件一样,比如著名的TCPdump。捕捉过滤器必须在开始捕捉前设置完毕,这一点跟显示过滤器是不同的。

设置捕捉过滤器的步骤是:
- 选择 capture -> options。
- 填写"capture filter"栏或者点击"capture filter"按钮为您的过滤器起一个名字并保存,以便在今后的捕捉中继续使用这个过滤器。
- 点击开始(Start)进行捕捉。

wireshark capture options

wireshark capture options

语法: 
Protocol
 
Direction
 
Host(s)
 
Value
 
Logical Operations
 
Other expression
例子: 
tcp
 
dst
 
10.1.1.1
 
80
 
and
 
tcp dst 10.2.2.2 3128
Protocol(协议):
可能的值: ether, fddi, ip, arp, rarp, decnet, lat, sca, moprc, mopdl, tcp and udp.
如果没有特别指明是什么协议,则默认使用所有支持的协议。

Direction(方向):
可能的值: src, dst, src and dst, src or dst
如果没有特别指明来源或目的地,则默认使用 "src or dst" 作为关键字。
例如,"host 10.2.2.2"与"src or dst host 10.2.2.2"是一样的。 Host(s):
可能的值: net, port, host, portrange.
如果没有指定此值,则默认使用"host"关键字。
例如,"src 10.1.1.1"与"src host 10.1.1.1"相同。

Logical Operations(逻辑运算):
可能的值:not, and, or.
否("not")具有最高的优先级。或("or")和与("and")具有相同的优先级,运算时从左至右进行。
例如,
"not tcp port 3128 and tcp port 23"与"(not tcp port 3128) and tcp port 23"相同。
"not tcp port 3128 and tcp port 23"与"not (tcp port 3128 and tcp port 23)"不同。


例子:

tcp dst port 3128
显示目的TCP端口为3128的封包。

ip src host 10.1.1.1
显示来源IP地址为10.1.1.1的封包。

host 10.1.2.3
显示目的或来源IP地址为10.1.2.3的封包。

src portrange 2000-2500
显示来源为UDP或TCP,并且端口号在2000至2500范围内的封包。

not imcp
显示除了icmp以外的所有封包。(icmp通常被ping工具使用)

src host 10.7.2.12 and not dst net 10.200.0.0/16
显示来源IP地址为10.7.2.12,但目的地不是10.200.0.0/16的封包。

(src host 10.4.1.12 or src net 10.6.0.0/16) and tcp dst portrange 200-10000 and dst net 10.0.0.0/8
显示来源IP为10.4.1.12或者来源网络为10.6.0.0/16,目的地TCP端口号在200至10000之间,并且目的位于网络10.0.0.0/8内的所有封包。


注意事项:

当使用关键字作为值时,需使用反斜杠“\”。
"ether proto \ip" (与关键字"ip"相同).
这样写将会以IP协议作为目标。

"ip proto \icmp" (与关键字"icmp"相同).
这样写将会以ping工具常用的icmp作为目标。

可以在"ip"或"ether"后面使用"multicast"及"broadcast"关键字。
当您想排除广播请求时,"no broadcast"就会非常有用。


查看 TCPdump的主页以获得更详细的捕捉过滤器语法说明。
在Wiki Wireshark website上可以找到更多捕捉过滤器的例子。

返回页面顶部


2. 显示过滤器:

通常经过捕捉过滤器过滤后的数据还是很复杂。此时您可以使用显示过滤器进行更加细致的查找。
它的功能比捕捉过滤器更为强大,而且在您想修改过滤器条件时,并不需要重新捕捉一次。

语法: Protocol.
String 1
.
String 2
 
Comparison
operator
 
Value
 
Logical
Operations
 
Other
expression
例子:
 
ftp
 
passive
 
ip
 
==
 
10.2.3.4
 
xor
 
icmp.type
Protocol(协议):

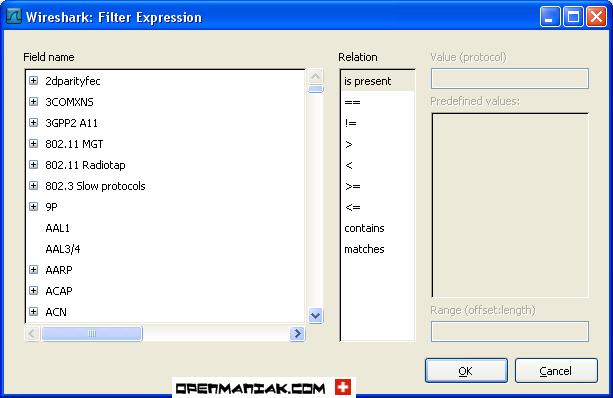
您可以使用大量位于OSI模型第2至7层的协议。点击"Expression..."按钮后,您可以看到它们。
比如:IP,TCP,DNS,SSH
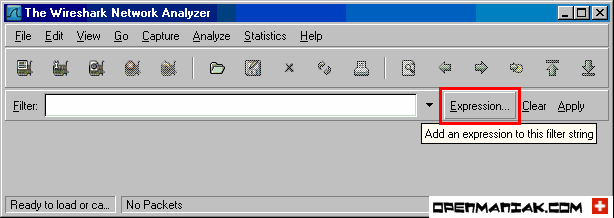
wireshark filter expression

wireshark filter expression

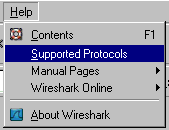
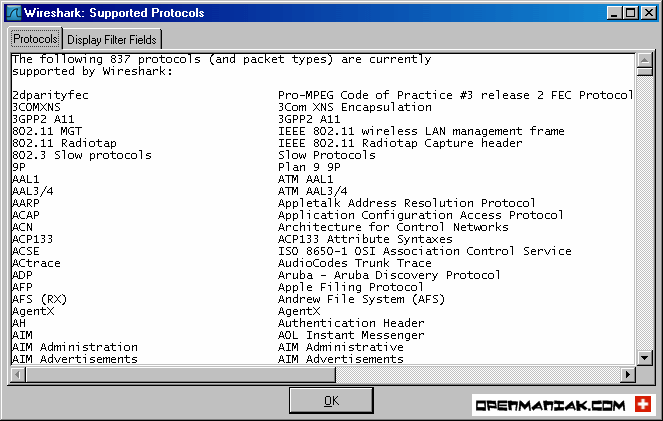
您同样可以在如下所示位置找到所支持的协议:

wireshark supported protocols

wireshark supported protocols

Wireshark的网站提供了对各种 协议以及它们子类的说明。

String1, String2 (可选项):

协议的子类。
点击相关父类旁的"+"号,然后选择其子类。
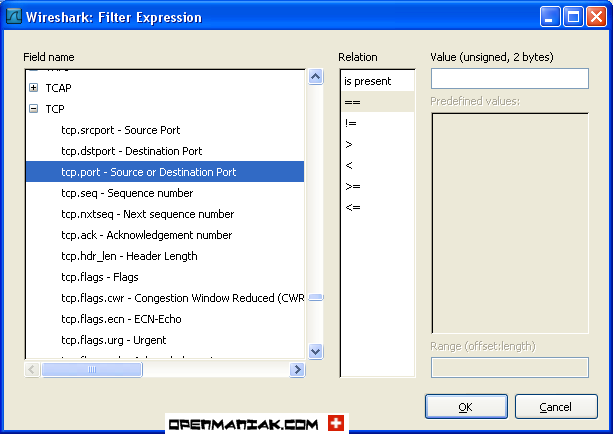
wireshark filter expression

Comparison operators (比较运算符):

可以使用6种比较运算符:

英文写法: C语言写法: 含义:
eq 
== 
等于
ne
!=
不等于
gt
>
大于
lt
<
小于
ge
>=
大于等于
le
<=
小于等于
Logical expressions(逻辑运算符):

英文写法: C语言写法: 含义:
and
&&
逻辑与
or
||
逻辑或
xor
^^
逻辑异或
not
!
逻辑非
被程序员们熟知的逻辑异或是一种排除性的或。当其被用在过滤器的两个条件之间时,只有当且仅当其中的一个条件满足时,这样的结果才会被显示在屏幕上。
让我们举个例子:
"tcp.dstport 80 xor tcp.dstport 1025"
只有当目的TCP端口为80或者来源于端口1025(但又不能同时满足这两点)时,这样的封包才会被显示。


例子:

snmp || dns || icmp显示SNMP或DNS或ICMP封包。
ip.addr == 10.1.1.1
显示来源或目的IP地址为10.1.1.1的封包。

ip.src != 10.1.2.3 or ip.dst != 10.4.5.6
显示来源不为10.1.2.3或者目的不为10.4.5.6的封包。
换句话说,显示的封包将会为:
来源IP:除了10.1.2.3以外任意;目的IP:任意
以及
来源IP:任意;目的IP:除了10.4.5.6以外任意

ip.src != 10.1.2.3 and ip.dst != 10.4.5.6
显示来源不为10.1.2.3并且目的IP不为10.4.5.6的封包。
换句话说,显示的封包将会为:
来源IP:除了10.1.2.3以外任意;同时须满足,目的IP:除了10.4.5.6以外任意

tcp.port == 25显示来源或目的TCP端口号为25的封包。
tcp.dstport == 25显示目的TCP端口号为25的封包。
tcp.flags显示包含TCP标志的封包。
tcp.flags.syn == 0x02显示包含TCP SYN标志的封包。
如果过滤器的语法是正确的,表达式的背景呈绿色。如果呈红色,说明表达式有误。

wireshark display filter example表达式正确
wireshark display filter example表达式错误
您可以在 Wireshark官方网站或 Wiki Wireshark website上找到关于显示过滤器的补充信息。
【wireshark】Ubuntu 安装 wireshark 以及 wireshark 过滤器的使用 阅读详情

相关推荐

WireShark过滤器

No.:数据包顺序Time:数据包到达时间Source:数据包发送方地址:数据包接收方地址Protocol:通信协议Length:数据包大小Info:简要说明。

m0_49476241的博客 2387

Wireshark——过滤器设置

初学者使用wireshark时,将会得到大量的冗余数据包列表,以至于很难找到自己自己抓取的数据包部分。wireshar工具中自带了两种类型的过滤器,学会使用这两种过滤器会帮助我们在大量的数据中迅速找到我们需要的信息。(1)抓包过滤器捕获过滤器的菜单栏路径为Capture --> Capture Filters。用于在抓取数据包前设置。如何使用?可以在抓取数据包前设置如下。

qq_45951891的博客 1万+

Wireshark常用过滤使用方法

Wireshark常用过滤使用方法 过滤源ip、目的ip。 在wireshark的过滤规则框Filter中输入过滤条件。如查找目的地址为192.168.101.8的包,ip.dst192.168.101.8;查找源地址为ip.src1.1.1.1 端口过滤。 如过滤80端口,在Filter中输入,tcp.port80,这条规则是把源端口和目的端口为80的都过滤出来。使用tcp.dstport80只过滤目的端口为80的,tcp.srcport==80只过滤源端口为80的包 协议过滤 比较简单,直接在Filte

文公子的博客 2543

Wireshark详解系列(六)——过滤器详解及使用(最好的wireshark过滤器教程)

万字长文,你能找到的最好Wireshark过滤器教程

shonencc的博客 4547

不藏了!Wireshark 命令、捕获、过滤器大全分享给你

Wireshark,这款广受欢迎的开源网络协议分析工具,堪称网络管理员、网络安全专家和网络爱好者的“显微镜”!它可以帮助我们捕获网络中的数据包,并提供详细的解码和分析能力。本文将为您全面剖析 Wireshark 的强大功能,从基础到高级,让你快速掌握这个神器!💡Wireshark 是一款功能强大的网络协议分析器,最早由 Gerald Combs 于 1998 年开发,经过多年发展,已成为网络诊断和分析的首选工具。

网络技术联盟站 724

商品评论中的实体情感分析

在之前的文章中我已经将商品评论中的评价实体,也就是特征(feature)给挖掘出来了,我看了一下,挖掘的效果还是不错的。原文链接:http://blog.youkuaiyun.com/chixujohnny/article/details/52794685 下面一步要做的是施加情感因子,也就是说,要将人们评论时候所连带的感情程度施加一下。这项任务的归类应该是情感分析技术。 目前该类问题的情感分析技

chixujohnny 7971

wireshark的过滤器

wireshark提供主要两种过滤器。 捕获过滤器:当进行数据包捕获时,只有那些满足给定的包含/排除表达式的数据包会被捕获。 显示过滤器:根据指定的表达式用于在一个已捕获的数据包的集合中,隐藏不想显示的数据包,或者只显示那些需要的数据包。 一、捕获过滤器 1、选择Capture->Interface ,然后单击Options,打开Capture Options对话框。     2

rongdeguoqian的专栏 6170

STM32F407 UART4串口DMA收发实战:告别频繁中断,用空闲中断+DMA搞定不定长数据

本文详细介绍了STM32F407 UART4串口结合DMA和空闲中断实现高效不定长数据收发的实战方案。通过DMA硬件级数据搬运和空闲中断智能帧检测,显著降低CPU占用率,提升通信效率,适用于工业传感器数据采集和智能设备通信场景。

weixin_42631411的博客 154

Wireshark显示过滤器的使用指南

显示过滤器是 Wireshark 的一项核心功能,用于过滤和筛选捕获到的流量。与捕获过滤器不同,显示过滤器作用于已经捕获的数据包,帮助用户在界面上隐藏不相关的数据包,仅显示满足特定条件的数据包。Wireshark 显示过滤器是分析捕获流量的关键工具,灵活的语法和强大的筛选功能能够帮助用户高效定位问题。显示过滤器的语法规则非常灵活,支持精确匹配协议、字段、值等。

u011186532的专栏 3114

手把手教你用gmid方法设计二级运放:从理论到仿真全流程(附避坑指南)

本文详细介绍了使用gmid方法设计二级运放的全流程,从理论到仿真实践,特别针对初学者常见问题提供避坑指南。通过系统化的晶体管尺寸确定技术,帮助工程师在性能、功耗和面积之间找到最佳平衡点,适用于模拟集成电路设计中的关键模块开发。

weixin_29213525的博客 271

Anaconda安装教程傻瓜教程

网上好多教程找的我心好累,为了方便新手安装,我这边整理了大致详细的教程,参考了好几个大佬的教程,废话不多说,直接开始~ **前言:**有人纠结先安装python还是安装anaconda,这边的建议是装anaconda,就不需要单独装python了。 其次,有小伙伴的Anaconda的安装分两种情况: 情况一:电脑现在没有装python或者现在装的可以卸载掉(装Anaconda时先卸python); 情况二:电脑目前装了python,但想保留它;

zlc2351951436的博客 5万+

wireshark 过滤器设置

wireshark过滤器分为两种:显示过滤器,捕获过滤器 捕获过滤器 用于确定什么样的信息记录会显示在捕获结果中,需要在开始捕获前设置。界面如下 捕获过滤器语法 <Protocol> <Direction> <Host(s)> <Value> <Logical Operations> <Other expression> P...

哈哈一笑 5772

WS2812呼吸灯效果实战:用STM32的PWM+DMA实现流畅渐变(附完整代码)

本文详细介绍了如何使用STM32的PWM+DMA技术实现WS2812呼吸灯效果,提供完整的代码示例和调试技巧。通过PWM波形编码和DMA传输机制,解决了传统IO模拟控制方式的高CPU占用问题,实现了流畅的LED渐变效果,适用于各种嵌入式开发场景。

weixin_30566063的博客 452

Wireshark捕获过滤器

一、说明简介 过滤器分为“捕获过滤器”与“显示过滤器”,前者只会抓取匹配规则的数据包,而后者数据已经全部抓取,只是在显示的时候,显示匹配规则的数据包。 捕获过滤器采用的是BPF(Berkeley Packet Flter)语法。BPF是一个用于过滤网络报文的框架,主要有两个个功能1、根据外界输入的规则过滤报文 2、将符合条件的报文由内核复制到用户空间。 具体的BPF语法可以请参考链接。 一个“表达式”包含多个“原语”,“原语”通常包含一个id(标识,比如IP、域名、端口,可以是数字或者是名称)或多个“限定符

weixin_42159301的博客 2977

Response Instance 详解:在 ABAP OData Client Proxy 中读懂每一次响应

ABAP OData Client Proxy中的Response Instance是关键信息载体,封装了业务数据及调用上下文(如分页、delta link等)。响应实例在执行请求后自动生成,根据请求类型返回特定接口(如READ返回/IWBEP/IF_CP_RESPONSE_READ)。响应抽象与OData版本解耦,支持统一处理V2/V4服务。常见响应类型包括单实体读取、列表读取(支持分页和增量同步)、创建/更新/删除响应等。开发时可通过响应对象的安全类型方法获取数据,如get_business_data获

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 136

Android编译系统——Android.bp语法介绍(十五)

Android.bp 是 Android 构建系统(Android Build System)中的配置文件,用于描述如何编译和打包项目中的模块。它是用 Blueprint 编写的,其语法类似于 JSON,但专为 Android 编译系统设计,提供了更高效、灵活的模块化管理。

小旭的专栏 939

wireshark图解、过滤器使用

------------ wireshark是非常流行的网络封包分析软件,功能十分强大。可以截取各种网络封包,显示网络封包的详细信息。使用wireshark的人必须了解网络协议,否则就看不懂wireshark了。 为了安全考虑,wireshark只能查看封包,而不能修改封包的内容,或者发送封包。   wireshark能获取HTTP,也能获取HTTPS,但是不能解密HTTPS,

lgstudyvc的专栏 3305

PyTorch实战(12)——图神经网络(Graph Neural Network,GNN)

在本节中,我们首先简要概述了图神经网络 (Graph Neural Network, GNN) 的核心概念与应用,GNN 通过构建计算图分层聚合节点特征,解决了传统神经网络处理图数据时的四大局限:信息深度不足、节点顺序敏感、动态扩展困难和特征稀疏性问题。了解了不同类型的图学习任务(包括节点级、边级和图级三大类)。接着我们研究了几种流行的 GNN 模型,包括:GCN (通过权重共享实现图卷积)、GAT (引入注意力机制区分邻居重要性)和 GraphSAGE (采用随机采样应对大规模图)。

盼小辉丶的博客 3616

Wireshark 过滤器使用指南

本文是Wireshark过滤器使用指南,介绍了两种主要过滤器:捕获过滤器(Capture Filters)用于捕获前筛选数据包,显示过滤器(Display Filters)用于分析已捕获数据。详细讲解了显示过滤器的语法规则,包括比较操作符(如==、contains)、逻辑操作符(and、or)等,并提供了IP地址、端口、协议、MAC地址、数据包长度等常见过滤示例。还包含HTTP、TCP相关的高级过滤技巧,以及网络故障排查、安全分析等实用过滤组合。最后简要介绍了捕获过滤器的基本语法和应用场景。

REDcker的博客 1715

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

如何使用Wireshark捕获过滤器

Wireshark 捕获过滤器用于在数据捕获时限制所捕获的数据包类型。与显示过滤器不同,捕获过滤器会直接影响 Wireshark 捕获的内容,而非捕获后显示的内容。

u011186532的专栏 1551

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

Wireshark过滤器写法总结

目录 Wireshark提供了两种过滤器: 1、捕获过滤器 2、显示过滤器 过滤器具体写法 1、显示过滤器写法 1、过滤值比较符号及表达式之间的组合 2、针对ip的过滤 3、针对协议的过滤 4、针对端口的过滤(视传输协议而定) 5、针对长度和内容的过滤 6、针对http请求的一些过滤实例。 2、捕捉过滤器写法 1、比较符号 2、常用表达式实例 Wireshark提供了两种过滤器: 1、捕获过滤器 捕获过滤器:在抓包之前就设定好过滤条件,然后只抓取符合条件的数据包。 .

weixin_39377712的博客 7889

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

wireshark过滤器

转:https://www.cnblogs.com/laoxiajiadeyun/p/10365073.html 目录 wireshark 抓包过滤器 一、抓包过滤器 二、显示过滤器 整理自陈鑫杰老师的wireshark教程课 wireshark 抓包过滤器 过滤器分为抓包过滤器和显示过滤器,抓包过滤器会将不满足过滤条件的包丢弃,...

weixin_30314631的博客 125

WireShark过滤器总结

WireShark 提供两种过滤器,分别是捕获过滤器和显示过滤器。捕获过滤器是进行包捕获时进行过滤,只捕获过滤规则之内的数据包。而显示过滤器是在捕获数据包之后,只显示过滤规则之内的数据包。 捕获过滤器: 捕获过滤器应用于Winpcap,使用Berkeley Packet Filter(BPF)语法。使用BPF创建的过滤器称为表达式,通常一个表达式由一个或多个原语以及零个及以上操作符组成

Mr.Buffoon 2752

Wireshark之捕获过滤器

目录 01、简介 02、BPF语法 03、过滤示例 在之前文章《我是如何使用wireshark软件的》中介绍了wireshark的使用,提到了显示过滤器和捕获过滤器,重点介绍了显示过滤器,本文将主要介绍一下捕获过滤器。 这里再次说明一下两者区别,需要看显示过滤器的同学,请看文章《我是如何使用wireshark软件的》。 捕获过滤器:当进行数据包捕获时,只有那些满足给定的包含/排除表达式的数据包会被捕获。 显示过滤器:该过滤器根据指定的表达式用于在一个已捕获的数据包集合中,隐藏不想显

人生一路,点滴记录 1万+
上一篇: Wireshark教程(简介,抓包,过滤器)
下一篇: 国外hash(MD5、NTLM、LM、SHA)密码在线破解网站
R先森
博客等级 码龄12年 193粉丝 63原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值