


 OpenAI利用AI模型在2天内发现PHP潜伏20年的高危漏洞(CVSS 9.2),揭示AI正将漏洞挖掘从人工审计转变为算力驱动的规模化任务。同时,LiteLLM包投毒事件暴露开源依赖供应链风险。文章强调需将AI安检纳入交付流程,包括依赖版本锁定、AI代码扫描及结果文档化,并推动安全巡检常态化、工作流化,以应对AI时代下更快的漏洞暴露速度与更严峻的供应链攻击威胁。
AI 花 2 天,挖出 PHP 潜伏 20 年的漏洞
漏洞发现这件事,正式从人力活变成了算力活。
10 月 21 日,OpenAI 的模型用了 2 天时间,从 PHP 核心代码里翻出了两个潜伏了约 20 年的严重漏洞。CVSS 评分 9.2,满分 10 分。
据 Wiz 披露,这组被叫做 PHP2Shell 的漏洞,能让攻击者远程执行代码。而 PHP 撑起了全球约 70% 的网站。NSA 甚至建议:修不好的网站,先下线。
这篇文章不讲技术细节,只说三件事:AI 怎么把"找漏洞"变成了一件体力活;你装的 AI 包,可能正在偷你的钥匙;以及,你的交付清单里,为什么要加一条"AI 安检"。
读完你会带走一张清单:今天就能动手,给自己的系统做一次 AI 安检。
❋
01找漏洞,第一次变成了一件体力活
以前找漏洞,是安全专家一行行审代码的慢活。这两个 PHP 漏洞潜伏了约 20 年,20 年里,无数双人眼从上面扫过,没人发现。
OpenAI 这次换了个打法。他们的"Patch the Planet"计划,不再靠人审,而是让模型批量审开源代码。结果 2 天时间,两个 9.2 分的严重漏洞。
据 X 博主数字生命卡兹克梳理:发现只花 2 天,修复用了两个月。挖得快,补得慢。

这句话值得多看两遍。AI 把"找漏洞"从专家手艺变成了算力投入,产出速度上去了,但人类打补丁的速度没变。Google Research 也在跟进同一批漏洞,说明这不是某一家的一次性运气,而是一个新常态的开始。
攻击者也在用 AI 挖洞。你补得慢,别人挖得快。
对做业务的人来说,这句话翻译过来是:你的系统以前靠"没人盯上"活着,现在只能靠"AI 还没审到"活着。前者是运气,后者是倒计时。

❋
02你装的那个 AI 包,可能正在偷你的钥匙
几乎同一天,Wiz 披露了另一件事,离我们更近。
10 月 21 日 11:39(UTC),一个恶意版本的 LiteLLM v1.107.0 被上传到了 PyPI,专门窃取凭据。41 分钟后被隔离,但 GHCR 和 Docker Hub 上的相关镜像标签也被植入,直到当天约 13:53 才移除干净。安全版本是 v1.106.2,Wiz 给出了完整的时间线和 IOC 排查清单。
LiteLLM 是什么?很多一人公司的 AI 工作流里,用它统一调用各家模型 API。它是那种你 pip install 一下就忘掉的东西。
pip、npm 这些包管理器,是一人公司 AI 工作流的水电煤。官方源被投毒,等于你装个包,就把服务器钥匙交出去了。你精心搭的工作流、接的 API key、跑的客户数据,钥匙在别人手里。
落笔限定先说清楚:目前是 Wiz 单一披露源,暂无确认的受害者规模,我不写"已经大规模失窃"。但这不影响结论:信任链断在了最底层。
今天就能做的三件事:
| 动作 | 怎么做 | 花多久 |
|---|---|---|
| 锁版本 | 检查自己环境里的 LiteLLM 版本,确认是 v1.106.2 或更早的安全版本 | 5 分钟 |
| 对 IOC | 按 Wiz 公布的 IOC 清单,查一遍有没有装过 v1.107.0 | 10 分钟 |
| 立规矩 | 以后所有依赖锁定版本号,升级前先看一眼 changelog | 一次性 |
不做的代价很直白:下一次被投毒的包,可能就是你工作流里正在用的那一个。
❋
03交付清单里,加一条"AI 安检"
客户不为"你的系统用了 AI"买单,客户为"不出事"买单。一次安全事故,之前所有的效率账、成本账,全部作废。B 端老板最怕的不是慢,是烂尾和翻车,安全翻车是翻车里最贵的那种。
有意思的是,OpenAI 自己也在把"安检"做成一键的事。这次他们同步发布了一个 Codex 技能,帮网站自查有没有受 PHP 漏洞影响。官方的态度很明确:别让人去读补丁说明,让 AI 直接告诉你中没中招。
所以我的建议很具体。从今天起,你的交付清单里加一条"AI 安检",三件事:
第一,依赖锁版本清单。 交付文档里写清楚每个关键依赖的版本号,像 LiteLLM 这种出过事的,标注安全版本。客户看得懂,出了事也查得到。
第二,用 AI 给自家系统扫一轮。 就像 OpenAI 用模型审 PHP 代码一样,你也可以让模型审一遍你交付的代码和配置。扫什么?硬编码的密钥、没锁版本的依赖、暴露在公网的管理后台。这三样是翻车重灾区。
第三,把扫描结果写进交付文档。 不是"我扫过了"一句话,而是扫了什么、发现几个问题、修了几个、剩几个待确认。项目经理的老话:没有记录的检查,等于没检查。

安检没过,交付就是裸奔。这句话不好听,但 B 端的账都是这么算的。
❋
04把巡检做成工作流,而不是一次性动作
漏洞是每天都在新增的。PHP 这次是 20 年的老漏洞,LiteLLM 是 41 分钟的新投毒。一次体检管不了一年,一次安检也管不了一次交付。
我的选题雷达每天早上 7:30 跑一次,风雨无阻。安检也该有个自己的 cron:每周一次依赖版本巡检,每月一次全量扫描。安全不是动作,是节奏。
说到这,有个想法我还在验证,先跟你同步:我想给自己的写作流水线也加一层"表述体检",让 AI 给每篇草稿扫一遍,专挑那种"听起来很对、细想站不住"的表述漏洞。FDE 给企业做交付的安检清单,和这个思路是同一套东西。等我跑通了,写一篇单独讲。
AI 挖洞这件事本身,就是 FDE 精神的注脚:别问模型多聪明,问它今天替你干了哪件具体的活。
让 AI 进入业务现场,而不是停在 Demo。安全,就是业务现场最硬的那块地。今天 AI 能替全球互联网做体检,明天它就能替你的客户做体检。问题只剩一个:这单体检,是你来做,还是等出事了别人来做。
❋
学习资源
如果你也是零基础想转行网络安全,却苦于没系统学习路径、不懂核心攻防技能?光靠盲目摸索不仅浪费时间,还消磨自己信心。这份 360 智榜样学习中心独家出版《网络攻防知识库》专为转行党量身打造!
01 内容涵盖
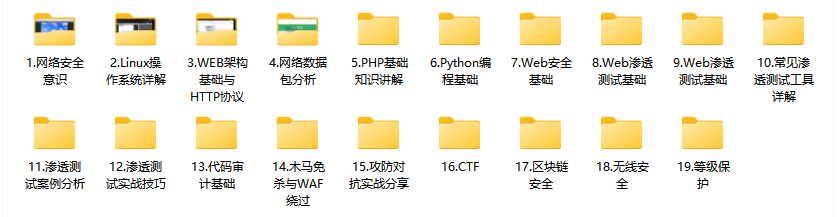
这份资料专门为零基础转行设计,19 大核心模块从 Linux系统、Python 基础、HTTP协议等地基知识到 Web 渗透、代码审计、CTF 实战层层递进,攻防结合的讲解方式让新手轻松上手,真实实战案例 + 落地脚本直接对标企业岗位需求,帮你快速搭建转行核心技能体系!
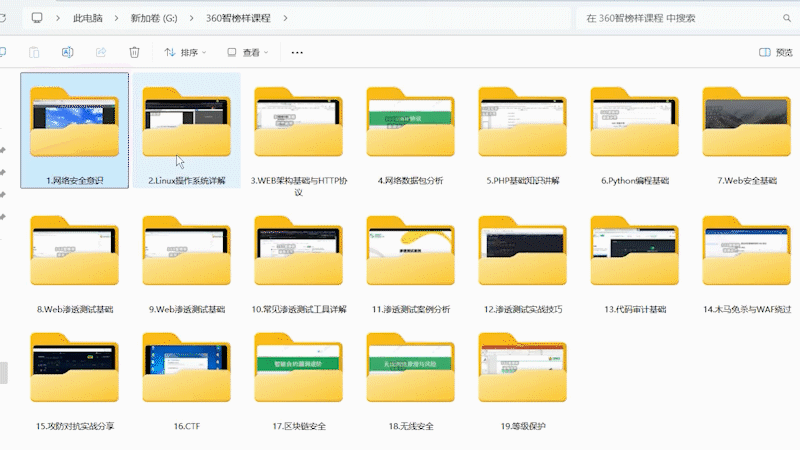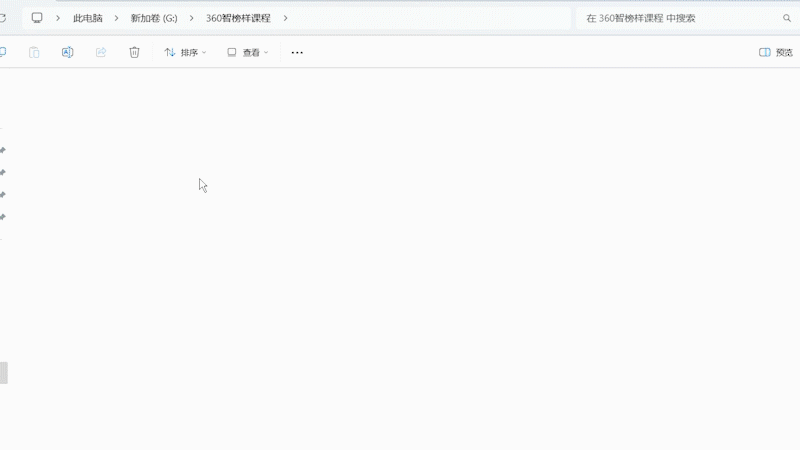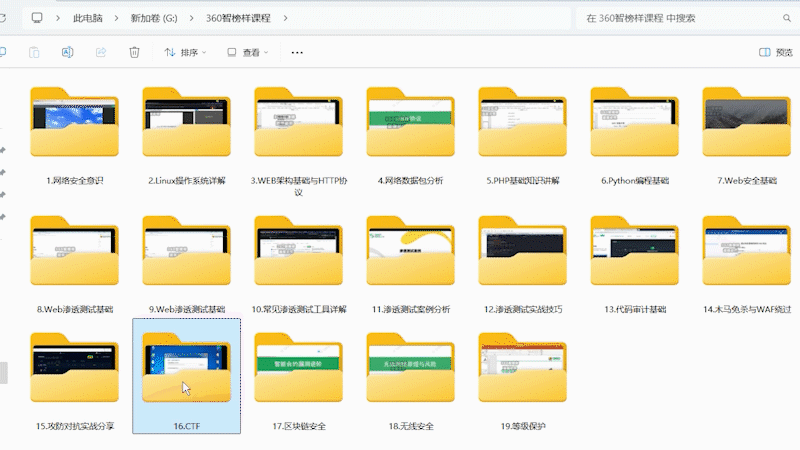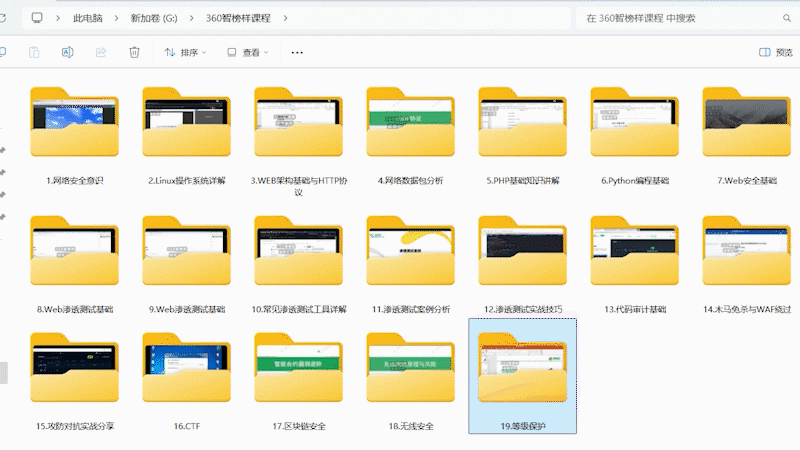
这份完整版的网络安全学习资料已经上传优快云【保证100%免费】
**读者福利 |** ****[优快云大礼包:《网络安全入门&进阶学习资源包》免费分享

02 知识库价值
- 深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
- 广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
- 实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
03 谁需要掌握本知识库
- 负责企业整体安全策略与建设的 CISO/安全总监
- 从事渗透测试、红队行动的 安全研究员/渗透测试工程师
- 负责安全监控、威胁分析、应急响应的 蓝队工程师/SOC分析师
- 设计开发安全产品、自动化工具的 安全开发工程师
- 对网络攻防技术有浓厚兴趣的 高校信息安全专业师生
04 部分核心内容展示
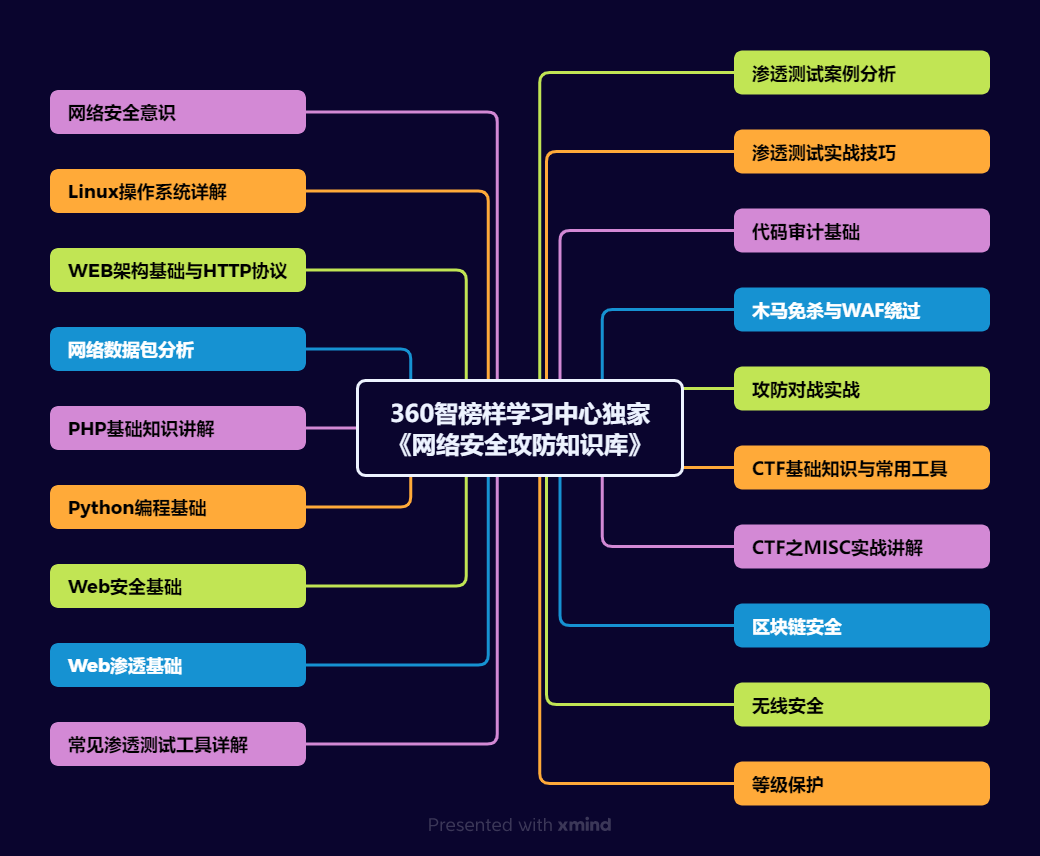
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
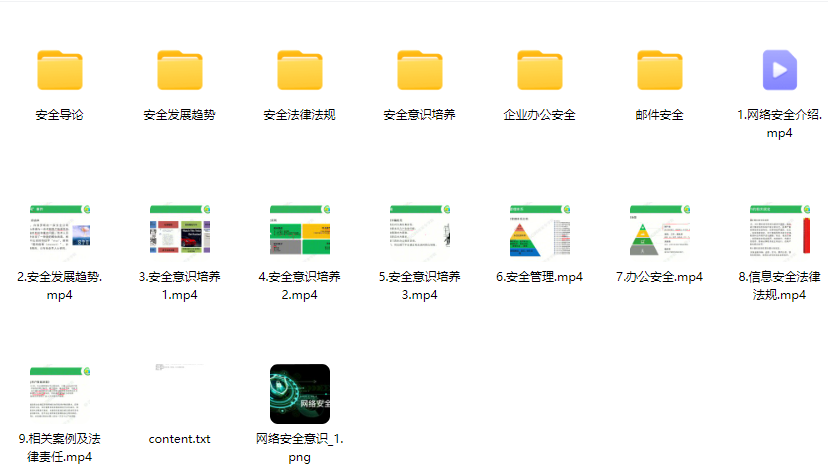
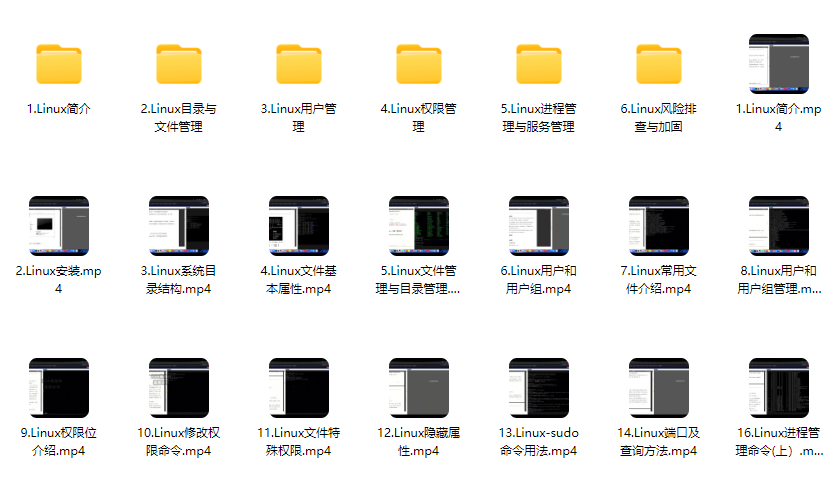
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧

7、攻防对战实战
8、CTF之MISC实战讲解
这份完整版的网络安全学习资料已经上传优快云【保证100%免费】
**读者福利 |** [优快云大礼包:[《网络安全入门&进阶学习资源包》免费分享 ]

文章来自网上,侵权请联系博主


 扫一扫


 508

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


