栈溢出

你真的了解栈溢出么? 记得之前看过一篇文章说,最好查的bug是语法错误,因为编译器会告诉你,最不好查的bug是栈溢出,因为啥,因为不仅编译器不会告诉你,连你自己有可能都找不到原因出在哪。 经过了一段时间的摸索,算是基本搞清楚了栈溢出的原理,写下来以防日后出现问题无从下手。 前言 开发过单片机的同学应该不陌生这个名词,一般我们也说堆栈,其实这里有两个意思:一般我们说堆栈其实指的就是帧本身,而说堆指的就是堆。这是两个 阅读详情

递归调用,栈深度。

错误原因: java.lang.StackOverflowError  栈内存溢出

栈溢出 产生于递归调用,循环遍历是不会的,但是循环方法里面产生递归调用, 也会发生栈溢出。

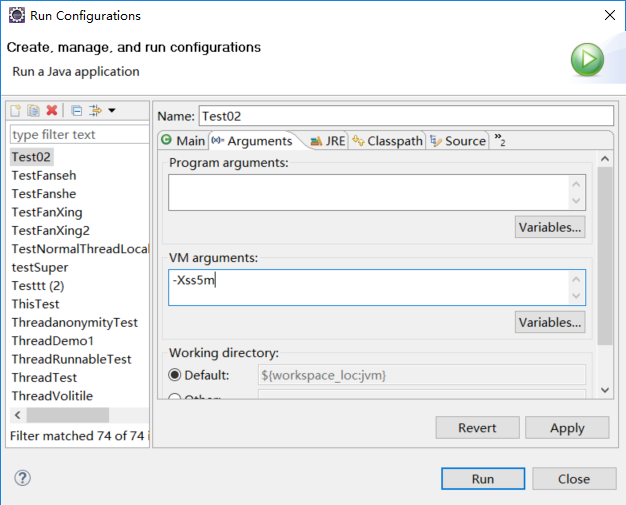
解决办法:设置线程最大调用深度  

-Xss5m 设置最大调用深度

小伙伴,玩个好玩的,最大默认深度:

package jvmTest;

//打印堆的基本内存信息
public class Test02 {
     private static int count;
     public static void count(){
        try {
             count++;
             count(); 
        } catch (Throwable e) {
            System.out.println("最大深度:"+count);
            e.printStackTrace();
        }
     }
     public static void main(String[] args) {
         count();
    }

  }    

结果:
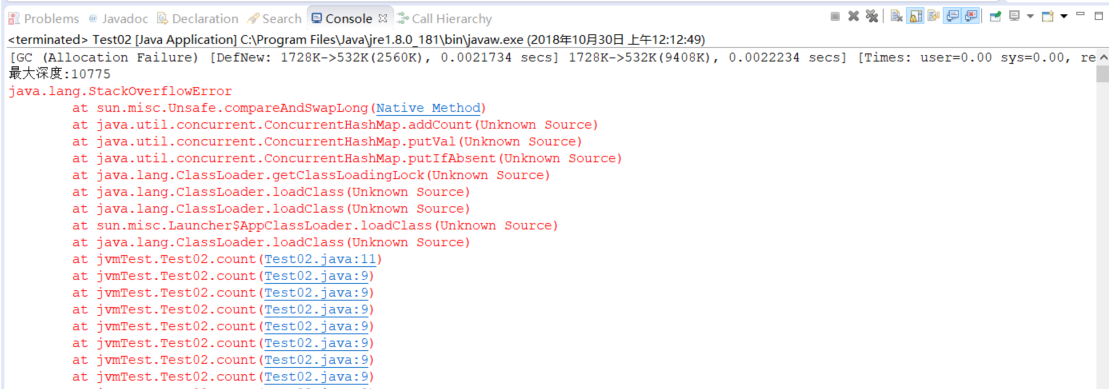
配置下 可以加大深度调用

来个猛烈的~~
运行结果:
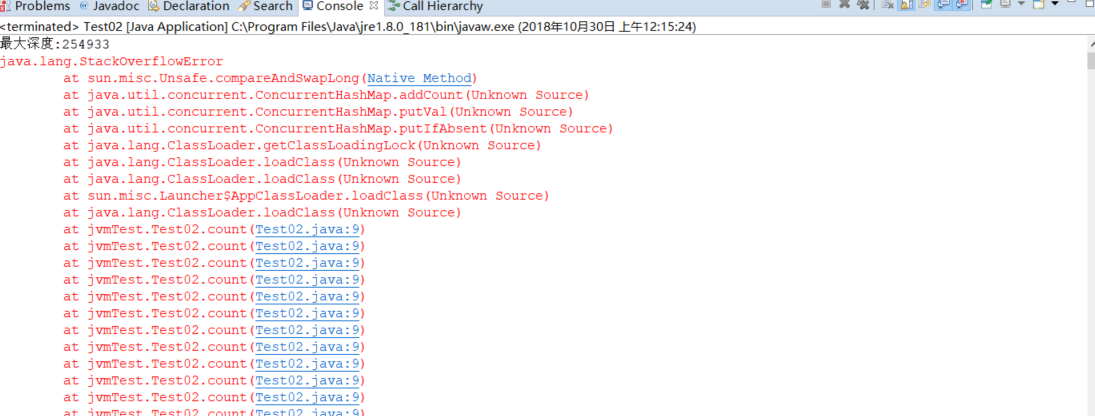
 6666 好玩不

简单实现栈溢出实验(IDA) 有关栈溢出的相关知识 最近学校讲到了栈溢出,并有一道很基础的题,在此可以记录一下,感兴趣的人可以了解了解 阅读详情

相关推荐

堆栈认知——栈溢出实例(ret2libc)_栈溢出举例

我们可在栈溢出的时候,再让其执行gets函数,给其输入一个“/bin/sh”就好啦,值得注意的是:我们输入的“/bin/sh”需要放到bss段中的一个地址上去,因为这个不会随着函数的栈被覆盖或回收等机制导致我们找不到“/bin/sh”的地址了。注意:在泄露的时候我们需要通过gets函数的got表地址加偏移来泄露got表中的system函数地址,具体含义可百度一下,这里不过过深的说明。到此时我们就到了gets函数的libc中的地址,那么接下来我们就要获取system函数在libc中的地址。

2301_76348171的博客 1089

stack overflow--技术问答网站

转自:http://baike.baidu.com/link?url=eMR6Pwdk9IkauI5B3nZb2Yo3VUAcK6vQfrMpcSMPWqgH0ngqFkup3Gdr3t_s_yZe_UFwkR8c1pboaxhEuY-iwF_nGiUYHajEPMO6Y1kqWvT8aPz7a_T6t3a1vxyTccgKl_UIx1cU-6IP7qjre2ijtq Stack Overf...

weixin_34216036的博客 600

FreeRTOS——栈溢出保护

FreeRTOS——堆栈溢出保护堆栈使用堆栈溢出检测 - 方法 1 堆栈使用 每个任务都维护自己的堆栈。如果使用xTaskCreate()创建任务,则用作任务堆栈的内存会从 FreeRTOS 堆自动分配 ,并通过传递给 xTaskCreate() API 函数的参数来确定大小。如果使用xTaskCreateStatic()创建任务,则用作任务堆栈的内存由应用程序设计者预先分配。堆栈溢出是应用程序不稳定的一个非常常见的原因。因此,FreeRTOS 提供了两种可选机制,可用于协助检测和纠正此类事件。使用的选项由

weixin_44567318的博客 4229

stack overflow

Stack Overflow是一个与程序相关的IT技术问答网站(国外)。用户可以在网站免费提交问题,浏览问题,索引相关内容。大牛很多。 https://stackoverflow.com/ https://baike.baidu.com/item/StackOverFlow/8958217?fromtitle=stack%20overflow&fromid=11253794&f...

T的专栏 862

通过Stack Overflow线程栈溢出的问题实例,详解C++程序线程栈溢出的诸多细节

通过Stack Overflow线程栈溢出的问题实例,详解C++程序线程栈溢出的诸多细节

dvlinker的技术专栏 2万+

从指令到坐标:深度解析307系列基站定位的AT指令实战与排错

本文深度解析了ML307系列模组基站定位的AT指令实战应用与排错方法。重点剖析了AT+MLBSCFG和AT+MLBSLOC两条核心指令的配置、执行流程及异步响应机制,并针对高德与OneOs两种主流定位服务提供了完整的配置指南。文章结合常见错误码(如126、127)和硬件注意事项,分享了确保定位成功的实战经验与稳健的程序框架。

weixin_29057695的博客 488

stack overflow是什么

Stack Overflow(缩写S.O. ,此网站浏览者常用的对自己网站的称呼)是一个与程序相关的IT技术问答网站。

qq_34425255的博客 911

uni-app开发-第6篇:uni-app 样式与主题

在 uni-app 开发中,样式与主题的管理是关键部分。样式分为全局样式和局部样式,全局样式在 App.vue 中定义,适用于整个应用,而局部样式在单个 .vue 文件中定义,仅对当前页面生效。局部样式优先级高于全局样式,内联样式优先级最高。样式属性如 font-family 和 color 可被子元素继承。要覆盖全局样式,可在局部样式中重新定义相同规则。主题切换通过 CSS 变量和类名实现,动态切换主题可通过修改元素的类名来完成。例如,定义浅色和深色主题,并通过按钮点击切换主题样式。这些方法帮助开发者灵活

无 369

前端常见的栈溢出报错

在前端开发中,栈溢出是指JavaScript引擎执行代码时,调用栈(call stack)变得太大,超过了浏览器或JavaScript引擎所分配的栈空间,从而导致栈溢出错误。调用栈是一种数据结构,用于存储函数调用的信息,包括每个函数的局部变量、参数和返回地址。当一个函数被调用时,它的信息被推送到调用栈的顶部,当函数执行完毕时,该信息被弹出。如果在一个递归函数或深度嵌套的函数调用链中,调用栈的深度变得过大,超过了引擎的限制,就会导致栈溢出。

qq_71214810的博客 2241

【数据分析】宏基因组alpha和beta多样性分析和差异物种筛选案例

本教程为读者呈现了宏基因组α和β多样性分析的完整案例。通过实际数据和详细步骤,读者可以深入理解这两种分析方法及其在R语言中的实现过程。教程中不仅提供了清晰的代码示例,还对每一步骤进行了详细解释,使读者能够轻松跟随并掌握分析技巧。无论是初学者还是有一定基础的研究者,都能通过本教程快速上手宏基因组多样性分析,为微生物组学研究提供有力支持。

专注生信领域 2204

芒果YOLOv1改进35:主干Backbone篇之MobileViTv3:全网首发最新 MobileViTv3 系列最强改进版本(三)|轻量化Transformer视觉转换器,简单有效地融合了本地全局

芒果YOLOv1改进35:主干Backbone篇之MobileViTv3:全网首发最新 MobileViTv3 系列最强改进版本(三)|轻量化Transformer视觉转换器,简单有效地融合了本地全局

包括YOLOv5、YOLOv7、YOLOv8等模型改进 417

Stack overflow 错误 栈溢出的原因及解决办法(vs2017 && Qt)

Stack overflow 错误 栈溢出的原因及解决办法(vs2017 && Qt) 在处理图像的时候发生了如下错误: 0x00007FF7B0556FF8 处有未经处理的异常(在 Open_SIM.exe 中): 0xC00000FD: Stack overflow (参数: 0x0000000000000001, 0x00000031C87A3000)。 同样的,类似的错误也可以是在Qt中发生: The inferior stopped because it triggered a

weixin_43294620的博客 1万+

SAP Clean Core 对传统 ABAP 开发人员来说意味着什么:机遇和挑战

SAP Clean Core是一种战略方法,旨在优化和现代化 SAP S/4HANA 系统,通过尽量减少定制,确保核心系统的稳定性、高效性和对云环境的兼容性。Clean Core 作为一种设计思路,致力于让 ERP 系统的核心功能保持简洁、规范,避免不必要的复杂化,最终维持一个标准化的核心,使系统更容易升级、性能更优越,同时支持快速的创新能力。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 611

栈溢出漏洞及栈溢出攻击

1. 栈溢出的原因 栈溢出(stack-based buffer overflows)算是安全界常见的漏洞。一方面因为程序员的疏忽,使用了 strcpy、sprintf 等不安全的函数,增加了栈溢出漏洞的可能。另一方面,因为栈上保存了函数的返回地址等信息,因此如果攻击者能任意覆盖栈上的数据,通常情况下就意味着他能修改程序的执行流程,从而造成更大的破坏。这种攻击方法就是栈溢出攻击(stack

guilanl的专栏 1万+

人工智能_大模型095_Web版003_deepseek R1本地安装_私有化部署_支持RAG_调用HTTPAPI做自己的AI应用_安装RagFlow以及使用_---人工智能工作笔记0240

这里的一定要注意,是资源不够用了,可以点击ragflow-server左边的小绿点,查看 结果。注意去把内存改成10G把至少,我这里改成了10G,因为电脑一共就16G,再试试吧.可以看日志,就显示的是没有连接上mysql,结果我一看,mysql,根本没启动.然后下面选择general就可以了,然后点击确定,然后再去点击。手动去启动,然后再去试试,注意,内存这里给8G太小了还是.调成8G了,然后硬盘大了大了一些换成50G了,然后。点击系统模型设置可以看到,选择聊天模型就可以了,

添柴程序猿的专栏 447

com.sap.aii.af.service.cpa.CPAObjectNotFoundException: Couldn‘t retrieve inbound binding

错误消息:错误截图:该错误通常表示在集成配置中,未找到与特定消息匹配的入站绑定(Inbound Binding)。具体而言,错误消息中的 P/S/A(Party/Service/Action)值未在配置中找到对应的入站绑定。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 373

初识栈溢出及利用栈溢出的四种攻击方法

栈溢出 本质: 混淆了用户输入与栈上的元数据 产生原因: 用户输入的数据大小超过了程序预留的空间大小 利用: 覆盖返回地址 覆盖栈上的变量,例如函数指针或对象指针 基本栈溢出漏洞实例:实际演示 stack_shellcode 以python语言举例, 运行报错。 据我理解,在python中,函数调用一次,栈(stack)多加一层栈帧,由于栈帧的增加有上限,函数调用次数过多会导致栈溢出。(在c语...

Kni9hT's Blog 6351

训练YOLOv11 | Pytorch和Pycharm的安装教程适用W11系统(附详细的系统变量添加过程)

根据你之前下载的版本选择对应的选项即可,然后复制底下的绿色代码到Anaconda的命令行输入即可(这里要在你安装的python环境里进行安装,例如我的环境名字是PyTorch,那么就是activate PyTorch里进行安装)然后同之前一样会加载一会,然后会询问我们是否下载配件,我们输入Y等待即可(下载过程中我们要确保网络通常如果有波动可能会下载失败)。类似于我的电脑是Windows11选择上面红框内的选项即可点击后即下载,(注意这里下载的是zip文件)下载完成后复制下面几个文件。

Snu77的博客 1万+

Linux栈溢出漏洞利用详解

本节主要讲解了linux 32位系统栈溢出的利用原理。以一个实例,详细描述了linux栈溢出的原理和应用。 1.栈溢出背景知识 栈 栈又称堆栈,由编译器自动分配释放,行为类似数据结构中的栈(先进后出)。堆栈主要有三个用途: 为函数内部声明的非静态局部变量(C语言中称“自动变量”)提供存储空间。 记录函数调用过程相关的维护性信息,称为栈帧(Stack Frame)或过程活动记录(Procedure Activation Record)。它包括函数返回地址,不适合装入寄...

ShadowBlade 4723

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

栈溢出基本原理的简单讲解

栈溢出基本原理的简单讲解 (新手上路,大牛还请自行跳过,不足之处,欢迎批评指正) 一 、预备知识: 缓冲区溢出简单介绍 缓冲区溢出:简单的说,缓冲区溢出就是超长的数据向小缓冲区复制,导致数据超出了小缓冲区,导致缓冲区其他的数据遭到破坏,这就是缓冲区溢出。而栈溢出是缓冲区溢出的一种,也是最常见的。只不过栈溢出发生在栈,堆溢出发生在堆,其实都是一样的。 栈的简单介绍 栈:栈是一种计算机系...

yan_star的博客 3万+

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

栈溢出原理

栈溢出原理 文章目录栈溢出原理前言:栈一、栈溢出原理二、栈保护技术三、常发生栈溢出的危险函数四、可利用的栈溢出覆盖位置总结 前言:栈 栈是一种LIFO的数据结构。 应用程序有一到多个用户态栈。 栈自底向上增长,由指令PUSH和POP引起其动态变化。 局部变量布局在栈中。 调用函数时参数由栈传递,返回地址也存储于栈中。 函数调用上下文与局部变量共同组成了栈帧——Stack Frame. 栈帧 = 局部变量 + 函数调用上下文 栈帧实际上只是一个通俗的说法,关于栈帧的上下界历来有两种说法,一曰以EBP和E

qq_52126646的博客 8506

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

缓冲区溢出(栈溢出)

栈溢出(缓冲区溢出) 在了解栈溢出之前,我们需要了解几个概念:堆栈是什么以及汇编语言中的call指令的特点。 堆栈: ​ 堆栈是一个特定的存储器或寄存器,其本质就是存储数据的内存。在实际应用中,堆栈会用于存储临时变、函数调用、中断切换时保存和恢复现场数据。 ​ 如图所示,堆栈就是内存中的某一片区域,每一个堆栈的内存单元都有唯一一个物理地址,且内存单元的大小都统一是4个字节大小。 并不是esp和ebp之间的范围才是堆栈,整个区域都是堆栈,而esp(栈顶)和esp(栈底)的作用只是定位数据的位置。

qq_20254219的博客 6986

请小心栈溢出

写这篇文章本意是帮助萌新们对栈溢出能够有一个较为直观的理解,可能废话有点多,让各位大佬见笑了,还望不喜勿喷。 阅读本文前,建议掌握一定汇编基础 接下来我们进入正题。 或许你在平常时有在老师、朋友、或是其他的程序员的口中听过“栈溢出”这个词,那到底什么是栈溢出呢?为什么栈会溢出呢? 我们先来看看百度百科的描述: 栈溢出就是缓冲区溢出的一种。由于缓冲区溢出而使得有用的存...

培纪的博客 4959

linux之栈溢出分析

这个过程展示了如何使用GDB来识别和修复栈溢出问题。调试时,重要的是要理解程序的递归深度,以确保递归函数有合适的退出条件,防止无限递归导致的栈溢出。我们来创建一个例子,其中包含一个段错误,这次是由于栈溢出导致的。这是一个常见的错误,通常发生在程序递归调用深度过大,超出了为栈分配的内存空间。: 在GDB调试器内部,你可以使用以下命令来分析程序崩溃的原因。命令你可以查看崩溃点附近的源码,这里应该会显示递归函数的代码。因为是栈溢出,你将可能看到非常深的函数调用堆栈,反复调用。下面是一个简单的C程序,

少说,多做。 4260

栈溢出的原因与分析

回答一个面试题:无限递归是否一定会溢出栈?

weixin_52648900的博客 1798

栈溢出及解决方法

栈溢出及解决方法 文章目录栈溢出及解决方法1. 什么是栈溢出?2. 栈溢出的解决方法 1. 什么是栈溢出? 缓冲区溢出是由于C语言系列设有内置检查机制来确保复制到缓冲区的数据不得大于缓冲区的大小,因此当这个数据足够大的时候,将会溢出缓冲区的范围。 栈溢出就是缓冲区溢出的一种。 由于缓冲区溢出而使得有用的存储单元被改写, 往往会引发不可预料的后果。程序在运行过程中,为了临时存取数据的需要,一...

一叶知秋的博客 2万+
上一篇: 栈溢出解决
下一篇: 内存溢出与内存泄漏区别
Art&Code
博客等级 码龄7年 77粉丝 554原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值