IPSEC 004 ---- 模板海纳百川,不定对端有容乃大

华为防火墙IPsec 策略模板 那么什么是防火墙的策略模板,在点对点的IPsec的部署场景中我们仅仅只能实现单台防火墙对单台防火墙并创建IPsec的隧道。但是在某些场景中,如总部对支部,在有多个支部的情况下,总部需要和多个支部进行IPsec隧道的建立。所以在这种情况下总部需要配置策略模板。 在这种情况下,总部的防火墙并不会去指定隧道那端的IP地址以及使用的标识符号。总部的防火墙可以接纳所有的IPsec标识以及所有IP地址。那么可能这个时候有人就会疑惑了,那么这怎么保证对端的身份?不要忘了,虽然标识和IP地址不能指定,身份的认证方式还.. 阅读详情

IPSec模板海纳百川

自从天地会采用了IKE方式协商IPSec安全策略,IPSec配置和维护的工作量大减。然而之前天地会用过的手工方式IPSec安全策略或IKE方式IPSec安全策略都要求IPSec对端的IP固定。可是在公网IP几近枯竭的Internet上要拥有一个固定的公网IP谈何容易!天地会每次要申请一个固定公网IP地址都要大费周折。于是天地会提出疑问:配置IPSec VPN的通信双方必须使用固定的公网IP地址吗?
当然不是。下面强叔就给大家介绍一种新的IPSec安全策略:模板方式IPSec安全策略。

跟IKE方式IPSec安全策略一样,模板方式IPSec安全策略也要依靠IKE协商IPSec隧道。模板方式IPSec安全策略最大的改进就是不要求对端IP地址固定:可以严格指定对端IP地址(单个IP),可以宽泛指定对端IP地址(IP地址段)也可以干脆不指定对端IP(意味着对端IP可以是任意IP)。
模板方式IPSec安全策略就好像一员猛将,根本不把对端IP放在眼里,什么固定IP、动态地址、私网IP统统不在话下。只管放马过来,来多少都照单全收。正因为这种大将风范,模板方式IPSec安全策略特别适用于天地会总舵,用于响应众多分舵的协商请求。且分舵数量越多越明显:

  • 采用IKE方式IPSec策略。总舵需要配置N个IPSec策略,N个IKE对等体。N=分舵数量
  • 采用模板方式IPSec策略。总舵需要配置1个IPSec策略,一个IKE对等体。与N的取值无关。

总之,模板方式IPSec安全策略的两大优点令他在IPSec阵营中始终保持明星地位:

  • 对对端要求甚少,有固定IP或者没有无所谓
  •  配置简单,只要配置一个IKE Peer即可

但明星也是有缺点的,这个缺点也可以说是模板方式IPSec安全策略“不拘小节”的地方:模板方式IPSec安全策略只能响应对端发起的协商请求,不能主动发起协商。
至此强叔已经介绍了三种IPSec安全策略:手工方式IPSec安全策略、IKE方式IPSec安全策略、模板方式IPSec安全策略。这三种IPSec安全策略都可以配置在一个IPSec安全策略组中。所谓IPSec安全策略组就是一组名称相同的IPSec安全策略。在一个IPSec安全策略组中最多只能存在一个模板方式IPSec安全策略,且其序号必须最大,即优先级最小。否则接入请求被模板接收了,优先级低的IKE方式IPSec策略则无法施展。切记!

分舵接入IP变,模板接收只等闲

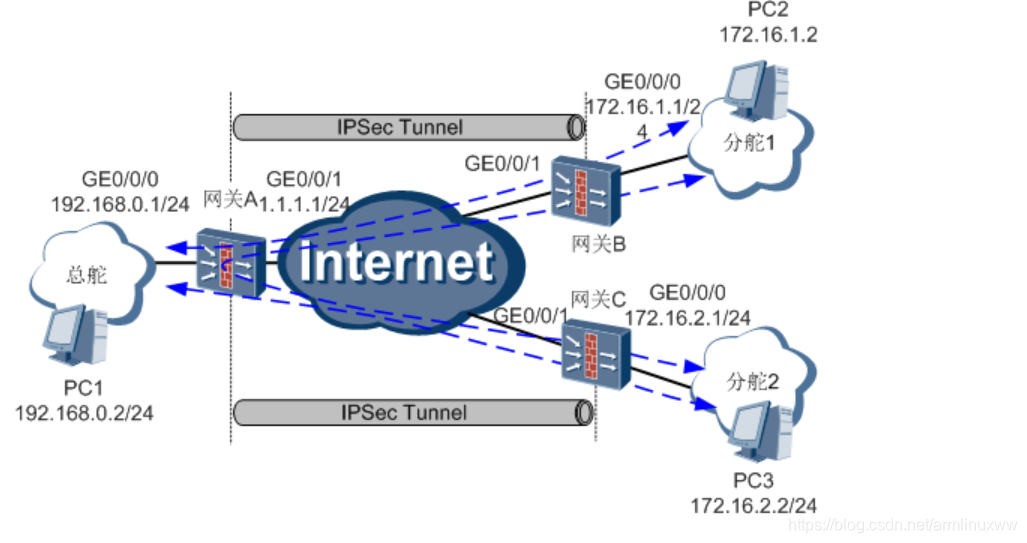
总舵跟分舵1和分舵2之间建立IPSec 隧道的组网图如下所示。本图中分舵1和分舵2的出接口采用动态方式获取公网IP地址。要求在分舵1跟总舵、分舵2跟总舵之间建立IPSec隧道,分舵1跟分舵2之间也可以通过IPSec通信。


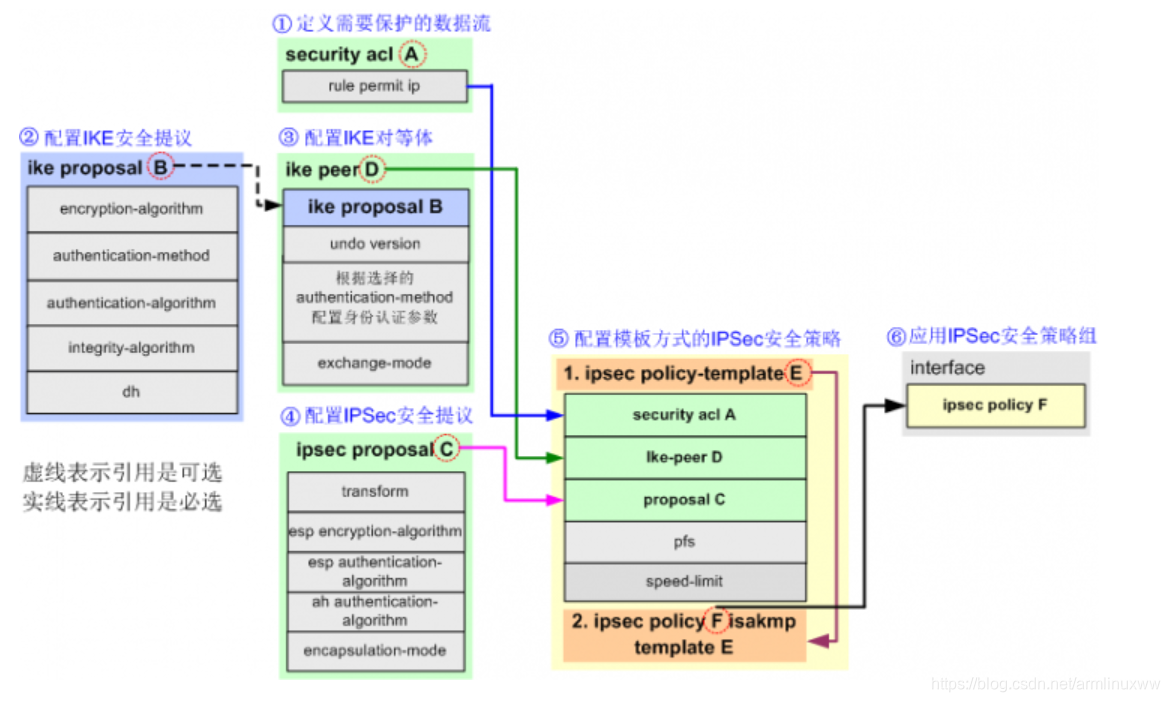
模板方式IPSec安全策略配置流程如下:
分舵2的配置与分舵1类似,请参考分舵1的配置。IKE安全提议和IPSec安全提议采用缺省配置(每个版本的缺省配置可能不同,请配置时注意)。


配置项

天地会总舵(采用模板方式IPSec策略)

天地会分舵1(采用IKE方式IPSec策略)

配置IKE安全提议

ike proposal 10

ike proposal 10

配置IKE对等体

ike peer a

 ike-proposal 10

pre-shared-key tiandihui1

//可以不配置remote-address,也可以通过remote-address指定IP地址段。

ike peer a

 ike-proposal 10

remote-address 1.1.1.1

 pre-shared-key tiandihui1

ACL

acl number 3000

rule 5 permit ip destination 172.16.1.0 0.0.0.255

rule 10 permit ip destination 172.16.2.0 0.0.0.255

//配置一条ACL:

rule5允许分舵2和总舵访问分舵1,source必须包括分舵2和总舵,destination为分舵1。本例中不指定source,表明source可以为分舵2也可以为总舵或其他IP地址段。

rule10允许分舵1和总舵访问分舵2,source必须包括分舵1和总舵,destination为分舵2。本例中不指定source,表明source可以为分舵1也可以为总舵或其他IP地址段。


acl number 3000

rule 5 permit ip source 172.16.1.0 0.0.0.255 //允许分舵1访问分舵2和总舵,source为分舵1,destination为分舵2和总舵。本例中不指定destination,表明source可以为分舵2也可以为总舵或其他IP地址段。

IPSec安全提议

ipsec proposal a

ipsec proposal a

IPSec安全策略

ipsec policy-template tem1 1 //配置IPSec策略模板

 security acl 3000

 proposal a

 ike-peer a

ipsec policy policy1 12 isakmp template tem1//配置模板方式IPSec策略

ipsec policy policy1 1 isakmp

 security acl 3000

 proposal a

 ike-peer a

应用IPSec安全策略

interface GigabitEthernet0/0/1

ip address 1.1.1.1 255.255.255.0

ipsec policy policy1

interface GigabitEthernet0/0/1

ip address 2.2.2.2 255.255.255.0

ipsec policy policy1 auto-neg//配置auto-neg后,不需要流量触发就直接建立IPSec隧道。

部署完成后进行验证:
1. 在总舵IPSec网关上可以查看到总舵跟分舵1和分舵2都正常建立了第一阶段和第二阶段安全联盟。
2. 分舵1、分舵2、总舵可以互相通信。
问题:若在接口上应用IPSec策略时不配置auto-neg参数,分舵1跟分舵2可以直接通信吗?
1. 在分舵1和分舵2的网关取消接口上应用的IPSec策略后,重新应用时不配置auto-neg参数。由分舵1的PC2 ping分舵2的PC3,无法ping通。
2. 查看分舵1上安全联盟的建立情况。
<FW_B> display ike sa
current ike sa number: 2
---------------------------------------------------------------------
conn-id    peer                    flag          phase vpn
---------------------------------------------------------------------
40022      1.1.1.1                RD|ST         v2:2  public
7           1.1.1.1                RD|ST         v2:1  public
分舵1跟总舵之间的安全联盟正常建立。
3. 查看分舵2上安全联盟的建立情况。
<FW_C> display ike sa
current sa Num :0
分舵2跟总部之间没有建立安全联盟。原因在于总部配置了模板方式IPSec安全策略,只能响应协商。所以分舵1到总舵的安全联盟正常创建了,而总舵到分舵2的安全联盟没法建立。在分舵1跟分舵2上应用IPSec安全策略时带上auto-neg参数后,IPSec安全联盟自动创建。由于分舵1到总舵、总舵到分舵2之间的安全联盟都已创建好,所以分舵1跟分舵2可以通信。同样总舵可以ping通分舵。
模板方式IPSec安全策略与IKE方式IPSec安全策略都需要通过IKE来协商IPSec隧道。协商的过程一样,这里强叔就不多说了。本篇重点讲讲模板方式IPSec安全策略的“特色”之处。

模板神功露破绽,个性化接入化圆满(仅USG9000系列防火墙支持)

IPSec模板中只能引用一个IKE Peer。而一个IKE Peer中只能配置一个预共享密钥,因此所有与之对接的对端都必须配置相同的预共享密钥。于是问题来了,只要有一个IPSec网关的预共享密钥泄露,则所有其他网关的IPSec安全都受到威胁。
那么在总舵跟多个分舵对接的点到多点的组网中,分舵可以配置不同的预共享密钥吗?既然预共享密钥跟密钥生成和身份认证相关,只要把预共享密钥与设备身份挂钩就可以。预共享密钥认证方式下可以采用本地IP地址或设备名称进行身份认证。那通过IP地址来指定预共享密钥或通过设备名称来指定预共享密钥就可以为每个接入对端配置“个性化的预共享密钥”了。

  • 在总舵通过对端IP地址为每个分舵指定个性化预共享密钥

此方式适用于分舵出口IP地址固定的情况。将总舵在ike peer下面配置的remote-address和pre-shared-key删掉,改为在全局下为每个分舵配置remote-address和pre-shared-key就成,这样既保留模板的先进性,又巧妙规避了模板的局限性。


配置项

天地会总舵

天地会分舵(分舵2的配置跟分舵1类似)

配置IKE对等体

ike peer a

 local-id-type ip

ike-proposal 10


ike peer a

 local-id-type ip

ike-proposal 10

remote-address 1.1.1.1

 pre-shared-key tiandihui1

配置个性化预共享密钥

ike remote-address 2.2.2.2 pre-shared-key tiandihui1

ike remote-address 2.2.3.2 pre-shared-key tiandihui2

-


  • 在总舵通过对端设备名称指定预共享密钥

当分舵出口没有固定IP地址时,可以通过设备名称来标识身份(ike local-name),此时总舵在全局下为每个分舵配置remote-id和pre-shared-key即可。


配置项

天地会总舵

天地会分舵1(分舵2的配置跟分舵1类似)

配置IKE对等体

ike peer a

 local-id-type ip

ike-proposal 10

ike peer a

 local-id-type fqdn//通过设备名称进行身份认证时本地认证类型需配置为FQDN或USER-FQDN。

ike-proposal 10

remote-address 1.1.1.1

 pre-shared-key tiandihui1


配置本地名称

-

ike local-name tdhfd1

配置个性化预共享密钥

ike remote-id tdhfd1 pre-shared-key tiandihui1

ike remote-id tdhfd1 pre-shared-key tiandihui2

-


说明:本地配置的“对端IP”或“对端ID”必须与对端网关上配置的“本地ID”一致。

IP变化不打紧,域名映射获真身

分舵用动态IP地址接入的情况,IKE方式IPSec安全策略是否真的束手无策呢?
强叔闭目打坐通过对数通知识的融会贯通、举一反三,也找到了一个可以帮助IKE方式IPSec安全策略解决问题的方法:对端IP地址不固定,当然也就无法配置remote-address,但总部可以通过其他方式间接获知IP地址,比如通过域名。即总部可以用指定remote-domain代替remote-address;分部配置DNS获得域名和IP地址之间的映射关系,开启DDNS保证映射关系能够实时更新。当然配置动态域名的方式也适用于模板方式IPSec策略。
说明:此处仅给出配置差异部分。


配置调整

总舵

分舵

IPSec配置

仅IKE Peer中配置有变化

ike peer a

 ike-proposal 10

pre-shared-key tiandihui1

remote-domain www.adcd.3322.org

无变化

新增配置


1、开启域名解析

dns resolve

dns server 200.1.1.1

2、配置DDNS策略//以下配置需联系DDNS服务提供商,并根据DDNS服务提供商的说明操作。

ddns policy abc

 ddns client www.adcd.3322.org

 ddns server www.3322.org

 ddns username abc123 password abc123

3、应用DDNS策略

ddns client enable

interface dialer 1

 ddns apply policy abc


此方案的局限在于动态接入方必须有固定域名,另外增加了DNS和DDNS的配置,有点小复杂,所以强叔至今的感受是“不得不用时才会使用”。
模板方式IPSec安全策略很强大吧?实际场景中,他并不是孤军作战的,只有模板方式IPSec安全策略和IKE方式IPSec安全策略联合作战才能全线告捷:

场景

总舵

分舵

总舵IP地址固定+分舵IP地址固定

IKE方式IPSec策略或模板方式IPSec策略

IKE方式IPSec策略


总舵IP地址固定+分舵IP地址动态获取

IKE方式IPSec策略(指定对端域名)或模板方式IPSec策略

IKE方式IPSec策略

总舵IP地址动态获取+分舵IP地址动态获取

IKE方式IPSec策略(指定对端域名)或模板方式IPSec策略

IKE方式IPSec策略(指定对端域名)


看似通过上面三大方案基本可以完美应对总舵-分舵IPSec VPN的各种场景了,但实际上是江湖之所以为江湖就是因为永远会有点风浪:分舵申请不到公网IP地址,只能配置私网IP地址。怎么办,强叔?强叔之所以为强叔,就是因为真的强大,敬请关注下期的强叔侃墙。

这份华为以太网接口配置命令太真香了 今天给大家带来的命令列表如下:am isolateauto speedclock(以太接口视图)combo-portduplexflow-control(以太接口视图)interface(以太网接口)ifgloopbackmac-address(以太网接口视图)mdimtu(以太网接口视图)port-groupportswitchspeed。... 阅读详情

相关推荐

三十二、VPN技术概述——GRE、IPSec、MPLS vpn

vpn:virtual private network(虚拟专用网络)IPsec两种数据封装方式(两大类6小类):①传输模式、②隧道模式。每种模式(每个大类)又包含三种小模式:a:AH、b:ESP、c:AH+ESP。

积累 4846

【华为】IPsec VPN 实验配置(动态地址接入)

本篇文章是关于IPsec VPN的 实验配置,场景是在一段IP地址是固定和另一端IP地址不固定的情况下的,那里面的配置思路会和两端地址固定的场景有一些不一样,文章里面都有注释,会更好去理解啦等等

2301_77161465的博客 6556

IPSEC的原理及配置步骤整理(一)

3.7 创建自定义服务,对外网放行UDP 500端口(IPSEC中的ike协议采用此端口发起和响应协商),在有NAT穿越的场景下,还要放开4500端口。(1)配置封装协议(有AH、ESP和AH-ESP三种);*******Ike就是用来创建和更新密钥的协议,用于IKE SA的协商,IPsec双方使用协商好的IKE SA去对IPsec SA的协商进行保护。IPSEC封装模式:封装模式是指将AH或ESP相关的字段插入到原始IP报文中,以实现对报文的认证和加密,封装模式有传输模式和隧道模式两种。.........

m0_60444349的博客 7573

HCIE-Security Day29:IPSec:实验(四)总部与分支机构之间建立IPSec PN(采用策略模板方式,总部采用固定IP)

采用策略模板方式ipsec安全策略可以简化多条ipsec隧道建立时的配置工作量。适用于对端ip地址不固定,比如dhcp或者pppoe,一般用于总部的配置。 建立时,未定义的可选参数由发起方来决定,响应方会接受发起方的建议,本端配置了策略模板方式ipsec安全策略时不能发起协商,只能作为协商响应方接受对端的协商请求。(比如ike peer中定义的隧道对端ip地址) 只能有一方是配置策略模板,另一方必须配置isakmp方式的ipsec安全策略。 需求和拓扑 企业分为总部(HQ)和两个分支机...

小梁的博客 2242

实战对比:VINS和ORBSLAM3在无人机避障中的表现(含实测数据)

本文通过实战测试,深度对比了VINS和ORBSLAM3两种主流视觉SLAM算法在无人机避障中的表现。测试聚焦于光照变化、动态遮挡和快速运动三大挑战,提供了详细的实测数据与性能分析。结果表明,VINS在计算效率和实时性上占优,而ORBSLAM3在定位精度和地图管理方面更稳健,为不同应用场景下的工程选型提供了清晰依据。

醉三国 627

ICESat-2数据下载的两种方法

ICESat-2数据下载

weixin_46341898的博客 2899

IPsec+预共享密钥的IKE野蛮模式

指采用IPSec协议来实现远程接入的一种VPN技术,IPSec全称为Internet Protocol Security,是由Internet Engineering Task Force (IETF) 定义的安全标准框架,在公网上为两个私有网络提供安全通信通道,通过加密通道保证连接的安全——在两个公共网关间提供私密数据封包服务 IPSEC是一套比较完整成体系的VPN技术,它规定了一系列的协议标准。

zero_number的博客 6768

DL-FWI基础入门培训视频学习1、2

DL-FWI基础知识

shengMio的博客 708

关于IPSec VPN 的详细配置与讲解

IPSec(Internet Protocol Security)是一套用于互联网协议(IP)层的安全协议组合,旨在保护IP通信的安全性。它通过认证、加密和数据完整性验证来确保数据在传输过程中的机密性和完整性。IPSec可以在IPv4和IPv6网络中使用,广泛应用于虚拟专用网络(VPN)和安全站点间通信。

weixin_74749868的博客 1万+

4.无限共轭距柯克物镜设计——zemax学习笔记

无限共轭cooker物镜

fly_daerm的博客 1593

适配adv7280m相机到rk3588的安卓平台

Kernel-5.10/arch/arm64/configs/firefly_defconfig里面增加配置CONFIG_VIDEO_ADV7180=y。出现一次开不了机器的情况,接调试口发现,在set_fmt里面用s_ctrl对mipi的频率进行设置会出现异常。设备树修改kernel-5.10/arch/arm64/boot/dts/rockchip/13.dts。把MEDIA_ENT_F_ATV_DECODER改回MEDIA_ENT_F_CAM_SENSOR。第二次编译,仅仅刷新boot.img。

chenyq14的专栏 2447

H3C IPSec IKE野蛮模式

这里使用H3C模拟器。H3C IPSec IKE野蛮模式,又称为IKE Main Mode,主要是在第一阶段(Phase 1)的过程中提供身份保护。它主要用于VPN隧道建立过程中的密钥交换。这里创建一个IKE提案描述了阶段1的加密、哈希算法等。分别可以定义远程和本地的IKE提案。这里创建一个IKE对等体,并配置了预共享密钥与对端的远程地址。这里创建了一个IPSec策略模板,引用了IPSec提案和IKE对等体,同时指定一个访问控制列表ACL。在隧道接口上应用IPSec策略。

无心 2946

Python 爬虫实战:爬取今日头条文章与阅读量数据

本文详细介绍了基于Python爬取今日头条文章与阅读量数据的完整方案。通过分析今日头条API接口,采用Requests+正则表达式技术实现数据抓取,重点解决加密参数构造、请求头模拟、反爬规避等核心问题。文章包含文章列表获取、详情数据提取、互动数据采集等完整流程,并提供数据存储与基础分析方法。同时强调合规使用爬虫技术,控制爬取频率,避免干扰平台运营。该方案可为内容传播分析、用户兴趣研究提供数据支持,但需注意接口参数更新和反爬机制变化,适时调整代码实现。

2503_91057718的博客 2519

华为防火墙基础自学系列 | Site to Site IPSec VdPdNd

视频来源:B站《乾颐堂HCIP-HCIE-security安全 2019年录制》

团爸讲算法 1507

【知识图谱】Neo4j基本操作及数据库文件导入(graph.db.dump)

初探Neo4j导入数据备份数据客户端操作导入csv文件指定csv文件格式使用命令行导入csv文件附录 请读者参考上篇博文 Neo4j安装教程 导入数据 若开启服务,先在终端停止 Neo4j 服务 ./neo4j stop 接下来,下载射雕三部曲的数据库文件 wget https://labfile.oss.aliyuncs.com/courses/1354/graph.db.dump 下载完将出现 graph.db.dump 文件: 将数据库文件导入到 Neo4j 中 首先进入neo4j 根目录下:

全网粉丝30W+,优快云、稀土掘金人工智能领域签约作者,人工智能、大模型、Python 爬虫,商务合作,请私信沟通。 8615

R语言dplyr包recode函数、recode_factor函数数值或因子替换实战

R语言dplyr包recode函数、recode_factor函数数值或因子替换实战 目录 R语言dplyr包recode函数、recode_factor函数数值或因子替换实战 #导入dplyr包 #recode函数进行数值替换 #recode_factor函数对因子变量进行替换 #导入dplyr包 install.packages("dplyr") # Install & load dplyr library("dpl.

data+scenario+science+insight 1588

华为以太网接口配置命令

今天给大家带来的命令列表如下:am isolateauto speedclock(以太接口视图)combo-portduplexflow-control(以太接口视图)interface(以太网接口)ifgloopbackmac-address(以太网接口视图)mdimtu(以太网接口视图)port-groupportswitchspeed。

XMWS-IT 1707

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

网口调试基础之一网口phy驱动

本节主要梳理linux网口驱动流程。

jielunqiu的博客 3745

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

网线连接olt配置计算机IP,OLT配置上行以太网端口属性

前提条件GIU槽位单板已经在位且处于正常工作状态。背景信息MA5680T/MA5683T/MA5608T需要与上行设备使用以太网端口对接,因此需要注意端口属性的一致性。缺省配置以太网端口属性的系统缺省值如表1所示。表1以太网端口属性缺省值参数项端口自协商模式端口速率双工模式网线适应方式流量控制光口缺省值·GICD、GICF、GICK单板:使能·其他GIU单板:去使能·FE光口为100Mbit/s·...

weixin_34206263的博客 4420

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

IPsec VPN 原理与配置

IPSec是IETF定义的一个协议组。通信双方在IP层通过加密、完整性校验、数据源认证等方式,保证了IP数据报文在网络上传输的机密性、完整性和防重放。

qq_45953122的博客 2279

浅谈以太网的Auto-Negotiation

<br />说起自动协商(Auto-negotiation),我想很多人都不会陌生。当你把你PC机器上的网卡通过一段双绞线连接到某个交换机的某个端口的时候,如果你的网卡和交换机都支持自动协商功能的话,一件有趣的事情就会发生了,网卡和交换机似乎能够互相告知对方自己可以工作的方式包括网速,双工状态。然后自动选择一个大家都能接受的最佳工作状态!<br /><br />首先给大家说说为什么会出现自动协商!它为解决什么问题而来!<br /><br />众所 周知,早期的以太网工作在低速的10M,半双工状态,后来

babyfans的专栏 1万+

IPSec 原理

虚拟专用网络(VPN,Virtual Private Network)就是在公共网络中建立的连接多个局域网的隧道,如通过配置两端的路由器,可以为两个局域网创建一条隧道,让两个局域网之间能够互相通信。通过加密和身份验证技术实现数据通信的安全,达到像专线一样的效果。 专用网络也叫专线业务,大多面向企业、政府及其其它要求带宽稳定、对服务质量要求较高的客户。可以通过数字数据网(DDN)、帧中继(FR)、数...

爱意随风起,人生不可弃。 7525

【华为】IPSecVPN

传统的TCP/IP协议缺乏有效的安全认证和保密机制。IPSec作为一种开放标准的安全框架结构,可以用来证IP数据报文在网络上传输的机密性,完整性和防重放。IPSec不是一个单独的协议,它通过AH和ESP这两个安全协议来实现IP数据报文的安全传送。安全联盟定义了IPSec对等体间将使用的数据封装模式,认证和加密算法,密钥等参数。安全联盟是单向的,两个对等体之间的双向通信,至少需要两个SA。:企业分支可以通过IPSec VPN接入到企业总部网络。IKE协议提供秘钥协商,建立和维护安全联盟SA等服务。

走马 1102

企业分支机构通过IPsec VPN接入企业总部网络配置举例

创建并配置IKE提议1,指定使用预共享密钥认证方式、3DES加密算法、HMAC-SHA1认证算法。

qq_35485206的博客 731

网络安全—IPSec安全策略

使用Windows Server 2003系统。实现IPSec安全策略。

本散修的一些学习心得与笔记,道友请自便。 2056

IPSEC VPN详解+100%理解(大学生易读版)

还在为ipsec庞大的知识体系苦恼吗,来这,有着最清晰的思路带你梳理解决

qq_74338624的博客 3万+
上一篇: IPSEC 003 ---- IPSEC携手IKE,珠联璧合显神威
下一篇: BGP-LS 简介
废言Pro
博客等级 码龄16年 1092粉丝 142原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值