Flask-Talisman:给 Flask 应用套一层安全头

Flask第三方模块全解析:从基础到高级应用 Flask作为Python轻量级Web框架,其核心设计理念是微内核加可扩展性,这意味着开发者需要通过第三方模块来实现各种高级功能。在Web开发中,数据库集成、用户认证、表单处理等是常见需求,而Flask-SQLAlchemy、Flask-Login等扩展模块正是为此而生。这些模块不仅遵循Flask的设计哲学,还能显著提升开发效率和系统性能。例如,Flask-SQLAlchemy提供了ORM支持,简化了数据库操作;Flask-Caching则通过缓存机制优化了响应速度。在实际项目中,合理组合这些模块可以构建出 阅读详情

Flask-Talisman:给 Flask 应用套一层安全头

flask-talisman 在 GitHub 上有 934 Star。

Google 开源了这个扩展,专门给 Flask 应用设置 HTTP 安全响应头。它处理的是那些很容易忽略、但确实该做的事:强制 HTTPS、设置 CSP、防止点击劫持。

1、这玩意儿是干嘛的

一句话:自动给 Flask 应用的每个响应加上安全相关的 HTTP 头。

Web 安全里有一类问题不是代码逻辑漏洞,而是配置缺失。站点能被嵌到 iframe 里钓鱼,cookie 在不安全连接上被传了出去,浏览器把响应内容当成脚本执行。这些问题都可以通过正确的 HTTP 响应头解决,但大多数开发者不会逐个去记、去配。

Talisman 把这些配置打包成一个扩展,初始化一行代码就能全部生效。

2、默认给你加了什么

Talisman 的默认策略偏严格,覆盖了几类常见的安全问题:

  • 强制 HTTPS 跳转,debug 模式除外
  • 开启 HSTS,让浏览器记住只走 HTTPS
  • session cookie 标记 secure,不会在不安全连接上发送
  • session cookie 标记 httponly,JavaScript 无法读取
  • X-Frame-Options 设为 SAMEORIGIN,防止点击劫持
  • X-XSS-Protection 开启过滤
  • X-Content-Type-Options 设为 nosniff,防止 MIME 嗅探
  • CSP 策略设为 default-src: ‘self’,只加载同源资源
  • Referrer-Policy 设为 strict-origin-when-cross-origin

这些设置不需要手动逐个配置,Talisman 在初始化后自动处理。
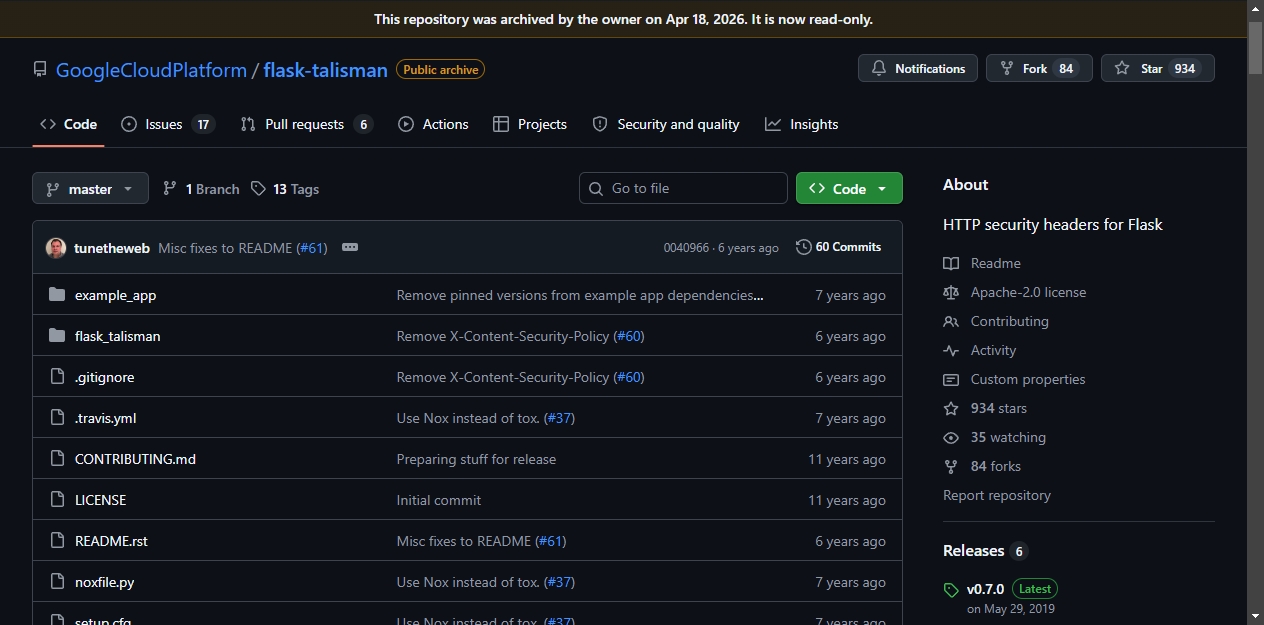
正文顶部截图

3、安装和使用

安装:

pip install flask-talisman

最简用法:

from flask import Flask
from flask_talisman import Talisman

app = Flask(__name__)
Talisman(app)

所有安全头会在每次响应时自动注入。不需要修改视图函数,也不需要额外的中间件配置。

4、灵活调整策略

如果某个视图需要单独放宽策略,可以用装饰器覆盖:

@app.route('/embeddable')
@talisman(frame_options=ALLOW_FROM, frame_options_allow_from='*')
def embeddable():
    return 'Embeddable'

支持按视图覆盖的选项包括 force_https、frame_options 和 content_security_policy。

CSP 策略通常需要自定义。默认的同源限制对大多数应用来说太紧,需要根据实际资源来源调整:

csp = {
    'default-src': '\'self\'',
    'img-src': '*',
    'script-src': 'userscripts.example.com'
}
talisman = Talisman(app, content_security_policy=csp)

也支持通过环境变量传入 CSP 指令:

export CSP_DIRECTIVES="default-src 'self'; image-src *"

然后直接读取:

talisman = Talisman(
    app,
    content_security_policy=os.environ.get("CSP_DIRECTIVES", DEFAULT_CSP_POLICY),
)
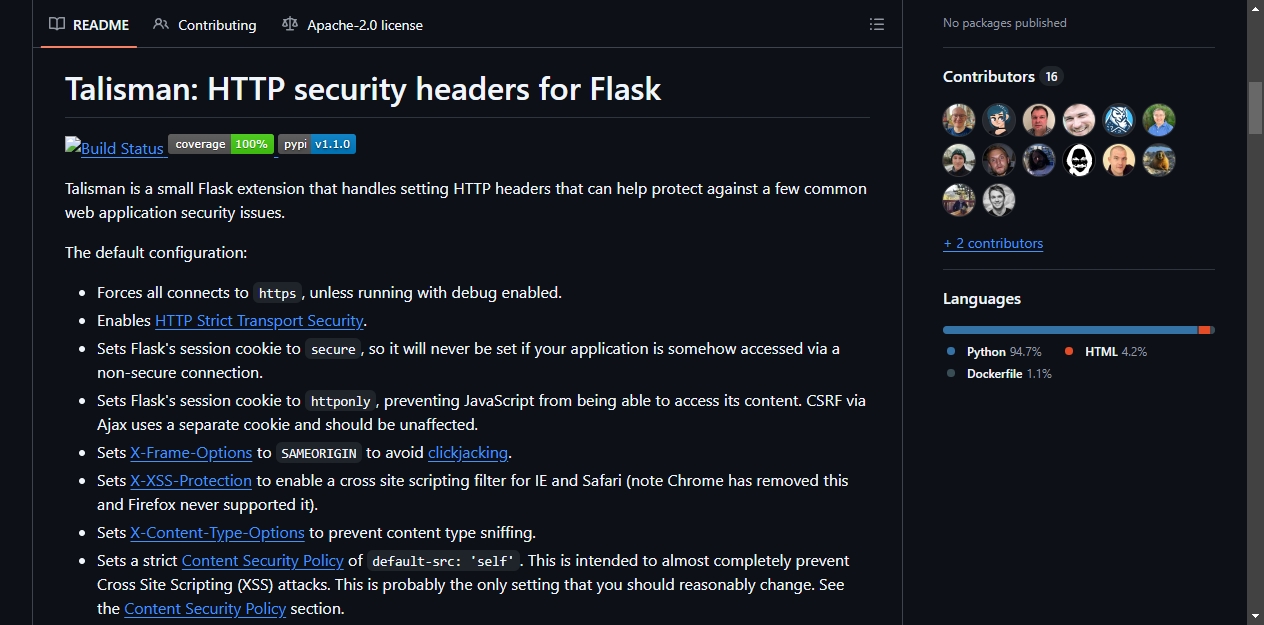
README区域截图

5、适合什么场景

  • 刚上线的 Flask 应用,安全头还没配
  • 不想自己维护一堆安全中间件的项目
  • 需要通过安全扫描、但 HTTP 头配置没达标的遗留系统

Talisman 不会替你解决所有安全问题。SQL 注入、CSRF 防护这些仍然需要专门的库和编码规范。但它把基础设施层面的安全头配置做到了零成本启动,对于大部分 Flask 应用来说,这是应该最先做的那件事。

man 不会替你解决所有安全问题。SQL 注入、CSRF 防护这些仍然需要专门的库和编码规范。但它把基础设施层面的安全头配置做到了零成本启动,对于大部分 Flask 应用来说,这是应该最先做的那件事。

Flask项目安全防护实战:从SQL注入到CSRF的全面防御指南 在Web开发领域,安全防护是构建可靠应用的核心基础。其原理在于通过分层防御体系,在数据输入、业务处理、输出响应等各环节实施安全控制,从而保障应用免受恶意攻击。从技术价值看,有效的安全措施能防止数据泄露、服务中断和财产损失,是项目成功上线的关键保障。无论是电商平台、内容管理系统还是API服务,安全都是不可或缺的要素。本文聚焦Flask框架,针对SQL注入、CSRF等常见漏洞,提供从输入验证到生产环境配置的完整解决方案,帮助开发者构建坚固的Web应用防线。 阅读详情

相关推荐

揭秘大型语言模型:从神经元到思维透明的奇妙旅程

这篇博客带你走进大型语言模型的内部世界,从神经元的小任务,到功能向量的团队合作,再到层间的协作和思维的透明化。掌握这些知识,能让你在开发中更高效地优化AI,在研究中更深入地探索模型的奥秘。建议多动手实践,把这些理论变成自己的能力!

数据与算法架构提升之路专栏 1520

flask-talisman:给 Flask 应用套上一层 HTTP 安全头

flask-talisman 是一个由 Google Cloud Platform 维护的 Flask 扩展,用于自动设置 HTTP 安全响应头,减少常见 Web 攻击的风险。它通过强制 HTTPS、启用 HSTS、标记安全 Cookie、限制资源加载来源等措施提升应用安全性。安装简单,一行代码即可启用默认安全策略,同时支持自定义配置,如调整 CSP(内容安全策略)和帧选项。适用于所有 Flask 应用,但需配合其他安全措施(如 CSRF 防护)实现全面防护。

mofangtech199的博客 310

S4 Hana SD -信贷管理 - 02

在S4版本中,客户的信用管理数据在事务代码BP维护,业务伙伴角色是UKM000。在维护过程中,我们并不能直接输入信贷控制范围这个组织架构,而是需要输入一个信用段,并且在信用段的维度下去维护相应信用管理数据。对于信用段,可以分为主信用段(信用段是0000)和其他临时信用段,我们可以通过配置把次级信用段的客户信贷负债汇总到主信用段。当然,在后台也有配置,会把信用段和信贷控制范围这两者进行关联.3.2SPROIMG > 财务供应链管理 > 信用管理 > 信贷风险监视 > 主数据 > 创建信用段。

weixin_46525734的博客 1966

Talisman:为Flask应用加固HTTP安全头

在当今的网络环境中,安全已成为每个开发者不可忽视的重要议题。Talisman,一个专为Flask设计的轻量级扩展,正是为了帮助开发者提升应用的安全性而诞生。本文将详细介绍Talisman的功能、技术特点以及应用场景,帮助您更好地理解和使用这一强大的工具。 ## 项目介绍 Talisman是一个小型的Flask扩展,专注于设置HTTP安全头,以抵御常见的网络应用安全威胁。通过简单的集成,Tali...

gitblog_00396的博客 533

Nuvoton OpenTitan开源安全芯片技术解析与应用

硬件安全模块(HSM)作为可信计算基的核心组件,其设计透明度和可验证性正成为行业焦点。RISC-V架构凭借开源特性,为构建可审计的安全芯片提供了新范式。OpenTitan项目通过开放Verilog源码和形式化证明,实现了从物理不可克隆函数(PUF)到分层安全启动的全栈透明。该方案在lowRISC Voyager开发板上实测显示,安全启动时间小于200ms,性能损耗仅7%,显著优于传统黑盒方案。目前该技术已应用于Chromebook和数据中心,其40nm工艺版本更将功耗降至5μA待机水平,为物联网和边缘计算提

weixin_36303807的博客 399

从星形到三角形:永磁同步电机FOC+SVPWM控制的相位偏移与扇区重构

本文深入探讨了将FOC+SVPWM控制方案从星形接法永磁同步电机移植到三角形接法时遇到的核心挑战。文章重点解析了由绕组连接方式差异导致的30度相位偏移问题,并详细阐述了如何为此重构扇区判断逻辑、矢量作用时间计算以及电流采样变换,为工程师提供了从理论到实践的完整移植指南。

ujm5678901的博客 544

Talisman:Flask应用的HTTP安全头保护神器

[Talisman](https://github.com/GoogleCloudPlatform/flask-talisman) 是一个轻量级的Flask扩展库,专注于设置HTTP安全头部,以防御常见的Web应用程序安全问题。通过简单的配置,Talisman能够帮助你的Flask应用增强安全性,保护用户的数据免受恶意攻击。 ## 项目技术分析 Talisman的主要功能是自动添加一系列的安全...

gitblog_00027的博客 634

Ubuntu 24.04 安装 ROS2 Jazzy

手把手教你在Ubuntu24.04上安装JazzyROS2操作系统。

weixin_74185504的博客 1万+

Flask-Talisman:加强Web应用安全的开源神器

**Flask-Talisman** 是一个用于增强基于 Flask 框架的 Web 应用程序安全性的库。它提供了便捷的方式来实施一系列安全策略,包括但不限于内容安全政策(CSP)、HTTP-only cookies、严格的传输安全(HSTS)、XSS过滤、点击劫持防护(X-Frame-Options)等。通过集成 Talisman,开发者能够轻松地遵守安全最佳实践,而无需深入了解每项安全措施的技...

gitblog_00264的博客 703

【异常】DeepSeek API HTTP 401 认证失败错误完整排查与解决方案

摘要:本文针对DeepSeek API开发中的HTTP 401认证失败错误进行深度解析,指出该错误属于不可重试的认证类问题。文章首先拆解错误日志关键字段,区分401与其他API错误的本质差异。随后提供优先级排序的全链路解决方案:1)检查API密钥有效性;2)规范请求头认证格式;3)排查账户权限状态;4)验证请求环境配置。最后建议通过新建测试密钥、使用官方示例代码或联系技术支持进行兜底处理。全文采用技术脱敏处理,为开发者提供系统性的401错误排查指南。(149字)

奶爸的编程之路,也就一周冷个三天 1530

KUKA机器人在自动运行时,动作不流畅,每个点位都有停顿的解决办法

KUKA机器人在自动运行时,动作不流畅,每个点位都有停顿的解决办法

Robot_PLC_HMI_Automation 4577

Flask-Talisman 项目推荐

Flask-Talisman 是一个由 Google Cloud Platform 开发的开源项目,主要用于增强 Flask 应用程序的 HTTP 安全性。该项目的主要编程语言是 Python,特别适用于使用 Flask 框架构建的 Web 应用程序。 ## 2. 项目的核心功能 Flask-Talisman 的核心功能是为 Flask 应用程序设置 HTTP 安全头,从而帮助防止一些常见的 ...

gitblog_00684的博客 436

【Halcon-2D测量】add_metrology_object_rectangle2_measure 函数功能(用于向2D计量模型中添加旋转矩形(rectangle2类型)计量对象)

HALCON算子add_metrology_object_rectangle2_measure解析摘要 该算子是HALCON 2D计量模块的核心算子,用于添加旋转矩形计量对象并配置测量参数。主要功能包括:定义旋转矩形几何轮廓(中心坐标、主轴角度、长短半长);生成垂直于矩形边界的测量区域;设置边缘提取预处理参数(高斯平滑、振幅阈值)。关键注意事项:MeasureLength1必须小于矩形长短半长;角度参数Phi需使用弧度单位;多线程需同步模型句柄。该算子适用于方形螺母、PCB板边框等矩形零件的精密测量,需与a

weixin_45590420的博客 1223

Flask-Talisman 项目常见问题解决方案

Flask-Talisman 是一个由 Google Cloud Platform 开发的开源项目,主要用于为 Flask 应用程序提供 HTTP 安全头部的设置。通过使用 Flask-Talisman,开发者可以轻松地为 Flask 应用添加诸如 HTTP Strict Transport Security (HSTS)、X-Frame-Options、X-XSS-Protection 等安全头...

gitblog_00937的博客 1188

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

MLH Flask Hackathon Starter安全最佳实践:保护你的Flask应用免受攻击的10个技巧

想要快速搭建Flask应用?MLH Flask Hackathon Starter是Major League Hacking提供的终极Flask黑客马拉松启动器,让你在几分钟内就能开始开发。但安全是每个Web应用不可忽视的重要环节!本文将为你揭示10个简单有效的Flask应用安全最佳实践,确保你的应用在快速开发的同时也能抵御常见攻击。😊 ## 🔐 为什么Flask应用安全如此重要? Fla

gitblog_00942的博客 335

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

Flask-Talisman开源项目安装与使用教程

Flask-Talisman是谷歌云平台提供的一款用于增强Flask应用程序安全性的库。它通过简单的API集成,帮助开发者添加如HTTP头部安全策略、SSL强制执行等安全特性到Flask应用中,从而提高网站的安全防护能力。 ## 二、项目目录结构及介绍 以下是Flask-Talisman项目的基本目录结构及其简介: ```markdown flask-talisman/ │ ├── flas...

gitblog_00320的博客 573

锂电池充电器电路设计 里面有电路

锂电池充电器电路设计 里面有电路 3.7V升压到5V电路设计。

flask-peewee安全最佳实践:保护你的Web应用

flask-peewee是一个强大的Flask与Peewee ORM集成框架,提供了管理后台、认证系统、REST API等功能,帮助开发者快速构建Web应用。然而,任何Web应用都面临安全挑战,本文将分享保护flask-peewee应用的关键安全措施,助你构建更安全的Web应用。 ## 1. 强化认证与授权机制 🔐 认证与授权是Web应用安全的第一道防线。flask-peewee提供了完善的

gitblog_00504的博客 823

Flask扩展大全:36个高质量Flask工具库实战教程

Flask作为Python最受欢迎的Web框架之一,以其简洁灵活的设计理念赢得了全球开发者的青睐。然而,正是Flask的"微框架"特性,让Flask扩展成为了构建完整Web应用的关键。本文为你精选36个高质量的Flask工具库,从认证授权到数据库操作,从前端模板到API开发,全方位覆盖Flask开发的各个领域。无论你是Flask新手还是资深开发者,这份实战指南都能帮你快速提升开发效率! ## ?

gitblog_00088的博客 1165

Watchman size 表达式完全指南:用文件大小筛选查询结果

`size` 是 Watchman 查询表达式(Expression Terms)家族中的整数比较术语,自 3.1 版本起提供,用于按现有文件的字节大小执行等于、不等于、大于、大于等于、小于、小于等于六种关系运算。本文以官方文档 [website/docs/expr/size.md](https://link.gitcode.com/i/c4bbf3b308098dbc9d411b46162c03

gitblog_00013的博客 830

Flask-RESTX安全实践:保护你的API免受常见攻击

Flask-RESTX是一个功能全面的框架,用于使用Flask快速、轻松地开发有文档的API。在开发API时,安全是至关重要的一环。本文将介绍Flask-RESTX中的安全实践,帮助你保护API免受常见攻击。 ## 认证与授权设置 认证和授权是API安全的基础。Flask-RESTX提供了灵活的认证机制,你可以在API初始化时设置授权方式。 ```python authorizations

gitblog_00955的博客 393

Flask-SSLify:为Flask应用强制启用HTTPS

Flask-SSLify:为Flask应用强制启用HTTPS Flask-SSLify 是一个用 Python 编写的开源项目,它是 Flask 应用程序的扩展,用于确保所有传入的请求都通过 HTTPS 进行。这个项目的主要编程语言是 Python。 核心功能 Flask-SSLify 的核心功能是自动将所有 HTTP 请求重定向到 HTTPS。在当今的网络安全环境中,确保数据传输的安全性至关重要...

gitblog_01076的博客 483

《每天5分钟用Flask搭建一个管理系统》第12章:安全性

本章介绍了Web应用可能遇到的安全威胁,以及如何使用Flask-Talisman、HTTPS、密码散列、SQLAlchemy、Jinja2自动转义和Flask-WTF的CSRF保护等工具和方法来提高应用的安全性。

eclipsercp的博客 861

为什么90%的Flask项目都逃不过安全漏洞?这7个防护措施必须掌握

解决Flask开发常见安全难题,本文结合python flask项目实战经验,总结7个关键防护措施,涵盖CSRF、XSS、SQL注入等场景。教你构建更安全的Web应用,提升项目稳定性与可靠性,值得收藏。

DeepNest的博客 608

Flask框架入门与实战:Python轻量级Web开发指南

Web框架是现代Web开发的核心工具,通过封装底层协议和处理流程,开发者可以专注于业务逻辑实现。Flask作为Python生态中的轻量级框架,采用微内核设计理念,通过Werkzeug提供WSGI支持,结合Jinja2模板引擎,实现了高度模块化的架构。这种设计特别适合需要快速迭代和定制化开发的场景,如内部管理系统、API服务等。通过Flask-SQLAlchemy等扩展,开发者可以轻松实现数据库集成,而Celery+Redis的组合则能有效处理异步任务。在生产环境中,配合Gunicorn和Nginx,Flas

weixin_33937778的博客 416

Flask轻量级Web应用开发指南

Web框架是现代Web开发的核心工具,其中Python生态的Flask以其轻量级和灵活性著称。作为微框架,Flask采用'微内核+可扩展'设计,仅包含路由和模板引擎等核心功能,其他能力通过扩展实现。这种架构特别适合快速原型开发、微服务API和嵌入式Web界面等场景。通过Jinja2模板引擎和Flask-WTF等扩展,开发者可以高效实现动态页面渲染和表单验证。在生产环境部署时,配合Gunicorn或uWSGI等WSGI服务器,结合Nginx反向代理,能够构建高性能的Web服务。对于需要快速验证想法或开发轻量级

weixin_30470643的博客 1518
上一篇: TumblThree 免费开源的多平台博客备份工具
下一篇: Awesome Agent Skills:精选 AI 编程助手技能目录
普通网友
博客等级 码龄1年 21粉丝 10原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符  | 博主筛选后可见
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值