Web应急:网站首页被篡改

网站首页被非法篡改,是的,就是你一打开网站就知道自己的网站出现了安全问题,网站程序存在严重的安全漏洞,攻击者通过上传脚本木马,从而对网站内容进行篡改。而这种篡改事件在某些场景下,会被无限放大。

现象描述

网站首页被恶意篡改,比如复制原来的图片,PS一下,然后替换上去。

问题处理

1、确认篡改时间

通过对被篡改的图片进行查看,确认图片篡改时间为2018年04月18日 19:24:07 。

2、访问日志溯源

通过图片修改的时间节点,发现可疑IP:113.xx.xx.24 (代理IP,无法追溯真实来源),访问image.jsp(脚本木马),并随后访问了被篡改的图片地址。
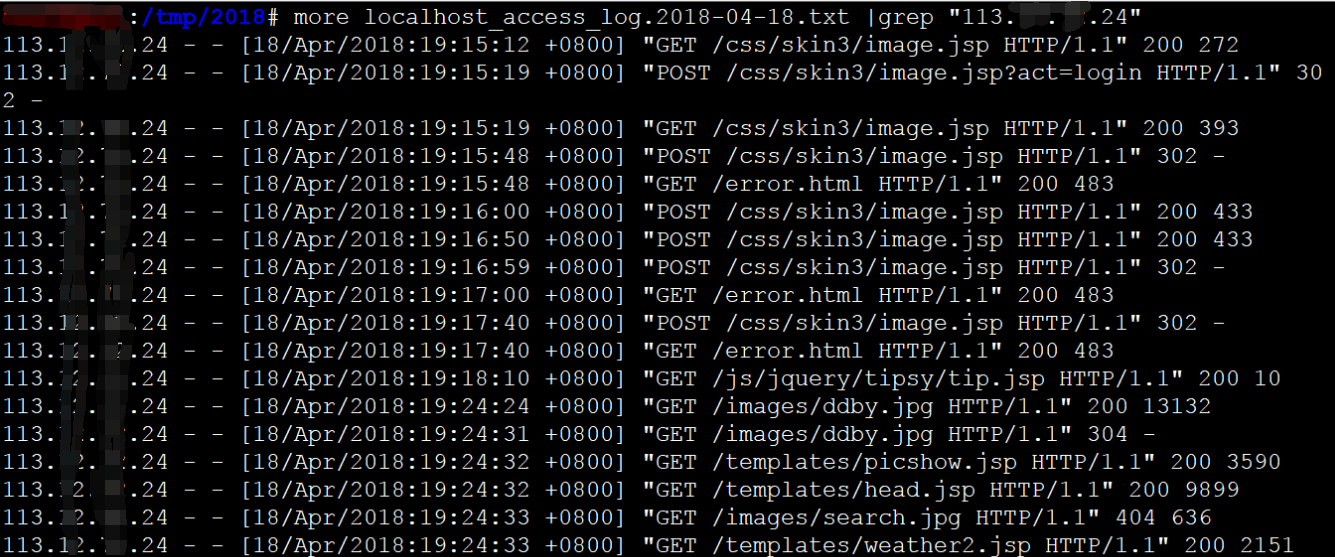
进一步审查所有的日志文件(日志保存时间从2017-04-20至2018-04-19),发现一共只有两次访问image.jsp文件的记录,分别是2018-04-18和2017-09-21。

image.jsp在2017-09-21之前就已经上传到网站服务器,已经潜藏长达半年多甚至更久的时间。

3、寻找真相

我们在网站根目录找到了答案,发现站点目录下存在ROOT.rar全站源码备份文件,备份时间为2017-02-28 10:35。

通过对ROOT.rar解压缩,发现源码中存在的脚本木马与网站访问日志的可疑文件名一致(image.jsp)。

根据这几个时间节点,我们尝试去还原攻击者的攻击路径。

但是我们在访问日志并未找到ROOT.rar的访问下载记录,访问日志只保留了近一年的记录,而这个webshell可能已经存在了多年。

黑客是如何获取webshell的呢?

可能是通过下载ROOT.rar全站源码备份文件获取到其中存在的木马信息,或者几年前入侵并潜藏了多年,又或者是从地下黑产购买了shell,我们不得而知。

本文的示例中攻击者为我们留下了大量的证据和记录,而更多时候,攻击者可能会清除所有的关键信息,这势必会加大调查人员的取证难度。

转载于:https://www.cnblogs.com/xiaozi/p/10998558.html

记录某大门户网站自动跳转不良网站,团队通宵排查病毒木马全过程 某大门户网站被挂马,从搜索引擎结果点击网站,自动跳转不良网站,团队通宵清理病毒,把代码翻遍竟然没有任何发现,最后发现竟然和代码无关。 阅读详情

相关推荐

网站首页被篡改:从应急响应到防御体系构建的实战指南

Web应用安全是保障业务连续性的基石,其核心在于理解攻击原理并建立有效防御。攻击者常利用文件上传、远程代码执行等漏洞获取服务器权限,进而实施篡改。这类事件不仅直接影响用户体验和品牌声誉,更可能暴露更深层次的权限沦陷或供应链攻击风险。在工程实践中,应急响应需遵循标准化流程,从快速遏制、深入排查到根源加固,每一步都至关重要。针对网站首页篡改这一典型场景,深入分析入侵路径,并结合文件系统监控、日志分析等实战技巧,能有效提升溯源与处置效率。最终,安全建设应从被动响应转向主动防御,通过开发安全左移、强化运行时防护和完

weixin_32428571的博客 304

JSP的安全问题

 今天看了一下JSP安全性问题的相关文章,下面是引自http://gocom.primeton.com/blog/index.php?op=ViewArticle&articleId=431&blogId=133的一部分内容。  JSP安全问题主要有哪几方面?  本节重点在于对jsp安全问题进行分类阐述和提出解决的建议,所以每种类型的安全问题只采用了一个例子,对于其它各种漏洞的具体细节如涉

iamqianqian的专栏 1577

Web攻防之应急响应(一)

本篇是对自己学过的应急响应的知识的一个回顾,主要包含入侵后门检测,日志分析,暗链检测,在弱鸡师傅的基础上结合我个人的学习和实战经验写的靶机应急博文.

记录开发和安全学习过程中的点点滴滴 1917

java jsp 木马_JSP安全开发之XSS漏洞详解

前言大家好,好男人就是我,我就是好男人,我就是-0nise。在各大漏洞举报平台,我们时常会看到XSS漏洞。那么问题来了,为何会出现这种漏洞?出现这种漏洞应该怎么修复?正文1.XSS?XSS?XSS是什么鬼?XSS又叫跨站脚本攻击(Cross Site Scripting),我不会告诉他原本是叫CSS的,但是为了不和我们所用的层叠样式表(Cascading Style Sheets)CSS搞混。CS...

weixin_39991055的博客 734

应急响应-网页篡改-技术操作只指南

初步判断 网页篡改事件区别于其他安全事件地明显特点是:打开网页后会看到明显异常。 业务系统某部分出现异常字词 网页被篡改后,在业务系统某部分网页可能出现异常字词,例如,出现赌博、色情、某些违法APP推广内容等。2019年4月,某网站遭遇网页篡改,首页产生大量带有赌博宣传地黑链,如图所示。 网站出现异常图片、标语等 网页被篡改后,一般会在网站首页等明显位置出现异常图片、标语等。例如,政治攻击者为了宣泄不满,在网页上添加反动标语来进行宣示;还有一些攻击者为了炫耀技术,留下“Hack by 某某

qq_50765147的博客 1724

【应急响应篇】网页篡改应急响应指南

根据网页被篡改的内容及影响程度,有针对性地进行处置,如果影响程度不大,篡改内容不多,那么可先将相关网页进行下线处理,其他网页正常运行,然后对篡改内容进行删除恢复;如果篡改网页带来的影响较大,被篡改的内容较多,那么建议先对整个网站进行下线处理,同时挂出网站维护的公告。通过流量监控系统,筛选出问题时间线内所有该主机的访问记录,提取 IP 地址,在系统日志、Web 日志和数据库日志中查找该 IP 地址的所有操作。多数的网页篡改是利用漏洞上传Webshell 文件获取权限的,因此也可以使用 D 盾工具进行扫描。

大河之犬的博客 2082

传说中的JSP木马!JSP资源管理器.

 其实这不能算是木马了.不过如果能上传到某个垃圾服务器上倒是可以做很多事.呵呵.下面是程序原代码:  文件名 adminIndex.jsp注意:这里用到了一个包. org.apache.commons.fileupload.* 如果你有了这个包,可以把 页面中 注释的部分去掉.即可实现文件上传功能.这个是上传文件用的包 commons-fileupload-1.0.jar 可以到

laobu的专栏 2992

重访时间与覆盖分析的stk操作

1.打开stk 2.创建一个新的场景,命名为Test,选择地球为场景星球,若为金星,可在Central Body里选择Venus(金星自转周期慢,自转周期243天,卫星轨道变化不明显)(其中start stop时间可设置长一些) 3.插入一个AreaTarget或者place,以AreaTarget为例 选择Pattern,Add三个点(用法可见前面的博客,有时候编程的代码也可以帮助理解stk的操作) 4.插入Satellite,选择Orbit Wizard(若想设置卫星的六根数也可

weixin_42664107的博客 1万+

应急响应实战笔记——Web实战篇:⑤ 网站首页被篡改

网站首页被非法篡改,是的,就是你一打开网站就知道自己的网站出现了安全问题,网站程序存在严重的安全漏洞,攻击者通过上传脚本木马,从而对网站内容进行篡改。而这种篡改事件在某些场景下,会被无限放大。

君逍遥o 781

从机械臂示教到厨房做饭:ACT模仿学习如何让机器人更“人性化”?

本文探讨了ACT(Action Chunking with Transformers)模仿学习技术如何让机器人更“人性化”,特别是在厨房等复杂场景中的应用。通过动作分块(Action Chunking)和时态融合(Temporal Ensemble)技术,机器人能够像人类一样记忆和执行复杂任务,如烹饪。文章还分析了ACT在家庭场景中的落地挑战及其在康复医疗、柔性制造等领域的跨领域应用潜力。

weixin_30613343的博客 255

【小宁学习日记6 PCB】电路原理图

本文系统讲解了电子硬件设计中原理图的阅读与绘制技巧。首先剖析原理图的四大核心要素(元件符号、连接线、结点、注释),强调注释对可读性的重要性。然后提出三步读懂法:查看图纸信息、分模块分析、结合芯片手册验证,并列举5个典型芯片案例(CH224K、CH343P等)进行实战解析。最后给出6条绘制规范:模块化布局、详细标注、规范命名、信号流布局、符号封装匹配、版本管理。文章指出原理图是电子设计的"地基",掌握规范阅读与绘制方法能大幅提升设计效率,避免常见错误。新手应从开源项目分析和简单电路绘制入手

qq_74376834的博客 2351

记一次Web应急响应处置

web应急响应处置流程

weixin_43253823的博客 1447

机器学习算法 —— LightGBM

本次我们选择英雄联盟数据集进行LightGBM的场景体验。英雄联盟是2009年美国拳头游戏开发的MOBA竞技网游,在每局比赛中蓝队与红队在同一个地图进行作战,游戏的目标是破坏敌方队伍的防御塔,进而摧毁敌方的水晶枢纽,拿下比赛的胜利。现在共有9881场英雄联盟韩服钻石段位以上的排位比赛数据,数据提供了在十分钟时的游戏状态,包括击杀数、死亡数、金币数量、经验值、等级……参考项目:机器学习系列入门系列[七]:基于英雄联盟数据集的LightGBM的分类预测。

ZShiJ的博客 708

网络安全应急响应----8、网页篡改应急响应

文章目录一、网页篡改简介二、网页篡改检测技术1、外挂轮询技术2、核心内嵌技术3、事件触发技术三、网页篡改应急响应方法1、发生网页篡改2、隔离被感染的服务器/主机2.1、针对被篡改的网页2.2、针对未被篡改的网页3、排查业务系统3.1、异常端口、进程排查3.2、可疑文件排查3.3、可疑账号排查3.4、确认篡改时间3.5、日志排查3.6、网络流量排查4、恢复数据和业务四、网页篡改防御方法 一、网页篡改简介 网页篡改:即攻击者故意篡改网络上传送的报文,通常以入侵系统并篡改数据、劫持网络连接或插入数据等形式进行

七天 1万+

Android车载音频系统概览

官网有些部分的内容描述比较简单,对没有app、系统和底层开发经验,容易一眼扫过,没有留意到相关细节。 本节补充车载音频相关细节。

hwj的博客 785

荒岛逃生游戏

正负表示逃生方向(正表示向右逃生,负表示向左逃生),绝对值表示战斗力,越左边的数字表示里左边港口越近,逃生方向相同的人永远不会发生决斗。- 如果左逃生者的战斗力大于右逃生者,则左逃生者获胜,减少其战斗力,并将右逃生者出栈。- 处理完所有输入后,统计仍在右逃生者栈和左逃生者栈中的战斗力,即可得到成功逃生的人数。- 如果左逃生者的战斗力小于右逃生者,则右逃生者获胜,减少其战斗力,左逃生者出局。- 向左逃生:从右逃生者栈中取出元素,与当前逃生者进行决斗。- 继续进行决斗,直到没有右逃生者或左逃生者的战斗力用尽。

面试高手的博客 2101

网站被篡改详细处理方法

1、网站被篡改主要有哪几种具体体现? 首页被篡改 挂黑链 快照劫持了,根据不同IP访问不同的页面,所以导致了自己的快照被劫持。 2、如何发现网站被篡改 网站安全实时监测 如何确认网站被篡改了什么内容? 文件完整校验,把所有网站文件计算一次hash值保存,然后再执行和上次的hash值进行对比,输出新创建的 修改过 及删除的文件列表 源码在这里:htt...

2112

Swin Transformer 与 CNN 结合实现图像分类

Swin Transformer 与 CNN 结合实现图像分类。(含swin transformer 结构讲解,cnn网络搭建,代码)

这里是Mae。 5026

网站篡改零容忍:从应急响应到主动防御的全周期保障方案

网站篡改不仅会直接破坏品牌公信力,更可能导致用户数据泄露、业务中断等连锁风险。本文将从“事前预防-事中处置-事后加固”全流程展开,补充技术细节与前瞻性策略,形成更完整的保障体系,帮助企业将篡改影响降至最低。

从零开始,掌握网络安全。提供全面的网络安全教程、攻防演练技巧和行业动态。 737

大学计算 - NumPy库的矩阵运算 实训答案

本文介绍了三个NumPy矩阵操作的实验练习。第一关练习ndarray类型操作,包括矩阵构造、元素平方和计算、矩阵乘积运算和逆矩阵行列式计算;第二关针对matrix类型,涉及绝对值最大值获取、特定矩阵乘积运算和转置矩阵特征值计算;第三关实现Moore-Penrose伪逆矩阵计算,并与NumPy内置pinv函数结果比较误差。实验涵盖了NumPy核心矩阵操作,展示了从基础运算到高级矩阵分解的应用,帮助掌握科学计算中的矩阵处理技巧。

2403_89314916的博客 308

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

应急响应-网页篡改

网页篡改,即攻击者故意篡改网络上传送的保文,通常以入侵系统并篡改数据、劫持网络连接或插入数据等形式进行。网页篡改事件想要做到预先检查和实时防范有一定的难度。网页篡改攻击工具趋向简单化与智能化。由于网络环境复杂,因此导致责任难以追查。虽然目前已经有防火墙、入侵检测等安全方法手段,但各类Web应用系统的复杂性和多样性导致其系统漏洞层出不穷、防不胜防,攻击者入侵和篡改页面的事件时有发生。因此,网页防篡改技术成为信息安全领域研究的焦点之一。

qq_50765147的博客 2019

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

网站首页被直接篡改的应急处置

文章目录事件现象网站信息排查过程排查日志排查IIS结论分析摘抄 事件现象 接到用户反馈,网站首页被篡改,需要进行应急响应 网站信息 该网站服务器为Windows2003系统,中间件为ISS6.0,网站语言为ASP 排查过程 基于网站的系统信息,初步判断网站存在较为严重的漏洞 登录服务器,查看webshell和篡改的信息 查看账户信息,发现hack1添加多个管理员账户 排查日志 查看IIS日志,根据时间线,理清晰攻击过程日志 排查IIS 查看IIS配置的写入、目录浏览等危险操作的权限设置 结论分析 攻击者通过

千寻的博客 1436

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

关于网站篡改应急演练剧本编写(模拟真实场景)

本文介绍了网络安全应急演练中模拟真实场景的实施方案。主要内容包括:1)使用HTTrackWebsiteCopier工具完整复制目标网站,解决简单保存造成的资源缺失问题;2)通过phpstudy搭建模拟环境,利用phpmyadmin漏洞植入webshell;3)提供详细的网站篡改代码模板,包含黑客入侵警告、倒计时威胁等逼真效果;4)建议演练流程:上传webshell→篡改首页→触发告警→启动应急响应。文章强调通过技术手段和场景设计,使演练尽可能接近真实攻击情况,提升应急响应能力。

sudamasami的博客 615

网页篡改事件应急案例

查看告警时间段的 web 日志得知,云监控首次发现 /portal/article/index/id/3077/cid/4.html 页 面被篡改的时间为:12/Jan/2019:06:01:10,请求 user-agent 头:Mozilla/4.0(compatible;应急人员下载 http://xia*.*.net/ma.asp 后,通过搭建环境,结合 web 日志,复现攻击者调用 content.php 进行的操作。图 5.29 web 日志。

securitypaper的博客 771
上一篇: Web应急:移动端劫持
下一篇: Web应急:管理员账号被篡改
an0708
博客等级 码龄12年 30粉丝 0原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符  | 博主筛选后可见
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值