Web应急:移动端劫持

PC端访问正常,移动端访问出现异常,比如插入弹窗、嵌入式广告和跳转到第三方网站,将干扰用户的正常使用,对用户体验造成极大伤害。

现象描述

部分网站用户反馈,手机打开网站就会跳转到赌博网站。

问题处理

访问网站首页,抓取到了一条恶意js: http://js.zadovosnjppnywuz.com/caonima.js
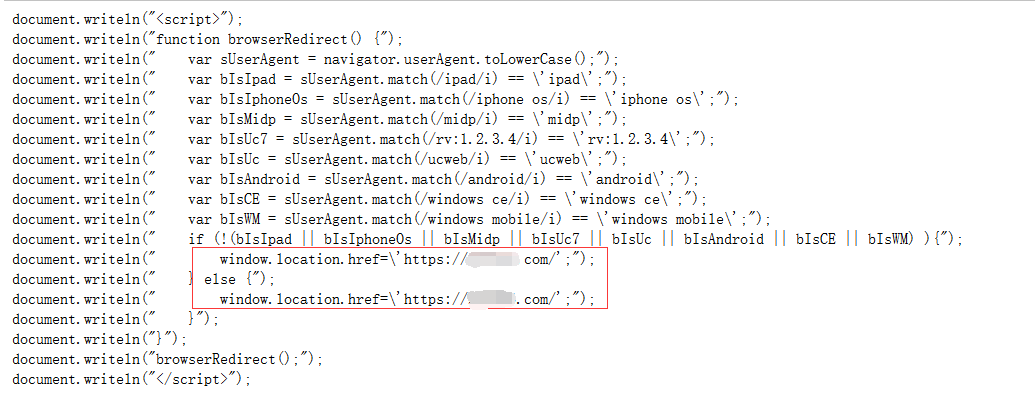
我们可以发现,攻击者通过这段js代码判断手机访问来源,劫持移动端(如手机、ipad、Android等)流量,跳转到https://262706.com。

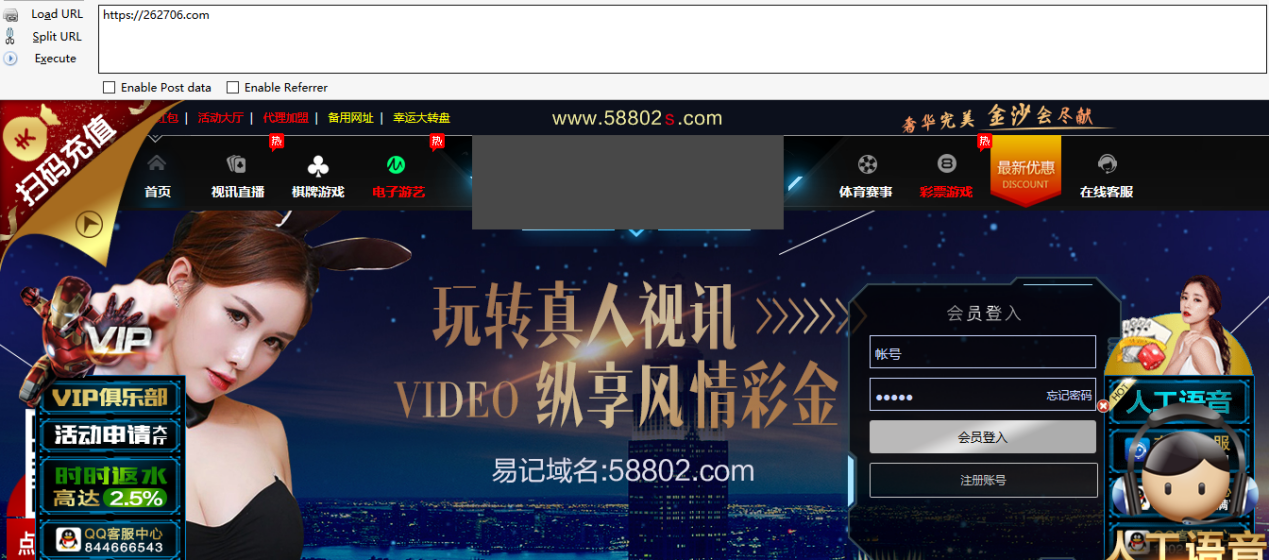
进一步访问https://262706.com,跳转到赌博网站:
转载于:https://www.cnblogs.com/xiaozi/p/10998554.html

从暗链追踪到CMS插件漏洞:一次完整的网站安全应急响应实战 在Web安全领域,第三方资源劫持与供应链攻击是常见的威胁载体。其原理在于攻击者通过篡改公共CDN、劫持网络链路或在开源组件中植入恶意代码,利用网站对第三方资源的信任,在用户访问时动态加载恶意内容。这类攻击的技术价值在于其隐蔽性强、影响面广,往往能绕过传统的服务器端安全防护。典型的应用场景包括电商官网、内容管理系统等动态网站,攻击者可借此进行广告弹窗、流量劫持甚至数据窃取。本文以一次真实的应急响应为例,详细记录了如何从用户反馈的移动端广告弹窗现象入手,通过模拟真实环境抓包、JS调用链逆向追踪,最终定位到由运营 阅读详情

相关推荐

移动端OAuth2.0安全漏洞深度剖析与系统性加固实战指南

OAuth2.0作为现代应用身份授权与资源访问的行业标准协议,其核心在于通过授权码模式在资源所有者、客户端与授权服务器之间建立安全的委托访问机制。在移动端特殊环境下,传统的Web安全模型被打破,App沙盒、自定义协议通信及本地存储等特性引入了新的攻击面。理解并实施正确的安全防护,对于保障用户数据与访问令牌安全具有关键的技术价值。本文聚焦移动开发与安全工程实践,针对授权码拦截、重定向URI劫持等高频风险场景,深入解析漏洞原理与攻击复现路径,并提供从客户端安全配置、PKCE强制实施到服务器端严格验证的完整加固方

weixin_30415113的博客 410

恶意跳转网站问题分析与讨论

本文介绍了使用阿里云公共DNS防止网页恶意跳转的方法。阿里云DNS具备安全防护强、解析稳定准确、免费无广告三大优势,能有效拦截钓鱼网站和病毒链接。文章详细提供了Windows、macOS电脑及手机的配置步骤,并给出验证方法。配置时需注意区分IPv4和IPv6地址,建议使用官方提供的223.5.5.5、223.6.6.6(IPv4)和2400:3200::1、2400:3200:baba::1(IPv6)地址。通过简单设置即可从根源上解决DNS劫持问题,提升网络安全性和访问速度。

屹奕的博客 1419

返回键劫持(可以无限次)

返回键劫持(可以无限次)放入网页即可正常使用,只需简单设置

小tips-一种移动端模拟实现返回拦截的方案

移动端作为互联网重要入口,切图仔前端工程师开发移动端页面早已是司空见惯的事了,并且其中大部分都是内嵌于客户端(app,小程序)的 h5页面,即 webview 有次被同事问到一个问题,他有个需求,是一个内嵌在客户端app内的页面,有个功能点是拦截客户端的返回操作,实现页面内弹层的显示与隐藏,拦截点包括 app页面上自带的返回按钮以及安卓机的物理按钮,类似于下面这种: 点击购物车,则购物车元素从页...

weixin_33736832的博客 354

Win10/Win11系统下冒险岛V128单机版一键搭建教程(含MySQL配置避坑指南)

本文提供Win10/Win11系统下冒险岛V128单机版一键搭建的详细教程,涵盖服务端部署、MySQL配置优化及常见问题解决方案。通过本指南,玩家可轻松实现单机版冒险岛的一键启动,重温经典游戏体验,同时避免常见的技术陷阱。

weixin_29261711的博客 648

拼多多/Temu反爬参数逆向踩坑记:从浏览器调试到补环境完整复盘

本文详细解析了拼多多/Temu反爬参数`anti_content`的逆向工程实战,从浏览器调试到补环境完整复盘。通过JavaScript逆向技术,拆解关键函数定位、反混淆算法还原及补环境技术应用,帮助开发者突破电商平台复杂反爬系统,提升数据采集效率。

weixin_33978722的博客 912

网站被恶意跳转

近期经常遇到网站被黑 通常一打开 就调到别人的网站了 解决过两种,都很简单 记录下来 第一种 跳转的时候网页上面明显有个url变化 查看源代码是别人的网站的源代码 直接首页加了一句 <script> window.location 的 这种简单直接删除就好, 第二种 url没有变化,查看源代码还是自己的代码 这种的 我查了一个可疑...

weixin_30817749的博客 2403

iTerm2+oh-my-zsh最全配置

iTerm2+oh-my-zsh最全配置安装前先看效果图一.安装[iTem2](https://iterm2.com/)二.安装[oh-my-zsh](https://ohmyz.sh/)三.安装[Powerline](https://powerline.readthedocs.io/en/latest/installation.html)四.安装 [Meslo](https://github.com/powerline/fonts) 字体库五.安装agnoster主题六.安装语法高亮七.安装代码补全插件八

xinximo的博客 2610

网站在移动端访问时偶尔不能加载页面,http访问被劫持

今天发生一件很离奇的事,网站在移动端访问时,经常偶发性的、无规律的出现页面空白的情况。经过排查,发现在不能正常展示页面的时候,页面代码里面被人注入了一段js。如下:&lt;script&gt;!function(){function a(){var a=new Date;a.setTime(a.getTime()+6e4),document.cookie="sessioned=1;expires=...

old_lover的博客 4121

STM32低功耗模式下ADC采样抖动的5个隐藏陷阱及解决方案(实测避坑)

本文深入探讨了STM32低功耗模式下ADC采样抖动的5个常见陷阱及解决方案,包括多通道采样电压跃迁、外设开关信号稳定、低功耗模式与ADC时钟同步、输入阻抗失配以及基准电压稳定性问题。通过实测数据和优化代码示例,帮助工程师有效规避ADC采样数据抖动问题,提升物联网设备的测量精度和稳定性。

weixin_30316097的博客 381

飞腾平台(FT2000/4 D2000/8)配置GPIO引脚

飞腾平台配置CPU的引脚为GPIO工作模式的方式有永久型和暂时型: - 永久型是通过UEFI中的MmioWrite32函数来实现的,该方法可以在UEFI阶段就对复用引脚的工作模式配置为GPIO,并且在进入操作系统后仍然不会发生便会; - 临时型是通过rw工具,在系统下手动修改复用引脚的工作模式,该方法在系统重启后会失效,所以是暂时型的。

qq_30135687的博客 5612

2020应急响应实战指南

攻防攻防,有攻就有防,我们常说“未知攻焉知防”,所以一般来说,在安服团队里,应急响应是由有经验的渗透测试人员来承担;而在企业里面,应急响应则是由比较有经验的运维人员来承担。早在17年的时...

2万+

RuyiDify如何创建知识库API密钥:让程序安全访问知识库

知识库 API Key 是程序访问知识库的钥匙。创建它很简单,但真正重要的是知道它能做什么、应该放在哪里、不能暴露给谁。RuyiDify 讲这一步,不是为了让大家多记一个按钮,而是为了把知识库从“人工上传资料”推进到“程序化维护资料”。

未来已来,AI时代,学AI编程,做AI量化,就来大鹏AI教育。 133

深入解析点击劫持(ClickJacking):从攻击手法到全方位防御策略

本文深入解析点击劫持(ClickJacking)的攻击手法与防御策略,涵盖透明iframe、表单预填充等五种攻击方式,并详细介绍X-Frame-Options和Content Security Policy等关键防御技术。通过实际案例和代码示例,帮助开发者构建全方位防护体系,有效应对这一隐蔽的网络安全威胁。

vulkan6gpu的博客 756

AI Agent Harness Engineering 开发效率工具:Prompt工程、调试与监控平台

随着AI Agent技术从原型探索走向企业级落地,开发者普遍面临Prompt迭代无版本管控、Agent执行黑盒无法定位错误、上线后无监控导致故障频发、多团队协作效率低下四大核心痛点,据2024年LLMOps行业报告显示,没有配套工具链的Agent开发团队平均迭代周期是有工具链团队的6倍,线上故障率高达23%,平均资源浪费超过60%。

小白菜的博客 424

【系统架构设计师】二十三、通信系统架构设计理论与实践①

通信网络主要形式:局域网、广域网、移动通信网。 局域网网络架构有 4 种类型:单核心架构、双核心架构、环型架构、层次型架构。 广域网属于多级网络,通常由骨干网、分布网、接入网组成。在网络规模较小时,可仅由骨干网和接入网组成。通常,在大型网络构建中,通过广域网将分布在各地域的局域网互连起来,形成一个大的网络。 移动通信网为移动互联网提供了强有力的支持,尤其是5G 网络为个人用户、垂直行业等 提供了多样化的服务。

帅次的博客 3761

【护网必备技能】应急响应知识库

包含了应急响应工具、入侵排查、日志分析、权限维持、Windows应急实战、Linux应急实战、Web应急实战。

韩束一叶子 406

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

应急响应实战笔记

GitHub 地址:https://github.com/Bypass007/Emergency-Response-Notes GitBook 地址:https://bypass007.github.io/Emergency-Response-Notes/ 项目介绍 面对各种各样的安全事件,我们该怎么处理? 这是一个关于安全事件应急响应的项目,从系统入侵到事件处理,收集和整理...

244

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

收藏~应急响应实战笔记

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文档(最全中文版)③项目源码(四五十个有趣且经典的练手项目及源码)

xnxqwzy的博客 516

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

应急响应整体思路

[第一章:应急响应] 第1篇:Window入侵排查 第2篇:Linux入侵排查 [第二章:日志分析] 第1篇:Window日志分析 第2篇:Linux日志分析 第3篇:Web日志分析 第4篇:MSSQL日志分析 第5篇:MySQL日志分析 [第三章:Windows...

糖小喵 414

【网络安全】这份近 200 页应急响应文档,帮助了不少安全逆子

成为伟大黑客的关键在于做自己喜爱的事,要把一件事情做好,你必须热爱它。所以只要你能坚持对安全技术的热爱,到了这种程度,你就会做得更好。本文档注重理论与实战结合,不仅提供关键源代码供读者快速实践,而且阐明其中原理并给出案例。俗话说得好,他山之石,可以攻玉,多看多借鉴还是有帮助的,这份资料内容涵盖极广。不多说,直接上干货(展示部分以纲要为例)完整版文中领取整份文档一共有将近 200。

A_991128a的博客 1663

移动端SEO优化指南:从移动优先索引到核心Web指标,全面提升排名

移动端SEO已不再是简单的响应式适配,搜索引擎全面采用移动优先索引,爬虫以移动端环境评估页面质量,PC端排名直接受制于移动端表现。理解这一底层逻辑后,优化重点应落在核心Web指标上——LCP衡量加载速度,INP反映交互响应,CLS控制布局稳定性,它们共同决定用户体验与搜索排名。技术层面还需关注viewport配置、响应式断点选型、图片加载策略以及触控交互细节,这些工程实践能显著提升移动端友好度。结合本地搜索与语音搜索等移动端特有场景,通过结构化数据与口语化内容布局,可进一步获取流量红利。围绕移动端SEO从原

weixin_33885676的博客 239

应急响应实战笔记,一个安全工程师的自我修养!

当我还在做安服的时候,我的主要工作是渗透测试和应急响应。两年前,我开始着手去整理一些应急响应案例,脱敏保留特定特征的场景,试图以最简单直观的方式去还原一个个应急场景。现在...

904
上一篇: Web应急:搜索引擎劫持
下一篇: Web应急:网站首页被篡改
an0708
博客等级 码龄12年 30粉丝 0原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符  | 博主筛选后可见
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值