ELK搭建学习笔记

centos7安装并运行elasticsearch-7.16.3 装了好久才装好,不容易啊,记录一下~ 参考: https://www.sojson.com/blog/81.html https://www.cnblogs.com/zhi-leaf/p/8484337.html https://blog.youkuaiyun.com/john1337/article/details/78558297 1 准备工作 新装 CentOS 7 64位系统 安装jdk 1.8... 阅读详情

ELK搭建

需求背景

业务量庞大、服务器越来越多
需要集中管理日志

为什么用ELK

完整的集中式日志系统需要包含以下几点:
    1、收集-能够收集多种类型的日志
    2、传输-能够稳定的把数据传输到中央系统
    3、存储-如何存储日志(保留最近3个月的)
    4、分析-可以支持UI的分析(时间维度)
    5、警报-能够提供错误报告,监控机制

什么是ELK

ElasticSearch、Logstash、Kibana
1、ES是一款开源的分布式搜索引擎,具有收集、分析、存储数据的能力。其优点是:零配置、分布式、自动发现、索引自动分片、索引副本机制、restful风格接口、多数据源、自动搜索负载等。
2、Logstash主要用来,搜集、分析、过滤、 传输数据。
3、Kibana免费的开源工具、提供友好的WEB界面、帮助汇总、分析、搜索重要数据日志。

后期的发展

由于Logstash对CPU、内存、io方面资源占用较多,所以出现了Beats这个轻量级的日志采集器。
现在较为流行的是es+beats+kibana

关于x-pack工具
该工具提供了安全、警报、监控、报表、图表于一身的拓展包、是收费的

架构图
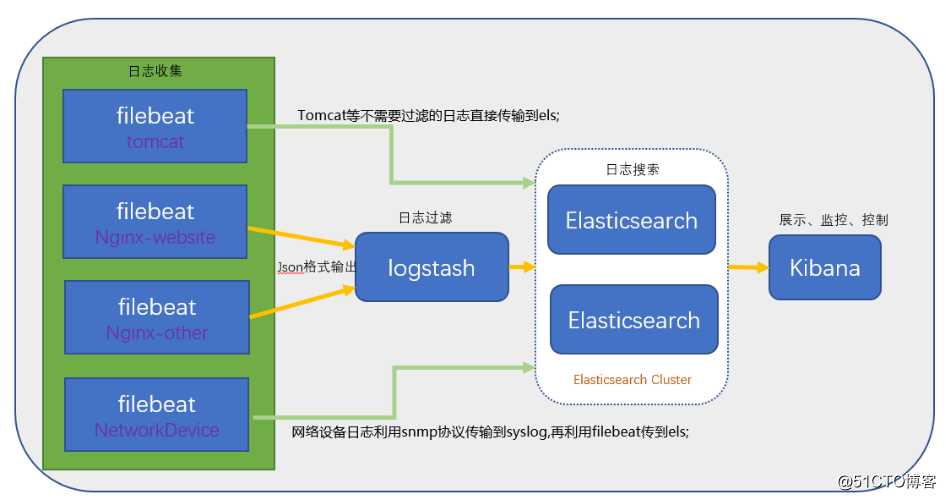
![架构图](https://s1.51cto.com/images/blog/201803/02/18a4bf43c1fcb34cdbc426ddd12b77ec.png?x-oss-process=image/watermark,size_16,text_QDUxQ1RP5Y2a5a6i,color_FFFFFF,t_100,g_se,x_10,y_10,shadow_90,type_ZmFuZ3poZW5naGVpdGk=)

准备工作

软件版本

  • Elasticsearch-6.0.0
  • logstash-6.0.0
  • kibana-6.0.0
  • filebeat-6.0.0

部署ELK

安装ES
  • 采用rpm方式安装

        wget https://artifacts.elastic.co/downloads/elasticsearch/elasticsearch-6.0.0.rpm
        rpm -ivh elasticsearch-6.0.0.rpm
    
  • 配置ES

    配置文件分别在

    /etc/elasticsearch
    /etc/sysconfig/elasticsearch

    /etc/elasticsearch/elasticsearch.yml 主要用来配置集群节点相关信息
    /etc/sysconfig/elasticsearch/elasticsearch 主要配置服务本身相关的配置,例如:某个配置文件的路径,java路径等。

  • 排错记录

    注意配置JAVA_HOME,尤其是在profile里

  • 启动服务

    systemctl start elasticsearch.service
    查看端口状况
    会发现占用了两个端口 9200和9300
    9300是集群通讯端口,9200是数据传输端口

  • 验证服务

    查看集群健康状态
    curl ‘host:9200/_cluster/health?pretty’
    查看集群详细信息
    curl ‘host:9200/_cluster/state?pretty’

安装kibana
  • rpm方式安装

    wget https://artifacts.elastic.co/downloads/kibana/kibana-6.0.0-x86_64.rpm 
    rpm -ivh kibana-6.0.0-x86_64.rpm
    
  • 进行配置

        [root@master-node ~]# vim /etc/kibana/kibana.yml  # 增加以下内容
        server.port: 5601  # 配置kibana的端口
        server.host: 192.168.77.128  # 配置监听ip
        elasticsearch.url: "http://192.168.77.128:9200"  # 配置es服务器的ip,如果是集群则配置该集群中主
        点的ip
        logging.dest: /var/log/kibana.log  # 配置kibana的日志文件路径,不然默认是messages里记录日志
    
  • 启动kibana服务,并检查进程和监听端口

        [root@master-node ~]# systemctl start kibana
        [root@master-node ~]# ps aux |grep kibana
        kibana     3083 36.8  2.9 1118668 112352 ?      Ssl  17:14   0:03 /usr/share/kibana/bin/../node/bin/node --no-warnings /usr/share/kibana/bin/../src/cli -c /etc/kibana/kibana.yml
        root       3095  0.0  0.0 112660   964 pts/0    S+   17:14   0:00 grep --color=auto kibana
        [root@master-node ~]# netstat -lntp |grep 5601
        tcp        0      0 192.168.77.128:5601     0.0.0.0:*               LISTEN      3083/node    
        [root@master-node ~]# 
    

    kibana为node开发

  • 访问服务

    直接访问host:5601
    由于没有安装x-pack所以是不用登录的,直接访问就可以

安装logstash
  • rpm直接安装

    注意不支持jdk1.9

        wget https://artifacts.elastic.co/downloads/logstash/logstash-6.0.0.rpm
        rpm -ivh logstash-6.0.0.rpm
    
  • 配置logstash

    创建配置文件,

        input {
         tcp {
                host => "192.168.10.200"
                port => 8082
                mode => "server"
                ssl_enable => false
                codec => json {
                    charset => "UTF-8"
                    }
                }
            }
        output {
            elasticsearch {
            hosts => "192.168.10.200:9200"
            index => "logstash-test"
            }
          stdout { codec => rubydebug {} }
        }
    
    
  • 启动服务

    ./bin/logstash -f config/logstash-test.conf --debug
    完成logback日志传送到日志服务器

  • 注意

    1、启动时候要注意权限问题
    2、kibana添加索引过滤的时候选择@timetamp,若展示不出来日志就去掉
    3、添加配置文件要通过命令检查配置文件是否正确,命令为

        [root@data-node1 ~]# cd /usr/share/logstash/bin
        [root@data-node1 /usr/share/logstash/bin]# ./logstash --path.settings /etc/logstash/ -f /etc/logstash/conf.d/syslog.conf --config.test_and_exit
        Sending Logstash's logs to /var/log/logstash which is now configured via log4j2.properties
        Configuration OK  # 为ok则代表配置文件没有问题
        [root@data-node1 /usr/share/logstash/bin]# 
    

    命令说明:

    –path.settings 用于指定logstash的配置文件所在的目录
    -f 指定需要被检测的配置文件的路径
    –config.test_and_exit 指定检测完之后就退出,不然就会直接启动了

参考链接:https://blog.51cto.com/zero01/2079879

参考链接:https://blog.youkuaiyun.com/sdmxdzb/article/details/77731632

elk搭建 添加这些配置~添加用户esadduser es~将对应的文件夹权限赋予用户 es~切换至用户essu es~启动elasticsearch可能出现的错误选择合适的版本下载(和Elasticsearch版本保持一致)。su es启动kibana : nohup ./kibana &kibana 使用 ps -ef|grep kibana 是查不到进程的,主要原因大概是因为 kibana 是node写的。所以kibana 运行的时候是运行在node 里面。 阅读详情

相关推荐

ELK集群搭建过程

ELK集群搭建过程

菜鸟 2661

ELK学习笔记之基于kakfa (confluent)搭建ELK

0x00 概述 测试搭建一个使用kafka作为消息队列的ELK环境,数据采集转换实现结构如下: F5 HSL–>logstash(流处理)–> kafka –>elasticsearch 测试中的elk版本为6.3, confluent版本是4.1.1 希望实现的效果是 HSL发送的日志胫骨logstash进行流处理后输出为json,该json类容原样直接保存到ka...

weixin_30562507的博客 193

AWS入门实践-如何在AWS云上创建一个内外网隔离的生产环境

在 AWS 上建立一个内外网分离的生产环境,可以减少应用服务的暴露面,有效的保证你的应用服务器的安全。通常我们会将web应用放在外网的子网内,数据库服务器等放在内网的子网。我们将按照下图来部署动手实践环境,实现在public subnet的EC2虚拟机可以直接通过互联网可以访问,在Private subnet的EC2虚拟机不能通过互联网直接访问,但是却可以在内部来访问互联网安装应用等等。

weixin_39108752的博客 2993

【ELK学习笔记】ELK的安装,快速搭建一个ELK日志分析平台

  ELK 是 ElasticSearch、 LogStash、 Kibana 三个开源工具的简称,现在还包括 Beats,其分工如下: LogStash/Beats: 负责数据的收集与处理 ElasticSearch: 一个开源的分布式搜索引擎,负责数据的存储、检索和分析 Kibana: 提供了可视化的界面。负责数据的可视化操作 基于 ELK Stack 可以构建日志分析平台、数据分析搜...

qq_36697880的博客 485

Ubuntu系统下搭建QtCreator开发环境详细过程(Qt简介;Linux下安装QtCreator;Ubuntu安装后闪退蓝屏的解决方法)

Qt 是一个跨平台的 C++开发库。主要用来开发图形用户界面 (Graphical User Interface,简称 GUI) 程序。Qt 支持的操作系统有很多,例如通用操作系统 Windows、Linux、Unix、智能手机系统Android、ios、WinPhone, 嵌入式系统 QNX、VxWorks 等。

分享学习成长历程,Winter is coming! 8524

Vivado Combinatorial Loop Alert问题 [DRC LUTLP-1]

Vvado综合和布局布线都通过了但是无法生成bit文件,提示Combinatorial Loop Alert,错误如下图。在RTL图中可以看到LUT的输出连接到了输入上,这个就是。在代码中我并未找到导致这种情况发生的地方,如果遇到类似的问题先检查自己的代码是不是存在组合逻辑连接出现了问题,如果没问题再考虑通过设置去解决问题。

伊丽莎白的学习之路 6030

ELK+Kafka学习笔记之搭建ELK+Kafka日志收集系统集群

0x00 概述 关于如何搭建ELK部分,请参考这篇文章,https://www.cnblogs.com/JetpropelledSnake/p/9893566.html。 该篇用户为非root,使用用户为“elk”。 基于以前ELK架构的基础,结合Kafka队列,实现了ELK+Kafka集群,整体架构如下: # 1. 两台es组成es集群;( 以下对elasti...

dengxiangbao3167的博客 581

STM32F0实现数字化SPWM纯正弦波逆变器

这个没啥好说的,搭电路的事。其核心思想是两边桥臂分别由两个180度相位差的正弦波与三角载波比较来控制,优点是在开关器件工作频率一样的情况下,输出PWM频率是单极性SPWM的2倍,能够明显减少谐波,因此只需要相对较小的电感和电容滤波器件就可以起到很好的滤波效果,提升了系统的性能,也精简了系统体积,降低了成本。而双极性pwm则是在整个正弦周期内,四只管子都在高频开关状态工作,对角线上的管子一起导通,另一对角线上管子互补导通,实际上只需要一路互补的PWM控制,负载上电压在正电压和负电压之间切换,不出现0v。

forlifefor的专栏 1万+

ELK 学习笔记之 elasticsearch环境搭建

ELK概述: ElasticSearch是个开源分布式搜索引擎,它的特点有:分布式,零配置,自动发现,索引自动分片,索引副本机制,restful风格接口,多数据源,自动搜索负载等 Logstash是一个完全开源的工具,它可以对你的日志进行收集、分析,并将其存储供以后使用 Kibana 是一个开源和免费的工具,它可以为 Logstash 和 ElasticSearch 提供的日志...

baguashenp74070的博客 147

激光雷达与相机外参标定(附open3d python代码)

现在的激光雷达与相机的标定程序基本都是Ubuntu框架下面的,并且都是C++代码,需要安装的依赖也比较复杂,于是自己写了一个python版本的标定程序,依赖非常简单,Windows系统也可以运行。我这里用的大疆的雷达,点比较密集,更容易用我这种方法标定,旋转的16,32线的雷达也可以用这种方法标定,只是标定点会相对难选取一些。2 手动在点云上选取N个标定点(每个点都对应图像上的点,顺序也要一致)3 通过PNP方法计算出二者的旋转投影矩阵,也就是外参矩阵。1 手动在图像上面选取N个标定点。

三维点云技术探索 3411

如何使用Agent框架来模拟群体智能?

Agent 框架作为人工智能领域的重要工具,可以模拟复杂的群体智能行为,广泛应用于社会科学、经济学和行为学等领域。

333

elk 搭建 以及输出系统日志 学习笔记

转载:http://www.cnblogs.com/zhenyuyaodidiao/p/4948000.html 思路如下: 1.安装 jdk 2.安装 elasticsearch 设置开机自启动开放防火墙的端口 防火墙重启 3.安装 kibana编辑kibana服务设置开机自启动开放防火墙的端口为5601端口添加80端口的映射(这样在浏览器中就可以不用输...

amygukg6872的博客 365

华为od 面试八股文_Spring_03_含答案

控制反转IOC是一个很大的概念,可以用不同的方式来实现。其主要实现方式有两种:依赖注入和依赖查找依赖注入;

MISAYAONE的博客 2335

ELK学习笔记之CentOS 7下ELK(6.2.4)++LogStash+Filebeat+Log4j日志集成环境搭建

0x00简介 现在的公司由于绝大部分项目都采用分布式架构,很早就采用ELK了,只不过最近因为额外的工作需要,仔细的研究了分布式系统中,怎么样的日志规范和架构才是合理和能够有效提高问题排查效率的。 经过仔细的分析和研究,确定下面的架构应该是比较合理的之一(Filebeat也支持直接写到ES),如果可以的话,Filebeat也可以不直接连到Logstash,先写到kafka,然后...

dengxiangbao3167的博客 730

乐企归集能力说明文档V2.0006

纳税人销售货物、提供服务开具的增值税发票及购进货物、接受服务取得的增值税发票、海关缴款书(含出口转内销证明)、代扣代缴完税凭证,可以通过本能力进行归集。纳税人可将本能力中的各类规则和接口嵌入本单位信息化系统中(如:销售、报销、财务等),实现发票自动化归集,便于纳税人完成发票入账、抵扣、退税以及代办退税等操作,有效提升涉税业务办理效率。

记录点滴 572

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

徒手从零搭建一套ELK日志平台

日志分析是运维工程师解决系统故障,发现问题的主要手段日志主要包括系统日志、应用程序日志和安全日志系统运维和开发人员可以通过日志了解服务器软硬件信息、检查配置过程中的错误及错误发生的原因经常分析日志可以了解服务器的负荷,性能安全性,从而及时采取措施纠正错误ELK是一个开源的数据分析平台,由三个开源项目Elasticsearch、Logstash和Kibana组成,因此被称为ELKELK主要用于处理和分析大量的日志数据,支持实时搜索、数据可视化和分析。

深入Java世界:探索编程之美与技术深度 3375

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

徒手从零搭建一套ELK日志平台(万字教程)

日志分析是运维工程师解决系统故障,发现问题的主要手段日志主要包括系统日志、应用程序日志和安全日志系统运维和开发人员可以通过日志了解服务器软硬件信息、检查配置过程中的错误及错误发生的原因经常分析日志可以了解服务器的负荷,性能安全性,从而及时采取措施纠正错误ELK是一个开源的数据分析平台,由三个开源项目Elasticsearch、Logstash和Kibana组成,因此被称为ELKELK主要用于处理和分析大量的日志数据,支持实时搜索、数据可视化和分析。

lingqu+wx bjmsb06 2706

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

使用 Docker 搭建 ELK 环境

本文使用「署名 4.0 国际 (CC BY 4.0)」许可协议,欢迎转载、或重新修改使用,但需要注明来源。 署名 4.0 国际 (CC BY 4.0) 本文作者: 苏洋 创建时间: 2020年05月04日 统计字数: 12679字 阅读时间: 26分钟阅读 本文链接: https://soulteary.com/2020/05/04/use-docker-to-build-elk-environm...

折腾技术 7257

实战elk搭建

一、ELK分析 对于ELK,主要是分为Elastic Search、Logstash和Kibana三部分:其中Logstash作为日志的汇聚,可以通过input、filter、output三部分,把日志收集、过滤、输出到Elastic Search中(也可以输出到文件或其他载体);Elastic Search作为开源的分布式引擎,提供了搜集、分析、存储数据的功能,采用的是restful接口的风格;Kibana则是作为Elastic Search分析数据的页面展示,可以进行对日志的分析、汇总...

weixin_48687824的博客 1万+

ELK 搭建 & 日志集成

在centos7上成功搭建了ELK并且正常收集到了来自微服务的日志,以及通过kibana进行正常查询。计划下一篇写ELK和skywalking链路跟踪的集成。

2401_87705025的博客 1305

ELK搭建教程

ELK就是ElasticSearch + LogStash + Kibana,公司一直在使用ELK进行日志收集可视化,感觉ELK是一套十分有用的工具,为了了解ELK的原理,熟悉ELK操作,准备自己在测试服务器上部署一套ELK系统 1. LogStash 它可以流放到各自的服务器上收集Log日志,通过内置的ElasticSearch插件解析后输出到ES中。 2.ElasticSearch 这是...

slibra_L的博客 2674
上一篇: Center OS 上传文件遇到的坑 The temporary upload location ***is not valid
下一篇: Linux命令学习笔记
卜夫
博客等级 码龄9年 0粉丝 17原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值