kubeadmin安装k8s集群

Kubernetes(k8s)超详细的安装步骤 验证:kubectl get node。 阅读详情

目录

一 、环境部署

1、服务器规划

2、环境准备

二、所有节点安装docker

1、配置yum源,安装docker

2、配置daemon.json文件

三、所有节点安装kubeadm、kubelet 和kubectl 

四、部署k8s集群

1、查看初始化需要的镜像

2、导入镜像

3、初始化kubeadm

3.1 方法一:通过修改配置文件初始化

3.2 方法二:命令行

五、所有节点部署网络插件flannel

1、部署flannel

1.1 方法一

1.2 方法二  

2、测试

六、安装dashboard

1、所有节点安装dashboard

2、测试

七 安装Harbor私有仓库

1、harbor 节点环境准备

2、安装 Harbor

3、生成证书

4、登录测试

4.1 浏览器登录

4.2 在任意node接点上登录

5、上传镜像

6、拉取镜像

八、发布服务

1、发布服务

2、测试

2.1 访问测试

2.2  使用ipvsadm 查看策略

3、在线修改资源配置

3.1 修改配置

3.2 访问测试

九、内核参数优化


一 、环境部署

1、服务器规划

角色ip服务
master(2c/4G ,cpu核心数要求大于2)192.168.157.10docker,kubeadm,kubelet,kubectl,flannel
node01( 2c /2G)192.168.157.45docker,kubeadm,kubelet,kubectl,flannel
node02 (2c/2G)192.168.157.50docker,kubeadm,kubelet,kubectl,flannel
Harbor 节点(hub.com)192.168.157.100docker ,docker-Compose,harbor-offline-v1.2.2

2、环境准备

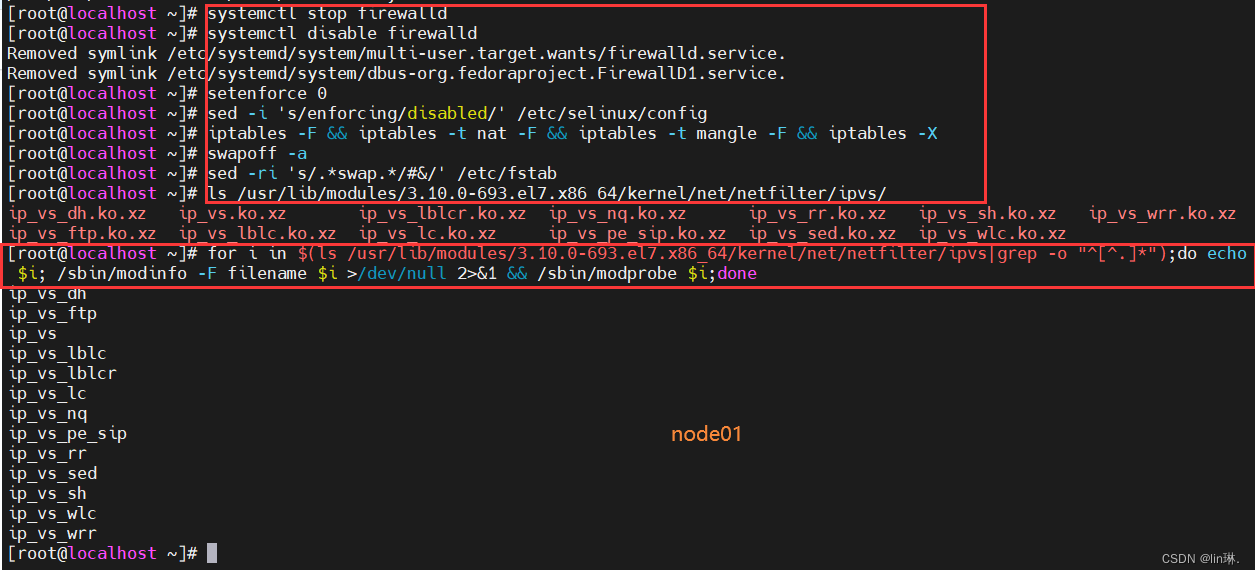
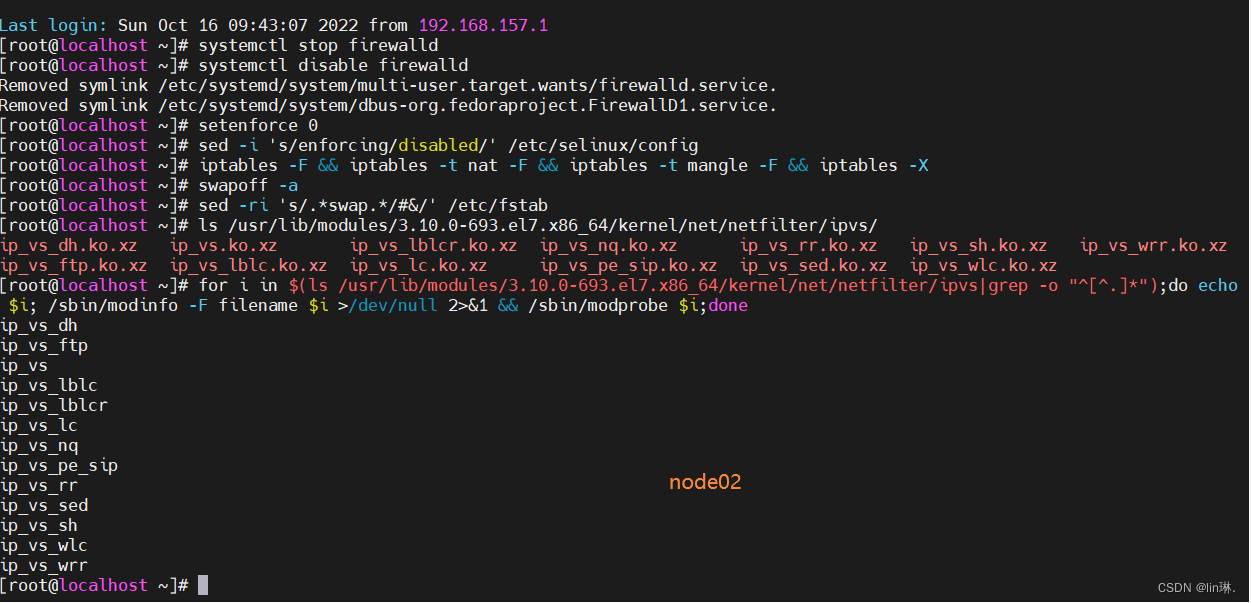
#关闭firewalld防火墙和selinux
systemctl stop firewalld
systemctl disable firewalld
setenforce 0
sed -i 's/enforcing/disabled/' /etc/selinux/config

#清空iptables 规则(不关闭则报错)
iptables -F && iptables -t nat -F && iptables -t mangle -F && iptables -X

#关闭swap分区(不关闭则报错)
swapoff -a
sed -ri 's/.*swap.*/#&/' /etc/fstab

#加载ip_vs模块(一定要加载,不加载不能进行转发)
for i in $(ls /usr/lib/modules/$(uname -r)/kernel/net/netfilter/ipvs|grep -o "^[^.]*");do echo $i; /sbin/modinfo -F filename $i >/dev/null 2>&1 && /sbin/modprobe $i;done
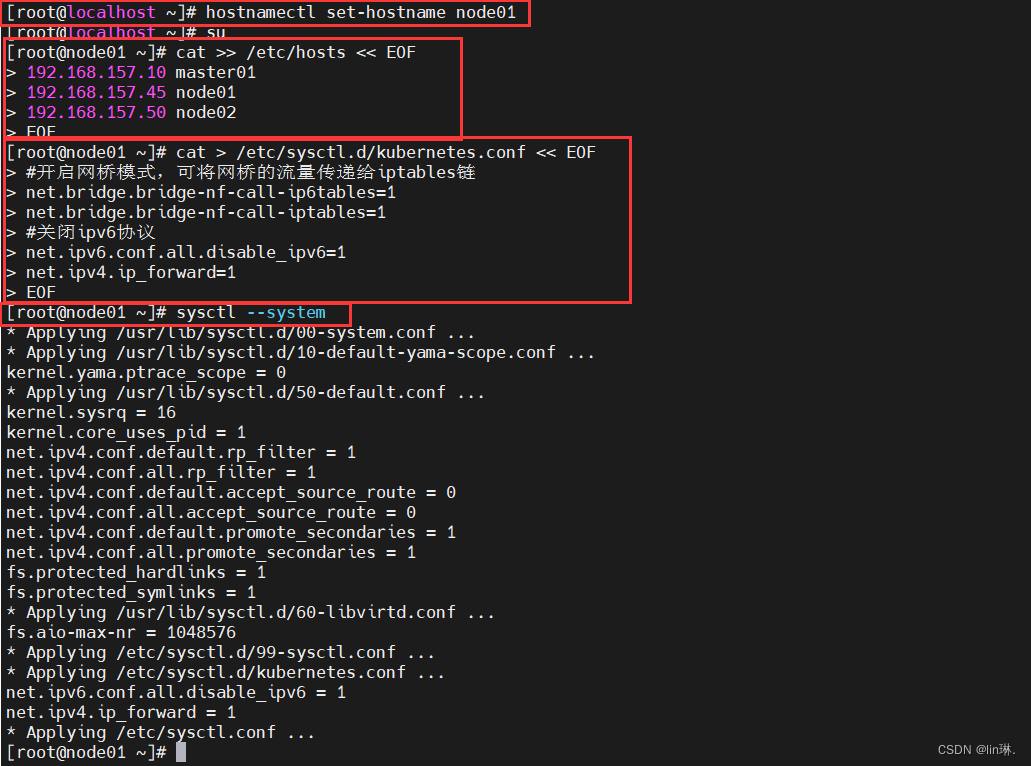
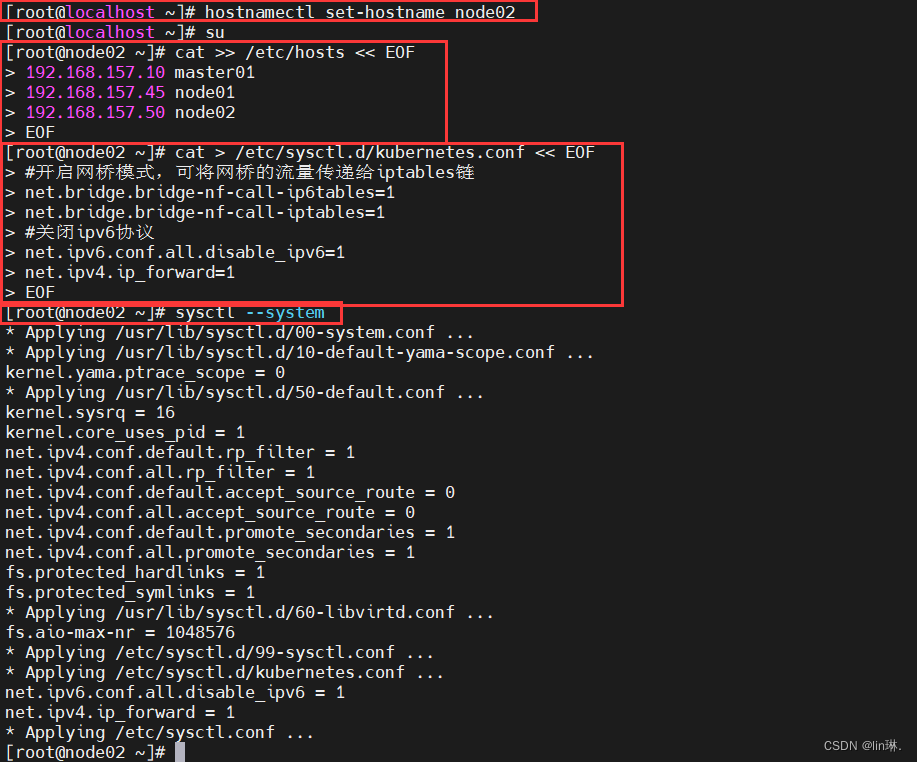
#各自节点修改主机名
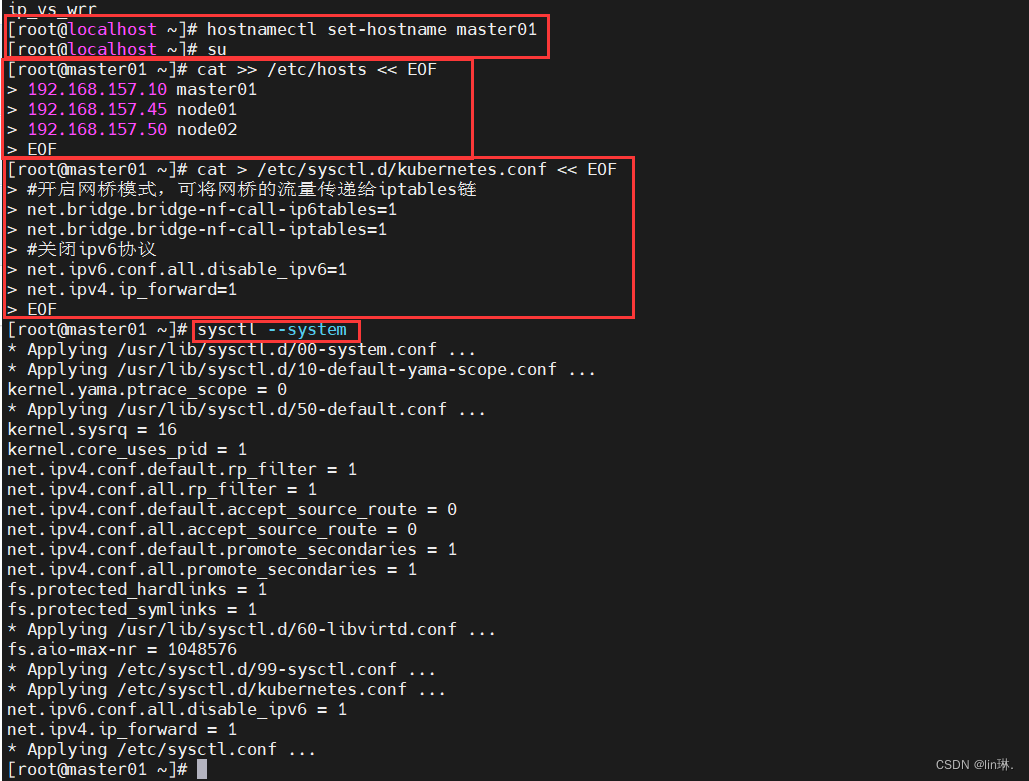
hostnamectl set-hostname master01
hostnamectl set-hostname node01
hostnamectl set-hostname node02
#所有节点修改/etc/hosts文件
cat >> /etc/hosts << EOF
192.168.157.10 master01
192.168.157.45 node01
192.168.157.50 node02
EOF
#所有节点调整内核参数
cat > /etc/sysctl.d/kubernetes.conf << EOF
#开启网桥模式,可将网桥的流量传递给iptables链
net.bridge.bridge-nf-call-ip6tables=1
net.bridge.bridge-nf-call-iptables=1
#关闭ipv6协议
net.ipv6.conf.all.disable_ipv6=1
net.ipv4.ip_forward=1
EOF

#加载参数
sysctl --system  
二、所有节点安装docker

1、配置yum源,安装docker

#安装docker 需要在线源.需要把官方自带的yum 源启用
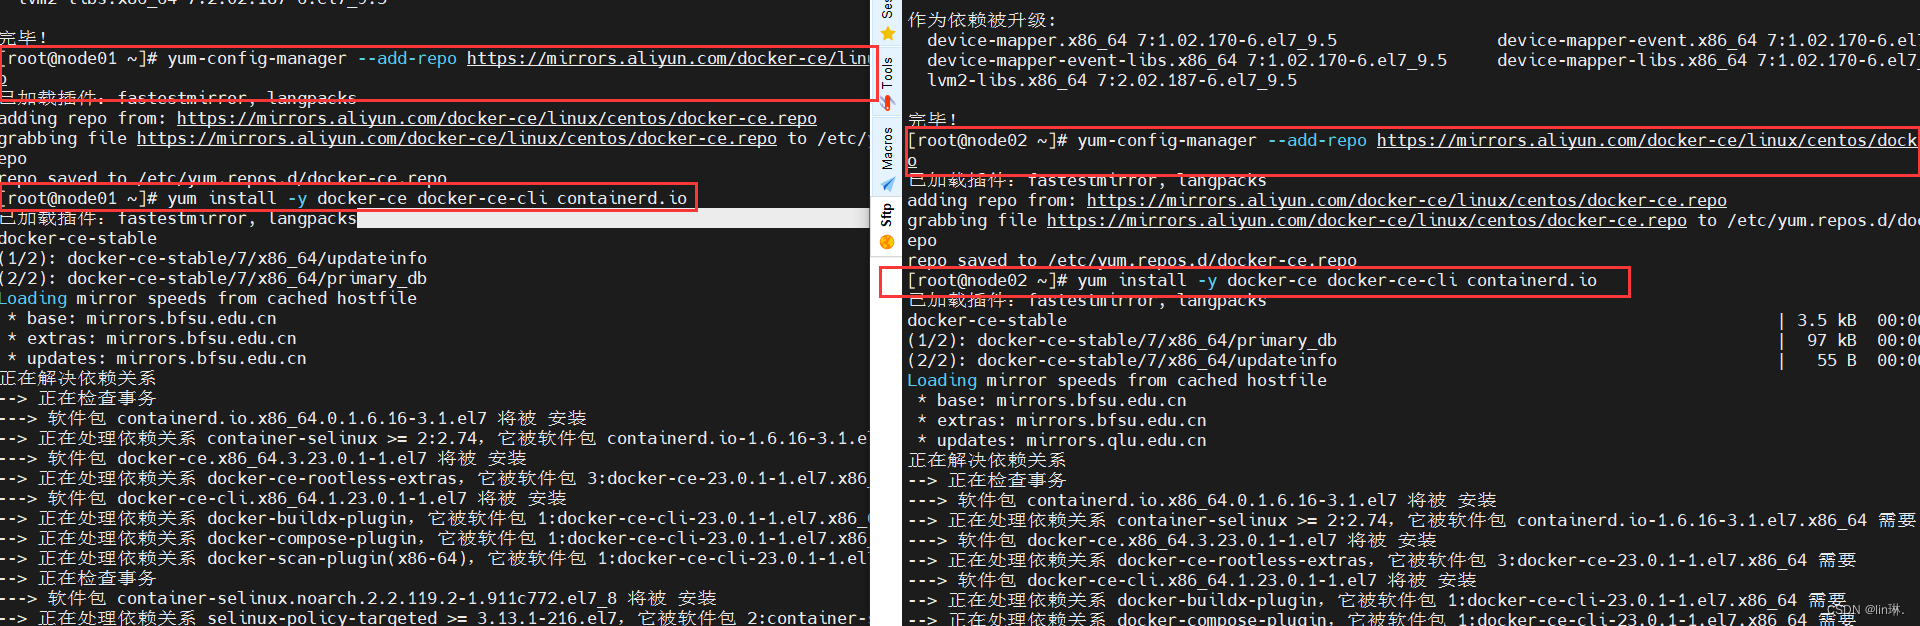
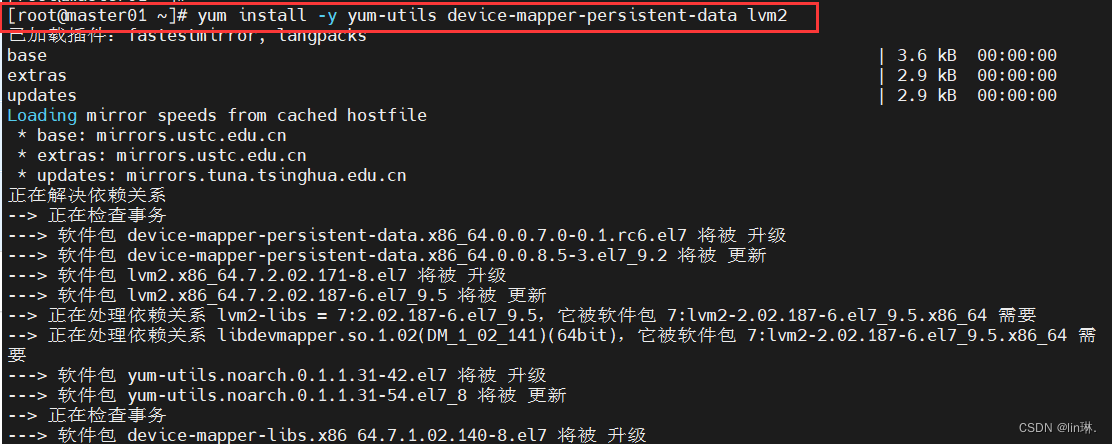
yum install -y yum-utils device-mapper-persistent-data lvm2 
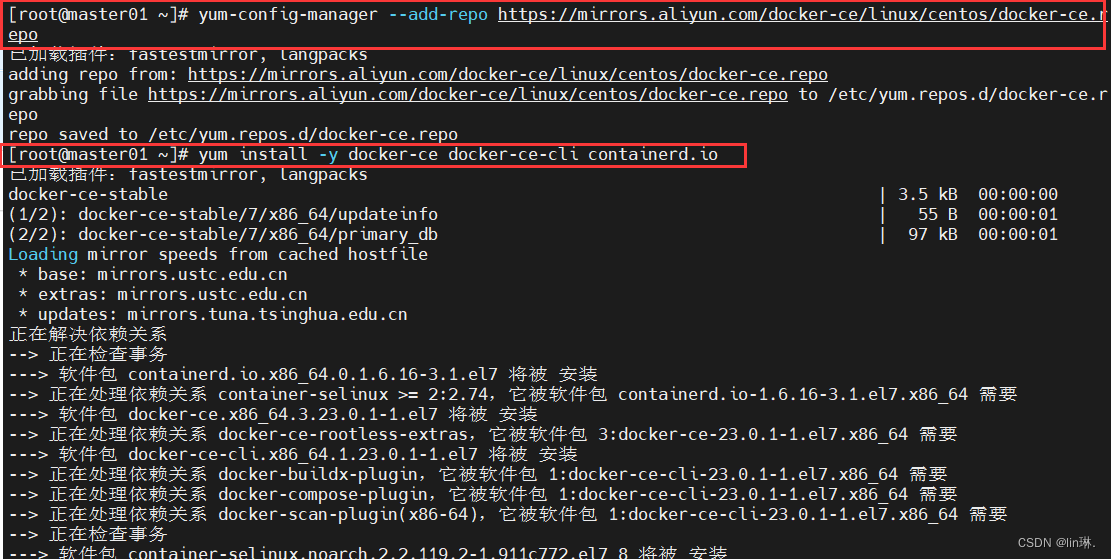
yum-config-manager --add-repo https://mirrors.aliyun.com/docker-ce/linux/centos/docker-ce.repo 
yum install -y docker-ce docker-ce-cli containerd.io

第一个安装的是依赖包
第二个安装的是docker中的源
第三个安装的是社区版的docker
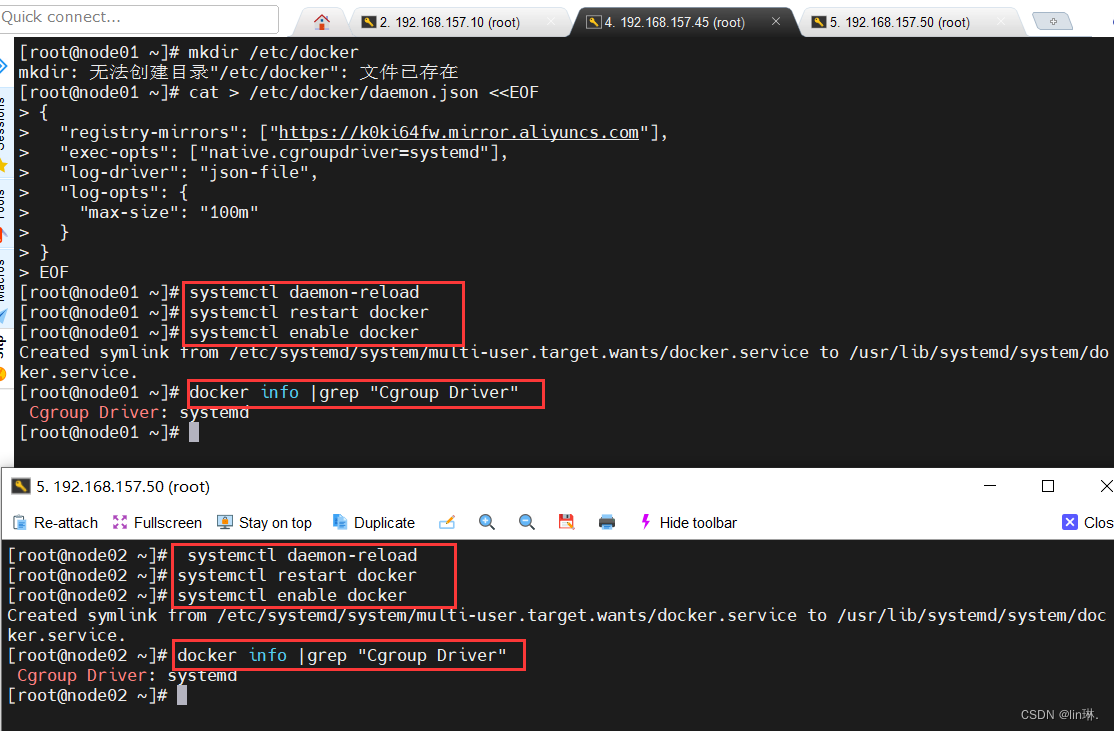
2、配置daemon.json文件

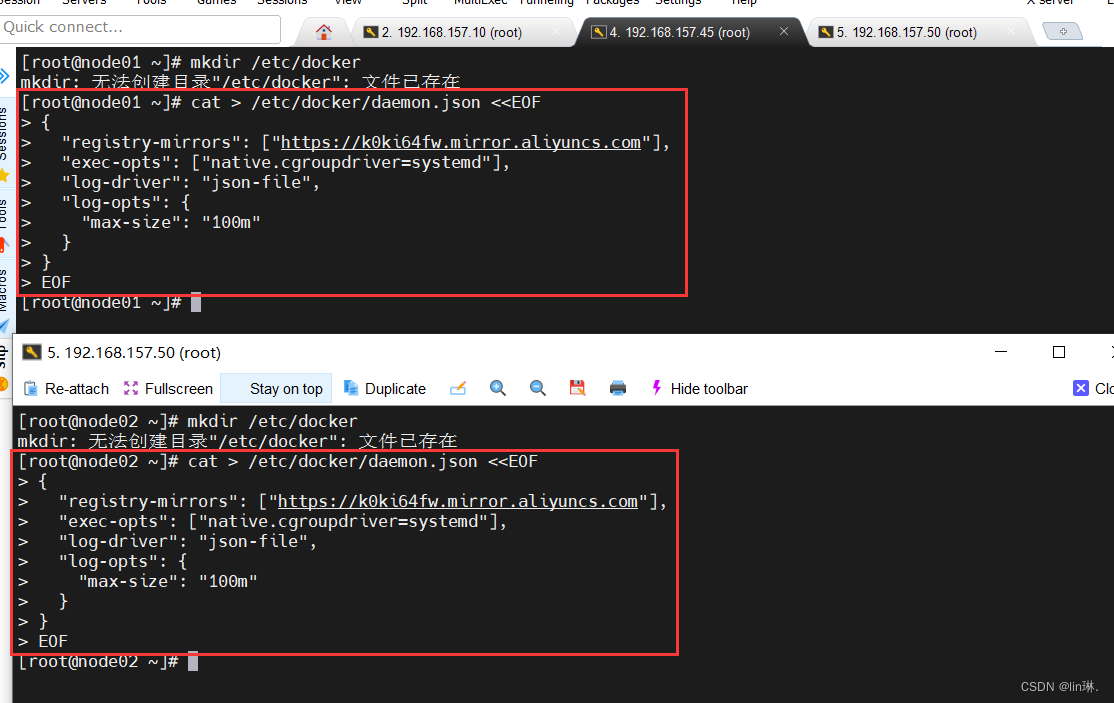
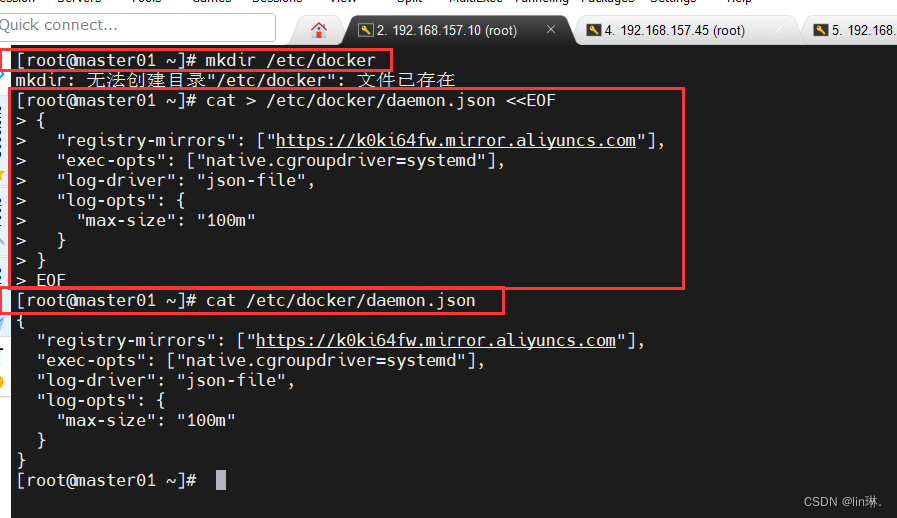
mkdir /etc/docker
cat > /etc/docker/daemon.json <<EOF
{
  "registry-mirrors": ["https://k0ki64fw.mirror.aliyuncs.com"],   #指向阿里源
  "exec-opts": ["native.cgroupdriver=systemd"],
  "log-driver": "json-file",
  "log-opts": {
    "max-size": "100m"                                           #这四行是日志大小
  }
}
EOF

registry-mirrors:配置镜像加速地址

  • 阿里云的镜像加速: 控制台---->在产品与镜像服务搜索容器镜像服务----> 镜像工具------>镜像加速器

exec-opts:

  • 使用Systemd管理的Cgroup来进行资源控制与管理,因为相对Cgroupfs而言,Systemd限制CPU、内存等资源更加简单和成熟稳定。

log-driver ; log-opts

  • 日志使用json-file格式类型存储,大小为100M,保存在/var/log/containers目录下,方便ELK等日志系统收集和管理日志。

        使用systemd管理的Cgroup来进行资源控制与管理,因为相对Cgroupfs而言,Systemd限制CPU、内存等资源更加简单和成熟稳定。

        日志使用json-file格式类型存储,大小为100M,保存在/var/log/containers目录下,方便ELK等日志系统收集和管理日志。
-----------------------------------------------------------------

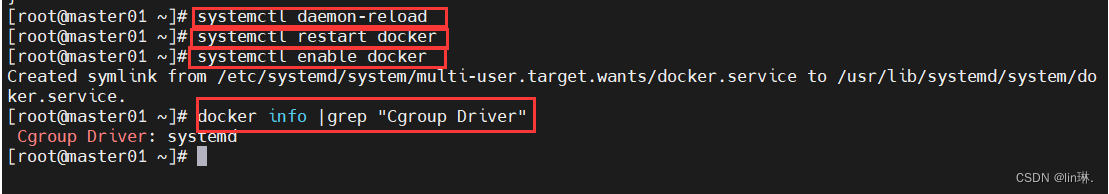
systemctl daemon-reload
systemctl restart docker.service
systemctl enable docker.service 

docker info | grep "Cgroup Driver"
三、所有节点安装kubeadm、kubelet 和kubectl 

#配置kubernetes源
cat > /etc/yum.repos.d/kubernetes.repo << EOF
[kubernetes]
name=Kubernetes
baseurl=https://mirrors.aliyun.com/kubernetes/yum/repos/kubernetes-el7-x86_64
enabled=1
gpgcheck=0
repo_gpgcheck=0
gpgkey=https://mirrors.aliyun.com/kubernetes/yum/doc/yum-key.gpg https://mirrors.aliyun.com/kubernetes/yum/doc/rpm-package-key.gpg
EOF

#下载
yum install -y kubelet-1.20.11 kubeadm-1.20.11 kubectl-1.20.11

#设置开机自启kubelet
systemctl enable kubelet.service

#K8S通过kubeadm安装出来以后都是以Pod方式存在,即底层是以容器方式运行,所以kubelet必须设置开机自启

node01和node02的操作与master01的操作一致

四、部署k8s集群

1、查看初始化需要的镜像

#查看初始化需要的镜像
kubeadm config images list

2、导入镜像

#在master节点上传v1.20.11.zip压缩包至/opt目录
unzip v1.20.11.zip -d /opt/k8s
cd /opt/k8s/v1.20.11
for i in $(ls *.tar); do docker load -i $i; done

#复制镜像和脚本到node节点,并在node节点上执行脚本加载镜像文件
scp -r /opt/k8s root@node01:/opt
scp -r /opt/k8s root@node02:/opt

3、初始化kubeadm

3.1 方法一:通过修改配置文件初始化

#master节点上执行

#生成kubeadm的配置模板
kubeadm config print init-defaults > /opt/kubeadm-config.yaml

cd /opt/

vim kubeadm-config.yaml
......
11 localAPIEndpoint:
12   advertiseAddress: 192.168.157.10     #指定master节点的IP地址
13   bindPort: 6443
......
34 kubernetesVersion: v1.20.11           #指定kubernetes版本号
35 networking:
36   dnsDomain: cluster.local
37   podSubnet: "10.244.0.0/16"
#指定pod网段,10.244.0.0/16用于匹配flannel默认网段
38   serviceeSubnet: 10.96.0.0/16        #指定service网段
39 scheduler: {}
#末尾再添加以下内容
---
apiVersion: kubeproxy.config.k8s.io/vlalphal
kind: KubeProxyConfiguration
mode: ipvs                                      #把默认的kube-proxy调度方式改为ipvs模式

kubeadm init --config=kubeadm-config.yaml --upload-certs | tee kubeadm-init.log
#--experimental-upload-certs  参数可以在后续执行加入节点时自动分发证书文件,K8S
V1.16版本开始替换为 --upload-certs
#tee kubeadm-init.log 用以输出日志


//查看 kubeadm-init 日志
less kubeadm-init.log

//kubernetes配置文件目录
ls /etc/kubernetes/

//存放ca等证书和密码的目录
ls /etc/kubernetes/pki

3.2 方法二:命令行

kubeadm init \
--apiserver-advertise-address=192.168.157.10 \
--image-repository registry.aliyuncs.com/google_containers \
--kubernetes-version=v1.20.11 \
--service-cidr=10.96.0.0/16 \
--pod-network-cidr=10.244.0.0/16
--token-ttl=0

初始化集群需使用kubeadm init命令,可以指定具体参数初始化,也可以指定配置文件初始化。
可选参数:
--apiserver-advertise-address:apiserver通告给其他组件的IP地址,一般应该为Master节点的用于集群内部通信的IP地址,0.0.0.0表示节点上所有可用地址
--apiserver-bind-port:apiserver的监听端口,默认是6443
--cert-dir:通讯的ssl证书文件,默认/etc/kubernetes/pki
--control-plane-endpoint:控制台平面的共享终端,可以是负载均衡的ip地址或者dns域名,高可用集群时需要添加
--image-repository:拉取镜像的镜像仓库,默认是k8s.gcr.io
--kubernetes-version:指定kubernetes版本
--pod-network-cidr:pod资源的网段,需与pod网络插件的值设置一致。通常,Flannel网络插件的默认为10.244.0.0/16,Calico插件的默认值为192.168.0.0/16;
--service-cidr:service资源的网段
--service-dns-domain:service全域名的后缀,默认是cluster.local

--token-ttl: 默认token的有效期为24小时,如果不想过期,可以加上:--token-ttl=0 这个参数 

-----------------------------------------------------------------

方法二初始化后需要修改kube-proxy的configmap,开启ipvs

kubectl edit cm kube-proxy -n=kube-system

修改mode: ipvs

//设定kubect1kubectl需经山API server认证及授权后方能执行相应的管理操作,kubeadm部署的集群为其生成了一个具有管理员权限的认证配置文件 /etc/kubernetes/admin,conf,它可由kubectl 通过默认的“SHOME/.kube/config”的路径进行加载。

mkdir-p SHOME/.kube
cp -i /etc/kubernetes/admin.conf $HOME/.kube/config
chown $(id -u):$(id -g) $HOME/.kube/config


#需要修改 kube-proxy 的 configmap,开启 ipvs
kubectl edit cm kube-proxy -n=kube-system
修改mode: ipvs

--------------------------------------------------

提示:
......
Your Kubernetes control-plane has initialized successfully!

To start using your cluster, you need to run the following as a regular user:

  mkdir -p $HOME/.kube
  sudo cp -i /etc/kubernetes/admin.conf $HOME/.kube/config
  sudo chown $(id -u):$(id -g) $HOME/.kube/config

Alternatively, if you are the root user, you can run:

  export KUBECONFIG=/etc/kubernetes/admin.conf

You should now deploy a pod network to the cluster.
Run "kubectl apply -f [podnetwork].yaml" with one of the options listed at:
  https://kubernetes.io/docs/concepts/cluster-administration/addons/

Then you can join any number of worker nodes by running the following on each as root:

kubeadm join 192.168.10.19:6443 --token wfjo7j.baa0aheyw39w3m7h \
    --discovery-token-ca-cert-hash sha256:77100ff66b20100cbd9f1c289788e43aee69c5b4e24cc2c74c2e5d634a074fdc 

----------------------------------------------------------
//如果 kubectl get cs 发现集群不健康,更改以下两个文件

vim /etc/kubernetes/manifests/kube-scheduler.yaml

vim /etc/kubernetes/manifests/kube-controller-manager.yaml

#修改如下内容

把--bind-address=127.0.0.1变成--bind-address=192.168.157.10

#修改成k8s的控制节点master01的ip

把httpGet:字段下的hosts由127.0.0.1变成192.168.157.10 (有两处)
#- --port=0                                   # 搜索port=0,把这一行注释掉

systemctl restart kubelet

五、所有节点部署网络插件flannel

1、部署flannel

1.1 方法一

#所有节点上传flannel镜像 flannel.tar 到 /opt 目录,master节点上传 kube-flannel.yml 文件
ls /opt/flannel.tar
cd /opt
docker load < flannel.tar


#在 master 节点创建 flannel 资源
kubectl apply -f kube-flannel.yml 

1.2 方法二  

#master 执行
kubectl apply -f https://raw.githubusercontent.com/coreos/flannel/master/Documentation/kube-flannel.yml

2、测试

#在master节点查看节点状态(需要等几分钟)
kubectl get nodes

#master节点上
kubectl get pods -n kube-system

#测试 pod 资源创建
kubectl create deployment nginx --image=nginx
#查看资源
kubectl get pods -o wide

#暴露端口提供服务
kubectl expose deployment nginx --port=80 --type=NodePort

kubectl get svc

//测试访问 
curl http://node01:32404

查看某个节点信息

六、安装dashboard

1、所有节点安装dashboard

//在 master01 节点上操作
#上传 recommended.yaml 文件到 /opt/k8s 目录中
cd /opt/k8s
vim recommended.yaml
#默认Dashboard只能集群内部访问,修改Service为NodePort类型,暴露到外部:
kind: Service
apiVersion: v1
metadata:
  labels:
    k8s-app: kubernetes-dashboard
  name: kubernetes-dashboard
  namespace: kubernetes-dashboard
spec:
  ports:
    - port: 443
      targetPort: 8443
      nodePort: 30001     #添加
  type: NodePort          #添加
  selector:
    k8s-app: kubernetes-dashboard
	
kubectl apply -f recommended.yaml

#创建service account并绑定默认cluster-admin管理员集群角色
kubectl create serviceaccount dashboard-admin -n kube-system
kubectl create clusterrolebinding dashboard-admin --clusterrole=cluster-admin --serviceaccount=kube-system:dashboard-admin
kubectl describe secrets -n kube-system $(kubectl -n kube-system get secret | awk '/dashboard-admin/{print $1}')


#使用输出的token登录Dashboard
https://NodeIP:30001

2、测试

七 安装Harbor私有仓库

1、harbor 节点环境准备

#修改主机名
hostnamectl set-hostname hub.com


#关闭firewalld防火墙和selinux
systemctl stop firewalld
systemctl disable firewalld
setenforce 0
sed -i 's/enforcing/disabled/' /etc/selinux/config

#所有节点加上主机名映射
echo '192.168.157.100 hub.com' >> /etc/hosts
cat >> /etc/hosts << EOF
192.168.157.10 master01
192.168.157.45 node01
192.168.157.50 node02
EOF

#harboe节点安装docker
yum install -y yum-utils device-mapper-persistent-data lvm2 
yum-config-manager --add-repo https://mirrors.aliyun.com/docker-ce/linux/centos/docker-ce.repo 
yum install -y docker-ce docker-ce-cli containerd.io


mkdir /etc/docker

#所有 node 节点都修改 docker 配置文件,加上私有仓库配置
cat > /etc/docker/daemon.json <<EOF
{
  "registry-mirrors": ["https://6ijb8ubo.mirror.aliyuncs.com"],
  "exec-opts": ["native.cgroupdriver=systemd"],
  "log-driver": "json-file",
  "log-opts": {
    "max-size": "100m"
  },
  "insecure-registries": ["https://hub.com"]
}
EOF

systemctl daemon-reload
systemctl restart docker

2、安装 Harbor

#上传 harbor-offline-installer-v1.2.2.tgz 和 docker-compose 文件到 /opt 目录
cd /opt
cp docker-compose /usr/local/bin/
chmod +x /usr/local/bin/docker-compose

tar zxvf harbor-offline-installer-v1.2.2.tgz
cd harbor/
vim harbor.cfg
5//  hostname = hub.com
9//  ui_url_protocol = https
24// ssl_cert = /data/cert/server.crt
25// ssl_cert_key = /data/cert/server.key
59// harbor_admin_password = Harbor12345

3、生成证书

mkdir -p /data/cert
cd /data/cert
#生成私钥
openssl genrsa -des3 -out server.key 2048
输入两遍密码:123456

#生成证书签名请求文件
openssl req -new -key server.key -out server.csr
输入私钥密码:123456
输入国家名:CN
输入省名:BJ
输入市名:BJ
输入组织名:KGC
输入机构名:KGC
输入域名:hub.com
输入管理员邮箱:admin@kgc.com
其它全部直接回车

#查看证书
cat server.csr

#备份私钥
cp server.key server.key.org


#清除私钥密码
openssl rsa -in server.key.org -out server.key
输入私钥密码:123456

#签名证书
openssl x509 -req -days 1000 -in server.csr -signkey server.key -out server.crt

chmod +x /data/cert/*

cd /opt/harbor/
./install.sh

4、登录测试

4.1 浏览器登录

浏览器访问:https://hub.com ,或则和https://192.168.23.10
用户名:admin
密码:Harbor12345

4.2 在任意node接点上登录

docker login -u admin -p Harbor12345 https://hub.com

5、上传镜像

docker tag nginx:latest hub.com/library/nginx:v1
docker push hub.com/library/nginx:v1

docker tag nginx:latest hub.com/library/test_nginx:test
docker push hub.com/library/test_nginx:test


#登录浏览器刷新查看
https://192.168.23.10

6、拉取镜像

#先在master节点删除创建的nginx资源
kubectl delete deployment nginx

kubectl get all
#使用私有仓库里的镜像创建资源
kubectl run nginx-deployment --image=hub.com/library/nginx:v1 --port=80 --replicas=3
 
 kubectl get pods

##
--image 指定镜像
--port 指定pod的端口号
--replicas 指定副本数量

八、发布服务

1、发布服务

 #先查看资源名
 kubectl  get all
kubectl  expose  deploy nginx-deployment --port=30000 --target-port=80

2、测试

2.1 访问测试

#在命令行访问cluster ip +端口 (多访问几次)
curl http://10.96.219.250:30000

2.2  使用ipvsadm 查看策略

#安装工具
yum install ipvsadm -y

#查看策略
ipvsadm -Ln 


kubectl  get pods -o wide

3、在线修改资源配置

3.1 修改配置

#使用kubectl edit 在线膝盖资源配置
kubectl edit svc nginx-deployment

# Please edit the object below. Lines beginning with a '#' will be ignored,
# and an empty file will abort the edit. If an error occurs while saving this file will be
# reopened with the relevant failures.
#
apiVersion: v1
kind: Service
metadata:
  creationTimestamp: "2023-02-14T17:15:42Z"
  labels:
    app: nginx-zz
  name: nginx-zz
  namespace: default
  resourceVersion: "60554"
  uid: b92f4b8a-65b1-4548-8196-c9fbf33b5e50
spec:
  clusterIP: 10.96.219.250
  clusterIPs:
  - 10.96.219.250
  ports:
  - port: 30000
    protocol: TCP
    targetPort: 80
  selector:
    app: nginx-zz
  sessionAffinity: None
  type: NodePort
status:
  loadBalancer: {}

3.2 访问测试

#查看service
kubectl  get svc


#浏览器使用node ip +30000端口访问
http://192.168.23.12:30000
http://192.168.23.13:30000


九、内核参数优化

cat > /etc/sysctl.d/kubernetes.conf <<EOF
net.bridge.bridge-nf-call-iptables=1
net.bridge.bridge-nf-call-ip6tables=1
net.ipv4.ip_forward=1
net.ipv4.tcp_tw_recycle=0
vm.swappiness=0									#禁止使用 swap 空间,只有当系统内存不足(OOM)时才允许使用它
vm.overcommit_memory=1							#不检查物理内存是否够用
vm.panic_on_oom=0								#开启 OOM
fs.inotify.max_user_instances=8192
fs.inotify.max_user_watches=1048576
fs.file-max=52706963							#指定最大文件句柄数
fs.nr_open=52706963								#仅4.4以上版本支持
net.ipv6.conf.all.disable_ipv6=1
net.netfilter.nf_conntrack_max=2310720
EOF
使用kubeadmin 部署k8s集群 四.成功搭建一个 Kubernetes 1.28.2 集群,包含以下组件和状态:集群拓扑1 个 Master 节点角色:control-plane2 个 Worker 节点核心组件状态所有节点通过 kubectl get nodes 显示为 Ready。核心 Pod(如 etcd、kube-apiserver、kube-controller-manager、kube-scheduler、CoreDNS)在 kube-system 命名空间中正常运行。容器运行时。 阅读详情

相关推荐

K8S安装部署的详细步骤与注意事项!

k8s是一个多宿主机的容器集群管理软件,编排多台宿主机上的容器,它是一个开源的系统,可以自动部署、扩缩、管理容器的应用程序。本文将为大家详细介绍k8s部署的详细过程与注意事项。

yuer1228的博客 9774

kubeadmin 部署 k8s集群

"registry-mirrors": ["https://你自己阿里加速的地址.mirror.aliyuncs.com"]修改ip地址: vi /etc/sysconfig/network-scripts/ifcfg-ens33。将 /dev/mapper/centos-swap swap swap defaults 0 0 在前面加# 号。配置主机名和IP的host信息,编辑每个节点的/etc/hosts文件,如下。查看运行时容器pod (一个pod里面运行了多个docker容器)

zjymybaby的博客 1219

kubeadmin K8s集群部署安装 以及部署niginx

了解了K8s是个什么以后,我们来看一下k8s的部署。 K8S有几种部署,最简单的就是使用kubeadmin 进行部署,我们可以简单提一下。 kubeadmin 1.找到Kubernetes的官网,点击进入,在documentation页面中找到Try Kubernetes按键进入。 2. 在该界面中找到Hello Minikube ,点击进入。 3. 找到Launch Terminal点击按钮。 等待简单运行之后,输入get pods -n kube-system 如图: 但为了对于k8s有更深入的了解,

Fitz_q的博客 931

centos7中通过kubeadmin安装k8s集群

k8s部署官方提供了kind、minikube、kubeadmin中安装方式。其中minikube安装在之前的文章中已经介绍过,部署比较简单。下面介绍通过kubeadmin部署k8s集群。安装的是1.28.0版本。建议去认真阅读一下官方文档,下面的操作基本是出自官方文档。

qq_22744093的博客 2743

LT9211 单路mipi转双路mipi芯片,方案成熟,提供技术支持

LT9211 单路mipi转双路mipi芯片

TEL15012949045的博客 5030

FPGA时序约束:从时钟树到数据路径的深度解析与优化策略

本文深入解析FPGA时序约束的核心技术与优化策略,涵盖时钟树结构分析、时序报告解读和数据路径优化。重点探讨Vivado工具中的时序约束方法,包括时钟定义、异常约束和物理优化,帮助工程师掌握寄存器级时序分析和系统级协同设计,实现高性能FPGA设计。

u5v6w7的博客 653

K8s-kubeadmin安装K8s集群

4、部署KubernetesNode,将节点加入Kubernetes集群中。5、部署DashboardWeb页面,可视化查看Kubernetes资源。1、在所有节点上安装Docker和kubeadm。6、部署Harbor私有仓库,存放镜像资源。2、部署KubernetesMaster。3、部署容器网络插件。...

nnn717的博客 495

RK3588零拷贝视频流水线实战:用GStreamer+Mpp实现8K硬解与DRM显示

本文深入探讨了在RK3588平台上构建零拷贝视频流水线的工程实践。通过结合GStreamer与MPP,实现了从8K视频硬解到DRM显示的全流程硬件加速,有效解决了高分辨率视频处理中的DDR带宽瓶颈问题。文章详细解析了dma-buf数据流机制、管道构建与性能优化策略,为多路视频并发处理提供了高效的系统架构解决方案。

github5actions的博客 1170

kubeadmin 安装 k8s集群

kubeadmin 安装 k8s集群 目录一 环境部署1.1 服务器规划1.2 环境准备二: 所有节点安装docker2.1 配置yum源,安装docker2.2 配置daemon.json文件三:所有节点安装kubeadm ; kubelet 和kubectl四: 部署k8s集群4.1 查看初始化需要的镜像4.2导入镜像4.3 初始化kubeadm4.3.1 方法一:通过修改配置文件初始化...

知己一语的博客 414

基于电子海图的水面无人艇全局路径规划

Research and Implementation of Global Path Planning for Unmanned Surface Vehicle Based on Electronic Chart (基于电子海图的水面无人艇全局路径规划)   该论文已经在ICMIR2017会议上发表,附上springer的文献地址 Research and Implementation of Gl...

weixin_30797199的博客 1591

Lossless-Claw 插件实战:告别上下文截断,让 OpenClaw 永不遗忘

本文介绍了OpenClaw的Lossless-Claw插件,这是一个基于LCM论文的DAG摘要系统,能有效解决上下文截断问题。文章包含10个部分,从插件原理到实操指南: 核心原理:通过DAG结构持久化存储所有原始消息,将旧消息分块摘要并形成层级结构,保持上下文在模型Token限制内。 性能优势:在OOLONG基准测试中得分74.8,优于Claude Code的70.3,尤其在长上下文场景表现更佳。 功能特点: 提供lcm_grep、lcm_describe等工具主动回忆历史 摘要始终链接回原文,实现真正无损

u014798858的博客 2620

这一篇 K8S(Kubernetes)集群部署 我觉得还可以

Kubernetes 的安装其实并不复杂,因为Kubernetes 属于Google 的产品,都是从Google的官方上进行下载,但是因为网络问题,在国内是没办法连接它的中央仓库进行下载安装包的,只能通过其他的途径进行安装,在国内有四种安装方式

牧小农 1万+

Qt —— 百度地图 - 3、Qt调用高德在线地图功能示例(附源码)

Qt - 地图相关 —— 3、Qt调用高德在线地图功能示例(附源码)

498

【云原生】Kubeadmin安装k8s集群

Kubeadm 是一个提供了 kubeadm init 和 kubeadm join 的工具, 作为创建 Kubernetes 集群的 “快捷途径” 的最佳实践kubeadm 通过执行必要的操作来启动和运行最小可用集群。按照设计,它只关注启动引导,而非配置机器。同样的, 安装各种 “锦上添花” 的扩展,例如 Kubernetes Dashboard、 监控方案、以及特定云平台的扩展,都不在讨论范围内。相反,我们希望在 kubeadm 之上构建更高级别以及更加合规的工具, 理想情况下,

Sp_Tizzy的博客 2305

QMK键盘固件开发零基础教程(2025全新重制版)

《QMK键盘固件开发零基础教程(2025全新重制版)》是一套专为键盘爱好者和开发者设计的全面教程,旨在帮助用户从零基础快速掌握最新的QMK固件开发技术。教程基于2025年最新的QMK版本(0.19.8+),解决了旧版教程中的诸多问题,如概念不清、步骤缺失和代码过时等。新版教程提供了详细的图解、完整的项目源码以及从环境配置到高级功能开发的全流程指导。此外,教程还涵盖了2024年QMK生态的重大变革,包括键码系统的重构、编译工具链的更新以及Config文件格式的改变等。付费版教程额外提供独家内容,如新特性解析、

Despacito0o的博客 1123

授时中心被攻击?Windows 11 电脑时间不准?手把手教您如何更换国内稳定高速的时间服务器(时间服务器整理)

近期授时中心被攻击,时间同步重要性凸显。Windows 11 默认服务器在国内常遇网络问题。本文教你轻松修改时间服务器,选择更稳定、快速的国内优质服务器,彻底解决电脑时间不准的烦恼,让你的系统时间永远精准如一!🚀

XiaoqiangClub的博客 1091

【实战】kubeadmin安装kubernetes集群

kubeadmin安装kubernetes集群

勤于笔记,成于点滴。 846

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

kubeadmin 安装k8s集群

系统设置 CentOS Linux release 7.6.1810 (Core) 修改主机名 vim /etc/hostname k8s-master hostname -F /etc/hostname 设置本地解析 vim /etc/hosts 172.16.227.40 k8s-master 关闭防火墙 systemctl disable firewall...

weixin_30745553的博客 348

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

深度学习工具包 DeepLearningToolbox

深度学习工具包Deprecation notice.-----This toolbox is outdated and no longer maintained.There are much better tools available for deep learning than this toolbox, e.g. [Theano](http://deeplearning.net/software/theano/), [torch](http://torch.ch/) or [tensorflow](http://www.tensorflow.org/)I would suggest you use one of the tools mentioned above rather than use this toolbox.Best, Rasmus.DeepLearnToolbox================A Matlab toolbox for Deep Learning.Deep Learning is a new subfield of machine learning that focuses on learning deep hierarchical models of data.It is inspired by the human brain's apparent deep (layered, hierarchical) architecture.A good overview of the theory of Deep Learning theory is[Learning Deep Architectures for AI](http://www.iro.umontreal.ca/~bengioy/papers/ftml_book.pdf)For a more informal introduction, see the following videos by Geoffrey Hinton and Andrew Ng.* [The Next Generation of Neural Networks](http://www.youtube.com/watch?v=AyzOUbkUf3M) (Hinton, 2007)* [Recent Developments in Deep Learning](http://www.youtube.com/watch?v=VdIURAu1-aU) (Hinton, 2010)* [Unsupervised Feature Learning and Deep Learning](http://www.youtube.com/watch?v=ZmNOAtZIgIk) (Ng, 2011)If you use this toolbox in your research please cite [Prediction as a candidate for learning deep hierarchical models of data](http://www2.imm.dtu.dk/pubdb/views/publication_details.php?id=6284)```@MASTERSTHESIS\{IMM2012-06284, author = "R. B. Palm", title = "Prediction as a candidate for learning deep hierarchical models of data", year = "2012",}```Contact: rasmusbergpalm at gmail dot comDirectories included in the toolbox-----------------------------------`NN/` - A library for Feedforward Backpropagation Neural Networks`CNN/` - A library for Convolutional Neural Networks`DBN/` - A library for Deep Belief Networks`SAE/` - A library for Stacked Auto-Encoders`CAE/` - A library for Convolutional Auto-Encoders`util/` - Utility functions used by the libraries`data/` - Data used by the examples`tests/` - unit tests to verify toolbox is workingFor references on each library check REFS.mdSetup-----1. Download.2. addpath(genpath('DeepLearnToolbox'));Example: Deep Belief Network---------------------```matlabfunction test_example_DBNload mnist_uint8;train_x = double(train_x) / 255;test_x = double(test_x) / 255;train_y = double(train_y);test_y = double(test_y);%% ex1 train a 100 hidden unit RBM and visualize its weightsrand('state',0)dbn.sizes = [100];opts.numepochs = 1;opts.batchsize = 100;opts.momentum = 0;opts.alpha = 1;dbn = dbnsetup(dbn, train_x, opts);dbn = dbntrain(dbn, train_x, opts);figure; visualize(dbn.rbm{1}.W'); % Visualize the RBM weights%% ex2 train a 100-100 hidden unit DBN and use its weights to initialize a NNrand('state',0)%train dbndbn.sizes = [100 100];opts.numepochs = 1;opts.batchsize = 100;opts.momentum = 0;opts.alpha = 1;dbn = dbnsetup(dbn, train_x, opts);dbn = dbntrain(dbn, train_x, opts);%unfold dbn to nnnn = dbnunfoldtonn(dbn, 10);nn.activation_function = 'sigm';%train nnopts.numepochs = 1;opts.batchsize = 100;nn = nntrain(nn, train_x, train_y, opts);[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.10, 'Too big error');```Example: Stacked Auto-Encoders---------------------```matlabfunction test_example_SAEload mnist_uint8;train_x = double(train_x)/255;test_x = double(test_x)/255;train_y = double(train_y);test_y = double(test_y);%% ex1 train a 100 hidden unit SDAE and use it to initialize a FFNN% Setup and train a stacked denoising autoencoder (SDAE)rand('state',0)sae = saesetup([784 100]);sae.ae{1}.activation_function = 'sigm';sae.ae{1}.learningRate = 1;sae.ae{1}.inputZeroMaskedFraction = 0.5;opts.numepochs = 1;opts.batchsize = 100;sae = saetrain(sae, train_x, opts);visualize(sae.ae{1}.W{1}(:,2:end)')% Use the SDAE to initialize a FFNNnn = nnsetup([784 100 10]);nn.activation_function = 'sigm';nn.learningRate = 1;nn.W{1} = sae.ae{1}.W{1};% Train the FFNNopts.numepochs = 1;opts.batchsize = 100;nn = nntrain(nn, train_x, train_y, opts);[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.16, 'Too big error');```Example: Convolutional Neural Nets---------------------```matlabfunction test_example_CNNload mnist_uint8;train_x = double(reshape(train_x',28,28,60000))/255;test_x = double(reshape(test_x',28,28,10000))/255;train_y = double(train_y');test_y = double(test_y');%% ex1 Train a 6c-2s-12c-2s Convolutional neural network %will run 1 epoch in about 200 second and get around 11% error. %With 100 epochs you'll get around 1.2% errorrand('state',0)cnn.layers = { struct('type', 'i') %input layer struct('type', 'c', 'outputmaps', 6, 'kernelsize', 5) %convolution layer struct('type', 's', 'scale', 2) %sub sampling layer struct('type', 'c', 'outputmaps', 12, 'kernelsize', 5) %convolution layer struct('type', 's', 'scale', 2) %subsampling layer};cnn = cnnsetup(cnn, train_x, train_y);opts.alpha = 1;opts.batchsize = 50;opts.numepochs = 1;cnn = cnntrain(cnn, train_x, train_y, opts);[er, bad] = cnntest(cnn, test_x, test_y);%plot mean squared errorfigure; plot(cnn.rL);assert(er<0.12, 'Too big error');```Example: Neural Networks---------------------```matlabfunction test_example_NNload mnist_uint8;train_x = double(train_x) / 255;test_x = double(test_x) / 255;train_y = double(train_y);test_y = double(test_y);% normalize[train_x, mu, sigma] = zscore(train_x);test_x = normalize(test_x, mu, sigma);%% ex1 vanilla neural netrand('state',0)nn = nnsetup([784 100 10]);opts.numepochs = 1; % Number of full sweeps through dataopts.batchsize = 100; % Take a mean gradient step over this many samples[nn, L] = nntrain(nn, train_x, train_y, opts);[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.08, 'Too big error');%% ex2 neural net with L2 weight decayrand('state',0)nn = nnsetup([784 100 10]);nn.weightPenaltyL2 = 1e-4; % L2 weight decayopts.numepochs = 1; % Number of full sweeps through dataopts.batchsize = 100; % Take a mean gradient step over this many samplesnn = nntrain(nn, train_x, train_y, opts);[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.1, 'Too big error');%% ex3 neural net with dropoutrand('state',0)nn = nnsetup([784 100 10]);nn.dropoutFraction = 0.5; % Dropout fraction opts.numepochs = 1; % Number of full sweeps through dataopts.batchsize = 100; % Take a mean gradient step over this many samplesnn = nntrain(nn, train_x, train_y, opts);[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.1, 'Too big error');%% ex4 neural net with sigmoid activation functionrand('state',0)nn = nnsetup([784 100 10]);nn.activation_function = 'sigm'; % Sigmoid activation functionnn.learningRate = 1; % Sigm require a lower learning rateopts.numepochs = 1; % Number of full sweeps through dataopts.batchsize = 100; % Take a mean gradient step over this many samplesnn = nntrain(nn, train_x, train_y, opts);[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.1, 'Too big error');%% ex5 plotting functionalityrand('state',0)nn = nnsetup([784 20 10]);opts.numepochs = 5; % Number of full sweeps through datann.output = 'softmax'; % use softmax outputopts.batchsize = 1000; % Take a mean gradient step over this many samplesopts.plot = 1; % enable plottingnn = nntrain(nn, train_x, train_y, opts);[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.1, 'Too big error');%% ex6 neural net with sigmoid activation and plotting of validation and training error% split training data into training and validation datavx = train_x(1:10000,:);tx = train_x(10001:end,:);vy = train_y(1:10000,:);ty = train_y(10001:end,:);rand('state',0)nn = nnsetup([784 20 10]); nn.output = 'softmax'; % use softmax outputopts.numepochs = 5; % Number of full sweeps through dataopts.batchsize = 1000; % Take a mean gradient step over this many samplesopts.plot = 1; % enable plottingnn = nntrain(nn, tx, ty, opts, vx, vy); % nntrain takes validation set as last two arguments (optionally)[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.1, 'Too big error');```[![Bitdeli Badge](https://d2weczhvl823v0.cloudfront.net/rasmusbergpalm/deeplearntoolbox/trend.png)](https://bitdeli.com/free "Bitdeli Badge")

kubeadmin安装高可用k8s集群

kubeadmin安装高可用k8s集群

hq_bingo的博客 1449

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

实战生产环境:kubeadmin安装1.13.3最新版k8s集群教程

2019年3月6日:出版安装kubeadmin部署k8s集群教程 本次安装采用kubeadmin ! 安装的k8s版本为1.13.3版,是当前最新版本! 本篇文章,所使用的任何镜像和yaml我都会发一个网盘链接,供大家下载学习!链接:https://pan.baidu.com/s/1kk3Q... 密码:mlyo github:http...

weixin_34314962的博客 770

k8s集群部署方案_使用kubeadmin部署K8s集群

(一)准备工作l安装CentOS虚拟机、配置主机名、关闭防火墙、SELinux、禁用Swap、systemctl stop firewalld.servicesystemctl disable firewalld.serviceswapoff -ased -i 's/enforcing/disabled/' /etc/selinux/configsetenforce 0配置主机名和IP...

weixin_39526238的博客 585

离线安装 k8s 集群 kubeadmin方式

背景要求:公司线上环境由于某些原因不方便连接公网 但是想要部署k8s系统。 整体思路:先找一个可以连接外网的工作环境,部署一套k8s集群,然后在部署期间 下载对应的rpm、

既认准这条路,又何必在意要走多久 1095

kubeadmin搭建k8s集群

快速通过kubeadm来部署k8s,简介有效

lunch_morning的博客 1362

K8S入门到精通03-K8S集群部署

国内安装K8S的四种途径 使用kubeadmin通过离线镜像安装 使用阿里公有云平台k8s,需要舍得花钱 通过yum官方仓库安装,上古版本 v1.5 二进制包的形式进行安装,kubeasz(GitHub) 本文通过第一种方式安装k8s集群 环境准备 k8s最小集群,1个Master节点,2个Node节点,共3台虚拟机 Centos 7 Master * 1 Master:192.168.1.31 Centos Node * 2 Node1:192.168.1.41 Node2:

进步每一天 526
上一篇: 二进制部署K8S
下一篇: k8s——kubectl
lin琳.
博客等级 码龄6年 222粉丝 69原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值