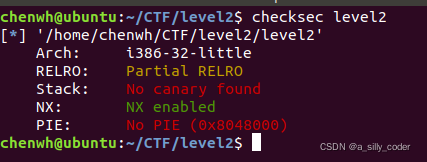
下载文件后,首先查看保护
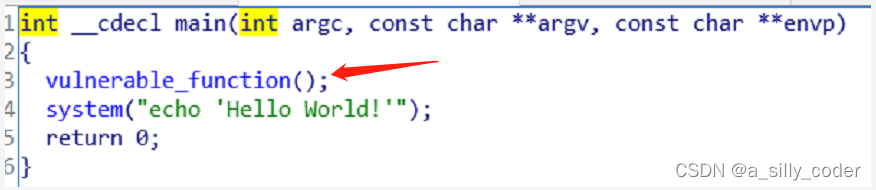
将文件拖入ida 32位,发现函数名明示了攻击点
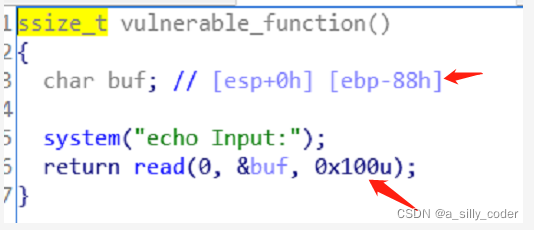
点进vulnerable_function函数后,发现buf距离ebp有0x88的距离,但是可以读入0x100的大小,确定这是一道栈溢出的题目,溢出点就在此处。
确定溢出点后,开始寻找利用方式,发现代码中给出了system函数,在0x8048320的位置


随后寻找sh或者bin_sh字符串:

此时要素齐全,开始编写脚本。
设计栈的结构为:

脚本为:

发送脚本,开始攻击:


 墨衍会员
·
AI 创作全网分发
墨衍智能分发
本文由作者通过墨衍一键同步至各平台
1分发平台
400+累计阅读
399平均单平台
已同步平台
优快云
微信公众号
微博
知乎
掘金
百家号
博客园
抖音
小红书
你的文章也可以这样分发
墨衍会员 ¥399起/年,写一次发全网
我也要
下载文件后,首先查看保护
将文件拖入ida 32位,发现函数名明示了攻击点
点进vulnerable_function函数后,发现buf距离ebp有0x88的距离,但是可以读入0x100的大小,确定这是一道栈溢出的题目,溢出点就在此处。
确定溢出点后,开始寻找利用方式,发现代码中给出了system函数,在0x8048320的位置
随后寻找sh或者bin_sh字符串:
此时要素齐全,开始编写脚本。
设计栈的结构为:
脚本为:
发送脚本,开始攻击:
 攻防世界pwn新手区
单像素成像技术原理与Matlab仿真实现
傅里叶变换是数字图像处理的核心数学工具,它将图像从空间域转换到频率域表示。基于傅里叶频谱分析的成像技术通过采集关键频率分量实现图像重建,这种原理催生了单像素成像这一创新技术。单像素成像利用空间光调制器和单个探测器直接测量傅里叶系数,结合压缩感知算法实现高效成像,在红外、太赫兹等特殊波段展现出独特优势。通过Matlab仿真可以验证傅里叶基测量矩阵的构建、压缩感知重建等关键技术环节,为实际系统开发提供理论基础。该技术在弱光环境成像、显微观测等领域具有重要应用价值,其低成本特性也大大降低了特殊波段成像的门槛。
攻防世界:level2[WriteUP]
用checksec、file命令查看文件属性与防护32位小端序二进制文件。
OPC DCOM详细配置方法 - 不关防火墙不换登陆用户
1. 前言 OPC DCOM的设置是实现跨网络OPC通信的基础,现有的一些OPC DCOM配置教程虽然讲解了如何配置DCOM,但没有讲清楚为什么要这么做,而且各个教程涉及的配置方法也不尽相同。 为了彻底搞清楚OPC DCOM的配置过程,我重新做了两台机器的系统,一台是Windows 7 32位,一台是Windows 10 64位,并且重零开始完整的测试了正常运行OPC DCOM所需的最少的...
pwn 例题level2解析
下面就是寻找bin/sh了,由于题目较为基础,我们甚至能够直接在源代码中找到/bin/sh,利用它和main函数已存在的system函数,即可凑齐构造payload的全部材料。看开头英文变量以及观察末尾,可知Frame Size大小为0x88,Saved regs大小为0x04,即需要写0x88+0x04个填充后才能到达返回地址。可以看到存在一个缓冲区buf,并且大小为0x88,并且该函数返回了一个read函数,大小为0x100u,双击&buf变量具体查看。通过这种套路,确实获得了/bin/sh的地址!
手把手教你学基于 Linux 的 NPU 固件开发-第 10 讲:可靠性设计(RAS)——让系统坚如磐石错误检测、纠正与上报机制(ECC、Parity)
组件推荐保护机制备注HBM/DDRScrubbing必须开启,定期巡检片上 SRAMECC(权重/激活值),Parity(指令)权衡面积与可靠性计算单元ABFT或DMR(关键路径)防止计算逻辑错误片上网络CRC重传保证数据传输完整性系统软件AER 上报CE 监控自动恢复闭环管理,杜绝 SDC运维策略预测性维护Checkpoint变被动为主动核心心法(信任硬件,但必须验证。在纳米尺度下,错误是必然发生的物理现象。
【51单片机实物】基于51单片机设计的简易直流电机调测速系统(可用在普中开发板)
功能任务描述:将设置的转速与当前测量的转速比较,得出差值用于控制DAC0832的输出电压,从而控制直流电机的转速,使转速逐渐达到设置转速。在LED上显示设置转速(左2位LED)和当前转速(右2位LED),转速显示采用十进制。控制过程中,当前转速显示不断变化。*直流电机转速范围0-96r/s,误差±1r/s
攻防世界xctf PWN leve2详细讲解,两个地址方法
bin/sh 字符串有,system函数也有,齐活了。溢出把返回地址改成system的地址,再加/bin/sh参数就能拿到shell了。32位程序,启用的保护不多,启用了NX防护。
2024年03月CCF-GESP编程能力等级认证Python编程五级真题解析
下面流程图在yr输入2024时,可以判定yr代表闰年,并输出 2月是29天 ,则图中菱形框中应该填入( )。 A. (yr % 400 == 0) or (yr % 4 == 0) B. ( yr % 400 == 0) or (yr % 4 == 0 and yr %100 != 0) C. ( yr % 400 == 0) and ( yr % 4 == 0) D. (yr % 400 == 0) and (yr % 4 == 0 and yr % 100 != 0)
攻防世界pwn level2
想要溢出buf,就要0x88-0x00+0x04个字节,溢出部分为实现system函数,system(command)的command为/bin/sh,即可拿到shell.2.system返回值为四个字节,为了堆栈平衡,填上四个垃圾字符,再到/bin/sh地址。进入vulnerable_function(这个名字其实就给了提示)buf大小为0x88,read范围为0x100,存在溢出漏洞。查看字符串,看到了system,/bin/sh.1.buf溢出写入system地址。
Allegro如何导入芯片的Pin Delay?
Allegro在做等长时,需要导入芯片的Pin Delay才能做真正的等长。因为有些芯片内部的引脚本身就是不等长的,例如海思的部分芯片。在右栏找到芯片U1,然后在Pin Delay栏下找一个PIN脚随便输入一个数值,这一步的目的是导出Pin Delay.csv文件的格式。4、用这份文件的格式,重新编辑需要导入芯片的Pin Delay,然后选择菜单File→Import→Pin delay。2、回到PCB,选择菜单File→Export→Pin delay,导出Pin Delay。
【Yolo12改进策略】MRFA 小核协同,构建巨大的感受野,同时保持高斯型分布|即插即用|ICCV2025
本文将介绍如何将 UniConvNet 论文中的核心模块——感受野聚合器集成到 Yolo12中,通过一种新颖的“小核协同”范式,在不显著增加计算开销的前提下,显著提升模型的感受野质量和检测精度。在目标检测中,模型要识别一个物体,不仅需要看到物体的局部特征,更需要理解其周围的上下文信息。传统卷积网络通过堆叠小卷积核(如 3x3)来扩大“感受野”,但这个过程缓慢且效率低下。而近期流行的大核卷积,虽然感受野大,但会破坏“距离越近、影响越大”的自然分布,且带来巨大的计算负担。MRFA 找到了一条“中间道路”:它通过
攻防世界pwn新手练习(level2)
level2 可以看到题上已经有提示了(ROP) 我们看一下程序的保护状态和它的运行情况 开了NX,问题不大。运行可以发现有一个输入点 放IDA里看看 在字符串窗口可以发现有system和**/bin/sh** 这就很舒服了呀,再结合一下题目给的提示,构造ROP链就行 1 1 ...
ROS入门教程(四)—— URDF文件与导出
本文将介绍如何在ROS中描述我们的机器人。
XCTF-攻防世界-pwn-新手村-level2
XCTF-攻防世界-pwn-新手村-level2 XCTF-攻防世界-level0 题目链接: https://adworld.xctf.org.cn/task/answer?type=pwn&number=2&grade=0&id=5055&page=1 下载附件,拖进IDA, ...
Outlook Express 6 (OE6) for Win7/Win8/Win10
英文版 Outlook Express6.0, 兼容Win7/Win10/WinXP,解压就可用。
华为的C语言编程规范.pdf
华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。
攻防世界PWN-level2
题目:level2 开PE看信息,进checksec看详情 进checksec,查看到程序无PIE,堆栈不可执行,无栈保护 跑一遍逻辑,还是hello word 于是开32位IDA查看 f5main函数 看源码,主要就是echo了一个hello world,同时很明显上方有一个显眼的脆弱函数 双击进入脆弱函数查看 单独摘出源码 ssize_t vulnerable_function() { char buf; // [sp+0h] [bp-88h]@1 system("ec
复分析 阿尔福斯(Ahlfors) 第三版答案 英文
答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案
[攻防世界 pwn]——level2
[攻防世界 pwn]——level2 题目地址: https://adworld.xctf.org.cn/ 题目: 32位程序 IDA中, 找到system和 ‘/bin/sh’ 地址进行覆盖 exploit from pwn import * p = remote("111.200.241.244",55083) system_addr = 0x0804845C binsh = 0x0804A024 payload = 'a' * (0x88 + 0x4) + p32(system_addr
NTscan扫描工具
ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。
从零玩转攻防世界Pwn题:用Python实现自动化漏洞利用(Level0-Level2通关指南)
本文以攻防世界CTF入门Pwn题为例,详细介绍了如何从零开始构建一个Python自动化漏洞利用框架。文章涵盖了环境搭建、工具链配置、栈溢出与ROP链的自动化构建,并提供了可复用的模块化代码,帮助安全研究者和CTF选手提升Pwn题目的解题效率。
攻防世界pwn pwn_level2
首先下下来的文件查壳以及查保护机制
攻防世界 pwn新手 level2
这里我们先下载附件,查看一下文件信息: 32位的i386程序,这里我们用IDA32打开,查看main函数的伪代码 顺藤摸瓜找到输入点buf: 这里我们查看buf的栈结构,他只用了0x88字节但是给了100字节的输入空间,明显的栈溢出 最后两位的返回值s是一个4字节的数组,r为程序返回的地址,就是我们要操作的东西 初步的payload可以定为 'a'*0x88+'aaaa'+..... 我们再往下看,做pwn一般就是找到system函数然后运行自己的命令,所以我们找到了_sy...
pwn攻防世界level2
综上所述,我们要把0xffa4689c的地址改成0x804849e,把0xffa468a0里面改成"/bin/sh"的地址,在pwndbg中用search查看。咱们看此时ret的地址,观察在栈中的位置,所以我们只需要覆盖到这里,并且改成call sys的地址,那么call的就是ret之后的esp所在的位置。
攻防世界 Pwn level2
攻防世界pwn level2 1.file 和 checksec 先走一遍 是一个32位的文件 看到 RELRO的状态是 Partial 2.放进IDA32看一下 有一个system函数 进入vulnerable_function看一下 buf可以溢出 进入栈空间看看 136byte的buf再加上4byte的数据溢出返回system的地址 本题开始前就提示我们用ROP 现在去plt表上暴露system的地址 3.编写exp 先构造paylod system_plt = elf.plt["syst
攻防世界_pwn_level2(萌新版)
首发于鄙人博客:传送门 0x00 前言 32位,NX enabled 0x10 步骤 0x11 main函数 很明显我们需要去查看vulnerable函数。 0x12 vulnerable函数 在这里我们需要向题目中输入若干内容,又观察到buf的长度为0x88,那么我们便可以构造出0x88长度的无关数据,然后再输入4个长度的垃圾数据以覆盖ebp,然...
攻防世界 - pwn - level2
A、程序分析 1、使用了system() 2、read() -> 缓冲区溢出 3、 程序包含/bin/sh命令 B、利用分析 1、read(0,ebp-88h) --> payload ebp-88h --- ebp-1h (88hbyte 填充数据) ebp --- ebp+3h (4byte 填充...
【CTF-PWN】【攻防世界题目level2】利用输入到buf的栈溢出调用system执行字符串“/bin/sh“
按Crlt+F12查看,发现程序自带/bin/sh,地址是0804A024。
攻防世界 pwn 新手练习区 level2
题目描述:菜鸡请教大神如何获得flag,大神告诉他‘使用面向返回的编程(ROP)就可以了’ ** 0、使用file命令查看文件类型,使用checksec查看保护情况,尝试打开文件 ** 32位ELF文件,开启了NX保护和部分地址随机化 (其实checksec就有包含了file的功能) ** 1、使用IDA32 Pro打开文件 ** 题目描述中有提示:面向返回的编程(ROP),所以就要寻找并构造ROP链。 首先查看main()函数 发现有一个vulnerable_function()函数,点进去看一下
攻防世界-pwn新手区-level2
根据题目提示,这个题需要使用rop 运行一下,再file一下 检查一下保护机制 丢入ida 查看vulnerable_function函数,发现有system,证明plt表有这个数据 可以发现申请0x88的空间,但是却能输入0x100,存在栈溢出 和之前的题目相比,这次没有"/bin/sh"函数 结合题目的提示,我们需要自己构造rop buf为0x88,加四个字节到返回地址ret, 利用gdb打印system的地址 system_addr = 0x8048320 发现有’/bin/sh’ bi.

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


 344


 扫一扫


