


VMware产品体系主要由“计算(vSphere)+ 存储(vSAN)+ 网络(NSX)+ 容器(TanZu)” 构成,在对VMware进行替换时,如果仅替换单一产品是无法实现对VMware完全解耦的。
Gartner在相关报告中也指出,对于大多数企业而言,VMware没有单⼀的替代方案,而是需要多种技术。因此这也决定了只有具备提供产品组合能力的企业,才能实现对VMware产品组合进行100%核心全场景替代。
ZStack已经介绍了ZStack替代VMware的主要方案,包括降低TCO 50%、无忧迁移方案、解耦vSAN、替代Tanzu等,详细可以查看内容链接。
本篇将重点介绍ZStack ZSphere安全组对VMware NSX分布式防火墙部分功能的替代。在接下来的几个季度,ZStack ZSphere还会完善更多安全功能,构建更多组件实现对VMware NSX安全功能的全面替代。
一、东西向流量安全隔离成为数据中心重点
作为云计算、数据中心和边缘计算的核心支柱,虚拟化技术的安全挑战也日益严峻。随着数据存储、应用的不断增多, 数据中心网络流量从以前的南北向流量为主转变为东西向流量为主,这样对内部流量进行安全管控就变得尤为重要,因此在云化的数据中心内部,需要针对数据中心内外部的流量做全面的防护。
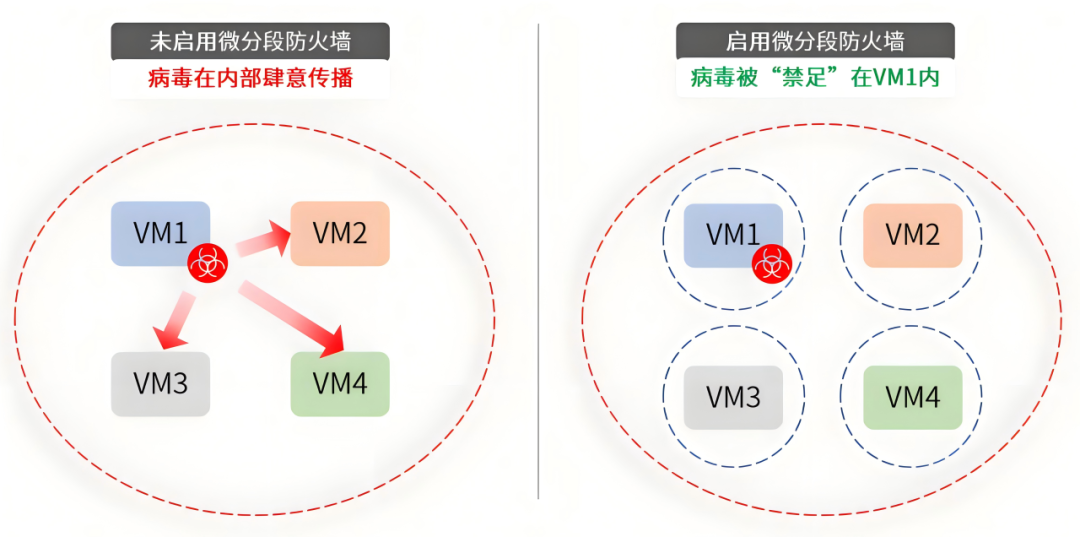
微分段(Micro-Segmentation,又称微隔离)安全隔离技术应运而生。微分段可以提供比子网粒度更细的分组规则,并对数据中心的内部网络进行分组,然后对所有分组之间的流量部署安全策略。这样就可以实现更精细的业务策略控制,限制攻击行为在网络内部横向移动的能力,以增强安全性。
VMware NSX是在vSphere环境中实现微分段的核心和推荐方案,其分布式防火墙是微分段技术实现的核心组件。通过将防火墙功能分布式部署到每台ESXi主机的虚拟网卡级别,NSX实现了细粒度的安全策略管理,解决了传统边界防火墙无法应对数据中心内部横向攻击的问题。管理员可以根据虚拟机名字、虚机的操作系统、虚机属性来定义安全组,规定只有同一安全组的虚机才可以相互访问,这些虚机就像连接在同一个物理网段上。
顾名思义,微分段是粒度更细的网络分段技术,其核心能力聚焦于东西向流量的隔离上(当然对南北向隔离也能发挥作用)。传统数据中心是基于VLAN/VNI进行子网划分,粒度比较粗,难以应对虚拟化环境中的东西向流量管控。
- “微”是指分段粒度更细,它可以基于IP地址、IP网段、MAC地址、VM名等细粒度来分段。
- “分段”是指将网络按照一定的分组规则划分为若干个子网络,不同子网络之间通过策略控制流量,从而实现数据报文仅能在约定的节点之间相互发送,而不是发送给所有节点。
二、ZStack ZSphere与VMware NSX安全策略对比
然而,随着VMware订阅制模式和价格持续上涨,越来越多的企业用户开始寻求替代方案,Gartner也预测,到2028年,成本问题将促使70%的企业级VMware客户迁移50%的虚拟工作负载。
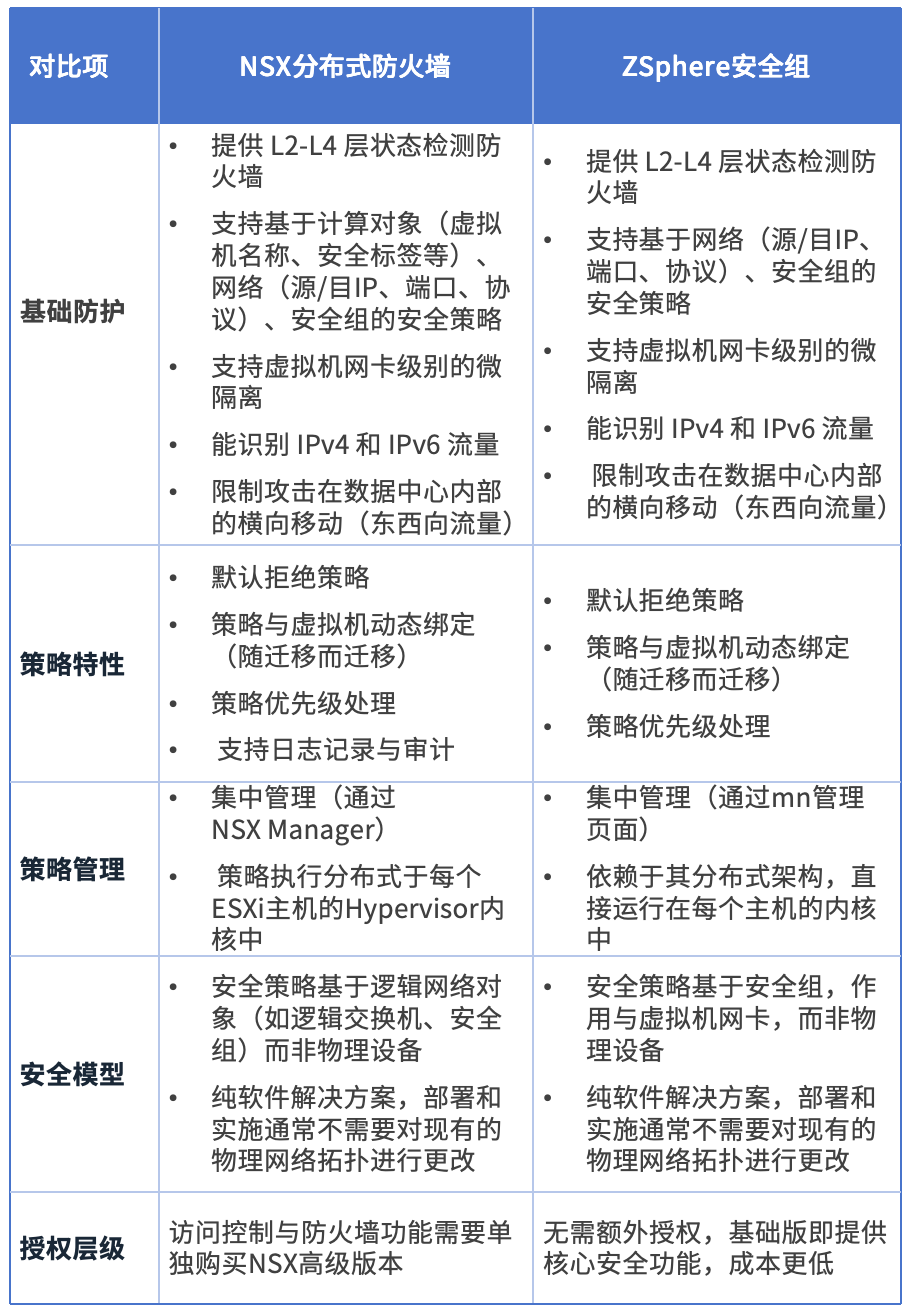
在VMware替代实施过程中,众多用户也希望通过虚拟化产品提供的功能来提升数据中心安全性。ZStack ZSphere虚拟化产品的安全组技术作为原生功能,以更高性价比实现了等同于VMware NSX的微分段安全隔离效果。
ZStack ZSphere安全组与VMware NSX分布式防火墙部分功能对比项
三、ZStack ZSphere安全组机制与特点
ZStack ZSphere安全组技术是一种分布式防火墙,专注数据中心东西向流量管控,支持虚拟机网卡级别的出入流量控制。可以实现企业级微分段,通过分布式架构、动态策略和精细控制,为虚拟化环境提供灵活、高效的网络安全防护,是ZStack ZSphere替代VMware NSX分布式防火墙的重要组件。
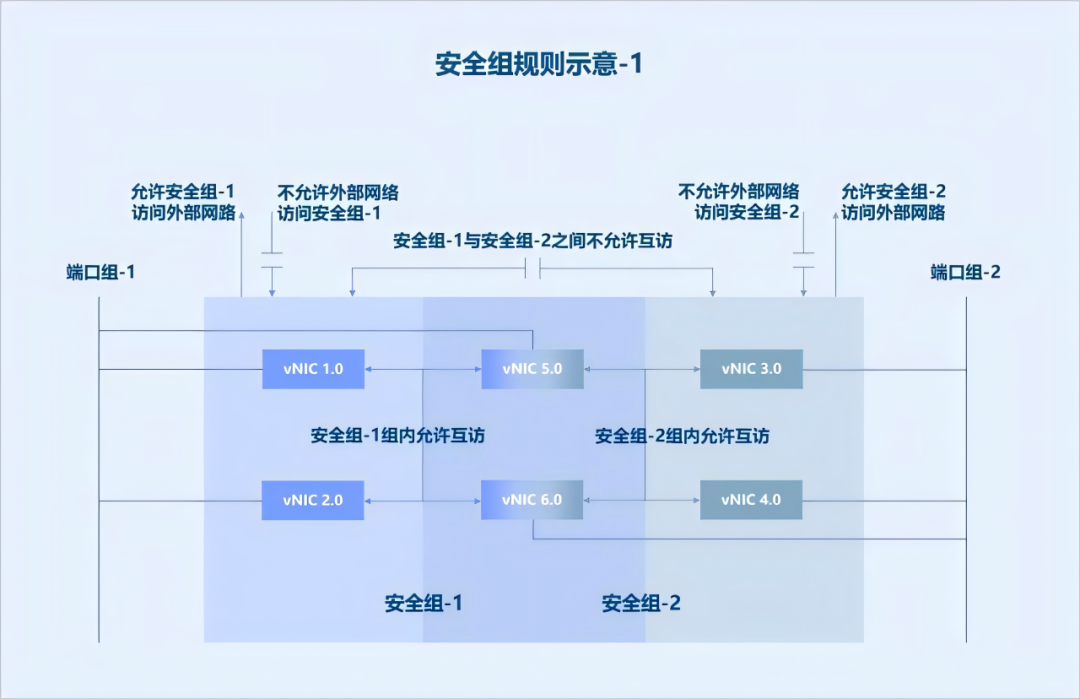
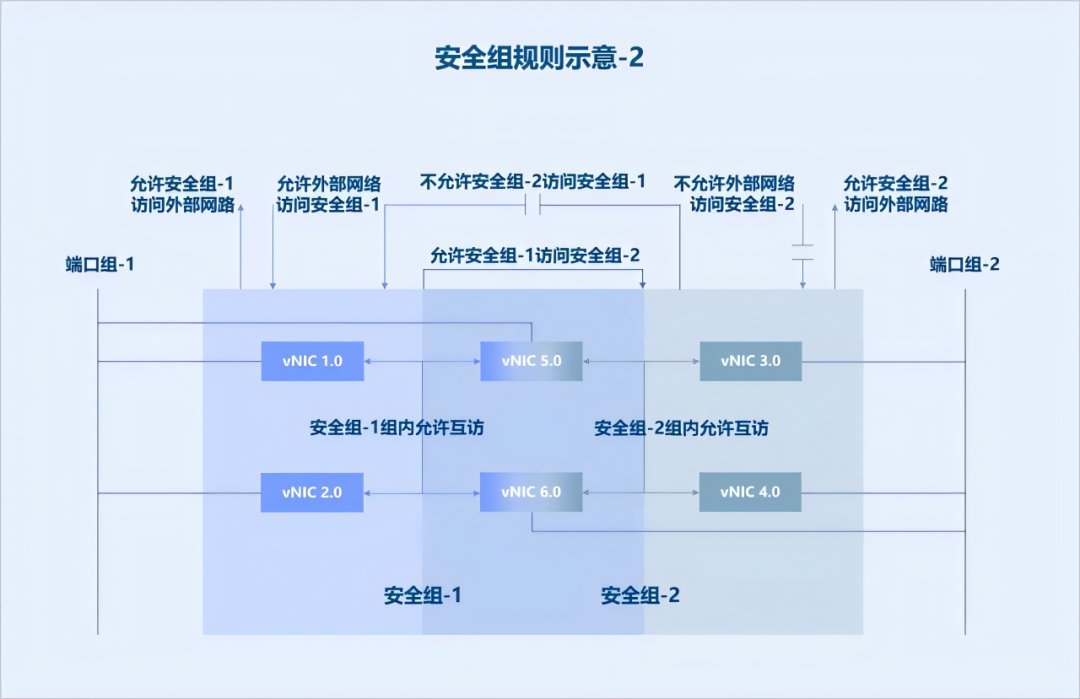
ZStack ZSphere安全组可以为虚拟机网卡提供安全控制,按照指定的安全规则对进出网卡的TCP/UDP/ICMP等数据包进行有效过滤,默认情况下,仅允许同一安全组内的虚拟机互访,从而在不同业务部门间实现隔离。在同一安全组内,还可以根据业务需要在组内虚拟机之间设置规则,确保虚拟机只进行必要的网络通信,从而大幅提高了虚拟机服务器的安全性。
1)核心原理:采用分布式防火墙架构,将安全组规则直接下发至虚拟机所在主机的Iptables进行流量过滤。每张网卡可绑定多个安全组,规则优先级支持动态调整。它包含两个逻辑集合:
- 安全组规则的集合,支持添加、删除、修改规则,实现规则动作的管控。
- 已绑定网卡的集合,支持绑定虚拟机网卡,将安全组规则应用到虚拟机网卡上。
2)规则组成与匹配机制
- 方向控制:入方向(外部→网卡)、出方向(网卡→外部)
- 五元组配置:支持IP/CIDR、协议(TCP/UDP/ICMP)、端口范围
- 优先级机制:1-100连续优先级,数值越小优先级越高,匹配成功后终止检查
3)默认规则与组内互通
新建安全组默认包含四条系统规则(IPv4/IPv6出入方向),强制允许组内互通(优先级0),用户可停用但不可删除。
4)ZSphere安全组特点
- 安全组未添加任何规则时,除组内成员可互通外,入方向默认拒绝所有流量,出方向允许所有流量。
- 安全组规则支持按需修改,包括源IP、目标IP、目标端口、协议类型、优先级等。
- 虚拟机网卡支持挂载多个安全组,且安全组之间可动态调整优先级,默认情况下先挂载的安全组规则先生效。
- 安全组规则优先级是连续且不重复的(默认规则优先级为0,表示最高优先级),优先级数字越小,表示优先级越高。
- 当有流量经过虚拟机网卡时,将从最高优先级的规则开始匹配,如果匹配成功则执行规则动作,否则再匹配后续规则。
四、ZStack ZSphere安全组八大优势
ZStack ZSphere安全组为分布式防火墙,规则直接作用于虚拟网卡,能提供东西向流量管控能力,实现虚拟机/虚拟机级别的网络隔离;支持基于IP、端口、协议类型的访问规则配置。它具有以下八大优势:
- 更高性价比:对比VMware NSX,ZStack ZSphere安全组无需额外授权, ZSphere基础版即包含完整功能,是真正的0授权成本。
- 模板支持安全组:同一类型的虚拟机业务可以自动划分相同的安全组规则。
- 精细化管控:源和目的除了设置ip地址、ip网络段外,还可设置安全组,方便管控组与组之间的流量;协议级控制,可精确到ICMP类型或TCP/UDP端口范围。
- 动态策略跟随:虚拟机迁移时,安全组策略自动同步至新主机,无需人工干预。
- 动态优先级:支持规则优先级动态调整,优先级数字连续不重复。
- 多级绑定:单网卡可挂载多个安全组,支持组间优先级排序。
- 默认策略灵活:入/出方向默认策略可修改(默认入拒绝/出允许)。
- 批量管理:支持规则导入导出,便于快速部署。
五、ZStack ZSphere安全组四大应用场景
在虚拟化环境中,微分段策略通过将数据中心内部划分为多个安全域,实现精细化访问控制。例如,虚拟服务器间的通信需通过安全策略进行管控,传统基于IP地址的访问控制难以适应虚拟机频繁的创建/删除操作,微分段通过动态调整安全策略解决了这一问题。
以下将列举ZStack ZSphere安全组在网络安全领域中体现微分段策略的典型应用场景:
1)分层业务隔离:Web/App/DB三层架构通过安全组实现最小化访问控制
一般的Web应用架构分为三层:Web层、App层和DB层。
Web层(表现层)一般直接面向最终用户,提供接收用户输入并展示数据的功能;而App层(业务逻辑层),则是处理Web层用户的请求并进行处理,需要和DB层连接调取数据;DB层(数据层),存储数据,一般运行数据库。
因此在Web层、应用层、数据库层之间通常需要实施严格的访问控制,默认拒绝所有非必要通信。这样才能防止攻击者穿透一层后继续渗透,同时实现同层虚拟机之间的隔离。
而ZStack ZSphere默认情况下,除组内成员可互通外,入方向默认拒绝所有流量,出方向允许所有流量。因此没有任何规则情况下,安全组与组之间的虚拟机之间是不可以互相访问的。
通常,外部可以访问 Web 层的 80/443 端口,Web 层访问 App 层的指定端口(如8080),App 层访问 DB 层的指定端口(如3306),其他的访问都必须阻止。这样的分层架构有着扩展性强、方便维护、安全等特点。

实现过程:
- 创建三个安全组:分别为Web、App、DB层创建独立的安全组
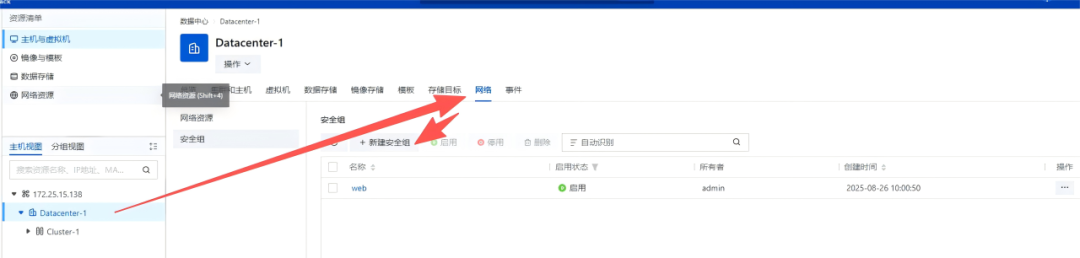
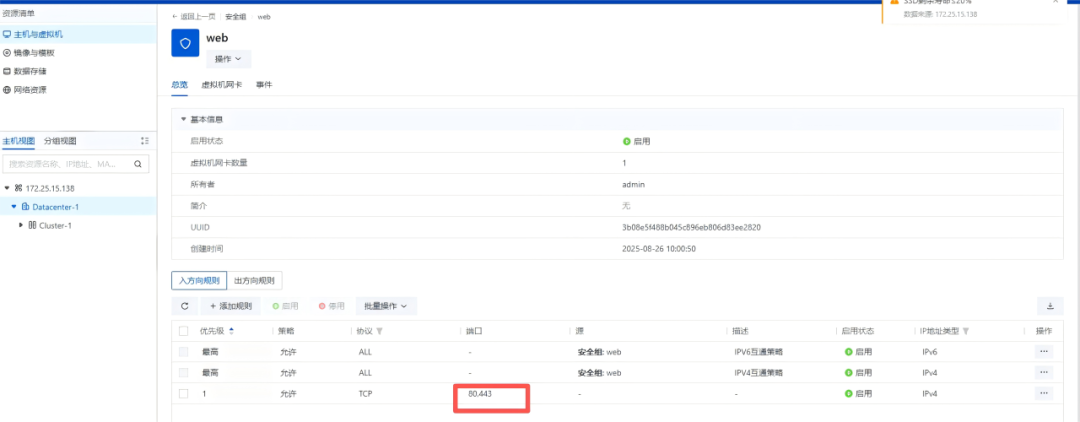
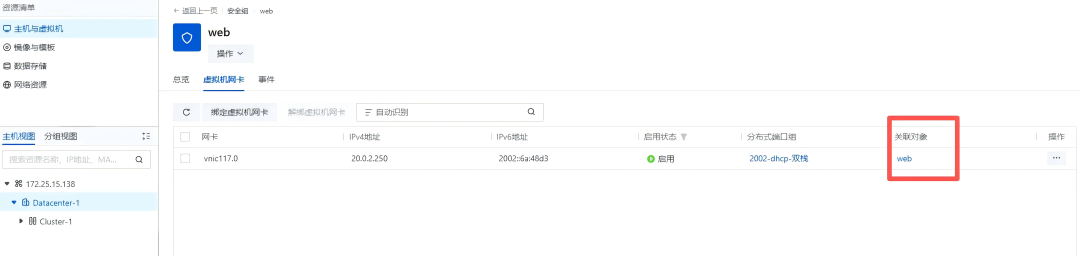
- 创建web虚拟机安全组,进入安全组详情页,配置安全组规则,允许TCP 80/443端口入站访问(允许任意IPv4地址访问Web服务);安全组详情虚拟机网卡tag页,将Web层虚拟机网卡绑定Web安全组。
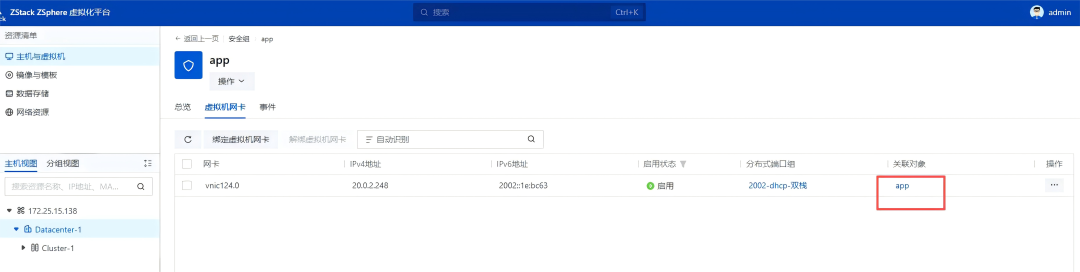
- 创建app虚拟机安全组,进入安全组详情页,配置安全组规则,仅允许来自Web层安全组的TCP 8080端口入站访问。安全组详情虚拟机网卡tag页,将app层虚拟机网卡绑定app安全组。

- 创建db虚拟机安全组,进入安全组详情页,配置安全组规则,仅允许来自App层安全组的TCP 3306端口入站访问。安全组详情虚拟机网卡tag页,将db层虚拟机网卡绑定db安全组。
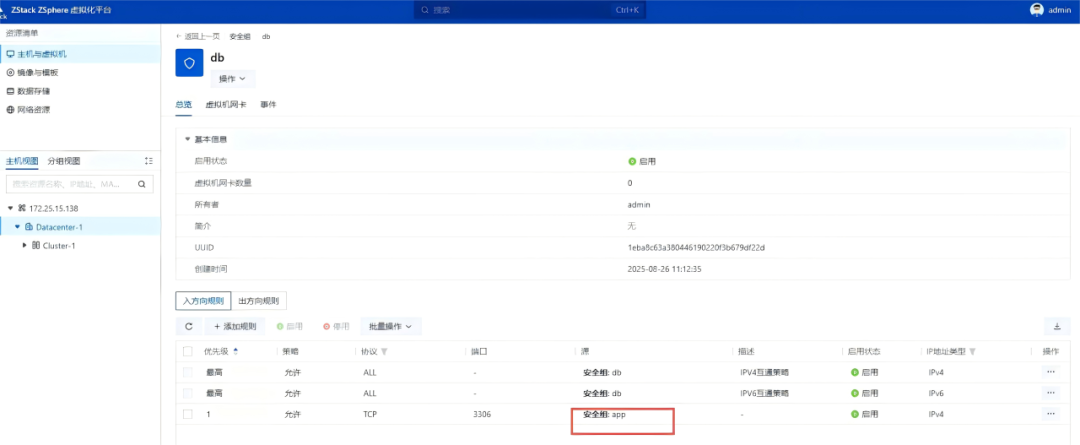
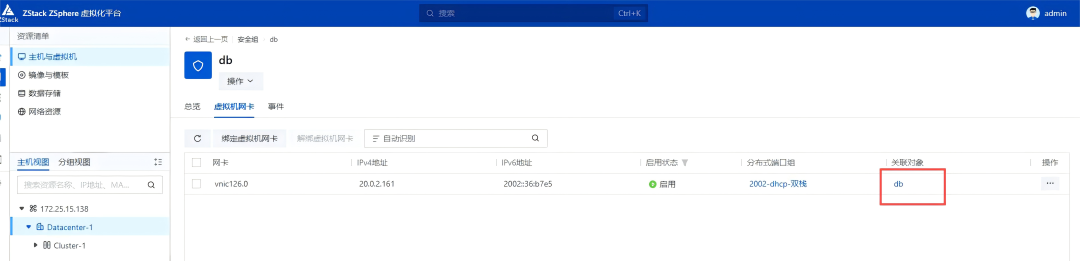
验证规则生效:
Web层可对外提供HTTP/HTTPS服务,但无法主动访问App/DB层。
App层仅能通过8080端口接收Web层请求,且仅能通过3306端口访问DB层。
DB层完全隔离,仅响应App层的3306端口请求。
2)安全组内虚拟机不允许互相访问
默认情况下,同一安全组内的相同网卡的虚拟机默认允许相互访问,该规则为系统自动添加。但是ZStack ZSphere安全组允许修改组内互访的默认规则,停用安全组互相访问的出入方向规则。
在某些场景下,如金融、医疗、政务等行业常需遵守PCI DSS、等保2.0等规范。这些规范通常要求执行最小权限原则,即只开放业务必需的网络访问,默认拒绝其他所有连接。因此,即使在同一安全组内,若虚拟机间没有通信需求,也应配置隔离,以满足合规性审查。
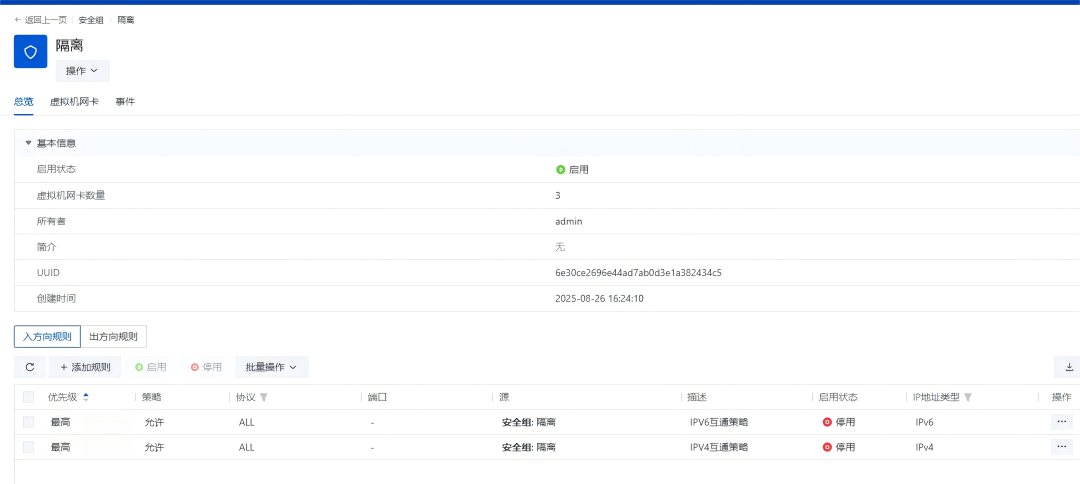
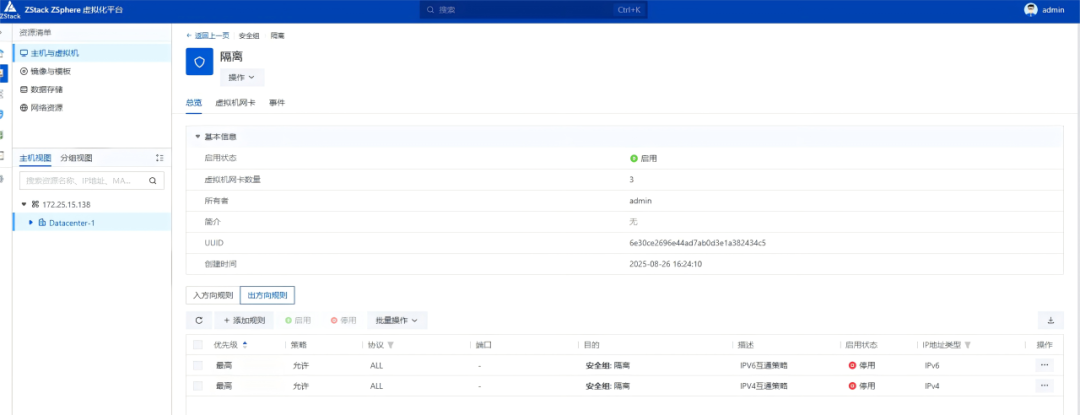
3)多业务共存
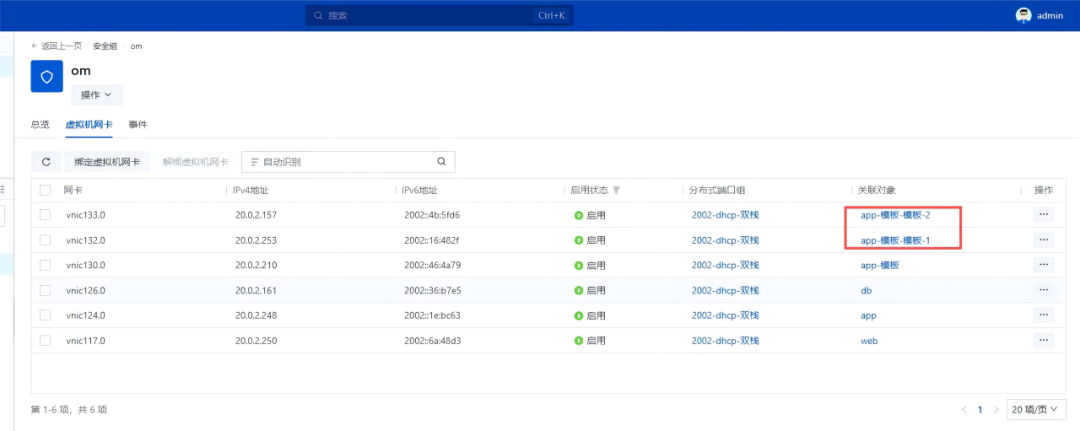
运维人员需要安全地管理大量云服务器,通常做法是创建一个专门的安全组(如om),在其中添加规则,允许来自运维跳板机通过SSH(22端口)或RDP(3389端口)协议访问,然后将需要运维的服务器关联此安全组。这样既方便统一管理,又避免了在每个服务器的安全组中重复添加规则。
得益于ZStack ZSphere虚拟机可以同时加载多个安全组,因此企业用户可以创建一个新的安全组,配置其他安全组内的虚拟机网卡,更灵活可控。这样每个虚拟机网卡配置两个安全组。因为同安全组内默认可以互相通信,而为了使分层业务隔离生效,只是开放各层的ssh通信,需要要求该om安全组内虚拟机不允许互相访问,则组内入方向默认规则需要停用,注:这条规则没办法删除
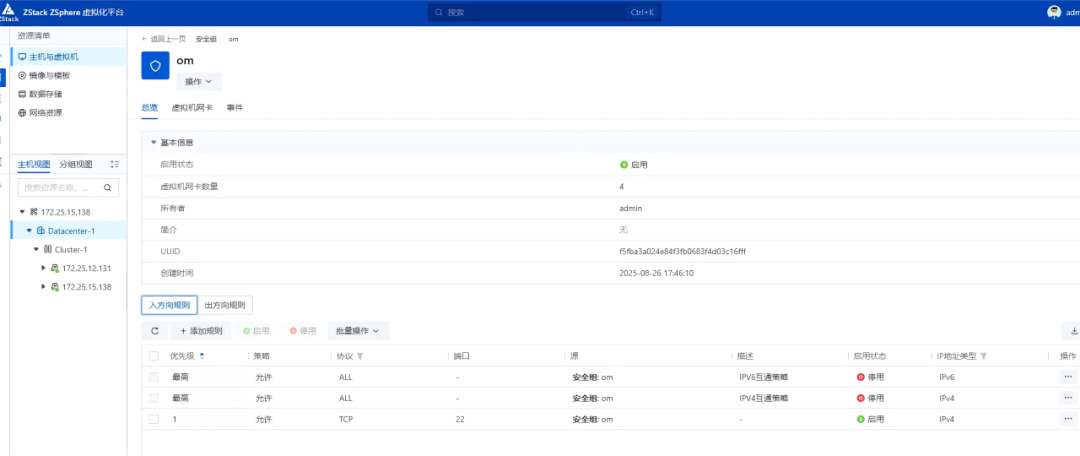
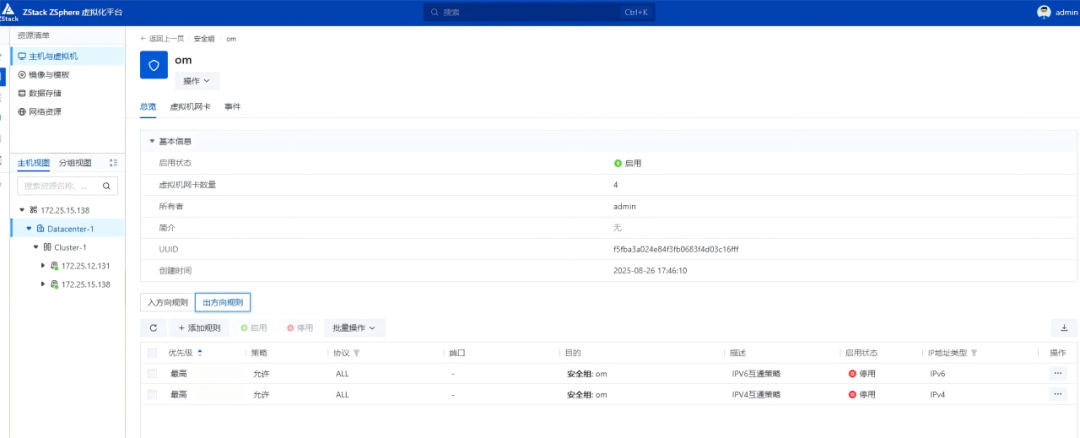
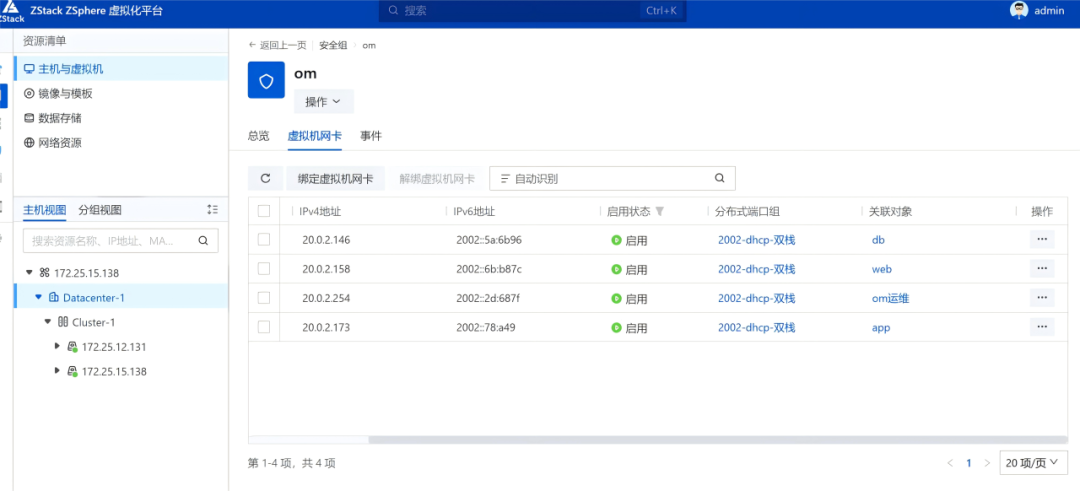
在虚拟机的详情页可以看到,网卡配置了2个安全组,一张网卡绑定多个安全组,可拖动安全组,为安全组设置生效优先级,数值越大,优先级越低,网卡将优先匹配优先级高的安全组内的规则。

虚拟机粒度需要单独设置某虚拟机的安全规则,在虚拟机修改配置页,也可修改安全组的优先级,和默认规则。
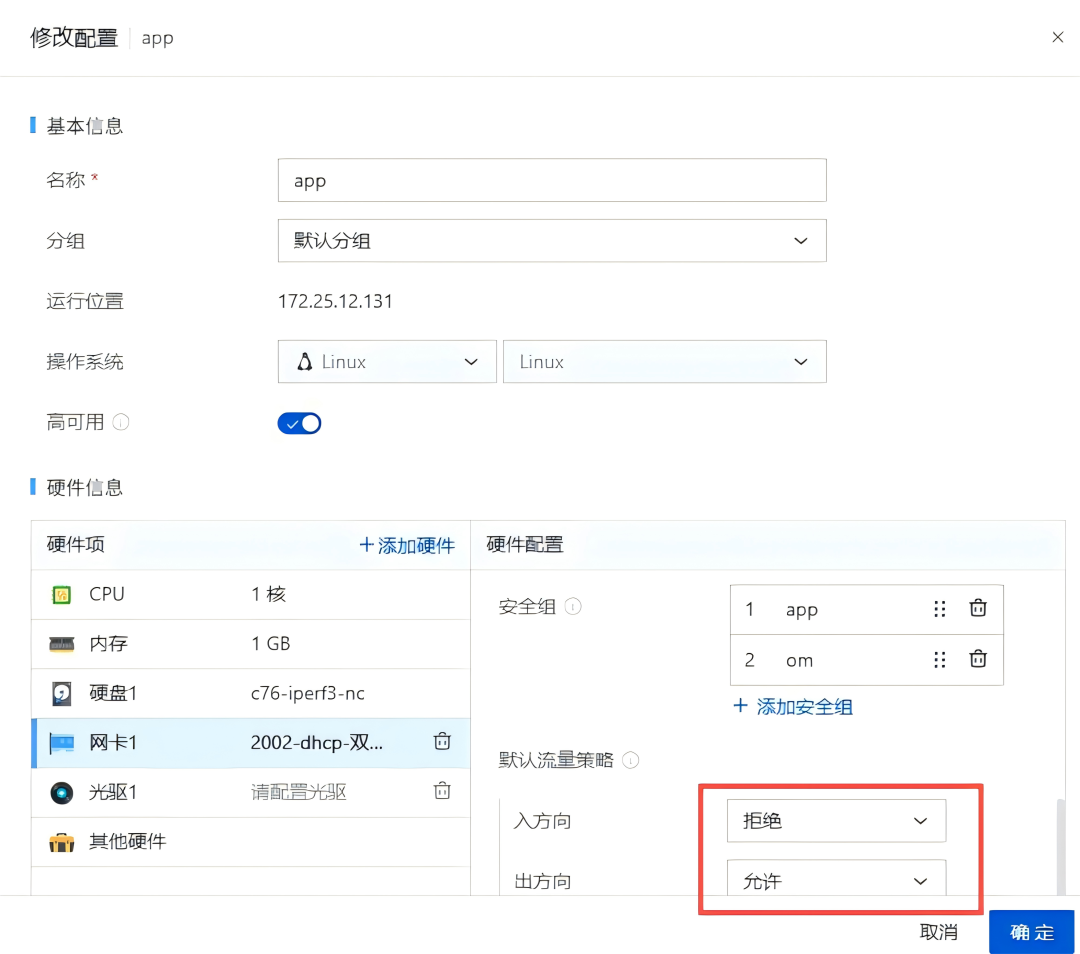
验证规则生效:除分层隔离业务生效外,om运维、Web、App、DB层可互相访问22端口,且外部流量隔绝,外部也无法通过22访问om内部。
4)安全策略通过模板一键继承
ZStack ZSphere安全组还可结合模板功能,通过模板继承原有安全组规则,可快速绑定生产环境的网络隔离规则。当需要为多台新建虚拟机快速应用统一的安全组规则时,可通过已绑定安全组的模板一键继承,避免逐台配置的繁琐操作。可满足业务环境快速复制、临时业务快速上线等应用场景。
前述的虚拟机,如果App层需要新增多个配置相同的服务器,首先我们可以对App层的虚拟机进行克隆模板操作,可以看到克隆后的模板会绑定虚拟机克隆前的安全组。
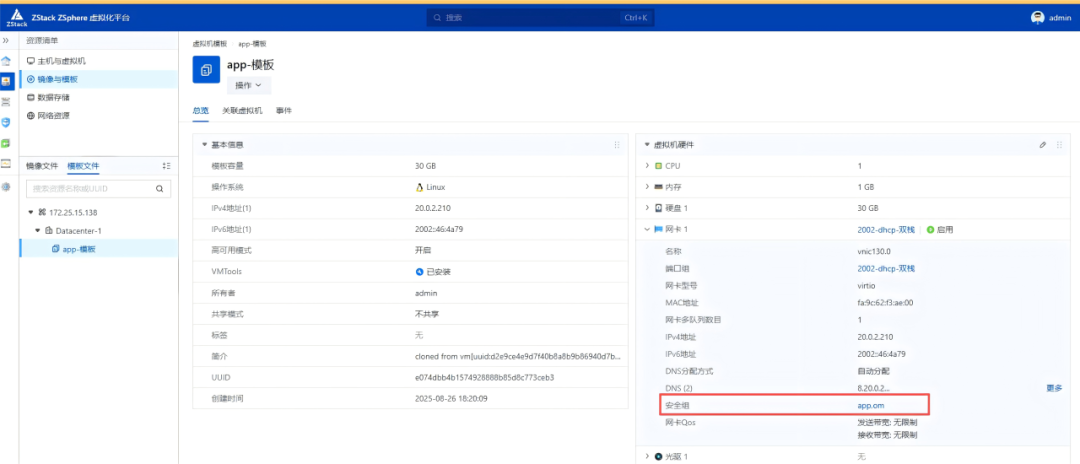
使用该模板一键新建多台虚拟机,不用重复配置cpu、内存、网卡、安全组、硬盘等信息。
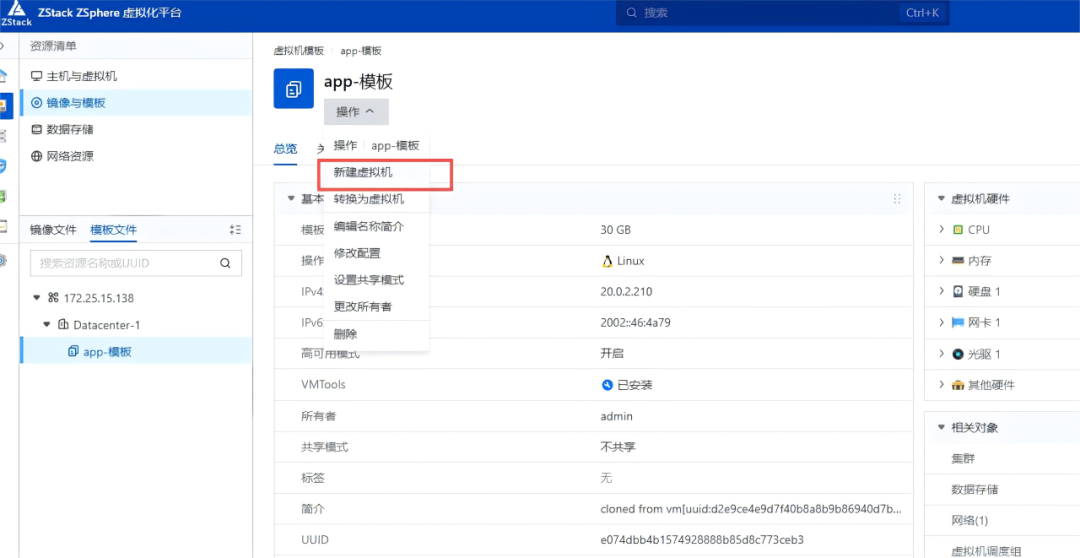
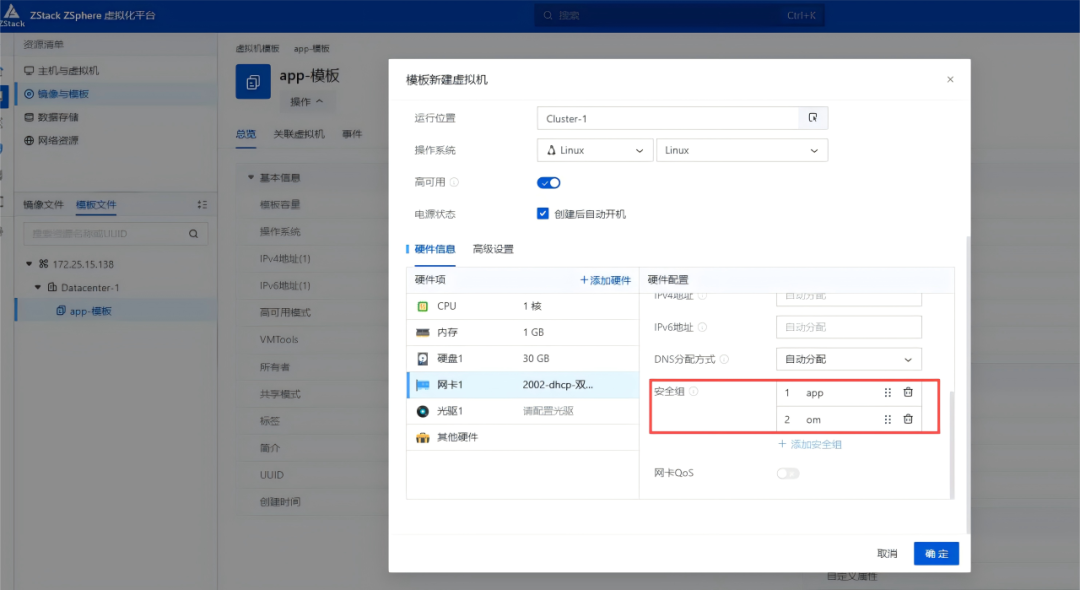
虚拟机创建成功后,安全组规则立即生效。
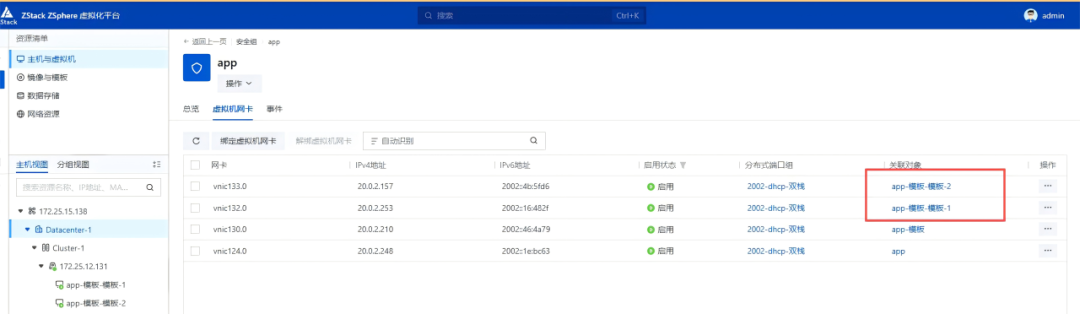
VMware替代绝非简单的功能替换,而是一次重塑数据中心架构、提升安全与成本效益的综合升级。通过上述对比可以看到,ZStack ZSphere安全组作为VMware NSX分布式防火墙功能的替代方案,属于ZSphere产品原生功能,无需额外授权,且在等效VMware NSX分布式防火墙安全隔离的同时,具有更贴近用户需求的八大优势,以及四大典型业务场景,为帮助用户实现解耦VMware产品体系提供了新的选择。在未来,ZStack ZSphere还会完善更多安全功能,构建更多组件实现对VMware NSX安全功能的全面替代。
 1922


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


