【机密计算顶会解读】09:vSGX——在AMD SEV处理器上虚拟化SGX Enclaves

【TEE】AMD SEV- SNP和Intel TDX的概述 如今,软件公司越来越多地将其应用程序迁移到云环境中,而不是在本地托管它们。这可能会对机密的用户数据构成风险,因为云服务提供商( CSP )可以直接访问运行潜在安全关键应用程序的硬件。TEE提供了一种安全执行代码的方法,而不存在敏感数据被披露给恶意行为者的风险。SGX的工作方式是将应用程序划分为一个由飞地安全保护的可信部分和一个正常运行的不可信部分。这降低了开发体验,因为开发人员需要了解安全模型并相应地拆分应用程序,而保护VM不需要调整应用程序代码。 阅读详情

导读:本文介绍vSGX可信执行环境架构,通过软件的方式在AMD SEV平台上实现SGX的功能和安全性,并且在提供对现有应用的二进制兼容的同时保留SEV的安全性。

原文链接:vSGX: Virtualizing SGX Enclaves on AMD SEV | IEEE Conference Publication | IEEE Xplore

vSGX: Virtualizing SGX Enclaves on AMD SEV(IEEE Symposium on Security and Privacy 2022)

一、背景介绍

在云服务中,可信执行环境的使用保证了程序数据的机密性和完整性不受恶意的系统软件和运营商的影响,Intel、AMD则分别推出了Intel SGX、AMD SEV可信执行环境系统。其中,Intel SGX属于enclave类型的TEE,目前已经构建了一个丰富的生态系统,并发展成较为成熟的可信执行环境架构。然而,Intel SGX扩展指令集只有在特定的Intel SGX硬件支持下才能执行,开发人员需要根据Intel软件规范使用Intel SGX SDK构建应用程序。这导致了“制造商捆绑”问题的产生,即:为某个特定种类的环境开发的程序只能绑定在这个制造商的硬件上运行。

与此同时,许多云计算平台正在尝试从硬件上解耦可信执行环境,通过将可信执行环境软件与底层可信执行环境硬件分离使得开发完成的应用程序能够“一次构建,任意部署”。例如,Google Asylo SDK希望通过提供统一的SDK来兼容不同的TEE;Amazon Nitro Enclave希望通过虚拟化的形式来提供一个隔离的运行环境。此外,还有尝试实现软件定义的TEE,例如Komodo。

二、应对机制

AMD SEV通过直接提供一个加密虚拟机的方式来提供安全保证,这种方式可以避免其他虚拟机/宿主机的攻击,但不太容易做到像SGX一样的精巧严格的防护。并且,AMD SEV在所有的EPYC处理器上都提供,这也意味着对于云平台而言,开启SEV并不需要特殊选择。

因此一个可行的应对办法是:通过软件的方式在AMD SEV平台上实现SGX的功能和安全性,并且在提供对现有应用的二进制兼容的同时保留SEV的安全性。由此,vSGX系统被针对性地设计出来。vSGX是一种新的可信执行环境架构,它基于AMD SEV的硬件虚拟化和隔离来安全地执行Intel SGX程序,并且通过使用指令模拟,跨虚拟机内存同步以及基于AMD SEV的内存加密和隔离机制,为Intel SGX应用程序提供兼容的同时保证了应用程序的机密性和完整性。

三、vSGX 系统设计

在vSGX中,我们利用SEV提供的硬件虚拟机隔离来保证SGX中的enclave的内存隔离需求。我们将enclave运行在一个单独的虚拟机中,称之为EVM(Enclave Virtual Machine)。这些EVM内拥有一个小型的操作系统内核,功能仅限于提供基本的内存管理和线程管理以及提供vSGX的服务,除此之外的功能均被裁剪。而对于原本的应用运行的虚拟机,我们称之为AVM(App Virtual Machine)。在其中我们允许用户自行安装操作系统和环境,只需要安装我们提供的vSGX内核模块即可。一旦安装之后,AVM就好像拥有SGX硬件一样可以直接调用SGX的指令。

vSGX系统共包含5个模块:(1)指令模拟(2)内存管理(3)Enclave管理器(4)跨虚拟机通信(5)远程证明,其架构如图1。
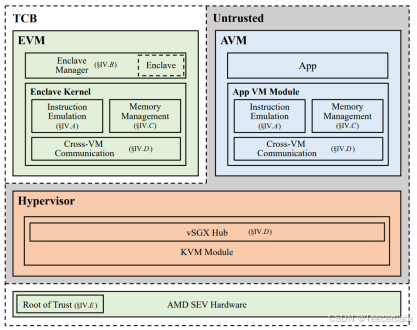
图1. vSGX的架构

3.1 指令模拟

在AMD SEV机器上,显然处理器不支持SGX指令。我们通过截获invalid opcode的handler来获得当前指令并且对其按照手册上规定的语义进行模拟并修改相应的寄存器。Intel SGX中可用的enclave指令被分为两个指令助记符下的叶函数:ENCLS和ENCLU。每个叶函数使用EAX寄存器指定,并且通过其他可能需要的额外隐式输入寄存器作为参数。

对于在AVM中的截获的指令,因为SGX的指令均要求操作敏感的处理器内部数据结构,我们将指令的参数打包发送给对应的EVM进行模拟。而EVM模拟后则把结果发送回AVM。对于EVM内的模拟则可直接本地执行。
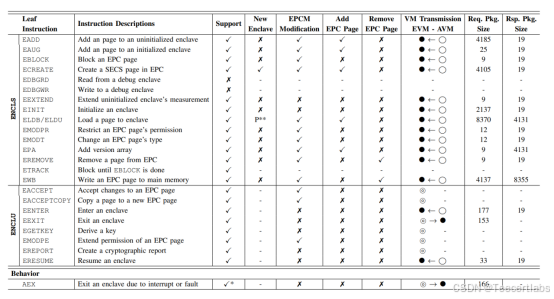
表1. vSGX的指令兼容情况

对于如EENTER、EEXIT等的控制流指令与AEX机制,我们设计了一套完整的控制流转移流程。详细流程见图2。应用程序可以使用EENTER指令进入EVM的enclave中进行隐私数据处理,该指令在AVM中被无效操作码处理程序#UD trap handler捕获(如图中步骤1),无效操作码处理程序准备需要传入EVM的参数并进入EVM中执行(步骤2)。此时,AVM中的应用程序线程将会暂停,等待EXIT指令的执行。当enclave处理完成时使用EEXIT指令退出,AVM中的无效操作码处理程序会捕获EEXIT指令(步骤➃)并恢复其中线程的执行(步骤7)。

EVM收到EENTER请求后(步骤3),将会创建一个线程或者选择一个已有的线程处理该请求(步骤4),请求处理完成后,EVM中的线程会调用EEXIT指令退出enclave(步骤5),EEXIT指令以AVM中类似的方式由无效操作码处理程序捕获并发送请求至AVM(步骤6),这时如果enclave线程已经不再需要,处理程序会结束该线程。AVM中的无效操作码处理程序会捕获EVM传入的EEXIT请求并且恢复AVM中应用程序的执行。

在vSGX中,EVM中的中断由可信的EVM内核执行,而故障处理由异步enclave退出程序AEX执行。在EVM中,如果enclave线程出现了故障(步骤1),故障处理程序将会调用异步enclave退出处理程序AEX handler(步骤2),并且将当前线程休眠。异步enclave退出处理程序会产生当前enclave寄存器的综合状态报告并发送给AVM(步骤3),AVM中的应用程序将会被唤醒并针对当前enclave寄存器的综合状态调用相应的异常处理程序处理该故障(步骤4)。在故障处理完成后,应用程序有可能会崩溃,或者故障被正确地处理。如果故障被正确地处理,系统会进入异步退出指针AEP(步骤5),该指针所指的程序使用ERESUME(步骤6)恢复EVM中enclave的执行(步骤9)。
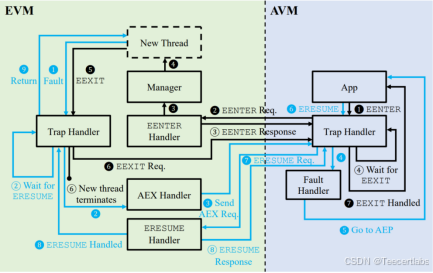
图2. vSGX的控制流

3.2 内存管理

在vSGX中包含四种地址空间,分别是:EPC(Enclave Page Cache)地址空间、 虚拟地址空间、EVM物理地址空间、管理程序地址空间,其中管理程序地址空间与enclave执行无关,而其他地址空间由vSGX管理与使用。四种地址的关系如图3所示 。
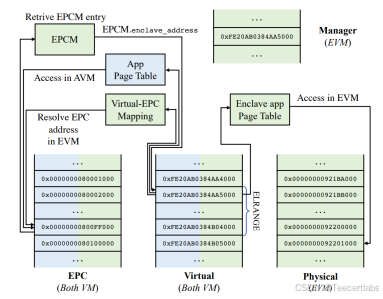
图3. vSGX中的地址空间与其相互关系

在SGX中,enclave和应用本身都存在于进程的用户地址空间内,只是enclave可以访问应用的内存而应用不可以访问enclave的内存。在我们的设计中,我们的内存管理模块维护着从EPC(Enclave Page Cache,也即SGX中的enclave物理内存)到虚拟内存的映射。在AVM中,EPC地址用作物理地址。但在EVM内由于enclave的实际物理内存是系统分配的,因此EPC地址仅用作访问管理数据结构的index。

内存的隔离由AMD SEV提供。每个EVM只为一个enclave提供服务,因此任何当前enclave的代码与当前EVM的内部辅助程序以外的代码都将无法访问enclave内部的内容。在SEV中,每个虚拟机采用独立的密钥加密,因此也阻止了跨虚拟机的攻击。

而对于enclave访问应用内存的情况,我们实现了一个fetch-and-map的机制,从AVM来获取对应的内存并映射到EVM中。同时我们设计了一个同步机制switchless-syncing来定时同步两个VM的内存。其中enclave中的隐私代码以及数据段内存在两种机制下均拒绝访问以保证其安全性。

3.3 Enclave管理器

在Intel SGX中,enclave是作为用户空间的程序存在的,我们EVM中创建一个用于管理enclave的用户空间进程来提供一个用户控件的执行环境。Enclave管理程序将会在新的EVM启动之后进行创建并且为enclave的创建做好准备。Enclave管理程序将会为EVM中的enclave应用程序创建与自己隔离的地址空间和相应的线程,当一个enclave应用程序被正确设置并脱离enclave管理程序的管理后,我们才能切换到该enclave应用程序以确保安全性。

3.4 跨虚拟机通信

尽管EVM和AVM之间的通讯可以由任何安全的加密信道来进行,但是考虑到性能开销,我们设计了一套基于加密内存的通信机制。这套机制依靠定制的CPUID leaf来退出到宿主机内,并借由宿主机内的vSGX hub依靠硬件中断传送到对应的目标虚拟机内。离开前要传送的数据会被加密,并且我们通过唯一的会话ID和CMAC来确保完整性并且防止重放攻击。到达目标机的数据会被解密并校验完整性,同时检查会话ID。通过检查后,数据会被送至分发器来派发给对应的处理函数。对应的处理函数会做好合法性校验。而如果数据没有通过校验或者数据没有对应的处理函数则会被直接丢弃。其流程如图4。

vSGX加密了传输的数据,因此可以防止操作系统或超级管理员获取传输的信息。信息传输的接收方需要通过会话ID以及序列号将接受到的数据串联成原始数据以保证在数据包乱序、重发、并发的情况仍然保持数据的完整性与机密性。 
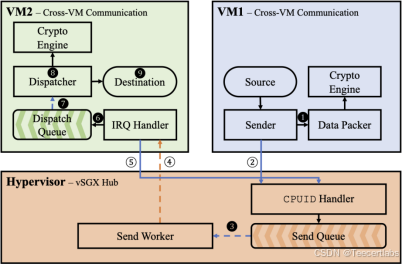
图4. 跨虚拟机通讯的流程

3.5 远程证明

SGX中的远程证明(remote attestation)是由软件配合硬件内生成报告的指令实现的。在vSGX中,我们通过完整实现`EREPORT`和`EGETKEY`指令兼容了SGX的远程证明流程。原本嵌入处理器内部的秘密(一个128-bit的整数)现在嵌入在EVM内核中。而EVM的安全性则是通过AMD SEV的远程证明流程实现的。SEV允许一个远程用户部署一个加密的VM镜像并验证处理器和固件的身份,这意味着EVM中的秘密可以在远程嵌入好然后部署。而当EVM被正确部署后,其内部的秘密也是可信的,因此可以使用SGX的流程向用户提供服务。

四、 性能与兼容性

我们实现了vSGX并在一台真实的AMD SEV-ES的服务器上进行了实验。实验的服务器配置为AMD EPYC 7251,64 GiB内存。

4.1 兼容性

我们测试了多种SGX应用,包含使用Intel SGX SDK的应用以及不使用的,来证明vSGX的兼容性。我们测试过的程序有

  • Graphene SGX (包含Nginx和其他demo)
  • wolfSSL
  • BYTEmark
  • GMP Library for Intel SGX (and examples)

其中wolfSSL、GMP Library代表了典型的vSGX使用场景,其性能表现良好。而Graphene SGX作为一个LibOS,其复杂度非常之高表明了vSGX的兼容性良好,但其性能因为其实现的原因并不算非常高。我们也并不推荐在vSGX上使用Graphene SGX。

4.2 微观性能测试

在微观跑分中我们主要关注vSGX的每条指令以及各个组件的性能表现。我们测试了每条指令的执行时间,见表2。可见跨VM通讯的指令平均需要1ms,本地执行的指令仅需数us。
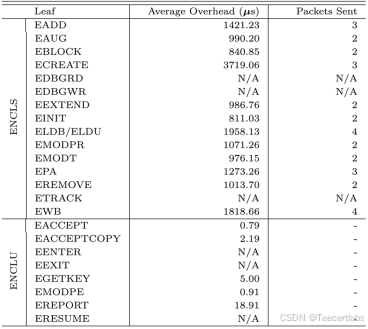
表2. vSGX各条指令的开销

我们还测试了enclave初始化、ECall性能、跨虚拟机通信、内存访问性能和内存同步性能。结果可参考图5。
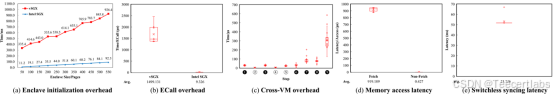
图5. vSGX的微观流程性能

其中跨虚拟机通信的流程标号与图4一致。

4.3 宏观性能测试

对于宏观性能,我们分为计算跑分测试和应用测试。计算跑分我们选择了BYTEmark。我们对比了其与一个普通AMD SEV虚拟机的性能和与一台Intel Core i7机器上的SGX性能,其结果如图6。
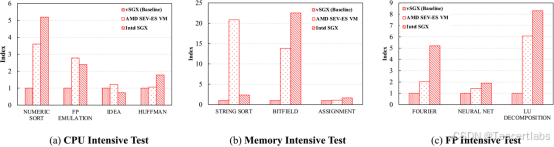
图6. BYTEmark性能

可见如果不涉及到I/O(如大量ECall或者大量不可信空间内存访问),则性能几乎没有太大影响。但是I/O越多性能受影响越大。

对于应用测试,我们选用了Graphene-SGX与wolfSSL。Graphene SGX是一个LibOS,可以使任意Linux程序直接在其中执行。其初始化会一次性分配大量内存,其性能如图7。
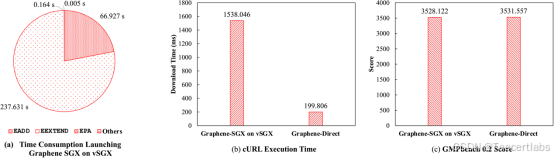
图7. vSGX上的Graphene-SGX性能

对于Nginx这类高I/O需求的程序,其性能依然受影响较大。然而对于如GMP这类计算类工作,则几乎不受影响。启动时间大部分都浪费在了大量的EEXTEND指令上来计算measurement。优化方式可以包括积攒这些指令之后一次性执行。然而这样会与SGX语义产生偏差,其影响我们留做将来研究。

wolfSSL是一个可以用于SGX的SSL加密库。我们使用其自带的跑分工具进行测试并与之在Intel Core上的性能做对比,其结果如表3。
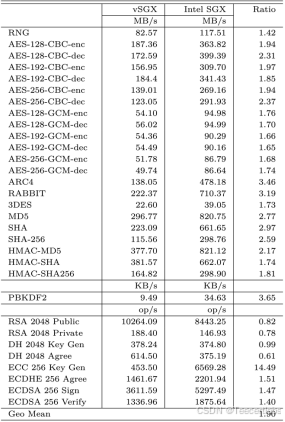
表3. vSGX上的wolfSSL的表现

结论:可见性能大部分情况下与SGX不相上下。其开销几何平均大概vSGX为Intel SGX的1.9倍。

本账号发布内容均为原创,欢迎转载,转载请注明出处。更多资讯请移步【机密计算前沿技术】服务号,欢迎交流!

AMD SEV介绍 AMD EPYC(霄龙)处理器引入了两个硬件安全组件: AES-128硬件加密引擎:嵌入在内存控制器内,用于对内存数据进行加解密。 AMD Secure Processor(AMD-SP):负责安全密钥的生成和管理。 Secure Memory Encryption (SME):AMD在DRAM的控制器中添加了加解密模块,用来控制内内存数据的加密和解密。 Secure Encrypted Virtualization (SEV) :将主内存加密功能与现有的AMD-V虚拟化体系结构来支持加密的虚拟机。 阅读详情

相关推荐

【TEE】【AMD SEV内存加密】 白皮书

AMD SEV内存加密

qq_43543209的博客 4658

代码角度理解SGX的认证机制(三):远程认证

SGX 远程证明 和EPID证明协议不同,SGX不允许信任各方充当EPID验证的角色。而是由intel提供一个全球在线验证机构叫做intel 认证服务 (IAS)。 EPID认证协议涉及两个intel控制的服务,和两个独立单元。两个intel控制的服务为一个QE和一个IAS,充当认证提供者和验证者。两个独立单元中,ISV认证enclave充当认证提供者,证明服务充当认证者。 The Quoting Enclave:提供远程认证的一个架构enclave,佳作Quotes。它被平台的attestat.

彡丶氵的博客 5445

【TEE】【AMD SEV-SNP 白皮书】通过完整性保护加强VM隔离

2016年,AMD推出了第一个x86技术- -安全加密虚拟化( Secure Encrypted Virtualization,SEV ),旨在将虚拟机与虚拟机管理程序隔离。虽然虚拟机管理程序在传统上是虚拟化安全模型中的可信组件,但许多市场可以从不同的VM信任模型中获益。例如,在云中,客户可能希望基于VM的工作负载免受云管理员的损害,以保持数据机密性,并尽量减少暴露在云提供商的基础设施中的缺陷。这就导致了在硬件级别上将 “虚拟机” 与 “虚拟机管理程序和可能在物理服务器上共存的其他代码” 隔离的需求。

qq_43543209的博客 5508

代码角度理解SGX的认证机制(一):本地认证

一、基本概念 1、认证(attestation): 是指一个enlave中的程序向其他enclave证明其完整性和真实性的过程。intel SGX认证即是一个在SGX平台上运行的ISV enclave(证明者)希望来向远程enclave(验证者)证明其身份(MRENCLAVE)、和确实是在真实的SGX处理器上正确的隔离执行。 1)本地认证:同一个平台上的两个不同enclave之间认证 2)远程认证:enclave所属平台外的软件验证其真实性 2、MRENCLAVE 和 MRSIG...

彡丶氵的博客 5488

安全虚拟化SEV简单介绍

安全虚拟化SEV简单介绍什么是SEV什么是SVMSME介绍SEV介绍总结 什么是SEV SEV是由AMD提出的安全虚拟化Secure Encrypted Virtualization技术的英文首字母的缩写。简单来说就是主内存控制器具备了加密功能可以对虚拟机内存数据进行保护。在真正介绍SEV之前,我们首先要弄清楚两个关键的基本概念:SVM、SME。下面先简单了解一下SVM和SME。 什么是SVM S...

artine的专栏 6389

AMD机密计算虚拟机介绍

AMD机密计算虚拟机介绍

木简熙的博客 524

计算机专业顶级学术会议

计算机学院TOP40: 一、A类 1.ASPLOS: International Conference on Architectural Support for Programming Languages and Operating Systems.是ACM开办的一个以体系结构内容为核心的多学科会议,其研究领域跨越硬件、体系结构、编译器、编程语言、操作系统、网络和应用,尤其关注这些学...

weixin_30487701的博客 1392

SpringBoot+Vue+Mysql社区医院信息平台(源码+文档)

SpringBoot+Vue+Mysql学生宿舍信息管理系统 WEB端软件项目(源码+文档) 项目包含:①完整源码(后端+管理后台+用户前台);②数据库脚本文件;③万字论文文档;④开题报告;⑤答辩PPT;⑥项目运行视频教程。 项目架构: B/S 架构、MVC 分层设计 技术栈: Java、MySQL、SpringBoot、MyBatis-Plus、Token 权限校验、管理后台 Vue+ElementUI+ECharts、用户前台 Layui+jQuery、Maven 构建。 一、角色设计 学生用户: 注册登录、浏览宿舍信息、查询宿舍安排、在线报修、缴费查询、失物招领、桶装水预订、评论交流、收藏等。 商家用户: 注册登录、桶装水品牌与商品信息维护、预订订单查看与处理。 维修人员: 注册登录、查看待处理报修、接单维修、填写报修处理结果与进度反馈。 管理员: 学生管理、班级管理、宿舍信息管理、宿舍安排管理、报修处理管理、缴费信息管理、卫生检查与文明宿舍管理、失物招领管理、桶装水与商家管理、维修人员管理、公告资讯与轮播图管理等。 二、前台功能模块(学生端) 1. 首页展示:轮播图、宿舍公告、最新动态推荐、常用服务快速入口 2. 宿舍信息模块:宿舍列表、楼栋与房间条件筛选、宿舍详情查看、我的宿舍安排查询 3. 在线报修模块:在线提交宿舍设施报修申请、上传故障描述、查看报修进度与维修处理结果 4. 缴费模块:水电等缴费记录查询、缴费状态查看 5. 卫生检查与文明宿舍:宿舍卫生检查结果公示、文明宿舍展示 6. 失物招领模块:失物信息发布、招领信息发布、详情查看、评论互动 7. 桶装水预订:桶装水品牌与商品浏览、在线预订、我的预订记录查询 8. 假期留宿:假期留校申请提交、申请记录查询 9. 评论与收藏:信息评论、查看他人评论、评论回复互动、收藏感兴趣的内容 10. 个人中心...

Enarx架构深度剖析:Intel SGX与AMD SEV-SNP技术如何保障安全

Enarx是一个基于WebAssembly的机密计算平台,它通过Intel SGX和AMD SEV-SNP等硬件安全技术,为应用程序提供端到端的安全保护。本文将深入解析Enarx的架构设计,以及它如何利用SGX和SEV-SNP技术构建安全的执行环境。 ## 什么是Enarx? Enarx是一个开源的机密计算框架,它允许应用程序在安全的"飞地"(enclave)中运行,即使在不可信的环境中也能保

gitblog_00459的博客 1121

数据挖掘实战:决策树 + 聚类 + 关联规则,零 Key 离线可跑(Python 源码)

数据挖掘实战包。用 Python 标准库实现 CART 风格决策树、K-Means 聚类与 Apriori 关联规则,在虚构「星河便利店」会员表和购物篮上跑通分类、分群与购物篮分析,并给出准确率、轮廓系数、支持度/置信度/提升度。零第三方依赖、零 API Key 即可离线跑通。含 4 个样例、离线冒烟、中文 README(含「使用方法」)。均为作者原创可运行源码。MIT。作者 blog.youkuaiyun.com/mtl1994

产业园区如何高效对接企业技术需求与高校科研成果?.docx

科易网基于AI模型+行业大数据,在技术转移、成果转化、技术经纪、知识产权、产业创新、科技招商等垂直领域的多样化应用场景,推出科技创新领域的AI+工具与数智化解决方案,推动科技创新与产业创新智能化发展。

【TEE】可信执行环境业界资料

在安全环境中,通过底层硬件隔离,不同执行级别,安全鉴权方式等方式,从最根本的安全机制上提供基于信任根(Root of Trust)的可信执行环境TEE(Trusted Execution Environment),通过可信服务(Trusted Services)接口与和通用环境REE(Rich Execution Environment)进行安全通信,可以保护TEE中的安全内容不能被非安全环境的任何软件,包括操作系统底层软件等所访问,窃取,篡改和伪造等。然而,主机不可以监控或修改Realm执行的指令。

qq_43543209的博客 4194

国央企创新负责人如何快速掌握本地科技资源分布与匹配情况?.docx

科易网基于AI模型+行业大数据,在技术转移、成果转化、技术经纪、知识产权、产业创新、科技招商等垂直领域的多样化应用场景,推出科技创新领域的AI+工具与数智化解决方案,推动科技创新与产业创新智能化发展。

一文带你领略虚拟化领域顶级技术会议KVM Forum 2018

KVM Forum是由Linux基金会组织的高端技术论坛会议,主要为社区各个维护者,开发人员,和用户提供一个讨论Linux虚拟化技术发展趋势以及挑战的交流场所。参会人员都集中在KVM虚拟化相关领域,是KVM社区最为重要和权威的大会。 概述 2018年度的KVM Forum于10月24-26日在英国爱丁堡召开。本次会议吸引了众多技术专家参与会议。同时,参会...

weixin_34375054的博客 323

国央企创新负责人如何实现科技成果的精准识别与高效筛选?.docx

科易网基于AI模型+行业大数据,在技术转移、成果转化、技术经纪、知识产权、产业创新、科技招商等垂直领域的多样化应用场景,推出科技创新领域的AI+工具与数智化解决方案,推动科技创新与产业创新智能化发展。

vba 修改下拉列表_Excel联想式下拉菜单制作教程II

?点击关注Excel表哥公众号上期我们分享了Excel联想式下拉菜单制作教程,可以简化大家在下拉菜单过长时的数据录入工作。文章末尾给大家提出了一个问题:为什么下拉列表数据源需要先排序?今天我们继续分享一个不用对数据源排序也能实现的下拉列表制作方法。先看最终的效果动图:今日分享难度指数:★★★★☆01创建辅助列在需要设置下拉列表的工作表中创建一列辅助列,如下图所示:在辅助列F3单元格输入下...

weixin_39593718的博客 1576

云说鲲鹏 | Intel SGX和ARM TrustZone浅析

我们先理解一下业界具有统一认识的一些概念: 安全启动:启动过程中,前一个部件验证后一个部件的数字签名,验证通过后,运行后一个部件,否则就中止或复位系统。因此它是一个防恶意篡改的手段。 可信启动:启动过程中,前一个部件度量(计算HASH值)后一个部件(通常在后一个部件被签名校验过之后),然后把度量安全的保存下来,比如扩展到TPM的PCR中。后续接入平台后,部件的度量会上报到认证平台,认证平台会有配置一个可信白名单,如果某个部件的版本信息不在白名单里,则认为此设备是不受信任的,因为它可能使用了一个虽然有签名

开源中国 2233

保姆级教程:用Jetson Orin Nano和ROS2 Humble搞定PIXhawk 4飞控通信(含配置文件详解)

本文提供了一份详细的Jetson Orin Nano与PIXhawk 4飞控通信配置指南,涵盖硬件连接、ROS2 Humble环境搭建、MAVROS2配置及通信调试全流程。通过实战案例和配置文件详解,帮助开发者快速实现无人机上位机与飞控的稳定通信,适用于无人机开发与自动化控制场景。

weixin_33670786的博客 475

Intel SGX 技术初探

最近公司需要开发一款使用intel 的移动终端,需要用到SGX技术,特此将调研和整理的相关资料放置于下,欢迎交流。 一、SGX技术背景 1.1 SGX技术定义 SGX全称Intel Software Guard Extensions,顾名思义,其是对因特尔体系(IA)的一个扩展,用于增强软件的安全性。这种方式并不是识别和隔离平台上的所有恶意软件,而是将合法软件的安全操作封装在一个encl

QWM的博客 4万+

5G-A无源物联网:深度解析“不插电“智能的底层技术原理

北京移动推出5G-A无源物联网技术,实现电动车标签"零功耗"运行。该技术通过射频能量收集(利用5G-A基站高功率信号转换为电能)和反向散射通信(调制反射信号传输数据)两大核心技术,使设备无需电池即可工作。5G-A相比4G在信号能量密度、通信速率和定位精度等方面显著提升,结合通感一体等创新技术,为无源物联网提供商用基础。该方案已在北京小区试点应用,实现电动车精准定位管理,标签寿命可达5年以上。专家预测,这项技术将大幅降低物联网部署成本,推动"万物智联"时代的到来。

通信行业老兵、物联网从业者,做一个有趣的普通人。 2014

IPD的分析工具与模型(十六)CBB公用基础模块管理实现资源共享,缩短开发周期

CBB流程的开发环节,基于CBB规划中所识别和设计的CBB,进行CBB的详细设计(包括参数设计和接口设计),并最终实现CBB的落地开发。作为特殊类型的技术构件,CBB的开发流程,可沿用技术开发中的构件开发流程,具体包括概念、计划、开发和迁移等步骤,具体可参见前文的相关介绍。有了蓝图与架构设计,落地实施是关键攻坚。具体工作内容包括:具体工作内容包括:a. 以相似性、聚类、相对独行性、可组合、可扩展性、可维护性等原则为指导,按照产品的功能特征和业务类型,聚焦零散的功能点,形成功能模块,实现产品功能模块的划分;

corgi2020的博客 2001

Intel SGX技术详细解释(非常棒)

http://www.jos.org.cn/html/2018/9/5594.htm#b18 随着信息技术的迅速发展与广泛应用, 人类社会已经进入了一个崭新的互联网时代.一方面, 人们享受着互联网科技带来的便利; 另一方面, 由网络和信息系统构成的网络空间也面临着日益严峻的安全问题.信任是网络空间中安全交互的基础, 但随着软件复杂度和攻击水平的提高, 移动环境和云平台的安全对硬件和平台安全机制的...

kouryoushine的博客 12万+

B站李沐讲论文笔记AlexNet

B站李沐讲论文笔记AlexNet

夏知识不进脑子薇的博客 789
上一篇: 【机密计算顶会解读】08:Cipherfix——缓解软件中的密文侧信道攻击
下一篇: 【机密计算顶会解读】10:WAVEN——用于 Enclaves 的 WebAssembly 内存虚拟化
ZeroClave
博客等级 码龄2年 248粉丝 22原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值