






2024年25款最佳入侵检测软件推荐 - 网络安全必备
前言
在 IT 安全方面,主机入侵检测软件 (HIDS) 充当强化防火墙,辅以内联入侵防御系统,以保护 IP 地址免受网络攻击和基于异常的检测。这些工具非常适合各种操作系统,可检测恶意软件和异常、强化应用程序层、抵御 DDoS 攻击,并利用数据包嗅探器仔细检查网络 […]
面对市场上众多的入侵检测软件,选择合适的解决方案可能是一个挑战。本文不仅列出了2024年推荐的25款最佳入侵检测软件,还进一步探讨了这些工具在不同网络环境下的表现、其帮助企业满足安全合规性要求的能力,以及实际的用户案例。通过对比分析和补充建议,希望为您提供一份全面的指南,帮助您选择最适合自己需求的入侵检测软件。
10 款最佳入侵检测软件候选名单
以下是我从所评测的 25 种工具中挑选出的 10 款最佳软件:
1. SolarWinds 安全事件管理器—最适合集中事件管理
2. Ossec—最适合日志管理和分析
3. Check Point IDS—最适合多层安全策略
4. RSA NetWitness—最适合实时事件响应
5. FireEye Network Security—最适合高级威胁情报
6. Juniper IDP—威胁检测多功能性最佳
7. Cisco IDS—最适合大型企业环境
8. Zeek—最适合网络流量分析
9. Trend Micro Deep Discovery—最适合针对性攻击识别
10. Tripwire—最适合系统完整性监控
什么是入侵检测软件?
入侵检测软件是一种专门用于监控网络和系统中是否存在恶意活动或违反政策的下一代工具。它充当数字哨兵,向系统管理员和安全专业人员发出任何可疑行为的警报。组织使用此软件来保护数字资产,确保数据的完整性、机密性和可用性。
网络环境下的性能表现
选择入侵检测软件时,了解其在不同网络环境下的性能表现至关重要。不同规模和复杂度的网络对资源占用、响应速度和误报率的要求各不相同。例如,在大型企业网络中,像 Cisco IDS 这样的工具因其高效处理大量流量的能力而表现优异;而 OSSEC 可能更适合中小型企业,提供轻量级但有效的保护。性能测试和评估在网络的不同层级非常重要,以确保选择的工具能在实际环境中高效运行。
安全合规性
在当前的监管环境下,入侵检测软件是否支持行业特定的安全合规性要求是企业选择的重要标准。例如,医疗行业需要遵守 HIPAA,而金融行业则需符合 PCI-DSS 和 SOX 标准。Trend Micro Deep Discovery 提供的高级威胁检测不仅增强了安全性,还帮助企业更好地遵守这些规定。了解每款工具如何协助组织进行合规管理,并生成所需的合规性报告,是选择过程中不可忽视的部分。
用户案例或行业应用场景
FireEye Network Security 被一家大型金融机构采用,用于检测和响应复杂的网络攻击,有效保护了客户数据的安全;而 Zeek 则在教育行业中广泛应用,通过深度网络流量分析,帮助高校防御日益复杂的网络威胁。
最佳入侵检测软件评论
1. SolarWinds 安全事件管理器-最适合集中事件管理
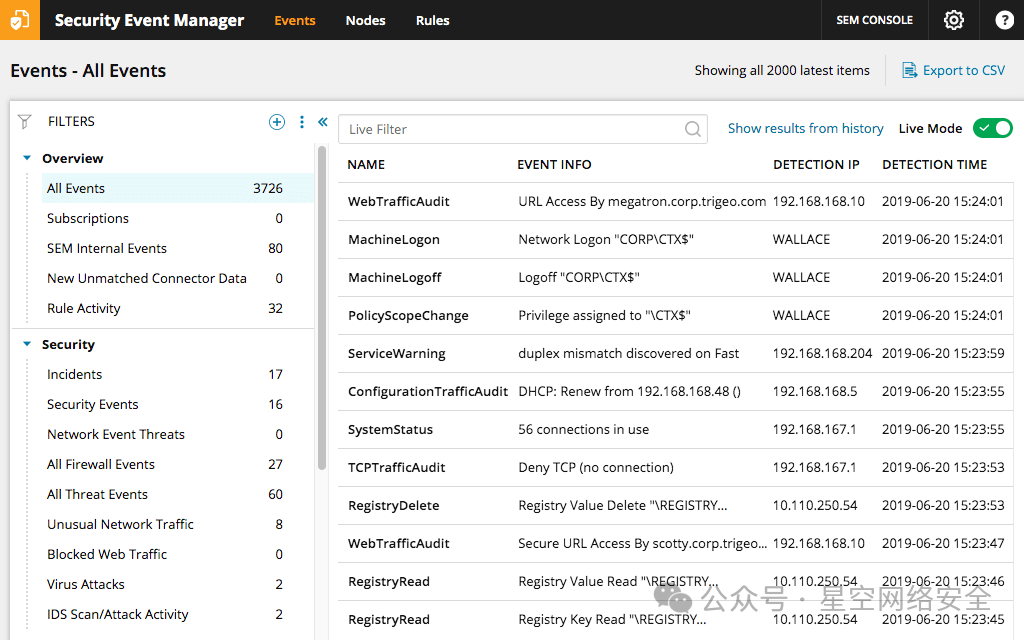
SolarWinds 安全事件管理器 (SEM) 旨在简化识别和应对安全威胁、失败的审计和操作问题的过程。该工具以其集中和解释来自多个来源的大量日志数据的能力而脱颖而出。
我选择 SolarWinds 安全事件管理器的原因:在评估过程中,SolarWinds SEM 集中事件的方法引起了我的注意。根据我的判断,在将其与其他几个平台进行比较后,我确定它为应对数据蔓延的组织提供了差异化且高效的解决方案。它在集中事件管理方面的强大能力使其成为许多安全专业人员的宝贵工具。**
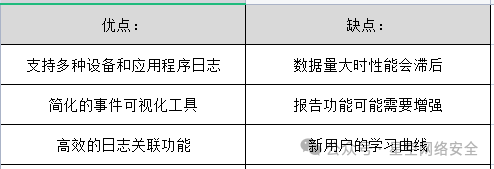
突出特点和集成:**SolarWinds SEM 的核心优势在于其日志关联技术,该技术通过分析模式快速查明潜在问题。此外,它与其他 SolarWinds 产品的集成使组织能够更广泛、更全面地了解其 IT 环境。
优点和缺点:
2. OSSEC-最适合日志管理和分析
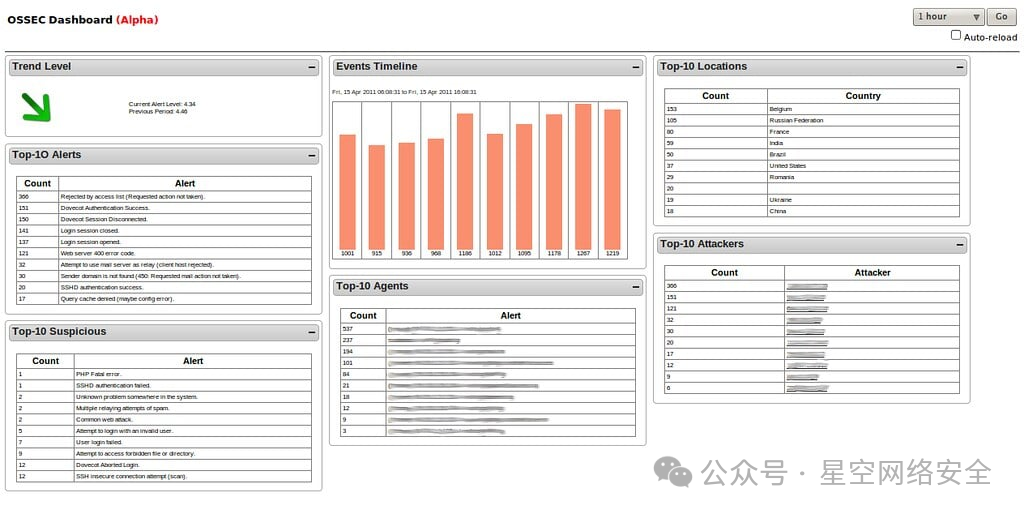
OSSEC 是一款功能强大的开源主机入侵检测系统,擅长剖析日志以发现安全事件。它是系统的守护者,可以精确分析日志,是日志管理爱好者不可或缺的工具。
**我选择 OSSEC 的原因:**在确定最佳日志分析工具时,OSSEC 的熟练程度显而易见。它在关联和分析各种日志源方面的能力使其与众不同。对于那些想要深入研究日志管理和分析的人来说,我认为 OSSEC 的细致方法更胜一筹。
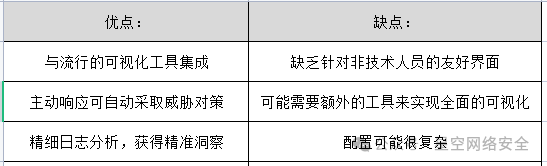
**突出特点和集成:**OSSEC 提供精细的日志分析,并针对潜在安全漏洞提供警报机制。其主动响应功能可自动对特定威胁做出反应,从而简化安全工作流程。OSSEC 拥有与流行的 SIEM 工具和可视化平台的集成能力,可确保连贯的数据表示和可操作的见解。
优点和缺点:
3. Check Point IDS
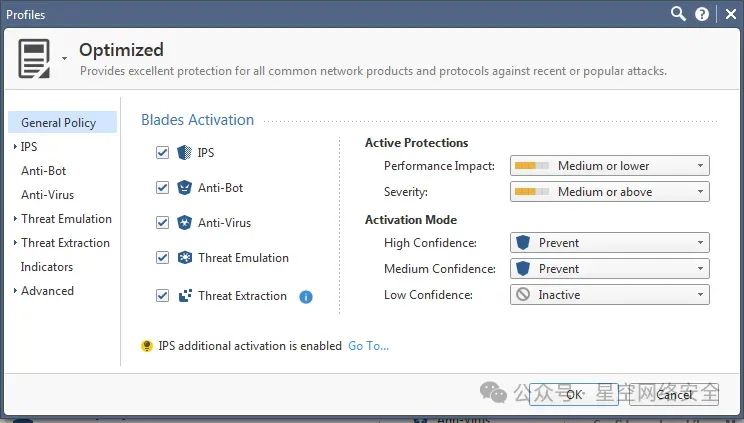
Check Point IDS 是 Check Point 综合安全套件的一个组成部分,强调采用多层次威胁缓解方法。这种方法确保无论威胁的来源或性质如何,都能在各个层面进行应对,从而提供强大的保护。
**我选择 Check Point IDS 的原因:**在观察了 Check Point IDS 的整体、多层防御机制后,我决定选择它。在确定了它的性能并将其与其他工具进行比较后,我得出结论,对于寻求多层安全策略的组织来说,Check Point IDS 将是一个值得称赞的选择。
**突出特点和集成:**Check Point IDS 的威胁防御技术非常出色,包括入侵防御、防病毒和反机器人模块。此外,它与 Check Point 安全网关的集成扩大了保护范围。
**优点和缺点:
**
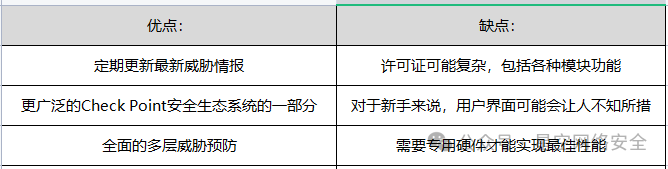
4. RSA Ne****tWitness-最适合实时事件响应

RSA NetWitness 因其在促进对安全漏洞做出快速反应方面的卓越能力而脱颖而出。其设计侧重于从检测到事件的那一刻起加快响应时间,使其与实时事件管理需求完美契合。
**我选择 RSA NetWitness 的原因:**快速响应事件的需求促使我评估了几种解决方案,而 RSA NetWitness 在这方面表现出色。它强调实时监控和快速响应机制,这是我选择它的决定性因素。对于那些优先考虑在检测到违规后立即采取行动的团队来说,RSA NetWitness 似乎是首选。
**突出特点和集成:**RSA NetWitness 的核心是实时分析引擎,旨在即时洞察事件。此外,其集成功能涵盖大量第三方工具,增强了其态势感知和响应速度。
优点和缺点
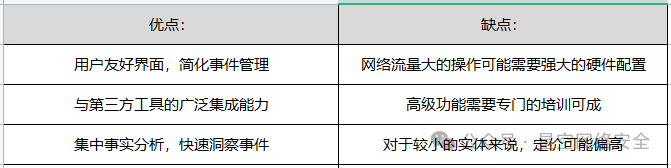
5. FireEye Network S****ecurity-最适合高级威胁情报
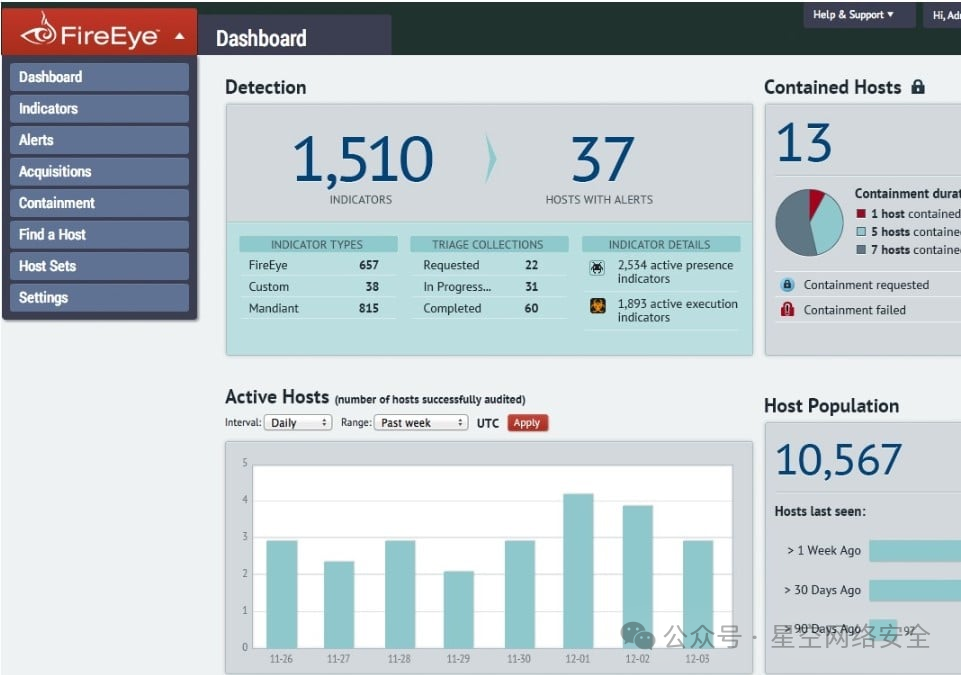
FireEye Network Security 是一个综合平台,专注于高级威胁检测、预防和调查。该工具的独特之处在于其丰富的威胁情报,提供了许多其他平台可能错过的见解。
**我选择 FireEye 网络安全的原因:**在考虑了各种安全平台及其产品后,我选择了 FireEye,因为它拥有著名的高级威胁情报功能。我相信,在不断变化的威胁形势下,FireEye 检测和应对复杂威胁的方法使其领先于许多竞争对手。
**突出特点和集成:**FireEye 的优势在于其 MVX 架构,可实时识别和阻止复杂威胁。此外,其与第三方解决方案的集成能力使其能够适应各种 IT 环境。
优点和缺点
**6. Juniper IDP-**最适合威胁检测的多功能性
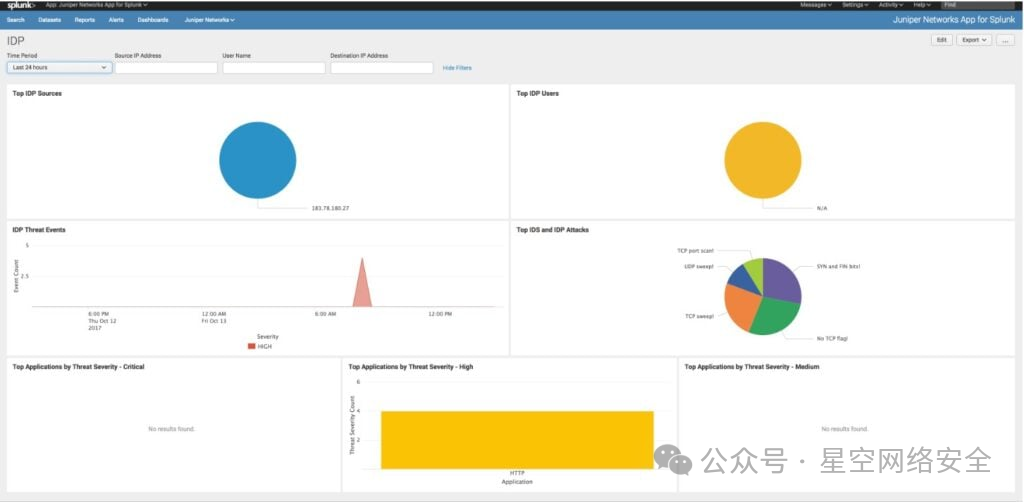
Juniper IDP 以其广泛的威胁检测方法而闻名,使其成为需要多种方法来保护其数字基础设施的组织的首选。它能够适应不同的威胁环境,证明它确实为多功能检测而打造。
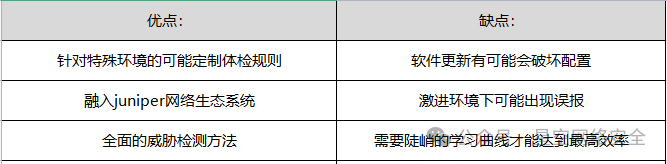
**我选择 Juniper IDP 的原因:**在选择提供广泛威胁检测技术的工具的过程中,Juniper IDP 成为了一个突出的安全软件竞争者。其检测方法的多功能性与同行相比毫不逊色。对于面临多方面威胁载体并需要灵活解决方案的组织,我相信 Juniper IDP 符合要求。
**突出特点和集成:**Juniper IDP 拥有基于签名、基于异常和基于行为的检测技术,可提供分层防御策略。它可与 Juniper 更广泛的安全产品组合有效集成,确保采用更具凝聚力的威胁管理方法。
优点和缺点
7. Ci****sco IDS-最适合大型企业环境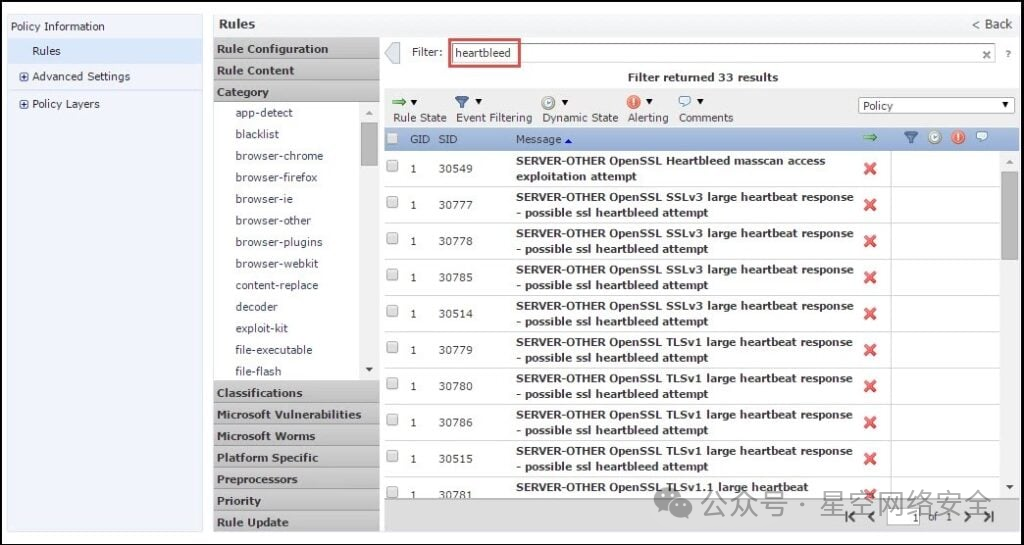
Cisco IDS 源自强大的安全解决方案,专门用于保护庞大的企业网络。它能够毫不妥协地处理大量流量,是大规模运营的最佳选择。
**我选择 Cisco IDS 的原因:**当我开始选择一款适用于广泛企业框架的工具时,Cisco IDS 的声誉和性能基准是毋庸置疑的。它在管理复杂而庞大的网络架构方面的能力使它在我的评估中脱颖而出。对于寻求可靠入侵检测的大型企业来说,我认为 Cisco IDS 是一个有吸引力的选择。
**突出特点和集成:**Cisco IDS 拥有先进的威胁检测算法,能够快速识别可疑活动。它整合了威胁情报更新,可以领先于不断演变的风险。集成功能涵盖思科的安全产品套件,从而形成整体安全方法。
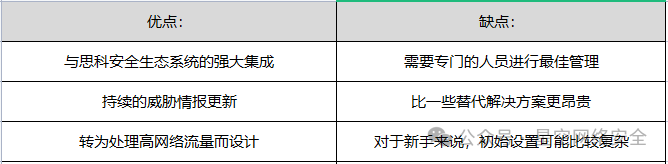
优点和缺点:
8. Zeek-最适合网络流量分析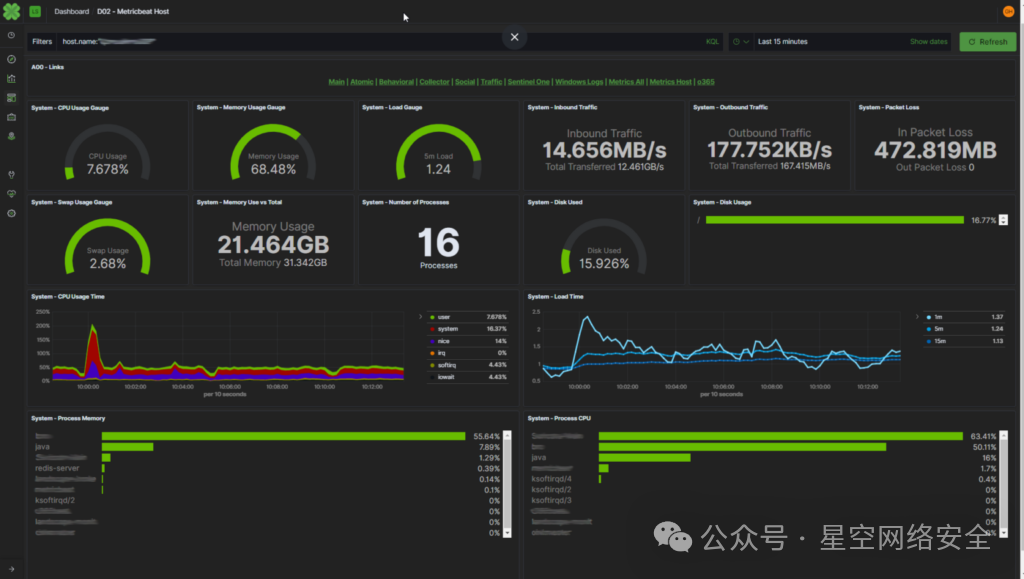
Zeek 原名 Bro,是网络安全监控领域的重量级企业。它深入研究网络流量,提取有价值的数据,帮助您了解和保护您的环境。对于那些优先考虑全面流量分析的人来说,Zeek 是一个自然的选择。
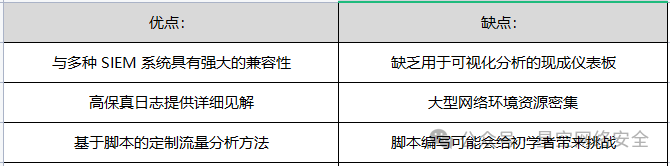
**我选择 Zeek 的原因:**在对网络分析工具进行深入审查后,我选择了 Zeek。它将原始网络流量转换为高保真日志的独特能力引起了我的注意。我相信,对于那些优先考虑详细网络流量洞察的人来说,Zeek 的深度和清晰度是无与伦比的。
**突出特点和集成:**Zeek 擅长基于脚本的方法,可实现对网络流量的可定制分析和记录。这提供了适应多样化和不断发展的威胁形势的灵活性。在集成方面,Zeek 补充了各种 SIEM 系统和威胁情报平台,增强了其在复杂安全架构中的实用性。
优点和缺点
9. Trend Micro Deep Discovery-最适合针对性攻击识别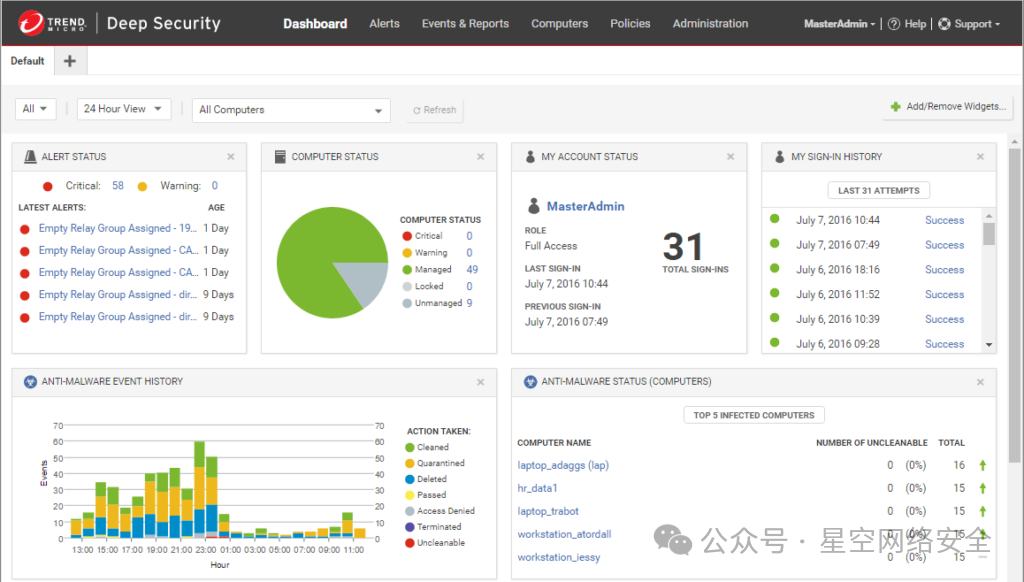
Trend Micro Deep Discovery 是一款专用解决方案,旨在检测、分析和应对当今隐秘的勒索软件、其变体和针对性攻击。该工具擅长发现有针对性和复杂的威胁,在安全领域独树一帜。
**我选择 Trend Micro Deep Discovery 的原因:**我之所以选择 Trend Micro Deep Discovery,是因为它专注于有针对性的威胁检测。在比较和评估了几种解决方案后,我确信其识别隐藏攻击的能力为组织带来了显著的优势。
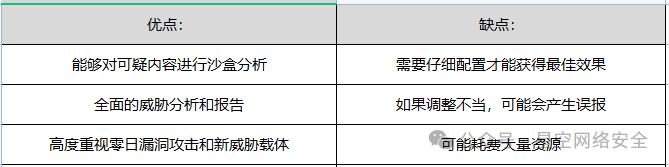
**突出特点和集成:**Deep Discovery 在其专业检测引擎和自定义沙盒分析方面表现出色。它与其他 Trend Micro 解决方案的集成提供了分层安全性并增强了整个数字环境的可视性。
优点和缺点
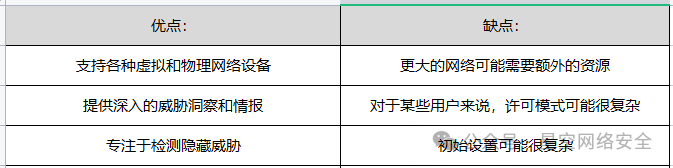
10. Tripwire-最适合系统完整性监控
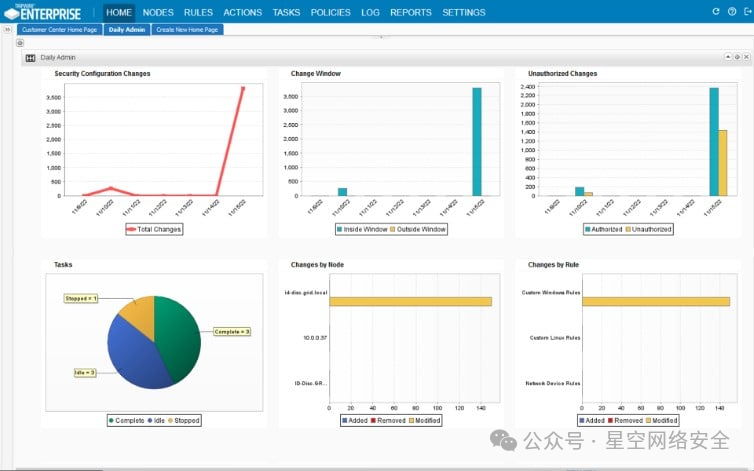
Tripwire 是一款知名的安全解决方案,主要以其系统完整性监控功能而闻名。它通过持续监控和检测可能表明存在潜在漏洞的变化来帮助组织维护其系统的完整性。
**我选择 Tripwire 的原因:**在选择可靠的系统完整性监控工具的过程中,Tripwire 立即脱颖而出。我通过将其功能和评论与其他竞争对手进行比较来确定其在这方面的实力。鉴于系统完整性在当今动态的网络环境中的重要性日益增加,Tripwire 最适合优先考虑这一方面的组织。
**突出特点和集成:**Tripwire 的主要优势在于其文件完整性监控功能,该功能能够实时检测未经授权的更改。此外,它与流行的 SIEM 工具的集成增强了其监控功能,从而可以更全面地了解安全情况。
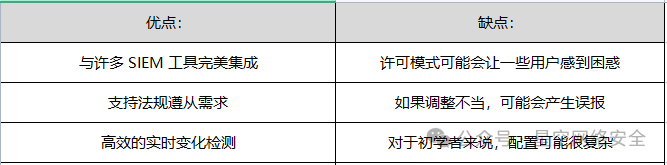
优点和缺点
其他值得注意的入侵检测软件
下面是我入围但未进入前 10 名的其他入侵检测软件列表。绝对值得一看。
11. Intrusion Detection System (IDS) by McAfee—最适合集成威胁情报
12. Snort—最适合开源爱好者
13. Flowmon—有利于网络行为分析
14. Suricata—适用于高性能网络 IDS、IPS 和网络安全监控
15. Darktrace—适用于人工智能驱动的威胁检测
16. Vectra Cognito—有利于自动检测威胁
17. Fortinet FortiGate—适合广泛的安全集成
18. Ntopng—有利于网络流量洞察
19. Nagios Core—适合基础设施监控
20. Hillstone Network-Based IDS—有利于分层威胁预防
21. LogRhythm—适合全面的日志管理
22. Kismet—适用于无线网络检测
23. WatchGuard Network Security—适用于模块化安全解决方案
24. Security Onion—适用于入侵检测、企业安全监控和日志管理
25. Fidelis Network—适合深度会话检查
选择入侵检测软件的选择标准
其中许多工具都具有出色的功能,但根据特定需求和网络安全带来的独特挑战,了解哪些功能真正重要至关重要。对于此列表,我特别寻找具有高检测准确性、可扩展性和易于使用界面的工具。
1. 核心功能
-
威胁检测:实时准确识别已知威胁和零日威胁。
-
入侵预防:不仅仅是检测,还有预防已识别威胁的能力。
-
数据分析:分析网络流量是否存在异常模式,这可能表明存在潜在威胁。
-
警报和报告:实时威胁警报和全面的分析报告。
2. 主要特点
-
机器学习和人工智能功能:使工具能够随着新出现的威胁而发展并识别数据中的模式。
-
与其他安全工具的集成:IDS 工具与组织生态系统中的其他安全解决方案协同工作非常重要。
-
可自定义的警报设置:根据网络环境调整敏感度,以最大限度地减少误报。
-
加密流量检查:在不影响安全性的情况下分析加密数据包。
-
威胁情报源:有关新出现的威胁的更新信息,为工具提供最新数据。
3. 可用性
-
直观的仪表板:主控制台应提供网络安全状态的清晰概述,包括检测到的威胁、流量模式和系统健康状况。
-
拖放规则配置:无需复杂的编码,用户友好的规则设置界面有助于更快地配置和部署。
-
基于角色的访问控制:对于较大的团队来说至关重要,这允许为不同的用户设置特定的权限,确保只有授权人员才能进行更改或访问敏感信息。
-
学习资源和支持:鉴于其中一些工具的复杂性,拥有可访问的培训资源、文档和响应迅速的客户支持至关重要。
有关入侵检测软件的最常见问题 (FAQ)
1. 使用入侵检测软件有什么好处?
入侵检测软件具有广泛的好处,包括:
-
增强的安全性:这些工具不断监控网络流量以发现任何恶意活动的迹象,确保迅速识别潜在威胁。
-
实时警报:即时警报可帮助组织快速采取行动,最大限度地减少潜在损害。
-
合规性:许多行业都有法规要求组织监控和保护其网络。IDS 工具可以帮助满足这些监管要求。
-
详细报告:组织可以分析和学习安全事件,并随着时间的推移改善其安全态势。
-
与其他系统集成:大多数 IDS 解决方案可以与其他安全工具集成,创建全面的安全环境。
2. 有哪些最便宜的软件选项?
Kismet 和 Nagios Core 是入侵检测领域较为实惠的选择,特别适合中小型企业。
3. 有没有高端、高价的软件?
是的,像 Darktrace 和 FireEye Network Security 这样的工具处于较高水平,主要满足具有复杂需求的大型企业的需求。
4. 有没有免费的 IDS 软件选项?
确实,有免费的选择,例如 Kismet 和 Nagios Core。然而,虽然这些工具提供了基本的 IDS 功能,但它们可能缺少付费版本中的一些更高级的功能。
选择正确的网络入侵检测系统 (NIDS) 对于组织有效监控和保护其网络基础设施至关重要。在本指南中,我们强调了此类工具的重要性,详细介绍了它们的核心功能、主要特性、可用性和不同的定价模式。随着网络威胁的不断发展,拥有强大的入侵检测系统已成为组织防御策略不可或缺的一部分。
`黑客&网络安全如何学习
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
1.学习路线图

攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。
2.视频教程
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。

(都打包成一块的了,不能一一展开,总共300多集)
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
3.技术文档和电子书
技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
4.工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。
还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
 2052


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


