


应急响应/逆向工具箱(非常详细)零基础入门到精通,收藏这一篇就够了

OpenArk工具+免费下载+无需安装 OpenArk 是一款 Windows 平台上的开源 Ark 工具。Ark 是 Anti-Rootkit(对抗恶意程序)的简写,它的目标是成为逆向工程师、编程人员的工具,同时也能为那些希望清理恶意软件的用户服务,并且会不断支持更多功能和命令。 主要功能: - **进程管理**:可以查看进程、线程、模块、句柄、内存、窗口等信息,还提供进程注入等功能。 - **内核工具**:例如内存管理、驱动、热键、回调、过滤驱动、存储、IDT/SDT/WFP 等功能,且在持续增加中。 - **编程助手**:相当于程序员的工具箱。 - **扫描器**:PE/ELF 文件解析器,未来会发展为病毒分析助手。 - **捆绑器**:能够将目录和多个程序捆绑成一个 exe 程序,同时支持脚本。 - **实用工具**:具备垃圾清理功能、系统工具等。 - **逆向工具**:精心挑选了许多有用的小工具,与 OpenArk 功能互补,以提高效率。 - **控制台**:这里有很多有用的命令。 - **语言支持**:目前支持中文和英文,后续会支持更多语言。 立即下载
AI摘要

文章介绍了开源工具OpenArk,它是Windows平台工具,可查看进程等信息,支持内核模式操作,能检测系统中隐藏的恶意程序。其界面友好、支持离线环境,还有编程助手功能。此外,作者还分享了网络安全学习资料,包括路线图、视频教程等。

在我们的日常工作中,尤其是在进行安全演练和红蓝对抗时,我们总是要面对各种隐藏的恶意软件和攻击手法。为了能更全面地了解系统是否存在这些威胁,我开始使用一个开源工具——OpenArk。这个工具对我来说简直是个救星,它专门用于对抗那些根植于系统之中的恶意程序。

OpenArk 是一款功能强大的 Windows 平台工具。它不仅能够查看进程、线程、模块等信息,还支持内核模式的操作,这对于我们的安全团队来说非常重要。在执行红队任务时,了解目标系统的真实状态可以帮助我们更好地模拟攻击场景,同时也能让蓝队在防御时做到心中有数。
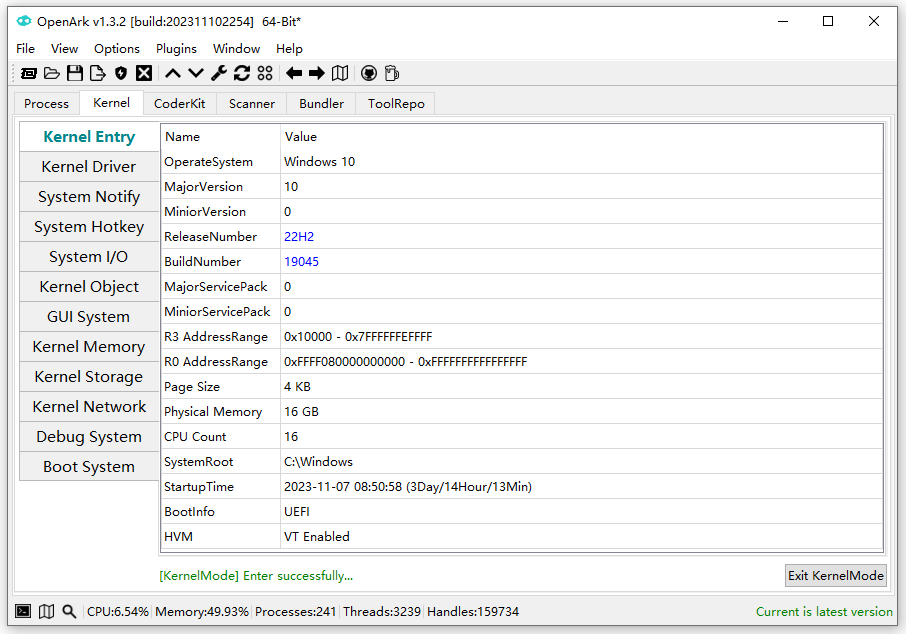
有一次,我用 OpenArk 查看了运行中的进程,发现了一些异常的活动。这让我意识到,这些隐藏的恶意程序可能会在关键时刻给我们带来麻烦。通过其强大的扫描功能,我可以迅速定位到问题所在,并进行相应的处理。这样一来,不仅提升了我们的响应速度,还为整个团队节省了很多时间。
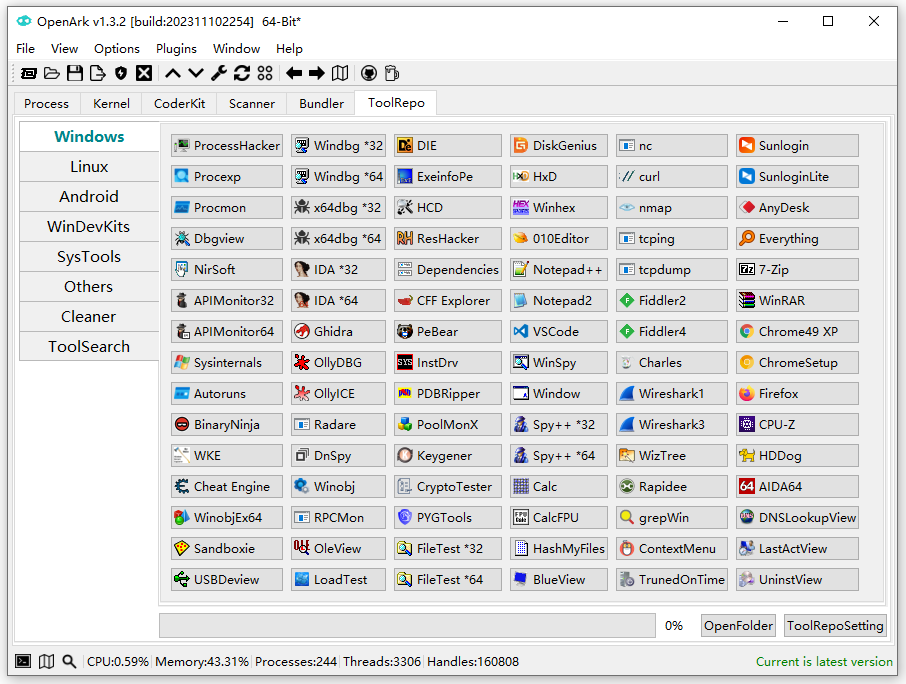
我特别喜欢它的界面设计,使用起来非常顺手。去掉了繁琐的DLL依赖,使得操作变得更加简单高效。而且它支持离线环境,哪怕在不联网的情况下,我也能获取到必要的信息,这对做一些敏感项目尤其重要。

在这里插入图片描述

另外,OpenArk 的编程助手功能也是我日常工作中不可或缺的一部分。作为一个技术人员,工具库里精心挑选的小工具让我在遇到编程难题时,能够迅速找到合适的解决方案。比如,PE/ELF文件解析器的加入,让我在查找和分析可疑文件时变得更加轻松。

想要获取工具的小伙伴可以直接拉至文章末尾

我们来提取并讨论上述工具描述中涉及的网络安全关键技术点:

1、根本恶意软件检测:

  • OpenArk 专注于对抗根植于系统中的恶意程序,这意味着它能够深入操作系统的内部,发现那些传统防病毒软件可能无法检测到的威胁。因为许多复杂的恶意软件都会利用隐蔽的方式隐藏自己。

2、进程监控与分析:

  • 工具提供了查看进程、线程、模块及其活动的功能,这使得安全分析人员可以实时监控系统的行为,及时识别出异常情况。通过分析进程之间的相互关系,可以有效地判断是否存在恶意行为或潜在的安全风险。

3、内核模式支持:

  • OpenArk 支持内核模式操作,这是一个非常高级的功能。很多恶意软件通常会尝试直接与内核交互,借此获得更高权限的控制。因此,能够在内核级别进行监控和分析,使得安全团队能更全面地识别和应对威胁。

4、离线环境支持:

  • 在某些情况下,尤其是处理敏感信息时,可能需要在没有网络连接的环境下工作。OpenArk 的离线支持使得用户能够在不接入互联网的情况下,仍然完成安全检查和分析,这是维护数据安全的重要一环。

5、多语言支持与界面友好性:

  • 该工具支持中文和英文等多种语言,且界面设计简洁易用。这表明开发者考虑到了不同用户群体的需求,从而降低了学习成本,提高了工具的可用性。这对于团队中有不同技能背景的成员尤其重要。

下载链接

https://github.com/BlackINT3/OpenArk

黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图
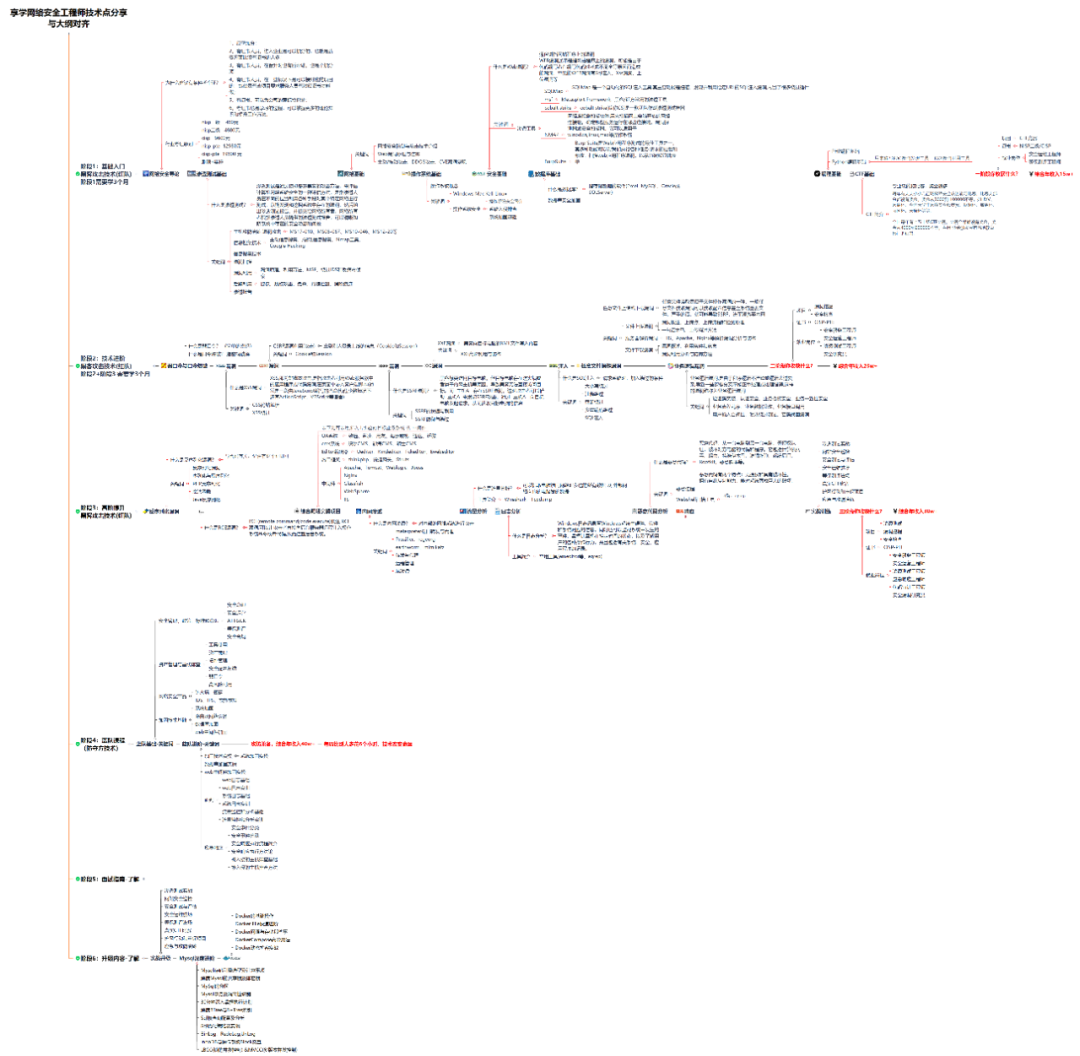
攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。
(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

OpenArk64-1.3.6正式版-20250104 OpenArk64-1.3.6正式版-20250104,逆向工具箱,检测系统快捷键冲突工具 OpenArk64-1.3.6正式版是一款功能强大的Windows平台开源工具,专为对抗恶意程序(Anti-Rootkit)而设计。它集成了多种实用功能,包括进程管理、内核工具、编程助手、扫描器、捆绑器等,为用户提供了全方位的系统监控和优化体验。通过这款工具,用户可以轻松查看和管理系统进程、线程、模块等详细信息,同时利用内核工具进行内存管理、驱动监控等操作。此外,OpenArk64-1.3.6正式版还支持PE/ELF文件解析,未来还将发展为病毒分析助手,为用户提供更全面的安全保障。总之,这是一款值得推荐的系统工具,适合逆向工程师、编程人员以及需要清理恶意软件的用户使用。 立即下载

相关推荐

OpenArk v1.3.8

支持隐身模式,增加Beta通道 内核增强:新增枚举ImageVerification/Bounds/KernelHash回调以及EPROCESS信息等 界面优化:新增保存过滤历史记录,包含进程树等 热键功能修复,工具库新增工具 BUG修复以及一些未提及的功能 新年快乐 2025

逆向工具箱 - 次元剑:集逆向、渗透、Frida、AI 于一身的安全工具箱

MetaSword 次元剑是一款集逆向工程、渗透测试、Frida 动态注入和 AI Agent 于一体的 Windows 安全工具箱。基于 Electron 开发,二次元视觉风格,开源免费。本文介绍其功能模块、使用场景及获取方式。

2601_95329433的博客 2068

Ubuntu20.04/Debian10安装向日葵远程控制踩坑实录(附依赖问题解决方案)

本文详细介绍了在Ubuntu 20.04/Debian 10系统上安装向日葵远程控制软件的全过程,重点解决了常见的依赖问题,特别是libwebkitgtk相关错误。通过自动修复、手动修改.deb包依赖和使用兼容层三种解决方案,帮助用户顺利完成安装并优化远程控制体验。

silver的专栏 749

逆向工具箱 - 次元剑

次元剑(MetaSword)是一款基于 Electron 的逆向工程与渗透测试一体化工具箱,集成 IDA Pro、x64dbg、Yakit、Frida 等核心安全工具,主打二次元视觉风格,本文带你了解全部功能模块及使用入口。

忆梦的博客 4214

K型热电偶分度表读取方法

K型热电偶分度表读取方法

guaizaiguaizai的博客 5904

全能扫描王的实现(python版本)- 目标检测图像矫正

全能扫描王python代码实现,可用于文件扫描或者是图像校正

搬砖猛女的啃书历程 5490

应急响应/逆向工具箱(非常详细)零基础入门到精通,收藏这一篇就够了_逆向工具箱电脑版

OpenArk 是一款Windows平台上的开源Ark工具,Ark是Anti-Rootkit(对抗恶意程序)的简写,目标成为逆向工程师、编程人员的工具,同时也能为那些希望查出操作系统中隐藏恶意软件的用户服务。程序:独立的exe,无DLL依赖,支持32位、64位。支持系统:Windows XP … Win7 … Win10 … Win11 …构建202405200009,以后将会支持更多功能和命令,大家可以持续关注下这项目!进内核模式支持离线环境(无网络情况)

hackeroink的博客 1338

zedboard(5)spi轮询和中断

一个SPI可以有几个从设备 在程序中使用 s32 XSpiPs_SetSlaveSelect(XSpiPs *InstancePtr, u8 SlaveSel) 选择。其实就是吧对应设备的ss拉低。 备注:只选一个ss,可以不用指定。(感觉,还没测试) 这是xspips.c中定义的函数,发送和接收有 XSpiPs_Transfer 和 XSpiPs_PolledTransfer 两个函数,分别采用中断和轮询模式。    一、轮询模式 米联客参考代码,SpiPs_Init中部分和官方例程流程一样,Spi

Kiss丶小坏 5890

网络安全入门教程(非常详细)从零基础入门到精通,看完这一篇就够了

1.三分钟的热情可以放弃了.2.多练多想,最好看完教程自己独立完成技术方面的开发.

喜欢Python编程的程序员柚柚呀 1546

卡尔曼滤波五步拆解:用Excel手推姿态解算全过程

本文通过Excel手推演示,详细拆解了卡尔曼滤波在姿态解算中的五步核心流程。文章以融合陀螺仪与加速度计数据估算角度为例,从状态预测、协方差更新到增益计算,逐步展示如何将抽象的矩阵运算转化为可视化的表格计算,帮助读者直观理解滤波器的“预测-修正”机制,并为算法实现与参数调优提供清晰指导。

hhh00的博客 980

V90伺服 EPOS模式下回原(详细配置+SCL源代码)

/ 输出上限 100.0%rSetPoint : Real;// 设置目标值工程量。// 通道转换参考值。Td : Real;

RXXW_Dor的博客 2665

小白如何自学网络安全,零基础入门到精通,看这一篇就够了!

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

kjuhfkicf154的博客 834

基于FPGA的BP神经网络Verilog设计与Matlab仿真

BP(Backpropagation)神经网络是一种常见且广泛应用的神经网络类型,通过反向传播算法实现训练和学习。本文将介绍如何使用Verilog语言在FPGA上设计一个简易的BP神经网络,并使用Matlab进行仿真验证。BP神经网络由输入层、隐藏层和输出层组成。在上述Verilog代码中,我们定义了BP神经网络的输入层、隐藏层和输出层的神经元数量,并声明了相应的信号和参数。在上述Verilog代码中,我们定义了BP神经网络的输入层、隐藏层和输出层的神经元数量,并声明了相应的信号和参数。

2301_79326254的博客 560

网络安全学习路线(非常详细)从零基础入门到精通,看完这一篇就够了

小白人群想学网安但是不知道从哪入手?一篇文章告诉你如何在4个月内吃透网安课程,掌握网安技术。

QXXXD的博客 1059

Android16 动态隐藏systemUI右侧音量条

本文介绍了如何屏蔽SystemUI系统音量条并显示自定义音量控制条的实现方法。主要通过两个步骤:1)在编译脚本中定义控制属性persist.rp.show.volume.dialog=off来隐藏系统音量条;2)修改SystemUI源码中的VolumeDialogImpl.java文件,在showH方法中根据属性值判断是否显示系统音量条。当属性值为off时直接return,从而屏蔽系统音量条的显示,实现自定义音量控制条的替代显示。该方法通过系统属性控制显示状态,具有灵活可控的特点。

tzj1058756809的博客 779

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

上一篇: SRC漏洞挖掘经验+技巧篇,零基础入门到精通,收藏这篇就够了
下一篇: CISSP 自考指南,零基础入门到精通,收藏这一篇就够了
网络安全大白
博客等级 码龄5年 7305粉丝 698原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值