七款最佳的渗透测试工具(非常详细)零基础入门到精通,收藏这一篇就够了

渗透测试流(规范) 渗透测试流程1.明确目标2.信息收集(另外详写)3.漏洞探测(另外详写)4.漏洞验证5.信息分析6.获取所需7.信息整理8.形成报告 1.明确目标 1.1 确定范围(渗透目标的范围,ip,域名,内外网) 1.2 确定规则(能渗透到什么程度,时间?能否修改上传?能否提权等) 1.3 确定需求(web应用的漏洞(新上线的程序)?业务逻辑漏洞(针对业务)?人员权限管理漏洞(针对人员,权限等)立体全方位,根据自己需求和能力来确定能不能做,能做多少) 2.信息收集(另外详写) 方式:主动扫描,开放搜索等 开放搜索: 阅读详情

渗透测试工具是模拟对计算机系统、网络或 Web 应用程序的网络攻击的软件应用程序,它们的作用是在实际攻击者之前发现安全漏洞。它们可以作为系统的压力测试,揭示哪些区域可能会受到真正的威胁。

本文我将介绍七款最佳的渗透测试工具。

1

Kali Linux
Kali Linux 是一款基于 Debian 的 Linux 发行版,专为数字取证和渗透测试而设计。它预装了各种用于安全审计、网络分析和漏洞评估的工具。

主要特征:
  • 全面的工具集:超过 600 个预装的渗透测试程序提供了广泛的功能。

  • 定期更新:频繁的版本更新确保最新的软件工具和安全补丁可用。

  • 定制:用户可以根据特定需求定制工具、内核并构建量身定制的发行版。

  • 广泛支持:对无线设备的广泛支持使其成为不同测试场景的灵活选择。

  • 实时启动功能:无需安装即可从实时 USB 或磁盘运行,并保留系统状态。

2

MSF
Metasploit 框架是网络安全界备受推崇的工具,是渗透测试任务的关键组件。它是一组测试工具和框架,旨在帮助安全团队识别和缓解安全漏洞。

主要特征:
  • 漏洞数据库:针对不同平台和应用程序的大量精选漏洞集合。

  • 有效载荷创建:简化针对各种类型的漏洞制作定制有效载荷的过程。

  • 模块库:用于不同任务的广泛模块库,从扫描到利用。

  • Metasploit 控制台:提供对 Metasploit 框架的完全控制的命令行界面。

  • 资源脚本:用于自动执行和简化 Metasploit 环境内的任务的脚本。

3

Wireshark
Wireshark 是一款广泛使用的网络协议分析器,可让你从微观层面了解网络上发生的事情。它是网络故障排除、分析、软件和通信协议开发以及教育的必备工具。

主要特征:
  • 实时捕获和离线分析:捕获实时数据包数据并分析先前捕获的文件。

  • 多平台:可在 Windows、macOS、Linux 和其他平台上运行。

  • 深度检查:剖析数百种协议,并定期添加更多协议。

  • 强大的显示过滤器:精确地显示你需要看到的内容,以进行有效的分析。

3

nmap
Nmap 是 Network Mapper 的缩写,是一款用于网络发现和安全审计的免费开源工具。它旨在快速扫描大型网络,尽管它对单个主机也很好用。网络管理员使用它来识别系统上运行的设备、发现开放端口并检测安全风险。

主要特征:
  • 端口扫描:发现网络设备上的开放端口,帮助识别未经授权的服务或潜在的入口点。

  • 操作系统检测:确定主机正在运行的操作系统,这对于定制后续测试至关重要。

  • 可编写脚本的交互:配备 Nmap 脚本引擎 (NSE),用于定制扫描和自动化。

  • 服务版本检测:识别在开放端口上运行的应用程序及其版本号。

  • 网络映射:概述网络的样子,包括连接的设备以及它们之间的关系。

5

BurpSuite
Burp Suite 是一个用于 Web 应用程序安全测试的综合平台。它由一系列功能强大的工具组成,它们协同工作以支持整个测试过程 - 从初始映射到应用程序攻击面的分析。

主要特征:
  • 自动扫描程序:精确检测 100 多种类型的 Web 应用程序漏洞。

  • 入侵者工具:提供针对网络应用程序的可定制攻击,以识别安全漏洞。

  • 中继器工具:允许手动测试站点的输入并观察最终的输出。

  • 序列工具:测试会话令牌的随机性以了解其可预测性水平。

  • 通过 API 进行扩展:可以创建自定义插件以满足特定的测试需求。

6

Acunetix
Acunetix 是一款全面的 Web 应用程序安全扫描工具。它专门用于检测和报告各种漏洞,为开发人员和安全专业人员提供有效保护其应用程序的方法。

主要特征:
  • 自动扫描:快速抓取并扫描所有类型的网络应用程序以识别安全漏洞。

  • 高级 SQL 注入检测:采用复杂的技术准确检测 SQL 注入漏洞。

  • 跨站点脚本 (XSS) 检测:识别威胁 Web 应用程序安全的 XSS 漏洞。

  • 弱密码发现:测试 Web 应用程序是否存在容易被利用的弱密码。

  • 详细报告:提供重点介绍安全问题的深入报告,帮助及时补救。

7

Nessus

Nessus 是一种广泛采用且最可靠的漏洞评估工具之一。它有助于识别各种环境中的漏洞、错误配置和安全最佳实践。

主要特征:
  • 全面扫描:扫描不同网络中的大量漏洞和安全问题。

  • 策略创建:可定制创建适合目标环境需求的特定扫描策略。

  • 实时更新:不断更新以检测最新的漏洞和威胁。

  • 高速发现:在各种环境中快速识别资产。

  • 插件架构:带有插件的可扩展框架,可增强扫描功能。

黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图
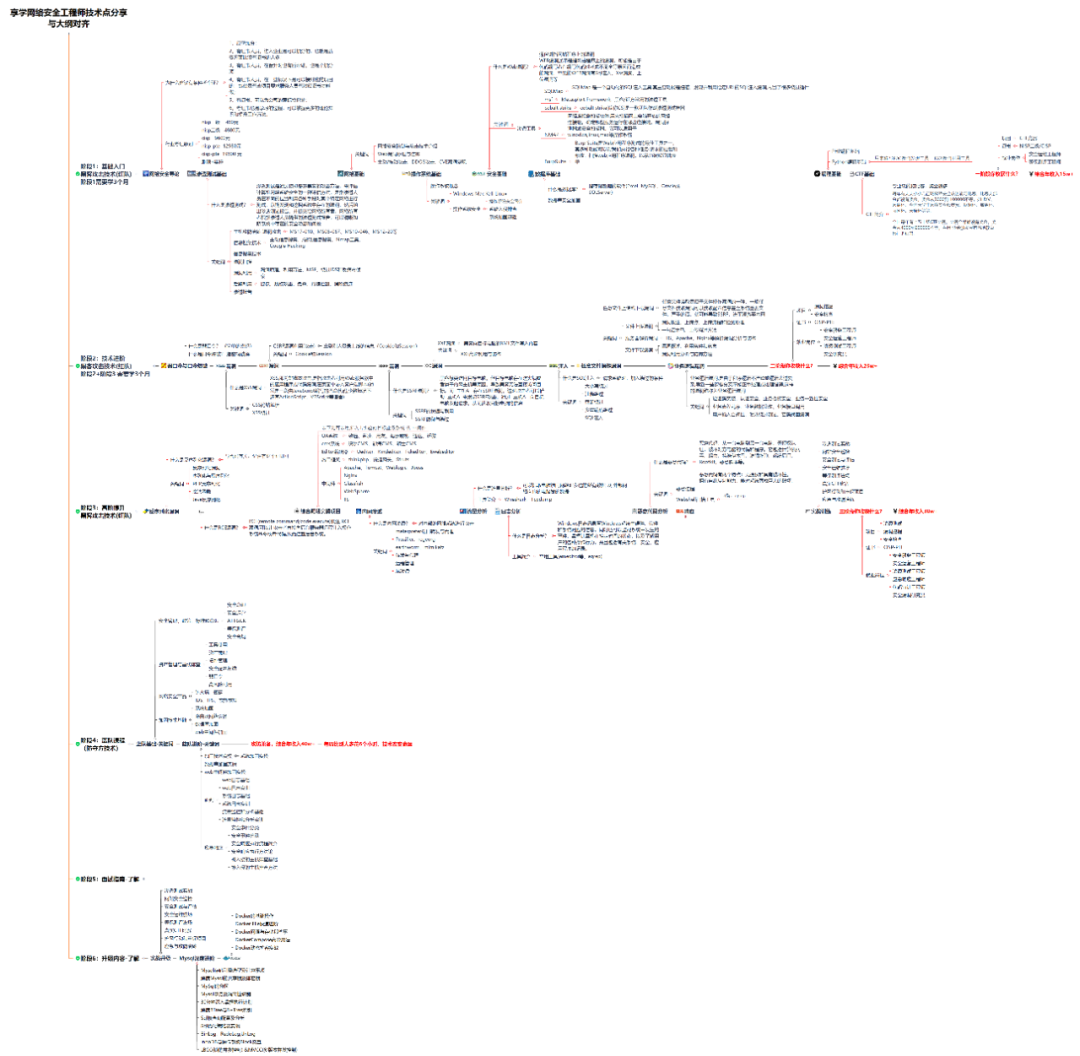
攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。
(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取


优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

渗透测试及流程 手动渗透测试是由人类完成的测试。在此类测试中,机器的脆弱性和风险由专家工程师进行测试。通常,测试工程师执行以下方法 -数据收集- 数据收集在测试中起着关键作用。可以手动收集数据,也可以使用在线免费提供的工具服务(如网页源代码分析技术等)。这些工具有助于收集表名、数据库版本、数据库、软件、硬件甚至不同第三方插件等信息漏洞评估- 收集数据后,它可以帮助测试人员识别安全漏洞并采取相应的预防措施。实际利用- 这是专家测试人员用来对目标系统发起攻击的典型方法,同样可以降低攻击风险。报告准备。 阅读详情

相关推荐

【踩坑记录】Latex引文bib报错

VScode+Texlive+Zotero本地论文写作环境踩坑。解决Zotero导出bib文件后tex中通过cite引用时所产生的问题。

weixin_43319948的博客 2823

渗透测试概述与流程

渗透测试概述 渗透测试是一种通过模拟攻击的技术与方法,挫败目标系统的安全控制措施并获得控制访问权的安全测试方法。 网络渗透测试主要依据CVE已经发现的安全漏洞,模拟入侵者的攻击方法对网站应用、服务器系统和网络设备进行非破坏性质的攻击性测试。 CVE CVE就好像是一个字典表,为广泛认同的信息安全漏洞或者已经暴露出来的弱点给出一个公共的名称。 渗透测试的目的 侵入系统获取机密信息,并将入侵的过程和细节产生报告提供给用户,由此确定用户系统存在的安全威胁,并能提醒安全管理员完善安全策略,降低安全风

weixin_59872639的博客 1万+

本届挑战赛亚军方案:基于大模型和多AGENT协同的运维

我们分别构建了异常检测基础模型,一旦系统接受到异常即会通知LLM主管Agent,主管Agent对异常问题进行决策与子领域Agent进行桥接,多个子领域Agent协同工作,实现运维故障自动诊断和多个任务模型的编排,提升运维效率。

weixin_52705010的博客 2294

『渗透测试基础』| 什么是渗透测试?有哪些常用方法?如何开展?测试工具有哪些?优势在哪里?

渗透测试是指由专业的安全人员模拟黑客,从系统可能存在的漏洞位置进行攻击测试,找到隐藏的安全漏洞,从而达到保护系统安全的目的;书中有一个例子说的非常不错:把软件系统比喻一座房子,房子建好后会配备一些安全措施,比如防盗门、安全警报等。一般情况,我们认为这已经足够安全,但我们不能十分确认入侵者会使用怎样的方式找到漏洞,从而攻击我们的安全防线。为了保护房子足够安全,我们会聘请外部的安全专家进行一系列的检测,比如检测防盗门是否牢固,窗户是否容易被侵入等等,发现这个房子是否存在漏洞,确保房子的安全性。

虫无涯的博客 8313

【云迁移工具RDA】迁移常见问题

Agent无法正常启动,Linux系统提示“SMS.0201 Failed to start sms agent!”,Windows系统提示“SMS.0201 源端主机网络繁忙,无法连接api网关”。该问题通常是由于源端没有通公网,或者没有按照要求配置hosts,无法与iam或者sms通信导致。需要排查源端网络。1.登录源端服务器。2.检查源端是否能正常访问互联网,若无法访问,请处理后重新启动Agent。可参考弹性公网IP Ping不通检查源端的DNS,防火墙,安全组、本地网络等。

2404_89358774的博客 1486

完整版:ultralytics下运行yoloworld并训练

本文介绍了Ultralytics YOLO环境的快速配置与使用流程:1) 通过conda创建Python 3.9环境并安装依赖包;2) 配置中科大镜像源加速安装PyTorch和Ultralytics;3) 准备YOLO格式数据集并修改data.yaml配置文件;4) 提供模型预测、训练和验证的常用指令,包括predict/train/val等命令参数设置。文章还包含CLIP模型下载、权重文件获取以及本地安装等注意事项,完整覆盖了从环境搭建到模型部署的全过程。

weixin_50209871的博客 1344

如何入门渗透测试

转眼间,从大三开始学安全,到现在也有五年了,也算是对渗透测试有一定理解,公众号准备出一些入门教程,以实操为主,希望可以帮助到想入门渗透测试的小白。如果觉得有用,可以在文章后面支持一下我,作为我写下去的动力。 1. 什么是渗透测试 渗透测试就是模拟真实黑客的攻击手法对目标网站或主机进行全面的安全评估,与黑客攻击不一样的是,渗透测试的目的是尽可能多地发现安全漏洞,而真实黑客攻击只要发现一处入侵点即可以进入目标系统。 一名优秀的渗透测试工程师也可以认为是一个厉害的黑客,也可以被称呼为白帽子。 一定要注意的是,在.

qq_28205153的博客 5万+

量子编程专业权威教程(十四):Shor 算法

本文系统阐述了Shor算法的原理与实现,重点解析了将大数分解问题转化为周期寻找问题的数论基础,以及模幂运算量子电路的设计方法。通过以N=15为例的完整算法流程演示,展示了量子计算在因数分解问题上的指数级优势。文章详细拆解了受控幺正操作构建、量子傅里叶变换应用等关键技术环节,并提供了可复现的Qiskit代码实现。同时指出了当前量子硬件在比特数、相干时间和错误率等方面面临的工程挑战,这些限制使得分解大整数仍需长期技术突破。该研究为理解量子计算优势提供了典型范例,对后量子密码学发展具有重要启示意义。

分享知识,拥抱变化 799

七款最佳的渗透测试工具(非常详细)零基础入门到精通,收藏这一篇就够了

渗透测试工具是模拟对计算机系统、网络或 Web 应用程序的网络攻击的软件应用程序,它们的作用是在实际攻击者之前发现安全漏洞。它们可以作为系统的压力测试,揭示哪些区域可能会受到真正的威胁。本文我将介绍七款最佳的渗透测试工具。01Kali LinuxKali Linux 是一款基于 Debian 的 Linux 发行版,专为数字取证和渗透测试而设计。它预装了各种用于安全审计、网络分析和漏洞评估的工具。

2402_84205067的博客 3729

【ComfyUI】Flux 图像扩展

本文介绍了一个基于Flux扩图技术的ComfyUI工作流,能够智能扩展图像尺寸并保持内容连贯性。该流程通过扩散模型与条件编码的结合,对图像边缘进行语义填充生成,适用于艺术创作、海报设计等场景。工作流包含图像加载、外扩填充、文本编码、扩散采样等核心节点,采用Flux1-fill-dev等专业模型确保生成质量。演示效果显示,系统能自然延伸原图内容,保持风格统一。该技术可广泛应用于插画扩展、摄影增强、游戏场景构建等领域,显著提升创意工作效率。

Mr数据杨 928

pyecharts在jupyter notebook中不能够渲染图表问题。

在使用jupyter notebook中使用pyecharts绘制可视化图表的时候,发现图表不能渲染到页面中,生成的html是没问题的,本文主要解决在jupyter notebook中不能渲染这个问题。

猿小白的博客 1167

七款最佳的渗透测试工具

Nmap 是 Network Mapper 的缩写,是一款用于网络发现和安全审计的免费开源工具。渗透测试工具是模拟对计算机系统、网络或 Web 应用程序的网络攻击的软件应用程序,它们的作用是在实际攻击者之前发现安全漏洞。它是网络故障排除、分析、软件和通信协议开发以及教育的必备工具。Metasploit 框架是网络安全界备受推崇的工具,是渗透测试任务的关键组件。端口扫描:发现网络设备上的开放端口,帮助识别未经授权的服务或潜在的入口点。全面的工具集:超过 600 个预装的渗透测试程序提供了广泛的功能。

liguangyao213的博客 1188

UG NX二次开发基础篇-外部模式与DLL内部模式(二 DLL内部模式)

通常情况下,我们希望我们的外挂,在UG启动的时候,就自动加载我们的外挂,并以菜单和工具条的方式,显示在UG上面。当然,这也是市面上所有外挂的操作,因为您不可能要求你的用户,以手工加载的方式,去调用你的外挂吧。在上一篇中,有粉丝留言说,启动 bat 文件,启动EXE外挂,会提示无法找到DLL的错误,这是因为UG的环境变量设置有问题,这里,我们把BAT文件作一个修改,直接改为实际目录。EXE外部模式,还有很多部分需要添加的,如参数的传递、输出消息的显示、UG操作的消息显示,等等。Dll执行结束后,会调用。

u014657217的博客 1654

10款最佳免费WiFi黑客工具(附传送门)零基础入门到精通,收藏这一篇就够了

这款以亚当和夏娃的儿子命名的工具,可以使用不同的方法来识别密码,例如网络包嗅探,也可以执行暴力算法、字典攻击以及密码分析等。此外,使用Zanti工具,您也可以了解网络攻击者所使用的镜像方法,从而识别网络中的漏洞并据此实施必要的安全措施。目前,已经有约17000个字典文件,用于1000个流行的SSID,但是攻击要成功,你的SSID必须要在列表之中。其突出缺点就是运行速度太慢,因为它必须扫描成千上万的密码,并且还因为它的散列使用带有SSID seed的SHA q,这就意味着,相同的密码将具有不同的SSIM。

Python_0011的博客 4825

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

Outlook Express 6 (OE6) for Win7/Win8/Win10

英文版 Outlook Express6.0, 兼容Win7/Win10/WinXP,解压就可用。

零基础学渗透测试?7 款最佳工具详解,从入门到精通,一篇收藏够用

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

m0_71745484的博客 1011

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

必藏指南!七款最佳渗透测试工具超详细教程,零基础小白也能从入门到精通

本文介绍了7款最佳渗透测试工具:1)Kali Linux - 预装600+安全工具的Linux发行版;2)Metasploit框架 - 漏洞利用和测试平台;3)Wireshark - 网络协议分析工具;4)Nmap - 网络扫描和主机发现工具;5)Burp Suite - Web应用安全测试平台;6)Acunetix - Web漏洞扫描器;7)Nessus - 漏洞评估工具。这些工具可帮助安全人员发现系统漏洞,包括端口扫描、漏洞检测、网络分析等功能,是渗透测试和网络安全防护的重要工具集。

wangluo12138的博客 790

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

10 个最佳网络爬虫工具和软件(非常详细),零基础入门到精通,看这一篇就够了

10 个最佳网络爬虫工具和软件(非常详细),零基础入门到精通,看这一篇就够了

weixin_51725318的博客 1万+
上一篇: 【网安科普】网络安全未来趋势,揭秘技术突破与职业机遇,零基础入门到精通,收藏这一篇就够了
下一篇: 从环境搭建到实践应用:程序员的大模型之旅,零基础入门到精通,收藏这一篇就够了
网络安全大白
博客等级 码龄5年 7305粉丝 698原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值