黑客常见10大攻击技术,你知道几个?收藏这篇就够了

DFRobot MGC3130电容式手势传感器库深度解析 电容式近场感应(Electric Near Field Sensing)是一种非接触、抗干扰的三维空间感知技术,其原理基于人体介电特性对高频电场的扰动响应,具备低功耗、高鲁棒性与零物理接触等核心优势。该技术广泛应用于医疗人机交互、工业HMI、智能家电等对可靠性与环境适应性要求严苛的嵌入式场景。DFRobot_MGC3130库正是面向Microchip MGC3130芯片的工程化实现,封装了I²C驱动、ASU硬件加速调度及多层抽象API,支持手势识别、触控检测与接近唤醒等功能动态切换。结合电容式近场感应与嵌入 阅读详情

1、键盘监听

键盘监听就是利用一种监视间谍软件,将消息、电子邮件、击键信息等记录到一个日志文件中,或贩卖给他人。这其中就包含你的密码、社保号、信用卡信息等。

2、Ddos攻击

即利用众多来源的流量,涌入对方在线服务系统使其瘫痪。

黑客们常使用“肉鸡”来进行Ddos攻击,许多人在不知道的情况下,电脑就会被感染,成为僵尸机,受控于黑客。

3、水坑式攻击

黑客会分析目标受害者的网络活动规律,比如常用APP、工作IP等,定点投放病毒,让你避无可避。

4、虚假网页

黑客会建立一个连接到公共场所的虚假无线接入点,嗅探目标受害者与其主机之间传输的无保护数据。有时还会让你新建一个账户来使用他们的网络,以便更好地获取你的账号密码。

5、网络窃听

通过被动攻击来监控计算机系统和网络,他们的重点不是去损毁计算机,而是在于收集信息,也称为嗅探或窥探。

6、网络钓鱼

黑客们以“该邮件来自信任的机构”的名义发送邮件给受害者,受害者很容易就会上当,泄露自己的用户名、密码、社会安全号码、银行账户等。

7、病毒

主动攻击(例如病毒和特洛伊木马)是黑客远程操纵数据,以创建自己所需结果的一项技术。特洛伊木马不易被杀毒软件识别,必须用专业的查杀木马间谍软件的软件来查杀才行。

8、点击劫持

也称作UI纠正攻击,黑客会使用多个实体层来欺骗用户,让你最终点进他想让你进入的页面。

9、窃取Cookie?

如今,越来越多的攻击者转向窃取与证书相关的“cookie”,来复制当前或最近的web会话。

地下论坛里,有许多用来盗取cookie的恶意软件,大量cookie和其他证书被出售给犯罪市场。在使用虚假WIFI时,即使是加密的cookies也可能被窃取。

黑客/网络安全学习包

资料目录

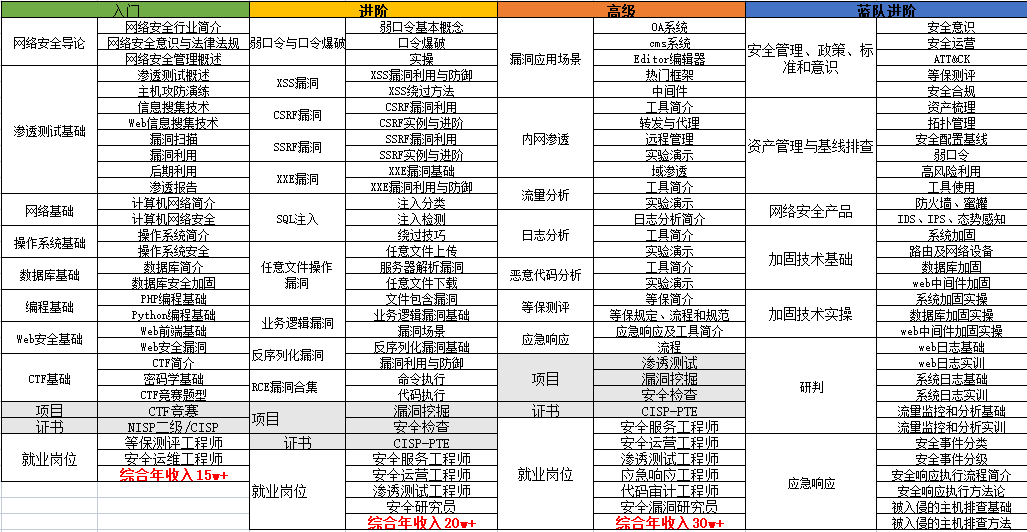
  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

1.成长路线图&学习规划

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

2.视频教程

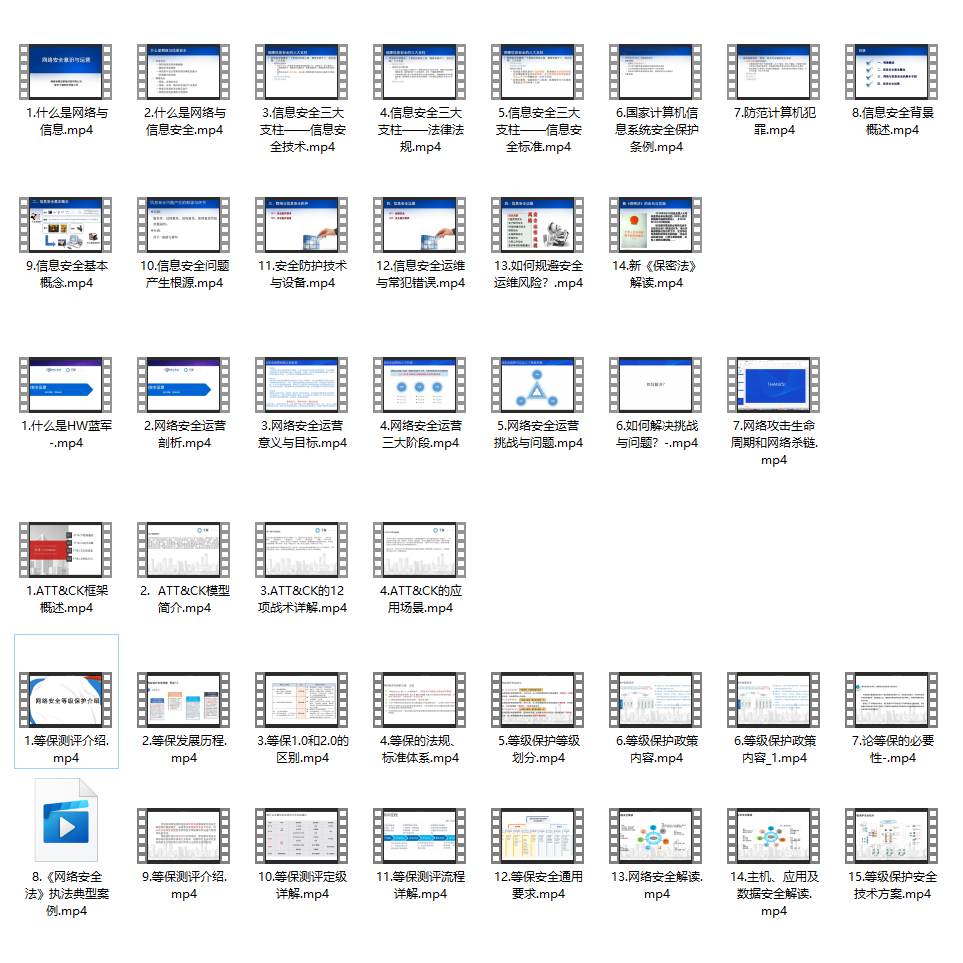
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。
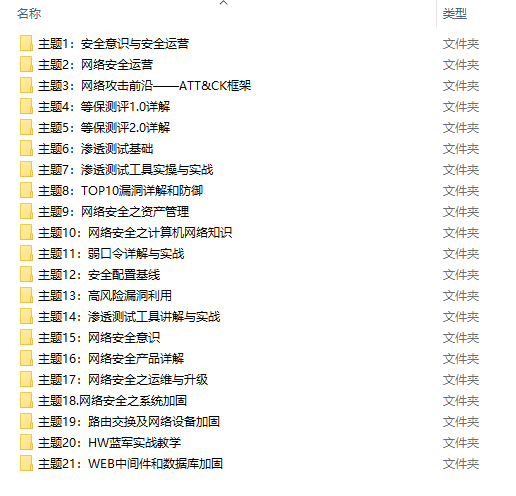

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.SRC&黑客文籍

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:
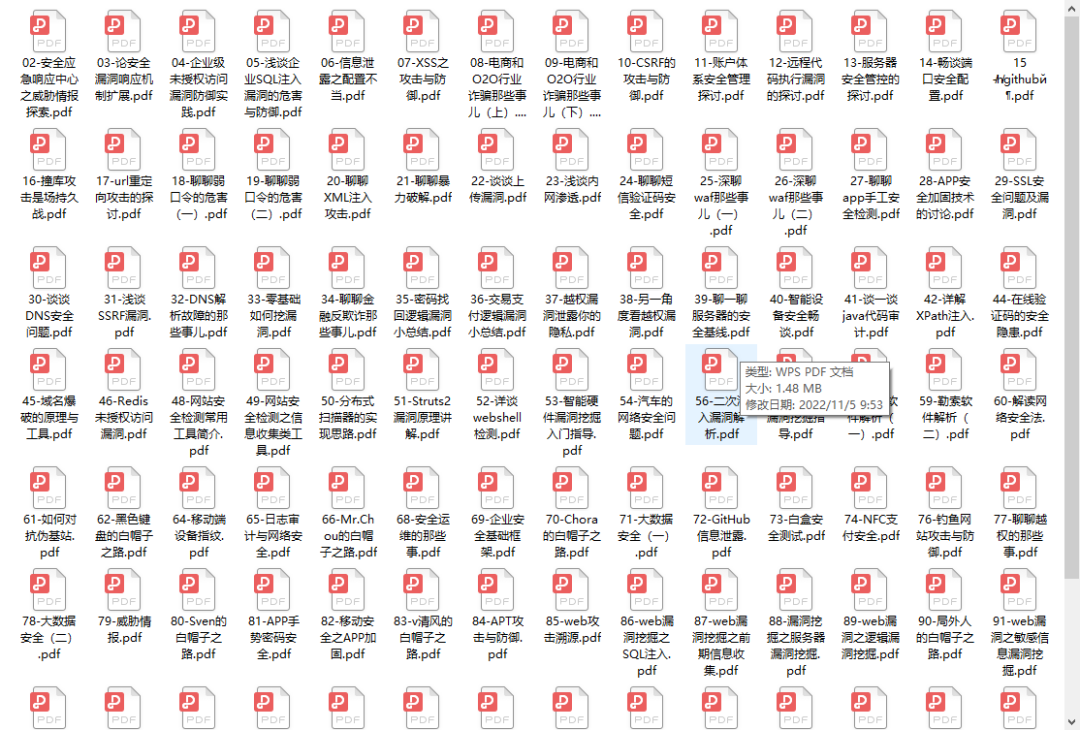
黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

5.黑客必读书单

**

**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
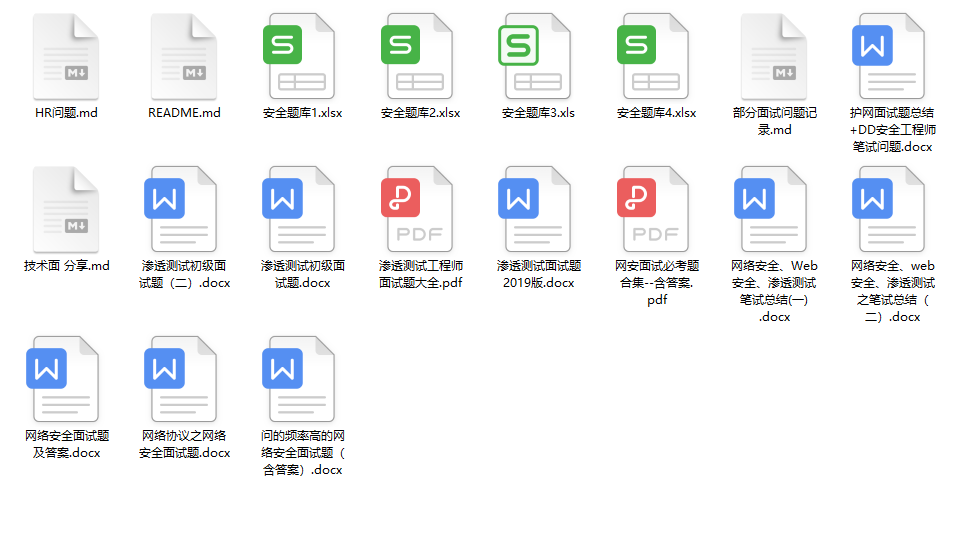
更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

AWD线下攻防赛总结 在本地组策略编辑器里面,依次展开计算机配置—>管理模板—>Windows组件—>远程桌面服务—>远程桌面会话主机—>连接—>限制连接的数量。8.Web目录环境查找相关可疑文件:jpg/png/rar,属性、解压。进程线程:netstat / ps -aux/netstat -apt。4.查看/etc/init.d/rc.local中启动服务有无异常。1.不使用默认口令,修改成复杂的,并确保和web环境连接。5.使用脚本开启进程监控、目录监控、流量监控。文件操作监控.exe/御剑文件监控.exe。 阅读详情

相关推荐

ABA分析方法 — 软硬件开发必备的一种分析问题绝佳套路

可能你从很多地方听过这个名词,无论是在软件开发还是硬件领域(比较典型的领域:汽车、消费电子、医疗等行业),ABA验证都是一种快速分析故障的一个方法,第一次听到这个词,当时是不是一脸懵逼,本文就深度带你了解下ABA的分析方法。简要概述就是:怀疑A模块导致系统故障,将B模块替换A模块,故障消失,再将A模块替换回来,故障复现,则说明A模块是导致系统故障的原因其实,ABA分析问题,可能很多人在工作中都或多或少用过这个方法,只是没有这个概念,说明白了就是控制变量和对比验证,没什么高大上的东西。

Eureka1024的博客 7317

黑客常见10大攻击技术,你知道几个?

黑客常见攻击技术

m0_71746416的博客 4476

Windows 11 安装 OpenClaw(龙虾):不用WSL、不用虚拟机、启动、使用、停止、卸载

本文详解 Windows 11 原生安装 OpenClaw(龙虾)全流程,无需 WSL 或虚拟机。涵盖环境配置、安全警示、模型接入(如通义千问)及技能初始化。提供启动、文件自动化操作、停止与卸载的完整指南,并附常见认证过期解决方案。助您快速部署本地 AI 智能体,实现电脑操作自动化,提升工作效率。

寒水馨 · 轻量级技术文档 · hanshuixin.org 897

盘点现在黑客常用的十种技术

没学过的同学也不要慌,可以去B站搜索相关视频,你搜关键词网络安全工程师会出现很多相关的视频教程,我粗略的看了一下,排名第一的视频就讲的很详细。其攻击原理是:攻击者冒充域名服务器,将目标IP地址设为自己的IP地址,接着,用户访问时就进入到攻击者的主页里,将原来的域名网站冒充顶替掉了,结果迫使他们访问不是真实站点的站点。点击劫持是一种视觉上的欺骗手段。从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。

qq_53058639的博客 2315

Python 爬虫进阶:淘宝热卖商品价格走势抓取、反爬与分析全流程

在大数据时代,数据是商业决策的重要依据。电商平台上的商品价格走势,对于商家调整经营策略、消费者选择购买时机都有着关键的参考价值。本篇文章将深入解析如何利用 Python 爬虫抓取淘宝热卖商品的价格走势数据,并应对其中的反爬机制,最后对数据进行分析,带领大家领略 Python 爬虫在电商领域的强大应用。

yansideyucsdn的博客 1056

用 CL_HTTP_CLIENT 正确处理 Cookie,彻底解决 SAP Gateway OData 的 CSRF Token 校验失败

SAP OData 集成中 CSRF Token 校验失败的解决方案 问题现象:使用 Postman 测试 OData 写入成功,但 ABAP 代码调用时出现 CSRF token validation failed 错误。 根本原因:Postman 自动处理 Cookie,而 ABAP 代码仅获取了 CSRF Token 却遗漏了 Cookie 信息。SAP Gateway 要求修改请求必须同时携带 Token 和 Cookie 才能通过校验。 解决方案: 通过 GET 请求同时获取 CSRF Token

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 427

黑客入门教程(非常详细)从零基础入门到精通,看完这一篇就够了

这篇文章没有什么套路。就是一套自学理论和方向,具体的需要配合网络黑白去学习。毕竟是有网络才会有黑白!有自学也有培训!1.打死也不要相信什么分分钟钟教你成为大黑阔的,各种包教包会的教程,就算打不死也不要去购买那些所谓的盗号软件之类的东西。2,我之前让你们在没有目的的时候学习linux,在学习LINUX的同时你第一个遇到的问题就是命令。作为一个黑客入门着来说你必须要懂什么是命令化系统,什么是图形化系统。3.在你学习黑客之前你的pc肯定是windows操作系统。你需要对windows系统进行初步的了解。...

m0_58477260的博客 8万+

遗传算法(GA)全面解析:从生物基础到工程实践

本文全面解析了遗传算法(GA),从其生物基础到工程实践应用。遗传算法模拟自然进化过程,通过选择、交叉和变异等操作在解空间中高效搜索最优解。文章详细介绍了算法的生物学基础(达尔文进化论、孟德尔遗传定律)、基本概念(种群、个体、基因等)和核心思想。重点阐述了遗传算法的数学模型,包括编码机制、适应度函数设计、遗传算子(选择、交叉、变异)以及关键控制参数。最后提供了一个完整的Python实现示例,展示了遗传算法求解函数最大值问题的具体应用。该算法具有群体搜索、概率导向、无需梯度等特点,适用于各类复杂优化问题。

qq_42212808的博客 1175

Burpsuite 指纹特征绕过

需要高版本 17 + 的 burp 运行插件,可 bypass 网站流量设备的检测,正常抓包。未使用插件前,burp 指纹特征被识别,抓包被拦截。

Javachichi的博客 6642

【数据集】3D-GloBFP:全球首个三维建筑轮廓数据集

【数据集】3D-GloBFP:全球首个三维建筑轮廓数据集

WW、forever的博客 1676

打破RK3588 GPIO中断响应延迟的枷锁,开启高效编程

本文针对RK3588芯片在智能安防和工业自动化应用中出现的GPIO中断响应延迟问题展开深入分析。通过硬件原理剖析,发现延迟主要源于中断控制器优先级设置、线路干扰等硬件因素,以及中断处理函数复杂、内核调度延迟等软件问题。提出硬件优化方案包括合理布局布线、电源稳定设计,软件层面则通过精准配置设备树、精简中断处理函数、利用工作队列等内核机制进行优化。测试结果显示,优化后中断响应延迟从50-80ms降至10-20ms,高负载下也能稳定在50ms以内。文章最后展望了AI技术在中断调度中的潜在应用价值。

远程部署调试 运行安装 项目调试 二次开发 项目技术新 持续迭代 部分源码免费分享 361

黑客技术之黑客常见10大攻击技术,你知道几个?_黑客一般采用哪些网络攻击技术

键盘监听就是利用一种监视间谍软件,将消息、电子邮件、击键信息等记录到一个日志文件中,或贩卖给他人。这其中就包含你的密码、社保号、信用卡信息等。即利用众多来源的流量,涌入对方在线服务系统使其瘫痪。黑客们常使用“肉鸡”来进行Ddos攻击,许多人在不知道的情况下,电脑就会被感染,成为僵尸机,受控于黑客。黑客会分析目标受害者的网络活动规律,比如常用APP、工作IP等,定点投放病毒,让你避无可避。黑客会建立一个连接到公共场所的虚假无线接入点,嗅探目标受害者与其主机之间传输的无保护数据。

Karka_的博客 980

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

你应该知道的 10 大常见黑客技术

使用简单的黑客攻击,黑客可以了解您可能不想透露的未经授权的个人信息。了解这些常见的黑客技术,如网络钓鱼、DDoS、点击劫持等,可以为您的人身安全派上用场。由于这些原因,了解一些通常用于以未经授权的方式获取您的个人信息的黑客技术也很重要。\1. 诱饵和开关使用诱饵和开关黑客技术,攻击者可以在网站上购买广告位。稍后,当用户点击广告时,他可能会被定向到感染了恶意软件的页面。这样,他们可以进一步在您的计算机上安装恶意软件或广告软件。这种技术中显示的广告和下载链接非常有吸引力,预计用户最终会点击它们。

m0_61869253的博客 998

廖雪峰Python教程[完整版]

廖雪峰的python教程整理的,已经排好版了,而且还是完整的,适合小白

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

你应该知道的十大常见黑客技术

用简单的黑客攻击,黑客可以了解您可能不想透露的未经授权的个人信息。了解这些常见的黑客技术,如网络钓鱼,DDoS,点击劫持等,可以为您的人身安全提供便利。 nethical黑客可以称为非法活动通过修改系统的功能,并利用其漏洞获得未经授权的信息。在这个大多数事情发生在网上的世界里,黑客为黑客提供了更广泛的机会,可以未经授权访问非机密信息,如信用卡详细信息,电子邮件帐户详细信息和其他个人信息。 ...

weixin_42910885的博客 9968

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

10种常见的黑客攻击、满足你的黑客梦,零基础入门到精通,收藏这一篇就够了_怎么攻击一个网站

1.跨站脚本(XSS)跨站脚本攻击是最为常见的一类网络攻击,它针对的是网站的用户,而不是web应用本身。恶意黑客在有漏洞的网站里注人一段代码,然后网站访容执行这段代码。此类代码可以人侵用户账户,激活木马程序,或者修改网站内容,诱骗用户给出私人信息。​设置web应用防火墙(WAF)可以保护网站不受跨站脚本攻击危害。WAF就像个过滤器,能够识别并阻止对网站的恶意请求。2.注攻击(SQL)注人攻击方法直接针对网站和服务器的数据库。执行时攻击者注人一段能够揭示隐藏数据和用户。

logic1001的博客 3103
上一篇: 2025最新渗透靶场合集,黑客网安练习必备!收藏这篇就够了
下一篇: 计算机证书排名(非常详细)零基础入门到精通,收藏这篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值