【如何学习CAN总线测试】——AUTOSAR网络管理自动化测试(CAPL源码),零基础入门到精通,收藏这篇就够了

autosar详细介绍(vector的文档_AUTOSAR网络管理的一致性测试 原文引自Luo, Feng , and Y. Xie . "Conformance Test of AUTOSAR Network Management."International Journal of Wireless Information Networks25.3(2018):279-288.本文仅供自学和交流使用,未经允许请勿转载~谢谢Abstract本文着重于设计AUTOSAR网络管理... 阅读详情

系列文章目录

【如何学习CAN总线测试】系列文章目录汇总

文章目录
  • 系列文章目录
  • 💯💯💯 前言💯💯💯
    • 一、环境搭建
    • 二、执行步骤
      • 1.节点配置.vxt格式文件
      • 2.节点配置.can文件
      • 3.导入测试用例
      • 4.修改配置文件
      • 5.执行测试用例
      • 6.测试报告
      • 7.Log日志
    • 三、代码展示
      • 1.源码目录
      • 2.XML代码(.vxt)
      • 3.CAPL代码(.can)
      • 4.源码链接

💯💯💯 前言💯💯💯

上一章介绍的是AUTOSAR网络管理如何测试、用例设计,对于不满足手工测试的同学,本章就介绍AUTOSAR网络管理自动化测试,提升测试效率。


一、环境搭建

1.CANoe安装
2.Vector VN1640
3.继电器(用于控制本地唤醒)

二、执行步骤

1.节点配置.vxt格式文件

CANoe新建XML Test Module节点,配置.vxt格式文件;
在这里插入图片描述

2.节点配置.can文件

在这里插入图片描述

3.导入测试用例

Test->Test Moudle->网络管理

这两年,IT行业面临经济周期波动与AI产业结构调整的双重压力,确实有很多运维与网络工程师因企业缩编或技术迭代而暂时失业。

很多人都在提运维网工失业后就只能去跑滴滴送外卖了,但我想分享的是,对于运维人员来说,即便失业以后仍然有很多副业可以尝试。

网工/运维/测试副业方向

运维网工,千万不要再错过这些副业机会!

第一个是知识付费类副业:输出经验打造个人IP

在线教育平台讲师

操作路径:在慕课网、极客时间等平台开设《CCNA实战》《Linux运维从入门到精通》等课程,或与培训机构合作录制专题课。
收益模式:课程销售分成、企业内训。

技术博客与公众号运营

操作路径:撰写网络协议解析、故障排查案例、设备评测等深度文章,通过公众号广告、付费专栏及企业合作变现。
收益关键:每周更新2-3篇原创,结合SEO优化与社群运营。

第二个是技术类副业:深耕专业领域变现

企业网络设备配置与优化服务

操作路径:为中小型企业提供路由器、交换机、防火墙等设备的配置调试、性能优化及故障排查服务。可通过本地IT服务公司合作或自建线上接单平台获客。
收益模式:按项目收费或签订年度维护合同。

远程IT基础设施代维

操作路径:通过承接服务器监控、日志分析、备份恢复等远程代维任务。适合熟悉Zabbix、ELK等技术栈的工程师。
收益模式:按工时计费或包月服务。

网络安全顾问与渗透测试

操作路径:利用OWASP Top 10漏洞分析、Nmap/BurpSuite等工具,为企业提供漏洞扫描、渗透测试及安全加固方案。需考取CISP等认证提升资质。
收益模式:单次渗透测试报告收费;长期安全顾问年费。

比如不久前跟我一起聊天的一个粉丝,他自己之前是大四实习的时候做的运维,发现运维7*24小时待命受不了,就准备转网安,学了差不多2个月,然后开始挖漏洞,光是补天的漏洞奖励也有个四五千,他说自己每个月的房租和饭钱就够了。
为什么我会推荐你网安是运维和网工测试人员的绝佳副业&转型方向?

1.你的经验是巨大优势: 你比任何人都懂系统、网络和架构。漏洞挖掘、内网渗透、应急响应,这些核心安全能力本质上是“攻击视角下的运维”。你的运维背景不是从零开始,而是降维打击。

2.越老越吃香,规避年龄危机: 安全行业极度依赖经验。你的排查思路、风险意识和对复杂系统的理解能力,会随着项目积累而愈发珍贵,真正做到“姜还是老的辣”。

3.职业选择极其灵活: 你可以加入企业成为安全专家,可以兼职“挖洞“获取丰厚奖金,甚至可以成为自由顾问。这种多样性为你提供了前所未有的抗风险能力。

4.市场需求爆发,前景广阔: 在国家级政策的推动下,从一线城市到二三线地区,安全人才缺口正在急剧扩大。现在布局,正是抢占未来先机的黄金时刻。
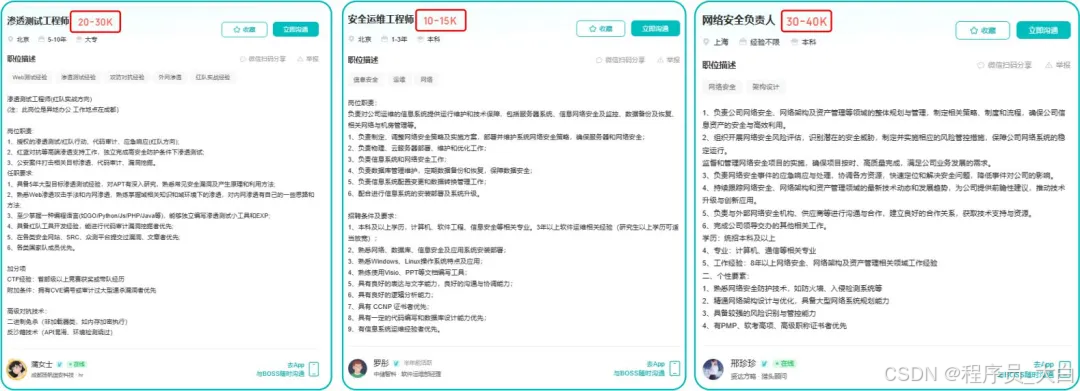
网工运维测试转行学习网络安全路线
在这里插入图片描述

(一)第一阶段:网络安全筑基

1. 阶段目标

你已经有运维经验了,所以操作系统、网络协议这些你不是零基础。但要学安全,得重新过一遍——只不过这次我们是带着“安全视角”去学。

2. 学习内容

**操作系统强化:**你需要重点学习 Windows、Linux 操作系统安全配置,对比运维工作中常规配置与安全配置的差异,深化系统安全认知(比如说日志审计配置,为应急响应日志分析打基础)。

**网络协议深化:**结合过往网络协议应用经验,聚焦 TCP/IP 协议簇中的安全漏洞及防护机制,如 ARP 欺骗、TCP 三次握手漏洞等(为 SRC 漏扫中协议层漏洞识别铺垫)。

**Web 与数据库基础:**补充 Web 架构、HTTP 协议及 MySQL、SQL Server 等数据库安全相关知识,了解 Web 应用与数据库在网安中的作用。

**编程语言入门:**学习 Python 基础语法,掌握简单脚本编写,为后续 SRC 漏扫自动化脚本开发及应急响应工具使用打基础。

**工具实战:**集中训练抓包工具(Wireshark)、渗透测试工具(Nmap)、漏洞扫描工具(Nessus 基础版)的使用,结合模拟场景练习工具应用(掌握基础扫描逻辑,为 SRC 漏扫工具进阶做准备)。

(二)第二阶段:漏洞挖掘与 SRC 漏扫实战

1. 阶段目标

这阶段是真正开始“动手”了。信息收集、漏洞分析、工具联动,一样不能少。

熟练运用漏洞挖掘及 SRC 漏扫工具,具备独立挖掘常见漏洞及 SRC 平台漏扫实战能力,尝试通过 SRC 挖洞搞钱,不管是低危漏洞还是高危漏洞,先挖到一个。

2. 学习内容

信息收集实战:结合运维中对网络拓扑、设备信息的了解,强化基本信息收集、网络空间搜索引擎(Shodan、ZoomEye)、域名及端口信息收集技巧,针对企业级网络场景开展信息收集练习(为 SRC 漏扫目标筛选提供支撑)。

漏洞原理与分析:深入学习 SQL 注入、CSRF、文件上传等常见漏洞的原理、危害及利用方法,结合运维工作中遇到的类似问题进行关联分析(明确 SRC 漏扫重点漏洞类型)。

工具进阶与 SRC 漏扫应用:

  • 系统学习 SQLMap、BurpSuite、AWVS 等工具的高级功能,开展工具联用实战训练;

  • 专项学习 SRC 漏扫流程:包括 SRC 平台规则解读(如漏洞提交规范、奖励机制)、漏扫目标范围界定、漏扫策略制定(全量扫描 vs 定向扫描)、漏扫结果验证与复现;

  • 实战训练:使用 AWVS+BurpSuite 组合开展 SRC 平台目标漏扫,练习 “扫描 - 验证 - 漏洞报告撰写 - 平台提交” 全流程。
    SRC 实战演练:选择合适的 SRC 平台(如补天、CNVD)进行漏洞挖掘与漏扫实战,积累实战经验,尝试获取挖洞收益。

恭喜你,如果学到这里,你基本可以下班搞搞副业创收了,并且具备渗透测试工程师必备的「渗透技巧」、「溯源能力」,让你在黑客盛行的年代别背锅,工作实现升职加薪的同时也能开创副业创收!

如果你想要入坑黑客&网络安全,笔者给大家准备了一份:全网最全的网络安全资料包需要保存下方图片,微信扫码即可前往获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

(三)第三阶段:渗透测试技能学习

1. 阶段目标

全面掌握渗透测试理论与实战技能,能够独立完成渗透测试项目,编写规范的渗透测试报告,具备渗透测试工程师岗位能力,为护网红蓝对抗及应急响应提供技术支撑。

2. 学习内容

渗透测试核心理论:系统学习渗透测试流程、方法论及法律法规知识,明确渗透测试边界与规范(与红蓝对抗攻击边界要求一致)。

实战技能训练:开展漏洞扫描、漏洞利用、电商系统渗透测试、内网渗透、权限提升(Windows、Linux)、代码审计等实战训练,结合运维中熟悉的系统环境设计测试场景(强化红蓝对抗攻击端技术能力)。

工具开发实践:基于 Python 编程基础,学习渗透测试工具开发技巧,开发简单的自动化测试脚本(可拓展用于 SRC 漏扫自动化及应急响应辅助工具)。

报告编写指导:学习渗透测试报告的结构与编写规范,完成多个不同场景的渗透测试报告撰写练习(与 SRC 漏洞报告、应急响应报告撰写逻辑互通)。

(四)第四阶段:企业级安全攻防(含红蓝对抗)、应急响应

1. 阶段目标

掌握企业级安全攻防、护网红蓝对抗及应急响应核心技能,考取网安行业相关证书。

2. 学习内容

护网红蓝对抗专项:

  • 红蓝对抗基础:学习护网行动背景、红蓝对抗规则(攻击范围、禁止行为)、红蓝双方角色职责(红队:模拟攻击;蓝队:防御检测与应急处置);

  • 红队实战技能:强化内网渗透、横向移动、权限维持、免杀攻击等高级技巧,模拟护网中常见攻击场景;

  • 蓝队实战技能:学习安全设备(防火墙、IDS/IPS、WAF)联动防御配置、安全监控平台(SOC)使用、攻击行为研判与溯源方法;

  • 模拟护网演练:参与团队式红蓝对抗演练,完整体验 “攻击 - 检测 - 防御 - 处置” 全流程。
    应急响应专项:

  • 应急响应流程:学习应急响应 6 步流程(准备 - 检测 - 遏制 - 根除 - 恢复 - 总结),掌握各环节核心任务;

  • 实战技能:开展操作系统入侵响应(如病毒木马清除、异常进程终止)、数据泄露应急处置、漏洞应急修补等实战训练;

  • 工具应用:学习应急响应工具(如 Autoruns、Process Monitor、病毒分析工具)的使用,提升处置效率;

  • 案例复盘:分析真实网络安全事件应急响应案例(如勒索病毒事件),总结处置经验。
    其他企业级攻防技能:学习社工与钓鱼、CTF 夺旗赛解析等内容,结合运维中企业安全防护需求深化理解。

证书备考:针对网安行业相关证书考试内容(含红蓝对抗、应急响应考点)进行专项复习,参加模拟考试,查漏补缺。

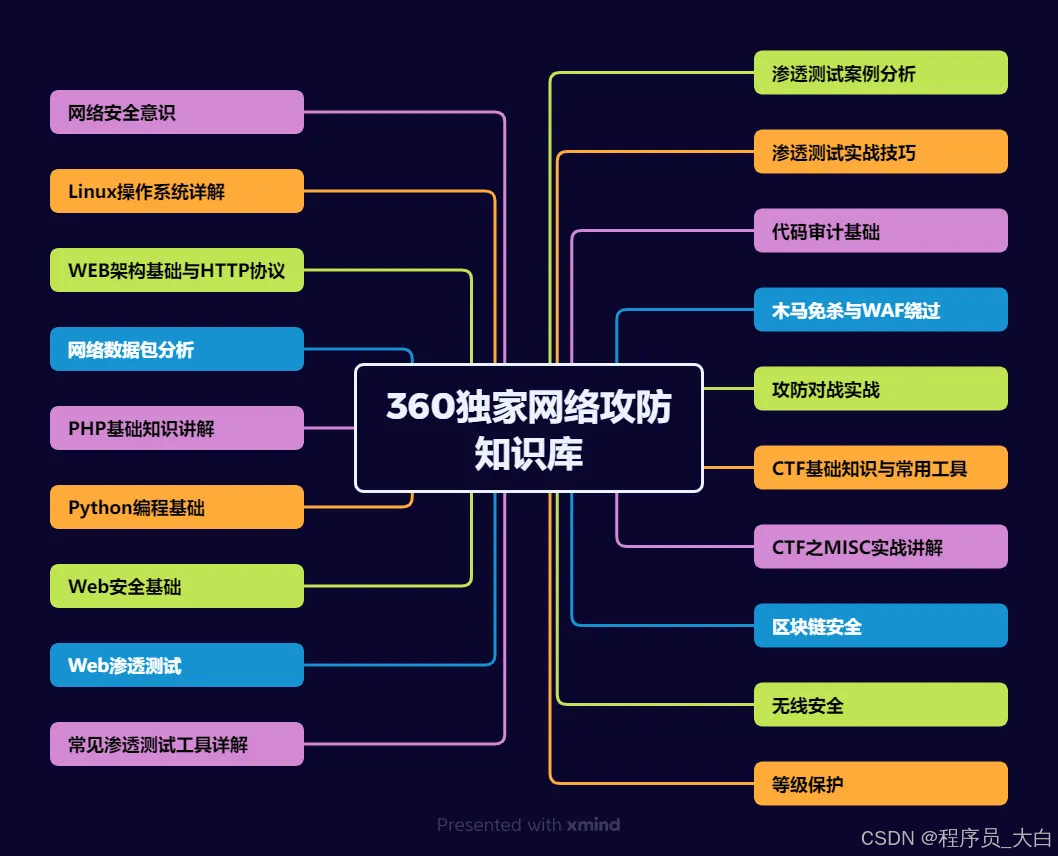
运维网工测试转行网络攻防知识库分享

网络安全这行,不是会几个工具就能搞定的。你得有体系,懂原理,能实战。尤其是从运维转过来的,别浪费你原来的经验——你比纯新人强多了。

但也要沉得住气,别学了两天Web安全就觉得自己是黑客了。内网、域渗透、代码审计、应急响应,要学的还多着呢。

如果你真的想转,按这个路子一步步走,没问题。如果你只是好奇,我劝你再想想——这行要持续学习,挺累的,但也是真有意思。

关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

1、网络安全意识
在这里插入图片描述

2、Linux操作系统
在这里插入图片描述

3、WEB架构基础与HTTP协议
图片

4、Web渗透测试
在这里插入图片描述

5、渗透测试案例分享
图片

6、渗透测试实战技巧
图片

7、攻防对战实战
图片

8、CTF之MISC实战讲解
图片

关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

汽车电子底层开发核心:AUTOSAR、CAN与UDS工程实践 汽车电子底层软件并非传统嵌入式开发,而是面向功能安全(ISO 26262)与量产交付的系统工程。其核心围绕AUTOSAR架构展开,通过ECUC配置实现BSW模块的契约化协同;依托CAN总线构建实时、确定性的车载通信脉冲节律,强调物理层时序、协议栈链路与HOH资源约束;并以UDS诊断和XCP标定为双支柱,构建可追溯、可验证的可信交付闭环。这些技术共同支撑ECU在真实车规环境(-40℃~125℃、EMC严苛、ASIL-B/D级)下的稳定运行。本文聚焦AUTOSAR配置逻辑、CAN硬核时序调试及UDS/XCP工程 阅读详情

相关推荐

汽车电子培训怎么选?十年从业者教你五看筛选法

汽车电子与车载网络技术是智能电动汽车的核心基础,涉及CAN总线通信、ECU开发、AUTOSAR架构及HIL测试等关键技术。其原理在于通过总线协议实现车内各电子控制单元的高效数据交互与协同控制,技术价值体现在提升整车智能化水平与功能安全性。在座舱、智驾、域控制器等应用场景中,掌握汽车电子要掌握什么技能成为入行关键。面对众多汽车电子培训机构,如何判断其是否具备真实台架与项目实操能力,直接关系到学习效果与入行成功率。

weixin_33862993的博客 332

AUTOSAR网络管理测试

点击Test->Test setup->新建Test Envieonment->新建Test 1 ->编辑CAPL文件。使用CANoe里的Test功能,自己做自动化网络管理测试。CANoe12.0版本,VN1630A。可控制电源---固纬。

sinat_32690487的博客 1828

【AutoSar网络管理】检查唤醒时间符合要求

如果您对更多汽车总线、CAN网络、UDS诊断、车载以太网、CANoe工具、CAPL编程语言等知识感兴趣,请订阅其他专栏并阅读相关文章。如果您想快速提升自己,开拓自己的职业发展,请联系作者本人参加相关课程。

jasonj333 1424

AUTOSAR 网络管理概要测试项

AUTOSAR 网络管理测试总结

weixin_46159258的博客 2290

【如何学习CAN总线测试】——AUTOSAR网络管理自动化测试(CAPL源码)

上一章介绍的是AUTOSAR网络管理如何测试、用例设计,对于不满足手工测试的同学,本章就介绍AUTOSAR网络管理自动化测试。

测试领域技术分享 6238

【如何学习CAN总线测试】系列文章目录汇总

【如何学习CAN总线测试】系列文章目录汇总

测试领域技术分享 7228

Canoe-Autosar网络管理自动化测试脚本及Capl源码:全套、可直接使用修改项目配置

最近在搞AUTOSAR网络管理自动化测试时折腾出一个实用脚本,基于CAPL实现了一键测试流水线。曾经有个项目要求网络唤醒必须在350ms±10ms内完成,直接在这里调参搞定,不用重新编译脚本。遇到过坑的都知道,有些ECU对帧类型极其敏感。这里直接把选择结果绑定到系统变量,后续发报文时自动生效,比写死灵活。Canoe-Autosar网络管理自动化测试脚本 Capl源码,全套,修改项目配置可以直接使用。Canoe-Autosar网络管理自动化测试脚本 Capl源码,全套,修改项目配置可以直接使用。

yknocrwdJTk的博客 249

Autosar CAN 网络管理测试用例(1)—— NM报文格式

Autosar CAN 网络管理测试用例(1)—— NM报文格式

蚂蚁小兵 2991

Canoe-Capl测试脚本源码平台开发:涵盖Can通信电压读取等自动化测试案例,附常用函数教...

最近在整Canoe-Capl测试框架的源码平台开发,这玩意儿相当于给各种车载ECU测试搭了个游乐场,从总线通信到Bootloader升级全给包圆了。项目:Can通信电压读取,6501设备的Busoff,Autosar,Osek,间接NM,诊断Uds,bootloader,Tp,下线配置,各种算法等。上次整了个异或+循环位移的组合拳,结果脚本执行时间直接飙到300ms,把整车网络搞崩了。后来用了个土办法——在。绑定到Panel控件上,测试时直接鼠标点点就能模拟上下电流程,比改代码重新编译快多了。

2504_94289831的博客 570

AUTOSAR网络管理

网络管理部分由通信管理器(简称ComM),通用网络管理器接口(简称NmIf),总线相关的网络管理器(简称NM,包括CanNM,LinNM,FrNM),总线相关的状态管理器(简称SM,包括CanSM,LinSM,FrSM)四个模块构成。 ComM模块简化用户对通信栈的使用,包括对网络管理使用的简化,同时协调一个ECU上多个独立的软件对总线通信模型的分时复用。可以通过ComM唤醒启动和保持物理信道唤醒;限制通信模式;协调通信请求;透明化软件组件和物理信道的关系;保持物理信道独立性;

KUKA机器人自动回原点程序

创建两个全局变量分别用于储存机器人的笛卡尔姿态与关节角姿态。打开System文件夹中的config文件创建全局变量的点位。在USER GROBALS用户自定义变量Userdefined variables下创建一个E6POS类型的点位,一个E6AXIS类型的点位。

A567852的博客 5213

Canoe-Capl测试脚本源码开发:通信电压读取与多种功能自动化测试案例解析

最近在整Canoe-Capl测试框架的源码平台开发,这玩意儿相当于给各种车载ECU测试搭了个游乐场,从总线通信到Bootloader升级全给包圆了。项目:Can通信电压读取,6501设备的Busoff,Autosar,Osek,间接NM,诊断Uds,bootloader,Tp,下线配置,各种算法等。项目:Can通信电压读取,6501设备的Busoff,Autosar,Osek,间接NM,诊断Uds,bootloader,Tp,下线配置,各种算法等。说到Autosar架构下的测试,NM网络管理必须玩出花。

vftOWpVs的博客 356

S32K314 EB配置MCAL全模块讲解【Autosar——1 MCU模块详解】持续更新中

FIRC(fast internal RC Oscillator) :高速内部时钟,固定48MHZ;SIRC(Slow Internal RC Oscillator):低速内部时钟,固定32KHZ;FXOSC(Fast Crystal Oscillator Digital Controller):高速外部晶振(8-40MHZ),根据原理图选型进行配置;SXOSC():外部低速外部时钟,固定输入32.768KHZ;PLL_PHIn_CLK:时钟倍频锁相环时钟范围(640-1280MHZ);

qq_40488886的博客 1782

手把手玩转CAPL测试框架与CANoe实战

玩转这些套路需要特别注意:不同车型的报文校验机制千差万别,某次做Autosar项目就因为网络管理报文超时参数没吃透,脚本跑出了"薛定谔的bug"(时而成功时而失败)。项目:FBL,Com通信,Can通信电压读取,6501设备的Busoff,Autosar,Osek,间接NM,诊断Uds,Tp,下线配置,各种算法等。项目:FBL,Com通信,Can通信电压读取,6501设备的Busoff,Autosar,Osek,间接NM,诊断Uds,Tp,下线配置,各种算法等。注意文件路径处理,遇到过中文目录乱码的坑。

2504_94289831的博客 426

Windows/Linux双平台指南:3种方法快速释放被占用的GPU内存(含任务管理器替代方案)

本文详细介绍了在Windows和Linux双平台下快速释放被占用GPU内存的3种方法,包括任务管理器替代方案。从基础操作到高阶技巧,帮助用户彻底解决GPU内存驻留问题,提升计算资源利用率。特别适用于深度学习开发者和服务器管理员处理显存泄漏等常见问题。

j0k1l2m3n的博客 262

科研党必备:用MATLAB批量处理.mat文件数据的3种高效方法

本文为科研人员提供了使用MATLAB批量处理.mat文件数据的三种高效方法,涵盖智能数据加载、专业可视化与自动化报告生成。通过构建自动化框架、多维度数据画图策略及批量处理流程,帮助用户显著提升数据处理效率与图表专业性,解决海量实验数据的管理与分析难题。

weixin_29089057的博客 72

Capl测试脚本源码平台开发和Canoe平台搭建 如果需要H elp里的常用函数讲解教程

项目:FBL,Com通信,Can通信电压读取,6501设备的Busoff,Autosar,Osek,间接NM,诊断Uds,Tp,下线配置,各种算法等。Capl测试脚本源码平台开发和Canoe平台搭建 如果需要H elp里的常用函数讲解教程。全部是自动化测试案例包括出报告。

m0_75277877的博客 262

国科大作业考试资料《人工智能原理与算法》2024新编-第二次作业整理

1、对于下列活动,分别给出任务环境的PEAS描述, 并按2.3.2节列出的性质进行分析: 3、为图2.2中描述的吸尘器世界实现一个可以进行性能度量的环境模拟器。你的实现是必须是模块化的,以使传感器、执行器和环境特征(大小、形状、灰尘放置等)便于修改。 4、实现上述题目真空吸尘器环境中的简单反射Agent。用所有可能的初始灰尘分布和Agent位置,运行环境模拟器和Agent。记录Agent在每种情况下的性能评分和总体平均评分。

MatsumotoChrikk 1187

汽车电子底层软件就业指南:AUTOSAR与CAN总线实战解析

AUTOSAR与CAN总线是汽车电子底层开发的核心技术。AUTOSAR通过分层架构实现软硬件解耦,CAN总线则提供可靠的多主通信机制。掌握这些技术能显著提升ECU开发效率与系统稳定性,广泛应用于车身控制、动力总成及智能驾驶域。对于希望切入汽车电子底层软件方向的工程师,系统学习AUTOSAR配置与CAN通信调试是关键。本文结合实战经验,拆解从技能树到项目落地的完整路径,助力职业转型。

weixin_34184561的博客 482

【GPFS专题5】---IBM Spectrum Scale (GPFS) 日常运维命令大全

掌握这些命令是有效管理 GPFS 集群的基础。实际生产环境中,建议结合自动化脚本和监控系统(如 IBM Storage Insights)实现高效运维。定期备份配置、监控性能指标,并进行灾备演练,是保障数据安全和系统稳定的关键。

jundao1997的专栏 841

深度学习+遥感:2025最新土地利用分类资源大全(数据集/论文/代码)

近年来,深度学习在遥感影像土地利用分类领域取得了突破性进展,从传统的农田、森林识别,到复杂的城市功能区划分,AI正在重新定义我们对地表覆盖的认知。无论是科研还是工程应用,高质量数据集、前沿算法和开源工具都是成功的关键。本文精心整理了2024年最值得关注的土地利用分类资源,包括:✅ 10+个权威数据集(覆盖全球、多分辨率、多光谱/雷达)✅ 15+篇顶会论文(CNN/Transformer/自监督学习等SOTA方法)✅ 6大开源工具箱(PyTorch/Keras实现,即拿即用)

hanfeng5268的博客 1312

汽车电子底层软件开发:AUTOSAR+CAN总线+MCAL实战课

汽车电子底层软件是面向功能安全(ISO 26262)与确定性实时性(ASIL等级)的工业级嵌入式系统,其核心在于AUTOSAR Classic Platform标准化架构与CAN/CAN FD通信协议族的工程落地。不同于通用单片机开发,它要求开发者掌握MCAL硬件抽象层配置、AUTOSAR通信栈(Com/CanIf/PduR/Rte)信号流闭环、NVM非易失存储与UDS诊断服务集成等硬核能力。技术价值体现在可验证的安全机制设计、可追溯的ASPICE流程合规、可量产的Vector工具链(CANoe/DaVin

weixin_34387468的博客 351

uniapp - 超详细的 H5 公众号网页微信登录示例代码,提供从 0-1 公众号配置及详细注释代码(站在新手小白的角度)第三方微信授权登录的实现!!

uniapp微信浏览器H5授权微信登录,UniApp开发H5接入微信登录的全过程,uniapp的H5页面使用微信登录,uniapp H5微信授权登录,H5之微信授权登陆 (uniapp网页版微信授权登录),uni-app开发H5第三方微信授权登录的实现,uniapp如何实现微信授权登录,公众号H5页面接入微信登录流程,uni-app - 最详细 H5 网页接入微信登录功能,提供公众号配置与详细注释示例代码(移动端网页实现点击登录按钮后 调用微信公众号授权登录功能 详细讲解接入流程与详细示例代码)官方最新超级

✅ 精选推荐文章 1万+

车载测试速成班避坑指南:从CANoe操作到ECU验证的真相

车载测试是汽车电子研发中保障功能安全与通信可靠性的关键环节,其核心在于理解CAN/LIN/FlexRay总线协议、UDS诊断机制及AUTOSAR软件架构等底层原理。真实工程能力依赖对物理层信号完整性、协议栈时序约束、ASPICE验证流程的系统性掌握,而非工具界面的机械操作。技术价值体现在支撑TC8一致性测试、HIL台架验证、ISO 26262 ASIL等级确认等车企准入硬门槛。典型应用场景覆盖智能座舱诊断调试、域控制器网络管理验证、ECU刷写与Bootloader测试等产线高频任务。本文聚焦车载测试培训中普

weixin_34110749的博客 287

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

Classic AUTOSAR工具链全景解析:从ARXML到ECU量产代码

在嵌入式软件开发中,分层架构与配置驱动开发正逐步取代传统手写代码模式,尤其在车规级ECU领域,这种转变更为彻底。Classic AUTOSAR作为主流的汽车电子软件架构,将基础软件层标准化,而支撑其落地的关键,正是围绕ARXML协同运作的一整套工具链。ARXML作为系统设计与模块配置的通用描述语言,连接了需求定义、代码生成与集成验证。理解配置工具的校验逻辑、RTE生成器的隔离机制以及BSW代码生成器的工程化实践,是掌握AUTOSAR开发的核心。从CAN通信栈到UDS诊断栈,再到整车的总线联调,工具链贯穿了从

weixin_33795093的博客 407

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

告别手动测试:AUTOSAR网络管理自动化测试实战

(也可以用Vector CAPL Browser)进行CAPL脚本开发,覆盖AUTOSAR网络管理的状态机测试、时间参数测试、容错性测试甚至PN功能验证等内容,来实现自动化测试,生成测试报告。AUTOSAR网络管理自动化测试能够提升测试效率,保证NM的实时性和可靠性。验证快发NM报文周期时间。测试用例的搭建需要注意区分节点类型,主动唤醒节点、被动唤醒节点的唤醒方式是不同的。核心:三种模式、三种状态之间的切换测试,确保符合AUTOSAR状态机转换逻辑。休眠唤醒机制的验证,来看NM报文的发送是否符合预期。

weixin_43441058的博客 1648

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

上一篇: 银行项目测试,零基础入门到精通,收藏这篇就够了
下一篇: 复习笔记:软件测试与质量保证,零基础入门到精通,收藏这篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值