渗透测试的方法,以及一般流程,收藏这篇就够了

渗透测试流(规范) 渗透测试流程1.明确目标2.信息收集(另外详写)3.漏洞探测(另外详写)4.漏洞验证5.信息分析6.获取所需7.信息整理8.形成报告 1.明确目标 1.1 确定范围(渗透目标的范围,ip,域名,内外网) 1.2 确定规则(能渗透到什么程度,时间?能否修改上传?能否提权等) 1.3 确定需求(web应用的漏洞(新上线的程序)?业务逻辑漏洞(针对业务)?人员权限管理漏洞(针对人员,权限等)立体全方位,根据自己需求和能力来确定能不能做,能做多少) 2.信息收集(另外详写) 方式:主动扫描,开放搜索等 开放搜索: 阅读详情
渗透测试介绍

渗透测试就是模拟攻击者入侵系统,对系统进行一步步地渗透,发现系统地脆弱环节和隐藏风险。最后形成测试报告提供给系统所有者。系统所有者可根据该测试报告对系统进行加固,提升系统的安全性,防止真正的攻击者入侵。

渗透测试的前提一定是得经过系统所有者的授权!
未经过授权的渗透测试,就是违法行为!

渗透测试意义

信息安全评估的重要方法,有利于掌握系统整体安全强度。

模拟黑客攻击和思维,评估计算机潜在风险。

发现系统薄弱环节和可能利用的路径,提前防范。

有授权,不存在入侵风险。

渗透测试方法

–白盒测试
在知道目标整体信息和源码的情况下进行渗透,类似于代码审计。

–黑盒测试
仅知道目标,其余信息均不知道,完全模拟黑客入侵。

–灰盒测试
知道目标部分信息,例如架构和网络拓扑,进行渗透的方式。

(若按照其他方式还可分为人工测试和自动化测试)

渗透测试一般流程

准备阶段—>信息收集—>漏洞检测—>漏洞利用—>内网转发—>内网渗透—>痕迹清除—>撰写报告

–准备阶段

获得授权 制定方案 目标确定 测试环境确定 测试范围和深度 测试时间确定 测试风险管理

–信息收集

信息收集两种方法

主动信息收集:对目标进行访问或扫描。

被动信息收集:通过第三方收集目标信息。

主要收集的信息

1.域名信息,ip,子域名,DNS记录 是否存在CDN。子域名收集可利用工具:Layer子域名挖掘机,findmain等

2.公网信息。目标相关信息。员工信息,邮箱,注册人等;在Github等代码托管平台查找敏感信息。

3.网站指纹识别。服务器类型(Windows\Linux) 网站容器(Apache\Nginx\Tomcat\IIS)

脚本类型(php\jsp\asp\aspx) 数据库类型(mysql\oracle\access\sqlserver\redis)

4.服务器端口开放情况。可以使用nmap 御剑等工具

ssh弱口令 22 mysql弱口令 3306 redis未授权 6379

weblogic反序列化漏洞 7001 web中间件漏洞 80

5.敏感目录。可以使用御剑,wwwscan,dirmap等扫描

后台目录,默认路径。

6.旁站和c段

旁站指同一服务器上的其他网站。可利用旁站进行渗透。

c段指同一网段内的其他服务器。对同目标C段内的服务器进行渗透提权,再对目标进行渗透。

常见扫描工具:Nessus,X-SCAN NAMP

–漏洞检测

主要根据PWASP Top10

1.注入 sql注入,XXE注入,LDAP注入,系统命令注入,远程代码执行

2.失效的身份认证和会话管理 弱口令暴力破解,cookie伪造和cookie绕过,逻辑绕过登录,会话劫持

3.跨站脚本攻击XSS

4.失效的访问控制 未授权访问 ,越权访问(水平越权和垂直越权),文件操作(文件上传,文件包含,任意文件下载)

5.安全配置错误 高危端口(22,445,3389,6379),数据库,web中间件,CORS跨域资源共享漏洞,目录漏洞

6.敏感信息泄露 弱文件(phpinfo,备份文件,安装文件),源代码,配置文件,数据库文件

7.攻击检测防范不足 WAF, RASP,虚拟/实际补丁

8.跨站请求伪造CSRF

9.使用包含已知漏洞的组件 Struts2代码执行,Spring代码执行,JAVA反序列化,心脏滴血漏洞

10.未受保护的APIS Web services,Login API,APP API,DB API ,Pay API

漏洞探测思路

1.注入型漏洞 2.文件型漏洞 3.跨站型漏洞

4.配置型漏洞(SSRF漏洞,CORS漏洞,JSONP,XSS,CSRF)

5.反序列化漏洞(fastjson反序列化漏洞,jboss反序列化漏洞,Apache shiro反序列化漏洞,weblogic反序列化漏洞)

6.逻辑型漏洞(注册,登录密码修改等功能上可能存在逻辑漏洞)

7.服务器型漏洞 如JBoss\Apache\IIS\Weblogic\Tomcat,可根据版本号及服务器类型的敏感文件路径对漏洞进行探测。

8.第三方库漏洞 如fastjson ,struts2,JQuery,OpenSSL

–内网转发

概念,在传统网络中,防火墙是物理边界防御,网络被分为内网和外网。

当我们获取到外网服务器后(如web服务器,FTP服务器,Mail服务器等)的一定权限后,发现此服务器可直接或间接的访问内网。而内网中的主机不允许外网直接访问,此时可通过端口转发(隧道)将外网服务器设置为代理,此过程便是内网转发。

端口转发

内网转发思路

内网转发通常需要判断已经拿到权限的主机是否出网,若目标出网则可使用反向代理,若目标不出网,则考虑使用正向隧道或端口复用。

内网转发思路

1.reGeorg结合proxychains代理链(HTTP隧道)

适用于公网服务器只开放80端口的情况,使用http隧道。

2.EW(EarthWorm)结合proxychains代理链。

EW是便携式网络穿透工具,具有SOCKS5服务架设和端口转发两大核心功能。,此工具可以“正向”,“反向”,“多级级联”等方式打通一条网络隧道,进入内网。

3.LCX(lcx是基于socket套接字实现端口转发的工具)实现端口转发。

–内网渗透

常见攻击方式

非域环境

MS17-010

哈希传递攻击

Access Token窃取与利用

mimikat获取RDP凭据

…

域环境

MS14-068

票据传递攻击

AS-REP Roasting攻击

Kerberoast攻击

…

–内网渗透之权限维持

web后门
1.隐藏后门文件 2.不死马 3.404页面隐藏后门,或其他自带文件后门

Windows系统
1.简历隐藏用户,在用户名后加$

2.在开机启动目录下防止木马文件

3.使用工具,用MSF中的persistence模块

4.远程桌面会话维持

Linux系统
1.SSH后门 2.crontab定时任务 3.SSH公钥 4.创建SUID=0的用户

————————————————
这两年,IT行业面临经济周期波动与AI产业结构调整的双重压力,确实有很多运维与网络工程师因企业缩编或技术迭代而暂时失业。

很多人都在提运维网工失业后就只能去跑滴滴送外卖了,但我想分享的是,对于运维人员来说,即便失业以后仍然有很多副业可以尝试。

网工/运维/测试副业方向

运维网工,千万不要再错过这些副业机会!

第一个是知识付费类副业:输出经验打造个人IP

在线教育平台讲师

操作路径:在慕课网、极客时间等平台开设《CCNA实战》《Linux运维从入门到精通》等课程,或与培训机构合作录制专题课。
收益模式:课程销售分成、企业内训。

技术博客与公众号运营

操作路径:撰写网络协议解析、故障排查案例、设备评测等深度文章,通过公众号广告、付费专栏及企业合作变现。
收益关键:每周更新2-3篇原创,结合SEO优化与社群运营。

第二个是技术类副业:深耕专业领域变现

企业网络设备配置与优化服务

操作路径:为中小型企业提供路由器、交换机、防火墙等设备的配置调试、性能优化及故障排查服务。可通过本地IT服务公司合作或自建线上接单平台获客。
收益模式:按项目收费或签订年度维护合同。

远程IT基础设施代维

操作路径:通过承接服务器监控、日志分析、备份恢复等远程代维任务。适合熟悉Zabbix、ELK等技术栈的工程师。
收益模式:按工时计费或包月服务。

网络安全顾问与渗透测试

操作路径:利用OWASP Top 10漏洞分析、Nmap/BurpSuite等工具,为企业提供漏洞扫描、渗透测试及安全加固方案。需考取CISP等认证提升资质。
收益模式:单次渗透测试报告收费;长期安全顾问年费。

比如不久前跟我一起聊天的一个粉丝,他自己之前是大四实习的时候做的运维,发现运维7*24小时待命受不了,就准备转网安,学了差不多2个月,然后开始挖漏洞,光是补天的漏洞奖励也有个四五千,他说自己每个月的房租和饭钱就够了。
为什么我会推荐你网安是运维和网工测试人员的绝佳副业&转型方向?

1.你的经验是巨大优势: 你比任何人都懂系统、网络和架构。漏洞挖掘、内网渗透、应急响应,这些核心安全能力本质上是“攻击视角下的运维”。你的运维背景不是从零开始,而是降维打击。

2.越老越吃香,规避年龄危机: 安全行业极度依赖经验。你的排查思路、风险意识和对复杂系统的理解能力,会随着项目积累而愈发珍贵,真正做到“姜还是老的辣”。

3.职业选择极其灵活: 你可以加入企业成为安全专家,可以兼职“挖洞“获取丰厚奖金,甚至可以成为自由顾问。这种多样性为你提供了前所未有的抗风险能力。

4.市场需求爆发,前景广阔: 在国家级政策的推动下,从一线城市到二三线地区,安全人才缺口正在急剧扩大。现在布局,正是抢占未来先机的黄金时刻。
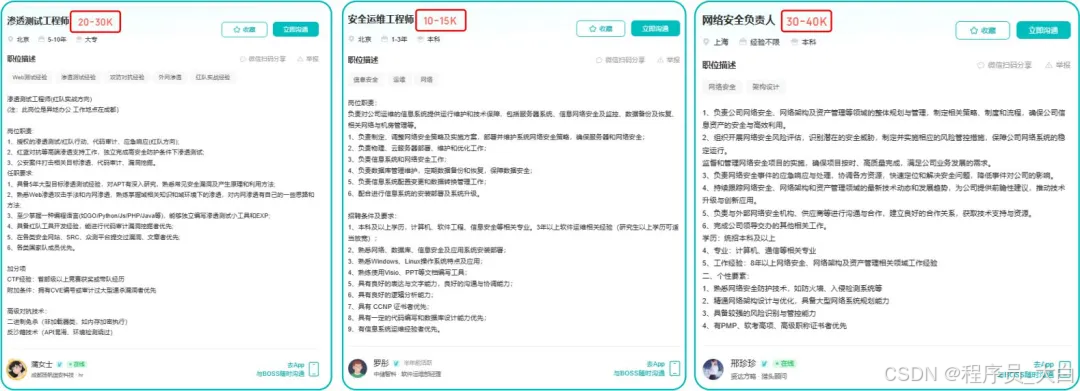
网工运维测试转行学习网络安全路线
在这里插入图片描述

(一)第一阶段:网络安全筑基

1. 阶段目标

你已经有运维经验了,所以操作系统、网络协议这些你不是零基础。但要学安全,得重新过一遍——只不过这次我们是带着“安全视角”去学。

2. 学习内容

**操作系统强化:**你需要重点学习 Windows、Linux 操作系统安全配置,对比运维工作中常规配置与安全配置的差异,深化系统安全认知(比如说日志审计配置,为应急响应日志分析打基础)。

**网络协议深化:**结合过往网络协议应用经验,聚焦 TCP/IP 协议簇中的安全漏洞及防护机制,如 ARP 欺骗、TCP 三次握手漏洞等(为 SRC 漏扫中协议层漏洞识别铺垫)。

**Web 与数据库基础:**补充 Web 架构、HTTP 协议及 MySQL、SQL Server 等数据库安全相关知识,了解 Web 应用与数据库在网安中的作用。

**编程语言入门:**学习 Python 基础语法,掌握简单脚本编写,为后续 SRC 漏扫自动化脚本开发及应急响应工具使用打基础。

**工具实战:**集中训练抓包工具(Wireshark)、渗透测试工具(Nmap)、漏洞扫描工具(Nessus 基础版)的使用,结合模拟场景练习工具应用(掌握基础扫描逻辑,为 SRC 漏扫工具进阶做准备)。

(二)第二阶段:漏洞挖掘与 SRC 漏扫实战

1. 阶段目标

这阶段是真正开始“动手”了。信息收集、漏洞分析、工具联动,一样不能少。

熟练运用漏洞挖掘及 SRC 漏扫工具,具备独立挖掘常见漏洞及 SRC 平台漏扫实战能力,尝试通过 SRC 挖洞搞钱,不管是低危漏洞还是高危漏洞,先挖到一个。

2. 学习内容

信息收集实战:结合运维中对网络拓扑、设备信息的了解,强化基本信息收集、网络空间搜索引擎(Shodan、ZoomEye)、域名及端口信息收集技巧,针对企业级网络场景开展信息收集练习(为 SRC 漏扫目标筛选提供支撑)。

漏洞原理与分析:深入学习 SQL 注入、CSRF、文件上传等常见漏洞的原理、危害及利用方法,结合运维工作中遇到的类似问题进行关联分析(明确 SRC 漏扫重点漏洞类型)。

工具进阶与 SRC 漏扫应用:

  • 系统学习 SQLMap、BurpSuite、AWVS 等工具的高级功能,开展工具联用实战训练;

  • 专项学习 SRC 漏扫流程:包括 SRC 平台规则解读(如漏洞提交规范、奖励机制)、漏扫目标范围界定、漏扫策略制定(全量扫描 vs 定向扫描)、漏扫结果验证与复现;

  • 实战训练:使用 AWVS+BurpSuite 组合开展 SRC 平台目标漏扫,练习 “扫描 - 验证 - 漏洞报告撰写 - 平台提交” 全流程。
    SRC 实战演练:选择合适的 SRC 平台(如补天、CNVD)进行漏洞挖掘与漏扫实战,积累实战经验,尝试获取挖洞收益。

恭喜你,如果学到这里,你基本可以下班搞搞副业创收了,并且具备渗透测试工程师必备的「渗透技巧」、「溯源能力」,让你在黑客盛行的年代别背锅,工作实现升职加薪的同时也能开创副业创收!

如果你想要入坑黑客&网络安全,笔者给大家准备了一份:全网最全的网络安全资料包需要保存下方图片,微信扫码即可前往获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

(三)第三阶段:渗透测试技能学习

1. 阶段目标

全面掌握渗透测试理论与实战技能,能够独立完成渗透测试项目,编写规范的渗透测试报告,具备渗透测试工程师岗位能力,为护网红蓝对抗及应急响应提供技术支撑。

2. 学习内容

渗透测试核心理论:系统学习渗透测试流程、方法论及法律法规知识,明确渗透测试边界与规范(与红蓝对抗攻击边界要求一致)。

实战技能训练:开展漏洞扫描、漏洞利用、电商系统渗透测试、内网渗透、权限提升(Windows、Linux)、代码审计等实战训练,结合运维中熟悉的系统环境设计测试场景(强化红蓝对抗攻击端技术能力)。

工具开发实践:基于 Python 编程基础,学习渗透测试工具开发技巧,开发简单的自动化测试脚本(可拓展用于 SRC 漏扫自动化及应急响应辅助工具)。

报告编写指导:学习渗透测试报告的结构与编写规范,完成多个不同场景的渗透测试报告撰写练习(与 SRC 漏洞报告、应急响应报告撰写逻辑互通)。

(四)第四阶段:企业级安全攻防(含红蓝对抗)、应急响应

1. 阶段目标

掌握企业级安全攻防、护网红蓝对抗及应急响应核心技能,考取网安行业相关证书。

2. 学习内容

护网红蓝对抗专项:

  • 红蓝对抗基础:学习护网行动背景、红蓝对抗规则(攻击范围、禁止行为)、红蓝双方角色职责(红队:模拟攻击;蓝队:防御检测与应急处置);

  • 红队实战技能:强化内网渗透、横向移动、权限维持、免杀攻击等高级技巧,模拟护网中常见攻击场景;

  • 蓝队实战技能:学习安全设备(防火墙、IDS/IPS、WAF)联动防御配置、安全监控平台(SOC)使用、攻击行为研判与溯源方法;

  • 模拟护网演练:参与团队式红蓝对抗演练,完整体验 “攻击 - 检测 - 防御 - 处置” 全流程。
    应急响应专项:

  • 应急响应流程:学习应急响应 6 步流程(准备 - 检测 - 遏制 - 根除 - 恢复 - 总结),掌握各环节核心任务;

  • 实战技能:开展操作系统入侵响应(如病毒木马清除、异常进程终止)、数据泄露应急处置、漏洞应急修补等实战训练;

  • 工具应用:学习应急响应工具(如 Autoruns、Process Monitor、病毒分析工具)的使用,提升处置效率;

  • 案例复盘:分析真实网络安全事件应急响应案例(如勒索病毒事件),总结处置经验。
    其他企业级攻防技能:学习社工与钓鱼、CTF 夺旗赛解析等内容,结合运维中企业安全防护需求深化理解。

证书备考:针对网安行业相关证书考试内容(含红蓝对抗、应急响应考点)进行专项复习,参加模拟考试,查漏补缺。

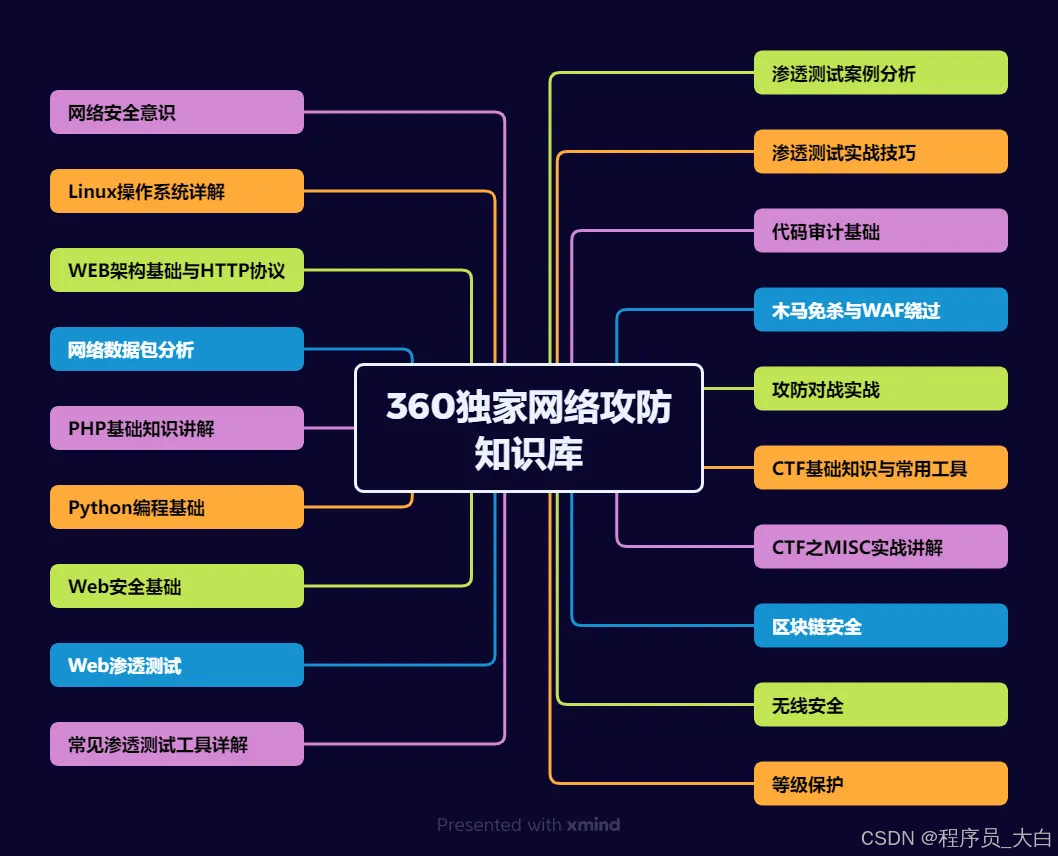
运维网工测试转行网络攻防知识库分享

网络安全这行,不是会几个工具就能搞定的。你得有体系,懂原理,能实战。尤其是从运维转过来的,别浪费你原来的经验——你比纯新人强多了。

但也要沉得住气,别学了两天Web安全就觉得自己是黑客了。内网、域渗透、代码审计、应急响应,要学的还多着呢。

如果你真的想转,按这个路子一步步走,没问题。如果你只是好奇,我劝你再想想——这行要持续学习,挺累的,但也是真有意思。

关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

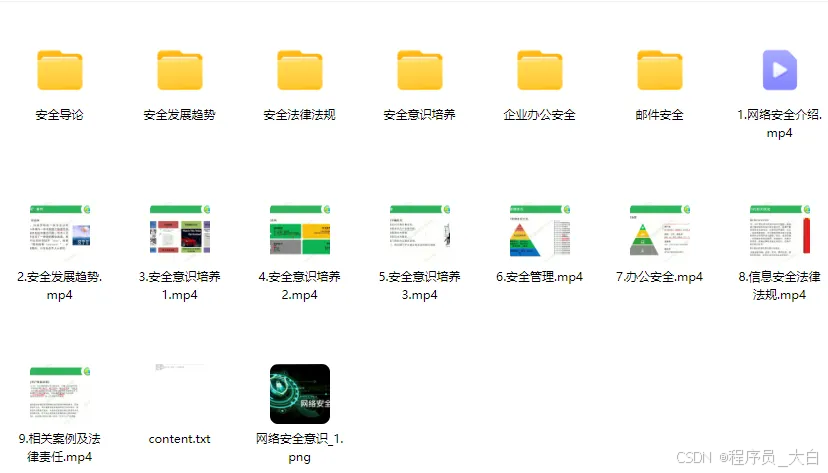
1、网络安全意识
在这里插入图片描述

2、Linux操作系统
在这里插入图片描述

3、WEB架构基础与HTTP协议
图片

4、Web渗透测试
在这里插入图片描述

5、渗透测试案例分享
图片

6、渗透测试实战技巧
图片

7、攻防对战实战
图片

8、CTF之MISC实战讲解
图片

关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

渗透测试之流程简述 渗透测试分为和黑盒测试,我们只知道该网站的URLNmap:一款功能强大的网络扫描和主机检测工具,可以用于收集信息、枚举、漏洞探测和安全扫描。Wireshark:一款抓包和分析网络流量的工具,可以用于监控和调试网络通信。Goby:一款新型的漏洞扫描平台,可以快速发现并利用各种漏洞,还可以联动其他工具如Xray和MSF。22——>ssh弱口令80——>HTTP服务873——>rsync 未授权访问漏洞3306——>mysql弱口令6379——>redis未授权访问漏洞。 阅读详情

相关推荐

【渗透测试基础-1】渗透测试方法论及渗透测试流程

目录1 渗透测试方法论1.1 渗透测试方法论的定义1.2 渗透测试的种类1.2.1 黑盒测试1.2.2 白盒测试1.3 脆弱性评估与渗透测试2 安全测试方法论3 渗透测试流程3.1 渗透测试执行标准PTES3.2 通用渗透测试框架3.2.1 范围界定3.2.2 信息搜集3.2.3 目标识别3.2.4 服务枚举3.2.5 漏洞映射3.2.6 社会工程学3.2.7 漏洞利用3.2.8 权限提升3.2.9 访问维护3.2.10 文档报告3.3 简化渗透测试流程4 归

m0_64378913的博客 5775

小白必看!渗透测试的8个步骤

渗透测试:以安全为基本原则,通过攻击者以及防御者的角度去分析目标所存在的安全隐患以及脆弱性,以保护系统安全为最终目标。入侵:通过各种方法,甚至破坏性的操作,来获取系统权限以及各种敏感信息。l 确定范围:测试目标的范围、ip、域名、内外网、测试账户。l 确定规则:能渗透到什么程度,所需要的时间、能否修改上传、能否提权、等等。l 确定需求:web应用的漏洞、业务逻辑漏洞、人员权限管理漏洞、等等。l 方式:主动扫描,开放搜索等。l 开放搜索:利用搜索引擎获得:后台、未授权页面、敏感url、等等。l 基础信息:IP

m0_59236127的博客 1万+

渗透测试流程与内网渗透测试实战

关于免杀,我使用的全部是msf的编码自免杀,64位使用的是x64/zutto_dekiru,32位使用的是x86/shikata_ga_nai,360都没有拦截。虽然靶机中有360,但是我直接上传的mimikatz也没有被杀,所以我有些怀疑是360的版本比较低,除了web服务器上传的第一个payload,其它都进行了编码处理,而第一个也确实没有执行成功,这说明360至少对第一个payload是拦截了的。

悦分享 8562

渗透测试基本流程

渗透测试基本流程

ytt0523_com的博客 3108

ECB oracle——attack

基于ECB oracle的攻击方案前言什么是ECB方案步骤1.确定块大小和明文大小2.暴力破解求明文脚本代码 前言 参考文章:Breaking ECB by prepending your own message. 环境地址:ECB oracle 什么是ECB 分组密码中AES的一种模式(其他还有:CBC、ECB、CTR、OCF、CFB)如图每一块加密是分开的。 方案步骤 1.确定块大小和明文大小 先用一个字符"a"去encrypt返回32个字节的数据(64位16进制)依次用"aa",“aaa”…去en

weixin_44617902的博客 1311

如何用谷歌插件Apollo.io高效开发客户?手把手教你避开常见坑点

本文详细介绍了如何利用谷歌插件Apollo.io高效开发外贸客户,包括核心功能解析、免费额度最大化利用策略、多插件协同技巧以及常见陷阱规避方法。通过Apollo.io的智能匹配算法和庞大数据库,外贸从业者可以精准锁定目标客户,提升开发效率。

banana的博客 886

[网络安全学习篇49]:渗透测试方法论

引言:我的系列博客[网络安全学习篇]上线了,小编也是初次创作博客,经验不足;对千峰网络信息安全开源的视频公开课程的学习整理的笔记整理的也比较粗糙,其实看到目录有300多集的时候,讲道理,有点怂了,所以我就想到了通过写博客(课程笔记)的形式去学习它,虽然写博客会让我多花几倍的时间去学习它,但是当我完成一篇博客所获得的成就感和你们对于我的认同感,让我很满足,能够鼓励我一天天的坚持下去,也希望和我一起学...

安全知识学习-该平台为唯一原作者平台,其他平台属冒名顶替,请勿相信上当受骗 5275

Unity PBR实战:从零打造丝绸材质各向异性高光效果

本文详细介绍了在Unity中实现丝绸材质各向异性高光效果的PBR实战技巧。通过改造Standard Shader、适配IBL环境光以及高级效果调优,开发者可以创建出逼真的丝绸材质,展现动态光纹变化。文章包含关键代码示例和参数配置建议,特别适合需要提升材质表现力的Unity开发者。

weixin_29015483的博客 460

2025版最新渗透测试的基本流程,零基础入门到精通,收藏这篇就够了

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。一些工具的安装和具体使用,在前面的文章中讲到过,本文会再次引用。尽可能详细的收集对方的信息,除了利用常见的工具之外,最好的方法便是“社工”。这也是耗费了大白近四个月的时间,吐血整理,文章非常非常长,觉得有用的话,希望粉丝朋友帮忙点个**「分享」不同的漏洞类型,我们使用的工具也是不一样的。在得到充分的信息后,成败的关键在于能否找到系统的漏洞。通过上面工具的使用,通过扫描得到相关程序的漏洞,那又该如何利用漏洞呢?

leah126的博客 832

WordPress插件depicter存在SQL注入漏洞(CVE-2025-2011)

Depicter 是一款功能强大的 WordPress 幻灯片插件,允许用户通过直观的拖放编辑器轻松创建响应式滑块、轮播和动态内容展示。该插件提供丰富的模板库、动画效果和图层控制,支持多媒体内容嵌入(如图片、视频、HTML),并优化了移动端显示和SEO性能。其无代码操作界面适合非技术用户,同时提供高级自定义选项,适用于产品展示、营销推广和视觉叙事等多种场景,是提升网站视觉吸引力的高效工具。

m0_50125527的博客 552

Python 爬虫实战:爬取万方数据文献信息

本文介绍了基于Python爬虫技术合规获取万方数据文献信息的方法。通过分析万方数据的请求机制与反爬策略,采用requests库结合Session维持合法会话,实现了文献标题、摘要、作者等核心元数据的提取。文章详细讲解了Token验证、动态请求构造、JSON数据解析等关键技术,并提供了完整可运行代码。同时强调严格遵守《万方数据知识服务平台用户协议》,控制请求频率,仅限学术研究使用。该方案为万方数据文献信息获取提供了标准化解决方案,支持数据清洗、结构化存储及后续分析应用。

2503_91057718的博客 2137

【安全】Web渗透测试(全流程)零基础入门到精通,收藏这篇就够了

XSS 让攻击者能够在受害者的浏览器中执行脚本,并劫持用户会话、破坏网站或将用户重定向到恶意站点。CSRF,全称为Cross-Site Request Forgery,跨站请求伪造,是一种网络攻击方式,它可以在用户毫不知情的情况下,以用户的名义伪造请求发送给被攻击站点,从而在未授权的情况下进行权限保护内的操作,如修改密码,转账等。一些网站由于业务需求,可能提供文件查看或下载的功能,如果对用户查看或下载的文件不做限制,则恶意用户就能够查看或下载任意的文件,可以是源代码文件、敏感文件等。

Python_0011的博客 1549

SpringBoot 教程:SpringBoot多种方式实现静态Html页面跳转

本教程介绍了 Spring Boot 中实现静态 Html 页面跳转的常用方法,包括重定向跳转、直接返回 ModelAndView 对象以及使用 Thymeleaf 模板引擎。如果你的项目中使用了 Thymeleaf 模板引擎,那么可以利用它来实现静态页面的跳转。对于静态的 Html 页面,我们可以使用多种方式来实现跳转功能。重定向是一种常见的页面跳转方式,它通过发送 HTTP 重定向响应头来告知浏览器跳转到指定的页面。在 Spring Boot 中,我们可以将视图名称设置为静态页面的路径。

2301_79325657的博客 2448

渗透测试一般流程

一、渗透测试与入侵的最大区别 渗透测试:出于保护系统的目的,更全面的找出测试对象的安全隐患 入侵:不择手段地(甚至是具有破坏性的)拿到系统权限。 二、一般渗透测试流程 2.1 明确目标 确定范围:测试目标的范围,IP,域名,内外网 明确规则:能渗透到什么程度,时间,能否修改上传,能否提权等 确定需求:web应用的漏洞(新上线程序),业务逻辑漏洞(针对业务的),人员权限管理漏洞(针对人员、权限)等。 2.2 信息收集 方式:主动扫描,开放搜索等 开放搜索:利用搜索引擎获得后台、未授权页面、敏感url

IerkeU的博客 940

在 RAP 里把编号这件事做得既优雅又合规:Early Numbering 与 Late Numbering 的落地指南

本文探讨了 SAP RAP 框架中的三种主键编号策略及其适用场景。文章首先指出传统 ABAP 应用中主键处理的局限性,详细分析了早期编号(外部/内部)和延迟编号的差异,强调延迟编号在避免业务断号方面的优势。通过 Partner 业务对象案例,文章演示了延迟编号的实现方法,包括行为定义配置、保存类实现和编号分配逻辑。同时指出测试中常见的校验陷阱,并提醒生产环境应避免简单的 MAX+1 方案,建议采用原子取号机制确保并发安全。全文从业务合规性和技术实现两个维度,为 RAP 应用的编号策略选择提供了实用指导。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 1845

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

【渗透测试】最详细的介绍和流程方法(建议收藏)

渗透测试就是模拟攻击者入侵系统,对系统进行一步步地渗透,发现系统地脆弱环节和隐藏风险。最后形成测试报告提供给系统所有者。系统所有者可根据该测试报告对系统进行加固,提升系统的安全性,防止真正的攻击者入侵。渗透测试的前提一定是得经过系统所有者的授权!未经过授权的渗透测试,就是违法行为!为了帮助大家更好的学习网络安全,小编给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂,所有资料共282G,朋友们如果有需要全套网络安全入门+进阶学习资源包,可以。

2301_76168381的博客 987

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

渗透测试的方法,以及一般流程

渗透测试就是模拟攻击者入侵系统,对系统进行一步步地渗透,发现系统地脆弱环节和隐藏风险。最后形成测试报告提供给系统所有者。系统所有者可根据该测试报告对系统进行加固,提升系统的安全性,防止真正的攻击者入侵。渗透测试的前提一定是得经过系统所有者的授权!未经过授权的渗透测试,就是违法行为!

Cairo_A的博客 888

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

渗透测试的一般流程(过程)

其实入门网络安全要学的东西不算多,也就是网络基础+操作系统+中间件+数据库,四个流程下来就差不多了。

2401_84215240的博客 2036

【2025版】最新渗透测试的基本流程,零基础入门到精通,收藏这篇就够了

*文章作者:**对于web应用的渗透测试,大致可分为三个阶段:信息收集、漏洞发现以及漏洞利用。

Javachichi的博客 2259

【2025版】最新黑客渗透安全及渗透测试流程,零基础入门到精通,收藏这篇就够了

1、国际化标准组织(ISO)引用ISO-74982文献中对安全的定义:安全就是最大程度地减少数据和资源被攻击的可能性。2、《计算机信息安全系统保护条例》中的第三条规范了包括计算机网络系统在内的计算机信息系统安全的概述:“计算机信息系统的安全保护,应当保障计算机及其相关的配套的设备、设施(含网络)的安全,运行环境的安全,保障信息的安全,保障计算机功能的正常发挥,以维护计算机信息系统的安全运行。

Spontaneous_0的博客 1231

渗透测试入门实战,渗透测试零基础入门到精通,收藏这篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

wananxuexihu的博客 1086

2025年渗透测试工具Top 30全面解析,收藏这篇就够了

2025年渗透测试工具Top 30全面解析作为网络安全专业人士,专业的工具是不可或缺的助手。无论渗透测试、数字取证,还是追求隐私保护,选择适合的工具能极大地提升工作效率和准确性。本文将详细介绍一系列为网络安全量身定制的虚拟机环境,帮助在不同的安全任务中选择最合适的工具。

2301_79455190的博客 1131

全网最全的渗透测试介绍(非常详细)从零基础到精通,收藏这篇就够了!

当我们获取到外网服务器后(如web服务器,FTP服务器,Mail服务器等)的一定权限后,发现此服务器可直接或间接的访问内网。1.域名信息,ip,子域名,DNS记录 是否存在CDN。5.安全配置错误 高危端口(22,445,3389,6379),数据库,web中间件,CORS跨域资源共享漏洞,目录漏洞。4.失效的访问控制 未授权访问 ,越权访问(水平越权和垂直越权),文件操作(文件上传,文件包含,任意文件下载)6.敏感信息泄露 弱文件(phpinfo,备份文件,安装文件),源代码,配置文件,数据库文件。

leah126的博客 1095

渗透安全及渗透测试流程(非常详细)零基础入门到精通,收藏这一篇就够了!!!

1、国际化标准组织(ISO)引用ISO-74982文献中对安全的定义:安全就是最大程度地减少数据和资源被攻击的可能性。2、《计算机信息安全系统保护条例》中的第三条规范了包括计算机网络系统在内的计算机信息系统安全的概述:“计算机信息系统的安全保护,应当保障计算机及其相关的配套的设备、设施(含网络)的安全,运行环境的安全,保障信息的安全,保障计算机功能的正常发挥,以维护计算机信息系统的安全运行。

logic1001的博客 8162
上一篇: 【测试】蓝牙测试,零基础入门到精通,收藏这篇就够了
下一篇: 联调测试,零基础入门到精通,收藏这篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值