网络运维故障处理案例大全,零基础入门到精通,收藏这篇就够了

【Linux】—Xshell、Xftp安装 阅读详情

在当今依赖互联网的时代,网络的稳定运行对企业业务的持续性至关重要。然而,即便是最完善的网络系统也会不时出现故障。今天,我们将通过一个具体的案例,结合实际操作,来探讨网络运维中常见的故障处理方法和经验。更多内容

案例背景

XYZ公司是一家中型科技公司,主要业务包括在线服务和软件开发。公司总部位于一线城市,员工总数超过500人,网络设备包括多台服务器、交换机、路由器、防火墙等。

某天,公司的IT运维团队收到大量员工反馈,反映无法访问企业内部的某些应用系统。典型症状包括网页打不开、邮件无法收发、远程桌面连接失败等。

故障排查步骤

1. 初步调查

运维团队首先通过邮件、即时通讯工具等方式确认问题的范围及其影响面。他们发现问题不仅影响到某个部门,而是扩展到了整个公司。这表明问题可能出现在核心网络设备或网络基础架构中。

2. 网络设备状态检查

运维团队使用以下具体操作来检查关键网络设备的状态:

登录核心交换机和路由器

他们使用 SSH 登录到核心交换机和路由器的管理界面。

ssh admin@192.168.1.1
检查系统日志

查看设备的系统日志以便发现任何异常:

show logging
检查网络接口状态

检查交换机端口的运行状态和错误信息:

show interfaces status
show interfaces errors
排查高CPU利用率情况

在路由器上查看CPU利用率和进程:

show processes cpu
3. 日志分析

运维团队开始分析相关设备的系统日志。通过日志,他们发现核心交换机上出现了大量不寻常流量。具体操作如下:

查看特定时间段的日志
show logging | include "May 10 12:"

通过过滤日志,他们识别出某台服务器(IP地址为192.168.2.100)异常频繁地发送数据包。

4. 确认问题源头

运维团队利用网络流量监控工具,如 Wireshark 或公司的专用监控软件,进行进一步分析。

使用Wireshark捕捉流量

在问题服务器的附近端口镜像流量,然后在工作站上运行Wireshark进行捕捉和分析:

sudo wireshark

他们发现这台服务器在不断向外发送大量数据包,确认它已经感染了病毒,成为DDoS攻击的源头。

5. 隔离问题设备

为了防止问题影响进一步扩大,运维团队立即将这台服务器隔离出网络。通过调整交换机上的VLAN设置,他们确保这台服务器的数据流量不会影响其他设备。

将问题端口移出VLAN
configure terminal
interface GigabitEthernet1/0/1
switchport access vlan 999

通过将接口配置到隔离VLAN中,他们有效地阻断了这台服务器对其他网络设备的影响。

6. 恢复服务

随着问题服务器的隔离,网络的总体状况得到了显著改善。关键应用系统恢复正常,员工反映的问题大大减少。运维团队继续监测网络设备的运行状态,确保没有剩余问题。

持续监控

使用网络监控工具(如Nagios、Zabbix等)实时监控网络设备和流量状态,确保无异常行为:

./check_network.sh
7. 清理和防护

最后,运维团队对感染病毒的服务器进行了彻底的排查和清理。他们删除了恶意文件,安装了最新的安全补丁,并更新了防病毒软件。此外,他们重新审视了公司的网络安全策略,对防火墙规则和入侵检测系统进行了优化设置,防止今后类似问题的再次发生。

安装安全补丁和防病毒软件
sudo apt-get update
sudo apt-get install clamav
sudo freshclam
sudo clamscan -r /
更新防火墙规则
sudo iptables -A INPUT -s 192.168.0.0/24 -j DROP

通过这些具体的操作,运维团队确保了网络的安全性和稳定性。

经验总结

通过这个案例,我们可以得出以下几点宝贵的经验:

  1. 迅速响应和初步隔离:当发现网络故障时,快速响应并采取初步隔离措施可以有效防止问题的进一步扩散。

  2. 日志和流量分析:系统日志和网络流量监控工具是诊断问题的有力武器。通过分析日志,可以找到问题的线索。

  3. 跨部门协作:网络运维经常涉及多部门协作。与安全团队、开发团队等合作,可以更快速、全面地解决问题。

  4. 预防措施:事后采取相应的预防措施,如定期更新安全策略、安装补丁等,可以减少未来出现类似问题的风险。

通过这个实际案例,结合具体的操作步骤,我们可以看出,网络运维不仅需要技术能力,更需要科学的方法和有效的管理。这不仅能够提升系统的稳定性,更能够保障企业业务的连续性和安全性。

这是某乎平台网友分享的运维失业了可以干什么的求助问答!

这两年,IT行业面临经济周期波动与AI产业结构调整的双重压力,确实有很多运维与网络工程师因企业缩编或技术迭代而暂时失业。

很多人都在提运维网工失业后就只能去跑滴滴送外卖了,但我想分享的是,对于运维人员来说,即便失业以后仍然有很多副业可以尝试。

运维副业方向

运维,千万不要再错过这些副业机会!

第一个是知识付费类副业:输出经验打造个人IP

在线教育平台讲师

操作路径:在慕课网、极客时间等平台开设《CCNA实战》《Linux运维从入门到精通》等课程,或与培训机构合作录制专题课。
收益模式:课程销售分成、企业内训。

技术博客与公众号运营

操作路径:撰写网络协议解析、故障排查案例、设备评测等深度文章,通过公众号广告、付费专栏及企业合作变现。
收益关键:每周更新2-3篇原创,结合SEO优化与社群运营。

第二个是技术类副业:深耕专业领域变现

企业网络设备配置与优化服务

操作路径:为中小型企业提供路由器、交换机、防火墙等设备的配置调试、性能优化及故障排查服务。可通过本地IT服务公司合作或自建线上接单平台获客。
收益模式:按项目收费或签订年度维护合同。

远程IT基础设施代维

操作路径:通过承接服务器监控、日志分析、备份恢复等远程代维任务。适合熟悉Zabbix、ELK等技术栈的工程师。
收益模式:按工时计费或包月服务。

网络安全顾问与渗透测试

操作路径:利用OWASP Top 10漏洞分析、Nmap/BurpSuite等工具,为企业提供漏洞扫描、渗透测试及安全加固方案。需考取CISP等认证提升资质。
收益模式:单次渗透测试报告收费;长期安全顾问年费。

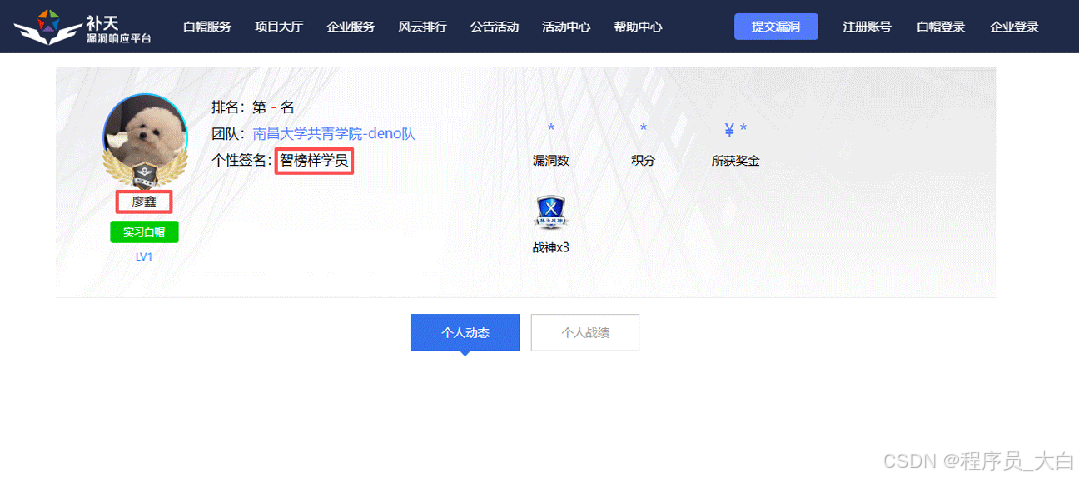
比如不久前跟我一起聊天的一个粉丝,他自己之前是大四实习的时候做的运维,发现运维7*24小时待命受不了,就准备转网安,学了差不多2个月,然后开始挖漏洞,光是补天的漏洞奖励也有个四五千,他说自己每个月的房租和饭钱就够了。
为什么我会推荐你网安是运维人员的绝佳副业&转型方向?

1.你的经验是巨大优势: 你比任何人都懂系统、网络和架构。漏洞挖掘、内网渗透、应急响应,这些核心安全能力本质上是“攻击视角下的运维”。你的运维背景不是从零开始,而是降维打击。

2.越老越吃香,规避年龄危机: 安全行业极度依赖经验。你的排查思路、风险意识和对复杂系统的理解能力,会随着项目积累而愈发珍贵,真正做到“姜还是老的辣”。

3.职业选择极其灵活: 你可以加入企业成为安全专家,可以兼职“挖洞“获取丰厚奖金,甚至可以成为自由顾问。这种多样性为你提供了前所未有的抗风险能力。

4.市场需求爆发,前景广阔: 在国家级政策的推动下,从一线城市到二三线地区,安全人才缺口正在急剧扩大。现在布局,正是抢占未来先机的黄金时刻。
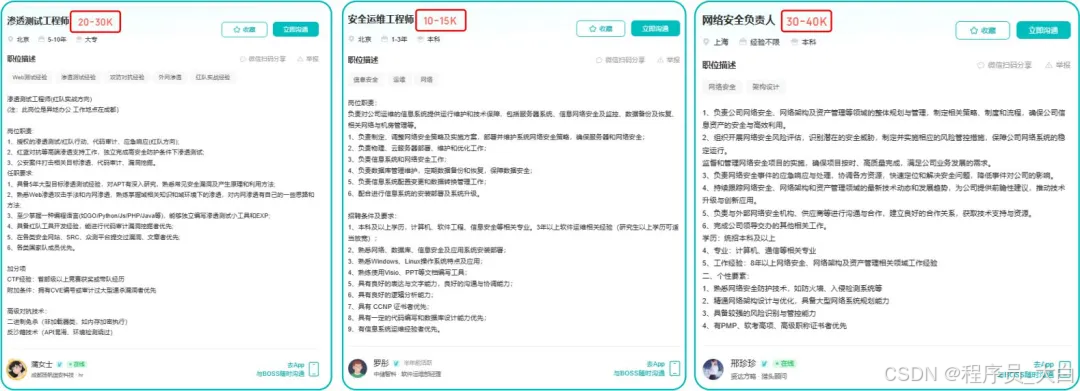
运维转行学习路线
在这里插入图片描述

(一)第一阶段:网络安全筑基

1. 阶段目标

你已经有运维经验了,所以操作系统、网络协议这些你不是零基础。但要学安全,得重新过一遍——只不过这次我们是带着“安全视角”去学。

2. 学习内容

**操作系统强化:**你需要重点学习 Windows、Linux 操作系统安全配置,对比运维工作中常规配置与安全配置的差异,深化系统安全认知(比如说日志审计配置,为应急响应日志分析打基础)。

**网络协议深化:**结合过往网络协议应用经验,聚焦 TCP/IP 协议簇中的安全漏洞及防护机制,如 ARP 欺骗、TCP 三次握手漏洞等(为 SRC 漏扫中协议层漏洞识别铺垫)。

**Web 与数据库基础:**补充 Web 架构、HTTP 协议及 MySQL、SQL Server 等数据库安全相关知识,了解 Web 应用与数据库在网安中的作用。

**编程语言入门:**学习 Python 基础语法,掌握简单脚本编写,为后续 SRC 漏扫自动化脚本开发及应急响应工具使用打基础。

**工具实战:**集中训练抓包工具(Wireshark)、渗透测试工具(Nmap)、漏洞扫描工具(Nessus 基础版)的使用,结合模拟场景练习工具应用(掌握基础扫描逻辑,为 SRC 漏扫工具进阶做准备)。

(二)第二阶段:漏洞挖掘与 SRC 漏扫实战

1. 阶段目标

这阶段是真正开始“动手”了。信息收集、漏洞分析、工具联动,一样不能少。

熟练运用漏洞挖掘及 SRC 漏扫工具,具备独立挖掘常见漏洞及 SRC 平台漏扫实战能力,尝试通过 SRC 挖洞搞钱,不管是低危漏洞还是高危漏洞,先挖到一个。

2. 学习内容

信息收集实战:结合运维中对网络拓扑、设备信息的了解,强化基本信息收集、网络空间搜索引擎(Shodan、ZoomEye)、域名及端口信息收集技巧,针对企业级网络场景开展信息收集练习(为 SRC 漏扫目标筛选提供支撑)。

漏洞原理与分析:深入学习 SQL 注入、CSRF、文件上传等常见漏洞的原理、危害及利用方法,结合运维工作中遇到的类似问题进行关联分析(明确 SRC 漏扫重点漏洞类型)。

工具进阶与 SRC 漏扫应用:

  • 系统学习 SQLMap、BurpSuite、AWVS 等工具的高级功能,开展工具联用实战训练;

  • 专项学习 SRC 漏扫流程:包括 SRC 平台规则解读(如漏洞提交规范、奖励机制)、漏扫目标范围界定、漏扫策略制定(全量扫描 vs 定向扫描)、漏扫结果验证与复现;

  • 实战训练:使用 AWVS+BurpSuite 组合开展 SRC 平台目标漏扫,练习 “扫描 - 验证 - 漏洞报告撰写 - 平台提交” 全流程。
    SRC 实战演练:选择合适的 SRC 平台(如补天、CNVD)进行漏洞挖掘与漏扫实战,积累实战经验,尝试获取挖洞收益。

恭喜你,如果学到这里,你基本可以下班搞搞副业创收了,并且具备渗透测试工程师必备的「渗透技巧」、「溯源能力」,让你在黑客盛行的年代别背锅,工作实现升职加薪的同时也能开创副业创收!

如果你想要入坑黑客&网络安全,笔者给大家准备了一份:全网最全的网络安全资料包需要保存下方图片,微信扫码即可前往获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

(三)第三阶段:渗透测试技能学习

1. 阶段目标

全面掌握渗透测试理论与实战技能,能够独立完成渗透测试项目,编写规范的渗透测试报告,具备渗透测试工程师岗位能力,为护网红蓝对抗及应急响应提供技术支撑。

2. 学习内容

渗透测试核心理论:系统学习渗透测试流程、方法论及法律法规知识,明确渗透测试边界与规范(与红蓝对抗攻击边界要求一致)。

实战技能训练:开展漏洞扫描、漏洞利用、电商系统渗透测试、内网渗透、权限提升(Windows、Linux)、代码审计等实战训练,结合运维中熟悉的系统环境设计测试场景(强化红蓝对抗攻击端技术能力)。

工具开发实践:基于 Python 编程基础,学习渗透测试工具开发技巧,开发简单的自动化测试脚本(可拓展用于 SRC 漏扫自动化及应急响应辅助工具)。

报告编写指导:学习渗透测试报告的结构与编写规范,完成多个不同场景的渗透测试报告撰写练习(与 SRC 漏洞报告、应急响应报告撰写逻辑互通)。

(四)第四阶段:企业级安全攻防(含红蓝对抗)、应急响应

1. 阶段目标

掌握企业级安全攻防、护网红蓝对抗及应急响应核心技能,考取网安行业相关证书。

2. 学习内容

护网红蓝对抗专项:

  • 红蓝对抗基础:学习护网行动背景、红蓝对抗规则(攻击范围、禁止行为)、红蓝双方角色职责(红队:模拟攻击;蓝队:防御检测与应急处置);

  • 红队实战技能:强化内网渗透、横向移动、权限维持、免杀攻击等高级技巧,模拟护网中常见攻击场景;

  • 蓝队实战技能:学习安全设备(防火墙、IDS/IPS、WAF)联动防御配置、安全监控平台(SOC)使用、攻击行为研判与溯源方法;

  • 模拟护网演练:参与团队式红蓝对抗演练,完整体验 “攻击 - 检测 - 防御 - 处置” 全流程。
    应急响应专项:

  • 应急响应流程:学习应急响应 6 步流程(准备 - 检测 - 遏制 - 根除 - 恢复 - 总结),掌握各环节核心任务;

  • 实战技能:开展操作系统入侵响应(如病毒木马清除、异常进程终止)、数据泄露应急处置、漏洞应急修补等实战训练;

  • 工具应用:学习应急响应工具(如 Autoruns、Process Monitor、病毒分析工具)的使用,提升处置效率;

  • 案例复盘:分析真实网络安全事件应急响应案例(如勒索病毒事件),总结处置经验。
    其他企业级攻防技能:学习社工与钓鱼、CTF 夺旗赛解析等内容,结合运维中企业安全防护需求深化理解。

证书备考:针对网安行业相关证书考试内容(含红蓝对抗、应急响应考点)进行专项复习,参加模拟考试,查漏补缺。

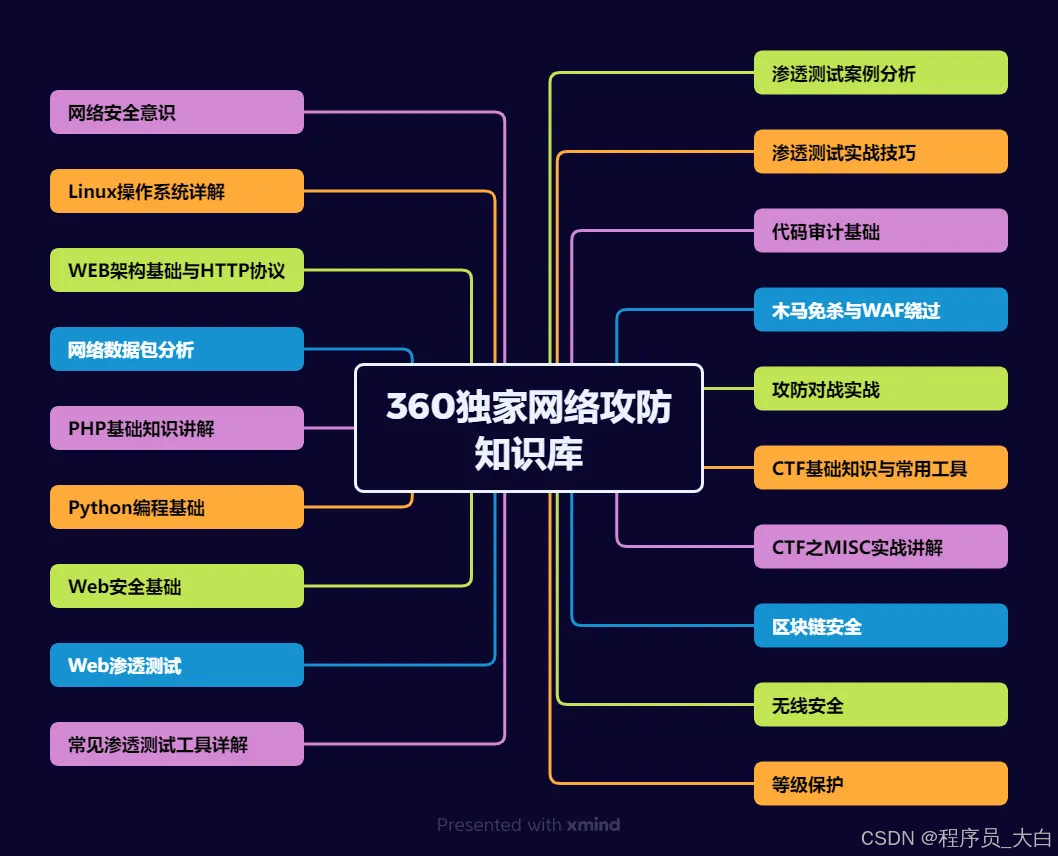
运维转行网络攻防知识库分享

网络安全这行,不是会几个工具就能搞定的。你得有体系,懂原理,能实战。尤其是从运维转过来的,别浪费你原来的经验——你比纯新人强多了。

但也要沉得住气,别学了两天Web安全就觉得自己是黑客了。内网、域渗透、代码审计、应急响应,要学的还多着呢。

如果你真的想转,按这个路子一步步走,没问题。如果你只是好奇,我劝你再想想——这行要持续学习,挺累的,但也是真有意思。

关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

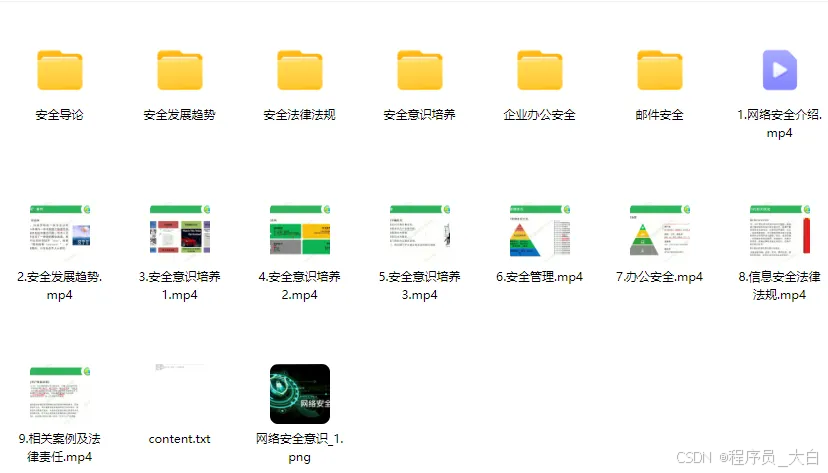
1、网络安全意识
在这里插入图片描述

2、Linux操作系统
在这里插入图片描述

3、WEB架构基础与HTTP协议
图片

4、Web渗透测试
在这里插入图片描述

5、渗透测试案例分享
图片

6、渗透测试实战技巧
图片

7、攻防对战实战
图片

8、CTF之MISC实战讲解
图片

关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

Ubuntu22.04系统安装及配置 下载Ubuntu22.04系统镜像(下载地址:链接:https://caiyun.139.com/m/i?提取码:fLRJ),结合rufus和系统镜像制作USB启动盘,在物理机服务器上通过USB启动盘进行安装;或通过Esxi虚拟化平台创建虚拟机,然后在虚拟机中使用系统镜像进行安装。 阅读详情

相关推荐

eNSP的安装【最全最详细教程】

华为eNSP模拟器最适合小白学习网络相关知识

ll945608651的博客 6万+

Xshell 6安装和使用教程

作者翁松秀 Xshell 6安装和使用教程 Xshell 6安装和使用教程 XShell 6的安装 XShell 6的使用 创建链接 快捷键 主题 XShell 6的安装 到官网下载安装包, 【XShell官网】 在下载页面勾选“Evaluation user / Home & School user”,并在许可证类型License t...

Mr.Write的博客 15万+

什么是 WhatsApp云控 WhatsApp群发,WhatsApp协议,他们有什么区别?

下面我们sensws讲解下什么是WhatsApp云控 WhatsApp群发,WhatsApp协议

sendws的博客 3877

Xshell安装及与服务器建立连接过程

Xshell是Windows下一款功能非常强大的安全终端模拟软件,支持Telnet、Rlogin、SSH、SFTP、Serial 等协议,可以非常方便的对linux主机进行远程管理。Xshell下载地址:https://www.netsarang.com/products/xsh_overview.html 下载后按照提示进行安装即可(注意安装时授权选择“Free for Home/School”...

qq_38211852的博客 8万+

触摸屏蓝牙控制

使用杰理芯片通过蓝牙实现触摸屏功能,需要结合触摸屏数据采集、蓝牙数据传输以及移动端应用的实现。

m0_46145044的博客 1112

CentOS8静默安装Oracle11.2.0.1

背景 新安装oracle,用静默安装方式就不需要安装图形界面了,省时省力。 前期准备工作与图形化安装一样,如创建用户|用户组、环境变量、内核参数、创建目录等. 可参考图形化安装,链接:https://blog.youkuaiyun.com/heroicpoem/article/details/104229369 环境 平台 版本 操作系统 centOS 8 Oracle 11gR2 1.响应文件 响应文件的内容就是图形化安装时手工设置的选项内容。 解压后,database/response/db

heroicpoem的专栏 4520

网络运维故障处理案例分享,零基础入门到精通,收藏这篇就够了

当这种读写请求过多就会导致不可中断睡眠状态的进程过多,从而导致负载高,cpu低的情况。当在数据特别大的时候,如果执行的sql语句没有索引,就会造成扫描表的行数过大导致I/O阻塞,或者是语句中存在死锁,也会造成I/O阻塞,从而导致不可中断睡眠进程过多,导致负载过大。**工具实战:**集中训练抓包工具(Wireshark)、渗透测试工具(Nmap)、漏洞扫描工具(Nessus 基础版)的使用,结合模拟场景练习工具应用(掌握基础扫描逻辑,为 SRC 漏扫工具进阶做准备)。需考取CISP等认证提升资质。

Javachichi的博客 1204

基于STM32F407ZGT6与INMP441的I2S音频采集系统:从配置到实时波形显示

本文详细介绍了基于STM32F407ZGT6与INMP441麦克风模块的I2S音频采集系统设计与实现。从硬件选型、CubeMX配置到音频数据处理和上位机波形显示,全面解析了系统架构、DMA传输优化及常见问题解决方案,帮助开发者快速构建高精度音频采集系统。

weixin_33743661的博客 403

网络运维故障处理案例,收藏这篇就够了

连接完成后,直接连接至宽带路由器LAN口的3台机器能上网,而通过集线器连接的计算机却无法上网,路由器与集线器之间无论采用交叉线或平行线都不行,且集线器上与路由器LAN端口连接的灯不亮。例如需要给用户A创建一个共享文件夹TESTA,使该共享文件夹能够被用户A完全控制,而被其他任何用户访问,就要先设置TESTA的访问权限,为用户A指定“完全控制”权限,而为Everyone设置“只读”权限。例如路由器与集线器之间的级联跳线采用了不正确的线序,或者是跳线连通性故障,或者是采用了不正确的级联端口。

leah126的博客 1217

告别Keil/IAR:在VSCode中用CMake+Clangd打造丝滑的STM32开发环境(附完整配置)

本文详细介绍了如何在VSCode中使用CMake和Clangd搭建高效的STM32开发环境,替代传统的Keil/IAR工具。通过完整的配置指南和快速开发技巧,帮助开发者实现轻量级、高度可定制的现代化开发流程,显著提升STM32项目的开发效率。

weixin_26843605的博客 166

虚拟机器人平台CoppeliaSim(Vrep)的逆运动学教学

相信看这篇博客的人都知道CoppeliaSim是做什么的,因此这里不多赘述。CoppeliaSim从最早的Vrep到现在已经更新了N个版本,从过去Vrep3.x开始使用的我这里小小地吐槽一下这个软件。CoppeliaSim每一个版本都有更新,问题是这些更新有时候不能向前兼容,而且时不时更新地让人不知所措(对于有紧急任务的时候真的很火大啊)。 以本文所展示地逆运动学来说,CoppeliaSim在4.0.0之后又大变,推翻了过往所有的拖动模块链接之类的构建方式,转而采用直接通过代码来实现逆运动学。 简单版逆运动

qq_39243015的博客 6701

网络运维软件大全,零基础入门到精通,收藏这篇就够了

网络运维工程师作为企业信息安全的守护者,他们的工作不仅仅是修复硬件问题,更多的是确保企业的网络环境稳定、数据安全。为了完成这一目标,他们需要掌握各种软件工具。本文将为您介绍网络运维工程师必备的软件工具,帮助您更好地了解这个行业。Wireshark是一款开源的网络协议分析器,它可以帮助网络运维工程师捕获和分析网络数据包。通过使用Wireshark,您可以深入了解网络流量、识别异常行为、定位故障原因等。

2301_79455190的博客 962

华为OD机试 - 荒岛求生 - 栈Stack(Python/JS/C/C++ 新系统 100分)

每一题都有详细的答题思路、详细的代码注释、3个测试用例、为什么这道题采用XX算法、XX算法的适用场景,发现新题目,随时更新,全天优快云在线答疑。

学Java,找哪吒 2840

网络运维故障处理案例(非常详细)零基础入门到精通,收藏这篇就够了

另外,集线器上的计算机无法Ping通路由器,也无法Ping通其他计算机,是什么原因?例如需要给用户A创建一个共享文件夹TESTA,使该共享文件夹能够被用户A完全控制,而被其他任何用户访问,就要先设置TESTA的访问权限,为用户A指定“完全控制”权限,而为Everyone设置“只读”权限。比如不久前跟我一起聊天的一个粉丝,他自己之前是大四实习的时候做的运维,发现运维7*24小时待命受不了,就准备转网安,学了差不多2个月,然后开始挖漏洞,光是补天的漏洞奖励也有个四五千,他说自己每个月的房租和饭钱就够了。

Libra1313的博客 1149

YOLO系列算法改进 | C2PSA改进篇 | 融合BinaryAttention二值化注意力 | 轻量化与效率双提升,适用于高分辨率图像检测与边缘部署场景 | CVPR 2026

YOLO系列算法改进 | C2PSA改进篇 | 融合BinaryAttention二值化注意力 | 轻量化与效率双提升,适用于高分辨率图像检测与边缘部署场景 | CVPR 2026 (以YOLO26最新目标检测模型为基础,利用C2PSA_BinaryAttention创新模块进行改进)

2502_91881744的博客 167

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

网络运维故障处理案例

迅速响应和初步隔离:当发现网络故障时,快速响应并采取初步隔离措施可以有效防止问题的进一步扩散。日志和流量分析:系统日志和网络流量监控工具是诊断问题的有力武器。通过分析日志,可以找到问题的线索。跨部门协作:网络运维经常涉及多部门协作。与安全团队、开发团队等合作,可以更快速、全面地解决问题。预防措施:事后采取相应的预防措施,如定期更新安全策略、安装补丁等,可以减少未来出现类似问题的风险。通过这个实际案例,结合具体的操作步骤,我们可以看出,网络运维不仅需要技术能力,更需要科学的方法和有效的管理。

weixin_58606202的博客 2907

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

网络运维需要学什么(非常详细)零基础入门到精通,收藏这篇就够了

运维工程师需要掌握的网络技能涵盖了从基础到高级的多个方面。通过不断学习和实践,掌握这些网络技能,运维工程师将能够更好地应对各种网络环境和问题,确保系统的稳定运行。技术是基础,态度是关键,坚持不懈地学习和提升,你一定能在运维工程师的道路上越走越远,为企业的发展贡献更大的力量。35岁+运维人员的发展与出路经常有人问我:干网工、干运维多年遇瓶颈,想学点新技术给自己涨涨“身价”,应该怎么选择?聪明人早已经用脚投票:近年来,越来越多运维的朋友寻找新的职业发展机会,将目光聚焦到了网络安全产业。

Javachichi的博客 3401

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

网络运维入行,零基础入门到精通,收藏这篇就够了

一、网络运维,到底是什么?二、网络世界的 “超级英雄”三、网络运维工具大盘点3.1 Ping:网络连通性的 “试金石”3.2 Traceroute:网络路径的 “导航仪”3.3 Nslookup:域名解析的 “翻译官”四、实战技巧大放送4.1 故障排查思路:步步为营,抽丝剥茧4.2 网络优化方法:精打细算,提升性能五、网络安全那些坑5.1 恶意软件:隐藏的 “定时炸弹”5.2 网络钓鱼:狡猾的 “诈骗犯”5.3 DDoS 攻击:网络的 “交通堵塞” 制造者。

2301_79455190的博客 871

网络运维学习知识点大全,零基础入门到精通,收藏这篇就够了

链接是指两个设备之间的连接。它包括用于一个设备能够与另一个设备通信的电缆类型和协议。骨干网络是集中的基础设施,旨在将不同的路由和数据分发到各种网络。它还处理带宽管理和各种通道。LAN 是局域网的缩写。它是指计算机与位于小物理位置的其他网络设备之间的连接。节点是指连接发生的点。它可以是作为网络一部分的计算机或设备。为了形成网络连接,需要两个或更多个节点。路由器可以连接两个或更多网段。这些是在其路由表中存储信息的智能网络设备,例如路径,跳数等。有了这个信息,他们就可以确定数据传输的最佳路径。

leah126的博客 1358

网络运维必备电脑工具大全,零基础入门到精通,收藏这篇就够了

在子网设计和IP地址规划过程中,计算子网掩码是一个复杂且容易出错的任务。幸运的是,有许多工具可以帮助网络管理员完成这一工作。:提供完整的IP地址管理解决方案,包括子网划分和监控功能。** subnet-calculator.com **:一个在线工具,可以快速计算子网划分,非常适合快速查询和验证子网掩码。:虽然主要用于模拟网络环境,但它也内置了子网划分的计算功能。CRT(Cygwin Terminal)是一款在Windows环境下模拟类Unix操作系统的终端模拟器,提供强大的命令行界面。

Libra1313的博客 906

网络运维具体做什么?零基础入门到精通,收藏这篇就够了

很多人眼中,网络运维(网工)的工作似乎简单到“修修打印机、看看监控、接接网线”。但如果你深入了解过这个职业,就会发现优秀的网络运维工程师是企业IT系统的“守护者”,他们的工作不仅需要扎实的技术功底,还需要综合的思维能力和解决复杂问题的实战经验。网工的职责远不止表面看到的那些琐碎事务,而是涵盖了对企业网络、系统、服务的全面管理和优化。如何成为一名优秀的网工?以下是20项核心素质与实战能力的深度剖析,带你重新认识这个充满挑战与机遇的职业!

Libra1313的博客 2298
上一篇: 大龄运维失业人员就业方向有哪些?
下一篇: 运维领域智能体实战案例大全,零基础入门到精通,收藏这篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值