DDOS 攻击是什么?有哪些常见的DDOS攻击?

什么是DDoS攻击?DDoS攻击的原理是什么? 总之,DDoS攻击已成为网络安全领域的一大顽疾,由于其技术门槛相对较低,使得这种攻击方式愈发猖獗。面对其带来的巨大危害,无论是企业还是个人,都不能掉以轻心。我们需要加强安全意识,采取有效的防护措施,包括增强服务器和网络的安全性能、使用高效的安全设备和软件、建立完善的应急响应机制等。同时,政府和社会各界也应加大打击网络犯罪的力度,共同维护网络空间的安全与稳定。只有这样,我们才能确保网络环境的安全可靠,让信息化时代真正造福于每一个人。 阅读详情
DDOS简介

DDOS又称为分布式拒绝服务,全称是Distributed Denial of Service。DDOS本是利用合理的请求造成资源过载,导致服务不可用,从而造成服务器拒绝正常流量服务。就如酒店里的房间是有固定的数量的,比如一个酒店有50个房间,当50个房间都住满人之后,再有新的用户想住进来,就必须要等之前入住的用户先出去。如果入住的用户一直不出去,那么酒店就无法迎接新的用户,导致酒店负荷过载,这种情况就是“拒绝服务”。如果想继续提供资源,那么酒店应该提升自己的资源量,服务器也是同样的道理。

拒绝服务攻击的基本概念

**拒绝服务:**拒绝服务是指应用系统无法正常对外提供服务的状态,如网络阻塞、系统宕机、响应缓慢等都属于拒绝服务的表现。

**拒绝服务攻击(DOS):**拒绝服务攻击(Denial of Service Attack)是一种通过各种技术手段导致目标系统进入拒绝服务状态的攻击,常见手段包括利用漏洞、消耗应用系统性能和消耗应用系统带宽。

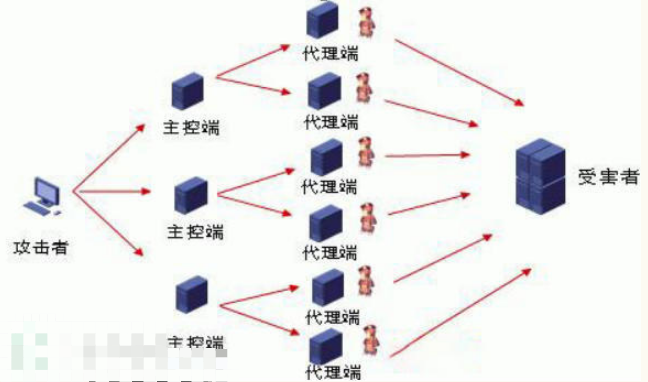
**分布式拒绝服务攻击(DDOS):**分布式拒绝服务攻击(Distributed Denial of Service Attack)是拒绝服务攻击的高级手段,利用分布全球的僵尸网络发动攻击,能够产生大规模的拒绝服务攻击。
DDOS 攻击是什么?有哪些常见的DDOS攻击?

DDOS攻击分类

(1)漏洞型(基于特定漏洞进行攻击):只对具备特定漏洞的目标有效,通常发送特定数据包或少量的数据包即可达到攻击效果。

(2)业务型(消耗业务系统性能额为主):与业务类型高度相关,需要根据业务系统的应用类型采取对应的攻击手段才能达到效果,通常业务型攻击实现效果需要的流量远低于流量型。

(3)流量型(消耗带宽资源为主):主要以消耗目标业务系统的带宽资源为攻击手段,通常会导致网络阻塞,从而影响正常业务。

拒绝服务攻击处理流程

(1)现象分析:根据发现的现象、网络设备和服务的情况初步判断是否存在拒绝服务攻击。

(2)抓包分析:通过抓包分析的方式进一步了解攻击的方式和特征。

(3)启动对抗措施:最后启动对抗措施进行攻击对抗,可以进行资源提升、安全加固、安全防护等措施。

DDOS流量包分析

SYN Flood攻击

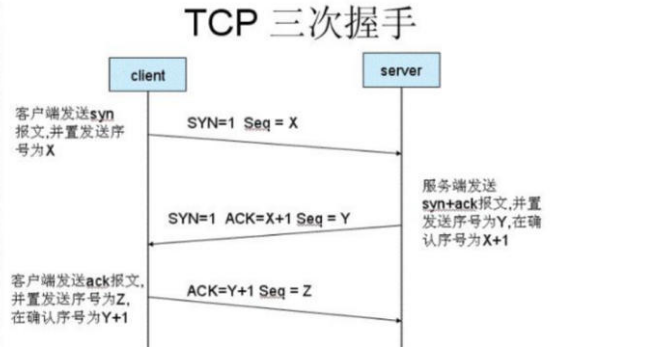
在正常的情况下,TCP三次握手过程如下
DDOS 攻击是什么?有哪些常见的DDOS攻击?

客户端向服务器端发送一个SYN请求包,包含客户端使用的端口号和初始序列号x。

服务器端收到客户端发送过来的SYN请求包后,知道客户端想要建立连接,于是向客户端发送一个SYN请求包和ACK回应包,包含确认号x+1和服务器端的初始序列号y。

客户端收到服务器端返回的SYN请求包和ACK回应包后,向服务器端返回一个确认号y+1和序号x+1的ACK请求包,三次握手完成,TCP连接建立成功。

SYN Flood攻击原理:

首先是客户端发送一个SYN请求包给服务器端,服务器端接受后会发送一个SYN+ACK包回应客户端,最后客户端会返回一个ACK包给服务器端来实现一次完整的TCP连接。Syn flood攻击就是让客户端不返回最后的ACK包,这就形成了半开连接,TCP半开连接是指发送或者接受了TCP连接请求,等待对方应答的状态,半开连接状态需要占用系统资源以等待对方应答,半开连接数达到上限,无法建立新的连接,从而造成拒绝服务攻击。

受害靶机的流量包分析
DDOS 攻击是什么?有哪些常见的DDOS攻击?

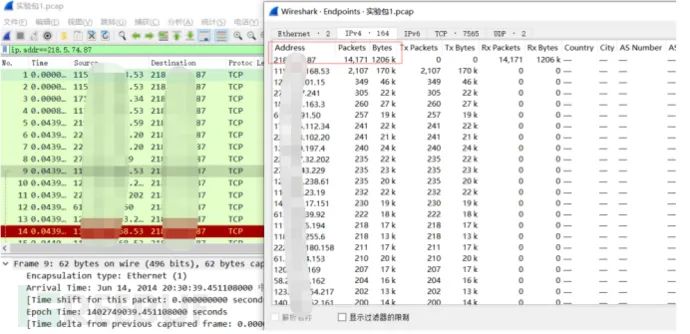
利用wireshark软件抓取数据包的数据,通过筛选器筛选出发送包频率多的ip地址。

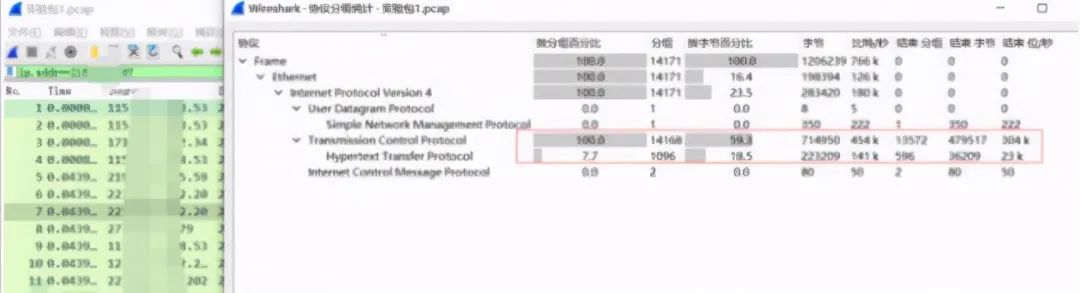
筛选218.xxx.xxx.87,分析协议占比,发现tcp和http占比比较大
DDOS 攻击是什么?有哪些常见的DDOS攻击?

筛选tcp中的syn数据包,发现syn数据包占比为82.9,可以判断应该为SYN FLOOD拒绝服务攻击
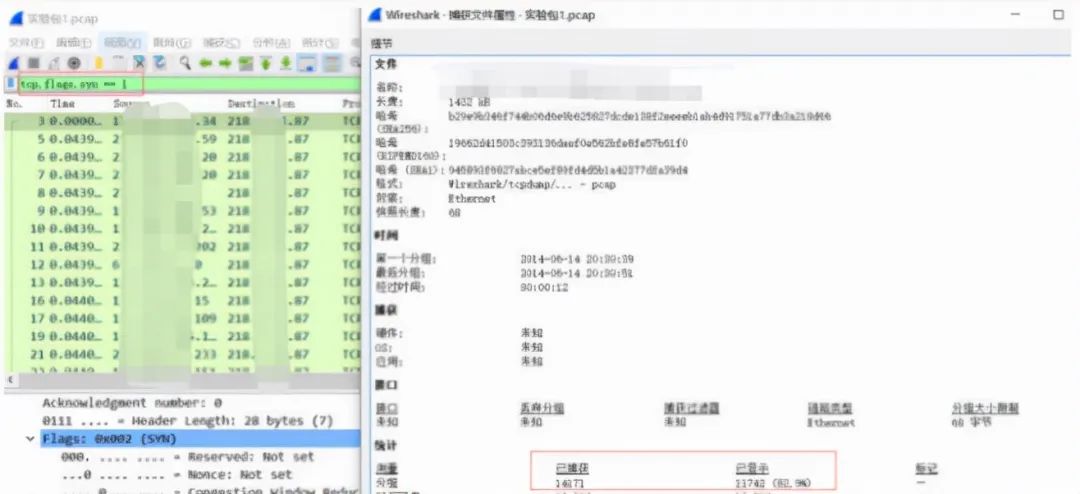
DDOS 攻击是什么?有哪些常见的DDOS攻击?

UDP Flood攻击

UDP Flood攻击原理:

由于UDP属于无连接协议,消耗的系统资源较少,相同条件下容易产生更高的流量,是流量型攻击的主要手段。当受害系统接收到一个UDP数据包的时候,它会确定目的端口正在等待中的应用程序。当它发现该端口中并不存在正在等待的应用程序,它就会产生一个目的地址无法连接的ICMP数据包发送给该伪造的源地址。如果向受害者计算机端口发送了足够多的UDP数据包的时候,系统就会造成拒绝服务攻击,因此,UDP FLOOD成为了流量型拒绝服务攻击的主要手段。

受害靶机的流量包分析
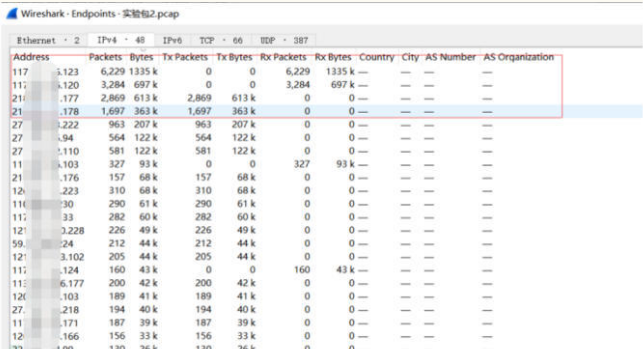
DDOS 攻击是什么?有哪些常见的DDOS攻击?

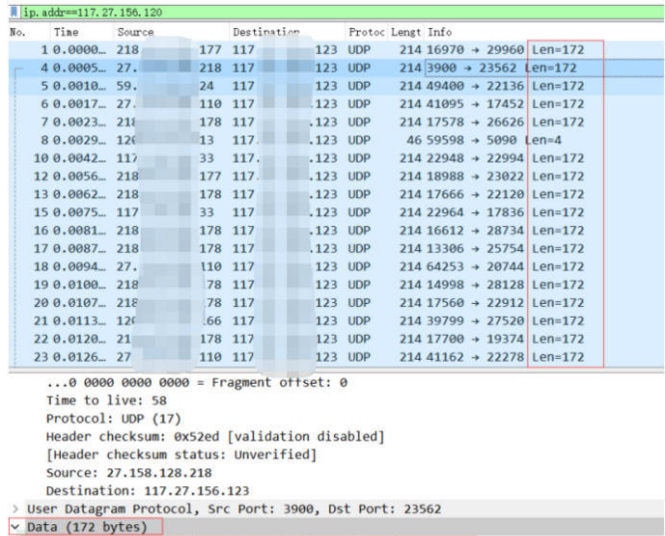
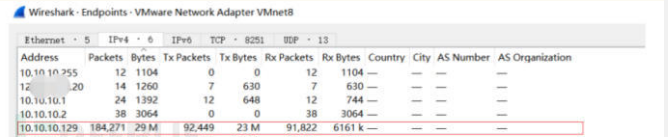
利用wireshark软件抓取数据包的数据,通过筛选器筛选出发送包频率多的ip地址。

筛选117.xxx.xxx.0网段,分析协议占比,可以看到受害靶机接受的UDP包比较多。
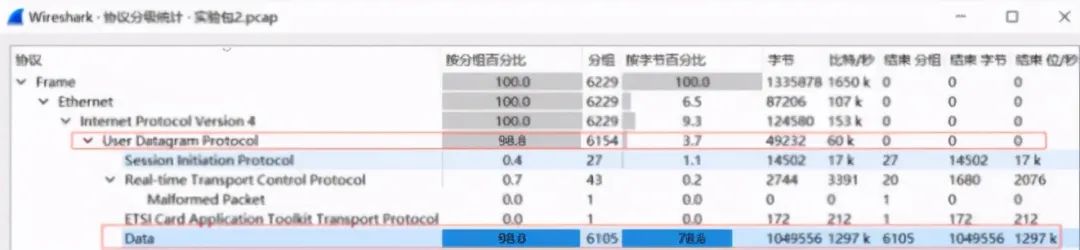
DDOS 攻击是什么?有哪些常见的DDOS攻击?

可以看到UDP包的大小都是固定的172bytes。

DDOS 攻击是什么?有哪些常见的DDOS攻击?

可以看出都是发送udp包,udp包大小都是相同的,可以判断是udp flood攻击。
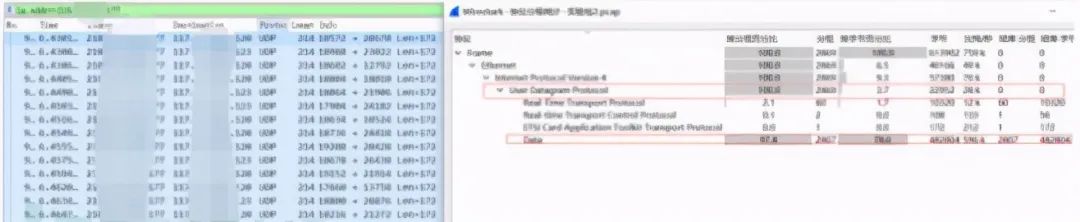
DDOS 攻击是什么?有哪些常见的DDOS攻击?

慢速拒绝服务攻击

apt install slowhttptest -y

安装slowhttptest

慢速拒绝服务攻击原理:

完整的http请求包是以 \r\n\r\n 结尾,慢速拒绝服务攻击时仅发送 \r\n,少发送一个 \r\n,服务器认为请求还未发完,服务器就会一直等待直至超时。

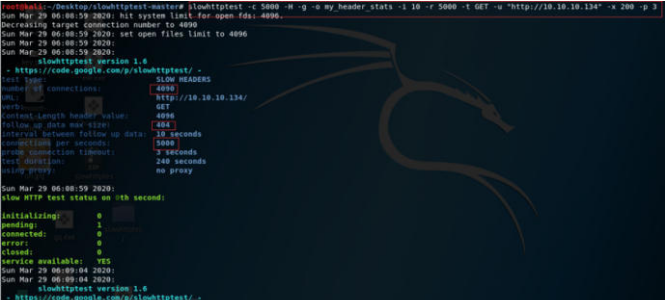
slowhttptest -c 5000 -H -g -o my_header_stats -i 10 -r 5000 -t GET -u “http://10.10.10.134” -x 200 -p 3

(测试时建立5000连接数-c;选择slowloris模式-H;生成cvs和HTML文件的统计数据-G;生成的文件名my_header_stats -o;指定发送数据间的间隔10秒 -i 每秒连接数5000-t;指定url-u;指定发送的最大数据长度200 -x;指定等待时间来确认DOS攻击已经成功-p)
DDOS 攻击是什么?有哪些常见的DDOS攻击?

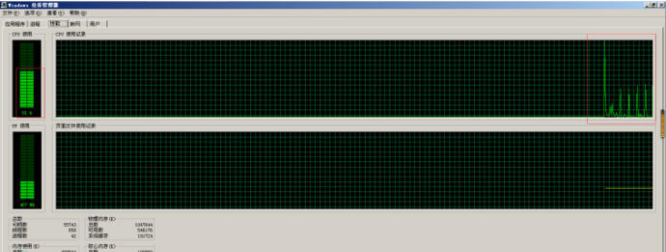
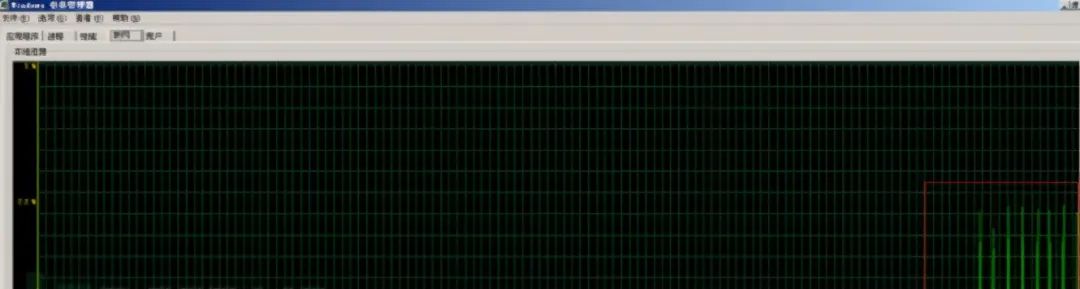
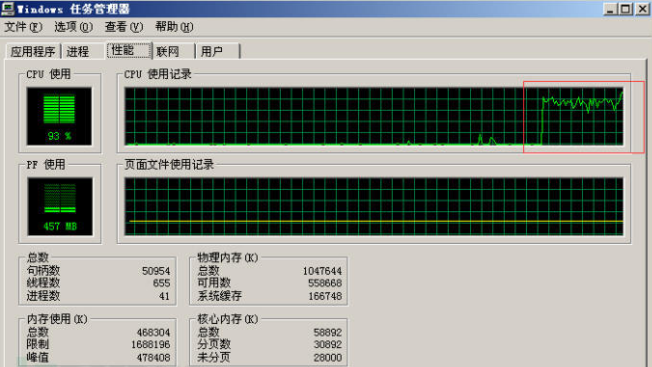
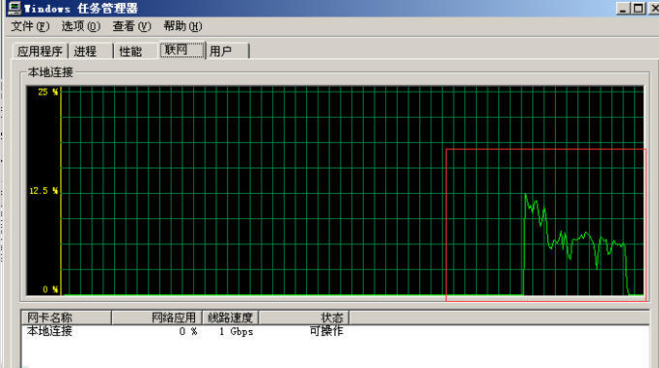
观察靶机的cpu和网络流量明显增加很多

DDOS 攻击是什么?有哪些常见的DDOS攻击?

DDOS 攻击是什么?有哪些常见的DDOS攻击?

受害靶机的流量包分析

DDOS 攻击是什么?有哪些常见的DDOS攻击?

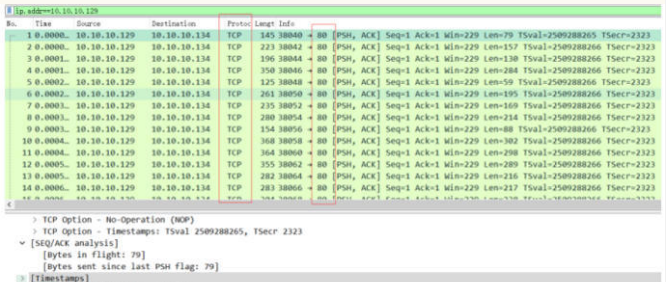
攻击机ip:10.10.10.129,靶机ip:10.10.10.134

[PSH,ACK]是攻击机发送有数据的ACK包给靶机,[ACK]包是靶机回复攻击机的数据包。

可以看到没有发送2次连续的\r\n,以至于靶机要一直等待。
DDOS 攻击是什么?有哪些常见的DDOS攻击?

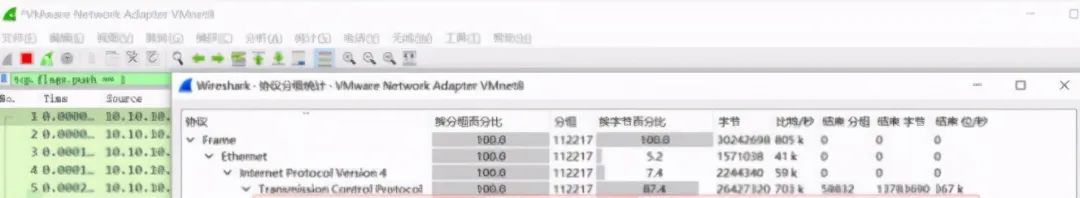
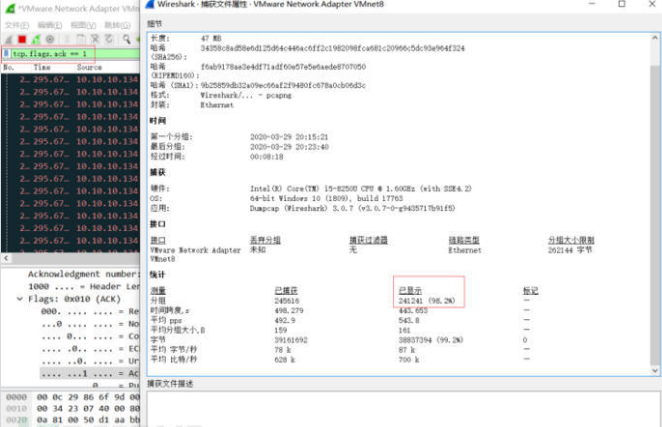
http协议比例为36.6,tcp协议比例为87.4

DDOS 攻击是什么?有哪些常见的DDOS攻击?

筛选ack数据包,占比率98.2,不符合常态,综上可以判断为慢速拒绝服务攻击
DDOS 攻击是什么?有哪些常见的DDOS攻击?

ICMP Flood攻击

ICMP Flood攻击原理:

当 ICMP ping 产生的大量回应请求超出了系统的最大限度,以至于系统耗费所有资源来进行响应直至再也无法处理有效的网络信息流,但是由于ICMP协议报文被丢弃不影响大多数系统运行,所以容易被防护。

利用hping3造成ICMP Flood攻击

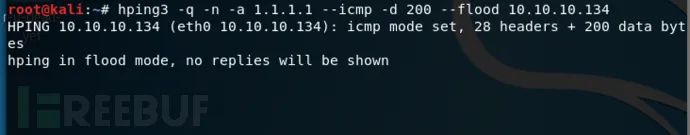
hping3 -q -n -a 1.1.1.1 –icmp -d 200 –flood 10.10.10.134
DDOS 攻击是什么?有哪些常见的DDOS攻击?

观察靶机的cpu和网络流量明显增加很多

DDOS 攻击是什么?有哪些常见的DDOS攻击?

DDOS 攻击是什么?有哪些常见的DDOS攻击?

受害靶机的流量包分析

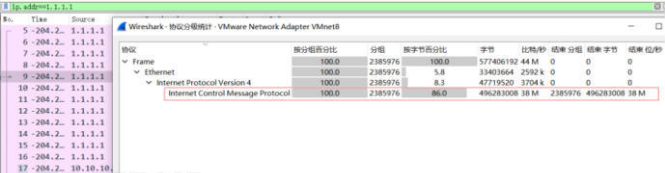
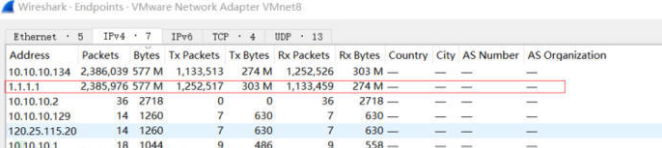
伪造的源ip:1.1.1.1发送大量icmp包给目标ip:10.10.10.134
DDOS 攻击是什么?有哪些常见的DDOS攻击?

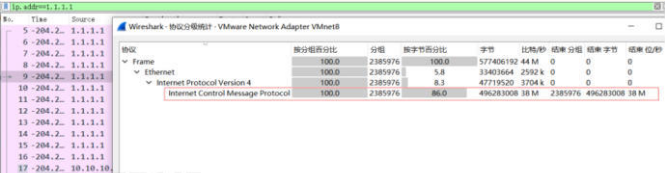
筛选出同一IP发送大量ICMP包,且占比率86.0,判断为ICMP拒绝服务攻击。
DDOS 攻击是什么?有哪些常见的DDOS攻击?

DDOS 攻击是什么?有哪些常见的DDOS攻击?

总结

拒绝服务攻击造成的危害是比较大的,本质是对有限资源的无限制的占用所造成的,所以在这方面需要限制每个不可信任的资源使用中的分配额度,或者提高系统的有限资源等方式来防范拒绝服务攻击。

黑客/网络安全学习包

资料目录

  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

1.成长路线图&学习规划

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

2.视频教程

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.SRC&黑客文籍

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

5.黑客必读书单

**

**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

什么是ddos攻击,如何低成本防御ddos攻击? 时至今日,DDoS攻击依然是网络系统所面临的主要威胁之一 阅读详情

相关推荐

什么是DDos攻击?一篇文章告诉你

什么是ddos攻击?

effort666的博客 2864

一文秒懂什么是DDoS攻击

DDoS攻击一般指分布式拒绝攻击,是一种攻击者操纵大量计算机,或位于不同位置的多个攻击者,在短时间内通过将攻击伪装成大量的合法请求,向服务器资源发动的攻击,导致请求数量超过了服务器的处理能力,造成服务器运行缓慢或者宕机。通常由僵尸网络用于执行此恶意任务,由于攻击的发出点是分布在不同地方的,

jennycisp的博客 1万+

常见的DDos攻击手段

常见的DDos攻击手段      DDos攻击现在有比较多的方式,如SYN Flood,DNS query, ICMP Flood, UDP Flood等。            1.  SYN Flood       这要从操作系统的TCP/IP协议栈的实现说起。当开放了一个TCP端口后,该端口就处于Listening状态,不停地监视发到该端口的Syn报文,一旦接收到Cl

chenglinhust的专栏 6649

【网络安全】DDoS攻击详解

一个比较完善的DDos攻击体系主要是由四大部分所组成,分别是(1)主攻击机( attacker也可以称为master)、(2)控制傀儡机( handler)、(3)攻击傀儡机( demon,又可称agent)以及(4)受攻击机( victim)。

程序员若风的博客 5868

Z-Image Turbo LoRA训练全流程:从数据标注到模型部署的保姆级指南(附ai-toolkit配置)

本文提供了一份详尽的Z-Image Turbo LoRA模型训练全流程指南,涵盖从数据准备、智能标注、参数调优到最终模型部署与Z-Image集成的每个环节。重点解析了使用ai-toolkit训练整合包进行高效训练的核心技巧与避坑方法,旨在帮助用户稳定训练出高质量的专属角色模型。

weixin_29088655的博客 968

第二十一篇: `man`, `tldr`, `explain` - 授人以渔的“终极指令”

我们已经一起学习了19个(组)关键命令,从nvidia-smi到kubectl。但这只是GPU运维武器库中的一小部分。技术日新月异,新的工具、新的参数会不断涌现。这个系列的真正目的,不仅是教会你使用这19件“兵器”,更是希望你掌握学习任何一件新兵器的方法论。这套方法论就是你的“终极指令”。授人以鱼不如授人以渔。至此,《GPU运维指令集:20个关键命令的战地手册》系列已全部完结。我们从nvidia-smi出发,一路探索了监控、诊断、容器、集群、网络、性能等各个维度的命令,最后用自动化脚本将它们串联,又用。

weixin_42587823的博客 1352

常见的DDoS攻击

常见DDoS攻击方式 ⑴、端口扫描攻击:      端口扫描攻击通过对VPS主机进行系统的结构化扫描来实现。例如,某人可能扫描您的 VPS主机上搭建的Web 服务器,其目的是找到暴露的服务或其他可以利用的漏洞。只要具有可从Internet上免费获得的众多端口扫描器之,任何人都可以轻松实现这种攻击。这也是常见的攻击之,因为它很容易实现,脚本小子通常利用它窃取服务器的主机名或IP地址(不过,

litchi_yang的博客 6777

SWIFT报文实战指南:从MT700到MT799的信用证操作全解析

本文深入解析了国际贸易中信用证操作的核心SWIFT报文流程,从开证的MT700到各类通知、修改及结算报文(如MT707、MT730、MT754、MT732/734等)。通过实战案例与关键字段拆解,指导外贸与银行从业者精准处理报文,规避风险,并探讨了利用自动化工具提升处理效率的方法,助力保障跨境交易顺畅。

weixin_29015801的博客 886

常见DDOS攻击

什么是DDoS 传统上,攻击者所面临的主要问题是网络带宽,由于较小的网络规模和较慢的网络速度的限制,攻击者无法发出过多的请求。虽然类似"the ping of death"的攻击类型只需要较少量的包就可以摧毁一个没有打过补丁的UNIX系统,但大多数的DoS攻击还是需要相当大的带宽的,而以个人为单位的黑客们很难使用高带宽的资源。为了克服这个缺点,DoS攻击者开发了分布式的攻击。攻击者简单利

3659

python采集keep运动数据

我国2009年确立“全民健身日”;2012年,“广泛开展全民健身运动”写入十八大报告;到2014年上升为国家战略,全民健身的分量越来越重。推动全民健身和全民健康深度融合,通过全民健身实现全民健康。 全民健身运动在我国越来越普及,每天清晨和傍晚时分,城市的广场上、公园里,到处是运动健身的人们,跑步、打球、跳舞、游泳、打太极拳等运动项目十分丰富,人们在运动中获得越来越多的幸福感。 随之诞生出了很多运动app,例如keep,咪咕,微信等,大家可以通过app随时记录自己的运动数据,特别是对于很多的减肥人群来说,通过

Z_suger7的博客 5660

Contest 226 - C - Martial artist

from atcoder Problem Statement Time Limit: 2 sec / Memory Limit: 1024 MB Score :300300points Takahashi is a martial artist. There areNNmoves that a martial artist can learn, called Move11,22,\ldots…,NN. For each1 \leq i \leq N1≤i≤N, it takes...

m0_54674275的博客 1021

常见的攻击手段——DDOS,CC攻击

DDoS即分布式拒绝服务攻击 要理解DDos,得先从DoS说起。最基本的DoS攻击就是利用合理的客户端请求来占用过多的服务器资源,从而使合法用户无法得到服务器的响应。 DDoS的原理就非常简单了,它指的是攻击者借助公共网络,将数量庞大的计算机设备联合起来作为攻击平台,对一个或多个目标发动攻击,从而达到瘫痪目标主机的目的。通常,在攻击开始前,攻 击者会提前控制大量的用户计算机,称之为“肉鸡”,...

学渣的博客 2591

实例讲解Simulink应用层开发CAN报文解包及CAN信号设置方法

本文通过讲解MCU CAN解包模块的模块设置、输入输出信号的设置及仿真测试验证,说明了CAN解包模块的设置方法、CAN解包模块输入输出信号的设置方法以及CAN解包模块的仿真测试及修正方法。在模型搭建过程中,建议养成一种搭建完成仿真测试验证的习惯,在模块阶段发现错误,解决错误,避免在后期模块集成之后报出大量错误,增加解决错误的工作量和难度。希望通过本文的介绍能给相关技术人员带来一些参考和帮助。

qq_43011586的博客 5683

常见DDoS攻击

内存缓存分布式拒绝服务(DDoS)攻击是一种网络攻击,攻击者试图使目标受害者的网络流量超载。攻击者将欺骗性的请求发送到易受攻击的UDP内存缓存*服务器,该服务器随后向目标受害者发送Internet流量,从而可能使受害者的资源不堪重负。当目标的Internet基础设施过载时,就无法处理新请求,而常规流量也无法访问Internet资源,从而导致拒绝服务。内存缓存是用于加速网站和网络的数据库缓存系统。...

因上努力,果上随缘。但行好事,莫问前程。 4696

zynq+ad9361 petalinux使用官方IIO示波器调试记录

1ad9361 iio示波器

Yetob的博客 7995

RT-DETR改进策略【Conv和Transformer】| HiLo注意力机制 通过分离处理图像的高频和低频信息,高效处理图像特征

本文记录的是利用改进检测模型,针对目标检测中面临的多尺度特征融合效率与长距离依赖建模难题,HiLo注意力模块的引入旨在通过频率解耦策略优化高分辨率特征处理,将高频细节(如目标边缘)与低频语义(如场景结构)分离建模,提升目标检测精度。Fast Vision Transformers with HiLo AttentionHiLo注意力模块的提出源于对传统自注意力机制局限性的反思。传统多头自注意力(MSA)在处理高分辨率图像时存在以下问题:HiLo将注意力模块分为高频(Hi-Fi)和低频(Lo-Fi)两个分支,

Limiiiing的博客 818

TCP 攻击为何在 DDoS 攻击中如此常见

TCP(传输控制协议)是互联网中最常用的传输层协议之一,它提供了可靠的数据传输服务。TCP 通过三次握手建立连接,确保数据包的顺序传输和错误检测。然而,正是这种可靠性使得 TCP 成为 DDoS 攻击的首选目标。TCP 攻击之所以在 DDoS 攻击中如此常见,主要是因为其易于实施、资源消耗大且难以防御的特点。通过综合使用防火墙、IDS/IPS、SYN Cookie、负载均衡和 DDoS 防护服务等技术手段,可以有效减轻 TCP 攻击的影响,保护服务器的正常运行。

@云安全小杜 1416

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

常见DDOS攻击该如何防御?

分布式拒绝服务攻击(DDoS)通过大量虚假流量淹没目标系统,导致服务中断。防御DDoS攻击需要多层次、体系化的防护策略,结合技术手段、架构优化和应急预案。:模拟正常用户行为(如HTTP Flood、CC攻击),针对应用层(如Web服务器、数据库)发起攻击。:通过海量流量(如UDP Flood、ICMP Flood)耗尽网络带宽,导致正常流量无法进入。:利用协议漏洞(如SYN Flood、ACK Flood)耗尽服务器资源(如内存、CPU)。

wochenglong的博客 455

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

常见的DDos攻击手段及解决手段

DDoS(Distributed Denial of Service)即分布式拒绝服务攻击,是目前最为强大、最难以防御的攻击方式之一。要理解DDos,得先从DoS说起。最基本的DoS攻击就是利用合理的客户端请求来占用过多的服务器资源,从而使合法用户无法得到服务器的响应。DDoS攻击手段迁在传统的DoS攻击基础之上产生的一类攻击方式,传统的DoS攻击一般是采用一对一的方式,当攻击目标的CPU速度、内存或者网络带宽等各项性能指标不高的情况下,它的效果是明显的。

zzz6583zz的博客 1084

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

什么是DDOS 攻击?常见的DDOS攻击有哪些?

Syn flood攻击就是让客户端不返回最后的ACK包,这就形成了半开连接,TCP半开连接是指发送或者接受了TCP连接请求,等待对方应答的状态,半开连接状态需要占用系统资源以等待对方应答,半开连接数达到上限,无法建立新的连接,从而造成拒绝服务攻击。HTTP洪水攻击:HTTP洪水攻击是一种利用HTTP协议的大量请求来攻击目标网站或服务器的攻击方式。DNS洪水攻击: DNS洪水攻击是一种利用DNS协议的大量查询来攻击目标DNS服务器的攻击方式,它可以使目标DNS服务器无法正常响应请求,甚至崩溃。

m0_66268916的博客 740

常见ddos攻击

dos攻击是拒绝服务攻击,但是目前计算机各方面性能有了显著的提高,传统的dos攻击效果已不在明显,因此ddos攻击(分布式拒绝服务攻击)开始出现,即通过大规模分布式的机器同时对某个主机进行攻击 1.syn flood 攻击原理:依据tcp建立连接的三次握手。此攻击以多个随机的源主机地址向目的主机发送syn包,而在收到目的主机的syn+ack包后并不回应,目的主机就为这些源主机建立大量的连...

nanyilou_xiaoye的博客 717

DDOS攻击常见的类型

“互联网”指的是全球性的信息系统,是能够相互交流,相互沟通,相互参与的互动平台。随着互联网的飞速发展,越来越多的网站应运而生,但各种问题也随之而来。其中最严重的莫过于网络安全问题,应该象每家每户的防火防盗问题一样,做到防...

cilin7010的博客 1806
上一篇: XSS漏洞洞讲解
下一篇: 什么是DDoS攻击?怎么防御DDoS攻击?
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值