


摘要:别让你的数据裸奔!
听说过APT攻击吗?它们就像网络世界的“海豹突击队”,隐蔽、持久,专门盯着你的核心数据下手。面对这种高级威胁,传统的网络安全手段往往捉襟见肘。今天,我们就来聊聊如何利用起源图这一神器,构建更强大的防御体系,让APT无所遁形!但别高兴太早,起源图也面临着横向攻击链难追踪、逃避行为难识别、对抗性子图难防御等难题。本文将为你揭秘一套高效、强大的APT防御方案,包括网络级分布式审计模型、面向信任的逃避行为检测策略以及基于隐马尔可夫模型的对抗子图防御。准备好了吗?一起开启这场网络安全升级之旅!
关键词: 起源图,APT攻击,无人机(等等,无人机是乱入的!),横向移动,对抗子图。
前言:APT攻击,网络世界的“达芬奇密码”
APT(高级持续性威胁),听起来就很高大上,对不对?它们可不是那些只会“DDoS”的愣头青,而是有组织、有预谋、有资金的网络犯罪集团。它们像幽灵一样潜伏在你的网络中,伺机窃取你的核心数据,破坏你的关键系统。
根据360安全的统计,近两年针对政府、跨国公司和关键基础设施的网络攻击中,APT攻击占比高达60%!这可不是闹着玩的!
那么,APT攻击是如何运作的呢?简单来说,分为以下几个步骤:
- 破门而入:APT攻击者会像老练的窃贼一样,利用各种手段(比如鱼叉式网络钓鱼邮件、社会工程学)找到你的网络漏洞,悄无声息地潜入。
- 瞒天过海:一旦进入你的网络,他们就会像变色龙一样,不断提升权限,利用各种漏洞,在你的系统中横向移动,寻找最有价值的目标。
- 暗度陈仓:为了长期潜伏,他们会像寄生虫一样,在你的系统中植入后门、木马,确保即使被发现,也能卷土重来。
- 瞒天过海:经过漫长的潜伏和侦查,他们会像辛勤的蜜蜂一样,将你的敏感数据一点点窃取出去,让你损失惨重。
为了应对这种狡猾的攻击,基于起源图的内核级审计应运而生!它可以像一台“网络监控摄像头”,实时记录和分析系统中的各种交互,让你对网络行为一览无余。
起源图的优势:
- 追踪溯源:像侦探一样,追踪系统内的所有操作,揪出可疑行为。
- 实时监控:像鹰眼一样,实时捕捉低级系统活动,发现潜在威胁。
- 揪出内鬼:像测谎仪一样,揭示隐藏的APT活动,让攻击者无处遁形。
- 重构现场:像时光机一样,重现攻击事件的完整过程,方便事后分析和响应。
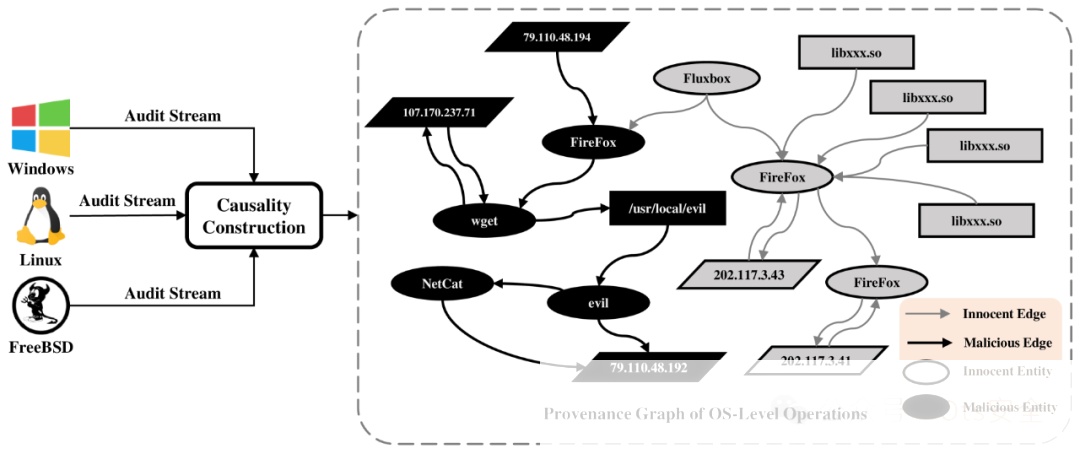
图 1:基于起源图的APT审计方法,让攻击无处遁形!
但是,起源图也不是万能的。它仍然面临着三大挑战:
- 横向攻击链重建难:攻击者像狡猾的狐狸一样,通过各种隐蔽手段突破系统边界,建立复杂的“跳板”,让传统的防御系统难以追踪。
- APT逃避行为难识别:攻击者像魔术师一样,将大量无关进程混入攻击序列,迷惑你的防御系统。
- 对抗性子图难防御:攻击者像伪装大师一样,精心制作对抗性子图,逃避检测,让你防不胜防。
因此,我们需要一种更强大、更有效的APT防御方案,能够重建APT横向运动、检测APT逃避行为、发现对抗子图。
为了解决这些问题,本文提出了一种基于起源图的新型APT防御方法,该方法复杂度低、Robustness强。具体来说,我们提出了一种基于网络层来源图的 APT 审计的通用架构。然后,在该架构下,我们设计了三个组件:
(i) 用于经济高效的横向攻击链重建的网络级分布式来源图审计模型。
(ii) 用于提高 APT 防御服务可用性的面向信任的动态 APT 逃避行为检测策略,以及。
(iii) 基于隐马尔可夫模型 (HMM) 的对抗子图检测策略,用于增强 APT 防御服务的Robustness。
最后,我们实现了一个真实的原型并进行了广泛的实验来验证我们提出的系统的可行性和有效性。
本文的其余部分安排如下。第二部分介绍了基于出处图的 APT 审计的工作原理和关键挑战。第三部分介绍了基于出处图的 APT 审计架构下提出的解决方案。第四部分演示了原型实现和实验评估。第五部分概述了未来的研究方向,第六部分总结了本文的结论。
二、起源图APT审计:原理与挑战并存
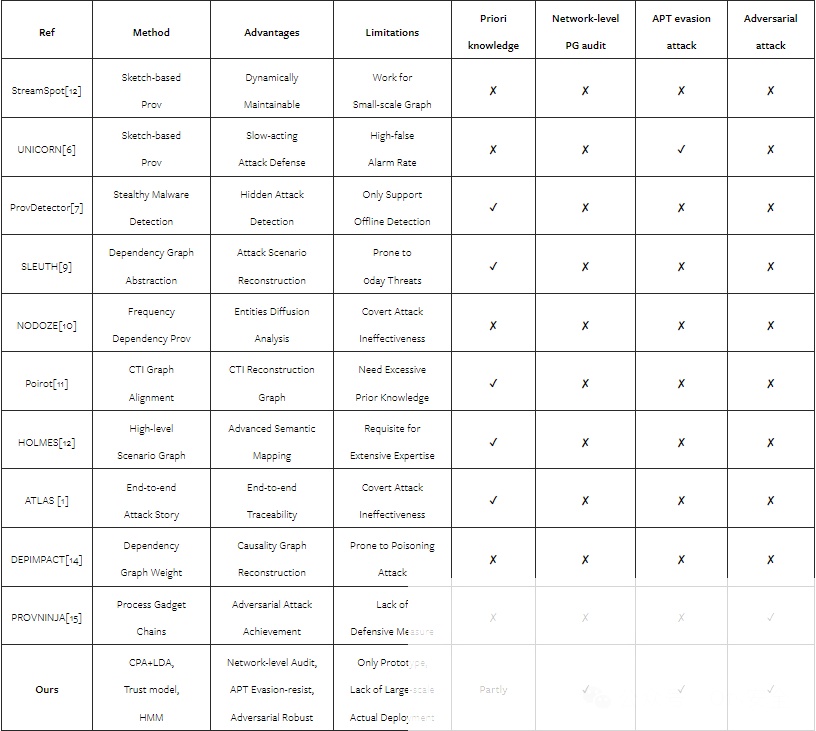
表一:我们的方案对比其他APT防御方案,优势一目了然!
Ⅱ-A 起源图:网络世界的“DNA”
起源图就像网络世界的“DNA”,记录了系统中所有实体(进程、文件、网络连接)之间的交互和因果关系。通过分析起源图,我们可以追踪攻击者的行为轨迹,还原攻击事件的真相。
起源图的构成要素:
- 实体:系统操作的主体和客体,包括进程(椭圆)、文件(矩形)和网络连接(平行四边形)。
- 边:实体之间的因果关系,包括读、写、执行、连接等操作。
Ⅱ-A 最新技术:百花齐放,各显神通
近年来,涌现出许多基于起源图的APT防御技术,例如:
- SLEUTH:利用因果关系跟踪和起源图建模,实现实时APT攻击场景重构。
- NODOZE:设计子图查询和匹配算法,解决APT攻击原语和起源图之间的对齐挑战。
- HOLMES:将高级场景图(HSG)与ATT&CK攻击框架融合,解决语义对齐问题,有效缓解了无关序列带来的噪音问题。
- StreamSpot & UNICORN:无需事先了解攻击即可实现攻击检测,并且具有较高的准确率和较低的误报率。
- ProvDetector:将起源图引入隐蔽恶意攻击检测,并提出新的路径算法来识别起源图中的潜在部分,从而为每个程序中的异常过程建立识别配置文件。
- ATLAS:通过因果关系分析和自然语言处理技术,促进了端到端攻击故事的生成。
- DEPIMPACT:通过引入攻击依赖子图权重对ATLAS进行了扩展,利用攻击序列的相似性和接近性实现了来源图压缩和高效审计。
这些技术各有千秋,但都存在一定的局限性,例如缺乏主机之间的协同防御策略,容易受到APT逃避和对抗子图等智能攻击。
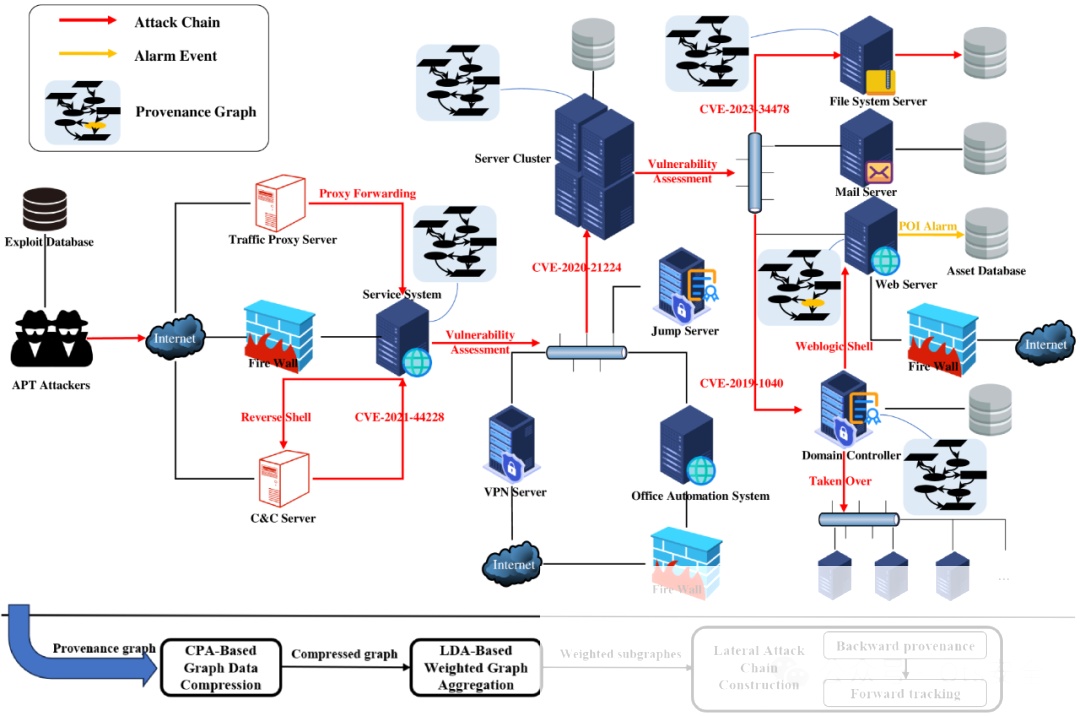
图 2:网络层分布式起源图审计,让横向攻击无处遁形!
Ⅱ-C 起源图APT审计:挑战重重,任重道远
- 网络级低成本横向攻击链重建:如何从海量数据中快速筛选相关信息,建立有意义的关联,重建APT攻击链?
- 具有时间相关性的 APT 逃避行为的动态检测:如何识别攻击者利用不相关操作混淆视听的逃避行为?
- Robustness和自适应性的对抗子图防御:如何防御攻击者精心构造的对抗性子图,确保检测结果的可靠性?
III 基于起源图的APT审计解决方案
针对当前基于来源图的 APT 防御中横向运动重建、逃避行为检测和对抗子图防御等挑战,本节深入探讨了经济高效、稳健的基于来源图的 APT 防御方法,包括网络级分布式来源图审计模型(第 III-A节)、面向信任的动态 APT 逃避行为检测策略(第 III-B节)和基于 HMM 的对抗子图检测策略(第 III-C节)。
III- A网络层分布式来源图审计
在本小节中,我们设计了一个分布式起源图审计模型,以便从两个角度有效地重建横向攻击链:网络级全局审计和图数据压缩。如图 2 所示,它包括
(i) 基于因果关系保留聚合 (CPA) 的图数据压缩模块,用于解决图依赖关系爆炸问题。
(ii) 基于线性判别分析 (LDA) 的图权重聚合模块,用于构建加权起源图。
(iii) 使用加权起源图的分布式 APT 横向攻击链构建模块。
1)基于CPA的图数据压缩:利用CPA算法有效简化涉及大量数据实体(如IPC和文件)的来源图中的依赖关系。具体来说,对于两个互连的实体流(→U→V→) 存在依赖关系时,考虑以下三种情况。
• 前向入口聚合条件:当进入实体U的所有入口事件边的发生时间早于事件边时U→V,最后一个入口边缘的时间戳被指定为全局入口时间。
• 后向出口聚合条件:当实体V的所有出口事件边的发生时间都遵循事件边时 U→V ,初始出口边缘的时间戳被指定为全局出口时间。
• 双出口聚合条件:对于同时满足前向和后向聚合条件的实体流,两个实体等效聚合为同一个实体。此外,根据[4],起源图中与守护进程相关的子图可以形成独立于其他子图的单独实体,可以将其删除以提高审计效率。
2)基于LDA的加权图聚合:该模型用于通过构建加权子来源图来跟踪PoI警报事件。采用三个主要特征,即文件大小相关性、时间相关性和进出程度比,来提取出处图中的实体。随后,通过多轮K-means++算法对起源图的边缘进行聚类。接下来,采用LDA模型来计算投影向量,该投影向量使区分的两组边缘内的警报相关边缘与非警报相关边缘的Fisher准则最大化。然后,可以得出每条边的权重。
3)通过加权起源图构建横向攻击链:考虑APT攻击链中的双向交互性(即,在入口点触发PoI警报演变成向链接套接字的正向传播),套接字(对于网络连接)是主要元素。对于给定的 PoI 警报,此阶段涉及两个连续步骤:
• 向后溯源:优先考虑套接字实体的权重,选择排名最高的实体作为 PoI 警报事件的攻击条目。
• 前向跟踪:从PoI 警报事件开始,计算并传播影响因子(IF),直到来源图中的后续实体同时满足条件1、2 和3。
这里,IF 与出度的大小成反比。然后,我们获取有关 PoI 警报事件的攻击出口并停止 IF 传播。IF针对后续层的传入事件进行更新,作为横向移动的判别标记,帮助恢复相应的APT横向渗透链。条件1表示起源图中后续实体的IF超过预设的IF阈值。条件 2表明来源图中的最后一个实体是套接字实体。条件3意味着出处图中的最后一个实体与从向后出处获得的套接字实体不同。
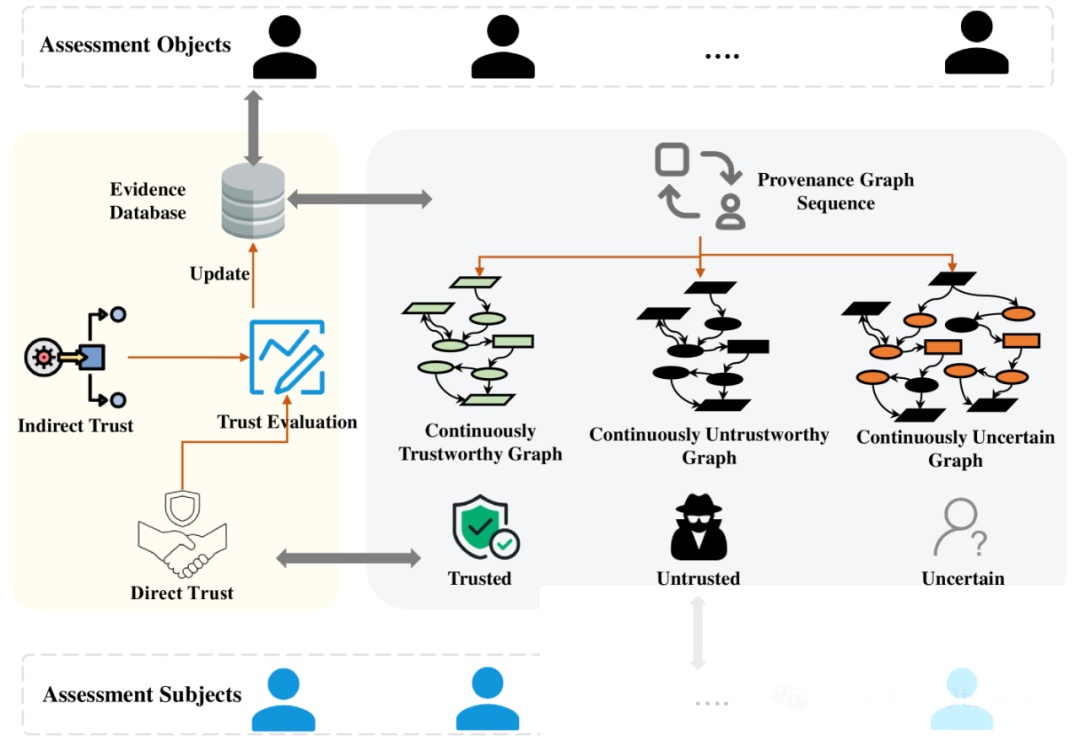
图 3:面向信任的动态APT规避行为检测,让攻击者无所遁形!
III-B面向信任的动态APT规避行为检测
在本小节中,我们设计了一种动态 APT 规避行为检测,其中包括 (i) 来源图中与攻击相关的子结构优化的时间相关性,以及 (ii) 用于抑制来自不可信实体的行为序列的动态信任评估。
1)优化Provenance Graph中与攻击相关的子结构:攻击者可以通过延长其攻击渗透原语的完成时间并引入不相关的操作来用良性实体饱和有效负载实体流来发起APT规避攻击。因此,它们可以逃避传统的基于模式匹配的来源图检测。为了解决这个问题,引入了PoI警报事件的遗忘因子,该因子与惩罚系数、当前时段和历史交互相关。攻击者的惩罚系数表示在特定时间窗口(时间窗口的长度取决于遗忘因子的值)内检测到的攻击子图的数量。对于攻击者来说,如果他的惩罚系数超过预定义的阈值,他的分布式攻击原语的因果依赖性可以通过堆栈暂时关联。这允许构建与原始攻击行为相关的起源实体链接,从而在原始起源图中产生优化的与攻击相关的子结构。此外,它有助于减少对手在信任评估期间故意引入良性实体的影响。
2)基于信任评估的动态APT规避行为分析:如图3所示,防御者(即评估主体)可以从证据库中获取攻击者(即评估对象)的一系列优化的起源图。该序列按时间顺序记录了攻击者的历史可信度,而序列中的每个来源图记录了攻击者在固定时间窗口内与受害者主机的历史交互。通过序列提取方法,可以将序列分为三部分:连续可信操作的子序列、连续不可信操作的子序列和连续不确定操作的子序列。然后,我们设计了一种信任机制,通过从直接和间接信任方面评估可信度来区分APT规避攻击者和由于误操作而导致的无辜用户。直接信任评估基于Dempster-Shafer(DS)证据理论,考虑持续可信/不可信/不确定操作的时间跨度和时间衰减效应。一般来说,来源图中最近的交互比旧的交互更能反映受托人行为和意图的当前状态。因此,我们将时间衰减因素纳入信任评估中,为最近的交互分配更大的权重,并强调它们对信任评估的影响。具体来说,采用指数时间衰减函数来模拟交互年龄对信任评估的影响,同时考虑衰减率和自交互时间以来经过的时间。此外,我们还考虑了连续序列的奖励和惩罚效应,其中用户因持续提供值得信赖的交互而获得奖励,并因持续从事恶意或不确定行为而受到惩罚。从第三方推荐获得的间接信任有助于提高信任评估的准确性,特别是在直接交互不频繁的情况下。之后,最新的信任评估结果被存储在证据数据库中。
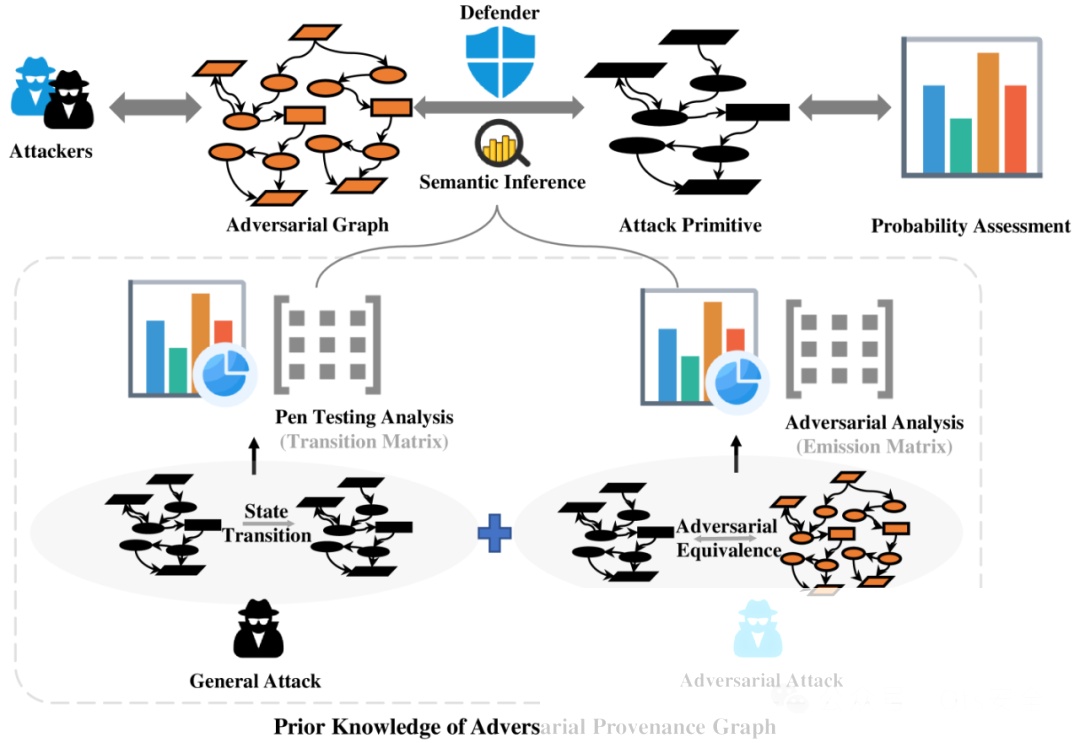
图 4:基于 HMM 的对抗性子图防御,让攻击者无所遁形!
基于III-C HMM 的对抗性子来源图防御
本小节设计了(i)一种快速对抗子图建模方法来探索对手在渗透攻击期间的逃避原则,以及(ii)一种基于 HMM 的自进化对抗子图检测算法。
1)快速对抗子图建模。它包括三个步骤。
步骤 1:基于子图匹配的测试模型构建。我们通过优化损失函数来训练一个通用测试人工智能 (AI) 模型来区分对抗子图,损失函数定义为 1 减去所有子图的成功攻击子图匹配的平均数量。
步骤 2:对抗子图的概念验证框架设计。最初,我们利用子图解构方法将子图拆解为单独的子结构。然后使用编码函数将 这些子结构汇总为N维向量。随后,我们使用基于余弦距离的判别函数来确定子图是否为对抗性的。这是通过将余弦距离与预设阈值进行比较来实现的。
步骤 3:对抗子图构建。此步骤旨在在不破坏原始攻击原语的情况下创建对抗子图。首先,我们选择良性子结构来替换原始图的部分结构,目的是最小化余弦距离。然后,我们通过将距离判别函数应用于修改后的子图来更新余弦距离。重复上述过程,直到测试模型错误地将子图归类为正常,从而生成对抗子图。
2)基于HMM的鲁棒对抗子图检测。如图4左下方所示,我们首先使用ATT&CK模型2构建一个通用攻击子图。
以及 DARPA 透明计算数据集:https://github.com/darpa-i2o/Transparent-Computing。接下来,我们统计 APT 内的攻击方向(即图中接下来要链接的潜在实体),以创建转移矩阵。然后,如图 4 右下角所示,基于我们提出的快速建模方法获得的对抗等价图,我们统计对抗变换实体(即与恶意实体等价的良性实体),以导出发射矩阵。最后,利用获得的转移矩阵和发射矩阵,我们对捕获的来源图流使用 HMM Viterbi 算法来确定最可能的攻击实体序列(即命中率最高的序列)。当命中率超过预定义阈值时,该实体被识别为对抗子图。
四、实战演练:APT防御效果大检验
第四部分实验设置
为了验证我们的APT防御方案的效果,我们搭建了一个包含15台服务器的模拟环境,模拟真实的企业内部网络。
- 服务器配置:10 GB内存、双核第12代英特尔®酷睿™i7-12700KF 3.60 GHz处理器、Ubuntu 22.04.3 LTS。
- 数据采集:使用Camflow收集来源图。
- 数据管理:使用Neo4j作为来源图的数据库管理系统。
- 攻击场景:模拟六种常见的攻击场景,包括缓冲区溢出、域控劫持、离地攻击(LOL bins)、数据泄露、维持访问和中间件利用。
我们的实验重点关注以下几个方面:
- 效率:横向攻击链的恢复情况、重建时间、逃避行为检测的信任评估。
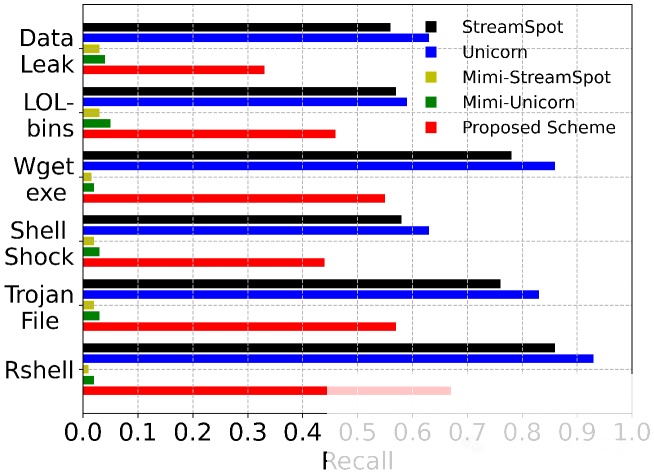
- Robustness:对抗子图攻击下的召回率。
【图5】
【图6】
【图7】
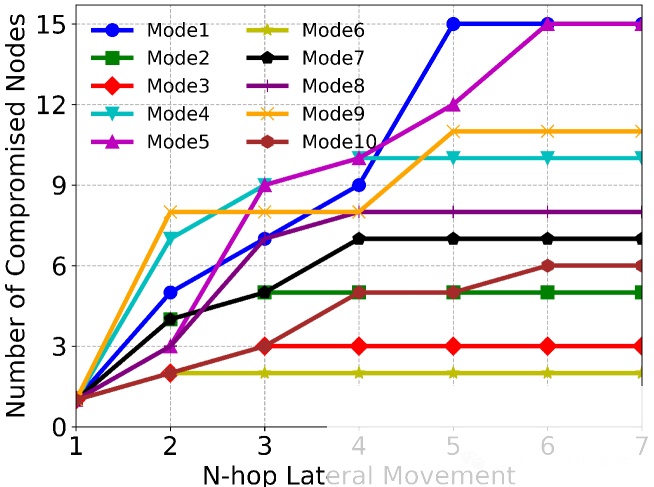
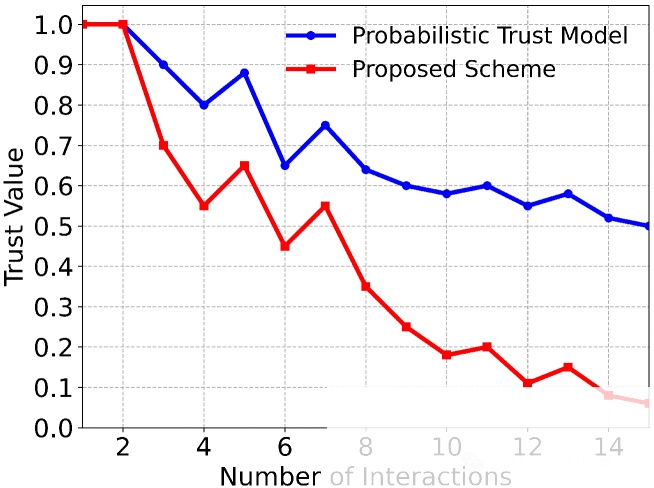
图5:a)横向移动的跳数越多,受害者越多! b)信任值越高,越安全! c) 我们的方案比其他方案更靠谱!
IV-B 实验结果:效果显著,值得信赖
- 横向攻击链重建:我们的方案成功恢复了所有10种APT模式下的横向移动链,平均重建时间不到3分钟!
- 信任评估:我们的方案能够更精准地评估信任值,更有效地检测和惩戒APT规避行为!
- 对抗子图防御:我们的方案在各种攻击场景下都表现出更高的召回率,能够有效防御对抗子图攻击!
六、总结与展望:网络安全,永无止境
APT攻击对网络安全构成严重威胁,需要我们不断探索更有效的防御策略。本文提出了一种基于起源图的新型APT防御方案,通过网络级分布式来源图审计模型、动态规避行为检测策略和强大的对抗子图检测策略,提高了APT防御的效率和Robustness。
虽然我们的方案取得了一定的成果,但网络安全领域的挑战永无止境。未来,我们将继续探索更智能、更高效的APT防御技术,为构建更安全的网络环境贡献力量!

黑客/网络安全学习包


资料目录
-
成长路线图&学习规划
-
配套视频教程
-
SRC&黑客文籍
-
护网行动资料
-
黑客必读书单
-
面试题合集
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************
1.成长路线图&学习规划
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************
2.视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************
3.SRC&黑客文籍
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!
4.护网行动资料
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!
5.黑客必读书单
**

**
6.面试题合集
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*********************************
 868


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


