三大勒索软件是哪些?从零基础到精通,收藏这篇就够了!

C#菜鸟教程学习笔记 C#菜鸟教程学习笔记 C#简介 C# 是一种编程语言,它是由微软开发的。 C# 编程是基于 C 和 C++ 编程语言的,它与 Java 也非常相似。 C# 是 .Net 框架的一部分,且用于编写 .Net 应用程序。 .Net 框架(.Net Framework)能编写出下面类型的应用程序: ①Windows 应用程序 ②Web 应用程序 ③Web 服务 常用的C# 编程的开发工具:Visual Studio(VS:可视化工作室) C#程序结构 一个 C# 程序(C# 文件的后缀为 .cs)主要包括以下部分 阅读详情

都说“旧的不去,新的不来”,咱这数字世界也是一样,每天都上演着“长江后浪推前浪”的大戏,各种新技术、新应用层出不穷,简直就是一片欣欣向荣的景象!

但是,各位看官,别光顾着高兴,这数字世界的“阴暗面”——勒索软件,也在偷偷摸摸地搞事情,进化速度那叫一个“嗖嗖”的!

虽然像BlackCat、LockBit这些“老牌”勒索软件集团,时不时就被“正义的铁拳”锤一下,但这“勒索软件即服务(RaaS)”的模式,就像那打不死的小强,生命力顽强得让人害怕! 你方唱罢我登场,新的组织一茬接一茬地冒出来,新的技术也是“你追我赶”,层出不穷。

而且,这勒索软件也不再“一条道走到黑”了,它们的技术越来越复杂,攻击目标和策略也来了个“乾坤大挪移”。从一开始的“加密就完事儿”,到现在的数据泄露“买一送一”;从“小打小闹”攻击小型企业,到“大张旗鼓”入侵跨国公司和政府机构,这勒索软件的进化史,简直就是一部惊险刺激的“碟中谍”!

#01

LockBit:王者归来?

别掉以轻心!

LockBit,这名字在勒索软件界,那可是响当当的!它以加密效率高、能躲过各种安全措施而“声名鹊起”。

虽然在2024年2月被“重点关照”了一下,但人家恢复得也快啊!再加上现在“勒索软件即服务(RaaS)”模式这么成熟,很多跟LockBit没啥关系的“黑客兄弟”,也能用LockBit 3.0来“搞钱”,简直是“野火烧不尽,春风吹又生”!

LockBit 3.0入侵的时候,会留下明显的“到此一游”的痕迹:它会把文件图标换成LockBit的logo,然后弹出一个勒索信,告诉你:“嘿,你的文件被我锁了,想解锁?交钱!”
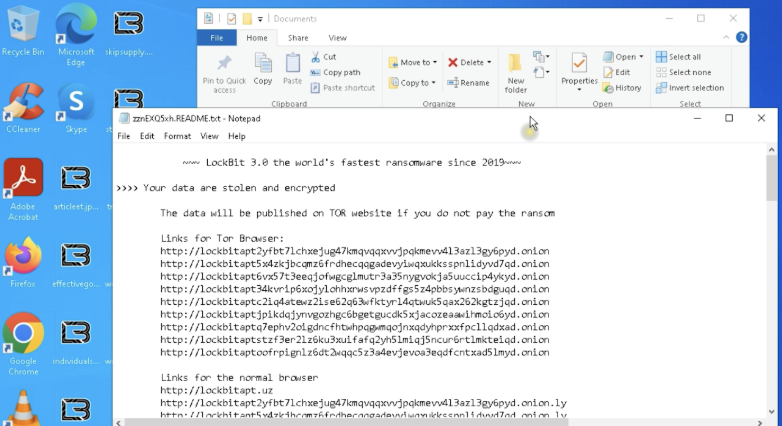
图源:The Hacker News

LockBit 3.0的“拿手绝活”就是加密和双重勒索, 它的入侵技术和攻击手段,自动化程度高,还很隐蔽。具体来说,它会:

1、想方设法“溜”进你的系统, 比如从文件和浏览器里偷密码,或者利用远程桌面协议(RDP)的弱口令或漏洞来“开后门”。

2、想方设法“上位”, 绕过安全控制,结束杀软进程,把自己的权限提升到管理员级别。

3、在加密文件之前,先“踩点”,收集系统信息,然后用一些“正规工具”(比如rclone)把敏感数据上传到远程服务器,最后再加密数据,让你没法正常工作。

#02

Lynx:中小企业的噩梦

专挑“软柿子”捏!

去年年中,一个叫Lynx的“后起之秀”勒索软件组织,突然冒了出来,靠着激进的攻击手段,迅速“走红”。跟那些盯着大型企业“薅羊毛”的勒索软件团伙不一样,Lynx更喜欢欺负中小企业, 专门找北美和欧洲那些安全措施不到位的中小企业下手。

Lynx的勒索策略也很简单粗暴,就是双重勒索。一旦你的系统被感染,桌面壁纸立马变成勒索信,告诉你:“嘿,我们不仅要加密你的数据,如果你不给钱,我们还要把你的数据公开到网上,让你身败名裂!”
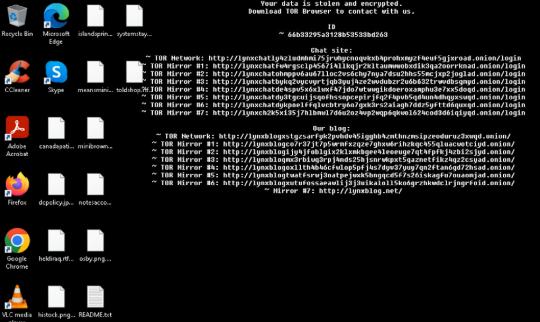
图源:The Hacker News

Lynx勒索软件之所以喜欢攻击中小企业,就是因为这些企业通常安全防护比较薄弱,所以这种“简单粗暴”的攻击方式,反而很有效:

1、Lynx的传播渠道很多, 比如钓鱼邮件、恶意下载、黑客论坛资源共享等等,可以轻松绕过安全防护,直接“贴脸”输出。

2、Lynx用的是先进的加密算法(比如AES-128和Curve25519 Donna)来加密文件,还会把文件名改掉,伪装成其他勒索软件病毒,让你傻傻分不清。

3、Lynx入侵的时候,还会扫描注册表, 收集系统信息和安全软件信息,甚至还会读取CPU信息,评估目标环境。很多企业收到勒索信的时候,才发现自己已经被“安排”了。

#03

Virlock:病毒式传播

自我复制,批量感染!

Virlock,这名字听起来就有点“病毒”的感觉。它最早出现在2014年,虽然不是什么新病毒,但在ALPHV和LockBit被“重点照顾”之后,Virlock又借助勒索软件即服务(RaaS)的“东风”,再次“火”了起来,成了RansomHub、Akira等黑客团伙的“新宠”。

最近,安全人员发现,Virlock通过云存储和协作应用来感染和加密文件,然后再把这些文件同步到公共云环境里。 只要用户不小心打开了被感染的文件,Virlock就会像病毒一样,自动复制到新的用户环境里,简直就是“一传十,十传百”!

Virlock最大的特点就是它的自我复制能力, 集感染、勒索、锁屏功能于一身。这种“多功能”的特性,让它传播速度极快,尤其是在云存储和云上协作平台里。它的入侵手段主要有以下几个特点:

1、难以彻底清除和阻止: 感染后,它会识别出自己独有的“互斥锁”,确保一次只运行一个实例,避免“内讧”。就算其中一个进程被杀软干掉了,其他进程也会自动重启它,让你防不胜防。

2、自启动与持久化:Virlock会修改Windows注册表,隐藏文件扩展名,骗你点击被感染的文件。同时,它还会把自己添加到系统启动项或者注册为系统服务,确保每次开机都能自动运行。

不管勒索软件怎么变,它们的“核心竞争力”始终是复杂且激进的网络勒索策略。从LockBit、Lynx到Virlock,这三种勒索软件在攻击流程上,都有一些“共同点”:

01

加密文件,锁定关键业务数据

这三种勒索软件都会加密你的关键文件和数据,让你没法正常访问业务系统,然后威胁你泄露数据,搞双重甚至三重勒索。

02

利用漏洞和工具,扩大感染

它们会利用系统漏洞(比如SMB协议漏洞)或者工具(比如PsExec)来进行横向移动和传播,扩大攻击范围,提高攻击效率,增加防御难度。

03

伪装、篡改和潜伏

它们会把恶意文件伪装成正常的文件,修改注册表,提升攻击的持久性。在加密文件之前,还会扫描系统,收集信息,以便更好地进行攻击。

当然,这三种勒索软件只是“冰山一角”,还有Medusa、BlackBasta等其他团伙在“蠢蠢欲动”。 勒索软件即服务(RaaS)平台的出现,更是让网络犯罪“平民化”,让技术水平不高的“菜鸟”也能发动复杂的攻击。

戴尔数据避风港:你的数据安全“诺亚方舟”

打造现代化的数据防线!

面对这种严峻的形势,企业必须构建现代化的网络安全防线,才能应对日益复杂且不断演变的网络威胁。 这不仅要建立可靠的备份与恢复机制,还要完善监测与响应体系,加强安全意识培训,尤其是在凭据管理、权限控制等关键领域。

作为业界领先的端到端IT解决方案供应商,戴尔科技的PowerProtect Cyber Recovery数据避风港,就是为了应对这些挑战而生的。它以强大的不可变性、隔离和智能化,全方位保护企业数据安全,简直就是数据安全的“诺亚方舟”!
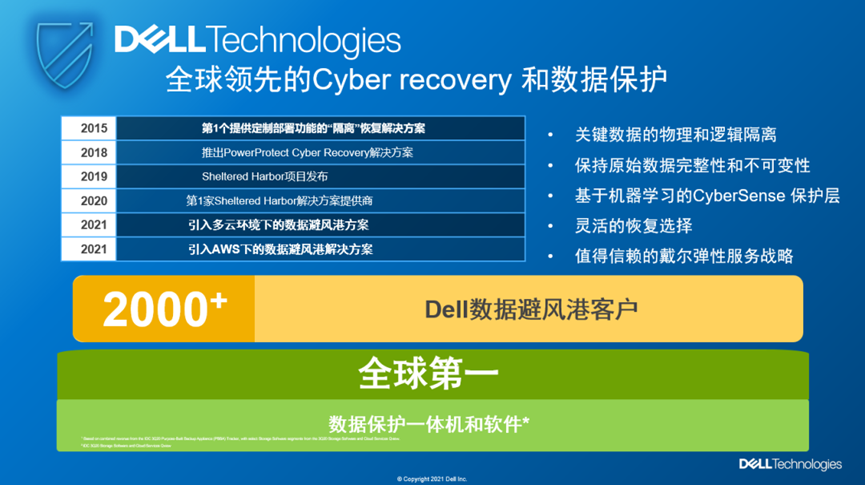
#01

可靠的备份与恢复机制

防止业务“掉链子”!

数据备份是现代业务的基石,保护数据备份至关重要。戴尔数据避风港方案以强大的备份和恢复机制,实现网络弹性,确保本地和多云环境中的业务连续性。

在本地,数据避风港以自动化数据隔离的方式进行保护, 具有多层物理和逻辑安全保护。所有数据都存储在安全隔离的Cyber Recovery数据避风港存储区中,同时借助PowerProtect Data Domain,用户可以实现满足合规要求的硬件级不可变性,并获得NTP防篡改保护。
点击图片了解产品信息

咨询客服还可了解更多优惠活动

在云端,戴尔科技与AWS、Azure、Google Cloud等众多领先云服务提供商建立了紧密的合作关系。 戴尔数据避风港方案提供快速且易于部署的公有云存储区域,能够有效保护和隔离关键数据与系统,使其免受网络攻击的威胁。此外,该方案还支持在遭受攻击后快速恢复数据,并提供多种恢复选项,加速数据恢复流程,确保企业业务的连续性。

#02

强大的数据加密与隔离

避免勒索软件“搞事情”!

现代勒索软件迭代速度快,传染性强,一旦入侵,就能在短时间内迅速扩散至整个用户环境。因此,构建一套坚固且不可篡改的数据保险箱,迫在眉睫!

Cyber Recovery数据避风港存储区就是这样一套安全解决方案。企业的备份数据通过内部网络和专用接口,安全地与Cyber Recovery Vault存储设备建立复制链接。该区域对勒索软件“隐身”,大大降低了备份数据被感染的风险。
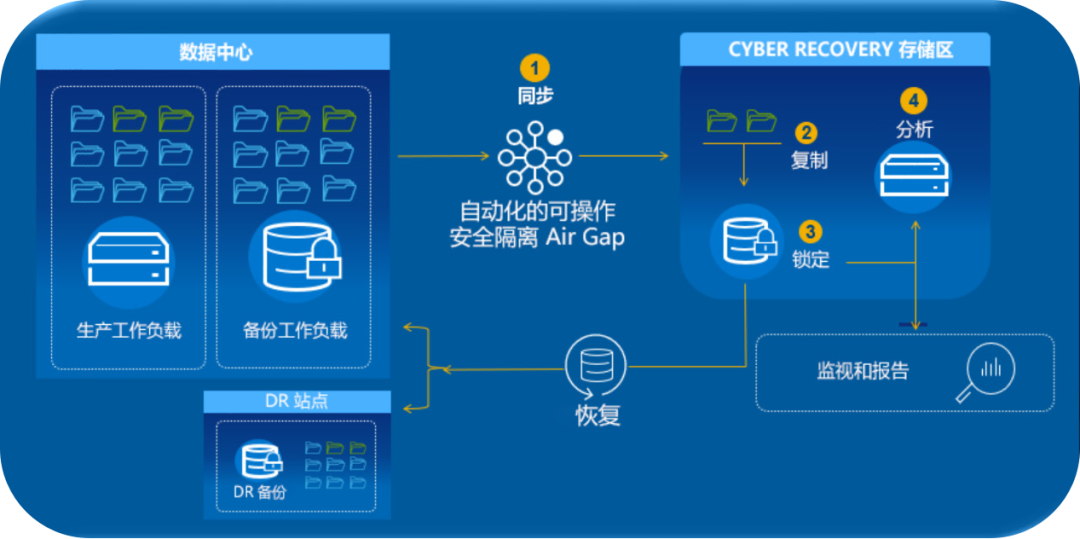
控制该区域连接的Air Gap网闸隔离机制, 会在数据同步完毕的同时断开数据访问路径,阻断勒索软件在系统内传播的可能,保证备份数据拷贝副本不可加密、不可篡改、不可删除。

#03

智能监测与主动防御

快速揪出“内鬼”!

现在的勒索软件越来越“狡猾”,攻击者会修改文件名或注册表,混淆攻击路径,为长期潜伏做准备。这些“小动作”让勒索软件能够在系统中悄无声息地存在,难以被发现。

在这种情况下,传统的安全工具往往难以有效检测此类威胁。因为它们的工作原理是在创建或更改程序和文件时,对它们进行实时扫描,并将它们与已知的病毒特征码进行比较。对于直接更改文件结构、部分加密的方式来说,检测能力会大打折扣。

而戴尔数据避风港完全集成的CyberSense技术,不仅会扫描元数据,还会对文件类型、文档结构以及数据库内容进行全盘扫描。其内容分析属性高达200项,远超于基于扫描元数据的解决方案的12项属性分析。
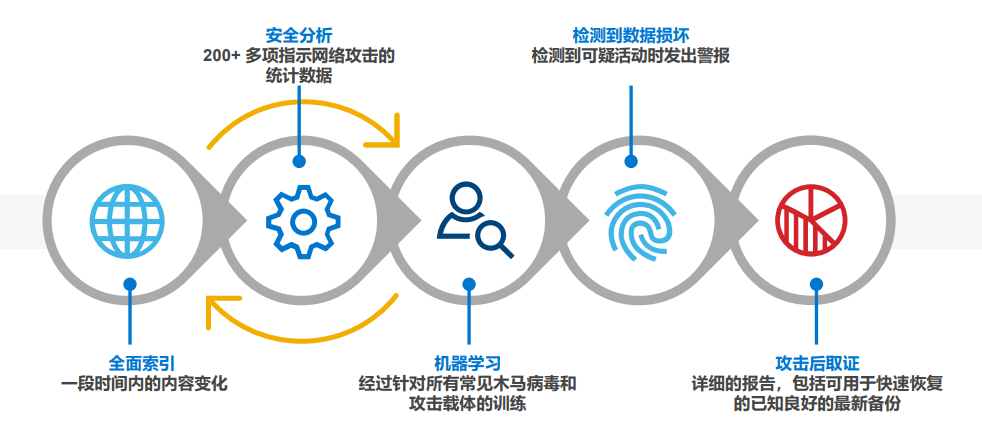
同时,CyberSense还通过机器学习对数以千计的恶意软件进行训练,区分用户活动与勒索软件行为。这种自动化分析手段,可以加速发现异常行为模式,减少误报和漏报,置信度高达99.9%。

结 语

技术革新在提升生产效率的同时,也放大了网络威胁的破坏力。从新兴到传统的勒索软件,都在不断进化,展现出强大的适应性和持久性。面对这种严峻形势,企业必须保持高度警惕,持续强化防御策略。

在勒索软件日益复杂的背景下,戴尔数据避风港方案不仅仅是一个技术解决方案,更是企业数据安全的“避风港”。通过加密、隔离、备份和恢复等多层防护机制,为企业提供全方位保护,让企业可以专注于核心业务,不再为数据安全担忧。

黑客/网络安全学习包

资料目录

  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************

1.成长路线图&学习规划

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************

2.视频教程

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************

3.SRC&黑客文籍

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

5.黑客必读书单

**

**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*********************************

【2DWT:2维离散小波变换(附Pytorch代码)】 图像信号具有非平稳特性,无法使用一种确定的数学模型来描述,而小波变换的多分辨率分析特性很好地解决了这个问题。小波变化的多分辨率特性使其既可以高效描述图像的平坦区域(低频信息、全局信息),也可以有效处理图像信号的局部突变(高频信息,即图像的边缘轮廓等部分)。小波变换在空域和频域同时具有良好的局部性,使其可以很好地聚焦到图像的任意细节。 阅读详情

相关推荐

ArcGIS+PLUS+InVEST三件套实战:从零搞定土地利用变化与碳储量预测(附完整数据包)

本文详细介绍了如何整合ArcGIS、PLUS模型和InVEST模型,构建土地利用变化与碳储量预测的完整研究流水线。通过多情景模拟和生态系统服务评估,提供从数据准备到结果验证的实战指南,助力研究者高效完成生态评估项目。

weixin_30399821的博客 543

什么是勒索软件攻击?如何防患勒索软件攻击?(非常详细)零基础入门到精通,收藏这一篇就够了

勒索软件攻击是一种恶意网络攻击,攻击者对受害者的文件进行加密或将其锁定在自己的系统之外,要求支付赎金以换取恢复访问权限。以下是勒索软件攻击通常如何运作的分步概述:传播:勒索软件通常通过网络钓鱼电子邮件、恶意下载、受感染的网站或漏洞利用工具包传播。攻击者可能会使用社会工程技术来诱骗受害者点击恶意链接或下载受感染的文件。执行:一旦勒索软件被传送到受害者的系统,它就会执行并开始加密本地计算机或连接的网络驱动器上的文件。一些复杂的勒索软件菌株还可以在网络中横向传播,感染多个设备和系统。

leah126的博客 1828

计算机补码两位乘法移位补0还是1,补码两位乘.doc

补码两位乘沈阳航空航天大学课 程 设 计 报 告课程设计名称:计算机组成原理课程设计课程设计题目:COP2000实现补码两位乘法院(系):计算机学院专 业:计算机科学与技术(嵌入式系统方向)班 级学 号:2009040101181姓 名:张驰指导教师:杨华完成日期:2012年1月14日目 录第1章 总体设计方案11.1设计原理11.2设计思路11.3设计环境2第2章...

weixin_34471838的博客 967

网络安全威胁——勒索软件

勒索软件又称勒索病毒,是一种特殊的恶意软件。勒索软件的特殊之处在于,它采用加密等技术手段限制受害者访问系统或系统内的数据(如文档、邮件、数据库、源代码等),受害者需要支付一定数量的赎金,才有可能重新取得数据控制权,从而达到勒索的目的。

聚集机器学习、信息安全 3257

手把手教你用三菱PLC控制JET伺服原点:从硬件接线到GXWORKS3程序调试

本文详细介绍了如何使用三菱PLC控制JET伺服系统实现原点回归功能,涵盖硬件接线、参数配置到GX Works3程序调试的全流程。通过实战指南,帮助工程师快速掌握伺服控制技术,提升工业自动化项目的实施效率。

weixin_30642561的博客 535

《测绘综合能力》——大地测量

《测绘综合能力》大地测量 部分重要(常考)知识点(精简版)。

C_xxy's blog 803

流行勒索软件盘点

勒索软件(Ransomware)是一类极具破坏性的计算机木马程序。近年来,勒索软件已经成为全球企业和组织面临的主要网络安全威胁之一,是攻击者用作牟取非法经济利益的犯罪工具。一旦被勒索软件攻击,企业和组织的正常运营将受到严重影响,往往会导致业务中断、数据被加密和被窃取。攻击者以数据恢复、数据曝光等形式要挟受害企业和组织并勒索赎金。数据形式包括文档、邮件、数据库和源代码等多种格式文件;赎金形式包括真实货币、比特币等虚拟货币。攻击者通常会设定赎金支付的时限,赎金金额也会随着时间的推移而提高。

wangluoanquan111的博客 703

DeerFlow 系列教程 第四篇 | Sandbox 沙箱与 Sub-agent 子智能体协作详解

DeerFlow 系列教程第四篇介绍了两个关键子系统:Sandbox 沙箱系统和Sub-agent子智能体协作机制。沙箱系统通过虚拟路径映射、权限白名单、命令审计和容器隔离四重机制,为Agent提供安全的代码执行环境,使其能在隔离环境中执行文件操作和脚本运行。系统采用分层架构设计,包含应用层、工具层、审计层等,核心是定义标准交互接口的抽象基类。虚拟路径系统将Agent操作的虚拟路径映射到实际路径,确保安全性。这些功能使DeerFlow从对话助手进化为能处理复杂任务的Super Agent平台。

weixin_43674738的博客 284

勒索软件安全防护手册

如今勒索攻击呈现出持续高发态势。勒索攻击已经成为未来一段时期网络安全的主要威胁之一,如何有效防范勒索攻击成为当前网络安全领域关注和讨论的焦点。本文探讨勒索软件防护问题。

2669

SIMULINK开发项目实例 1000 例专栏之第847例--基于飞行控制与稳定性的场景实例:多旋翼无人机在风扰动下的稳定性分析

本文介绍了使用Simulink进行多旋翼无人机风扰动稳定性分析的完整流程。首先建立包含动力学模型、控制系统和环境模拟三大模块的仿真系统,其中动力学模型基于牛顿-欧拉方程,控制系统采用PID调节器。重点展示了MATLAB函数实现的风扰动模型和姿态控制算法,通过设置输入信号和输出显示模块完成闭环仿真。最后通过多次风速条件下的仿真测试评估控制系统的抗干扰能力和稳定性表现,为无人机控制系统设计提供了有效的仿真验证方法。

xiaoheshang_123的博客 322

音视频开发基础(1):模拟视频技术简介

模拟视频技术是指用模拟技术对动态影像进行捕捉、记来、处理、存储、传输、复现的技术.模拟视频技术的发明、发展与模拟电视系统的发展密不可分.下面将通过模拟电视系统来介绍模拟视频技术中的基本概念. 首先,人的视觉系统的特征为电视等視稿系铳的发明、发展提供了理论依据.光线通过角膜、腫孔、晶状体的折射光线.透过玻璃体到达视网展.视网膜上分布着光感受器,光感受器在光线的剌激下...

琅嬛福地 1493

2025年,这三大勒索软件巨头要搞事情,从零基础到精通,收藏这篇就够了!

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

wananxuexihu的博客 867

编写python脚本调用ordinals以及BRC20的接口

1、钱包地址生成walletreceive,对应ord命令:ord wallet receive。6、测试手动出块generate,这个只在regtest链节点用得上。所有接口都是post请求,采用postman进行测试。4、测试bitcoin转币sendtoaddress。7、测试其他的wallet方法wallet。2、钱包币种铭刻inscription,对应bitcoin-cli命令。对应bitcoin-cli命令。对应bitcoin-cli命令。fee.json文本模板。还可以加很多根据需要加减。

云深海阔专栏 1048

黑客动态播报:2025年值得关注的三大勒索软件,从零基础到精通,收藏这篇就够了!

但在 LockBit 和 ALPHV 被打压的背景下,它又借助 RaaS 卷土重来,成了 RansomHub、Akira 等团伙的“新宠”。而且,它们可不是只会蛮干的愣头青,而是进化版的“生化武器”,专挑你的软肋下手。戴尔数据避风港方案, 听起来很美好,但实际效果如何,还需要你自己去验证。呵呵,你以为这就结束了?这玩意儿入侵的标志很明显:文件图标变 LockBit logo,跳出勒索信,告诉你数据被绑架了。Cyber Recovery 数据避风港存储区,号称勒索软件不可见,能有效降低数据被感染的风险。

leah126的博客 878

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

2025网络安全圈“顶流”预定:三大勒索软件,不火都难!从零基础到精通,收藏这篇就够了!

都说“旧的不去,新的不来”,咱这数字世界也是一样,虽然像BlackCat、LockBit这些“老牌”勒索软件集团,时不时就被“正义的铁拳”锤一下,你方唱罢我登场,新的组织一茬接一茬地冒出来,新的技术也是“你追我赶”,层出不穷。而且,这勒索软件也不再“一条道走到黑”了,它们的技术越来越复杂,攻击目标和策略也来了个“乾坤大挪移”。从一开始的“加密就完事儿”,到现在的数据泄露“买一送一”;从“小打小闹”攻击小型企业,到“大张旗鼓”入侵跨国公司和政府机构,LockBit,这名字在勒索软件界,那可是响当当的!

bdfcfff77fa的博客 888

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

2025网络安全圈“顶流”预定:三大勒索软件,不火都难!从零基础到精通,收藏这篇就够了!_vmware漏洞被恶意利用以绕过安全控制并部署勒索软件

它最早出现在2014年,虽然不是什么新病毒,但在ALPHV和LockBit被“重点照顾”之后,Virlock又借助勒索软件即服务(RaaS)的“东风”,再次“火”了起来,成了RansomHub、Akira等黑客团伙的“新宠”。3、在加密文件之前,先“踩点”,收集系统信息,然后用一些“正规工具”(比如rclone)把敏感数据上传到远程服务器,最后再加密数据,让你没法正常工作。LockBit 3.0入侵的时候,会留下明显的“到此一游”的痕迹:它会把文件图标换成LockBit的logo,然后弹出一个勒索信,

jennycisp的博客 1129

Outlook Express 6 (OE6) for Win7/Win8/Win10

英文版 Outlook Express6.0, 兼容Win7/Win10/WinXP,解压就可用。

科普 | 信息安全:数字时代的保护伞,从零基础到精通,收藏这篇就够了!

而他们可能也不会想到,当历史车轮的滚滚向前,从工业革命到计算机时代,从古代的简单替换密码,如凯撒密码,到中世纪的维吉尼亚密码,再到现代复杂的加密算法如AES和量子加密技术,信息安全经历了从简单到复杂的演变,已取得了巨大的进展。信息安全(Information Security),顾名思义,是保护信息的安全,就像银行为客户提供一个安全的保险箱来存放贵重物品,具体来讲,是一系列旨在保护数据免受未经授权的访问或更改的实践。在数字世界,信息安全就像那把保护家园的锁,防止不法分子入侵,确保个人信息和银行账户的安全。

Javachichi的博客 853

2025网络安全六大趋势预测,智能时代如何写好“安全”答卷?从零基础到精通,收藏这篇就够了!

对数字技术的依赖程度越高,网络破坏造成的后果就越严重。此外,开发模式变化令用户对软件功能和实效的需求提高,要求开发者快速实现功能并持续迭代更新,这也导致软件供应链中第三方来源的软件占比增加,安全开发实践不足会增加代码中出现漏洞的可能性,同时也增加了安全评估的难度和供应链风险。攻击者利用基于AI的高级Bots自动化工具对应用系统进行攻击或探测的行为,不仅是漏洞嗅探,更多是模拟合法业务操作,甚至利用窃取的合法账号,模拟用户操作进行攻击与诈骗,因此不再有明显的恶意特征,使得传统安全措施难以应对。

Javachichi的博客 902

盘点:2024年全球窃密泄密事件,从零基础到精通,收藏这篇就够了!

2024年,世界安全形势异常严峻,重大失泄密事件接连发生,涉及多个国家,波及电信、医疗、云服务等多个关键行业,暴露出相关领域的诸多安全漏洞。这些事件不仅给国家、企业和个人带来了巨大影响,也引发了全球对国家安全、数据安全和个人隐私保护的深刻反思。国内某农业科技公司原总经理朱某某与境外间谍情报机关在国内开设的公司建立“合作”关系,先后向境外间谍情报机关违规出售5种亲本稻种。获利后,他又创办农业科技公司,继续向境外大量出卖我国优质亲本稻种。今年1月,朱某某因“为境外非法提供情报罪”被判处有期徒刑1年6个月。

Python_0011的博客 1832

什么是黑客?分清黑白帽:零基础到精通的终极指南,收藏这一篇就够了!

白帽黑客以“改善”为目标,破解某个程序做出(往往是好的)修改,而增强(或改变)该程序之用途,或者透过入侵去提醒设备的系统管理者其安全漏洞,有时甚至主动予以修补,故又称“道德黑客”。其中,白帽黑客大多是电脑安全公司的雇员,抑或响应招测单位的悬赏,通常是在合法的情况下攻击某系统,而黑帽黑客同时也被称作“Cracker”(溃客)。黑客(Hacker)当中的中文音译“黑”字总使人对黑客有所误解,真实的黑客主要是指技术高超的程序员,而“溃客”(Cracker)才是专指对计算机系统及网络进行恶意破坏的人。

Misdirection_XG的博客 1234
上一篇: 数据安全防护措施有哪些?(非常详细)从零基础到精通,收藏这篇就够了!
下一篇: DeepSeek 预测未来十年薪资暴涨的十大岗位:网络安全专家竟排第一,(非常详细)从零基础到精通,收藏这篇就够了!
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值

