2025年网络安全进阶秘籍:从零基础到精通,收藏这篇就够了!

电池保护板为什么采用NTC热敏电阻而不是PTC热敏电阻? R25=10K,即环境温度25°时,阻值是10K),温度变化1°C,阻值相应地明显变化,温度响应很灵敏,也就能精准地反向换算出阻值对应的温度。另外,还有功率型NTC热敏电阻,其主要用在开关电源设计中,串联在市电输入上,抑制浪涌电流。电池保护板上的NTC热敏电阻(NTC一端接地,另一端接电池充电控制IC管脚),在电池温度上升时,NTC热敏电阻温度也会随之上升,从而NTC电阻值会下降,因此电池充电控制IC用ADC检测的电压值就降低,当检测到的电压值达到下限阈值时,电池充电控制IC就会停止对电池的充电或放电。 阅读详情

第一关:网络安全新手村历险记
  • 1. 计算机基础扫盲

    • 目标:像了解自己家一样熟悉计算机的构造和运作方式。
    • 修炼指南:

      • 操作系统速成班 (Windows、Linux):别再只会点鼠标啦!
      • 计算机网络一日游 (TCP/IP、HTTP、DNS):学会和计算机“聊天”。
      • 常用指令大全:Linux文件管理、网络诊断小工具(ifconfig、netstat),玩转黑客的“魔法棒”。
      • 2. 编程语言修炼
    • 必修神功:

      • Python:自动化脚本界的扛把子,漏洞利用、CTF解题,效率提升N倍!
      • C语言:底层原理的挖掘机,逆向工程、内存操作,练就火眼金睛!
      • JavaScript:Web漏洞的照妖镜,XSS分析,让妖魔鬼怪无处遁形!
      • 3. 网络安全理论入门
    • 信息安全核心价值观:CIA原则(机密性、完整性、可用性),守护数据安全的金科玉律。

    • 网络攻击套路解析:扫描、嗅探、各种奇葩攻击手段,知己知彼,百战不殆!

第二关:漏洞挖掘与利用训练营
  • 1. Web安全攻防演练

    • 学习内容:

      • 常见漏洞揭秘与实战:SQL注入、XSS、CSRF、文件包含、文件上传,个个都是拦路虎!
      • 神兵利器:Burp Suite抓包神器、OWASP ZAP渗透测试仪,黑客的左膀右臂。
      • 进阶秘籍:

        • OWASP Top 10:Web安全界的葵花宝典,不容错过!
        • WebSecAcademy在线实战平台:练级打怪,快速提升!
        • 2. 二进制安全深度剖析
    • 学习内容:

      • 栈溢出、格式化字符串漏洞、堆溢出:底层漏洞三剑客,招招致命!
      • 逆向工程工具箱:GDB调试器、IDA Pro、pwntools,解密二进制世界的钥匙。
      • 独门秘籍:ROP链、内存布局分析,玩转高级漏洞利用!

        • 推荐读物:
      • 《漏洞战争》系列:经典之作,带你深入漏洞的本质。

      • Hack The Box靶场:实战演练,提升技能的绝佳场所。
      • 3. 密码学从入门到精通
    • 学习内容:

      • 凯撒密码、Base64、MD5破解:密码学的基础,破解的乐趣无穷!
      • 对称加密、非对称加密(如RSA):保护数据安全的利器。

        • 工具推荐:
      • CyberChef:在线解密瑞士军刀,一键解密,方便快捷!

      • hashcat:密码破解终结者,暴力破解,无所不能!
      • 4. 攻防技术大杂烩
    • 信息收集术:端口扫描 (Nmap)、资产探测 (FoFa),情报先行,事半功倍!

    • 权限提升攻略:系统漏洞利用、提权技巧,从普通用户到 root 大佬的华丽转身!
    • 持久化与数据挖掘:后门植入、日志分析,追踪溯源,掌控全局!

第三关:安全防御与实战演习
  • 1. 蓝队防御兵法

    • 学习内容:

      • 入侵检测与防御 (IDS/IPS):火眼金睛,识别入侵行为!
      • WAF配置与绕过分析:Web应用防火墙,保护网站安全的最后一道防线!
      • SIEM系统使用与日志分析:海量日志中发现蛛丝马迹,还原攻击真相!
      • 2. 安全开发内功心法
    • 编写安全代码,从源头预防漏洞,告别“挖坑”式编程!

    • 学习输入验证、身份验证、加密存储等安全开发原则,打造坚不可摧的软件!
    • 3. 实战演练

    • 靶场推荐:

      • VulnHub:渗透测试的游乐场,各种漏洞等你来挑战!
      • XCTF、BUUCTF:国内CTF赛事平台,高手云集,等你来战!
        • 真实战场:参与安全社区攻防比赛和项目实战,在实战中提升技能!

第四关:网络安全职业生涯规划
  • 1. 深入研究方向

    • 渗透测试、逆向工程、代码审计、红蓝对抗,选择你感兴趣的方向,深入研究!
    • 掌握安全行业常见框架和工具,如Metasploit、Kali Linux,提升效率!
    • 2. 职业证书加持

    • 网络安全敲门砖:CISP、CEH,证书在手,offer 不愁!

    • 高级证书:OSCP、CISSP,通往职业巅峰的通行证!
    • 3. 学术与职业双丰收

    • 学术道路:撰写漏洞研究报告、发表安全文章,成为安全领域的意见领袖!

    • 职业发展:企业内网安全、渗透测试工程师,选择适合自己的岗位,实现职业理想!

黑客/网络安全学习包

资料目录

  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************

1.成长路线图&学习规划

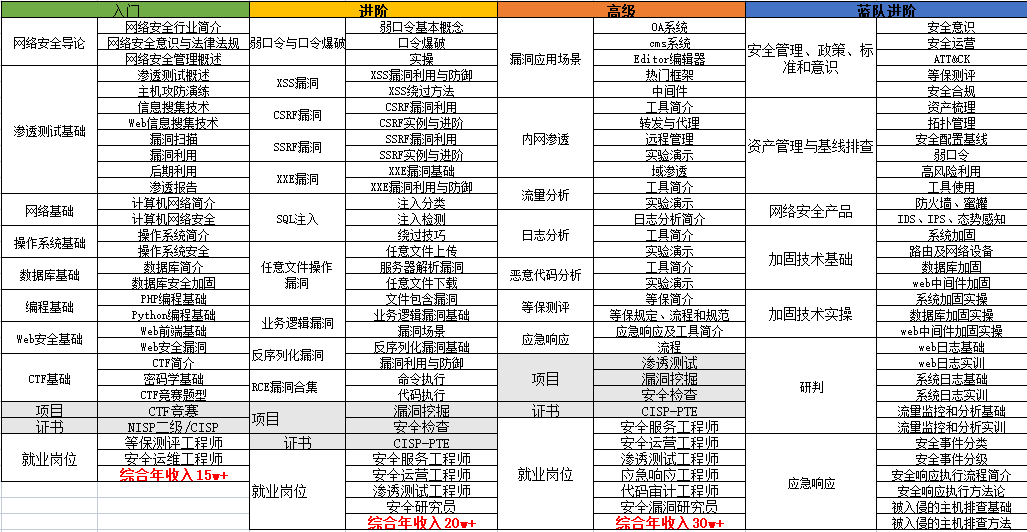
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************

2.视频教程

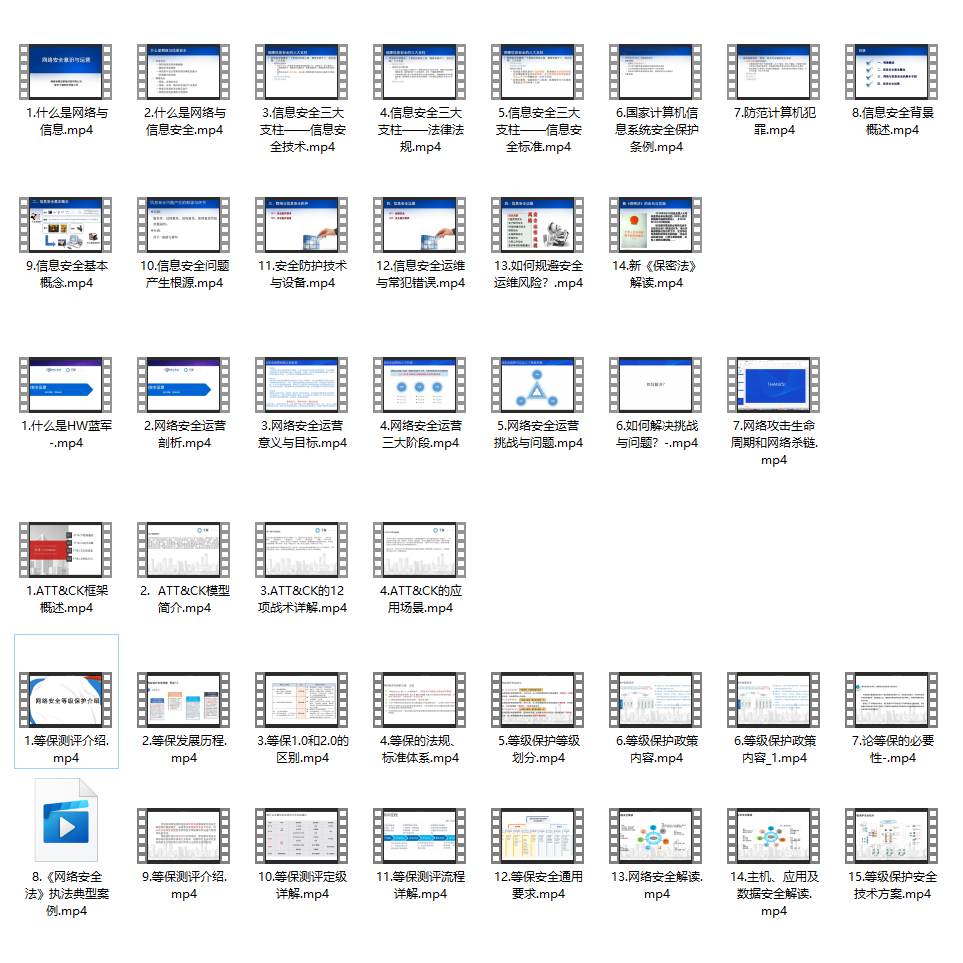
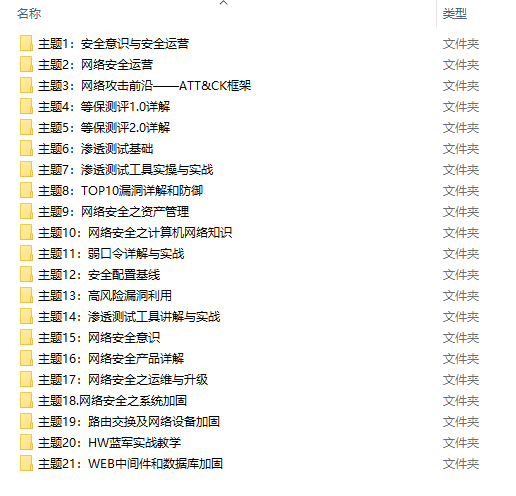
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************

3.SRC&黑客文籍

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:
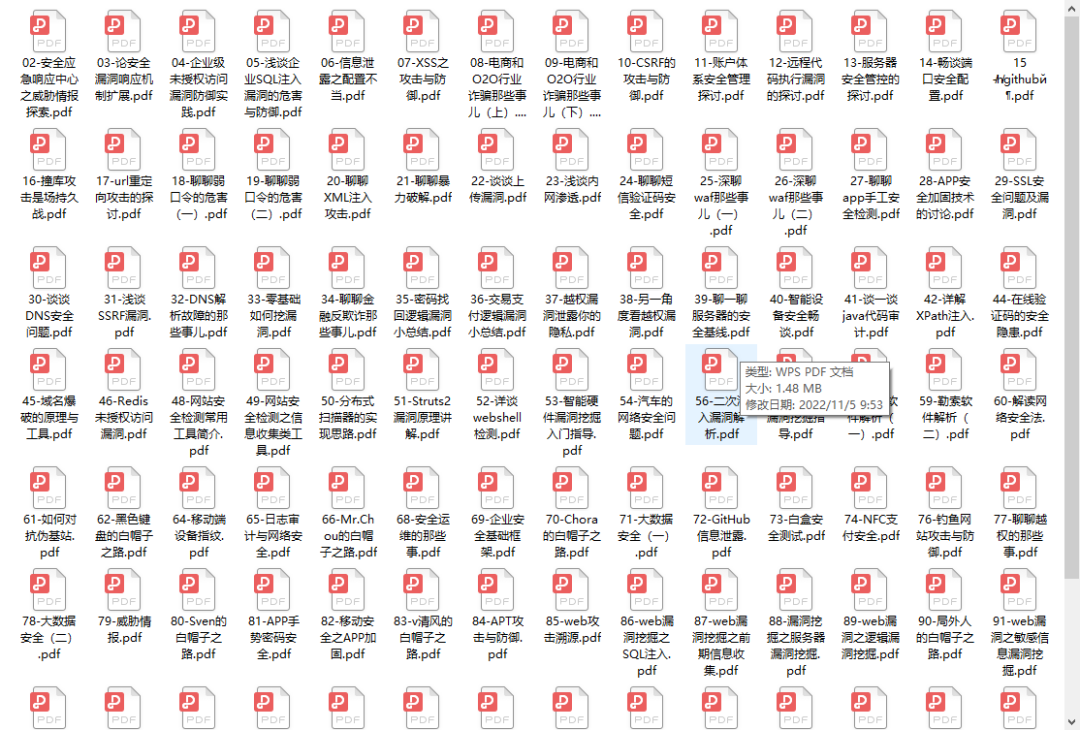
黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

5.黑客必读书单

**

**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
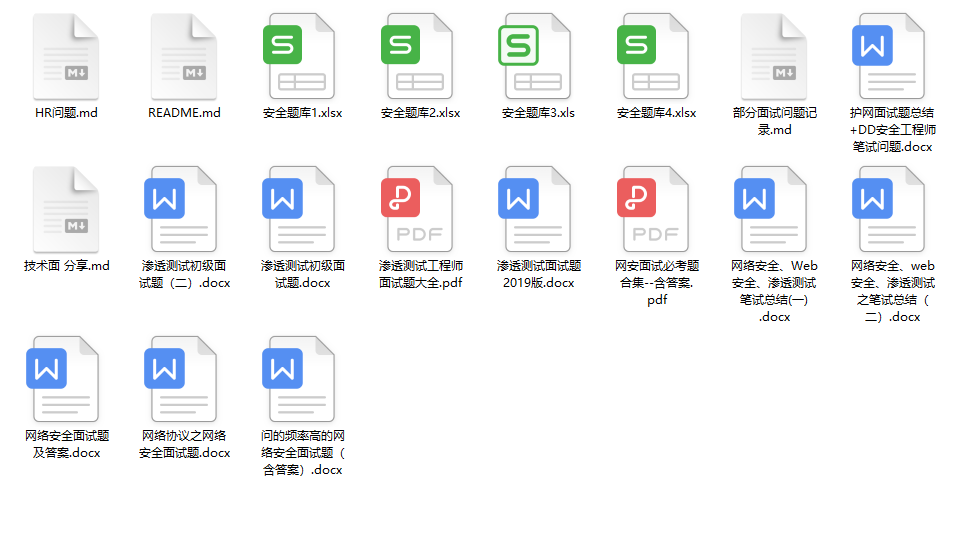
更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*********************************

Aspice的理解 ASPICE 是由汽车行业的主要公司和组织合作开发的,包括德国汽车工业联合会(VDA)和国际汽车工作组(Automotive SIG)。其目标是通过标准化的软件开发流程,提高汽车电子系统的软件质量和可靠性。 阅读详情

相关推荐

UE4_后期处理六—夜视仪、扫描线

观察下面一组蓝图节点的效果:当把角色的自定义深度通道开启:画面效果如图:这样我们就得到了一个这样的黑白蒙版。

Growthofnotes的博客 1734

计算机网络 概述

一台计算机的的数据通过物理层、链路层发送给另一台计算机,究竟是谁发给谁的,计算机与计算机之间如何区分,你总得给他们一个唯一的标识吧?虽然我们收到了传输层传来的数据,可是这些传过来的数据五花八门,有 html 格式的,有 mp4 格式的,各种各样。端口(Port)出来了,我们在从计算机 A 传数据给计算表B的时候,还得指定一个端口,以供。连入网络的每一个计算机都会有网卡接口,该接口有一个唯一的地址 = MAC 地址。有了物理层、数据链路层、网络层,我们已经把数据成功从计算机A传送到计算机B了。

qq_1403034144的博客 800

JeecgBoot漏洞利用工具解析:一键getshell原理与安全加固实践

在应用安全领域,远程代码执行(RCE)和文件上传漏洞是Web系统面临的高危威胁,其核心原理在于对用户输入的控制不足或安全校验缺失。攻击者通过构造恶意请求,可绕过系统边界,在服务器上执行任意命令或上传恶意文件,从而获取系统控制权。这类漏洞的技术价值在于揭示了应用层安全防护的薄弱环节,其利用方式自动化、集成化趋势明显,极大地提升了攻击效率。在低代码开发平台等快速构建的业务系统中,此类风险尤为突出。应用场景广泛覆盖安全测试、渗透评估与应急响应。本文聚焦于JeecgBoot平台的历史高危漏洞,深入解析其SQL注入、

weixin_30787531的博客 554

计算机网络基础实践进阶

介绍计算机网络相关术语,演示家庭网络配置

侯刚的博客 465

【自然语言处理】【多模态】多模态综述:视觉语言预训练模型

多模态预训练模型综述、模型结构、损失函数、下游任务、CLIP

bqw的博客 7747

哈工大OS实验四——进程运行轨迹的跟踪与统计

进程运行轨迹的跟踪与统计 进程从创建(Linux 下调用 fork())到结束的整个过程就是进程的生命期,进程在其生命期中的运行轨迹实际上就表现为进程状态的多次切换,如进程创建以后会成为就绪态;当该进程被调度以后会切换到运行态;在运行的过程中如果启动了一个文件读写操作,操作系统会将该进程切换到阻塞态(等待态)从而让出 CPU;当文件读写完毕以后,操作系统会在将其切换成就绪态,等待进程调度算法来调度该进程执行…… process.c解读 void cpuio_bound(int last, int cpu_

优快云-ych 1003

关注 | CCF计算机安全专委会网络安全科普工作组专家组成立会顺利召开,从零基础到精通,收藏这篇就够了!

于锐副主任对本次会议进行了总结,他首先对专委会网络安全科普工作组专家组的成立表示了祝贺,对未来的网络安全科普工作提出了期望和要求,他鼓励专家组成员以高度的责任感与使命感投身到网络安全科普工作中,推动网络安全科普工作不断取得新突破、新发展,在全社会营造关注网络安全、维护网络安全的良好氛围。网络安全科技馆馆长张丽作了题为《网络安全科普教育的探索与实践》的报告,分享了科技馆的总体情况、运营模式和未来展望,着重介绍了系列创新性与可操作的科普工作经验,为专委会网络安全科普工作提供了有益的实践参考。

Libra1313的博客 905

【网格生成】Gmsh快速入门教程 --1.图形化界面使用

初探 Gmsh软件的主界面如下图所示。通过点击菜单“File” -> "Open"可选择打开已经存在的几何模型或网格文件,初次使用可选择tutorial目录下的t1.geo文件。打开后效果如图所示,t1.geo描述的是一个长方体。 接下来依次尝试左侧菜单栏的功能:Geometry(几何)、Mesh(求解器)。Solver模块需依赖外置求解器,不在本文介绍范围内。 Geometry 该菜单下是与几何相关的功能,如新增一个点/面、体,移动一个体等,具体功能很多可以在后续使用中逐渐尝试学习。本文仅介绍几个

DJ_xiaoming的博客 1万+

12月网络安全/CTF比赛时间汇总来了!

12月网络安全/CTF比赛时间汇总来了!

分享Python知识 2732

win 11bitlocker恢复密匙一般情况的解决方式(这里指的是你现在使用的微软账户一直没有变更过)

本来没有打算写这一篇解决帖子的,但是最近好多微博的友友都在私我询问解决方法,孩子虽然很热心,但是真的回复不过来了,打字太累了,这里给大家简单指个路,希望能够对大家有所帮助。 当时出现这个问题的时候,一搜网上的解决方法都是重装系统什么的,真是吓死孩子啦。后来去微软的官网倒腾了半天解决了问题。其实只要你没有改过微软账户,你可以直接试试我这个方法,大概三到五分钟解决问题吧。 和我情况不一样的也可以参考一下贴吧里一些大佬的分享,或者实在着急我感觉去淘宝上找个解决也不是未尝不可。 出现问题: 解决方案: 直接去微软

zhiqingxue的博客 2万+

一步一步详解LSTM网络【从RNN到LSTM到GRU等,直至attention】

本文主要译至并加上了部分笔者的见解,对于全面理解LSTM有一定的帮助。

zik的博客 3079

活动预告 | CCF开源发展委员会开源供应链安全技术研讨会(2025第一期)——“大模型时代的开源供应链安全风控技术”...

点击蓝字关注我们 CCF Opensource Development CommitteeCCF开源发展委员会开源供应链安全工作组(以下简称CCF-ODC-OSS)将于1月17日下午在北京黄大年茶思屋举行2025年第一期开源供应链安全技术研讨会,此次研讨会主题为“大模型时代的开源供应链安全风控技术”。2024年是大模型持续蓬勃发展的一年。基于大语言模型能力,除了传统的ChatGpt等对话应用以...

CCF开源发展委员会的博客 1731

Windows 11 安装 Miniforge,配置国内源

本文详细介绍了在 Windows 11 系统中安装 Miniforge 的完整流程,包括下载、安装选项设置、配置国内镜像源(如清华大学源)以加速包管理,并启用 mamba 提升依赖解析与安装速度。同时涵盖 conda 与 mamba 的基本使用验证、PowerShell 初始化及环境提示符优化,帮助用户快速搭建高效、开源、免费的 Python 科学计算环境。

寒水馨 · 轻量级技术文档 · hanshuixin.org 4530

2025年网络安全学习路线,零基础入门到精通,看这篇就够了!赶紧收藏!

针对2025年网络安全领域的学习路线规划,结合当前技术趋势和未来发展方向,帮助你从入门到进阶,逐步掌握网络安全的核心技能。目标:建立计算机基础与安全意识学习计算机网络(TCP/IP、HTTP/HTTPS、DNS、VPN等)。掌握操作系统原理(Linux/Windows系统管理与命令行操作)。理解数据库基础(SQL语法、NoSQL原理)。推荐资源:《计算机网络:自顶向下方法》《鸟哥的Linux私房菜》。Python(自动化脚本、工具开发)。Bash脚本(Linux环境操作)。

2401_84215240的博客 1498

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

上一篇: 如何让本地AI服务突破局域网限制?内网穿透工具帮你打造随身智能助手!从零基础到精通,收藏这篇就够了!
下一篇: 还在害怕XSS?网络安全老司机带你轻松搞定它从零基础到精通,收藏这篇就够了!
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值