六大漏洞管理工具,零基础入门到精通,收藏这一篇就够了

【GitHub项目推荐--7个最佳开源免费Web安全漏洞扫描工具】【转载】 它支持一系列数据库服务器,包括MySQL、Oracle、PostgreSQL、Microsoft SQL Server、Microsoft Access、IBM DB2、SQLite、Firebird、MySQL和SAP MaxDB等。它完全支持六种SQL注入技术,包括:基于时间的盲测、基于布尔的盲测、基于错误、UNION查询、堆栈查询、带外数据等。Web漏洞扫描工具可以用于检测Web应用程序中可能存在的漏洞,例如:代码注入、代码泄漏、跨站脚本、跨站请求伪造、会话劫持、文件传输等。这个工具是用C开发的。 阅读详情

开源漏洞管理简介

软件开发对开源组件的依赖比以往任何时候都更加普遍,这主要是因为它具有成本效益和灵活性。这种惯常做法强调了拥有有效的漏洞管理工具的重要性。由于组织将这些开源元素集成到他们的软件和应用程序中,他们有时会面临许多潜在的安全风险和合规性挑战(其中大多数他们甚至没有意识到)。

正如我们所说,对开源组件的依赖可能会带来重大的安全挑战,因为这些组件中的漏洞可能会危及整个系统。这使得开源漏洞管理工具不仅仅是一种预防措施,而且是软件开发生命周期的关键组成部分。这尤其适用于 DevSecOps 环境,正如您可能知道的那样,速度和安全性必须和谐共存。因此,漏洞管理软件对于及时识别、评估和缓解风险至关重要。详细了解 开源安全 并保护您的组织!

但是,什么是漏洞管理?

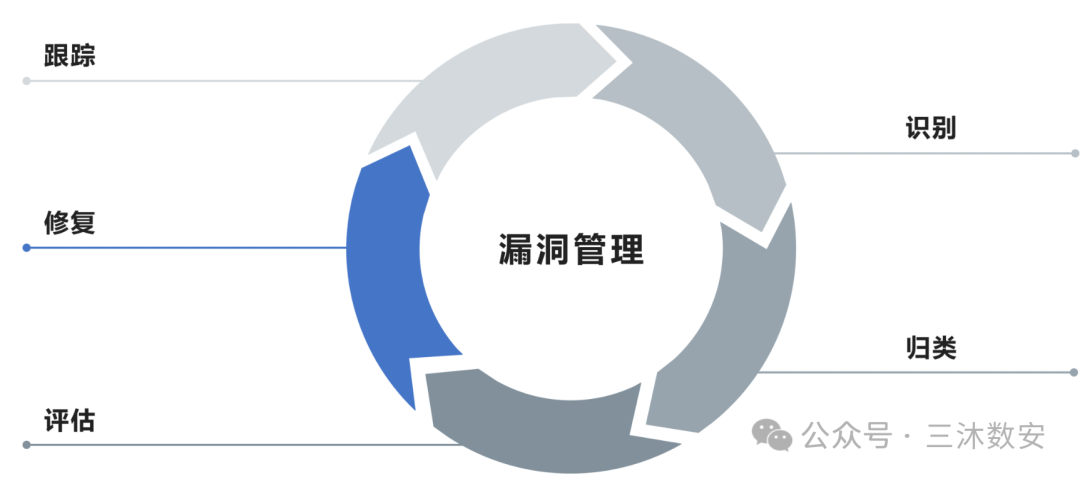
漏洞管理是一种系统方法,用于管理软件组件中的安全威胁。它涉及扫描、识别和缓解代码库中的漏洞,尤其是那些可能不明显的开源组件中的漏洞。开源漏洞管理不仅有助于维护软件的安全性和完整性,而且还支持遵守各种安全标准,因此在 DevSecOps 环境中不可或缺。

您的开源漏洞管理软件必须具备的关键功能

如果您正在为您的团队寻找完整的漏洞管理软件,那么在这里您会发现一些您必须考虑的最重要的功能:

  • 全面的扫描功能: 漏洞管理工具必须进行深度、持续的扫描,以检测所有应用层的漏洞。

  • 自动补丁管理: 自动更新和补丁应用程序以快速修复漏洞是完整的漏洞管理软件的另一个要求。

  • 易于集成: 与 CI/CD 无缝集成 pipeline确保开源漏洞管理是开发过程的一部分也是一个非常重要的要求。

  • 优先级和风险评估: 根据漏洞的严重程度及其对业务的潜在影响对漏洞进行优先排序,是漏洞管理软件应具备的一项关键功能。

  • 实时警报和 Dashboards: 立即通知潜在漏洞和正在发生的安全事件对于及时响应和正确分配资源至关重要。您的漏洞管理工具应提供可配置的警报,这些警报必须能够根据问题的严重性和性质进行定制,以确保及时通知正确的人员。此外,直观的 dashboard提供组织安全态势、持续风险和补救措施状态的整体视图是有效的漏洞管理的关键。

六大开源漏洞管理工具
概述: Xygeni 专注于主动漏洞管理,提供可无缝集成到 DevSecOps 工作流程的强大平台。

Xygeni 漏洞管理软件的主要特点:

  • 实时漏洞检测: Xygeni 的平台持续监控代码库和操作环境,以便在漏洞出现时立即检测并立即发出警报,确保快速响应。

  • 自动补救策略: 它可轻松自动实施纠正措施以解决已发现的漏洞。这样一来,风险窗口就会缩小,有助于快速恢复安全运营。

  • 与 CI/CD 工具集成: Xygeni 还可以与现有的 CI/CD 无缝集成 pipelines. 这允许在软件开发和部署的每个阶段进行安全检查和漏洞评估。

  • 风险评估和优先排序: 该漏洞管理工具根据漏洞的严重性、潜在影响和可利用性对其进行评估和排序,使团队能够集中精力首先解决最关键的问题。

额外的好处: 除此之外,Xygeni 还提供高级分析和可定制报告。这些功能增强了安全管理流程的可见性和控制力,有助于战略决策和持续改善安全状况。

概述: Wiz 集成多个云环境以提供广泛的可视性和控制。

主要特征:

  • 云风险评估: 这个开源漏洞管理工具提供对云配置和工作负载的评估,可以帮助识别安全漏洞并提出优化建议。

  • 持续监控: 它对云环境进行监视,以实时检测并警告安全异常。

  • 异常检测: Wiz 使用算法来识别异常模式和潜在威胁。借助此算法,该工具有助于在违规行为发生之前予以预防。
概述: Aqua 的主要重点是确保整个软件生命周期内的应用程序安全。

主要特征:

  • 容器安全: 该漏洞管理软件为容器化环境提供了全面的安全解决方案。

  • 无服务器功能保护: 它还可以保护无服务器功能免受漏洞和错误配置的影响,并确保它们在安全参数内运行。

  • 自动合规性检查: 该工具有助于遵守法规并自动执行安全策略并进行审计。

概述: Snyk 是一款用户友好的工具,其功能专门针对开发人员优先的漏洞管理而定制。

主要特征:

  • 开源追踪: 该工具监控项目中使用的开源库,以识别和跟踪漏洞。

  • 代码分析: 它对源代码执行静态分析以检测安全漏洞并提出修复建议。

  • 依赖项扫描: 此外,该工具还会检查项目依赖关系中是否存在已知漏洞,并提供更新或补丁以降低风险。
    概述: Sonatype 提供有关开源漏洞和补救指导的精确情报。

    主要特征:

  • 组件生命周期管理: 该工具管理软件组件的生命周期,以确保它们在整个使用过程中保持安全。

  • 政策执行: 它可以自动执行安全策略来保持合规性并管理风险。

  • 软件组成分析(SCA 安全):分析软件组成以识别开源组件中的漏洞。

概述: Mend 提供全面的解决方案,确保整个 DevSecOps 过程中开源软件的安全 pipeline.

主要特征:

  • 许可合规性: 该漏洞管理软件可确保软件许可证得到管理和遵守,从而降低法律和安全风险。

  • 有效的漏洞修复: 它还提供了快速修复开源软件中已发现的漏洞的机制。
    与其他整合

  • 开发工具:它与广泛使用的开发工具无缝协作,以增强工作流程而不会中断现有流程。

这篇简短的概述清晰地介绍了领先的漏洞管理工具的主要功能和优势。开源漏洞管理使安全管理员和 DevSecOps 团队能够做出明智的决定,选择最适合他们需求的工具。

为了帮助大家更好的学习网络安全,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

[2024最新优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享]


在这里插入图片描述

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

[2024最新优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享]
在这里插入图片描述

在这里插入图片描述

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

[2024最新优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享]

开源漏洞评估和渗透测试管理平台 开源漏洞评估和渗透测试管理平台 1.简介 Reconmap 是一个漏洞评估和渗透测试 (VAPT) 平台。它帮助软件工程师和信息安全专业人员在安全项目上进行协作,从规划到实施和输出文档。该工具的目标是在尽可能短的时间内从侦察到输出报告。 2.安装 一.从github(https://github.com/reconmap/reconmap)拉取文件: 进入reconmap目录,docker-compose up -d,如图2-1所示 图2-1,docker运行 二.打开浏览器访问http://loca. 阅读详情

相关推荐

漏洞管理工具全解析:从开源到企业级,构建高效安全闭环

漏洞管理是网络安全体系中的核心环节,它贯穿于漏洞的发现、评估、修复与验证全生命周期。其核心原理在于通过系统化的流程与工具,将离散的安全数据转化为可执行的风险修复任务,从而有效降低企业面临的攻击面。在技术价值层面,一套成熟的漏洞管理体系不仅能满足合规性要求,更能将安全能力左移,实现风险的事前预防。当前,无论是初创团队还是大型企业,都需要根据自身技术栈与安全成熟度,选择合适的工具来落地这一流程。本文聚焦于OpenVAS、Nessus、Tenable.io、Qualys VMDR、Snyk及Wiz等主流工具,深入

weixin_30920513的博客 386

开源资产/漏洞管理平台使用测评

​ 对几款开源资产/漏洞管理平台的简单测评。 ​ TideSec/Mars ​ ​ ​ ​ ​ ​ Mars(战神)——资产发现、子域名枚举、C段扫描、资产变更监测、端口变更监测、域名解析变更监测、Awvs扫描、POC检测、web指纹探测、端口指纹探测、CDN探测、操作系统指纹探测、泛解析探测、WAF探测、敏感信息检测等等! 地址 ​ ​ ​ https://github.com/TideSec/Mars 使用命令 # docker run --name tide-mars -p 5000:5000

BlusKing 1万+

零基础入门Metasploit:从环境搭建到实战渗透测试完整指南

渗透测试是网络安全领域的核心实践,旨在通过模拟攻击来评估系统安全性。其原理在于主动发现并利用系统、应用或网络中的安全漏洞,以验证其实际风险。这项技术的核心价值在于将理论上的漏洞转化为可验证的安全威胁,帮助组织在遭受真实攻击前修复隐患。在应用场景上,渗透测试广泛应用于企业安全评估、合规审计和红蓝对抗演练。作为最主流的渗透测试框架,Metasploit集成了漏洞利用、载荷生成和后渗透模块,为安全人员提供了标准化的作业平台。本文聚焦于Metasploit的实战应用,详细解析其模块化架构,并演示从信息收集到获取Sh

weixin_34319374的博客 378

【亲测免费】 推荐开源项目:Faraday——智能的开源漏洞管理平台

--- 在网络安全领域,高效地管理和追踪安全漏洞是至关重要的。今天,向大家隆重推荐一款名为**Faraday**的开源漏洞管理系统,它不仅简化了漏洞发现的过程,更为团队协作和数据管理提供了革命性的解决方案。 ## 项目介绍 Faraday是一个设计精良的开源工具,专注于为安全研究人员和IT团队提供一站式漏洞管理服务。通过其多用户界面,它可以集成多种工具,并统一管理漏洞发现与报告过程,让团队协

gitblog_00517的博客 1249

推荐 10 个漏洞管理工具,漏洞猎手必备!

随着网络攻击的日益复杂,漏洞管理已经成为保障信息安全和保护企业资产的核心环节。漏洞管理工具能够有效地帮助企业及时发现、评估、修复系统中的安全漏洞,从而降低数据泄露、网络攻击等风险。漏洞管理不仅仅是一个技术层面的任务,它涉及到企业的各项安全操作,包括资产发现、漏洞扫描、补丁管理、以及合规性检查等。漏洞管理流程的核心目标是通过及时发现系统中的漏洞,评估其风险,并采取合适的措施进行修复,进而确保系统和数据的安全性。

网络技术联盟站 467

四自由度机械臂Matlab仿真全流程:从DH参数建模到轨迹规划实战

本文详细介绍了四自由度机械臂在Matlab中的完整仿真流程,从DH参数建模到轨迹规划实战。通过Robotics Toolbox工具,读者可以学习如何构建机械臂模型、验证运动学特性,并实现平滑的轨迹规划。文章还提供了性能优化技巧和常见问题解决方案,帮助开发者高效完成机械臂仿真项目。

weixin_29061041的博客 238

全面掌握六大漏洞管理工具:零基础入门到精通,收藏这一篇就够了

软件开发对开源组件的依赖比以往任何时候都更加普遍,这主要是因为它具有成本效益和灵活性。这种惯常做法强调了拥有有效的漏洞管理工具的重要性。由于组织将这些开源元素集成到他们的软件和应用程序中,他们有时会面临许多潜在的安全风险和合规性挑战(其中大多数他们甚至没有意识到)。正如我们所说,对开源组件的依赖可能会带来重大的安全挑战,因为这些组件中的漏洞可能会危及整个系统。这使得开源漏洞管理工具不仅仅是一种预防措施,而且是软件开发生命周期的关键组成部分。

xiaoganbuaiuk的博客 1095

EBS开发_创建AP付款

--以下代码于20181002在Tony环境测试通过 /* BEGIN   --mo_global.init('SQLAP');   apps.fnd_global.apps_initialize(user_id => 1110, resp_id => 50597, resp_appl_id => 20003);   --mo_global.set_policy_context(...

蜗牛先生快跑的博客 4767

六大漏洞管理工具详解:从新手到高手,一篇文章掌握,必备收藏指南!

软件开发对开源组件的依赖比以往任何时候都更加普遍,这主要是因为它具有成本效益和灵活性。这种惯常做法强调了拥有有效的漏洞管理工具的重要性。由于组织将这些开源元素集成到他们的软件和应用程序中,他们有时会面临许多潜在的安全风险和合规性挑战(其中大多数他们甚至没有意识到)。正如我们所说,对开源组件的依赖可能会带来重大的安全挑战,因为这些组件中的漏洞可能会危及整个系统。这使得开源漏洞管理工具不仅仅是一种预防措施,而且是软件开发生命周期的关键组成部分。

xiaoganbuaiuk的博客 948

vue3的面试题

vue3的面试题

jiang7701037的博客 6265

学习STM32的ADC采集声音

为了采集声音信号,需要一个声音传感器(如麦克风),将声音信号转换为电压信号输入到 ADC 引脚。通过硬件准备、STM32CubeMX 配置和代码实现,我们可以实现将声音信号转换为数字信号,并进行后续处理。STM32 是一款广泛应用于嵌入式系统开发的微控制器平台,其拥有丰富的外设和强大的性能,非常适合进行 ADC(模拟数字转换)的声音采集。函数启动 ADC1 的连续转换模式,然后在一个无限循环中等待 ADC 转换完成,并读取采样结果。四、代码实现 在生成的代码中,会生成一些相关的库文件和示例代码。

m0_75244442的博客 2173

CTF 六大方向基础工具合集(非常详细)零基础入门到精通,收藏这一篇就够了

一款可视化的、易用的、快捷的、一体化的安卓APK修改工具,集成了ApkTool、Dex2jar、JD-GUI等Apk修改工具,集Apk反编译、Apk查壳、加密解密、Apk调试分析、Apk打包、Apk签名,支持语法高亮的代码编辑器。内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…支持多种网络协议,包括SCP,SSH,Telnet,rlogin和原始的套接字连接。

leah126的博客 1696

QCM2290 PM-3 如何让mirco-usb支持关机充电

PM4125-3插入type-C触发开机进入关机充电的CC脚中断条件是否可以软件上屏蔽, 做到只通过VBUS中断即可触发进入关机充电模式,达到和PM4125-2的效果一样只要插入micro USB 就可以触发进入关机充电模式。硬件团队提议修改寄存器 SCHG_L_MISC_SYSOK_CFG 0x164A bit[4] 目前修改如下 — a/BOOT.XF.4.1/boot_images/QcomPkg/Library/PmicLib/target/Agatti_pmCocos/psi/pm_confi

墨染天玑的博客 443

六大主流漏洞管理工具深度横评:从原理到选型实战指南

漏洞管理是网络安全领域的核心实践,其本质是系统性地识别、评估、处理和验证软件与系统中的安全弱点。其原理在于构建一个覆盖发现、评估、修复、验证的闭环生命周期,通过自动化工具将离散的安全数据转化为可执行的修复任务。这项技术的核心价值在于将安全风险量化与可视化,使安全团队能够基于业务风险优先级,而非单纯的漏洞严重性,来高效分配资源,从而将安全运营从被动响应转向主动防御。在实际应用场景中,无论是保护混合IT架构还是纯云原生环境,选择与自身技术栈和流程匹配的漏洞管理平台都至关重要。本文聚焦于**漏洞管理工具**的深度

weixin_34110749的博客 438

手把手教你学simulink(31.17)--双向DCDC电源场景示例:基于simulink 的双向DCDC应用:车载充电器的pi控制

通过引入PI控制器,系统可以更精确地控制电压和电流,确保充电和放电过程的稳定性和高效性。

MHD0815的博客 205

YOLOv11改进策略【Neck】| PRCV 2023,SBA(Selective Boundary Aggregation):特征融合模块,描绘物体轮廓重新校准物体位置,解决边界模糊问题

SBA 模块在医疗图像分割中具有重要作用,其设计出发点是解决图像中物体边界模糊以及融合特征时的冗余和不一致问题。

Limiiiing的博客 1943

六大端点管理工具横评:分布式时代的 IT 运维利器

在分布式办公与多设备接入成为主流的当下,端点管理工具已从“可选项”升级为企业IT运维的“刚需”。不存在“放之四海皆准”的万能方案,唯有“精准匹配”才能释放工具价值。企业需深刻理解自身需求,通过审慎评估,让所选工具真正成为保障效率与安全的“运维利器”,赋能企业灵活应对未来挑战。唯有选择契合自身基因的方案,企业才能在效率与安全的平衡中赢得先机。

RemotePlayerLuo的博客 926

基于 YOLOv26 的遥感图像目标检测系统:从原理到模型

本文介绍了基于YOLOv26的遥感图像目标检测系统。YOLOv26凭借端到端设计、轻量化架构和小目标优化能力,有效解决了遥感图像中多尺度目标、复杂背景、小目标检测等挑战。系统采用CSPDarknet骨干网络和FPN+PAN特征融合模块,通过MuSGD优化器和改进损失函数提升训练效果。文章详细阐述了数据预处理、模型训练流程和优化技巧,包括Tile推理和混合精度训练。系统支持多种部署方式,在CPU上推理速度提升43%,能实现高精度、实时性的遥感目标检测,适用于城市规划、农业监测等场景。

一键难忘的博客 568

卧槽!CTF网络安全工具箱大揭秘,从菜鸟到大神就差这一篇!

当然,工具只是辅助,更重要的是你的技术和经验。希望这份CTF工具箱能帮助你快速入门,早日成为网络安全大神!第一种是报网络安全专业,现在叫网络空间安全专业,主要专业课程:程序设计、计算机组成原理原理、数据结构、操作系统原理、数据库系统、 计算机网络、人工智能、自然语言处理、社会计算、网络安全法律法规、网络安全、内容安全、数字取证、机器学习,多媒体技术,信息检索、舆情分析等。

qq_44005305的博客 2117

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

上一篇: 大模型技术及趋势总结,零基础入门到精通,收藏这篇就够了
下一篇: “挖矿”病毒知多少?零基础入门到精通, 收藏这篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值