怎样从零学起成为一名黑客?零基础入门到精通,收藏这一篇就够了

网络安全系统教程+渗透测试+学习路线(自学笔记) 网络安全自学笔记 阅读详情

黑客,对于很多人来说,是一个神秘的代名词,加之影视作品夸张的艺术表现,使得黑客这个本来只专注于技术的群体,散发出亦正亦邪的神秘色彩。

黑客源自英文hacker一词,最初曾指热心于计算机技术、水平高超的电脑高手,尤其是程序设计人员,逐渐区分为白帽、灰帽、黑帽等。

其中,白帽黑客被称为道德黑客。他们不会非法入侵用户网络,而是通过一系列测试检查公司安全系统的效率;黑帽黑客恰好与白帽黑客相反,他们往往为了个人利益去破坏用户网络数据,以此进一步实施网络犯罪;而灰帽黑客,同时拥有白帽和黑帽黑客的属性,围绕利益寻找足够的补偿。

如果是想利用学到的技术非法牟利,奉劝尽早放弃,君子爱财取之有道,想成为一名合格的白帽黑客,要遵守“江湖规矩”。

下面来看一看,如何从零开始成为一名(白帽)黑客。
早期的互联网非常的单调,一般只有静态页面,现在,随着技术的发展,web上大多数站点实际上是web应用程序,在服务器和浏览器之间进行双向的信息传递。他们支持注册登录,金融交易,搜索及用户创作的内容。用户只需要拥有一个浏览器,就能实现各种功能。

Web 是指一个网站的前端页面到后端服务,比如我们常见的 Javascript、PHP、Python、Mysql、jQuery、Docker 等,包括开发、运维这些服务。

所以 Web 安全也就是从安全的角度探索 Web 的一种方式。

为了能够更简单的理解一些常见漏洞,我们首先来看一下这份试卷:

试卷

考生姓名:__________考生学号:__________

一、诗歌补写

床前明月光,___________。春眠不觉晓,___________。

二、数学运算(在括号内填入数字)

3500 + 400 * 3 / 2 + 1 =( )

4 ( 1 + 2) / 3 * 400 +500 = ( )

考生姓名:__________

考生学号:__________

首先我们来看这个,名字和学号的填写,这里有“漏洞”吗?

答案是:有。

学生的姓名和学号都写在这儿,没有做任何保护措施,因此,你只要偷看了某人的试卷上的这部分内容,然后把你的试卷的上的姓名和考生学号写成和他一样的即可伪装成他的身份。

漏洞攻击成功。来看下一个:

一、诗歌补写

床前明月光,___________。春眠不觉晓,___________。

这道题有漏洞吗?

答案是:有。

这道题的答案本来应该是“疑是地上霜”和“处处闻啼鸟”

但是,问题中并没有规定答案里不能添加标点符号,所以,我完全可以把“疑是地上霜,举头望明月,低头思故乡”以及“处处闻啼鸟,夜来风雨声,花落知多少”当做答案写进去。

漏洞再次进攻成功。下一个:

二、数学运算(在括号内填入数字)

3500 +400 * 3 / 2 + 1 = ( )

4 ( 1 + 2) / 3 * 400 +500 = ( )

这道题有漏洞吗?

答案是:有。

出题者规定了只能填入数字,但却没有说是什么数字,也没有规定多少位,那么我的答案可以是 中文数字「壹佰壹拾圆」、罗马数字「MCI」或 二进制「0000000000001101」。

漏洞第三次进攻成功。
这份试卷简单的模拟了Web漏洞的攻击思想,在实际中,我们打开一个网页提交登录或者是搜索都会经过服务器做的一系列处理又回到浏览器,在这个过程中我们提交的数据会被带入到一系列的填空题中,有的是我们能猜到的,有的则是意想不到的,有的会经过SQL查询进行填空,有的会被带入到命令行中进行执行,最后又把结果返回给浏览器进行填空,也就是最后我们看到的结果。

在数据的传输中,我们可以把 web 简单的分为几个层次:

  1. 浏览器:浏览器即客户端,提供客户端和服务器端的数据信息交互。

  2. http:客户端与web服务器进行交互时就存在web请求,这种请求都基于统一的应用层协议——HTTP协议来交互数据。http属于轻量级协议,无需连接,提供了对通信错误的容错性。

  3. 中间件:中间件是位于平台(硬件和操作系统)和应用之间的通用服务。

  4. Server容器:Server容器负责解析用户请求和脚本语言,类似的有Tomcat,JBoss等。我们访问网页看到是web容器处理后的内容。

  5. 数据库:动态页面可提供交互式的信息查询服务,主要依赖于web数据库的实现,对外提供包含 表单的Web页面作为访问接口,查询结果也以包含数据列表的Web页面形式返回给用户。

当然除了这些数据也有可能流向不些不可见的第三方服务商。

下图就展示了数据的传输流程,以及不同阶段经常出现的漏洞及其原因:
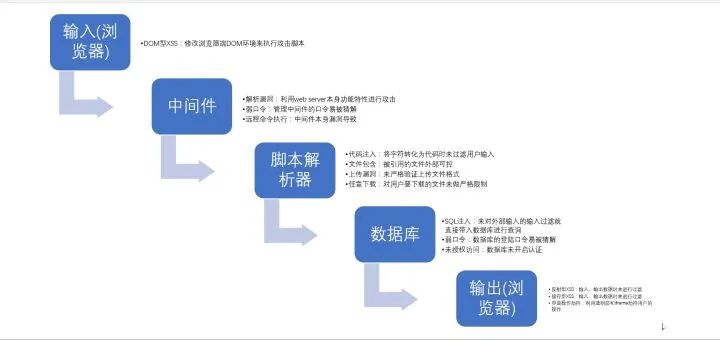
我们常见的Web漏洞类型主要有SQL注入、XSS、远程命令执行以及越权等。以下我们分别用举例的形式为大家介绍这几种漏洞。

(SQL注入)

所谓SQL注入,就是通过把SQL命令插入到Web表单提交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意的SQL命令。

  1. select * from username = ____ and password=_____

  2. select * from username “test” or “”=“” and password=“123456”

(XSS)

XSS则是攻击者往Web页面里插入恶意Script代码,当用户浏览该页之时,嵌入Web里面的Script代码会被执行,从而达到恶意攻击用户的目的。

  1. 你好啊,尊敬的\_\_\_\_\_\_

  2. 你好啊,尊敬的 xxx

(远程命令执行)

而远程命令执行,是用户通过浏览器提交执行命令,由于服务器端没有针对执行函数做过滤,导致执行命令。

  1. ping _______

  2. ping www.baidu.com & wget xxxxxxxxxxx

(越权)

越权漏洞是比较常见的漏洞类型,越权漏洞可以理解为,一个正常的用户A通常只能够对自己的一些信息进行增删改查,但是由于程序员的一时疏忽 ,对信息进行增删改查的时候没有进行一个判断,判断所需要操作的信息是否属于对应的用户,可以导致用户A可以操作其他人的信息。

  1. Cookie: uid=11426;

  2. Cookie: uid=1;

关于越权,就像我们刚刚试卷体中的姓名部分。

再展示一个数据的传输流程图,以便直观清晰的看到,数据在各层中是怎样运作的,以及可能发生的漏洞:
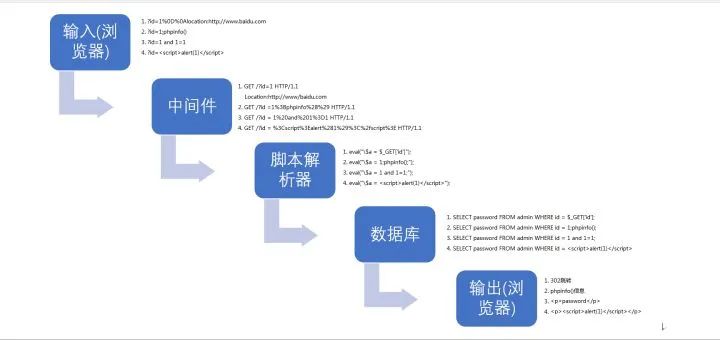
了解了这几个漏洞之后我们可以看到原理都有些类似,也很简单,当然我们只要不再局限于概念名词就会发现 web 安全的大部分漏洞都很简单。更多时候,发现一个复杂的漏洞需要是只是耐心。 概念,不是一个神圣的东西,概念很多时候只是bullshit。很多概念的产生是因为需要认识和概括某种存在着的现象而不得已产生的,概念也许是必须的但并不是必然如此的。

换句话说,概念仅可以被看做是一种努力尝试描述后的结果之一。或者也可以说概念是提出这个概念的人自嗨的产物,跟其他人关系不大。甚至,有些概念是‘别有用心’的发明来合理化某种其实不必合理化但是存在的现象。

所以不要把自己拘泥于一个这样的概念中来思考所面临问题的实质。把概念忘了,你才可能看清楚你和事物本身的关系。

完全没有基础该从哪下手? 完全没有基础学习 Web 安全是件比较难的事情,所以建议如下:

1、工具

2、先用 AWVS 扫几个测试网站大体了解一下

http://testphp.vulnweb.com/http://testhtml5.vulnweb.com http://testasp.vulnweb.comhttp://testaspnet.vulnweb.com

3、把扫到的漏洞复现,了解怎么利用,主要了解:XSS、SQL 注入、远程代码执行

4、书籍《细说 PHP》

5、使用 PHP 写一个列目录的脚本,可以通过参数列出任意目录的列表

6、使用 PHP 抓取一个网页的内容并输出

7、使用 PHP 抓取一个网页的内容并写入到Mysql数据库再输出

8、手工找 http://testphp.vulnweb.com/ 的漏洞,对比 AWVS 的结果

9、书籍《黑客攻防—web安全实战详解》和《安全之路:Web渗透技术及实战案例解析(第2版)》

10、还是看不懂就找自己能看得进的 Web 安全的书。
此外,这是一条坚持的道路,三分钟的热情劝君尽早放弃;多练多想,不要离开了教程什么都不会了,最好看完教程自己独立完成技术方面的开发。

为了帮助大家更好的学习网络安全,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

[2024最新优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享]

在这里插入图片描述

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

[2024最新优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享]
在这里插入图片描述

在这里插入图片描述

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

[2024最新优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享]
Signoff Criteria --- ocv/aocv/pocv之AOCV介绍 Advanced on chip variation,相比较于OCV来说,对于悲观度的去除很有效。相比较与ocv对于整个design中的lauch/capture path设置统一的derate值,aocv通过将cell derate值与cell的逻辑深度以及实际的位置结合起来进行derate值的设定。那么这种derate如何能够设置到具体的cell呢,其实是我们在跑STA时候会读入相关的aocv lib file,里面有专门对相关的cell进行的aocv derate值的描述。> table: \ 阅读详情

相关推荐

用Arduino Uno和纸板做个扫地机器人?手把手教你复刻一个低成本DIY方案(附完整代码)

本文详细介绍了如何用Arduino Uno和纸板制作一款低成本DIY扫地机器人,涵盖材料准备、机械结构设计、电路系统搭建和智能清扫算法实现。通过开源硬件和日常废弃物,打造极致性价比的创客项目,适合初学者学习电子和编程。

weixin_42531588的博客 269

黑客入门教程(非常详细)从零基础入门到精通,看完这一篇就够了

首先要明白啊,我们现在说的黑客不是那种窃取别人信息、攻击别人系统的黑客,说的是调试和分析计算机安全系统的网络安全工程师。黑客技术的核心就是渗透攻防技术,是为了证明网络防御按照预期计划正常运行而提供的一种机制。就是通过模拟恶意黑客的攻击方法,来评估计算机网络系统安全的一种评估方法。去一个地方就要学会人家的家乡话,不然就不知所云了。就好比:肉鸡是什么?

xiangxueerfei的博客 2532

实战解析:如何用Python逆向破解FastMoss的TikTok数据加密签名(附完整代码)

本文详细解析了如何用Python逆向破解FastMoss平台的TikTok数据加密签名机制,包括MD5加密算法和JS逆向分析。通过完整的Python代码示例,帮助开发者理解签名生成原理并实现自动化请求,提升数据获取能力。

weixin_30955617的博客 558

如何成为一名黑客?小白必学的12个基本步骤

黑客攻防是一个极具魅力的技术领域,但成为一名黑客毫无疑问也并不容易。你必须拥有对新技术的好奇心和积极的学习态度,具备很深的计算机系统、编程语言和操作系统知识,并乐意不断地去学习和进步。我们生活中用到的网站、软件等,都是由程序员编写的代码构成的。这些代码在设计的过程中,都是基于一种正向的逻辑进行的,为了实现某个目的,完成某个操作的流程或数据传输逻辑。

2301_77300311的博客 497

告别串口助手!手把手教你用Matlab直接读取STM32的传感器数据(附完整代码)

本文详细介绍了如何利用Matlab直接与STM32进行串口通信,实现传感器数据的实时采集与分析。通过完整的代码示例和系统架构设计,帮助开发者告别传统的串口助手工具链,打造高效、自动化的数据采集系统。文章涵盖了从硬件配置、通信协议设计到Matlab数据处理与可视化的全流程,特别适合嵌入式开发与数据分析结合的实践场景。

weixin_42629671的博客 429

三维重建Fusion中的TSDF算法通俗描述

看个视频 https://www.youtube.com/watch?v=8M_-lSYqACo 这是mobilefusion的视频,大家先了解一下,看到在三维重建的时候外面有个长方体包围盒了吗? 数据准备: 我们不同角度拍摄的RGB图、深度图和相应的pose.txt。 步骤: 1.建立长方体包围盒 要建立一个长方体包围盒。让所有的三维点都在这个长方体里面。 假设z方向垂直相机。 很明显,x,y方...

qq_30339595的博客 1万+

2024黑客从零基础入门到精通(超详细),看完这一篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

2402_84205067的博客 1997

思科模拟器CIsco Packet Tracer利用三层交换机实现VLAN间路由

版权声明:如果对大家有帮助,大家可以自行转载的。 1.技术原理: 三层交换机具备网络层的功能,实现 VLAN 相互访问的原理是:利用三层交换机的路由功能,通过识别数据包的 IP 地址,查找路由表进行选路转发,三层交换机利用直连路由可以实现不同 VLAN 之间的相互访问。三层交换机给接口配置 IP 地址。采用 SVI(交换虚拟接口)的方式实现 VLAN 间互连。SVI 是指为交换机中的VLAN 创建...

qq_37992321的博客 1万+

如何成为一名黑客?成为黑客的6个步骤(非常详细)零基础入门到精通,收藏这一篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

kjuhfkicf154的博客 2727

YOLOv11的网络结构概览(Backbone-Neck-Head):介绍骨干网络(Backbone)、特征融合层(Neck)和检测头(Head)的作用

YOLOv11架构解析:从特征提取到目标检测 YOLOv11继承了YOLO系列的经典三组件架构,包含Backbone、Neck和Head三部分。Backbone基于改进的CSPDarknet,通过Conv和C3模块进行多尺度特征提取;Neck采用FPN+PAN结构融合不同层次特征;Head负责检测任务输出。网络整体设计注重高效性和多尺度特征融合,采用C3模块优化信息流和梯度流,配合SPPCSPC增强特征表达能力。该架构在保持实时检测速度的同时,提升了目标检测精度,体现了YOLO系列"一次看全图&q

本博客聚焦 YOLOv11 全流程落地,涵盖架构优化、数据集处理、训练技巧与多场景部署,兼及国产数据库、Java 开发与 AI 模型应用,内容兼顾理论与工程实践,为开发者提供系统干货,助力高效提升技术能力。 1万+

【OpenClaw从入门到精通】第19篇:OpenClaw电商实战:从零搭建比价+库存监控+自动调价全自动化系统(2026实测附完整代码)

2026年OpenClaw成为全球最火开源项目,电商行业因其场景高频、数据标准化成为其核心落地领域。本文针对电商从业者面临的比价繁琐、库存混乱、调价滞后三大痛点,基于OpenClaw的“接入层-执行层-决策层”三层架构,从零拆解智能比价、多平台库存监控、动态自动调价三大核心场景的实现逻辑。文中包含完整的环境配置、技能安装、代码实现(含Python脚本与YAML配置)、执行结果验证,同时补充关键算法原理与避坑指南,兼顾新手入门与进阶提升。读者可直接参考本文实操流程,快速搭建属于自己的电商自动化系统,实现7×2

专注于人工智能、软件开发、工控自动化、工厂数字化及智能化等领域,希望和大家共同进步! 2238

想成为一名专业黑客,但不知道从哪里学起?零基础入门到精通,收藏这篇就够了

成为一名黑客需要学什么?很多人都在问,怎样才能成为一个黑客高手。今天,我就来告诉大家,要想成为专业的黑客,你得学习以下十种技能。希望这些信息能帮你找到学习的方向,不再感到困惑。来看看你都需要学些什么吧!想要成为网络hacker黑客?先来学习这十方面的知识把它列为第一条,相信很多人肯定会觉得不以为然,其实掌握必要的计算机知识对黑客入门非常重要。这些包括:计算机硬件的组成、操作系统的安装、Windows批处理命令、命令行、注册表的编辑、组策略制定、网络参数配置等内容。

wly55690的博客 1371

精密装配机器人系列编程:ABB IRB 120_(20).编程项目设计与实施

在精密装配机器人系列编程中,项目的成功设计与实施涉及多个关键步骤。从项目需求分析到最终调试,每一个环节都需要细致的考虑和专业的技术。选择合适的编程语言、设计良好的程序结构、掌握调试技巧以及解决常见问题,都是确保机器人高效、稳定运行的重要因素。通过不断优化和改进,可以提高生产效率和产品质量,满足不断变化的生产需求。

zhubeibei168的博客 1243

想成为一名专业黑客,但不知道从哪里学起?零基础入门到精通,收藏这一篇就够了

网络世界是黑客展现技艺的广阔天地,因此,熟悉网络的基础知识和掌握关键的网络技术是每位黑客成长路上不可或缺的课程。这包括了:理解DHCP和NAT的工作原理,掌握子网划分的技巧,了解IPv4和IPv6的差别,区分公网IP和私有IP,认识虚拟IP和VPN的作用,熟悉DNS的运作,学会操作路由器和交换机,掌握VLAN的配置,了解OSI模型的结构,懂得MAC寻址和ARP协议的使用。网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

Python_paipai的博客 1177

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

上一篇: 精心整理超详细Nmap使用技巧(非常详细)零基础入门到精通,收藏这一篇就够了
下一篇: 大模型技术学习过程梳理,零基础入门到精通,收藏这一篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值


