网络安全技术解密: Web攻城狮必须知道的黑客工具

黑客常用的十大工具(附工具安装包),你知道几款? 黑客常用的工具有哪些?你知道几个? 阅读详情

我们曾对黑客的世界充满着无限的幻想和畏惧,但随着技术的崛起和安全领域的进步,黑客技术已经变得越来越普遍。事实上,很多黑客工具可以用来进行渗透测试和安全测试,所以作为一名程序员,很有必要了解甚至尝试一下这些开源的黑客工具。但是请不要将它们用在非法用途。
1. 渗透测试环境 Metasploit

Metasploit Framework是一个编写、测试和使用exploit代码的完善环境。这个环境为渗透测试、shellcode编写和漏洞研究提供了一个可靠的平台,这个框架主要是由面向对象的Perl编程语言编写的,并带有由C语言,汇编程序和Python编写的可选组件。

Metasploit Framework 作为一个缓冲区溢出测试使用的辅助工具,也可以说是一个漏洞利用和测试平台。它集成了各平台上常见的溢出漏洞和流行的shellcode,并且不断更新,使得缓冲区溢出测试变得方便和简单。

使用Metasploit安全测试工具在渗透测试中可以做很多事情,你可以保存你的操作日志、甚至定义每个有效负载在运行完成之后是 如何将其自身清除的。值得一提的是这个强大的工具是免费的,它的开发团队由两个全职成员和少数兼职的投稿者组 成,Metasploit Framework由最初的1.0版发展到现在的3.0版的漏洞自动化探测,成绩骄人,精神可嘉!
2. 网络安全审计工具 Nmap

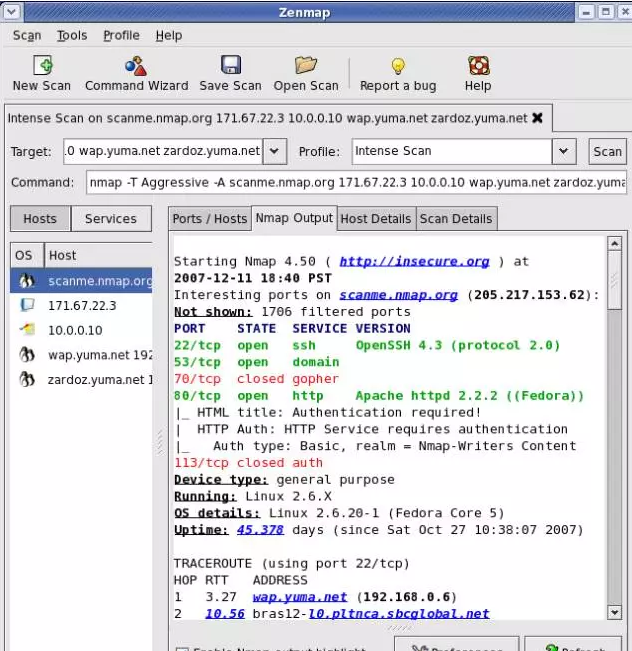
Nmap是一个网络连接端扫描软件,用来扫描网上电脑开放的网络连接端。确定哪服务运行在那些连接端,并且推断哪个操作系统计算机运行(这是亦称 fingerprinting)。它是网络管理员必用的软件之一,以及用以评估网络系统保安。

正如大多数工具被用于网络安全的工具,nmap也是不少黑客及骇客(又称脚本小孩)爱用的工具 。系统管理员可以利用nmap来探测工作环境中未经批准使用的服务器,但是黑客会利用nmap来搜集目标电脑的网络设定,从而计划攻击的方法。

Nmap 常被跟评估系统漏洞软件Nessus 混为一谈。Nmap 以隐秘的手法,避开闯入检测系统的监视,并尽可能不影响目标系统的日常操作。

Nmap 在黑客帝国(The Matrix)中,连同SSH1的32位元循环冗余校验漏洞,被崔妮蒂用以入侵发电站的能源管理系统。
3. Web应用安全扫描工具 Netsparker

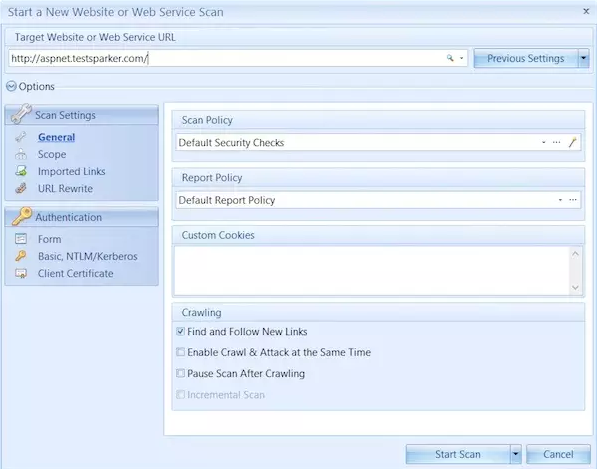
Netsparker是一款综合型的Web应用安全漏洞扫描工具,它分为专业版和免费版,免费版的功能也比较强大。Netsparker与其他综合性的 Web应用安全扫描工具相比的一个特点是它能够更好的检测SQL Injection和 Cross-site Scripting类型的安全漏洞。
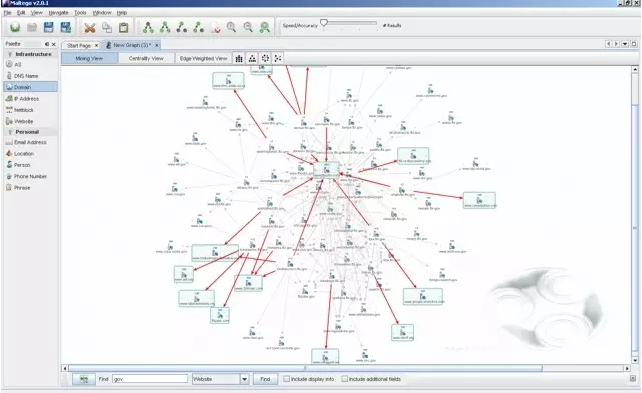
4.互联网情报聚合工具 Maltego

你可曾想过,从一个Email,或者Twitter,或是网站,甚至姓名,就能找到一个人的所有相关联系,并把这些联系整合利用?Maltego就是这样一款优秀而强大的工具。Maltego允许从服务器中更新、整合数据,并允许用户很大程度上的自定义,从而实现整合出最适合用户的“情报拓扑”。
为了帮助大家更好的学习网络安全,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

白帽黑客常用的十大工具(附工具包) 黑客学习必备十款工具,你知道几款? 阅读详情

相关推荐

网络安全系列&&网安技巧系列:火狐插件、火狐黑客插件、将Firefox变成黑客工具的七个插件

火狐插件、火狐黑客插件、将Firefox变成黑客工具的七个插件

weixin_54626591的博客 617

2023年最全黑客工具大合集!

提供简化的便携的底层网络路由接口,包括网络地址操作,内核arp高速缓存,路由表查询和操作,网络防火墙,网络接口查询操作,IP隧道,二进制IP包和以太网传送框架。它的目标是收集,分类,让你容易找到想要的工具,创建一个工具集,你可以一键检查和更新。它的特征包含,嗅探活动链接,内容过滤,和许多其他有趣的技巧 . 它支持许多协议的主动和被动解析,并且包含许多网络和主机分析特性.– 一个强大的,灵活的,方便的工具用于多种类型的中间人攻击,篡改HTTP,HTTPS,和TCP实时流量,嗅探证书的等敏感信息。

dexi1113的博客 4434

新年美食鉴赏——基于注意力机制CBAM的美食101分类

新年美食鉴赏——基于注意力机制CBAM的美食101分类一、数据预处理1.数据集介绍2.读取标签3.统一命名4.整理图片路径5.划分训练集与验证集6.定义美食数据集二、注意力机制1.简介2.卷积块注意力网络——CBAM通道注意力模块CAM空间注意力模块SAM3.将通道、空间注意力模块合并三、基于卷积块注意力模块的ResNet-CBAM1.代码实现2.模型测试3.查看网络结构4.模型训练5.模型预测四、总结与升华个人简介 春节是一年当中最隆重、最盛大的节日,吃得最好的一餐可能就是年夜饭了,想想就很激动呢!随着新

zbp_12138的博客 1万+

网络安全(黑客)必备工具包

它可以运行在Windows、Linux、Mac、Solaris上,用户可以用它来进行IP扫描、网站扫描、合规性检查以及敏感数据搜索等,并有助于检测“弱点”。它能够检测多种漏洞,例如跨站点脚本(XSS)、SQL注入、未处理的应用错误、可猜测的密钥凭据以及PHP错误配置。Zed Attack Proxy是由OWASP开发的一款免费开源代码安全测试工具,通常也被称为ZAP,支持Unix/Linux、Windows和Mac OS,即便在开发和测试阶段,它也可以让您在Web应用中发现一系列安全风险与漏洞。

xv7777666的博客 1224

qmt量化交易策略小白学习笔记第67期【qmt编程之获取ETF申赎清单】

qmt编程之获取ETF申赎清单

fanglue3705的博客 1773

OpenSceneGraph编译、安装、开发环境

详细描述WIndows 10下使用Visual Studio 2019编译OpenSceneGraph 3.6.5的操作流程

国产CAx(CAD/CAE/CAM)软件研发 8772

黑客工具软件大全100套(非常详细)从零基础入门到精通,看完这一篇就够了

黑客工具软件大全100套。

m0_61869253的博客 5356

半导体硅制造工艺

抛光液和硅片的反应速度很快,只要稍一停留,立刻便会腐蚀,因此取片时,不能在表面上留下抛光液,必须紧接着水抛,直至抛光液被全部冲去,再将片子取下。由于晶圆制造过程有各种各样的晶圆固定器和自动设备,需要严格的直径控制以减少晶圆翘曲和破碎,而单晶硅棒的外径表面并不平整且直径也比最终抛光晶片所规定的直径规格大,因此需要通过外径滚磨获得较为精确的直径。胶体的颗粒直径比磨料的颗粒直径小一个数量级,且硬度与硅相当,因此它比用磨料的机械抛光表面损伤更小,抛光出的硅片表面具有高度的镜面光洁。不受材料导电类型和电阻率的影响。

pgpaojiao的博客 2240

网络安全技术解密: Web攻城狮必须知道的黑客工具(非常详细)从零基础到精通,收藏这篇就够了!

值得一提的是这个强大的工具是免费的,它的开发团队由两个全职成员和少数兼职的投稿者组 成,Metasploit Framework由最初的1.0版发展到现在的3.0版的漏洞自动化探测,成绩骄人,精神可嘉!你可曾想过,从一个Email,或者Twitter,或是网站,甚至姓名,就能找到一个人的所有相关联系,并把这些联系整合利用?这个环境为渗透测试、shellcode编写和漏洞研究提供了一个可靠的平台,这个框架主要是由面向对象的Perl编程语言编写的,并带有由C语言,汇编程序和Python编写的可选组件。

Javachichi的博客 926

手把手教你用AirSim和Unreal4在Ubuntu上创建自定义无人机仿真场景

本指南详细介绍了如何在Ubuntu系统上使用AirSim和Unreal Engine 4搭建高精度无人机仿真环境。从硬件配置、驱动安装到Unreal Engine编译和AirSim集成,手把手教你创建自定义场景,适用于算法验证和开发测试。

y7z8a的博客 257

vasp计算练习1-Si

si的vasp训练流程

qq_41074165的博客 3296

怎么练习黑客技术不会犯法?_hackingloops(1)

XCTF-OJ是由XCTF组委会组织开发,这是一个免费的在线网络安全网站,提供来自不同行业专业人士的培训材料和资源。可以选择适合自己的课程,甚至创建自己的,你还可以根据技能类型,级别或证书搜索课程。三、网络信息安全攻防学习平台提供基础知识考查、教程等资料。实战演练以Web题为主,包含基础关、脚本关、、上传关、解密关、综合关等。四、SecurityTube。

m0_54903333的博客 846

1.2 amdgpu_bo的设计分析 — gem层和ttm层

本文分析了AMD KFD的BO设计架构,重点介绍了DRM子系统中缓冲对象的多层继承关系。文章首先展示了核心继承层次图,包括DRM通用层(drm_gem_object)、TTM内存管理层(ttm_buffer_object)、AMD驱动层(amdgpu_bo)和KFD计算层(kgd_mem)。随后详细解析了drm_gem_object结构体的关键功能,包括用户空间接口管理、内存映射支持、引用计数机制以及DMA-BUF导入/导出功能。

图形/计算GPU的驱动与虚拟化技术分享园地 2548

网络安全最新怎么练习黑客技术不会犯法?_hackingloops(1),网络安全组件化入门

还有兄弟不知道网络安全面试可以提前刷题吗?费时一周整理的160+网络安全面试题,金九银十,做网络安全面试里的显眼包!王岚嵚工程师面试题(附答案),只能帮兄弟们到这儿了!如果你能答对70%,找一个安全工作,问题不大。对于有1-3年工作经验,想要跳槽的朋友来说,也是很好的温习资料!【完整版领取方式在文末!!内容实在太多,不一一截图了。

2401_84263282的博客 569

【OpenClaw从入门到精通】第10篇:OpenClaw生产环境部署全攻略:性能优化+安全加固+监控运维(2026实测版)

本文聚焦OpenClaw从测试环境走向生产环境的核心痛点,围绕“性能优化、安全加固、监控运维”三大维度展开实操讲解。先明确生产环境硬件/系统选型标准,再通过硬件层资源管控、模型调度策略、缓存优化等手段提升响应速度(实测响应效率提升50%+);接着从网络、权限、数据三层构建安全防护体系,集成火山引擎安全方案拦截高危操作;最后落地TenacitOS可视化监控与Prometheus告警体系,配套完整故障排查清单和虚拟实战案例。全文所有配置、代码均经实测验证,兼顾新手入门实操性和进阶读者的生产级部署需求。

专注于人工智能、软件开发、工控自动化、工厂数字化及智能化等领域,希望和大家共同进步! 3408

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

2024年网络安全最新怎么练习黑客技术不会犯法?_hackingloops(2),2024年最新附赠课程+题库

都是黑客的一个重要工具,如果你想了解更多关于以前人如何修补漏洞的,那这个网站就是为你准备的,你还可以下载上面的杂志,这些杂志涵盖了过去十几年里世界上最大规模的事件。SecurityTube的所有视频都是引用自You Tube,上面的视频种类十分丰富,这些视频都是由行业专业人士,或者是经验丰富的安全研究人员编写的。这个重点是一个寻找高质量资源的好地方,该网上还提供挑战任务,来学习并练习技术,从初学者水平到高级难度的都有。实战演练以Web题为主,包含基础关、脚本关、、上传关、解密关、综合关等。

2401_84281720的博客 899

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

上一篇: 你应该知道的十大常见的黑客网络技术
下一篇: 8个程序员接私活兼职平台,人已赚疯,日入2000,实现财富自由
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值


