一款综合且强大的信息收集工具(非常详细)零基础入门到精通,收藏这一篇就够了

Docker常用命令汇总(100条) 管理不同的Docker守护进程上下文。- 搜索一个Docker仓库中的镜像。- 显示Docker守护进程的事件。- 显示Docker守护进程的信息。- 启动Docker后台守护进程。- 从一个压缩文件中加载一个镜像。- 登录一个Docker镜像仓库。- 登录到一个Docker仓库。- 查看Docker的系统信息。- 查看Docker的版本信息。- 查看容器中正在运行的进程。- 从一个归档文件中加载镜像。- 将一个镜像打包为归档文件。- 列出所有正在运行的容器。- 导入一个tar包为镜像。 阅读详情

工具介绍

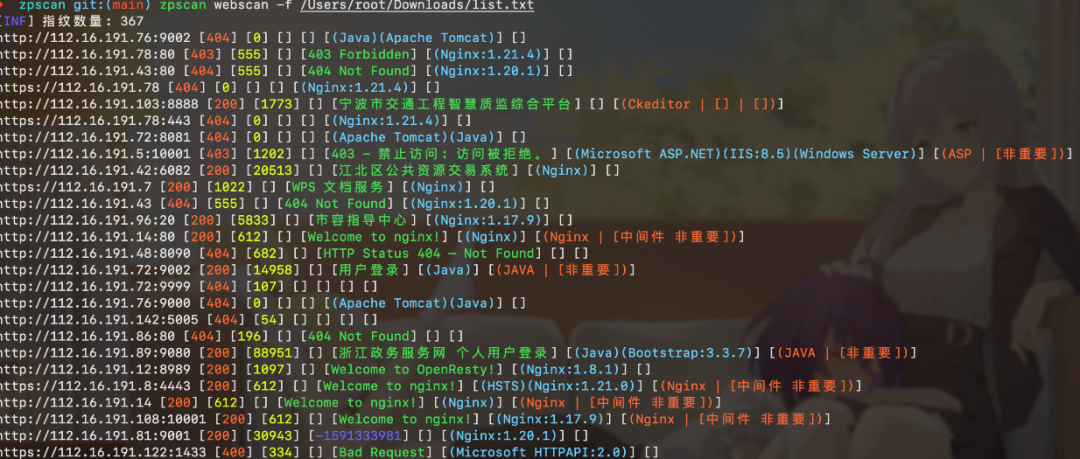
    该工具集成domainscan、webscan、ipscan、crack、dirscan、pocscan、expscan直接一键启动开启信息收集省去了其他步骤。
下载地址在末尾

功能简介

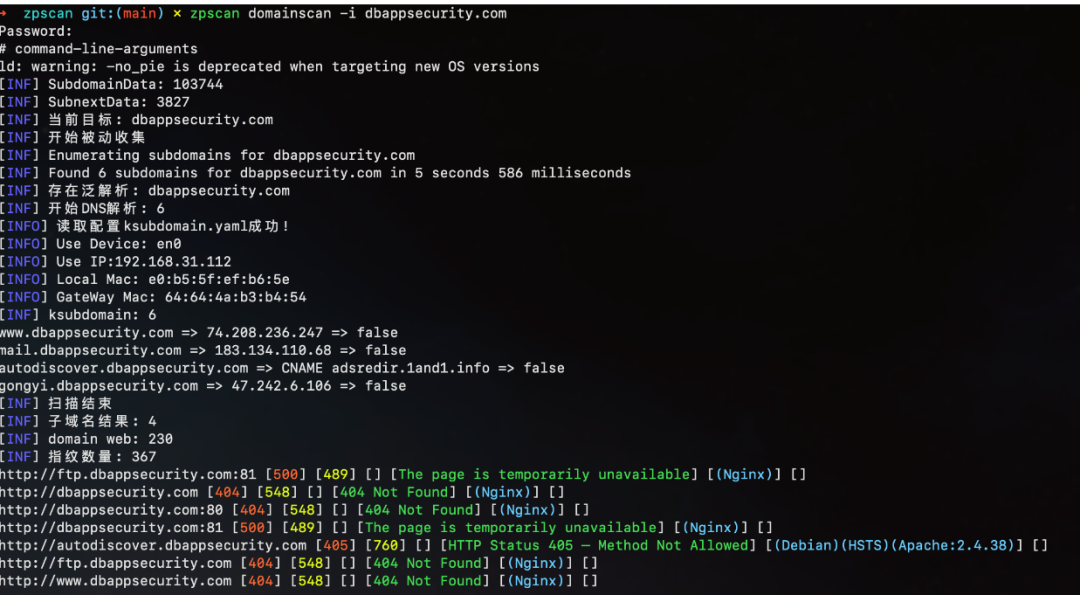
  • domainscan

  • 调用 subfinder 被动收集,调用 ksubdoamin 进行 dns 验证

  • 泛解析、CDN 判断

  • 获取 domain 相关的 web(host:port)资产,使用 webscan 扫描
  • webscan

  • 支持 http/https scheme 自动判断

  • 获取 statusCode、contentLength、favicon、iconHash、title、wappalyzer、finger

  • title 自动中文解码

  • js 静态分析跳转

  • favicon 自动分析获取 iconhash

  • 指纹自定义 tags 用来过滤和标记,pocTags 与 pocscan 对应

  • 联动模块(webscan -> pocscan)

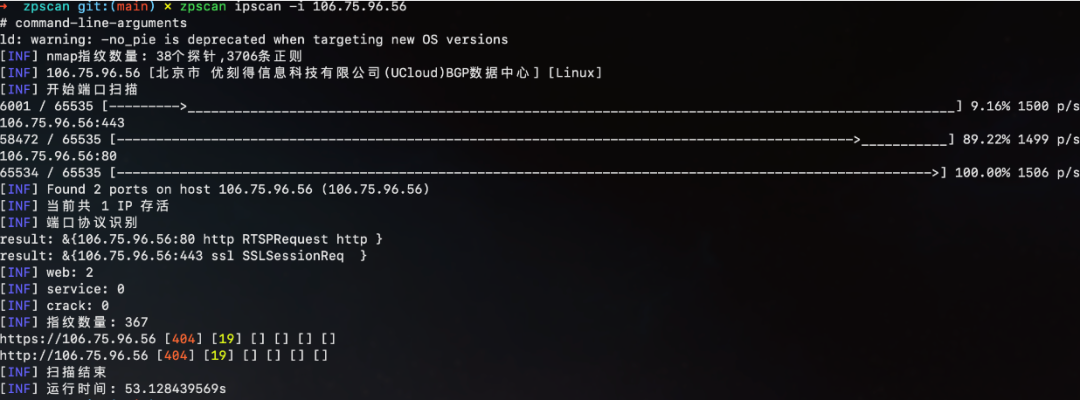
  • ipscan

  • 支持多种输入格式(192.168.1.1-128)(192.168.1.0/24)

  • 先端口开放扫描(tcp),使用 nmap 指纹识别协议

  • 获取地理位置

  • 操作系统识别

  • 联动模块(ipscan -> webscan -> crack)

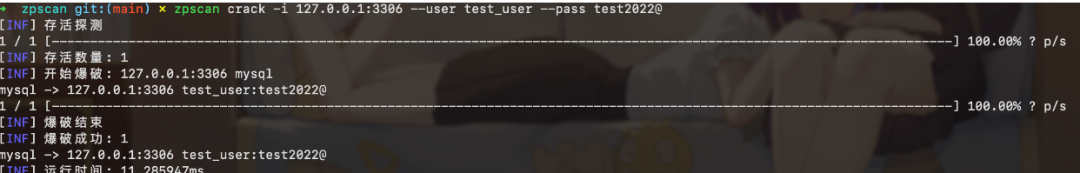
  • crack

  • 支持默认端口协议和自定义协议爆破(127.0.0.1:3306)(127.0.01:3307|mysql)

  • 支持常见服务口令爆破、未授权检测( ftp,ssh,wmi,wmihash,smb,mssql,oracle,mysql,rdp,postgres,redis,memcached,mongodb)

  • 全部模块测试用例(爆破成功、失败、超时)

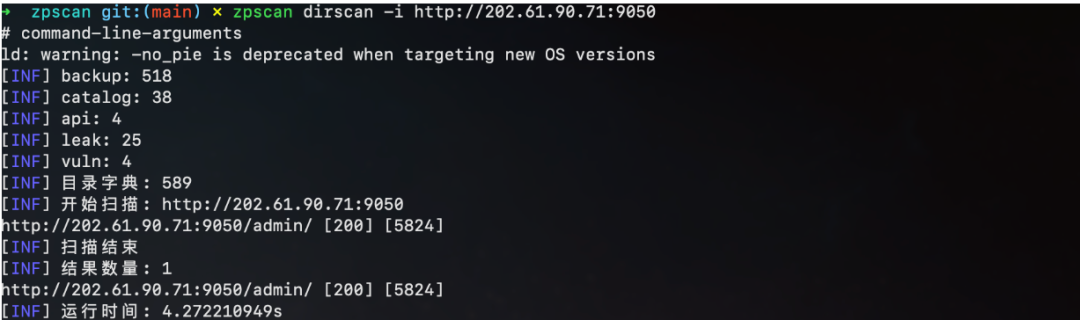
  • dirscan

  • 字典分类

  • 结果过滤(重复 contentLength 判断)

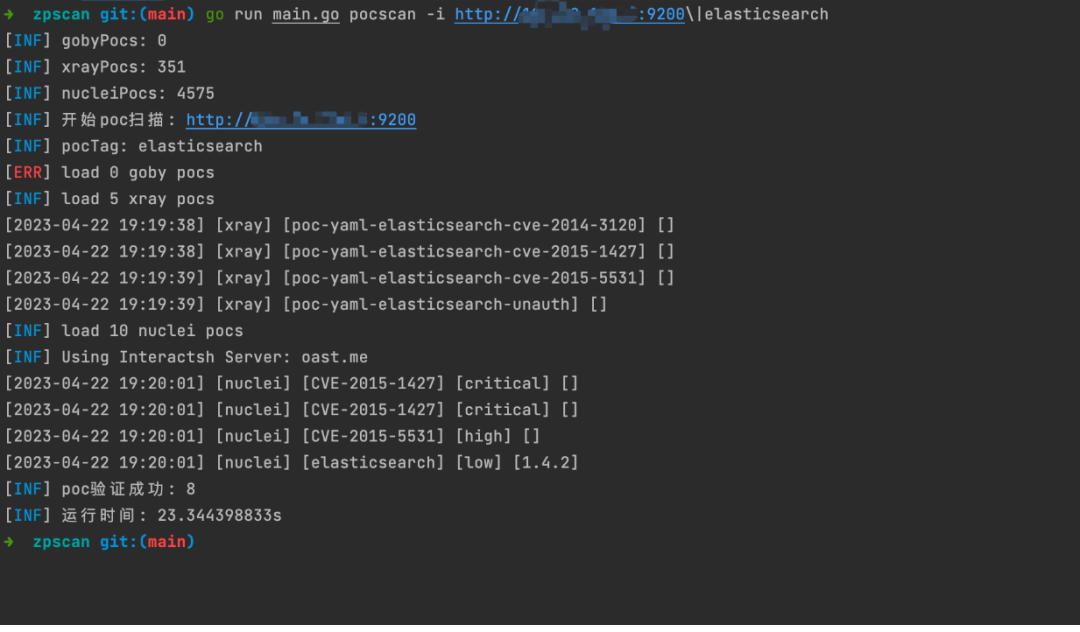
  • pocscan

  • 支持多种 poc 格式(goby、xray、nuclei)

  • 支持指定 tag 加载 poc

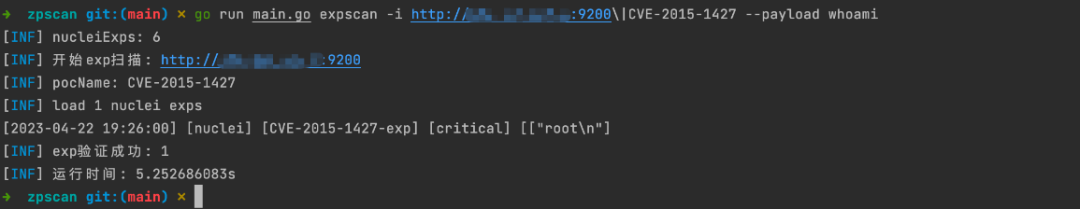
  • expscan

  • 基于 nuclei 的 exp 框架,通过 variables 替换 payload,通过 extractors 匹配结果
更新介绍

2024-01-04``   ``改进 domainscan 模块的 subfinder 模块``改进 dirscan 模块,根据 url 自动补充字典``2023-12-21``   ``增加 exp 模块(nuclei),支持走代理扫描``2023-11-10``   ``增加 pocscan 模块``TODO` `子域名存在泛解析时爆破方式:使用 TTL 判断

使用介绍

命令介绍

➜  zpscan git:(main) ./zpscan -h``一个有点好用的信息收集工具 by zp857``   ``Usage:`  `zpscan [command]``   ``Available Commands:`  `crack       常见服务弱口令爆破`  `dirscan     目录扫描`  `domainscan  子域名收集`  `help        Help about any command`  `ipscan      端口扫描`   `pocscan     poc扫描`  `webscan     web信息收集``   ``Flags:`      `--debug               show debug output`  `-h, --help                help for zpscan`  `-i, --input string        single input(example: -i 'xxx')`  `-f, --input-file string   inputs file(example: -f 'xxx.txt')`      `--no-color            disable colors in output`  `-o, --output string       output file to write found results (default 'result.txt')``   ``Use 'zpscan [command] --help' for more information about a command.

子命令

子命令:(domainscan|ipscan|webscan|crack|dirscan|pocscan)``➜  zpscan git:(main) ./zpscan crack -h`                       `常见服务弱口令爆破,支持ftp,ssh,wmi,wmihash,smb,mssql,oracle,mysql,rdp,postgres,redis,memcached,mongodb``   ``Usage:`  `zpscan crack [flags]``   ``Flags:`      `--crack-all          crack all user:pass`      `--delay int          delay between requests in seconds (0 to disable)`  `-h, --help               help for crack`  `-m, --module string      choose one module to crack(ftp,ssh,wmi,mssql,oracle,mysql,rdp,postgres,redis,memcached,mongodb) (default 'all')`      `--pass string        pass(example: --pass 'admin,root')`      `--pass-file string   pass file(example: --pass-file 'pass.txt')`      `--threads int        number of threads (default 1)`      `--timeout int        timeout in seconds (default 10)`      `--user string        user(example: --user 'admin,root')`      `--user-file string   user file(example: --user-file 'user.txt')``   ``Global Flags:`      `--debug               show debug output`  `-i, --input string        single input(example: -i 'xxx')`  `-f, --input-file string   inputs file(example: -f 'xxx.txt')`      `--no-color            disable colors in output`  `-o, --output string       output file to write found results (default 'result.txt')``[INF] 运行时间: 545.655µs

`黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图

攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。

(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取


优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

Nmap扫描实战命令汇总 Nmap实战详解 阅读详情

相关推荐

docker 常用命令大全

Docker 常用命令大全

胖虎儿的博客 38万+

vmware虚拟机使用教程

以下是我总结的虚拟机的一些经验【不一定正确,仅仅用作参考】 1.vmware选择什么版本比较好,越新的版本越好吗? 并不一定要选择最新的版本。可以选择vmware 12 pro ,这个版本好用。 2.使用教程 点击启动虚拟机 下一步下一步就可以 安装vmtools,安装后就可以...

xijieyuan2qi的博客 17万+

一款综合且强大的信息收集工具 | zpscan安装+使用

zpscan工具集成domainscan、webscan、ipscan、crack、dirscan、pocscan、expscan直接一键启动开启信息收集省去了其他步骤。

2202_75361164的博客 1356

Web安全和渗透测试有什么关系?

做渗透测试的一个环节就是测试web安全,需要明白漏洞产生原理,通过信息收集互联网暴露面,进行漏洞扫描,漏洞利用,必要时进行脚本自编写和手工测试,力求挖出目标存在的漏洞并提出整改建议,当然如果技术再精一些,还要学习内网渗透(工作组和域环境),白盒审计,app,小程序渗透那些了......可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料&工具,并且已经帮大家分好类了。总之,web安全包含于渗透测试,但不是渗透测试的全部。

Python_0011的博客 4858

TCGA之GDC-client工具下载安装与使用

文章主要是对GDC-client工具下载TCGA数据库数据整个过程的一个记录 1.下载GDC-client工具 GDC-client工具网址:GDC Data Transfer Tool | NCI Genomic Data Commons (cancer.gov) 我这里下的是上图中红圈中的版本, 2.解压安装 从网上了解的是不能解压到带中文的路径里,解压后是一个.exe文件,为了能直接在cmd命令行下使用,将其加入系统环境: 点击新建之后,输入将文件解压到的路径,然后...

better_strong的博客 1万+

Excel COUNTIF函数精确统计全解析:从模糊匹配到精准计数

在数据处理与办公自动化领域,条件计数是数据分析的基础操作,其核心原理在于对特定范围内满足设定条件的单元格进行识别与汇总。Excel中的COUNTIF函数是实现这一功能的常用工具,它通过文本匹配逻辑与通配符机制来执行条件判断。然而,其默认的模糊匹配行为常导致统计结果偏离预期,这正是精确统计的技术价值所在——确保数据汇总的准确性与可靠性,直接影响业务报告、薪酬核算、销售分析等应用场景的决策质量。本文聚焦COUNTIF函数的精确匹配技巧,深入剖析通配符(如星号*和问号?)的转义使用(通过波浪号~),并针对大小写敏

weixin_29040367的博客 355

子域收集工具OneForAll安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…7)处理功能强大,发现的子域结果支持自动去除,自动DNS解析,HTTP请求探测,自动筛选出有效子域,拓展子域的Banner信息,最终支持的导出格式有txt, csv, json。网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

Javachichi的博客 1万+

6.5 构网型储能系统的协同控制策略

本文系统阐述了构网型储能系统的协同控制策略,重点分析了多机组群协同运行面临的功率分配不均、动态响应失配等挑战。研究提出了改进型下垂控制与虚拟阻抗法、基于一致性算法的分布式协同控制等解决方案,探讨了构网型储能与同步发电机在惯性响应、一次调频等方面的协同机制,以及与跟网型电源在电压支撑、阻抗重塑等方面的互补作用。文章构建了分层控制架构,为实现多类型电源的全局优化运行提供了技术路径,对提升高比例新能源电力系统的稳定性具有重要意义。

技术工作者 1004

信息收集10大技巧(非常详细),零基础入门到精通,看这一篇就够了

信息收集10大技巧(非常详细),零基础入门到精通,看这一篇就够了

2302_76672693的博客 3591

别再为STM32F407的USB高速通信发愁了!手把手教你用USB3320(ULPI接口)搞定硬件设计

本文详细介绍了STM32F407通过USB3320(ULPI接口)实现高速USB通信的硬件设计实战。从USB3320的选型优势到原理图设计避坑,再到PCB布局和固件配置,提供了一套完整的解决方案。特别针对USB PHY芯片的常见问题,如供电处理、信号完整性和初始化代码,给出了专业建议和调试技巧,帮助工程师高效完成高速USB通信设计。

weixin_42527401的博客 388

机器人视觉联动精度优化:从±2mm到±0.02mm,产线级手眼标定全实战

2025年我接东莞长安Type-C接口分拣项目的时候,就是栽在了手眼标定上:实验室里标定完精度±0.5mm,一到产线直接掉到±2mm,机器人10次有3次抓不住,2000多件Type-C接口直接报废,还撞坏了2套汇川SCARA机器人的吸盘,本来45天的工期拖了3个月,不仅没赚到钱,还倒贴了几万块。手眼标定从来不是简单的跑个demo、算个矩阵就完事了,它是一个系统工程:从硬件选型、安装固定、相机标定、标定流程、算法优化、环境控制、重复验证,每一个环节都会影响最终的联动精度。

这里只有干货:从 Modbus 通信到 MES 对接,从 YOLO 训练到工控机部署,带你搞定工业软件开发全流程。 386

一款综合且强大的信息收集工具

domainscan调用 subfinder 被动收集,调用 ksubdoamin 进行 dns 验证泛解析、CDN 判断获取 domain 相关的 web(host:port)资产,使用 webscan 扫描webscan支持 http/https scheme 自动判断获取 statusCode、contentLength、favicon、iconHash、title、wappalyzer、fingertitle 自动中文解码js 静态分析跳转。

logic1001的博客 1910

A100 NVLink集群极致优化指南

《A100 NVLink集群通信优化指南》摘要:针对A100 80G SXM机型NVLink 3.0集群,提供硬件配置检查方法(nvidia-smi topo -m)和强制启用指令。重点介绍NCCL参数调优(算法选择、低延迟协议配置)、GPUDirect RDMA启用步骤,以及单机/多机场景下的通信模式选择。包含PyTorch all_reduce基准测试方法,并给出带宽异常排查方案(dmesg检查、NCCL缓存重置)。通过CUDA Graph通信重叠和混合精度优化,可实现90%+带宽利用率。附猿界算力监控

2401_89353317的博客 589

你真的会信息收集嘛,信息收集10大技巧从零基础入门到精通,收藏这一篇就够了!

在渗透测试中,信息收集是非常关键的一步,它为后续的漏洞发现和利用提供了重要的基础。信息收集是网络安全领域的重要步骤,分为被动与主动收集两种方式。被动收集通过搜索引擎、网络空间搜索引擎、Whois查询等公开渠道获取信息,隐蔽性高。主动收集则直接与目标系统交互,如端口扫描、网络映射、DNS枚举等,可能留下痕迹,需谨慎操作。社会工程学、旁站和C段扫描等其他方式也常用于信息收集。这些方式共同构成了网络安全中不可或缺的信息收集体系。文章来自网上,侵权请联系博主互动话题。

小司机的奥拓 1319

实战!用Python爬取海关总署进出口贸易数据 —— 从反爬突破到数据可视化全流程指南

{"period": "2026-05", "country": "美国", "import_val": 123.4, "export_val": 567.8, ...}研究员可构建领先指标模型;fig = px.bar(top, x="country", y="total_usd", title="贸易总额TOP10")html.H1("海关进出口数据看板", style={"textAlign": "center"}),"""发起带签名的POST请求(实际为GET + query param)"""

2201_76125261的博客 589

【DRAM存储器六十五】DDR5介绍--训练相关之MPC、Read Training Pattern、Read Preamble Training Mode

简述DDR5 MPC操作和读训练时颗粒输出pattern的配置

highman110的博客 362

信息收集10大技巧(非常详细),零基础入门到精通,看这一篇就够了_信息搜集方法和步骤

在渗透测试中,信息收集是非常关键的一步,它为后续的漏洞发现和利用提供了重要的基础。信息收集是网络安全领域的重要步骤,分为被动与主动收集两种方式。被动收集通过搜索引擎、网络空间搜索引擎、Whois查询等公开渠道获取信息,隐蔽性高。主动收集则直接与目标系统交互,如端口扫描、网络映射、DNS枚举等,可能留下痕迹,需谨慎操作。社会工程学、旁站和C段扫描等其他方式也常用于信息收集。这些方式共同构成了网络安全中不可或缺的信息收集体系。

程序员阿飘 的博客 2617

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

一款强大的Windows命令行工具(非常详细)零基础入门到精通,收藏这一篇就够了

NirCmd是一款由 Nir Sofer 开发的免费命令行工具,它允许用户通过简单的命令行选项执行各种任务,而无需打开任何图形用户界面。这款工具的功能覆盖了从系统设置调整到文件操作等多个方面,是系统管理员和高级用户自动化任务处理的得力助手。

Python_0011的博客 1696

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

信息收集(一)域名信息收集(非常详细),零基础入门到精通,看这一篇就够了

信息收集(一)域名信息收集(非常详细),零基础入门到精通,看这一篇就够了

隔壁王叔的博客 1220

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

2025版最新Kali Linux渗透测试教程(全面详细)零基础入门到精通,收藏这篇就够了

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。这也是耗费了大白近四个月的时间,吐血整理,文章非常非常长,觉得有用的话,希望粉丝朋友帮忙点个**「分享」,它预装了许多渗透测试工具,是专为网络和安全测试、渗透测试以及数字取证等任务而设计的强大操作系统。木马免杀问题与防御********必知必会。安装并配置NVIDIA显卡驱动。

Python_0011的博客 4020

精心整理超详细Nmap使用技巧(非常详细)零基础入门到精通,收藏这一篇就够了

nmap -sU -p 161 --script=snmp-win32-services 192.168.1.110 (获得windows服务器的服务)nmap -p 25 --script=smtp-enum-users.nse smith.jack.com (枚举远程系统所有用户)nmap -sU -p 161 --script=snmp-processes 192.168.1.110 (枚举目标主机的系统进程)nmap -sV -p 80 www.0day.com (HTTP版本探测)

Python_0011的博客 4500

Python编程的终极十大工具(非常详细)零基础入门到精通,收藏这一篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

Libra1313的博客 3874

LangChain从入门到精通,非常详细,收藏这一篇就够了!!!

LangChain从入门到精通,非常详细,收藏这一篇就够了!!!

ytt0523_com的博客 5514
上一篇: HW工具推荐:Nessus(非常详细)零基础入门到精通,收藏这一篇就够了
下一篇: Web漏洞扫描工具AppScan、AWVS测评及使用体验(非常详细)零基础入门到精通,收藏这一篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值