


首先恭喜你发现了宝藏。本项目集成了全网优秀的攻防武器项目,包含信息收集工具(自动化利用工具、资产发现工具、目录扫描工具、子域名收集工具…etc…),漏洞利用工具(各大CMS利用工具、中间件利用工具等项目),内网渗透工具、应急响应工具、甲方运维工具、等其他安全资料项目,供攻防双方使用。
Github地址:https://github.com/guchangan1/All-Defense-Tool
如果喜欢,请记得Star,以及follow哦!
目录
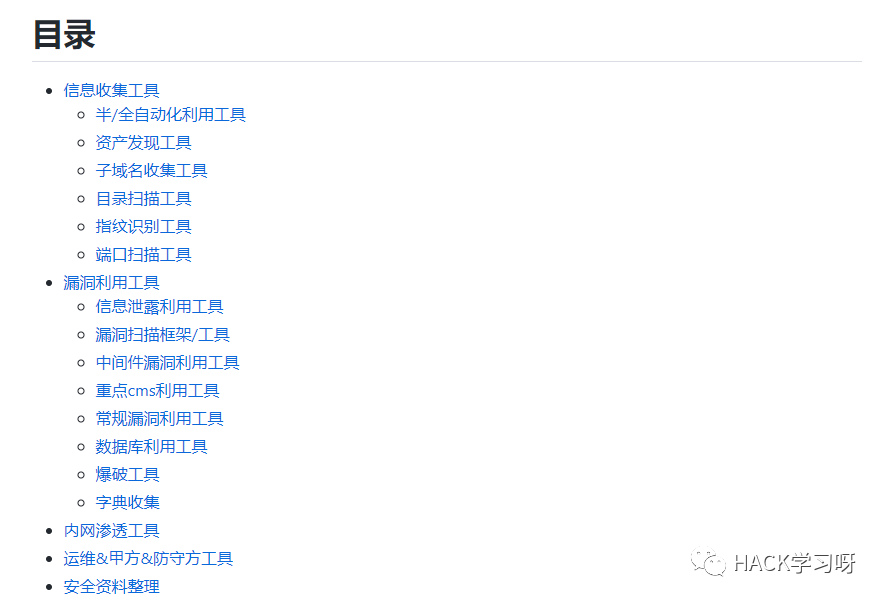
半/全自动化利用工具
项目名称 项目地址 项目简介``ShuiZe_0x727 https://github.com/0x727/ShuiZe_0x727 一条龙服务,只需要输入根域名即可全方位收集相关资产,并检测漏洞。也可以输入多个域名、C段IP等,具体案例见下文。``nemo_go https://github.com/hanc00l/nemo_go nemo_go自动化信息收集``gosint https://github.com/1in9e/gosint 分布式资产信息收集和漏洞扫描平台``ApolloScanner https://github.com/b0bac/ApolloScanner 自动化巡航扫描框架(可用于红队打点评估)``rengine https://github.com/yogeshojha/rengine 自动化侦查框架``Railgun https://github.com/lz520520/railgun GUI界面的自动化工具``在线工具集 https://github.com/iceyhexman/onlinetools 在线cms识别|信息泄露|工控|系统|物联网安全|cms漏洞扫描|nmap端口扫描|子域名获取|待续..``AlliN https://github.com/P1-Team/AlliN 一个辅助平常渗透测试项目或者攻防项目快速打点的综合工具``AWVS-GUI https://github.com/x364e3ab6/AWVS-13-SCAN-PLUS Acunetix Web漏洞扫描程序 GUI版本]``vajra https://github.com/r3curs1v3-pr0xy/vajra 一个高度可定制Web自动化扫描框架``bayonet https://github.com/CTF-MissFeng/bayonet 从子域名、端口服务、漏洞、爬虫等一体化的资产管理系统``kscan https://github.com/lcvvvv/kscan 可针对指定IP段、资产清单、存活网段自动化进行端口扫描以及TCP指纹识别和Banner抓取
资产发现工具
项目名称 项目地址 项目简介``linglong https://github.com/awake1t/linglong 资产无限巡航扫描系统``LangSrcCurise https://github.com/LangziFun/LangSrcCurise SRC子域名资产监控``ARL(灯塔) https://github.com/TophantTechnology/ARL 快速侦察与目标关联的互联网资产,构建基础资产信息库。``AppInfoScanner https://github.com/kelvinBen/AppInfoScanner 移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具``集成GoogleHacking语法来进行信息收集 https://github.com/TebbaaX/GRecon Grecon
子域名收集工具
项目简介 项目地址 项目名称``在线子域名收集 https://rapiddns.io/subdomain 在线收集``ssl证书扫域名 https://myssl.com/ myssl``一款功能强大的子域收集工具 https://github.com/shmilylty/OneForAll oneforall``ksubdomain 无状态子域名爆破工具 https://github.com/knownsec/ksubdomain ksubdomain``好用且强大的子域名扫描工具 https://github.com/yunxu1/dnsub dnsub``Layer子域名挖掘机 https://github.com/euphrat1ca/LayerDomainFinder Layer``src子域名监控 https://github.com/LangziFun/LangSrcCurise LangSrcCurise``通过使用被动在线资源来发现网站的有效子域 https://github.com/projectdiscovery/subfinder subfinder
目录扫描工具
项目简介 项目地址 项目名称``Web path scanner 目录扫描工具 https://github.com/maurosoria/dirsearch dirsearch``用Rust编写的快速,简单,递归的内容发现工具 https://github.com/epi052/feroxbuster feroxbuster``用Go编写的模糊测试工具 https://github.com/ffuf/ffuf ffuf``一个高级web目录、文件扫描工具 https://github.com/H4ckForJob/dirmap dirmap``网站的敏感目录发掘工具 https://github.com/deibit/cansina cansina``御剑后台扫描工具珍藏版 https://www.fujieace.com/hacker/tools/yujian.html 御剑``使用GoLang开发的目录/子域扫描器 https://github.com/ReddyyZ/urlbrute urlbrute
指纹识别工具
项目简介 项目地址 项目名称``红队重点攻击系统指纹探测工具 https://github.com/EdgeSecurityTeam/EHole EHole(棱洞)2.0``一个web应用程序指纹识别工具 https://github.com/urbanadventurer/WhatWeb Whatweb``Golang实现Wappalyzer 指纹识别 https://github.com/projectdiscovery/wappalyzergo wappalyzergo``一款红队在大量的资产中存活探测与重点攻击系统指纹探测工具 https://github.com/EASY233/Finger Finger``Glass是一款针对资产列表的快速指纹识别工具 https://github.com/s7ckTeam/Glass Glass``功能齐全的Web指纹识别和分享平台,内置了一万多条互联网开源的指纹信息。https://github.com/b1ackc4t/14Finger 14Finger
端口扫描工具
项目简介 项目地址 项目名称``TXPortMap 实用型的端口扫描、服务识别工具 https://github.com/4dogs-cn/TXPortMap TXPortMap``使用Golang开发的高并发网络扫描、服务探测工具 https://github.com/Adminisme/ServerScan serverScan``naabu 用 go 编写的快速端口扫描器 https://github.com/projectdiscovery/naabu naabu``masnmapscan 一款端口扫描器。整合了masscan和nmap两款扫描器 https://github.com/hellogoldsnakeman/masnmapscan-V1.0 整合扫描器``gonmap是一个go语言的nmap端口扫描库 https://github.com/lcvvvv/gonmap gonmap``在线端口扫描1 http://coolaf.com/tool/port 在线工具``在线端口扫描2 http://tool.cc/port/ 在线工具2``小米范
信息泄露利用工具
项目简介 项目地址 项目名称``swagger-exp Swagger REST API 信息泄露利用工具 https://github.com/lijiejie/swagger-exp swagger-exp``swagger-hack 自动化爬取并测试所有swagger-ui.html接口 https://github.com/jayus0821/swagger-hack swagger-hack``Packer Fuzzer 针对Webpack等前端打包工具所构造的网站进行检测的扫描工具 https://github.com/rtcatc/Packer-Fuzzer Packer-Fuzzer``SvnExploit支持SVN源代码泄露全版本Dump源码 https://github.com/admintony/svnExploit svnExploit``git-dumper 从网站转储git存储库的工具 https://github.com/arthaud/git-dumper git-dumper``GitDorker 通过使用大型的dorks库来从GitHub抓取敏感信息 https://github.com/obheda12/GitDorker GitDorker``从JavaScript文件中提取敏感信息 https://github.com/m4ll0k/SecretFinder SecretFinder``功能比较多的一个JavaScript侦查自动化脚本 https://github.com/KathanP19/JSFScan.sh JSFScan
漏洞扫描框架/工具
项目简介 项目地址 项目名称``高危漏洞精准检测与深度利用框架 https://github.com/woodpecker-framework/woodpecker-framwork-release woodpecker-framwork``Web漏洞攻击框架 https://github.com/Anonymous-ghost/AttackWebFrameworkTools AttackWebFrameworkTools``开源的远程漏洞测试框架 https://github.com/knownsec/pocsuite3 pocsuite3``全新的开源在线 poc 测试框架 https://github.com/jweny/pocassist pocassist``一款功能强大的安全评估工具 https://github.com/chaitin/xray Xray``网络安全测试工具 https://github.com/gobysec/Goby Goby``是一款 web 漏洞扫描和验证工具 https://github.com/zhzyker/vulmap Vulmap
中间件漏洞利用工具
综合高危漏洞利用工具 https://github.com/Liqunkit/LiqunKit_ LiqunKit``Dubbo反序列化一键快速攻击测试工具 https://github.com/threedr3am/dubbo-exp dubbo-exp``Shiro-550-with-NoCC 不依赖CC链利用工具 https://github.com/dr0op/shiro-550-with-NoCC shiro-550-with-NoCC``shiro反序列化漏洞综合利用,包含(回显执行命令/注入内存马) https://github.com/j1anFen/shiro_attack shiro_attack``FastjonExploit | Fastjson漏洞快速利用框架 https://github.com/c0ny1/FastjsonExploit FastjsonExploit``fastjson_rce_tool fastjson命令执行自动化利用工具 https://github.com/wyzxxz/fastjson_rce_tool fastjson_rce_tool``fastjson一键命令执行 https://github.com/mrknow001/fastjson_rec_exploit fastjson_rec_exploit``Jboss(和 Java 反序列化漏洞)验证和利用工具 https://github.com/joaomatosf/jexboss exBoss``weblogic利用工具weblogic-framework https://github.com/0nise/weblogic-framework weblogic-framework``woodpecker框架weblogic信息探测插件 https://github.com/woodpecker-appstore/weblogic-infodetector weblogic-infodetector``jenkins-attack-framework 针对 Jenkins 的攻击框架 https://github.com/Accenture jenkins-attack-framework``Jiraffe 是为利用 Jira 实例而编写的半自动安全工具。https://github.com/0x48piraj/Jiraffe Jiraffe``STS2G Struts2漏洞扫描利用工具 - Golang版 https://github.com/xwuyi/STS2G STS2G``Struts2-Scan Struts2全漏洞扫描利用工具 https://github.com/HatBoy/Struts2-Scan Struts2-Scan``spring boot Fat Jar 任意写文件漏洞到稳定 RCE 利用技巧 https://github.com/LandGrey/spring-boot-upload-file-lead-to-rce-tricks Fat Jar
重点CMS利用工具
项目简介 项目地址 项目名称``致远OA综合利用工具 https://github.com/Summer177/seeyon_exp seeyon_exp``通达OA综合利用工具 https://github.com/xinyu2428/TDOA_RCE TDOA_RCE``蓝凌OA漏洞利用工具/前台无条件RCE/文件写入 https://github.com/yuanhaiGreg/LandrayExploit LandrayExploit``泛微OA漏洞综合利用脚本 https://github.com/z1un/weaver_exp weaver_exp``锐捷网络EG易网关RCE批量安全检测 https://github.com/Tas9er/EgGateWayGetShell EgGateWayGetShell``CMSmap 针对流行CMS进行安全扫描的工具 https://github.com/Dionach/CMSmap CMSmap``使用Go开发的WordPress漏洞扫描工具 https://github.com/blackbinn/wprecon wprecon``一个 Ruby 框架,旨在帮助对 WordPress 系统进行渗透测试 https://github.com/rastating/wordpress-exploit-framework wordpress-exploit-framework``WPScan WordPress 安全扫描器 https://github.com/wpscanteam/wpscan wpscan``WPForce Wordpress 攻击套件 https://github.com/n00py/WPForce WPForce
常规漏洞利用工具
项目简介 项目地址 项目名称``基于DOM的快速XSS漏洞扫描程序 https://github.com/dwisiswant0/findom-xss findom-xss``很常用的XSS平台 https://github.com/beefproject/beef beef
数据库利用工具
项目简介 项目地址 项目名称``MDUT 2.0 数据库利用工具 https://github.com/SafeGroceryStore/MDUT MDUT``综合高危漏洞利用工具(包含各大数据库) https://github.com/Liqunkit/LiqunKit_ LiqunKit``sqlserver利用工具 https://github.com/uknowsec/SharpSQLTools SharpSQLTools``通过套接字重用通过受损的 Microsoft SQL Server 在受限环境中执行横向移动 https://github.com/blackarrowsec/mssqlproxy mssqlproxy``ODAT:Oracle 数据库攻击工具 https://github.com/quentinhardy/odat ODAT
爆破工具
项目简介 项目地址 项目名称``集合了fscan和kscan等优秀工具功能的扫描爆破工具。https://github.com/i11us0ry/goon goon``超级弱口令检查工具是一款Windows平台的弱口令审计工具 https://github.com/shack2/SNETCracker 超级弱口令检查工具``Web-Brutator 中间件接口爆破 https://github.com/koutto/web-brutator Web-Brutator``WebCrack是一款web后台弱口令/万能密码批量检测工具 https://github.com/yzddmr6/WebCrack WebCrack``zero-crack Web应用(webapps)暴力破解小工具 https://github.com/0-sec/zero-crack zero-crack``WordPress 超级快速暴力破解工具 https://github.com/22XploiterCrew-Team/WordPress-Brute-Force WordPress-Brute-Force``ssb 一种更快更简单的爆破SSH服务器的工具 https://github.com/kitabisa/ssb ssh爆破``rsync弱密码扫描(爆破) https://github.com/hi-unc1e/some_scripts/blob/master/EXPs/rsync_weakpass.py rsync
字典收集
项目简介 项目地址 项目名称``- 在线整理的一些常见默认设备/应用密码 https://forum.ywhack.com/bountytips.php?password EdgeTeam``- 在线整理的一些华为系列设备默认密码表 https://forum.ywhack.com/bountytips.php?huawei EdgeTeam``- 渗透测试、SRC漏洞挖掘、爆破、Fuzzing等字典收集项目 https://github.com/insightglacier/Dictionary-Of-Pentesting Dictionary-Of-Pentesting``Fuzz 字典,一个就够了 https://github.com/TheKingOfDuck/fuzzDicts Web Pentesting``- Web 模糊测试字典与一些Payloads https://github.com/gh0stkey/Web-Fuzzing-Box Web Fuzzing Box``上传漏洞fuzz字典生成脚本 https://github.com/c0ny1/upload-fuzz-dic-builder upload-fuzz-dic-builder``安全评估期间使用的多种类型列表的集合 https://github.com/danielmiessler/SecLists SecLists``渗透测试仪和Bug赏金猎人的 Payload 库 https://github.com/sh377c0d3/Payloads Payloads``基于实战沉淀下的各种弱口令字典 https://github.com/fuzz-security/SuperWordlist SuperWordlist``各类漏洞的 TOP25 参数字典 https://github.com/lutfumertceylan/top25-parameter top25-parameter``提取收集以往泄露的密码中符合条件的强弱密码 https://github.com/r35tart/RW_Password RW_Password

为了帮助大家更好的学习网络安全,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取



 3万+


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


